
トピック
デジタルアイデンティティと資格情報
「トピックの観点から見たデジタルアイデンティティと資格情報トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」

IETF
ハンドシェイクは軽くなった。消えた証明書は登録時の状態になった
IETF 草案は、耐量子 TLS 系 EAP から大きな中間証明書を外す。データが消えるわけではない。事前の EST 取得、端末のキャッシュ、そして両端が準備済みだという管理者判断へ移る。

IETF
エージェントの署名だけでは、過去の権限を保存できない
いま通る認証が、十数年後の第三者による検証にも耐えるとは限らない。新しい個人提出の Internet-Draft は、署名鍵の来歴と時刻の証拠を委任記録から切り離して考えるよう促す。

IETF
優先属性は届いた。それでも無線時間は競合していた
緊急通信の資格を Wi-Fi へ伝えるため、RADEXT の新しい作業草案は RADIUS に共通語彙を加える。だが、認可応答が成功した瞬間と、端末が実際に送信機会を得た瞬間は同じではない。その間を証拠でつなげることが運用上の核心になる。

ケースファイル
署名は通った。それでも処理する権限はない
同じ署名付きリクエストが、別々の nonce 記憶を持つ二つのバリデータに届く。暗号検証はどちらでも成功し得る。片方だけが再送を知り、しかも両方とも、その事実だけでは業務処理を許可できない。WIMSE の草案が示すのは、認証の強さよりも、この境界を失わない設計である。
IETF
停止命令が届いた時、資産はすでに消却されていた
SATP Core 第17版では、abort はいつでも巻き戻せる命令ではない。送信側が`Commit-Final`で元の資産を消却した後は、正しく署名された停止命令でも、失われた状態を復元する力を持たない。

IETF
ACME鍵をローテーションしても、昨日のDNS認可は残る
ACME の永続 DNS チャレンジ案は、鍵の更新と権限の撤回が別の操作であることを鮮明にした。古い秘密鍵はもう要求を署名できなくても、その公開鍵の指紋に結び付いた認可は期限まで生き得る。

IETF
証明が通ったあと、ラベルの責任は誰に残るのか
鍵透明性は、ディレクトリの応答が履歴と整合することを証明できる。しかし、変更権限、検索の根拠、後日の監視責任までは決めない。IETF の最新レビューは、暗号学の成功表示の背後に残る役割の空白を突いた。
ケースファイル
イントロスペクション応答をアクセストークンとして受け入れた瞬間、署名は境界を守れなくなる――RFC 9701
JWT は広く使われる器であり、同じ発行者、同じ署名鍵、似た `iss` と `aud` を持つことがある。だからこそ RFC 9701 の `typ` と入れ子構造は装飾ではない。何についての証明かを失えば、真正な応答が別の権限へ化ける。

IETF
証明書は小さくなった。信頼判断は小さくならない
証明書は小さくなった。信頼判断は小さくならないの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。IETFの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
IETF
証明書は番号を認めた。それでも通話の扱いは決まらない
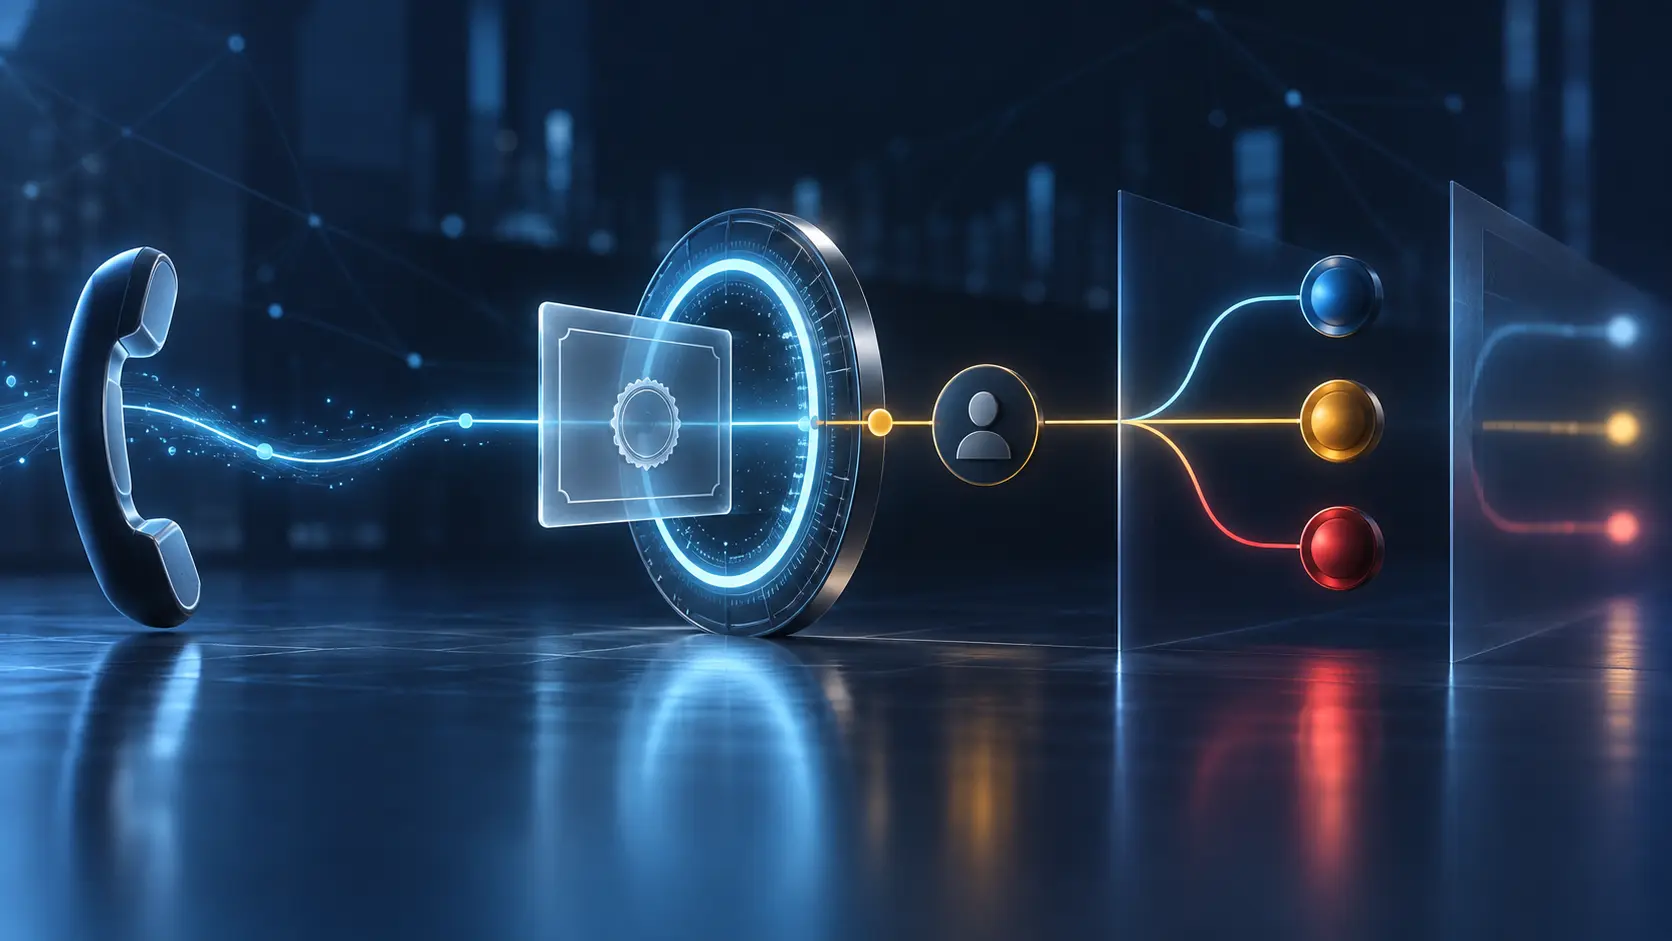
電話番号の権限は、証明書の有効期間中にも動く。STIR 向け OCSP 拡張は、その変化を一つの番号について確かめる。しかし、得られるのは狭い状態証拠であり、発信者の人物像や通話内容の安全性ではない。

ケースファイル
RSA では必要な `NULL` が、ECDSA では違反になる――RFC 9688 の非対称な証拠
同じ SHA3 family を扱う二つの署名経路に、同じ正規化規則を適用してはいけない。RFC 9688 は RSA-with-SHA3 に `NULL` を要求し、ECDSA-with-SHA3 には parameters の不在を要求する。algorithm 名だけを残す inventory は、この差を最初に失う。

IETF
標準との衝突はなかった。それでも工場鍵に安全評価は付いていない
メーカー組み込み鍵とトラストアンカーを整理する IRTF 文書について、IESG は公開を妨げる標準上の衝突はないと判断した。これは公開手続の結論である。五つの製造方式の優劣や、出荷された機器の秘密鍵が守られたことまで保証しない。

IETF
一人が JWE を復号できても、受信者ポリシーは完了していない
複数受信者向けの JWE は、一つの受信者経路が成功すれば平文を返せる。HPKE の新しい JWE プロファイルが定義するのは、その暗号処理である。誰の成功が必須だったのか、すべてのアルゴリズムが許可されていたのかという運用判断は、別に残る。

IETF
SATPの署名済みアサーションは、台帳の状態証明そのものではない
メッセージ形式が整い、署名者が分かり、前のメッセージとの結合も検証できる。それでも `{}` に入り得る主張が、二つの資産ネットワークの状態を同じ方法で証明するわけではない。SATP の価値は、この差を消すことではなく、ゲートウェイ間の会話を共通化することにある。
ケースファイル
「更新済み」でも、アラームが除去された証拠にはならない
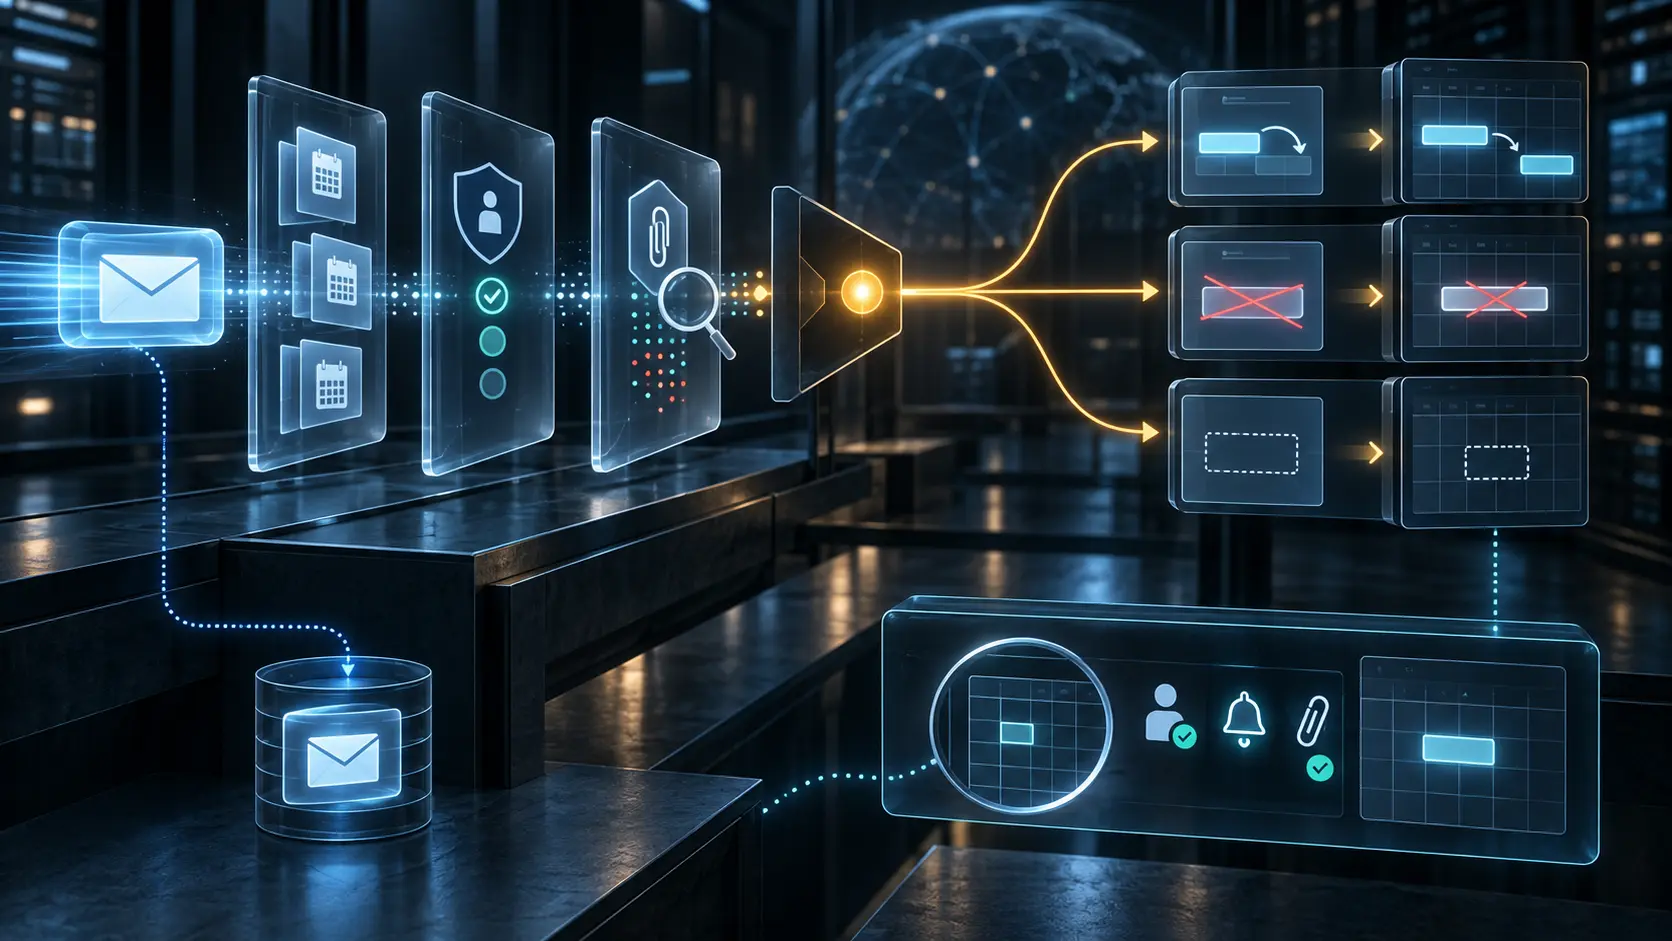
RFC 9671 はメールに含まれる予定情報を Sieve から処理できるようにする。しかし `updated` が示すのは粗い処理結果であり、不要な通知を防ぐためのアラーム除去や、最終的に見える予定の状態まで証明するものではない。

ケースファイル
ShareNotification は届いた。それでも新しい権限を使えた証拠にはならない
RFC 9670 は共有変更を通知できる共通モデルを JMAP に与える。しかし通知オブジェクトが存在すること、利用者が変化に気づくこと、許可された操作が実際に成功することは、別々の出来事である。

番号資源社会
「Setting up 2FA with Passkey」の正体: RIPE NCC Access アカウントを守るパスキー2FAの実際
BTW のネットワーク名簿には「Setting up 2FA with Passkey」という台湾(TW)地域の「機関」が登録されている。しかし手掛かりをたどると、これは機関名ではなく、欧州の番号資源登録機関 RIPE NCC が公開する二段階認証(2FA)サポート文書内の節見出しだ。その見出しの下にあるのは、LIR ポータルや RPKI など RIPE NCC サービスへの single sign-on(SSO)である RIPE NCC Access アカウントを守る、WebAuthn/FIDO2…
IETF
証明書は取れた。それでも配信は始まっていない
RFC 9538 は、下流 CDN が上流の長期秘密鍵を預からずに、自らの鍵で証明書を取得する道筋を整える。だが DNS の向き先、全エッジへの反映、SNI の選択、返却コンテンツ、利用者の成功までは証明しない。

ケースファイル
RFC 9646:HTTP 400はCSRを要求できるが、装置の本人性は承認できない
障害レビューは最初の `400 Bad Request` を失敗として数えた。しかし装置は、サーバーが鍵アルゴリズムと CSR 形式を選ぶ段階まで正しく進んでいた。RFC 9646では赤いステータスが次の処理を指示することがある。それでも、その応答は認証局の発行判断でも、証明書の導入完了でもない。

ケースファイル
RFC 9645:設定表では証明できない TLS 認証経路
監査画面には、証明書、Raw Public Key、TLS 1.2 の PSK、TLS 1.3 の External PSK がすべて正しく設定されている。しかし一つの接続が実際に通った経路は一つであり、再開セッションなら証拠の形そのものが変わる。「誰が誰を認証したのか」という問いに設定一覧を返しても、実行結果を示したことにはならない。