
トピック
デジタルアイデンティティと資格情報
「トピックの観点から見たデジタルアイデンティティと資格情報トピックは、特定のテーマ、シグナル、または監視すべき話題を共有する記事を結びつけます。このページは、関連報道、公開情報源、市場関係者、インフラへの影響をたどる豊かな道筋を提供し、企業動向、政策決定、地域的影響、運用リスクにわたってそのトピックがなぜ重要なのかを理解するための十分な文脈を与えます。単なる記事リストにとどまらず、読者は繰り返し現れるシグナル、影響を受ける組織、公開証拠、市場背景、サービス継続性、調達、競争、コンプライアンス、戦略計画といった背景を比較できます。このページでは、トピックの対象範囲、関係するインフラ事業者や政策、報道内容を裏付ける証拠、そして通信事業者、顧客、投資家、政策関係者にとってそのテーマがなぜ重要なのかを説明します。」
インターネット史
DoubleClickの拒否はCookieに入っていた。Cookieを遮断すると、その拒否も消えた
DoubleClick の情報収集から外れるには、拒否を示す Cookie を受け取る仕組みだった。ところが一部のブラウザーは、Cookie を全面的に拒否する設定にすると、その拒否用 Cookie も削除した。後で Cookie を許可し直せば、利用者はもう一度オプトアウトしなければならない。米連邦取引委員会が2001年の調査終了通知に残したのは、保護の記録が保護設定と一緒に消えるという小さな設計の穴だった。
IETF
委任状は有効でも、代理エージェントの身分証は期限切れ
組織をまたぐ取引では、権限を確認してから実行を認めるまでに待ち時間が生まれる。11月1日に改訂されたインターネット草案は、その最後の瞬間にエージェント本体の資格も見直すよう求める。長持ちする委任状で、期限の切れた実行者を通すことはできない。
IETF
信頼されたルートでも、失格の証明書に再入場券は出せない
TLS の作業部会案が再接続の選び方を一行で変えた。証明書が期限切れや名前違いで退けられたなら、信頼アンカーの ID をもう一度差し出しても、その理由は消えない。
インターネット史
ブラウザーはポートを数え、パスを数えなかった
ページ同士にどこまで同じ権限を与えるか。RFC 6454は方式、ホスト、ポートで線を引き、パスをその内側に置いた。
IETF
子ドメインの鍵で、親の差出人名まで本物になるのか
DKIM2 の新しい草案は、親ドメインが子ドメインの署名権限を止める DNS の印を加えた。印がなければ、親の From を認める道は開いたままだ。
インターネット史
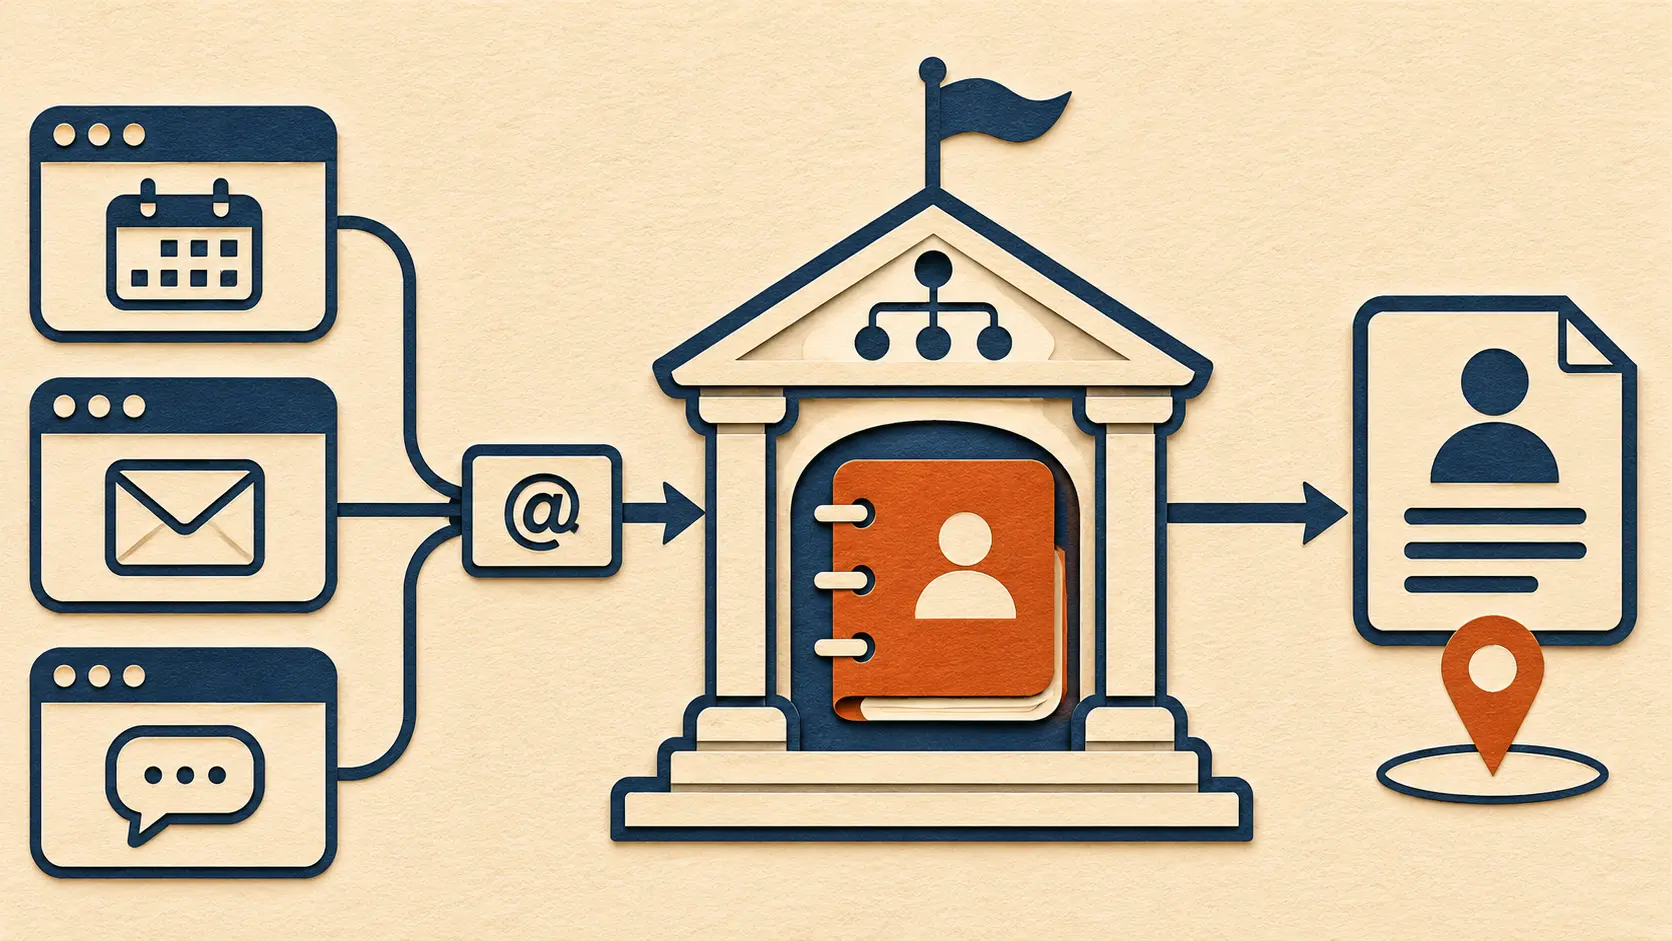
名前はアプリを渡った。住所録はドメインに残った
WebFinger は覚えやすいアカウント名から実際の接続先を見つける方法を作った。答えを返すのは名前の後半にあるドメインだ。
IETF
前方一致の購読は、見えていない番組まで求める
MoQ の新しい草案は、配信の枝を丸ごと求める購読に線を引いた。トークンが枝の一部しか許さないなら、中継者は実際に出す項目を一つずつ絞る必要がある。
欧州・中東の機関トレンド
「迷惑メール」と表示された予約確認 フィンランドの送信者審査が動き出した
企業からのメッセージで送信者名の使用権を確認できない場合、フィンランドでは11月2日から表示名が「Roskaposti」に変わり得る。正規の海外レストランの連絡も、その対象になる。
IETF
遠隔アテステーションの開始合図、専用番号を失う
小さな機器に「安全な状態を示して」と頼む合図と、その返事に同じ番号を付ける。IETF の新しい草案は登録番号を四つから二つに減らし、受け手に文脈を読む仕事を渡した。
グローバルのクラウドサービストレンド
Twilio の不正対策補償、Safe List を開くと条件が変わる
SMS の不正な大量送信を Fraud Guard が見逃した場合、Twilio は対象の料金をクレジットで補うと定める。ただし Max モードの維持、対象番号の設定、月末からの申請期限がそろって初めて審査に進む。届かない認証コードを救う操作が、料金を取り戻す条件に触れる。
欧州・中東の機関トレンド
同じアプリに三つの年齢表示 ストアの入口で判断が割れる
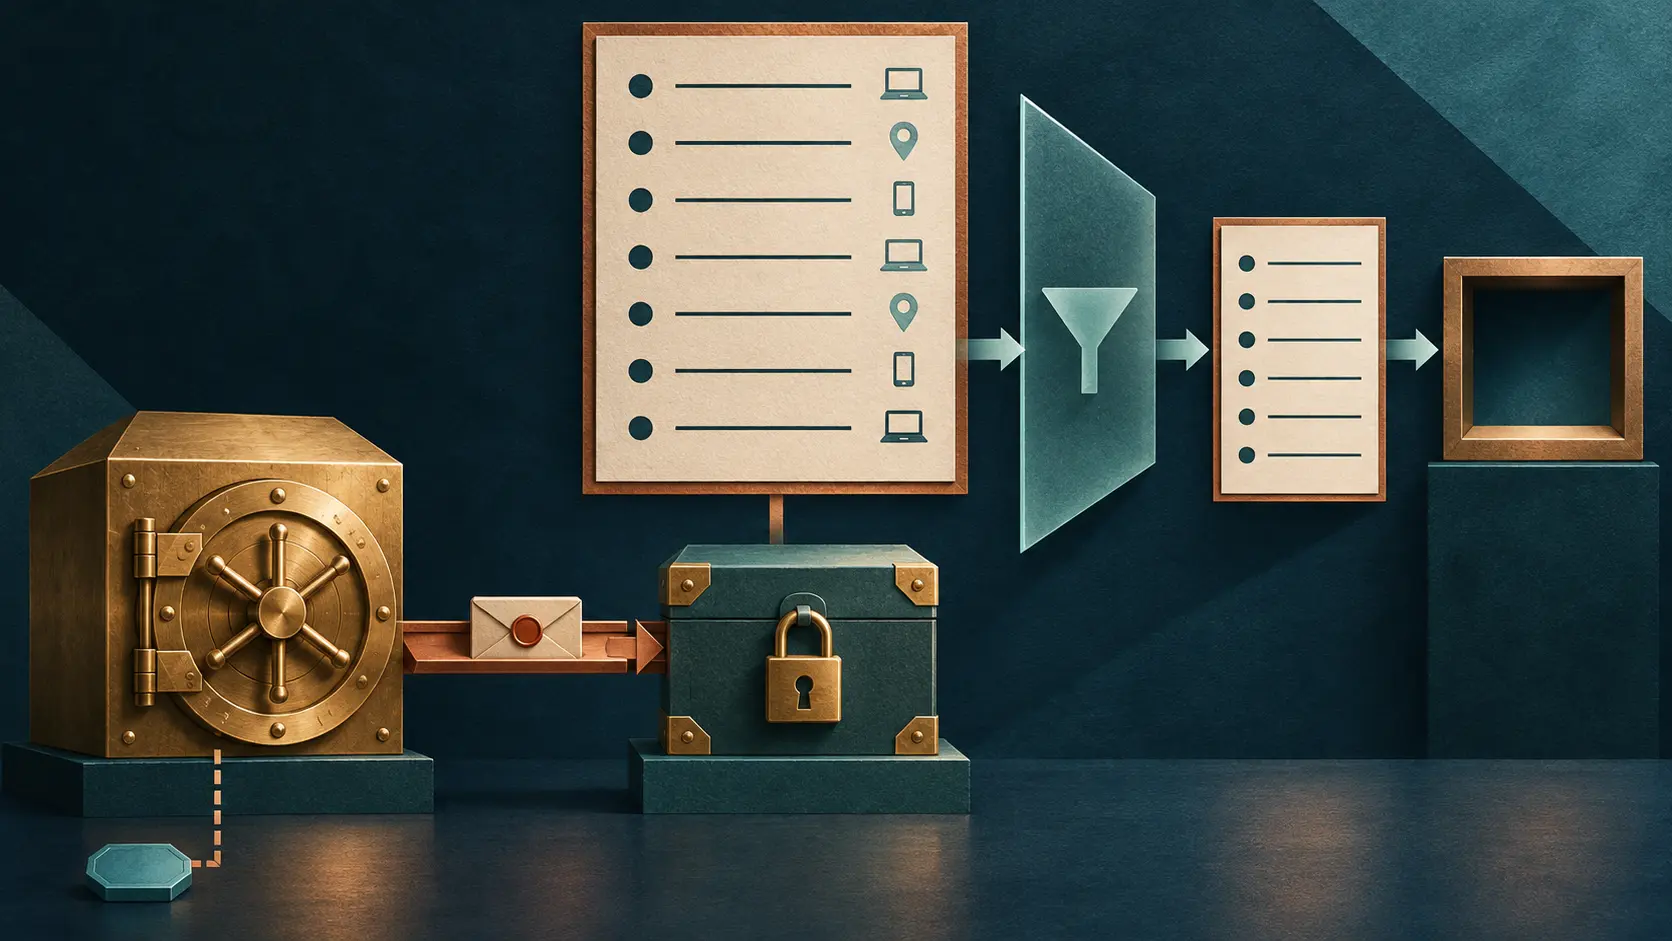
あるアプリはストアによって「13歳以上」「保護者の指導を推奨」「3歳以上」と表示される。英国の Ofcom は、ダウンロード制限の基準となる利用者の年齢も、多くの場合は本人の自己申告だと確認した。
IETF
認可サーバーがトークンを運ぶ。端末の足跡は誰に渡るのか
ACE の新しい草案は、クライアントを経由せずにアクセス用トークンを届ける道を示す。11月2日の改訂では、その配送結果を記録する仕組みが加わった。障害調査に役立つ記録は、端末の行動も語る。
IETF
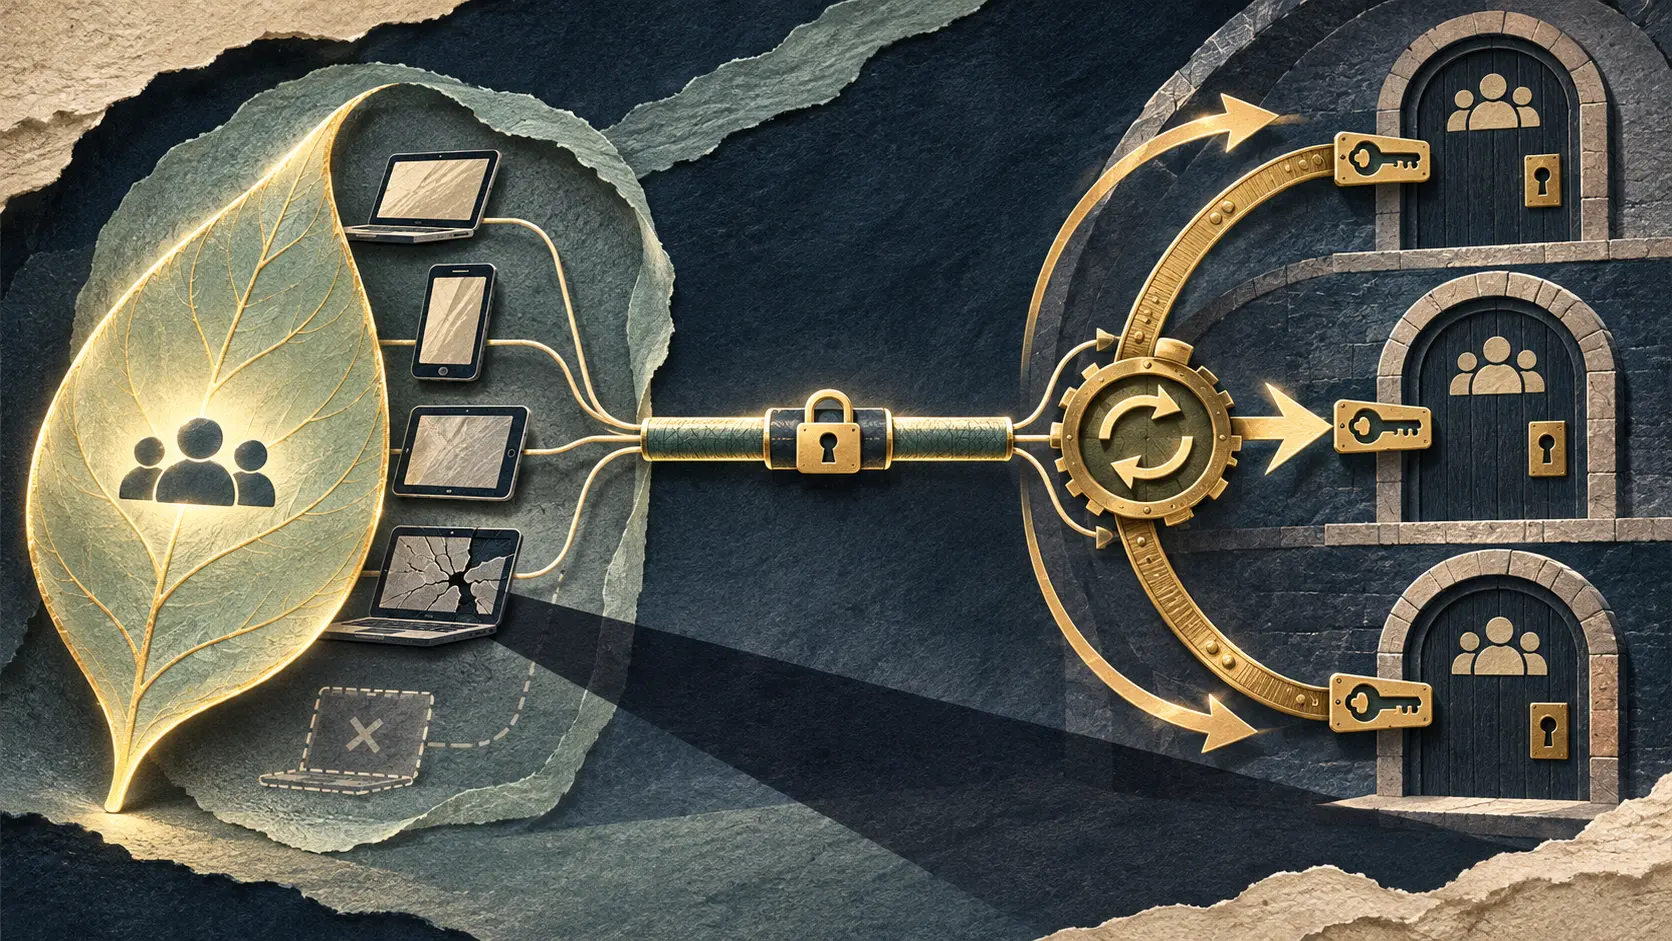
MLSの席は一つ、端末は複数。奪われた一台が全グループの鍵を握る
11月2日改訂の仮想クライアント草案は、端末を一枚の葉にまとめてグループを軽くする。端末を一台外すとき、その葉が参加した全グループで鍵を更新できるかが本当の試験になる。
IETF
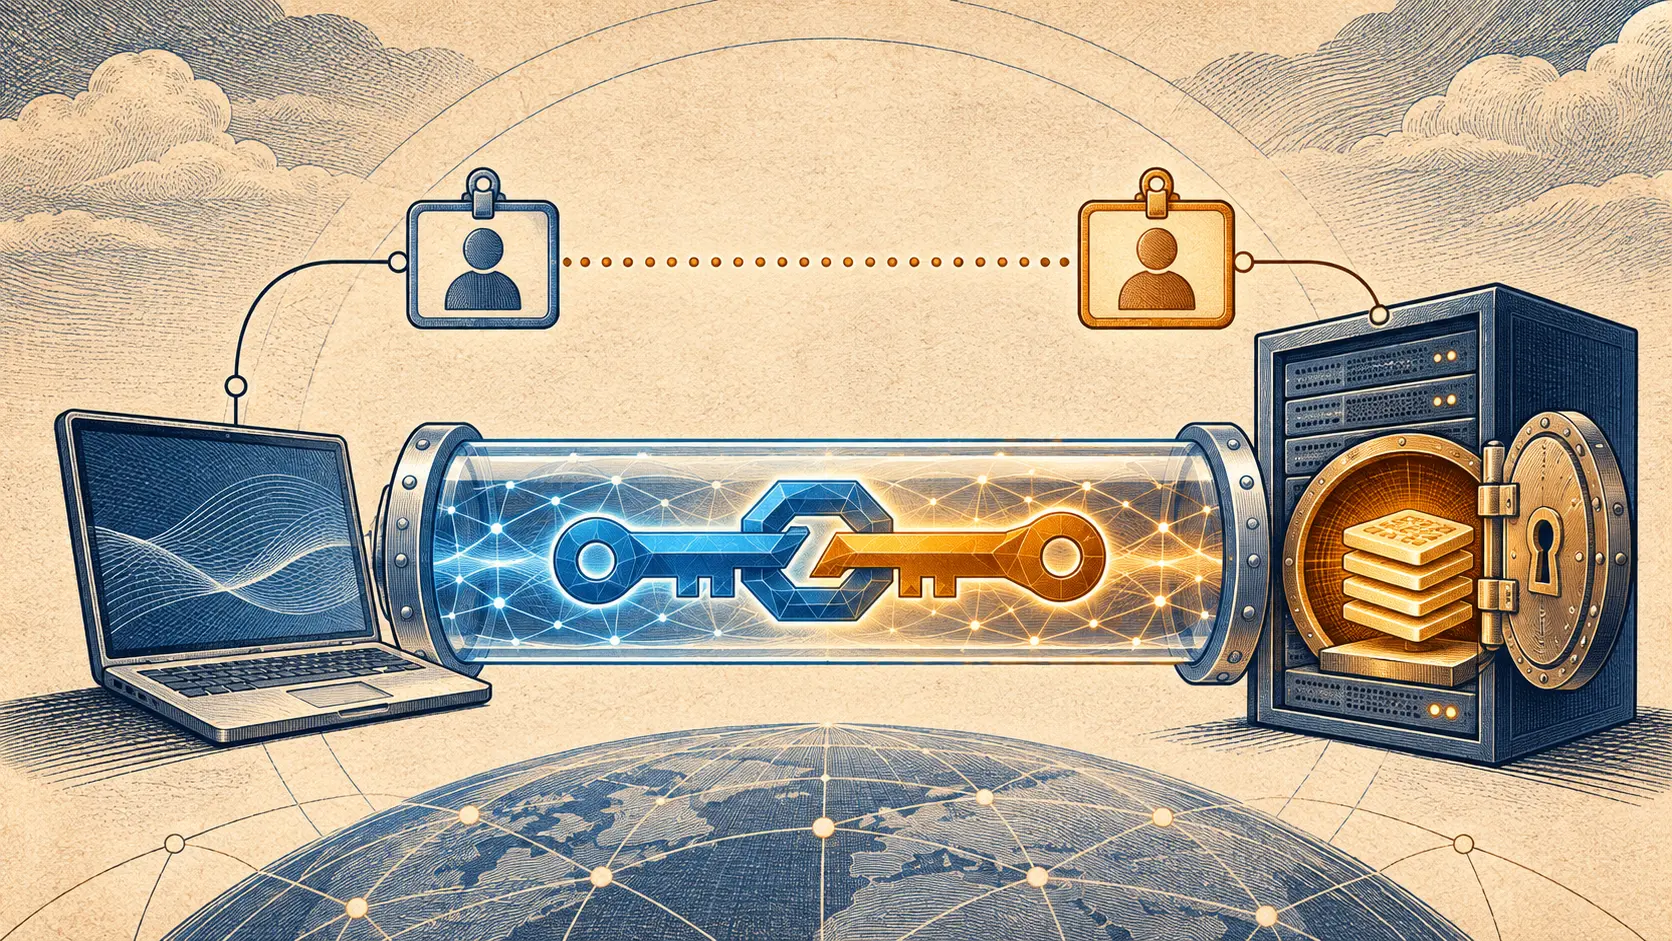
量子に備えた認証でも、最初の名乗りは丸見えだ
11月2日付の EAP-PQPAKE 草案は、パスワード認証の鍵を将来の量子攻撃から守ろうとする。ところが開始時の本人情報は平文で流れる。サーバーに残す検証情報の扱いも、暗号方式の名前だけでは片付かない。
インターネット史
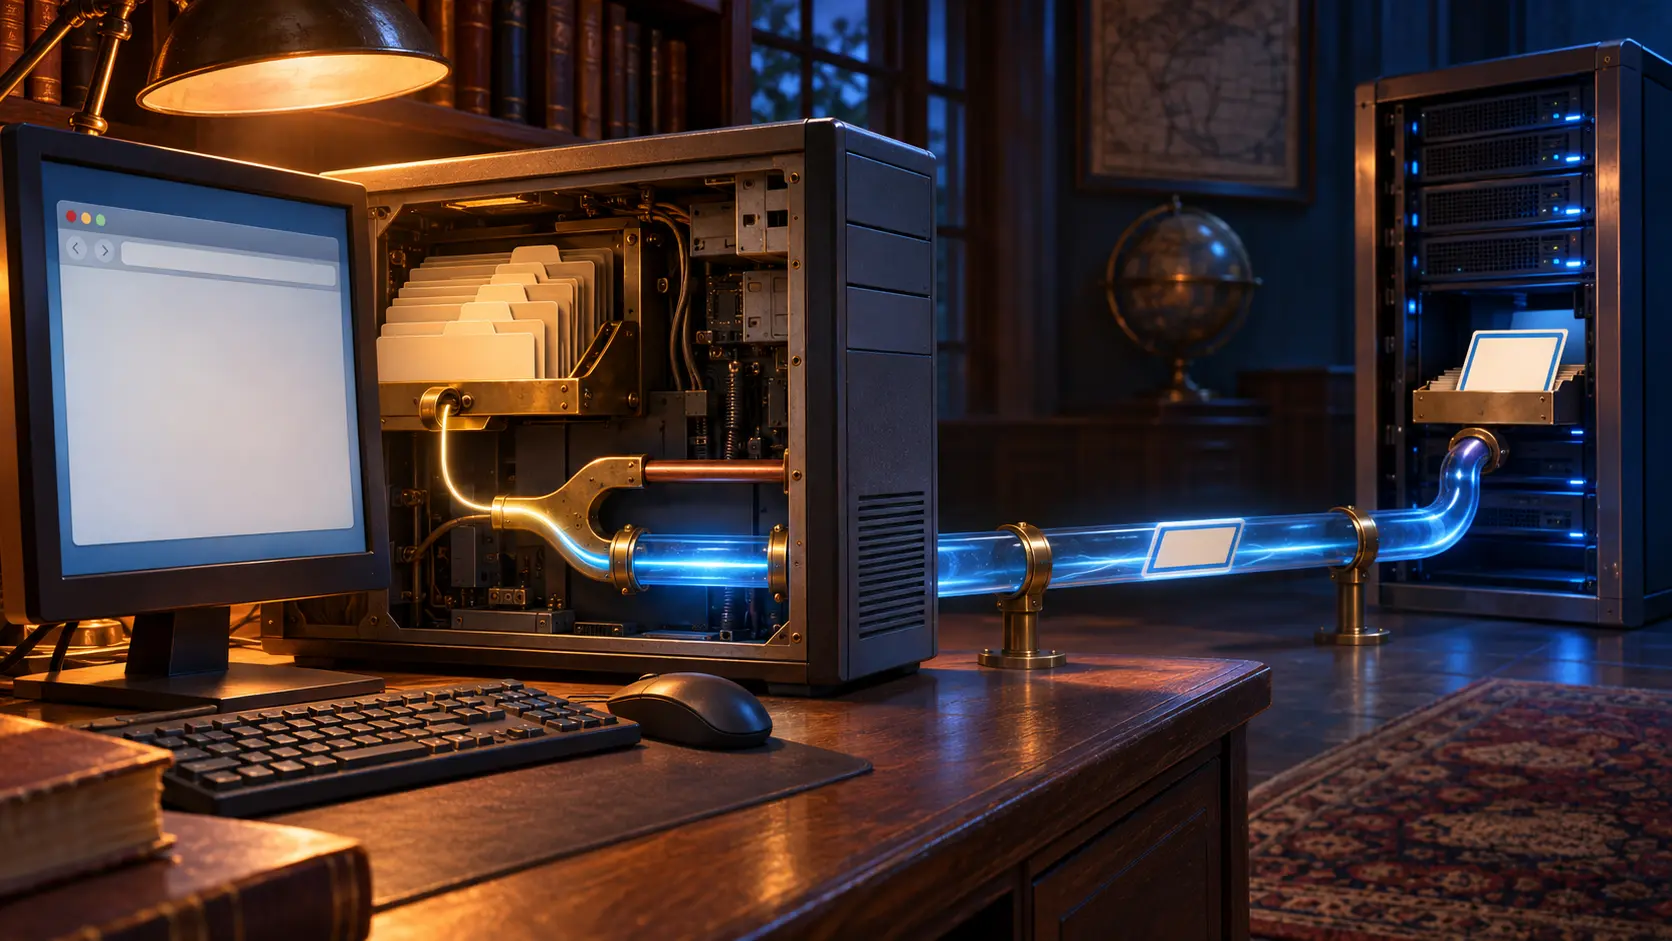
HSTSが守るのは次の訪問。Chromiumは最初の一歩を引き受けた
サイトが「今後は HTTPS で」と告げる手段は、サーバーからの応答だった。初回の HTTP 要求はその応答より先に出てしまう。ブラウザーにあらかじめ入れた一覧が、最初の一歩の判断を変えた。
IETF
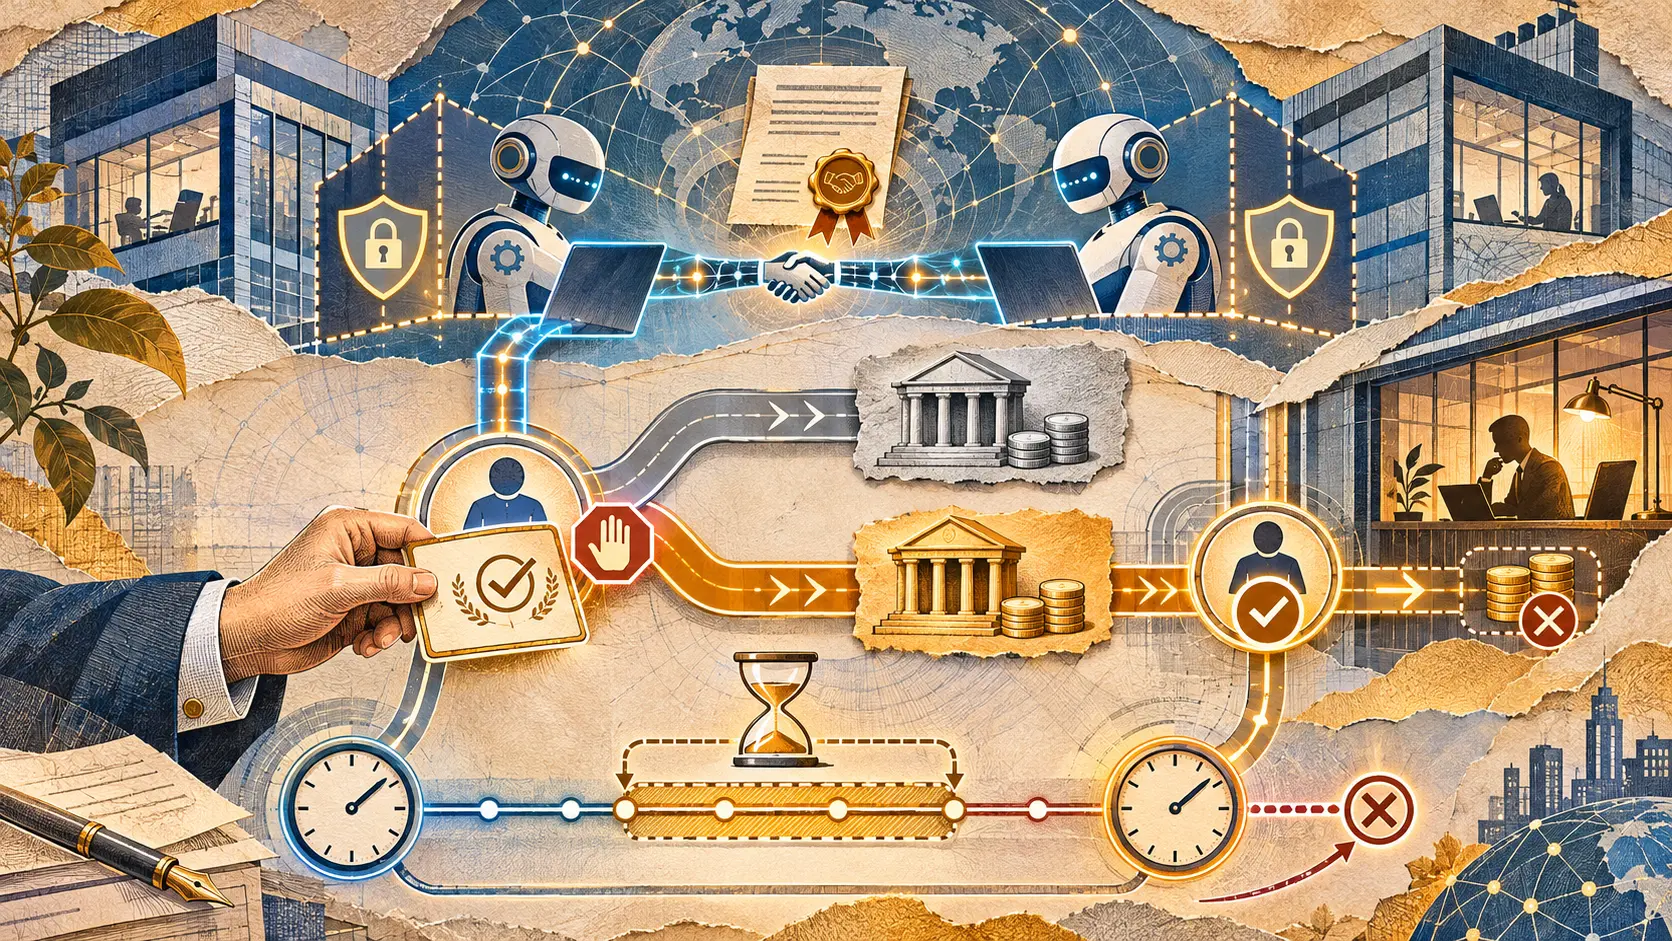
取引先の振込先が変わる。代理AIだけでは決められない
企業間の接続条件を代理システムが詰める時代を想定した Selo 草案は、口座変更の場面で急に人間を呼び戻す。契約の手際より、最初の振込先が正しいことを優先する設計だ。
ケースファイル
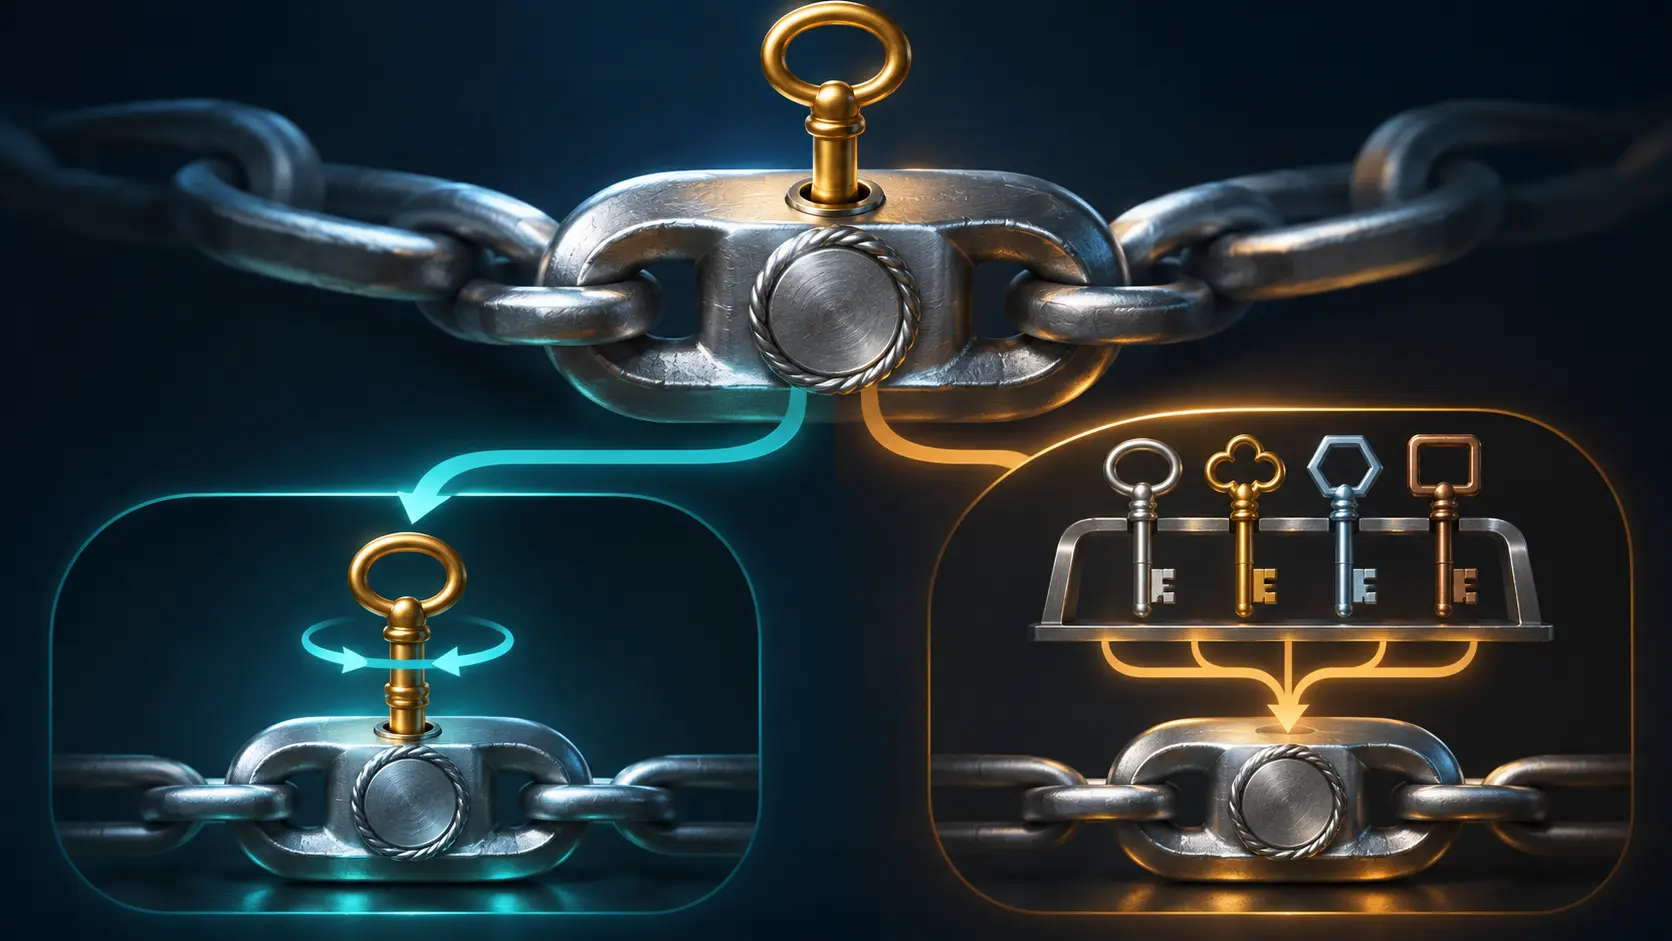
親トークンの鍵を持つのは誰か。次の委任に署名できるのは誰か
権限を一段ずつ狭める鎖にも、空席のまま残る椅子がある。次の輪を作る権限だ。11月2日に公開された独立の実装報告は、AI エージェント向けの二つの個人提出インターネット草案を比べ、署名者の違いを浮かび上がらせた。
ケースファイル
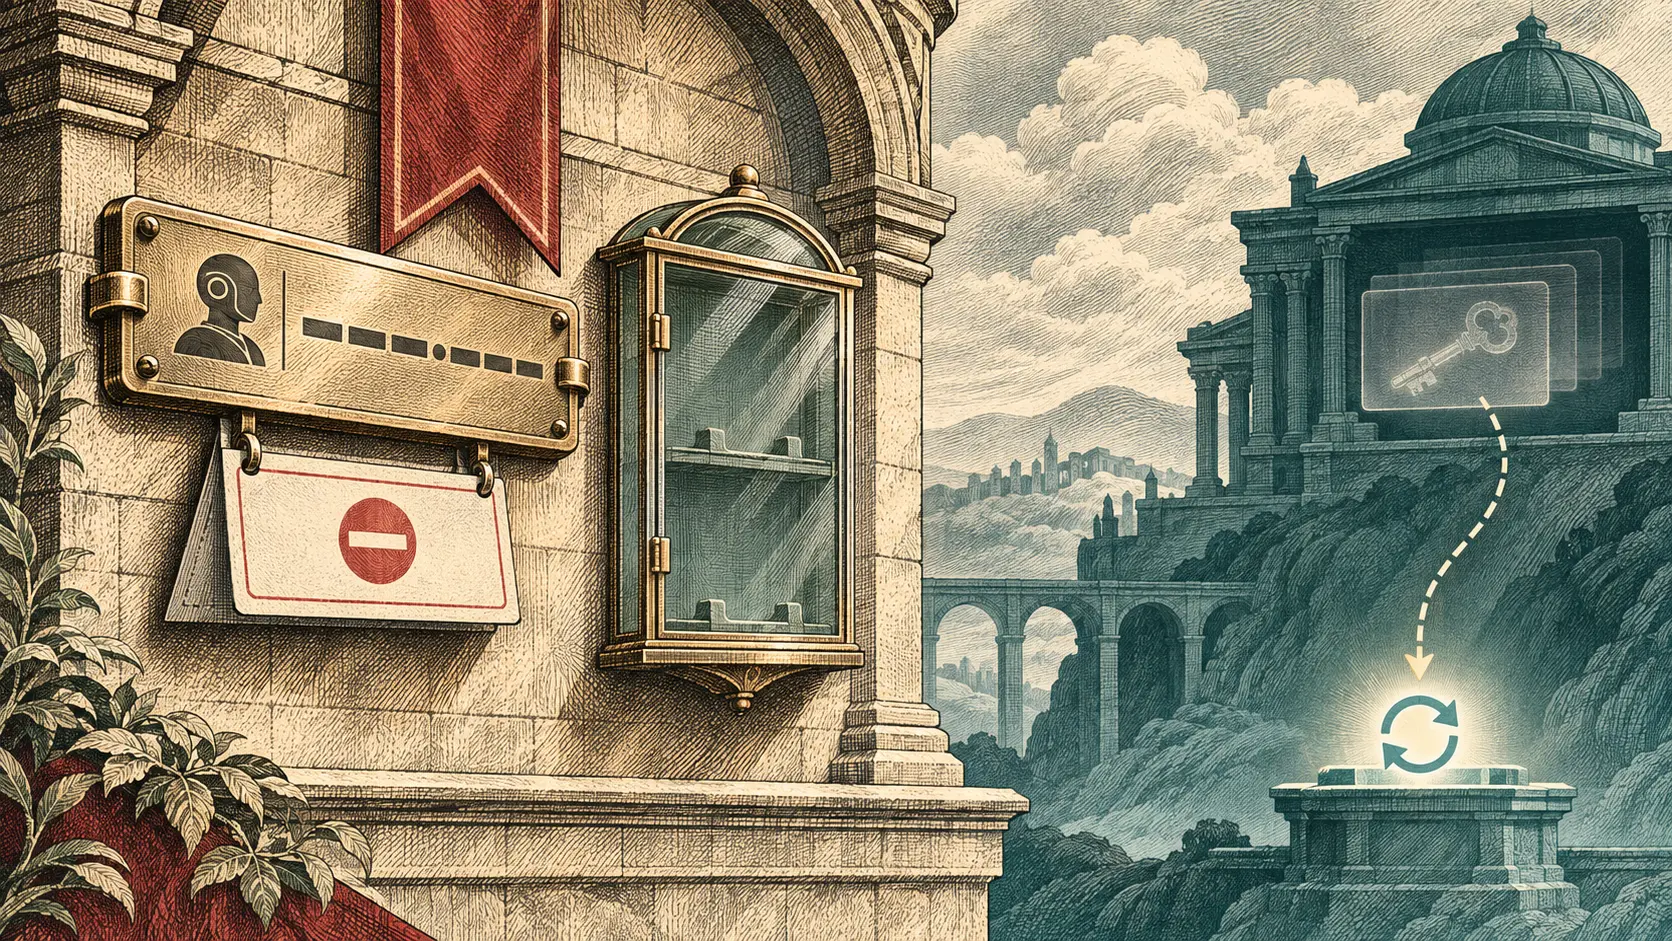
エージェントを停止した。古い署名鍵は誰のキャッシュに残る?
ホスト型のエージェント ID を停止すれば、公開文書は小さな停止表示に変わる。だが署名を確認する相手が、以前の鍵を手元に残しているかもしれない。10月31日付の個人 IETF 草案は、そのすき間を埋める具体策を加えた。鍵一覧への再照会には、正常応答で空の一覧を返すという案だ。
インターネット史
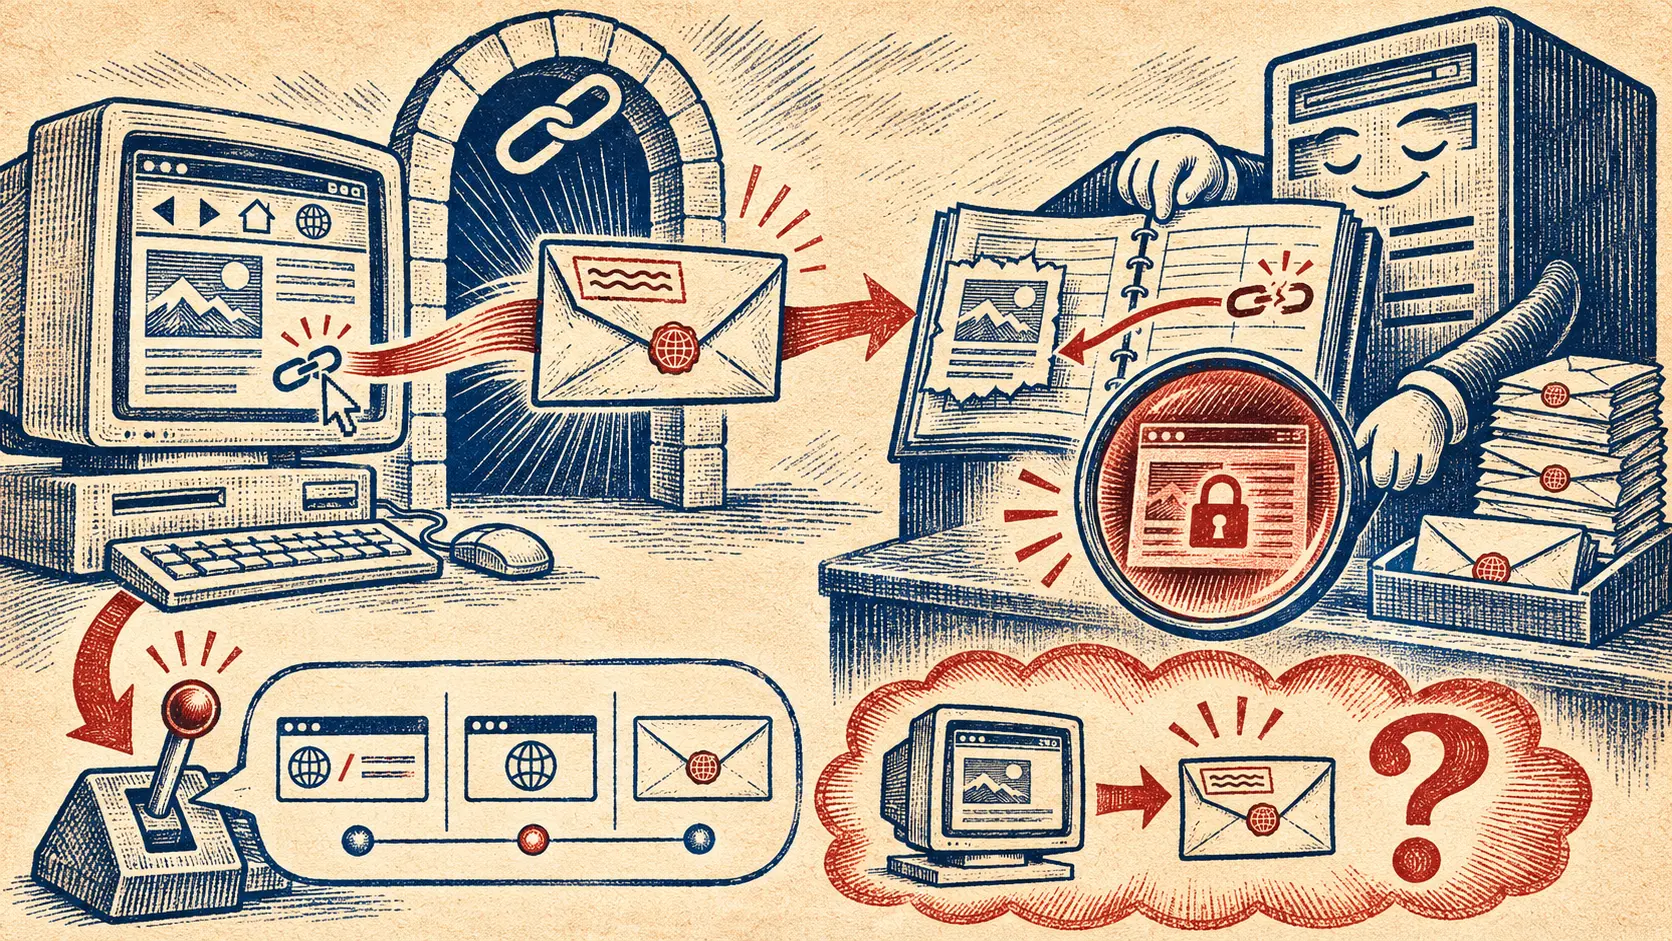
HTTPは訪問先に出発地を渡した。その住所は私的なページかもしれない
リンクを押すと、ブラウザーは訪問先だけでなく、直前にいたページの住所も伝えられる。1996年の HTTP 仕様は、この情報を `Referer` と名付け、壊れたリンクの修理や参照元の記録に使うと説明した。同じ段落には、出発地が非公開の文書かもしれないという警告もある。2017年の W3C 候補仕様は、送り出す住所の細かさをページ側が選ぶ仕組みを記した。
記事
RIPE Databaseはログインを刷新した。次に足りなくなったのはソケットだ
9月に OIDC へ切り替えたウェブ画面で接続の閉じ忘れが発生。数分間ユーザーに影響したが、隣のデータベース機能は動き続けた。