
時間軸
近短期
近短期 は、時間軸 の観点から、シグナルが重要であり続けると見込まれる期間という時間軸で BTW Media の記事を整理するページです。直近の運用の変化と、四半期や年単位で進むガバナンス、投資、標準、インフラの長期的な変化を見分けるのに役立ちます。時間軸の前提を、公開された証拠、関係組織、市場環境、顧客への影響、政策圧力、インフラ計画と結び付けることで、動きが緊急なのか、戦略的なのか、裏付けとなる証拠を待つ段階なのかを判断できます。また、時間軸によってシグナルの意味がどう変わるか、影響を受ける可能性のある組織、短期的な対応が必要なインフラ判断と長期的な監視が必要な判断を解説します。

IETF
ゲートウェイがドメインを共有してこそD-PATHはループを止める
D-PATH は、経由したドメインを運ぶ仕組みであって、ドメインの境界を発見する仕組みではない。RFC 10039では、運用者が先に決めた DOMAIN-ID がループ判定と経路選択に使われる。したがって、設定の一致は事務作業ではなく、正当な経路を残すための前提条件になる。

IETF
RFC 7506はHistoricでも、Router Alert 69はまだ流れ得る
標準文書の世界では、Router Alert 69の退役は明瞭である。RFC 7506は Historic、IANA の値は DEPRECATED、RFC 9570は LSP Ping 送信時の設定を禁じる。しかし古いテンプレートや受信処理まで同じ瞬間に変わるわけではない。標準上の決定と運用上の完了は、別々に立証しなければならない。
北米の機関トレンド
RigettiのCHIPS資金は分割、株式は一括
Rigetti と米商務省の契約では、ほぼ同額の1億ドルが同時には動かない。現金は技術成果に応じて三段階、773万株は一つの塊で設定され、売却、議決、買い戻しには別々の条件が付く。
IETF
NAT64 のマッピングはフィルタリング方針ではない
外向きのアドレスとポートが何度試しても同じだった。その事実が示すのは、NAT64 がタプルをどう再利用したかである。どの IPv4 送信元を内側へ通すかは、別の設定、別の試験、別の責任で決まる。

北米の機関トレンド
ChimeのStride買収には、18カ月の契約延長という退路がある
Chime は提携銀行を自社保有へ切り替えようとしている。一方、5億9,000万ドルの買収契約は規制当局がその移行を認めない場合も設計した。限定された条件を満たせば、Stride Bank との三つの業務契約は18カ月延びる。

IETF
同じ運用主体でも、同じ SRv6 信頼ドメインとは限らない
企業統合が終わると、二つのネットワークは同じ組織図の箱に収まる。そこで境界フィルターを「社内同士の重複」と見なすのは早い。所有者が一つになっても、SRv6 の参加ノード、SID 範囲、鍵、制御権限、実装済みルールが一つになった証拠にはならないからだ。

IETF
インシデントの「cleared」だけでは実行コマンドを証明できない
運用画面では障害が `cleared` になった。ところが、同じ時間帯に二つの制御系が解決要求を送り、装置側の自動復旧も動いていた。緑になった事実は残る。どの許可された操作がその結果を生んだかは残らない。この差は表示上の細部ではなく、誰の判断を成功として扱うかという統治の境界である。

IETF
能力一覧だけではサブスクリプションは決まらない
装置が返した一覧には、HTTPS、XML、JSON、TLS 1.2、TLS 1.3 が整然と並ぶ。オーケストレーターは手探りを減らせる。しかし、一覧にあること、実際に選ぶこと、組織が許可すること、購読要求が受理されること、通知が届くことは別々の事実だ。一つの緑色ランプにまとめれば、誰の判断で動いたのかが見えなくなる。

IETF
登録バウチャーが届く前に、端末の身元は渡っている
ELA は、制約機器の参加判断を EDHOC の一回のやり取りへ厳密に結び付ける。その一方で、判断を受け取る順序までは逆転できない。機器 U が承認結果を知る前に、登録用の身元は認証済みの V に渡り、W の判断材料として使われる。拒否は参加を止められるが、既に生じた開示を取り消せない。

IETF
暗号学的な不正証拠だけでは信頼を失効できない
複数の時刻サーバーが署名した区間を順に並べると、どうしても因果関係が成立しない。Roughtime は、その矛盾を第三者が検証できる証拠として残せる。しかし証拠そのものは、どのサーバーが誤ったかを必ず特定するわけでも、審査者を選ぶわけでも、別の端末の信頼リストを書き換えるわけでもない。通信路が不整合を示した後に、運用上の判断が始まる。
記事
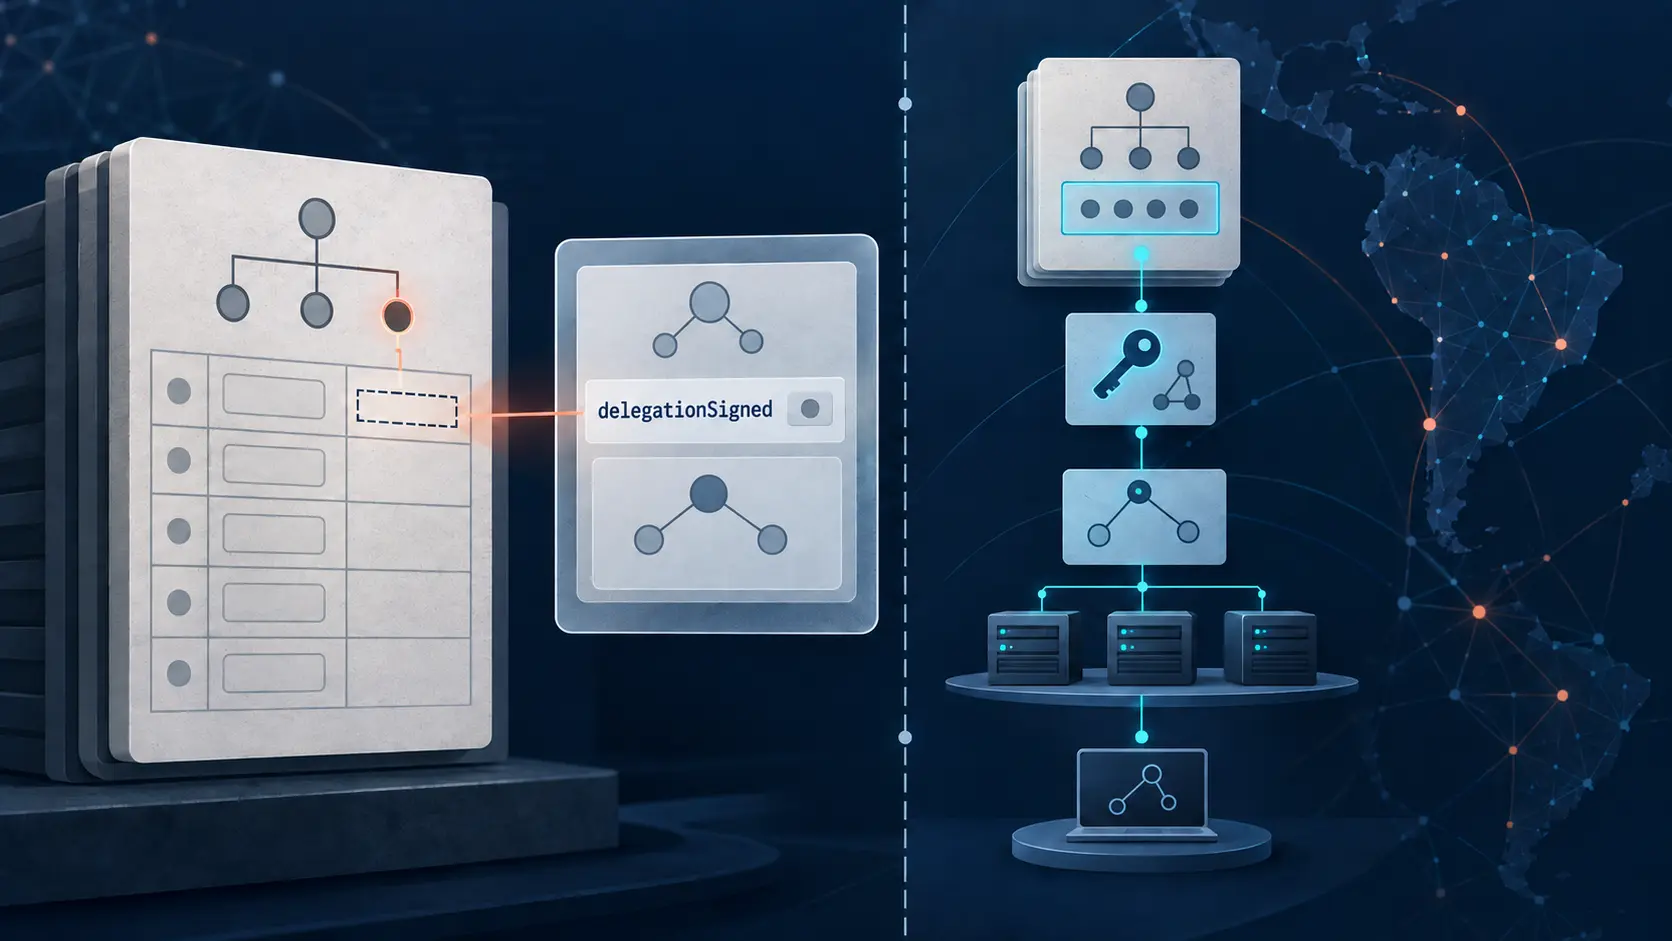
LACNIC RDAP の delegationSigned は親の DS 存在を記録するが、DNSSEC 検証結果ではない
レジストリ応答の真偽値は、DNS のセキュリティ連鎖に対する最終判定のように見えやすい。LACNIC RDAP の `delegationSigned` が答えるのは、登録ビューで親ゾーンに DS レコードが存在すると報告されているか、という狭い問いである。リゾルバーを動かさず、子の鍵も検査せず、現在の検証成功を証明しない。

IETF
プライベート候補は、なぜ一方の意図が勝ったかを説明しない
障害対応の担当者が稼働中の設定を変える。その少し前から、別の自動化が同じ装置への変更をプライベートな作業領域で準備していた。両者は正規の権限を持ち、互いの未完成な編集を誤ってコミットすることもない。それでも同じノードで再会した瞬間、プロトコル上の隔離だけでは、どちらの目的を優先すべきか決められない。

IETF
YANGの最小バージョンは互換性の下限ではない
インポート側が「3.1.0以上」を求めたとする。リポジトリには3.1.2 `_non_compatible`と4.1.2がある。現行の YANG Semantic Versioning 草案では、どちらも条件を満たし得る。リゾルバーは仕様どおりに動いている。誤りが生まれるのは、その数値判定を、特定のクライアントに対する安全証明へ読み替えたときだ。
IETF
パケット廃棄カウンターを自動化に渡す前に意図の期間を結び付けよ
廃棄数のグラフが急に折れ曲がった。装置は理由を「出力側のバッファ不足」と報告し、自動化は別経路へ流す準備ができている。ところが、その直前にサービスの損失基準が変わり、ラインカードも再起動していた。正しい分類と正しい差分計算だけでは、今も同じ判断を許されているとは言えない。

IETF
共通するネームサーバー1台は継続性の印であり、委任支配の証明ではない
キャッシュ済みの委任をリゾルバーが確かめ直す。親側の NS は大半が入れ替わったが、以前と同じ名前が一つだけ残っている。この共通部分は、キャッシュを継続扱いできるかという問いには役立つ。しかし、移行を誰が承認し、古い入口をなぜ残し、いつ消すのかまでは語らない。

IETF
DNS GREASEを既定動作にする前に、実験の統治ルールが要る
DNS に、役に立たない値をあえて流す。受信側が未知の値を正しく無視すれば、名前解決は普段どおりに終わる。拒めば、再試行の待ち時間、余分な問い合わせ、あるいは利用者の失敗として表面化する。将来の拡張余地を守るための小さな負荷だが、その負荷を誰の通信に載せるのかは技術だけでは決められない。

IETF
DNSSECのドライランが試すのは一群のリゾルバーであり、インターネット全体ではない
署名済みゾーンの検証が失敗したのに、通常の利用者には名前解決の答えが返る。DNSSEC のドライランが作ろうとするのは、この意図的な矛盾である。障害をまず観測し、まだ強制しない。ただし、その場にいたことを知らせられるのは仕組みを理解するリゾルバーだけだ。静かな画面の外側は、合格した母集団ではなく未観測の領域である。

IETF
RDAPの廃止日が退役させるのはラベルであり、利用クライアントではない
レジストリの一行に「廃止」と記す権限と、世界中の実装を更新する権限は一致しない。RDAP の二つの REGEXT 草案は、そのずれを欠陥として隠すのではなく、レジストリ、サーバー、応答、クライアントという別々の証拠面に分解している。移行を安全にするには、日付を増幅するのではなく、各面の責任を結び直す必要がある。
IETF
DNSSEC復旧は署名者だけでは制御できない複数の時計で進む
秘密鍵が使えなくなっても、直前までに署名されたゾーンは応答を続けられる。利用者から見れば平常運転、運用者から見れば期限付きの猶予である。DNSOP の新しい作業文書は、この猶予を壊さずに署名機能を戻す手順を示す。同時に、復旧の時間は署名装置だけのものではないと教える。
IETF
自己署名の委任更新が証明するのは鍵であって権限ではない
新しい鍵が「この秘密鍵を持っている」と自己紹介するのは簡単だ。難しいのは、その持ち主が子ゾーンの委任を変更してよいと誰が決めたかを示すことである。DNSOP の提案は、この二つを別の状態として扱う。実装と監査も同じ区別を守らなければならない。