
時間軸
近短期
近短期 は、時間軸 の観点から、シグナルが重要であり続けると見込まれる期間という時間軸で BTW Media の記事を整理するページです。直近の運用の変化と、四半期や年単位で進むガバナンス、投資、標準、インフラの長期的な変化を見分けるのに役立ちます。時間軸の前提を、公開された証拠、関係組織、市場環境、顧客への影響、政策圧力、インフラ計画と結び付けることで、動きが緊急なのか、戦略的なのか、裏付けとなる証拠を待つ段階なのかを判断できます。また、時間軸によってシグナルの意味がどう変わるか、影響を受ける可能性のある組織、短期的な対応が必要なインフラ判断と長期的な監視が必要な判断を解説します。

欧州・中東の機関トレンド
CADAの核心は「門」と「点数」を分けることにある
**手続状況(2026年10月16日)**:欧州委員会が2026年6月3日に提出した Cloud and AI Development Act(CADA、COM(2026) 502、手続番号2026/0138(COD))は、なお**法案**であり、成立法ではない。欧州議会の立法手続ページは現在の段階を「Awaiting committee decision(委員会決定待ち)」としており、9月17日に第1読会の委員会付託が告知された。したがって、以下で扱う第29条、第30条、第32条はいずれも現行法上の確定義務ではなく、今後の議会・理事会審議で変更され得る…

記事
宇宙向けアドレス案はNROを指名した。では誰が方針を決めるのか
9月の Internet-Draft は、地球外で使う IPv6 アドレス空間を求め、資源の構成と配分に NRO を関与させる案を示した。一方、五つの RIR コミュニティが担うポリシー策定、とりわけ RIPE のプロセスとどうつなぐのかは明らかにしていない。
記事
APNICのKSK「70%」は、リスクにさらされた利用者数ではない
APNIC Labs のセンチネル試験と Verisign のリゾルバー報告は、どちらも2026年のルート KSK 切り替えに向けた準備状況を追っていた。しかし、対象集団も観測地点も異なる。どちらの割合も、DNS サービスを失う可能性のある人の数ではない。
記事
AFRINICの選挙結果が示すのは順位であり、得票差ではない
2026年6月の二つの投票結果からは、誰が長い任期を得たかは分かる。一方、候補者間の票差や、有資格者のうち何人が投票したかは分からない。選挙ガイドラインは指名委員会が最終結果と統計を公表すべきだとしているが、確認した結果ページにあるのは順位であり、票数ではない。
IETF
IETFの新規参加者向け講座は受講者を追跡しない。それでも成果の記録は要る
IETF は、習得に何年もかかることのある技術プロセスへ新しい参加者を迎えるため、自分のペースで学べる講座を調達している。受講者を評価せず、個人単位で追跡しないという方針は、プライバシーを守る明確な境界になる。では、学習を監視に変えずに、講座が役立っていることをどう示せるのか。そこにガバナンス上の課題が残る。

IETF
RFC 9019:署名済みファームウェアマニフェストだけではインストール権限にならない
複数のマイクロコントローラを持つ機器で、各マニフェストの署名がすべて正しくても、全体を同時に切り替えて安全だとはまだ言えない。部品ごとの真正性、依存関係、運用者の承認、起動後の状態は別々の命題である。RFC 9019 は、署名を軽視せずに、その権限の境界を明確にしている。
IETF
RFC 9608:失効経路がないことは恒久的な信頼ではない
工場で埋め込まれたデバイス証明書は、所有者より長く、ソフトウェアより長く、製品サポートより長く残ることがある。その証明書に `noRevAvail` があれば、発行者は失効情報を提供しない。問題は証明書の寿命ではない。所有権や権限が変わったとき、誰がどの経路で利用を止められるかである。

IETF
RFC 9810:証明書は発行されたが、要求どおりではない
1往復を省くため、端末は暗黙の証明書確認を求める。CA から正しく保護された応答が届き、処理時間も短い。しかし応答が `grantedWithMods` なら、通信の最適化とは別に、発行された証明書を受け入れてよいかという判断が残っている。
IETF
RFC 9775:規範は共通でも、権限者は場ごとに変わる
IRTF Chair 自身が下したモデレーション判断に異議を申し立てるとき、申立てを同じ Chair に戻しても審査にはならない。RFC 9775 は、この場面で IAB へ渡す。行動規範の信頼性は、規則の厳しさではなく、利益相反を越えて権限を引き渡せるかどうかで決まる。

IETF
RFC 9797:ランダムMACアドレスは追跡可能性を下げても、端末の身元にはならない
ホテルの Wi-Fi から社内ネットワークへ戻った端末が、翌朝は別の MAC アドレスで現れる。プライバシー機能としては期待どおりでも、ポータル、DHCP、会計、サポートの各画面は「新しい端末」と判断しかねない。RFC 9797が問うのは、古い番号を守ることではなく、必要な継続性を何の証拠で再構成するかである。

IETF
RFC 9818:委任済みプレフィックスも、リース・経路・フィルターが揃うまでは使える容量ではない
WAN 側の画面に十分な IPv6 ブロックが表示されても、その内側にあるルーターが使えるプレフィックスを得たとは限らない。RFC 9818 が結び付けるのは、LAN 側の委任、次ホップ経路、フィルター、そして上流の残存時間である。どれか一つだけでは容量を証明できない。

IETF
RFC 9862:破棄フラグは候補パスにあるが、影響はSRポリシー全体に及ぶ
RFC 9862では、Drop-Upon-Invalid の設定は一つの候補パスに載る。しかし、その設定が発動するときに状態を変えるのは候補パスの集合である SR ポリシーだ。信号が置かれた場所と、結果を負う範囲は一致しない。

IETF
RFC 9867:セキュリティアソシエーションの作成はPPK混入の証明ではない
IKEv2 の交換が完了し、新しいセキュリティアソシエーションが生成されても、強化に使うはずの事前共有鍵が鍵導出に入ったとは限らない。RFC 9867は、PPK を任意とするポリシーならその結果を認めている。問題はフォールバックではなく、「作成済み」という記録を保護の証明に読み替えることにある。

IETF
RFC 9707:つながっていても利用できるとは限らない――ワークショップ報告は命令でもない
回線が生きていても、必要な行政サイトが重すぎたり、自分の文字を入力欄が拒んだり、VPN が一部の通信を漏らしたりすれば、利用者にとってのアクセスは完成していない。RFC 9707 は接続後に残る障壁を記録する。同時に、その記録が参加者の発言を IAB の総意や実施命令へ変えるものではないことも明記している。
IETF
RFC 9812:審査を厳格化してもIPv6空間が割り当てられるわけではない
IPv6 アドレス空間の大半は、今も「Reserved by IETF」と記録されている。RFC 9812 は、その保留空間を将来大規模に使う際の手続きを `IESG Approval` から `IETF Review` へ変更した。これは権限の証拠を強くする決定であって、プレフィックスを動かす決定ではない。方針、申請、承認、IANA の実行、委譲、経路運用を一つの「割当」に潰さないことが統治上の焦点になる。
IETF
RFC 9998:年齢確認の失敗は、より侵襲的な確認への同意ではない
年齢確認は、通るか止められるかの二択に見える。しかし統治上の難所は、最初の手法が答えを出せなかった後に現れる。次の画面は身分証、顔画像、電話番号、あるいは長い行動履歴を求めるかもしれない。RFC 9998 は複数手法が必要になり得る理由と、それぞれの誤りを記録した。最初の失敗が、追加収集の黙示の許可になるとは述べていない。

IETF
RFC 9876:CoAPレジストリ番号は相互運用性の判定ではない
制約環境向けのプロトコルでは、小さな整数が過大な制度的保証を背負いやすい。CoAP の Content-Format 番号は、Media Type、パラメータ、必要なら Content Coding をワイヤ上で繰り返さずに済ませる。RFC 9876は、その番号を誤って割り当てにくくした。しかし、配備済みの二製品が同じバイト列を同じ意味で処理することまでは証明しない。必要なのは、割当ての記録と実装の記録を結び、混同しないことだ。
IETF
RFC 9874:あるクライアントのEPP削除が別の顧客のDNSを壊す
削除要求を出したクライアントにとって正しい成功応答でも、別のクライアントが管理するドメインの名前解決を損なうことがある。RFC 9874が扱うのは、EPP 上の操作権限と DNS 上の依存関係が一致しない場面である。必要なのは一つの成功コードではなく、影響範囲、通知、復元期限、非同期パージまで結ぶ記録だ。
IETF
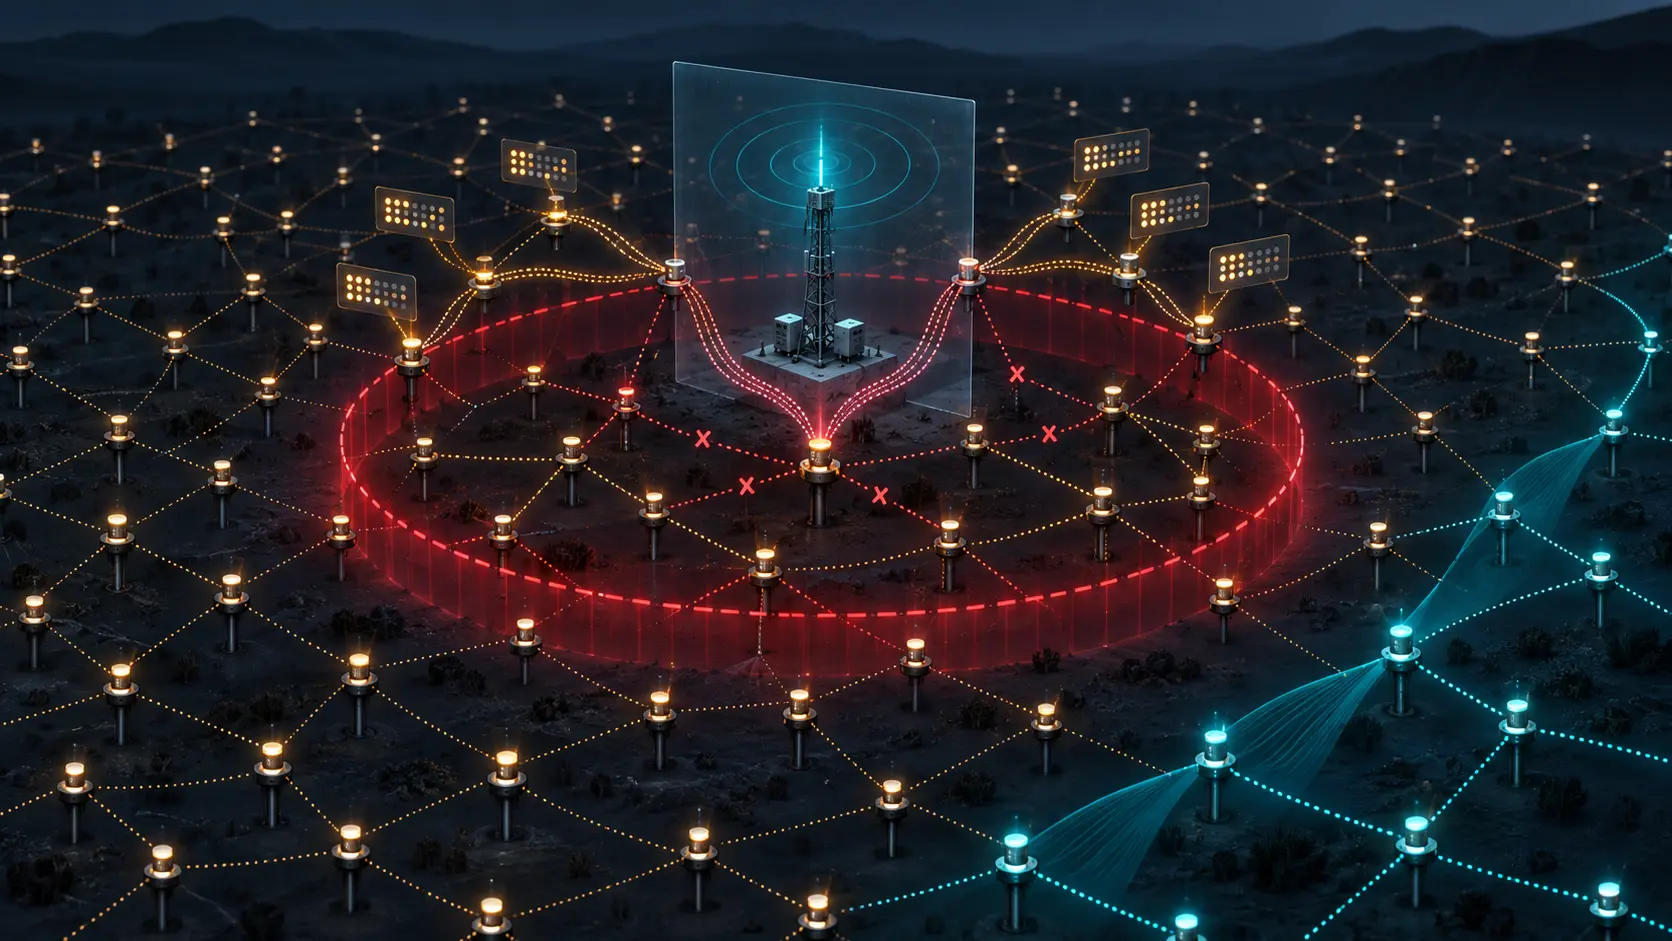
ネットワークはRoot停止を合意した。物理故障の証明ではない:RFC 9866
RPL ネットワークは、原因調査の完了を待たずに危険な経路を捨てなければならない。RFC 9866の`GLOBALLY DOWN`は、そのための強い運用判断である。ただし、境界ルーターの電源断やプロセス停止を立証する鑑定結果ではない。
IETF
Babelの鍵は読めなくても、テストを実行できるのは誰か
ある運用担当者を想定する。Babel のメッセージ認証コード(MAC)用に設定された鍵の値は読めない。それでも、実際のアクセス制御で認められれば、バイナリの試験文字列と候補 MAC を渡し、一致したかどうかだけを受け取れる。RFC 9647の管理用テストは、秘密を取り出さずに、その秘密を計算に使わせる権限を設けている。誰にその権限を与え、狭い照合結果をどこまでの判断に使わせるかが、運用組織に残される問題である。[RFC 9647第2.3節・第4節](https://www.rfc-editor.org/rfc/rfc9647.html)