
プロフィール
Research
Research のプロフィールは、人物、企業、機関、その他のエンティティを横断し、BTW.MEDIA の報道の背後にある対象を比較したい読者に、まとまった情報を提供します。このページでは、公開上の役割、関連イベント、証拠一式、役職・責任の変化、事業展開の範囲、ガバナンス上のリスク、組織間の関係性、市場での重要性を比較できます。企業や人物の記録は通常のニュース時系列とは分けて管理され、見出しの背後にある主体、そのプロフィールを裏付ける証拠、そしてそのプロフィールを重要にするインフラや市場との関係を理解できます。プロフィールが誰・何を表しているか、どの公開情報源がそれを支えているか、企業・市場・ガバナンス機関・イベントとどう結びついているか、そして対象の変化に伴い今後も注目すべき点を確認できます。

IETF
署名は検証できた。それでも委任はまだ認可されていない
RFC 5105 の XML 署名は、検証エンティティの声明を改ざんから守る。ただし、誤った要素だけを覆う署名でも計算上は成功し得る。Registry が必要とするのは、署名成功という一語ではなく、何が誰の権限で署名されたかである。

欧州・中東のクラウドサービス
アリアンツ・テクノロジーSE:財務登記データが示す「変革」の実態——FY2025の収益、人員、そして国外移転の記録
アリアンツ保険グループの内部 IT 部門であるアリアンツ・テクノロジーSE(Allianz Technology SE)は、AI を基軸とした「変革」を掲げてきた。しかしドイツ商業登記に基づく第三者集計データ、オーストラリア労働審判所(Fair Work Commission)の解雇事案記録、そしてスイス・ヴァリゼレン(Wallisellen)での人員削減報道を突き合わせると、この変革の実体は「人員の削減と海外移転」であることが数値で浮かび上がる。
インターネット史
一つの Call Release が複数 Connection の解放を要求した:RFC 3475
RFC 3475 では Call を一つのメッセージで終了できたが、その結果は関連する Connection ごとの解放手順へ分岐し、同時完了を意味しなかった。
IETF
二つのリンクIDより、実際に受信したポートの方が強い証拠になる――RFC 9533
監視画面には「LAG の遅延は正常」と表示されていた。しかし、その束を構成する四本の物理リンクのうち、プローブがどれを通ったのかは残っていなかった。RFC 9533 は、この欠落を単なる表示上の問題ではなく、測定を成立させる検証条件として扱う。

インターネット史
Call にはグローバル ID があった。それでも Connection ではなかった:RFC 3474
RFC 3474 は ASON の Call に、下位の経路変更を越えて残る識別子を与えた。しかし、その名前だけでは資源も光もトラフィックもサービスも存在したことにならない。
IETF
リフレッシュは要求された。それでもデコーダはまだ復旧していない
RFC 5104 の Full Intra Request は、映像送信側にデコーダ・リフレッシュ・ポイントを要求する。新規参加者の最初の画面が固まったままなら、FIR の送信記録だけでは、媒体の到達、参照状態の再構築、表示の回復を証明できない。

インターネット史
警報は障害ホップを飛び越えた。ACK が証明したのは受信だけだった:RFC 3473
RSVP-TE は遠隔ノードへ障害を直送できるようになったが、その ACK はメッセージの受信票であり、経路やサービスの復旧証明ではなかった。
IETF
二オクテットは同じでも、割り当て権限は同じではない:RFC 9542
監視装置は `00-42` を「IANA の EtherType」と記録した。しかし、その直前には IANA の OUI `00-00-5E` があり、さらに外側には本当の EtherType `88-B7` があった。短い表示名が、IEEE から IANA へ続く委任の境界を消していた。
グローバルの機関
アリアンツ・テクノロジーSEのエージェント基盤:検証可能な証拠とまだ空欄の指標
保険グループの AI 実行力を測るには、発表された構想と実際に稼働するシステムを区切る必要がある。アリアンツ・テクノロジーSE の2025〜2026年の記録は、その両方を示している。

インターネット史
戻りの MAPPING より先に上り通信は流れ得た:RFC 3472
CR-LDP が双方向経路を作る途中、発信側へ戻る通信はすでに始まり、反対方向のラベルはまだ各ノードを戻っていることがあった。
IETF
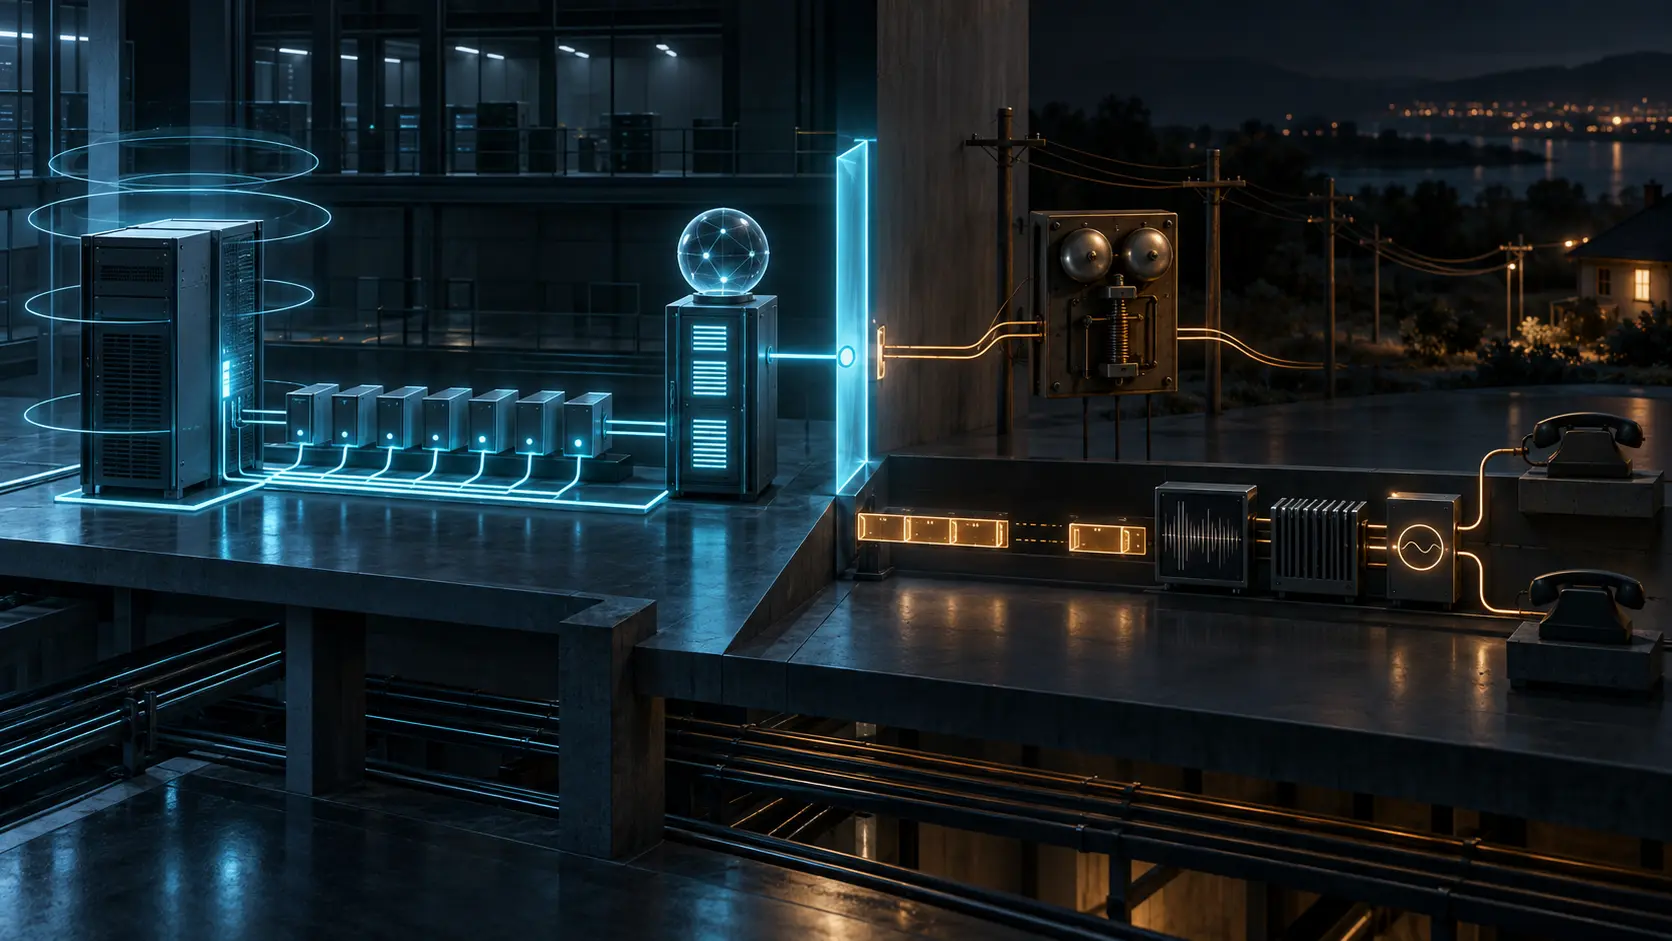
回線は operational だった。それでも通話はまだ完了していない
RFC 5098 は PacketCable MTA の設定と NCS 接続状態を精密に見せる。しかし `operational` が保証するのは CMS による RSIP 確認までであり、着信音、メディア、利用者の会話までを一つの緑色にまとめてはいない。

IETF
OAM パケットは同じサービスラベルを持っていた。それでも履歴は別だった:RFC 9546
試験系列には欠番がないのに、制御アプリケーションは期限内に届かなかった命令を報告した。RFC 9546 を読めば、この二つは矛盾しない。DetNet の OAM と App-flow は、同じサービスに結び付いていても別々のシーケンス空間を使う。

インターネット史
ラベルはパケットを離れ、物理世界へ入った:RFC 3471
2003年、ルーターの転送表に収まっていた「ラベル」は、時間の枠、光の色、そして実在するファイバーポートまで指し示す言葉になった。
IETF
封筒は AES-GCM と示した。nonce の履歴は封筒の外にあった
RFC 5084 は CMS で AES-GCM と AES-CCM を使うための識別子とパラメーターを定めた。しかし、正しく検証できる封筒が示すのは今回の nonce であり、同じ鍵で過去に再利用されていないことまでは証明しない。

インターネット史
予備経路は存在した。それでも復旧は一つのサイクルだった:RFC 3469
障害前から引かれていた迂回線は、経路の候補を示していただけだった。パケットが戻り、必要な品質が保たれ、次の障害にも備えられたことまでは証明していない。

アジア太平洋のクラウドサービス
Thanh Trang Cloud Computing and Technology Company Limited: RPKI有効なルートが会社自身のものではない理由
ベトナムのクラウドコンピューティング企業は自律システム番号と IPv4 /23、IPv6 /48を保有している。しかし、そのアドレス空間に到達する唯一のルートは、別の事業者が伝達し、暗号署によって保護している。
IETF
OHTTP は広告された。それでも鍵は利用者を名指しできる:RFC 9540
RFC 9540 は、Oblivious HTTP のターゲットとゲートウェイ、そして公開鍵設定を DNS から見つける手順を整えた。同時に、発見情報が正しく、暗号処理が成功していても、利用者ごとに異なる鍵・経路・リダイレクトが識別子になり得ることを明確にしている。
IETF
IPV6CP は Opened になった。グローバルアドレスはまだ証明されていない
RFC 5072 が確定できるのは、PPP 上の IPv6 制御状態である。グローバルアドレスの一意性、経路、対向応答、サービス結果には、それぞれ別の観測が要る。

インターネット史
DNSは正確な名前を引けた。意図したものを検索する仕組みではなかった:RFC 3467
入力された名前を正しく解決することと、利用者が探していた対象を見つけることは同じではない。RFC 3467は、DNS に人間の曖昧さまで背負わせたときに失われる境界を描いた。

IETF
名前は残った。資料の権威はまだ証明されていない:RFC 9517
RFC 9517 は研究データ資源に世界的な DDI URN と、DNS からサービスを探す手順を与える。永続的に見える名前が保証するのは委任された識別だけであり、解決可能性、リポジトリの稼働、版の真正性、資料の保存ではない。