
プロフィール
Research
Research のプロフィールは、人物、企業、機関、その他のエンティティを横断し、BTW.MEDIA の報道の背後にある対象を比較したい読者に、まとまった情報を提供します。このページでは、公開上の役割、関連イベント、証拠一式、役職・責任の変化、事業展開の範囲、ガバナンス上のリスク、組織間の関係性、市場での重要性を比較できます。企業や人物の記録は通常のニュース時系列とは分けて管理され、見出しの背後にある主体、そのプロフィールを裏付ける証拠、そしてそのプロフィールを重要にするインフラや市場との関係を理解できます。プロフィールが誰・何を表しているか、どの公開情報源がそれを支えているか、企業・市場・ガバナンス機関・イベントとどう結びついているか、そして対象の変化に伴い今後も注目すべき点を確認できます。
IETF
差分ひとつの期限切れが、公開状態を丸ごと消す
RFC 5264 の部分公開は、変更分だけを運ぶための仕組みである。差分ごとに寿命を与える仕組みではない。受理された差分は一つの完全な publication に取り込まれ、その publication が更新されずに期限を迎えると、コンポジターは現在の全状態を消去する。

インターネット史
グローバル登録簿がサービス情報を保持した:RFC 3650
Handle System でいう「グローバル」は、あらゆる資源の値を一つの中央データベースに集めることではなかった。RFC 3650はサービス階層の頂点に登録簿を置き、命名機関ごとの担当サービスを示す。クライアントはその情報を得てから、該当するサービスに Handle の解決を求めた。

IETF
退会処理は終わった。それでも鍵は明日を開けた
名簿から消えることと、暗号を解く力を失うことは別の出来事だ。RFC 5275 は、メンバー削除の直後に残るこの時間差を可視化する。鍵の世代交代が配布と稼働まで完了しなければ、退いた者の能力は終わらない。

IETF
Watcher は 200 OK を返した。それでもプレゼンス状態は証明されない
RFC 5263 では、最終 SIP 応答またはタイムアウトが次の部分 NOTIFY を送るための境界になる。この応答が閉じるのは一つのトランザクションである。差分の適用、永続保存、下流への公開、まして人の反応まで証明するものではない。

IETF
「次のルーター」は電波の中に書かれていない
ハンドオーバーを速くするには、端末が新しいリンクへ到着する前に準備を始めたい。RFC 5271 は、その先行材料を3G CDMA のパイロット、SectorID、ANID などから得る。しかし早く観測できることと、正しい IP トポロジーを知っていることは同義ではない。

IETF
差分は順番通り届いた。それでもプレゼンスは一つの見え方にすぎない
RFC 5262 は完全な PIDF 文書と部分更新を一つの版系列として扱う。欠番のない系列は、そのフィードを順番通り再構成した証拠になる。しかし初期表示の完全性、全 watcher の同一表示、人やサービスの現時点の応答可能性は証明しない。

インターネット史
問い合わせはIPv4を通っても、答えはIPv6を示せた:RFC 3596
IPv6 アドレスを尋ねるために、DNS の問い合わせ自体が IPv6 経路を通る必要はなかった。RFC 3596は、質問を運ぶパケットと、質問が求めるレコードを切り分けた。この小さな境界のおかげで、混在する IP バージョンをまたいでも一つの名前空間を保てた。
IETF
その鍵が認めたのは一度の経路変更であり、ハンドオーバー全体ではない
暗号学的な証明は、対象が狭いからこそ強い。RFC 5269 の共有ハンドオーバー鍵は、旧アクセスルーターが Fast Binding Update の権限を確認するためにある。MAC が正しければ、旧 care-of CGA 宛ての転送を変更できる。しかし端末が新しいリンクに接続したこと、新しいアドレスが利用可能であること、パケットが届いたことまでは証明しない。

IETF
パッチはノードを見つけた。正しい基準版とは証明していない
RFC 5261 は、与えられた XML 木の中から一つのノードを一意に選び、定められた変更を順番に実行できる。その成功は有力な実行証拠だが、入力が意図された最新版だったこと、変更が業務上正しかったこと、承認されて保存・公開されたことまでは示さない。

インターネット史
TCPはTrapを運んでも、SNMP操作の確認にはならなかった:RFC 3430
TCP は SNMP メッセージの全バイトを順序どおり届けても、管理アプリケーションがその操作を受信し、処理し、キューに入れたかという問いには答えない。RFC 3430はこの境界を明確にした。大きな管理データの交換に信頼性のあるストリームを用意しながら、トランスポートによる配送と、SNMP 操作を確認する応答を分けている。
IETF
規則は日時に一致した。出来事の時刻を証明したわけではない
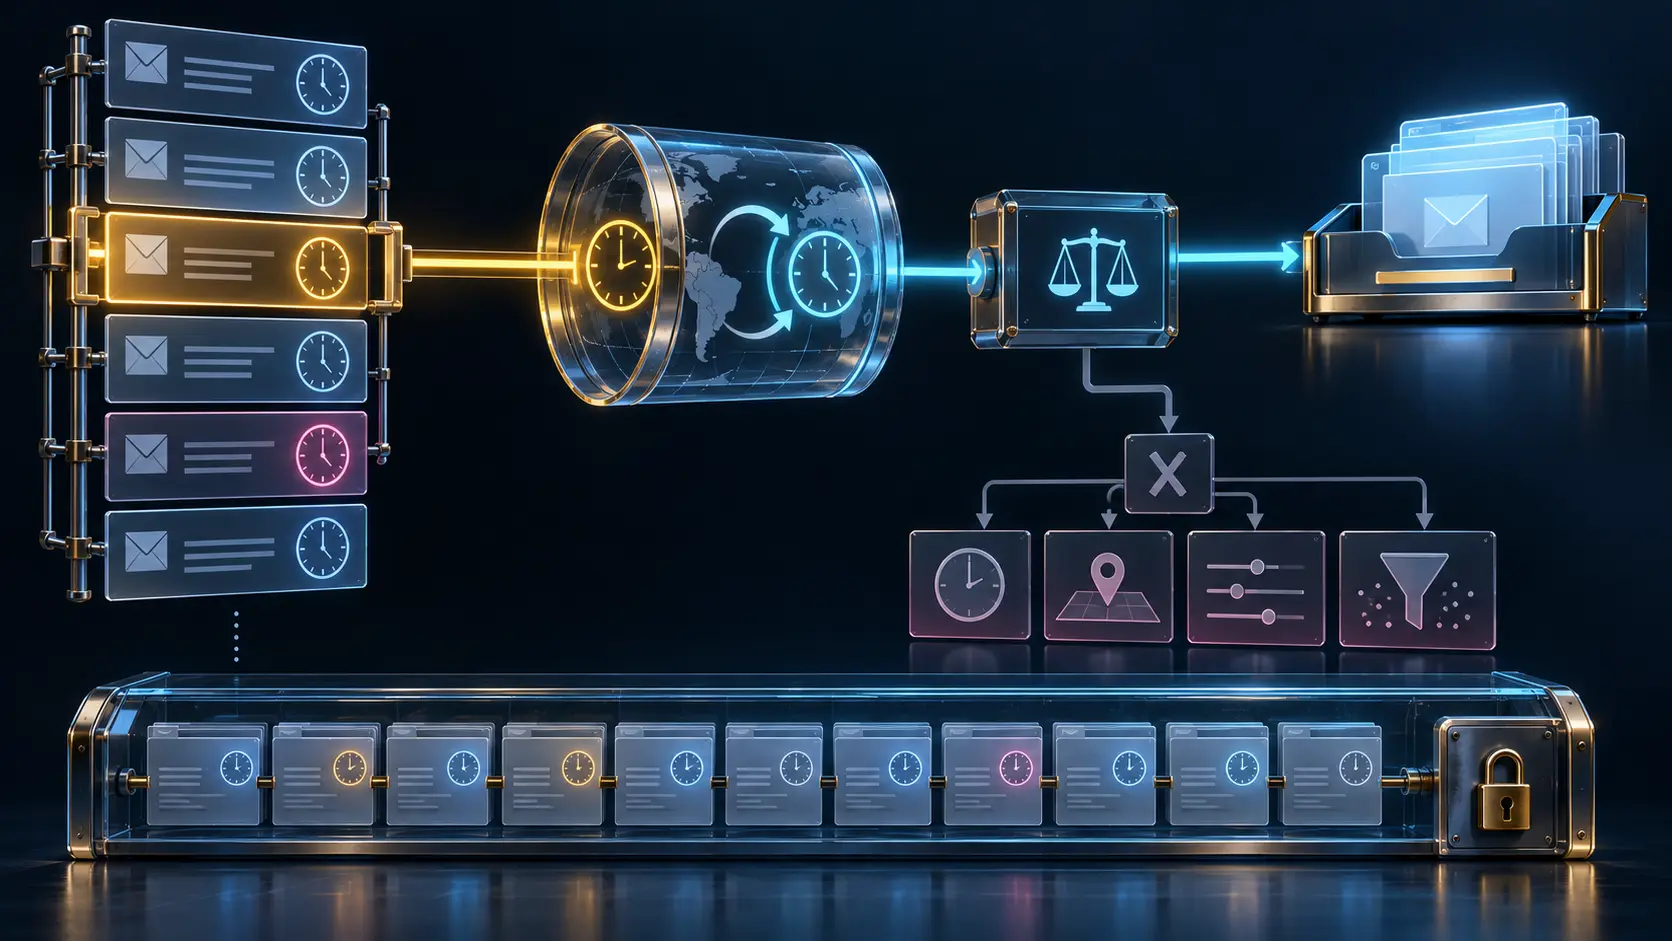
RFC 5260 は、Sieve が特定のヘッダー出現から日時を取り出す方法と、スクリプト実行時刻を使う方法を定める。比較結果は振り分けを決められるが、選ばれた日時の真正性や配送履歴全体までは証明しない。

IETF
新しい経路は端末の到着前に整っていた。それでも到着の証明は別に要る
高速ハンドオーバーは、移動端末が旧リンクにいる間に次の転送経路を準備する。その先回りには価値があるが、管理上の落とし穴も同じ場所にある。トンネルが準備済みでも、端末が新リンクに存在するとは限らない。RFC 5268 が示したこの境界は、後継の RFC 5568 でも保たれている。

IETF
添付は開いたが、署名の証明は移らなかった
RFC 5259 は、保存形式を扱えないクライアントのために IMAP サーバーが添付を変換する仕組みを定める。軽く読みやすい出力は有用だが、それは要求と方針から作られた派生表現である。署名済み原本でも、永続的な置換でも、全項目成功の証明でもない。

IETF
検索結果は動き続けた。だが、スナップショットではなかった
新着メールが自動で入り、条件から外れた行が消える一覧は「現在」を映しているように見える。RFC 5267 が定義するのは、初期結果と順序付きの追加・削除ストリームである。更新拒否や通信の欠落を、滑らかな画面が埋め合わせることはない。

IETF
注釈はメールと移動した。権限までは移らなかった
RFC 5257 は、メッセージやその本文部分に永続的な注釈を置き、私用値と共有値を分けて扱う仕組みを定めた。だが、注釈がメールの横に表示されることと、送信者がそれを書いたこと、組織がその判断を承認したことは同じではない。
インターネット史
PHP後もOAMラベルは残る。ただし終端が解釈できる場合だけ:RFC 3429
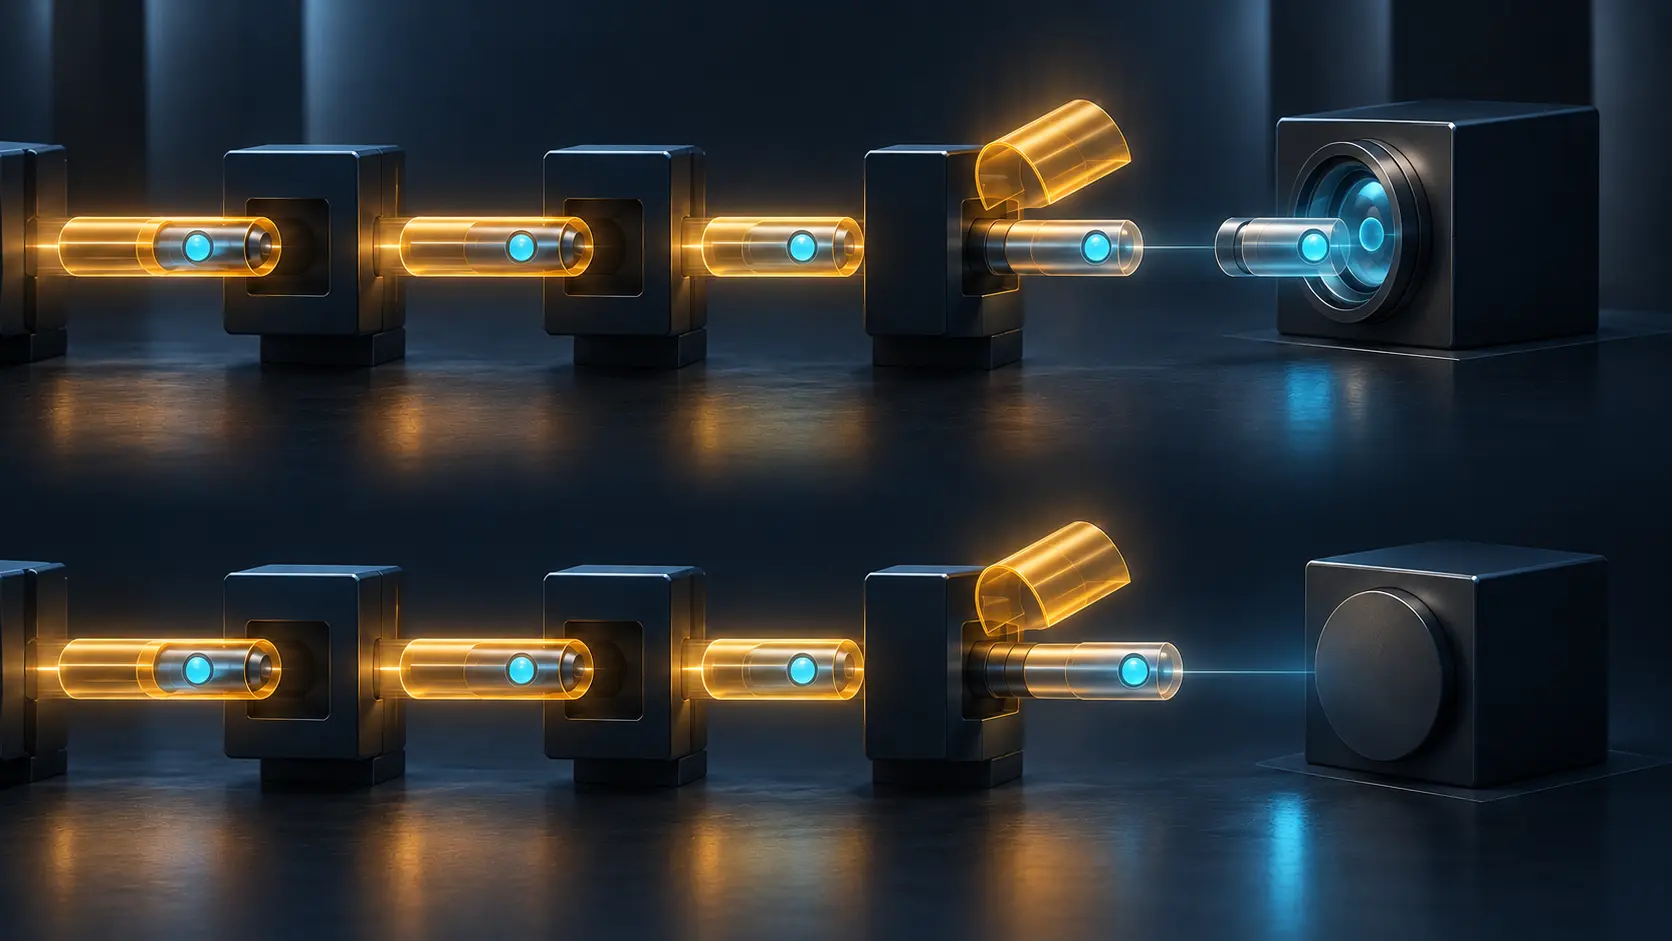
経路の終端装置に二度のラベル検索をさせないため、直前の LSR が最上位ラベルを外す。MPLS の PHP はそうした処理負荷の配分だった。しかし、転送ラベルを取り除いた後、保守用パケットを通常のユーザーパケットとどう見分けるのか。RFC 3429は OAM 用の値を一つ割り当てると同時に、受け側がその仕組みを理解していることが前提だと示した。

IETF
親が一覧に現れたのは、子が条件に一致したからだ
RFC 5258 の LIST 応答では、購読条件を満たさず、メールボックスとして存在さえしない親名が返ることがある。条件に一致した子孫への経路を示すためだ。画面上の木をそのまま正規台帳にすると、この因果関係が消え、説明用の行に実体の権限を与えてしまう。

IETF
メールは会話に見えた。サーバーが作ったのは表示だった
一本の幹から返信が順序よく伸びる画面は、対話の履歴そのものに見える。RFC 5256 が定義するのは、もっと限定された成果物だ。サーバーは検索対象を決められた条件で抽出し、指定されたアルゴリズムと照合規則で並べ、欠損や矛盾を処理して表示用の木を返す。その木は便利だが、人間の意図を証明しない。

アジア太平洋のデータセンタートレンド
Mizuho Securitiesの液冷サーバーは、AI導入より先に本番検証を要する
Mizuho Securities は、1日3億6,000万件超の金融計算を支えるため、HPE Cray XD2000 を8ノード導入する。2027年の本番稼働までに確かめるべきなのは、計算モデル、冷却設備、業務上の締め時刻が一体で機能するかだ。メーカーのベンチマークだけでは決められない。

インターネット史
共通のAAL2プロファイルだけではサービスに結び付かなかった:RFC 3441
二つのゲートウェイが AAL2 プロファイルの共通リストを得ても、音声、音声帯域データ、ファクスを各プロファイルのどの行に載せるかは、まだ決まっていない。RFC 3441は、プロファイルの交差、サービスの優先指定、ATM ベアラの設定、通話の完了を別々の段階として扱った。