
プロフィール
Research
Research のプロフィールは、人物、企業、機関、その他のエンティティを横断し、BTW.MEDIA の報道の背後にある対象を比較したい読者に、まとまった情報を提供します。このページでは、公開上の役割、関連イベント、証拠一式、役職・責任の変化、事業展開の範囲、ガバナンス上のリスク、組織間の関係性、市場での重要性を比較できます。企業や人物の記録は通常のニュース時系列とは分けて管理され、見出しの背後にある主体、そのプロフィールを裏付ける証拠、そしてそのプロフィールを重要にするインフラや市場との関係を理解できます。プロフィールが誰・何を表しているか、どの公開情報源がそれを支えているか、企業・市場・ガバナンス機関・イベントとどう結びついているか、そして対象の変化に伴い今後も注目すべき点を確認できます。

記事
RIPE Database 1.124.1は証明書の選び方を直した。「悪用の証拠なし」には調査範囲が要る
報告された認証上の脆弱性を前に、RIPE NCC が通常のテスト期間を待たず修正版を出した判断は妥当だ。ただし、修正の速さと事後説明の十分さは別の論点である。「悪用を示す証拠は見つからなかった」という結論が、どの期間と記録を対象にしたのかは明示できる。

IETF
開いたままの検索画面を、誰が支え続けるのか
検索結果が正しいことと、その後も更新されることは別の約束だ。IMAP の検索拡張は、画面に「最新」と表示する前に引き受けるべき継続的な仕事を明らかにする。

IETF
登録バウチャーが届く前に、端末の身元は渡っている
ELA は、制約機器の参加判断を EDHOC の一回のやり取りへ厳密に結び付ける。その一方で、判断を受け取る順序までは逆転できない。機器 U が承認結果を知る前に、登録用の身元は認証済みの V に渡り、W の判断材料として使われる。拒否は参加を止められるが、既に生じた開示を取り消せない。

IETF
配達期限まで、まだ送出してはいけないメール
予約送信は、待機する仕事を端末からサーバーへ移す仕組みだ。しかし、送出を許す時刻が配達期限より遅ければ、その依頼は速いサーバーでも実行できない。SMTP の規定が示すのは、待機の便利さだけでなく、引き受けてはいけない約束の境界である。

IETF
暗号学的な不正証拠だけでは信頼を失効できない
複数の時刻サーバーが署名した区間を順に並べると、どうしても因果関係が成立しない。Roughtime は、その矛盾を第三者が検証できる証拠として残せる。しかし証拠そのものは、どのサーバーが誤ったかを必ず特定するわけでも、審査者を選ぶわけでも、別の端末の信頼リストを書き換えるわけでもない。通信路が不整合を示した後に、運用上の判断が始まる。
IETF
空きフォルダーがあっても、Sieveは保存先を変えてはいけない
用途で選んだメールボックスが満杯になったとき、名前で指定した別のフォルダーへ保存すればよいとは限らない。Sieve の特別用途拡張は、保存先を見つけられない場合と、見つけた先への保存に失敗する場合を分けている。
記事
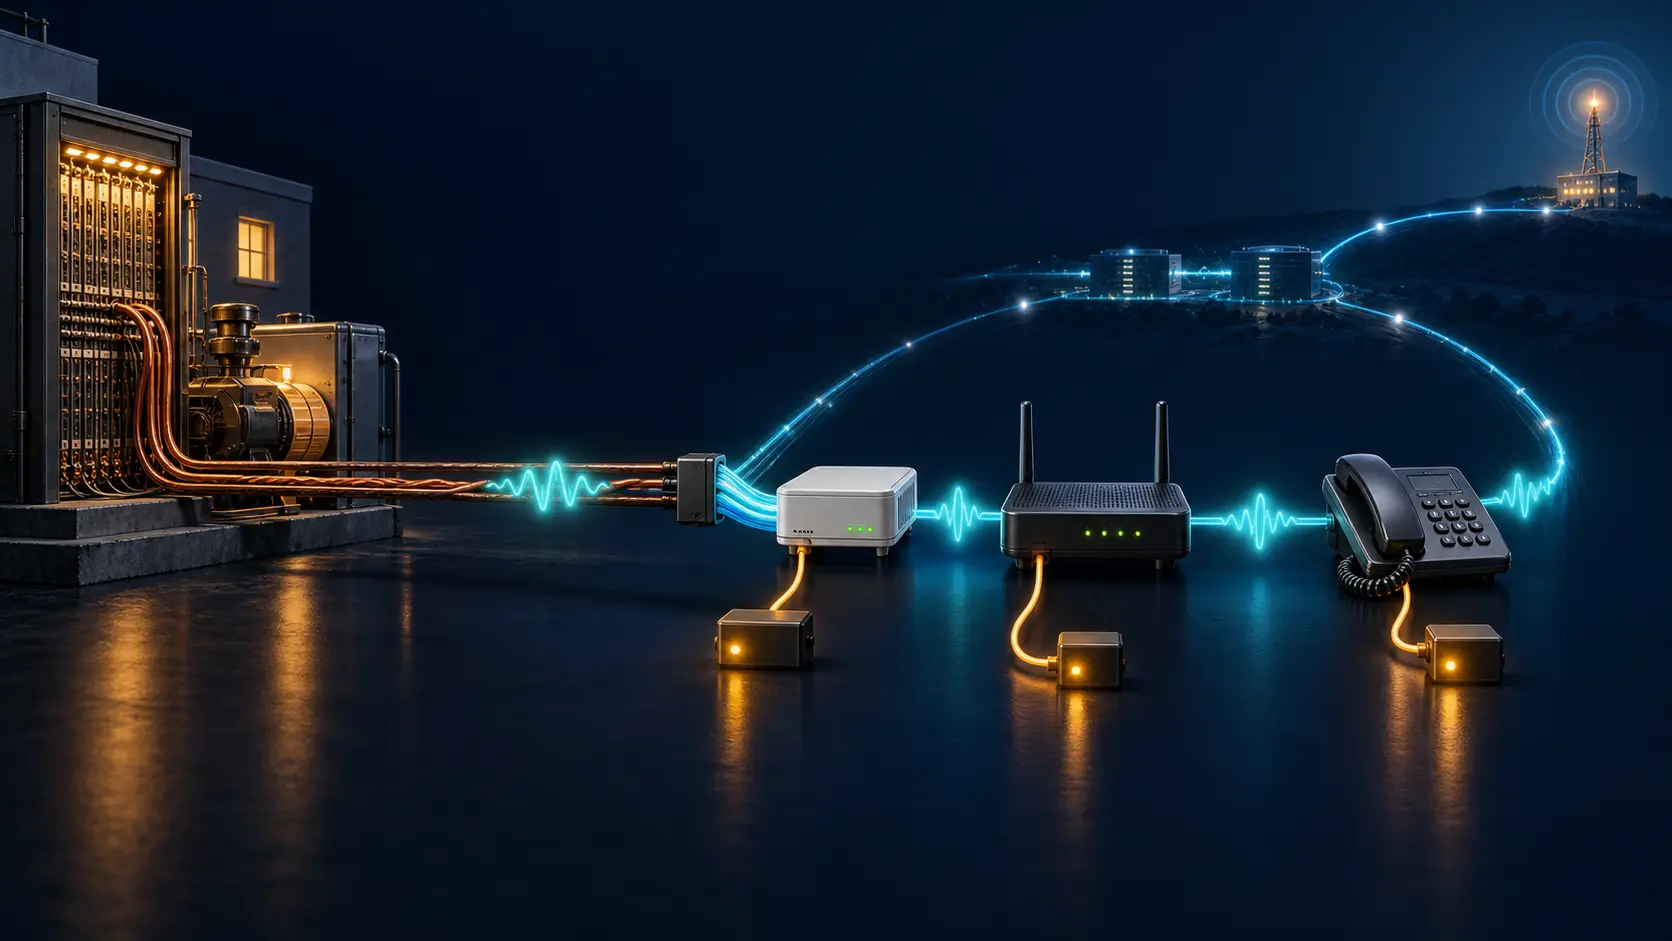
LACNICの通信論考は音声をIPへ移す。だが非常用電源の責任者は示さない
電話網の IP 化では、交換機やプロトコルの刷新が注目されやすい。利用者にとって切実なのは、停電時の電源がどこから来るかだ。LACNIC Blog の新しい論考は依存先の変化を正確に捉えたものの、その新しい連鎖を誰が支えるのかまでは定めていない。
IETF
自分の復旧が終わっても、ほかのクライアントの猶予は終わらない
NFSv4.1 では、先に戻ったクライアントが自分のロック回復を完了しても、サーバー全体の新規受付が直ちに再開するとは限らない。完了通知は、自分の残りの回復要求を閉じるためのものだ。まだ戻れない相手の機会まで取り消す権限ではない。
記事
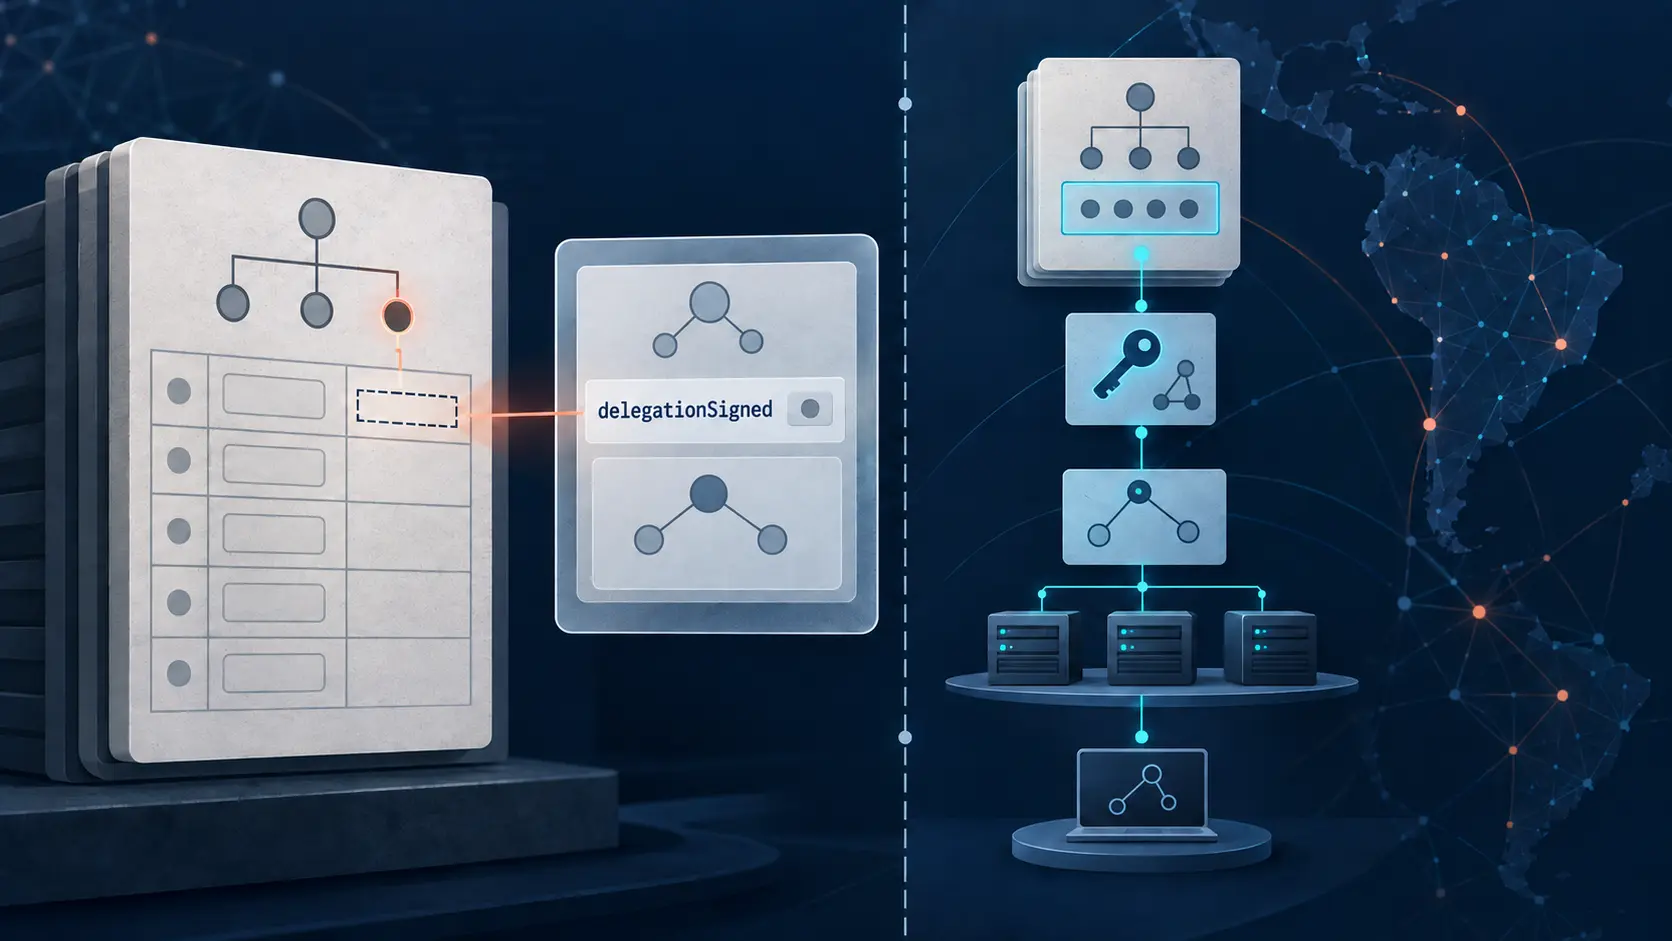
LACNIC RDAP の delegationSigned は親の DS 存在を記録するが、DNSSEC 検証結果ではない
レジストリ応答の真偽値は、DNS のセキュリティ連鎖に対する最終判定のように見えやすい。LACNIC RDAP の `delegationSigned` が答えるのは、登録ビューで親ゾーンに DS レコードが存在すると報告されているか、という狭い問いである。リゾルバーを動かさず、子の鍵も検査せず、現在の検証成功を証明しない。

グローバルの機関トレンド
FreeBSD の GRAND 実装で問われる、通知と応答を同じ待ち行列に置く条件
IPv6 の最初の返信を速めるには、ホストが先に名乗るだけでは足りない。FreeBSD の実装解説は、先回りの通知と通常の問い合わせへの応答を、共通の処理基盤でどう区別するかを示している。

IETF
プライベート候補は、なぜ一方の意図が勝ったかを説明しない
障害対応の担当者が稼働中の設定を変える。その少し前から、別の自動化が同じ装置への変更をプライベートな作業領域で準備していた。両者は正規の権限を持ち、互いの未完成な編集を誤ってコミットすることもない。それでも同じノードで再会した瞬間、プロトコル上の隔離だけでは、どちらの目的を優先すべきか決められない。
IETF
SCTPで切り出した通信は、元のソケットを閉じても終わらない
共有バッファへの影響を抑えるためにアソシエーションを分離すると、終了操作の届く範囲も変わる。性能上の判断と後始末の責任は、一緒に引き受ける必要がある。
IETF
MPTCP の復旧には、別の接続が必要になることがある
無限マッピングによるフォールバックは通信を通常の TCP として続けられる。しかし、その接続を MPTCP に戻すことはできない。継続と能力回復の判断は分かれる。

グローバルのデータセンタートレンド
NSDの証明書修正が問う、二つ目の正当な相手を加える条件
NSD 4.15.2は、ゾーン転送のアクセス規則ごとにアドレス、TSIG、クライアント証明書名を照合するよう修正した。TLS 接続が成功しても、必要なデータが届くとは限らない。
グローバルのデータセンタートレンド
FRRoutingの帯域値修正、更新後も残る上限には理由がある
8月の保守版に入った修正は、約34 Gbps を超える帯域値の扱いを直す。ただし、浮動小数点と従来の整数形式では正しい結果が異なる。受入確認には隣接機器ごとの符号化方式が欠かせない。

記事
ARINはAI草稿に「二人で確認する」規則を説明した。だが、確認票については語らなかった
ARIN の公の説明は、珍しいほど具体的だった。生成 AI を使えるのは限定的な草稿作業で、起草者が責任を負い、公開前に別の人が確認する。公表された説明に足りないのは理念ではない。データの判断、二度の確認、公開版を一つの鎖として示す記録である。

IETF
YANGの最小バージョンは互換性の下限ではない
インポート側が「3.1.0以上」を求めたとする。リポジトリには3.1.2 `_non_compatible`と4.1.2がある。現行の YANG Semantic Versioning 草案では、どちらも条件を満たし得る。リゾルバーは仕様どおりに動いている。誤りが生まれるのは、その数値判定を、特定のクライアントに対する安全証明へ読み替えたときだ。

IETF
Netnews の取消し用ロックは、増やせば共同承認になるわけではない
投稿サービスを移しても、過去の記事に対応する秘密情報まで消えるとは限らない。Cancel-Lock が残すのは誰のどの能力なのか。代理サービスの責任と、受信サーバーの判断を分けて読む。

IETF
ゲスト向けTURNでも、利用を認める境界は消えない
長期の認証情報を配らずに中継サービスを提供できれば、訪問者の接続は簡単になる。ただし、誰の割当量を使い、不要になった資源を誰が返すのかは、別に決めなければならない。

IETF
パケット廃棄カウンターを自動化に渡す前に意図の期間を結び付けよ
廃棄数のグラフが急に折れ曲がった。装置は理由を「出力側のバッファ不足」と報告し、自動化は別経路へ流す準備ができている。ところが、その直前にサービスの損失基準が変わり、ラインカードも再起動していた。正しい分類と正しい差分計算だけでは、今も同じ判断を許されているとは言えない。