
プロフィール
Research
Research のプロフィールは、人物、企業、機関、その他のエンティティを横断し、BTW.MEDIA の報道の背後にある対象を比較したい読者に、まとまった情報を提供します。このページでは、公開上の役割、関連イベント、証拠一式、役職・責任の変化、事業展開の範囲、ガバナンス上のリスク、組織間の関係性、市場での重要性を比較できます。企業や人物の記録は通常のニュース時系列とは分けて管理され、見出しの背後にある主体、そのプロフィールを裏付ける証拠、そしてそのプロフィールを重要にするインフラや市場との関係を理解できます。プロフィールが誰・何を表しているか、どの公開情報源がそれを支えているか、企業・市場・ガバナンス機関・イベントとどう結びついているか、そして対象の変化に伴い今後も注目すべき点を確認できます。
グローバルの機関
DFINFRAとAS210860:登録情報から運用統制を立証できるか
DFINFRA と AS210860:登録情報から運用統制を立証できるかの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルの機関の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

IETF
同じ色でも証拠は同じではない――RFC 9832のトランスポートクラスを検証する
Color 100が三か所に現れても、三つの命令は同一ではない。RFC 9832は優先順位、経路の取り込み、次ホップ解決を定義する。一方、名前空間の合意、フォールバック、FIB、実パケット、SLA は、それぞれ別の記録で確かめる必要がある。

IETF
RFC 9983のエニーキャスト・フラグは意図を示す、サービス健全性ではない
RFC 9983が OSPFv2 に加えたのは、わずか1ビットの明示性である。あるプレフィックスが複数ノードから広告されることを意図している、とルーターが共通の形式で伝えられるようになった。これは推測を減らすが、監視を代行しない。AC-Flag が証明する範囲は設定上の意図までであり、ノードの実在、アプリケーションの稼働、応答の整合性、利用者の成功は別の証拠を要する。

グローバルの地域 ISP
AS210837は稼働中のISPなのか――ROYAのネットワーク証拠をどこまで読めるか
AS210837 は稼働中の ISP なのか――ROYA のネットワーク証拠をどこまで読めるかの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルの地域 ISPの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

ケースファイル
almazcloud.networkに見えるもの、見えないもの——AS210328の公開フットプリントを検証する
almazcloud.network に見えるもの、見えないもの——AS210328 の公開フットプリントを検証するの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。ケースファイルの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

グローバルの地域 ISP
Utherverse Network OperationsをAS33169の観測可能な運用面から読む
Utherverse Network Operations を AS33169 の観測可能な運用面から読むの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルの地域 ISPの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

IETF
RFC 9845:ワットが下がっても、グリーンネットワークの証明は終わらない
電力計の低下は重要な観測である。しかし、共有負荷の帰属、サービス品質、電源構成、長期的な反動まで確認しなければ、環境効果の結論にはならない。
IETF
ワークロード資格情報が証明しないもの――起動時の同定から結果まで八つの境界
WIMSE の実践案は、Kubernetes、クラウド、SPIFFE が長期シークレットを短命で宛先限定の資格情報へ置き換える方法を整理する。しかし、安全な資格情報も、稼働インスタンス、鍵の独占、失効、個別操作、実行結果を一括して証明するものではない。

グローバルの機関
AS210764が見せるもの、証明しないもの
AS210764 が見せるもの、証明しないものの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルの機関の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
IETF
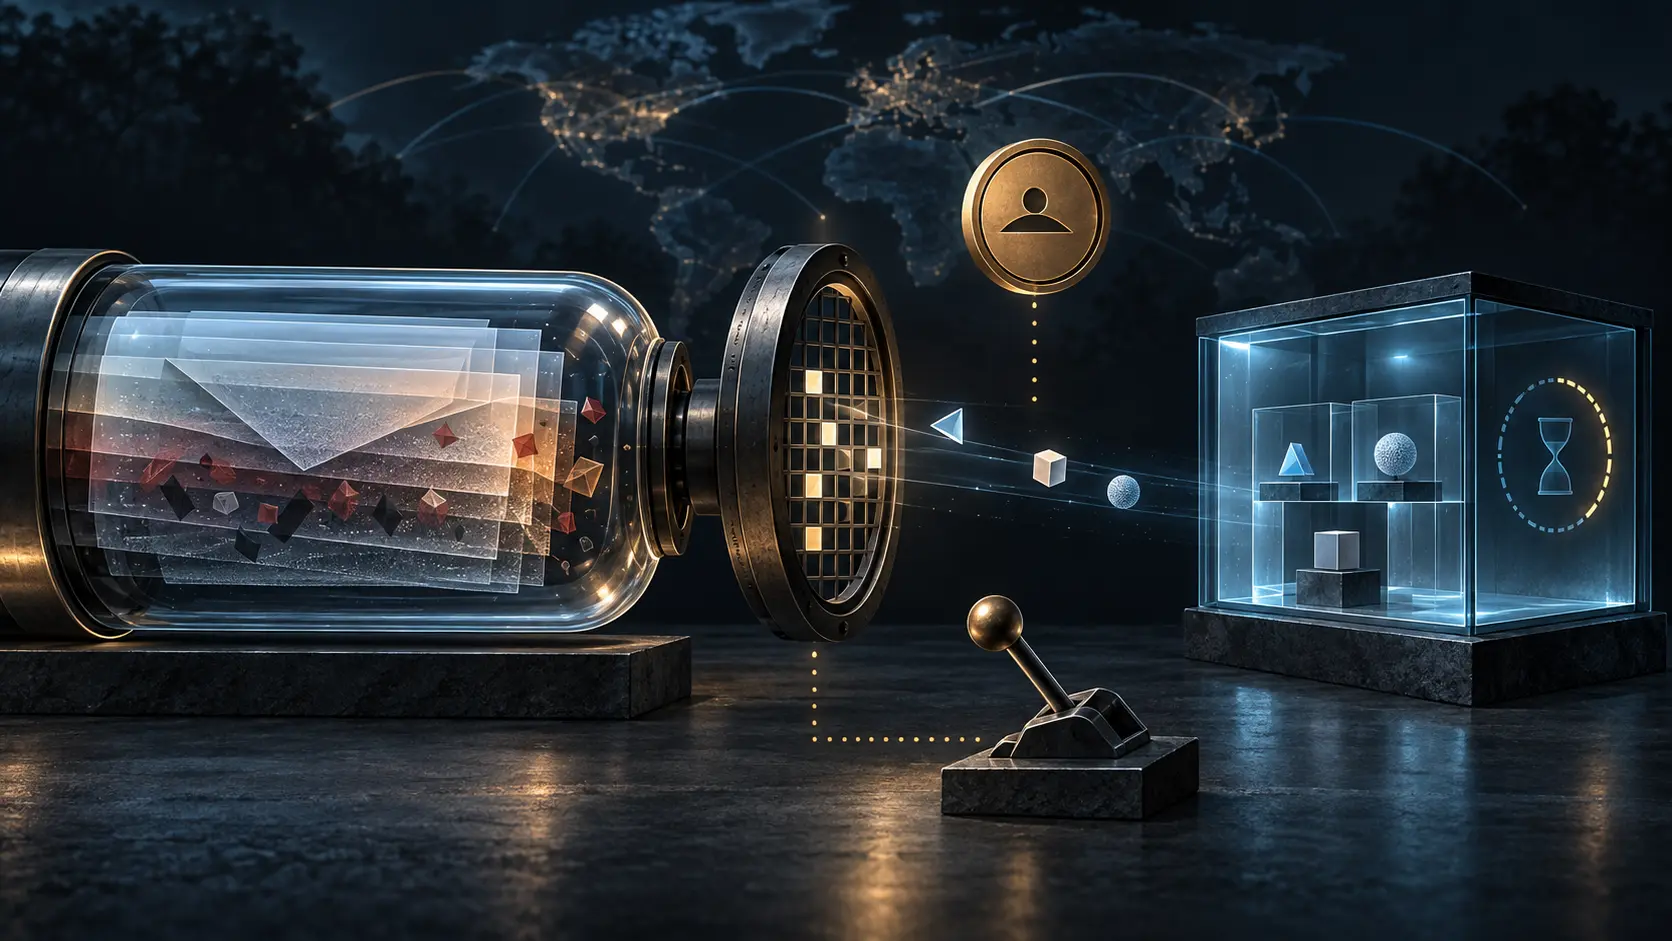
RFC 9991が定めた失敗詳細は条件付き開示であり、当然の権利ではない
DMARC の失敗報告を「診断用データ」と呼ぶと、その中身が誰かの通信そのものであり得ることを忘れやすい。RFC 9991は詳細な失敗を共通形式で伝えられるようにしたが、ドメイン所有者に受信メールの閲覧権を与えたわけではない。要求を公表する者、開示を決める受信者、危険な報告を保管する消費者の責任は、最後まで別々に残る。

番号資源社会
DFINFRAとAS210860:登録上の接点から運用支配へ、何が確認できるのか
DFINFRA と AS210860:登録上の接点から運用支配へ、何が確認できるのかの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。番号資源社会の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

グローバルのクラウドサービス
DATAMATIXのAS210973は、どこまで実際の事業基盤を示すのか
DATAMATIX の AS210973 は、どこまで実際の事業基盤を示すのかの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。グローバルのクラウドサービスの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

リーダー
MyCERTは誰の遺産か——マレーシアのインシデント対応機能が組織転換を越えた仕組み
MyCERT の歴史を一人の技術者の功績として読むと、組織が変わるたびに機能が消え、また個人によって再建されたように見える。公開記録が示すのは、より限定的だが重要な像である。マレーシアのコンピューター緊急対応機能は、MIMOS、NISER、そして CyberSecurity Malaysia へと続く制度的な枠組みの中で保持された。一方、Dr. Mohamed Awang Lah について確認できるのは、マレーシアの初期ネットワークとインターネット発展への関与、および主体に近い記録がネットワークセキュリティーの取り組みと MyCERT…

IETF
RFC 9990が数えるのは受信側の申告であり、メール流そのものではない
同じ一日を示す二つのファイルが届いた。Report-ID は異なる。片方は朝から夜まで、もう片方は昼から翌朝までを含む。単純に足せば見栄えのよい総数になるが、昼以降が二度数えられた可能性を消せない。RFC 9990 はこの曖昧さを隠していない。識別子は報告を識別する。観測集合が重ならないことまでは証明しない。
欧州・中東の機関
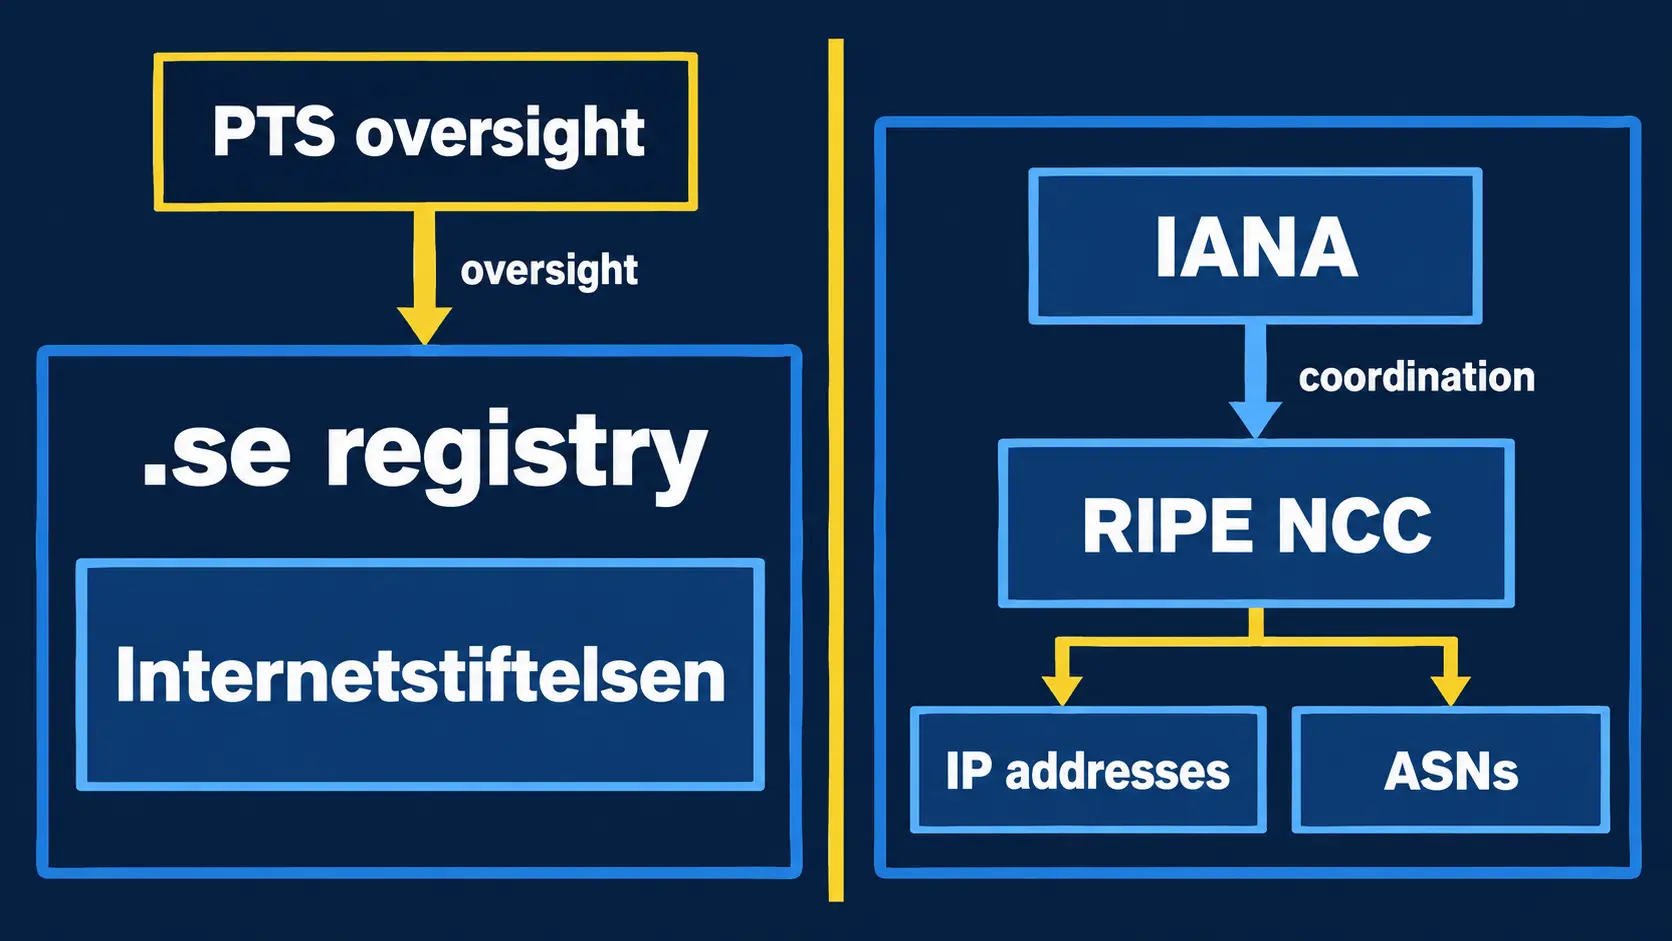
スウェーデンの「.se」を支える機関と、IP資源を配る別の仕組み
スウェーデンの国別トップレベルドメイン「.se」を管理する仕組みと、IP アドレスや AS 番号を配分する仕組みは、同じインターネット基盤に属していても同じ権限ではない。公開資料から確認できる役割を分けると、Internetstiftelsen の継続性、国家的な監督、RIPE NCC と IANA の番号資源制度、そして対象名の同一性をめぐる不確実性が見えてくる。

IETF
RFC 9996が登録したのはメディアタイプであり、スキーマ版ではない
荷札が正しくても、箱の中の部品番号を読む台帳まで正しいとは限らない。RFC 9996 は Protocol Buffers に正式な荷札を与えた。バイナリと JSON を区別し、矛盾する指定を拒み、Web での扱いを明確にする。一方、フィールド番号の意味を決めるスキーマ、その出所、承認者は荷札の外に残る。「読めた」を「合意した」と取り違えると、組織が持つべき意味決定の権限を、たまたま配備されたデコーダーへ渡してしまう。
リーダー
オシペンコ・アレクサンダー・ニコラエビッチとAS211867:登録情報から運用権限へ、証拠はどこでつながるのか
オシペンコ・アレクサンダー・ニコラエビッチと AS211867:登録情報から運用権限へ、証拠はどこでつながるのかの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。リーダーの調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

IETF
RFC 9997のPEN由来SID範囲は出所証明ではない
数字が所定の枠内に収まっている。その確認だけなら自動化しやすい。だが、その数字に意味を与えたファイルを誰が公開したのかは、別の証拠を要する。RFC 9997は Private Enterprise Number から私用 YANG SID 範囲を計算できるようにし、中央への申請を一つ減らした。同時に、SID に PEN が見えることは出所の指標ではないと明記した。効率と認証を混同しない運用こそ、この仕組みを安全に生かす条件である。

IETF
RFC 9979の`$istrusted`表示には訂正記録が要る
メールサーバーが判定を撤回しても、利用者の記憶から「確認済み」の印が消えるとは限らない。オンラインの画面では消え、同期していない端末には残り、古い通知を見た人はそのまま行動するかもしれない。RFC 9979は`$istrusted`の意味を共通化し、誤表示が詐欺への信頼を生み得ると明記した。運用側に残る課題は、その判断が画面へ届いた経路と、誤りを訂正した経路を同じ精度で説明できるようにすることだ。

IETF
SSHエージェントの署名は同意の受領証ではない
秘密鍵を一度も外へ出さずに、その鍵を不正利用することはできる。侵害されたプロセスや転送先のホストが、保護されたエージェントに署名だけを依頼すればよいからだ。署名が正しくても、依頼者の正当性、人が理解した内容、接続先の判断は別に残る。RFC 9987が明確にしたのは鍵操作の境界であり、同意の成立ではない。