
主要領域
技術
主要領域 の観点では、「技術」の調査・分析は、記事を主要な領域ごとに整理し、インターネット基盤、運営・政策、接続市場、デジタル資本といった関心分野を追いやすくします。このページでは、関連記事、公開証拠、機関、企業、人物、地域的な影響、運用上の依存関係、市場の文脈をまとめ、別々のカテゴリページに散らばりがちな情報を一覧で確認できます。また、対象領域の説明、関与しうる主体の類型、市場・制度の文脈、シグナルを比較する際に参照すべき資料も示します。運用者、アナリスト、制度・政策の関係者は、同じ領域がイベント、プロフィール、市場の変化、公開証拠、地域依存、長期的なインフラ判断に、時間を追ってどのように現れるかを確認できます。
IETF
Kent Watsenと稼働中のソケットを記録しないUDPモデル
YANG ツリーが正しくても、待受ポートが存在するとは限らない。RFC 9984は設定の共通語彙を整えた一方、実行結果を知る権限は kernel と application に残した。

IETF
David Schinaziと、宛先の応答を待たずに成立するUDPトンネル
返事を待たないことは、確認を省略したという意味ではない。UDP には、そもそも全アプリケーションに共通する接続確認がない。RFC 9298は、その空白を推測で埋めず、プロキシが証明できる範囲だけを成功と呼ぶ。

IETF
Christopher A. Woodと単独の運用者に持たせないプライバシー境界
Oblivious HTTP が作るのは、何も見えない通信ではない。接続元を見られる役割と、内容を読める役割を分け、どちらにも全体像を持たせない通信である。その「分掌」を運用が守り続けられるかが、暗号そのものと同じほど重要になる。
IETF
Martin Thomsonと、セッションを復号できても発生を証明できない鍵ログ
暗号化されていた通信が読めるようになった。それは重要な事実である。しかし、「読めた」と「その人物がその通信を行った」は同じ文ではない。間にある取得経路、権限、エンドポイント、時刻、保全の記録を、鍵ログは持っていない。
IETF
Todd Herrと、安全を保証しなかったDMARCのpass
認証結果の横に緑色の `pass` が出ても、そのメールの主語が本人になったわけではない。RFC 9989が確認する主語は人でも本文でもなく、RFC5322.From に置かれたドメインの使用である。この小さな主語を守ることが、DMARC を過信せず強く使う条件になる。
IETF
Adrian Farrelと公開前に消える実装レシート
最終 RFC に残さないことを前提に書く証拠欄がある。寿命を短く設定しているから価値が低いのではない。仕様がまだ動く時期だけに、実装者、版、対象機能、試験結果を結び付けて判断に使えるから価値がある。

IETF
Lukasz Kondradと、まだ再構成シーンではなかったRTPグループ
SDP の一行は、アトラス、占有、幾何、属性の各ストリームを同じ V3C 表現に結び付けられる。しかし、その宣言だけでは受信側に同じ三次元シーンが現れたことにならない。

グローバルの機関トレンド
OpenAI 連合、AI サイバー防衛の迅速化を要請
OpenAI と 100 社超の組織が、脆弱性修復の高速化、脅威情報共有、重要インフラ向け防御 AI のアクセス拡大を共同で求めている。

グローバルの国内通信事業者トレンド
Mavenir と Sanas、モバイルコア音声 AI 検証を開始
Mavenir と Sanas は、Mavenir のモバイルコア音声プラットフォーム内で音声 AI の技術検証を開始し、事業者向けに商用提供する前に主要機能を導入する予定です。

IETF
Acee Lindemと、読まれずに伝わったLSA
中継することと、解釈することは別の仕事である。OSPFv3 では、ルーターが未知の Extended LSA を正しい形式の広告として受け取り、所定のスコープで保存・フラッディングしながら、その追加機能を理解しないことがあり得る。RFC 8362はそれを意図的に可能にした。5人の共著者の一人である Acee Lindem の仕事をたどると、LSDB の「存在」が証明できる範囲が見えてくる。

IETF
Susan Haresと、BGP収束を一つの時刻にしなかった二つの測定
障害後の画面で BGP が「安定」と表示されても、最後のパケットロスが終わった時刻とは限らない。RFC 4098は制御処理の完了を言葉にし、RFC 7747は FIB の切替を外部トラフィックで測る。両方に名を連ねる Susan Hares の記録は、収束時間を短く見せる方法ではなく、終点を取り違えない方法を示している。

IETF
Enke Chenと、交代理由を失ったBGP経路
新しい外部経路が現れても、方針、属性、内部コストのどれにも優位がなく、最後に相手の BGP Identifier だけが小さいなら、FIB を書き換える根拠は何か。Enke Chen と Srihari Sangli の RFC 5004は、その一点で既存経路を残す。変化を減らす代わりに、到着順という見えにくい状態を説明可能にする責任が生じる。

欧州・中東のクラウドサービストレンド
GPUの台数だけではクラウドの実力は決まらない――Genesis Cloudの地域境界を検証する
Genesis Cloud の公開技術情報から見えてくる重要な制約は、GPU の型番や台数ではなく、計算資源、ストレージ、プライベートネットワーク、パブリック IP、経路、DNS をどの範囲で一つのシステムとして扱えるかにある。地域をまたぐ設計では通信面が変わり、データや構成要素の再作成も必要になり得る。そこで問うべきなのは、名目上のアクセラレーター容量ではなく、通常運用、障害、地域移行、事業者からの退出まで含めて、AI ワークロードを再現可能な形で動かせるかどうかである。
グローバルの国内通信事業者トレンド
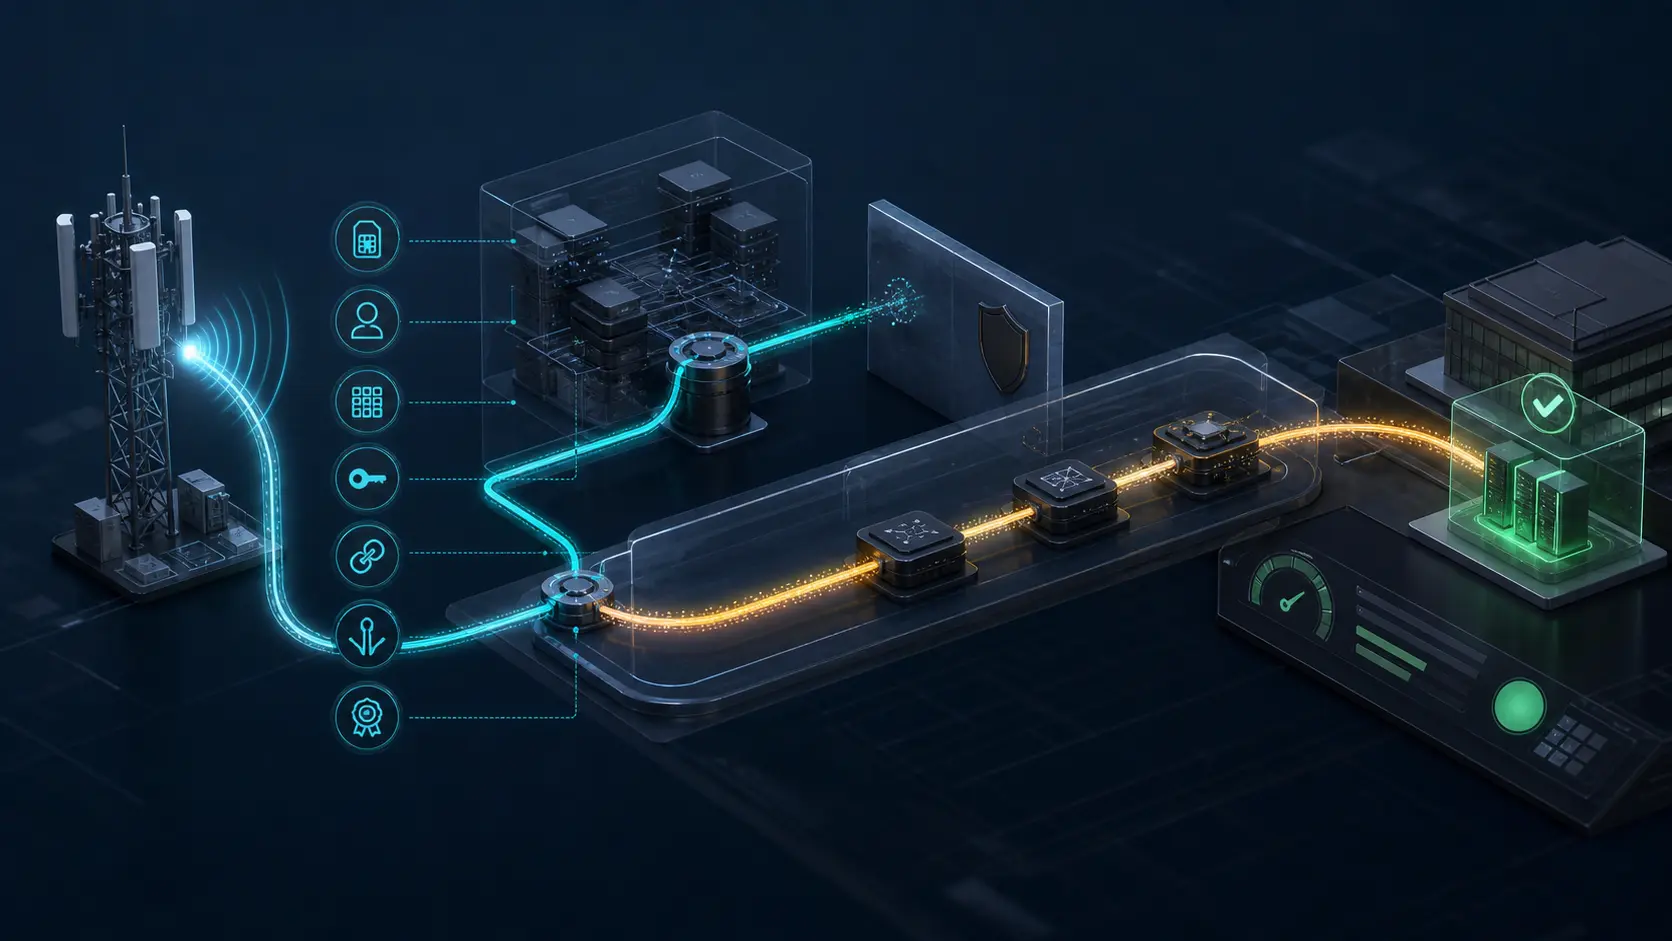
デフォルトスライスが5G SLAを正常に見せてしまう
5G 契約で約束されたネットワーク経路が失われても、アプリケーションは到達可能なままかもしれない。稼働率の表示は緑でも、端末、セッション、パケットが契約対象のスライスを通った証明にはならない。

欧州・中東のクラウドサービストレンド
主権クラウドのパーティションはフェイルオーバー経路ではない
サービスが保証範囲に入っていることと、元のワークロードを復旧できることは別の事実だ。AWS の独立パーティションでは、その差が運用設計そのものになる。
グローバルのクラウドサービストレンド
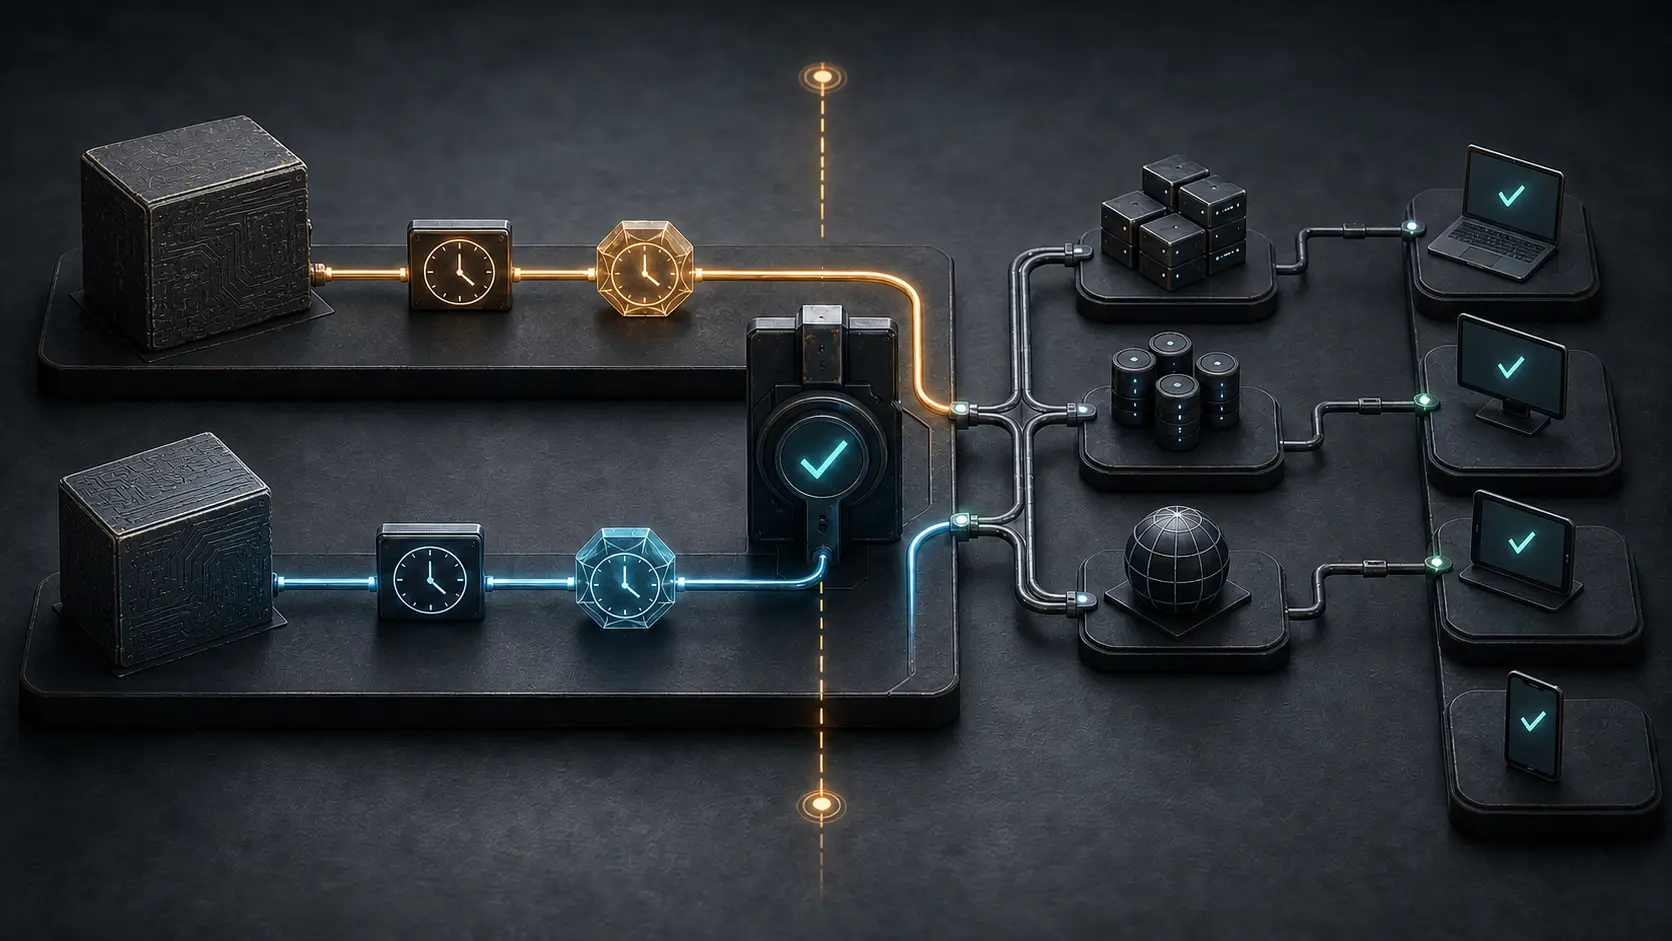
コード署名証明書には二つの終了日がある
新しい証明書への切り替えが変えるのは次のビルドだ。有効なタイムスタンプがあれば、昨日のバイナリは旧証明書の有効期限後も受け入れられ得る。必要なのは、成果物、タイムスタンプ、失効時刻、配布先、検証結果を突き合わせる作業である。

グローバルの国内通信事業者トレンド
「24時間以内に出航」は海底ケーブルの復旧日ではない
保守契約は修理船を待機させても、通信が戻る時刻まで約束しているとは限らない。実効的な契約は、動員、航行、物理修理、トラフィック復旧を分け、各時計に証拠と救済を結び付ける。
グローバルのクラウドサービストレンド
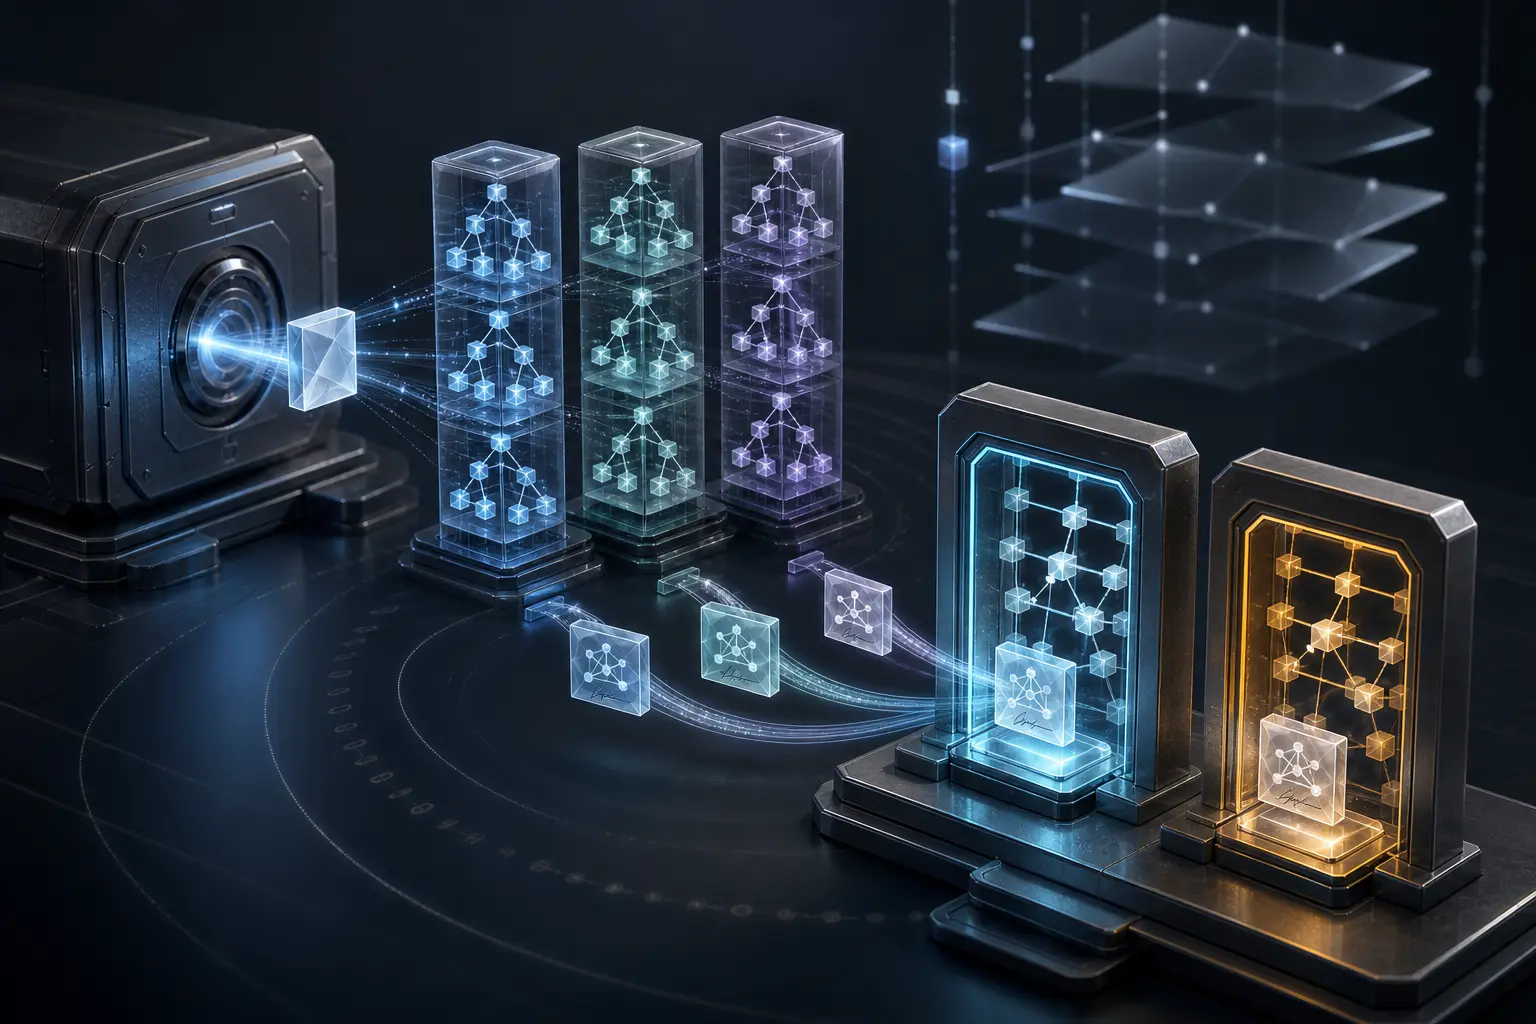
Certificate Transparencyの受領票だけではブラウザ受理を証明できない
認証局が複数の SCT を返し、署名検証に成功しても、利用者の接続まで保証されたわけではない。運用上の完了条件は、対象ブラウザが実際に使うポリシーとログ集合に照らした受理結果である。

グローバルのクラウドサービストレンド
200日から47日へ――TLS更新は本番状態になる
公開 TLS 証明書の有効期間が短くなる。重要なのは更新回数の増加ではない。権限、発行、配備、外部検証を、継続して観測できる一つの本番システムとして扱う必要が生じることである。

グローバルの機関トレンド
DE-CIXでは、ルートサーバーのデフォルト設定が市場ルールになる
数本の BGP セッションで、何百もの相手との到達性交換を始められる。ルートサーバーが生む効率は大きいが、デフォルトの再配布、フィルター、例外処理は、会員の経路判断の一部を共有基盤へ委ねる行為でもある。