
要点
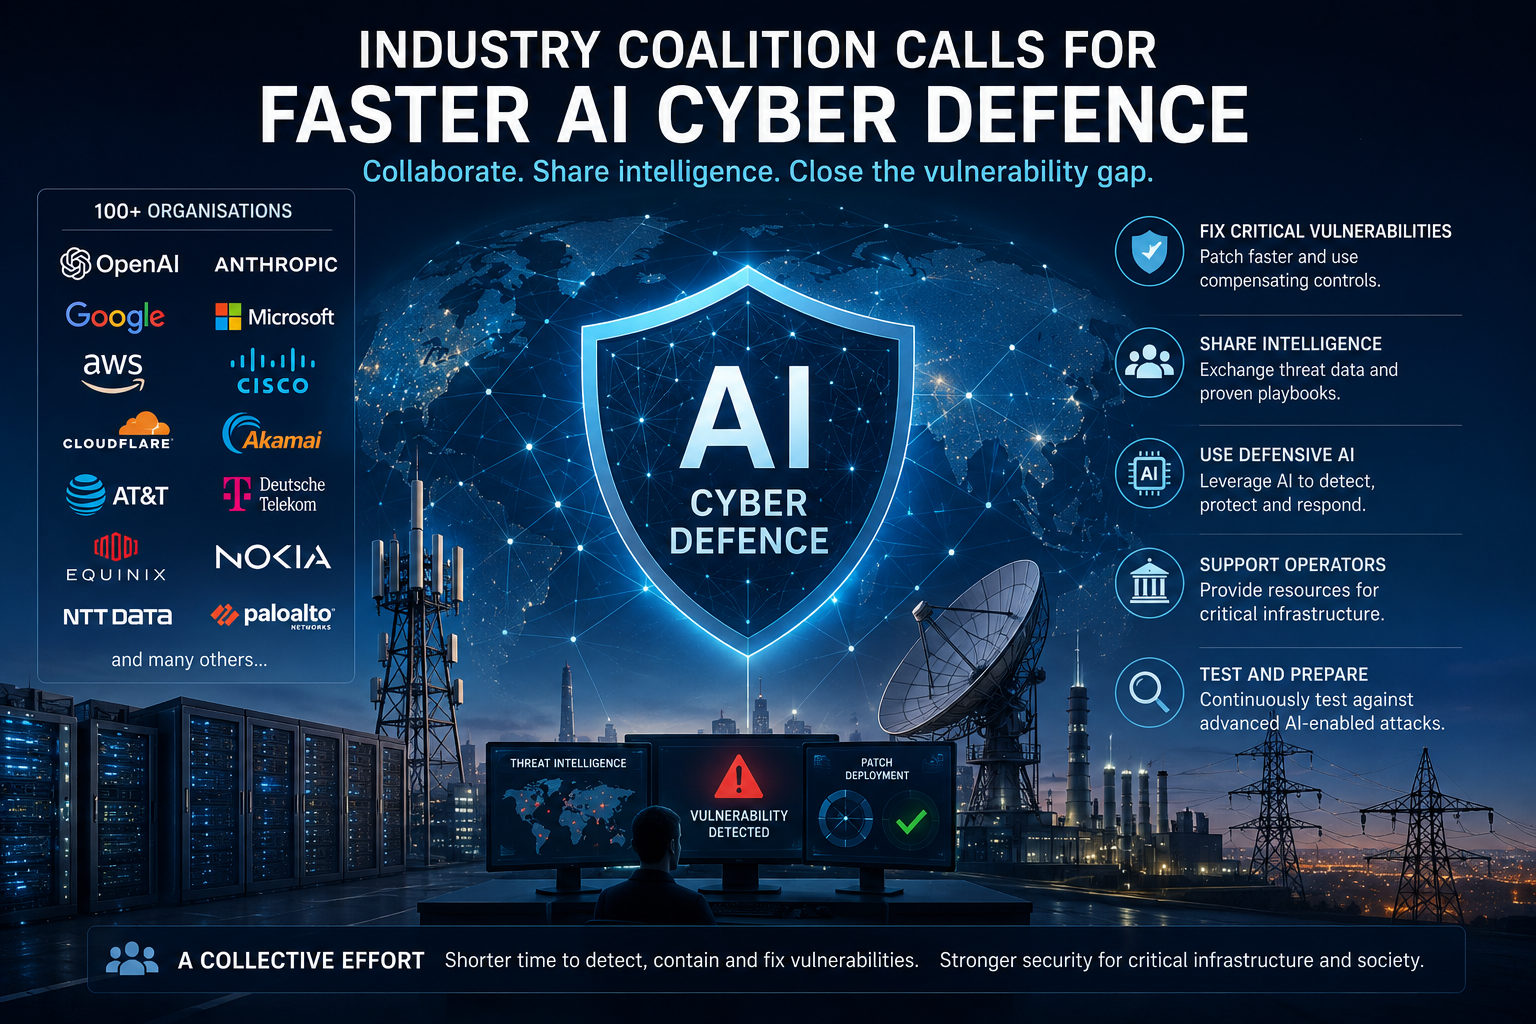
- OpenAI と 100 社超の組織が、脆弱性修復の高速化、アクセス制御の強化、脅威情報の共有、そして防御 AI への統制付きアクセス拡大を求めている。
- この提案は、重大な脆弱性を発見してから本番環境で修正するまでの時間を短縮するため、運用事業者とセキュリティ供給企業への圧力を高める。
事実
OpenAI と 100 社超の組織が、攻撃者と防衛側の双方でますます高度な AI ツールが利用可能になる中、サイバー脅威への対処を協調して進めることを求めている。署名者には Anthropic、Google、Microsoft、AWS、Cisco、Cloudflare、Akamai、AT&T、Deutsche Telekom、Equinix、Nokia、NTT DATA、Palo Alto Networks が含まれる。
この提案は、組織に対し高リスク脆弱性をより早く修復し、アクセス制御を強化し、システムをすぐにパッチ適用できない場合には暫定的な保護策を使うことを求めている。また、セキュリティ供給企業には、脅威情報の共有、高度な AI 対応攻撃への検証、重要インフラ事業者が使いやすい防御ツールの提供拡大も求めている。
政府と AI 開発企業には、資源が限られる組織への支援や高度防御モデルへの統制アクセスといったそれぞれの役割が与えられる。この書簡は法的拘束力のある標準・規制・導入プログラムではなく、自発的な業界イニシアチブである。
評価
運用事業者にとって重要なのは、弱点の発見から安全に修復するまでの時間を短くすることである。通信網、データセンター、その他の重要システムでは、すぐにパッチを導入できないことがある。変更にはベンダー検証、保守窓口、そして修正が稼働中サービスを停止させないかの確認が必要になる。
AI が攻撃者の脆弱性検知と悪用を加速させる場合、既存手順は対応時間が短くなりすぎる。運用事業者は、より速い検証と展開を行う必要が生じ、恒久的な修正を安全に入れられないときは暫定的対策を使わなければならない。セキュリティ供給企業は、検証済みの緩和策と進行中の脅威に関する情報を明瞭に示すことで支援できるが、この書簡はまだ修復時間の短縮が実際に達成されたことを示していない。
BTW の読者にとって実務的な検証ポイントは、この提案が重大脆弱性がライブインフラ上に長時間残る時間を縮めると同時に、急ぎの変更による新たな運用問題を生まないかどうかである。
注視点
署名団体が、AI 支援の脆弱性検知、信頼できるモデルアクセス、脅威情報共有、重要インフラ事業者向け支援に関する具体的なプログラムを開始するかを注視する。修復時間や封じ込め時間の公開データが示されれば、追加署名よりも強い証拠になる。レガシーシステムを迅速に交換または修復できない事業者への資金・技術支援が示されれば、提案が実践段階に進んだことを示すことになる。
会員向け解説
プロフィールの詳細
適切な会員レベルでログインすると、解説全文と出典メモをご覧いただけます。
Strategic Circle 限定
Strategic Circle
すべての読者に公開されています。参加してログインすると プロフィール解説 を閲覧できます。
Strategic Circle に参加Leadership Alliance 会員限定
Leadership Alliance
対象となる IP 資産の所有者・管理者向けです。ログインすると Leadership Alliance の解説を閲覧できます。
Leadership Alliance に参加