
主要領域
セキュリティ
主要領域 の観点では、「セキュリティ」の調査・分析は、記事を主要な領域ごとに整理し、インターネット基盤、運営・政策、接続市場、デジタル資本といった関心分野を追いやすくします。このページでは、関連記事、公開証拠、機関、企業、人物、地域的な影響、運用上の依存関係、市場の文脈をまとめ、別々のカテゴリページに散らばりがちな情報を一覧で確認できます。また、対象領域の説明、関与しうる主体の類型、市場・制度の文脈、シグナルを比較する際に参照すべき資料も示します。運用者、アナリスト、制度・政策の関係者は、同じ領域がイベント、プロフィール、市場の変化、公開証拠、地域依存、長期的なインフラ判断に、時間を追ってどのように現れるかを確認できます。

IETF
Verifier が購読しても、証拠の鎖には七つの検査が残る
IETF の草案は、ネットワーク機器のアテステーションを断続的な照会からイベントの流れへ変えようとしている。観測は速くなる。しかし、署名付き通知の到着は、測定から業務上の結果までを一度に証明しない。

IETF
新しいエントロピーはセッションに入った。それでも復旧には双方向の証明が要る
通常の TLS 1.3 KeyUpdate は、すでに存在する秘密の連鎖を次へ進める。Extended Key Update の草案は、稼働中のセッション内でもう一度鍵交換を行い、新しい共有秘密を後継状態に混ぜる。それは侵害後の復旧機会をつくるが、過去の状態が消えたことやアプリケーションが戻ったことまでは証明しない。
ケースファイル
パラメータ集合は検証できても、署名状態は証明されない:RFC 9858
RFC 9858 は HSS/LMS に新しいハッシュと安全強度の選択肢を加えた。しかし、ステートフル署名の核心は変わらない。検証者が一つの署名を正しいと判定できても、並行処理、障害復旧、古いバックアップ、鍵の枯渇を通じて同じワンタイム葉が二度使われていないことまでは分からない。

グローバルのクラウドサービストレンド
Let’s Encryptの99.21%は、稼働サービスのシェアではない
IP 証明書の新しい調査は発行の集中を示した。ただし、証明書を数えることと、それに依存するサービスを数えることは別の作業だ。

グローバルのクラウドサービストレンド
Cloudflareの旧耐量子APIは残るが、設定はもう変わらない
自動鍵交換の停止と、利用を認めるアルゴリズムの変更は別の操作だ。旧 API を使う運用手順には、その区別が必要になる。
アジア太平洋の国内通信事業者
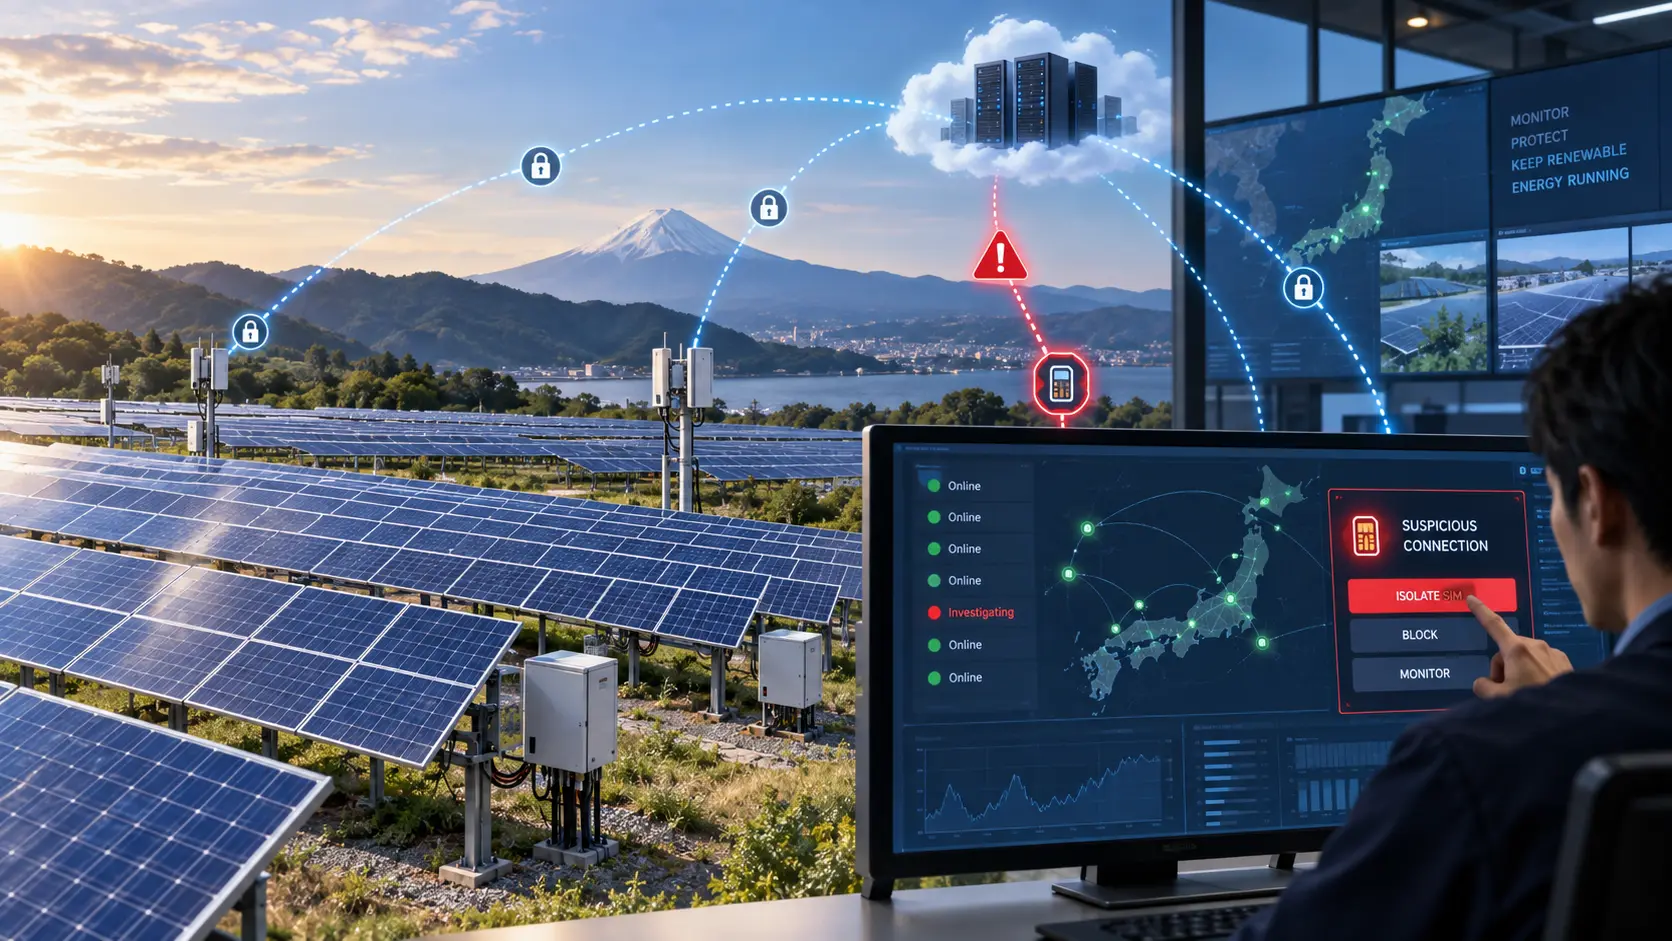
TESS と Docomo、太陽光発電所監視向けセキュリティを試験
TESS は Docomo との実証で、不審な SIM 通信を遠隔で遮断し、接続が切れた際に太陽光発電所の監視をどう継続するかを検証する。

欧州・中東の機関トレンド
ENISA、CRA 報告は立ち上げ時に手動提出へ
ENISA は11月11日から CRA 報告プラットフォームを開始するが、当初は API の自動提出に対応せず、製造者はプラットフォーム上で手動での報告提出が必要になる。

IETF
CDN に一段追加すると、同じ印の意味が変わる
正規の内部処理でも、リクエストは同じ事業者の識別子を繰り返し持ち得る。CDN-Loop が示すのは、印を消さずに運ぶ責任と、その履歴を証明できることとの違いだ。
IETF
接続経路を変えたあと、ポータルは何を同じ端末とみなすのか
同じ端末から同じ URI を開いても、サーバーに見える接続の条件は変わりうる。キャプティブポータルのセッションを支えるのは固定の番号ではなく、各構成要素が維持する期限付きの対応関係である。

IETF
設定を変えたあと、以前の性能試験は何を証明できるか
同じ機種を使い続けても、同じ仕事をさせているとは限らない。RFC 9411 が結びつけるのは製品名ではなく、セキュリティーの有効性と性能を測ったときの構成である。

グローバルのクラウドサービストレンド
F5、Global Log Receiver の機能低下を解消
F5 は、1社の顧客に影響した Global Log Receiver の機能低下を解消した。アプリケーショントラフィックと Distributed Cloud Console のサービスは稼働を継続した。

北米のクラウドサービストレンド
Cloudflare、地域限定の503エラー後に R2 を復旧
Cloudflare は、北米東部の顧客で HTTP 503エラーが増加した約3時間半の障害後、R2 を復旧させた。
記事
ARINではROAに名前を付けられる。それでもオンライン検索は名前を見ない
ARIN では ROA に名前を付けられる。それでもオンライン検索は名前を見ないの調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。記事の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。
IETF
暗号化された会議でも、映像を選ぶ権限は残る
SFrame が中継サーバーから遠ざけるのは、音声や映像の中身を読む能力だ。どの映像を誰に届けるか、そして受信者がいつ表示できるかは、別の設計と運用に左右される。

ケースファイル
再認証を求める側は、その負担まで引き受けるか
API が追加の認証を要求すると、利用者の作業が止まる。RFC 9470 は、その要求をサービスから認可サーバーへ伝える方法を定めた。しかし、要求を伝達できることと、利用者が実際に応じられることは別である。両者の間を埋めるのは、導入後に誰かが考える問題ではない。

ケースファイル
「ランダムなアドレス」は、いつ変わるのか
値を無作為に作ることと、接続のたびに作り直すことは違う。RFC 9724 を手がかりに、私的な Wi-Fi アドレスが保つ継続性と、その継続を終わらせる条件を考える。

リーダー
Daniel Fettと、サーバーを名乗ってもトークンを証明しない発行者フィールド
OAuth のコールバックには正しい`state`と本物の認可コードが含まれていても、そのコードが誤ったサーバーへ向かうことがある。RFC 9207が漏えいの前に加えるのは小さな照合だ。応答が示した発行者は、クライアントが要求開始時に記録した発行者と同一か。
記事
ARINのROA影響警告はWeb向けで、API向けではない
ROA を確定する直前に、その変更が観測中の経路をどう変えるか確かめられる――ARIN が開発中の機能は、判断を取り戻すためのよい仕組みだ。ただし、その仕組みは ARIN Online に置かれ、同じ発行権限を自動処理する API 利用者は、同種の情報を外部で調達する設計になっている。

記事
APNICのRDAPは「ブラウザーらしくない」リクエストを約1割遮断した
正直に自分を自動処理プログラムだと名乗るほど、機械向けプロトコルへ届きにくくなる。2026年1月の APNIC では、意図せずそのような状態が18時間続いた。必要なのは防御を外すことではない。ソフトウェアの見た目と、アクセスを認める根拠とを分けて測ることである。

記事
AFRINICのWHOISダンプには廃止済み認証ラベルが1,345件残る
公開データベースが示せるのは、ある方式名がオブジェクトに保存されていることまでだ。その方式を現行サーバーが受理するのか、移行時だけ通すのか、すでに無効なのかは別の事実である。AFRINIC の残存ラベルは、この二つを結ぶ記録が必要な規模に達している。