
コンテンツ種別
Research
コンテンツ種別の観点では、Research は同じ編集形式を持つ BTW.MEDIA の記事を集約し、解説、プロフィール、リスクノート、市場分析、イベント記事を、種類の異なる証拠を混ぜずに比較できるようにします。このページは、この記事タイプがサイト上のインターネット基盤の出来事、企業の動き、ガバナンス上の決定、運用上のシグナル、公開された証拠をどのように位置づけるかを説明します。読者は、どの主体やインフラシステムが頻繁に登場するか、情報源の質が解釈をどう変えるか、対象が継続的なプロフィールなのか、時限性のあるイベントなのか、戦略的な市場シグナルなのか、ガバナンス上の進展なのかを比較できます。同じ形式の記事の背景、時期、証拠を理解したい運用者、投資家、顧客、アナリスト、政策関係者にとって役立つ検索ページです。

インターネット史
IPv6の/48は出発点だった——すべてのサイトに合う寸法ではない
IPv6 の/48が見直されたのは、アドレスが足りなくなったからではない。規模も用途も異なるエンドサイトに、ひとつの見やすい推奨値をそのまま当てはめられるのか。地域レジストリが政策に落とし込む段階で、その問いが前に出てきた。

IETF
署名済みの会話コンテナは、会話の真実まで証明するのか
vCon は当事者、対話、添付資料、分析結果を運べる共通の器を目指す。署名は特定の版を改ざんから守るが、記録の全体性、本人性、同意の有効性、分析の正しさ、署名者の権限までは一括して保証しない。

インターネット史
コアはフローを忘れた。それでもエッジは予約を証明しなければならなかった:RFC 3175
RFC 3175 は、すべての予約をコアの全ルーターに記憶させる設計から一歩退いた。多数の RSVP フローを一つの大きな予約へまとめても、個々の約束まで一つに溶けるわけではない。中央の状態を減らすほど、両端の証拠は鮮明でなければならなかった。

インターネット史
IETFは新規参加者を遠ざけかねない行動規範を削除した
2014年の改訂で、IETF は行動指針を更新しただけではなかった。新規参加者への警告が参加をためらわせるように読まれる可能性を認め、その文言を削除した。

インターネット史
DNS MIBは展開されなかった。RFC 3197はそれを結論にした
RFC 3197は珍しい標準化の事後検証だ。DNS 管理用 MIB が二つとも展開されなかったと記し、それを DNS 自体ではなく、プロジェクトの教訓として扱った。
インターネット史
重要なゾーンでも、ルートサーバーの恒久業務ではなかった:RFC 3172
`.arpa` は壊れてよい場所ではなかった。RFC 3172 はルートサーバー級の運用要件を課した一方、ルート用の機械が兼務する状態は変わると記した。守る対象は名前と解決機能であり、2001年のサーバー配置そのものではない。

IETF
クライアントが証人を選んでも、OAuth の信頼判断は終わらない
新しい提案は、クライアントの発行者が誰に証明を任せたかを公開メタデータで示す。だが、その記載を信頼するか、既存の権限を止めるかは別の主体の仕事である。
インターネット史
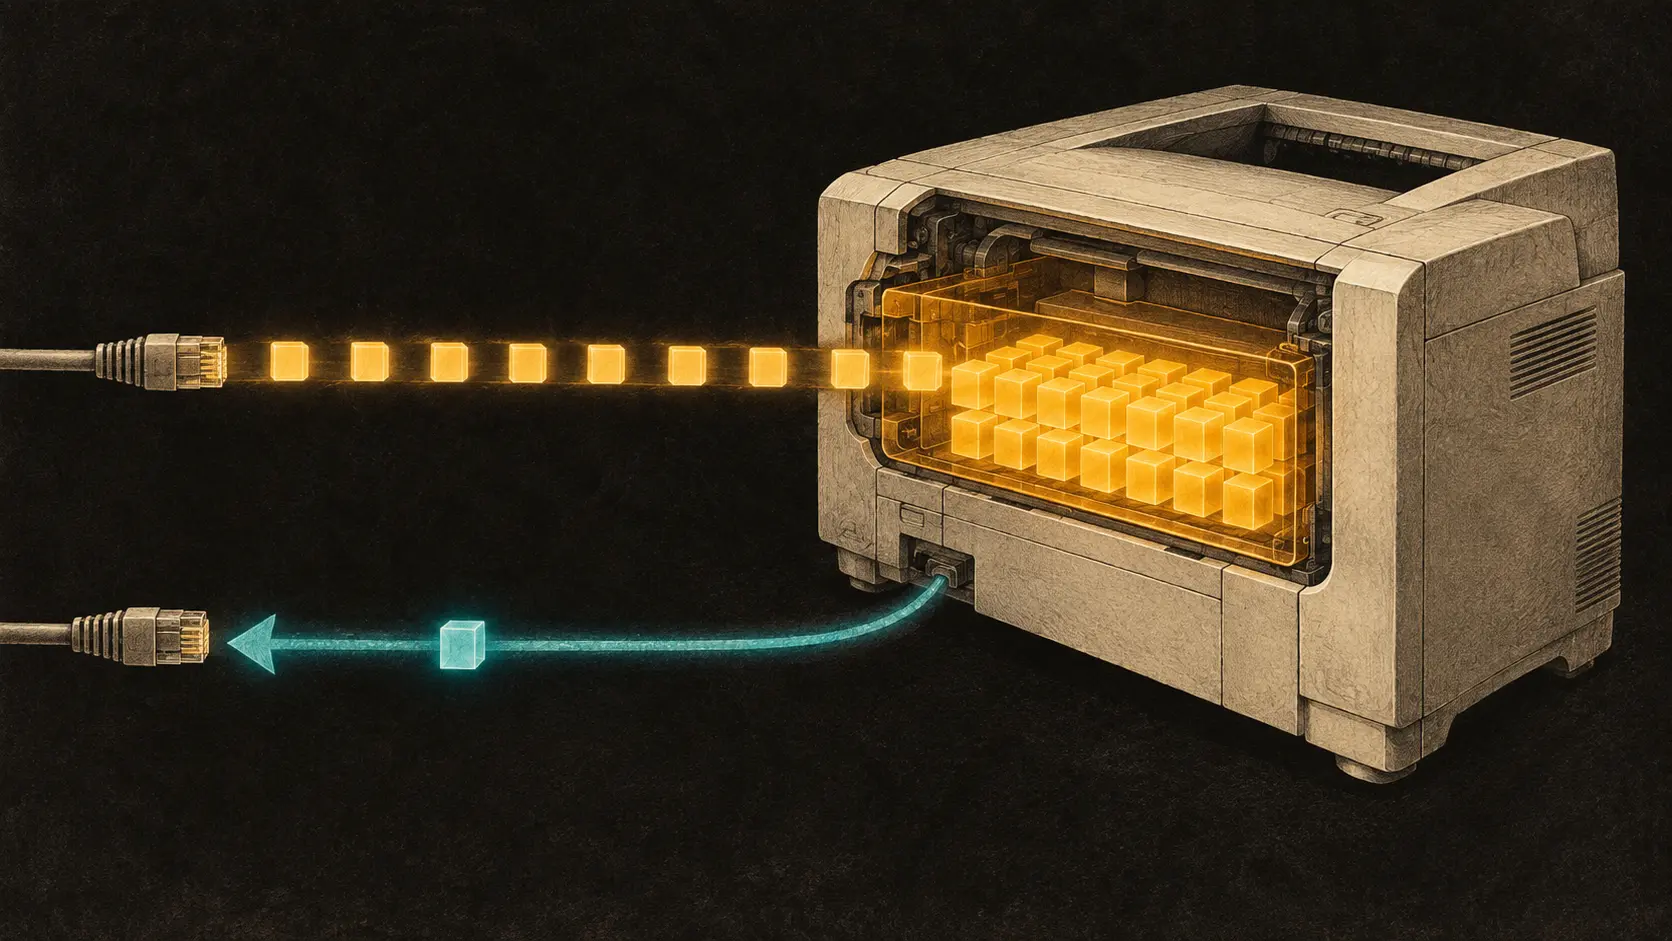
プリンターは応答前にリクエスト全体を受け取る必要があった:RFC 3196
2011年、古い印刷ガイドへの短い訂正が、見落としやすい重要な境界を定めた。IPP プリンターは、文書データの受信中に最終応答を返すかどうかを、実装ごとの判断に委ねられなくなった。

インターネット史
レジストリはマルチキャストアドレスを割り当てた。それでも使用実態を確かめる必要があった:RFC 3171
台帳の数字が動かないことと、依存関係が生き続けていることは同じではない。RFC 3171 は、世界的に調整される IPv4 マルチキャストアドレスを、理由の保存、定期的な見直し、必要なら回収を伴う例外として扱った。登録は意味を揃えるが、稼働を証明しない。

IETF
DNS がスキーマを配っても、サーバーは実行可否を決めなければならない
新しいリソースレコードの構文を DNS から取得できれば、実装のたびにソフトウェアを配布する負担は減る。しかし、署名済みの記述を受け取ることと、本番の権威サーバーがその記述を安全に実行できることは別の事実である。その間を埋めるのは、検証結果ではなく実行の証跡だ。

インターネット史
BEEPの受領応答はイベントを認証しない:RFC 3195
RFC 3195は syslog をベストエフォートのデータグラムから、信頼性と順序性を備えた BEEP チャネルへ移し、さらにエントリー単位の応答方式も設けた。どの応答も、イベントの真正性、永続保存、後続処理を証明するものではない。
インターネット史
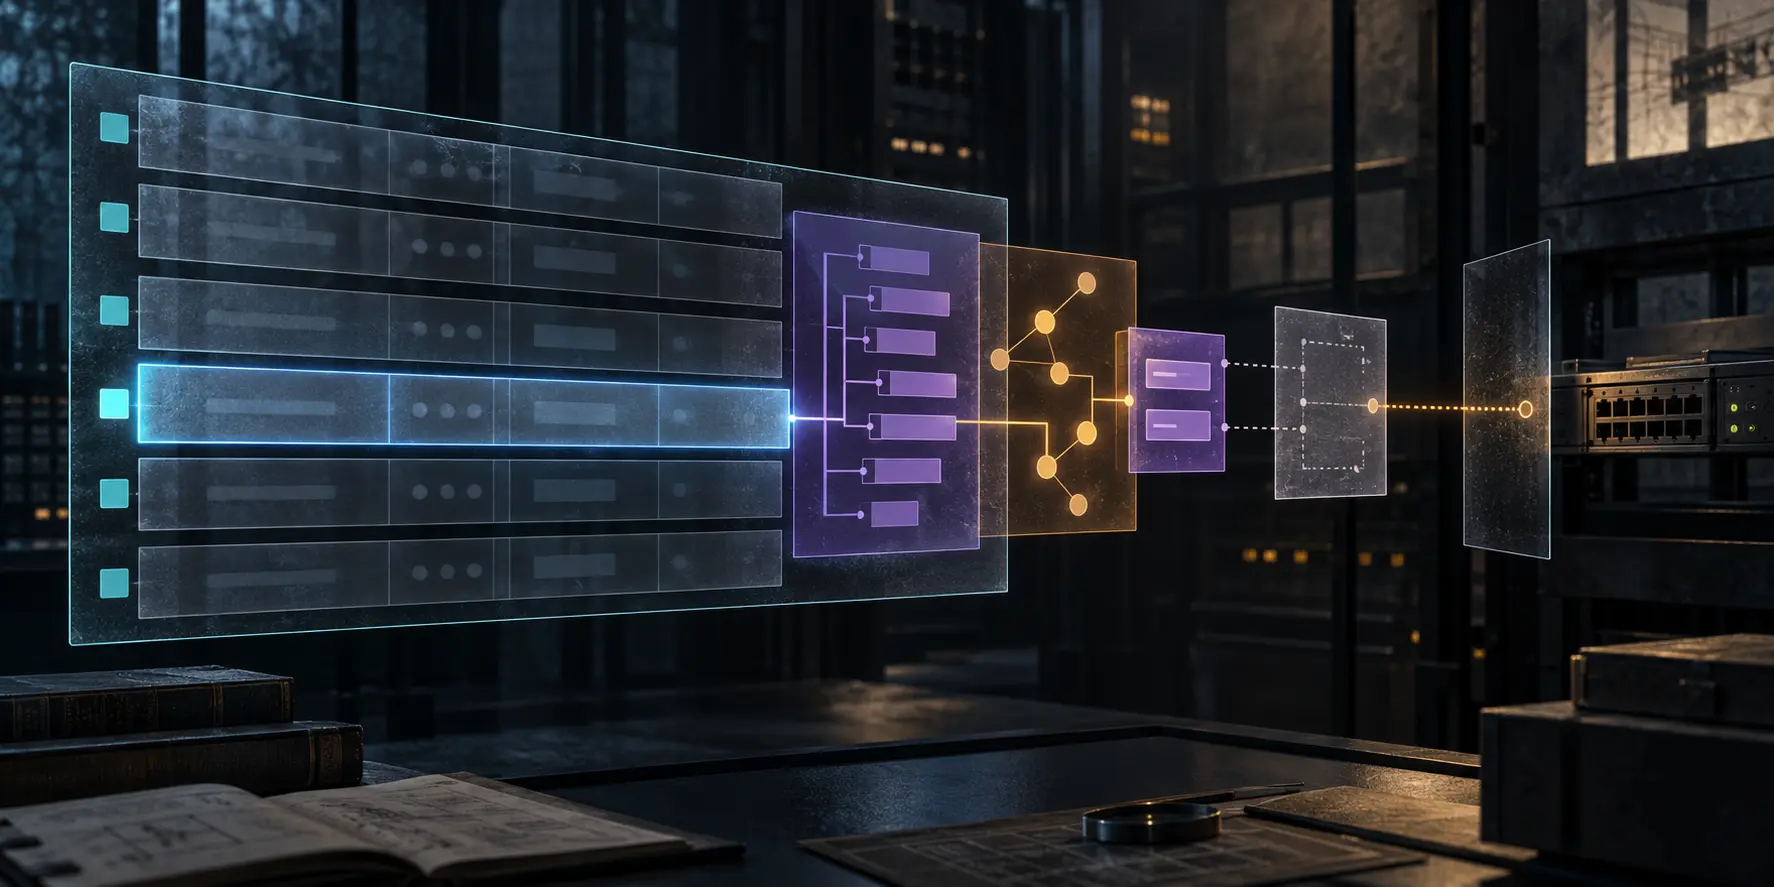
インデックスはポリシー行を指した。しかし意味までは語らなかった:RFC 3159
設定画面に二つの行がある。条件も動作も参照先も同じで、違うのは番号だけだ。その二行は別のポリシーなのか、同じ内容の複製なのか。RFC 3159の答えは慎重だった。`InstanceId`は一つの行を特定するが、その番号自体にはポリシー上の意味を持たせない。座標と意味を分けることが、実行結果まで追跡するための出発点だった。

IETF
位置は正しかった。それでもハッシュが使ったとは限らない
PCEP で完全な Entropy Label Position を返し、旧状態を一括で置き換えても、データプレーンの結論までは得られない。必要なのは、転送ハードウェアへの反映、現在の経路での可読深度、ローカルなハッシュ設定、そして実測された分散を別々に確かめることだ。
インターネット史
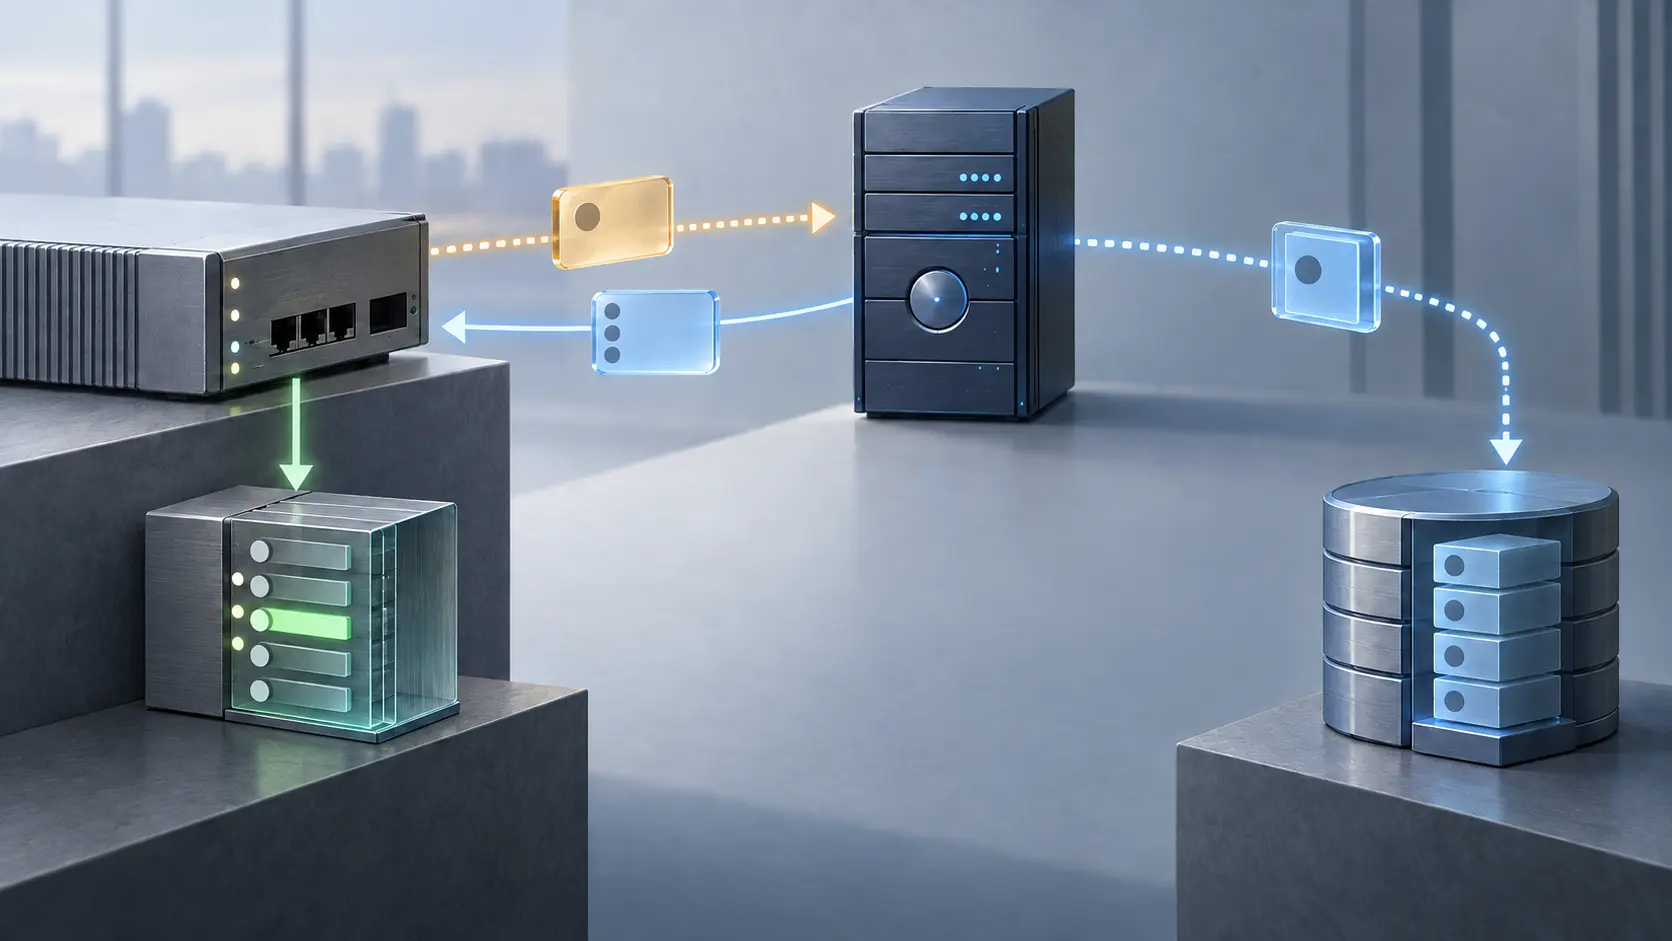
サーバーが認可を決めても、NASには実行が残る:RFC 3169
RFC 3169は、アクセス装置が伝える情報、接続を許可する決定権、そして決定を実際の装置に反映する責任を切り分けた。2001年の評価基準は、各ネットワークで一連の処理が完結した証明ではない。

インターネット史
トランスレータがパケットを変えたなら、報告も変えなければならない:RFC 3158
RTP トランスレータは、送信元の SSRC を保ったまま符号化やパケット数、シーケンス番号、タイムスタンプ周波数を変えられる。映像が再生できても、RTCP が変換前のバイト数や損失を語り続けてよいわけではない。RFC 3158は、メディアの変換と、そのメディアについての証拠を同じ履歴にそろえる責任を試験項目にした。

IETF
子トークンは有効だった。それでもチェーン全体の承認が必要だった
委任を各段階で中央承認に戻さない設計は、エージェントに速度と自律性を与える。その代わり、末端の署名ではなく、信頼されたルートから資源サーバーのローカル判断までを一つずつ検証しなければならない。

インターネット史
RFC本文はStandards Trackのまま、現行レコードはHistoric:RFC 3167
公開当時の表記を残す本文と、後から更新される書誌レコードは別の時計で動く。RFC 3167が記録した RFC 1745の再分類要求は、その違いを読むための小さな事例だ。

インターネット史
サーバーは平文を知らなくても、可用性を支配できた:RFC 3157
鍵を読めない保管者も、その鍵を返さないことはできる。2001年8月の RFC 3157は、暗号資格情報を複数の端末へ移すという課題を、この単純だが見落とされやすい非対称性から捉えた。秘密鍵を暗号化したまま預ければ漏えい面は狭くなる。しかし、一覧、取得、置換、削除を握るサーバーの運用上の権力は消えない。秘密の保護、対象の可用性、同一性の継続、最終的な業務結果は、別々に立証されなければならなかった。

IETF
メーカーは新しい信頼アンカーに署名した。それでも配信サーバーは未認証だった
工場出荷時の鍵を使えば、機器は将来の運用 CA を知らないまま署名済み証明書束を受け取れる。しかし、署名が保証するのは束の内容だけだ。サーバーの身元、信頼ストアの変更、次の接続、証明書登録、稼働結果は別々に立証しなければならない。

インターネット史
起動できるのは若手、スクリプトと入口を整えるのは上級者:RFC 3165
2001年の Script MIB は、遠隔管理コードを転送・監視・制御できるオブジェクトとして扱った。緊急用スクリプトの例では、若手の運用担当者は用意済みの起動ボタンを押せる一方、スクリプトの登録とボタンの設定は上級者に委ねられている。