
コンテンツ種別
Research
コンテンツ種別の観点では、Research は同じ編集形式を持つ BTW.MEDIA の記事を集約し、解説、プロフィール、リスクノート、市場分析、イベント記事を、種類の異なる証拠を混ぜずに比較できるようにします。このページは、この記事タイプがサイト上のインターネット基盤の出来事、企業の動き、ガバナンス上の決定、運用上のシグナル、公開された証拠をどのように位置づけるかを説明します。読者は、どの主体やインフラシステムが頻繁に登場するか、情報源の質が解釈をどう変えるか、対象が継続的なプロフィールなのか、時限性のあるイベントなのか、戦略的な市場シグナルなのか、ガバナンス上の進展なのかを比較できます。同じ形式の記事の背景、時期、証拠を理解したい運用者、投資家、顧客、アナリスト、政策関係者にとって役立つ検索ページです。

インターネット史
トランスレータがパケットを変えたなら、報告も変えなければならない:RFC 3158
RTP トランスレータは、送信元の SSRC を保ったまま符号化やパケット数、シーケンス番号、タイムスタンプ周波数を変えられる。映像が再生できても、RTCP が変換前のバイト数や損失を語り続けてよいわけではない。RFC 3158は、メディアの変換と、そのメディアについての証拠を同じ履歴にそろえる責任を試験項目にした。

IETF
子トークンは有効だった。それでもチェーン全体の承認が必要だった
委任を各段階で中央承認に戻さない設計は、エージェントに速度と自律性を与える。その代わり、末端の署名ではなく、信頼されたルートから資源サーバーのローカル判断までを一つずつ検証しなければならない。

インターネット史
RFC本文はStandards Trackのまま、現行レコードはHistoric:RFC 3167
公開当時の表記を残す本文と、後から更新される書誌レコードは別の時計で動く。RFC 3167が記録した RFC 1745の再分類要求は、その違いを読むための小さな事例だ。

インターネット史
サーバーは平文を知らなくても、可用性を支配できた:RFC 3157
鍵を読めない保管者も、その鍵を返さないことはできる。2001年8月の RFC 3157は、暗号資格情報を複数の端末へ移すという課題を、この単純だが見落とされやすい非対称性から捉えた。秘密鍵を暗号化したまま預ければ漏えい面は狭くなる。しかし、一覧、取得、置換、削除を握るサーバーの運用上の権力は消えない。秘密の保護、対象の可用性、同一性の継続、最終的な業務結果は、別々に立証されなければならなかった。

IETF
メーカーは新しい信頼アンカーに署名した。それでも配信サーバーは未認証だった
工場出荷時の鍵を使えば、機器は将来の運用 CA を知らないまま署名済み証明書束を受け取れる。しかし、署名が保証するのは束の内容だけだ。サーバーの身元、信頼ストアの変更、次の接続、証明書登録、稼働結果は別々に立証しなければならない。

インターネット史
起動できるのは若手、スクリプトと入口を整えるのは上級者:RFC 3165
2001年の Script MIB は、遠隔管理コードを転送・監視・制御できるオブジェクトとして扱った。緊急用スクリプトの例では、若手の運用担当者は用意済みの起動ボタンを押せる一方、スクリプトの登録とボタンの設定は上級者に委ねられている。
インターネット史
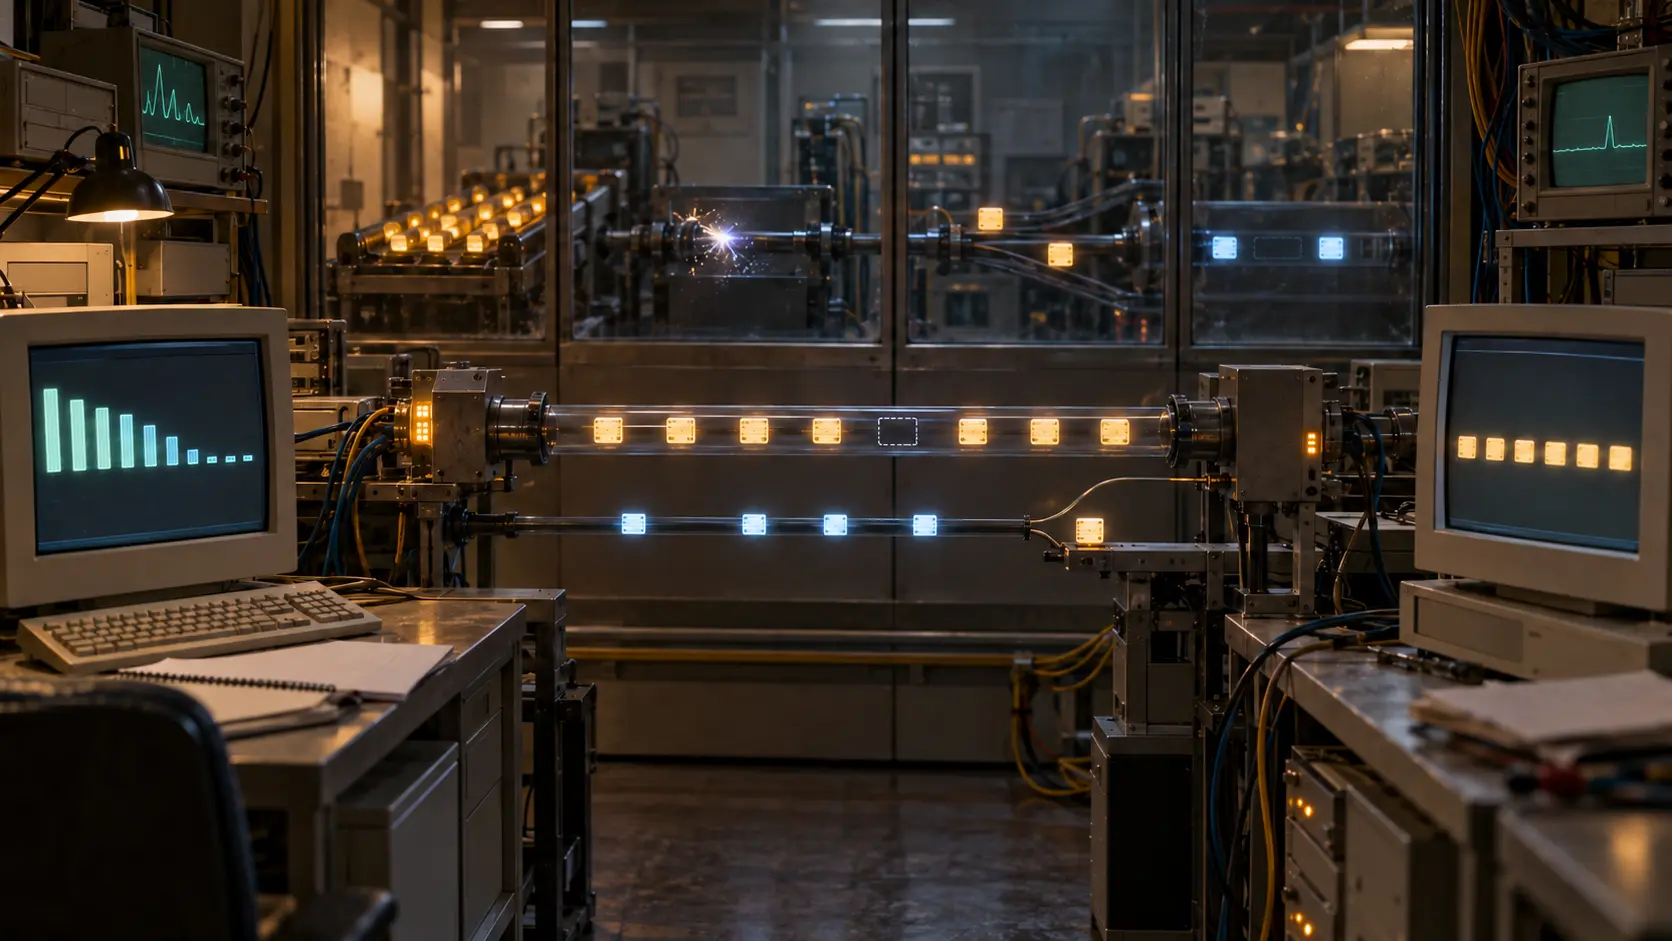
送信側には損失が見えても、その原因は見えなかった:RFC 3155
TCP の輻輳ウィンドウが縮んだという記録は、経路上で何が起きたかを確定する鑑定書ではない。2001年8月の RFC 3155は、まさにその空白を扱った。ACK が進まないとき、混雑したキュー、訂正されなかった伝送誤り、並べ替え、ACK 経路の損失は似た痕跡を残し得る。共有ネットワークを守るには保守的に反応する必要があった。しかし、速く回復することと、原因を知ることは別の仕事だった。

インターネット史
リレーがヘッダーを足し、メッセージの末尾が失われることがある:RFC 3164
旧 BSD syslog 形式では、リレーが時刻とホスト名を補えば、裸のメッセージは読みやすくなる。しかし RFC 3164はパケット全体を1,024バイト以下に制限していた。補ったヘッダーが、イベント本文の末尾に必要な容量を使うことがある。
IETF
ドメインが許したのは質問であって、行動ではない
`dialogue.txt` は、未知の人やソフトウェアに「一度、尋ねてもよい」と伝える公開の入口を提案する。設計上もっとも大切なのは入口の発見ではない。配送、返答、会話、権限、実行結果を一つの「同意」にまとめないことである。

インターネット史
受信側が多重化を受け入れても、送信側には使わない選択が残った:RFC 3153
制御プロトコルが成功すると、機能まで動いたように見えやすい。RFC 3153は、その近道を許さなかった。受信側が PPP 多重化フレームを読めると申し出たあとも、送信側は実際に束ねるパケットを選べたし、一つも束ねないこともできた。2001年に定義されたのは、最適化の結果ではなく、最適化を安全に試せる互換性の境界だった。

インターネット史
サーバー側にも必要だった三つ目の乱数:RFC 3163
RFC 3163の相互認証モードにある三つ目の乱数は、飾りではない。クライアントが自分の乱数を選ぶ時点で、サーバーが最初に送ったチャレンジをすでに知っている。その順序の非対称性に対処するための値だった。ただし、設計上の対処も、仕様が与える保証も限定的である。

インターネット史
新しい逆引きツリーは、古いツリーが消える前に存在していた:RFC 3152
移行には、正しい名前が決まる瞬間と、最後の古い問い合わせが消える瞬間がある。両者は同時ではない。RFC 3152は IPv6 逆引きの根を`IP6.ARPA`に定め、アドレス配分に沿った委任を求めた。一方、`IP6.INT`は新規実装には不適切とされ、秩序ある段階的廃止に委ねられた。短い文書の中に、標準、委任、ゾーン、キャッシュ、アプリケーションが別々に動くインターネットの現実がある。

IETF
マッピングシステムは宛先を知らなかった。それでも出口を返した
外部または未登録の宛先に対し、LISP のマッピングシステムが動的に pETR を選ぶ提案がある。静的設定を減らせる一方、出口の決定を宛先の発見と呼んではならない。ゲートウェイが明確でも、その先の経路と結果は未確認のままだ。

インターネット史
IPv6の設定は認証を待つ:RFC 3162
アクセスサーバーは、ホストがどのインターネットプロトコルを使うか分かる前に、セッションを許可しなければならなかった。RFC 3162は一つの RADIUS 交換に両方の可能性を載せ、どの属性を適用するかはネットワークの端に委ねた。

インターネット史
古い名前はURNになった。それでも自分では解決しなかった:RFC 3151
XML は、一台の機械より長く使える一方、URI 専用の欄にはそのまま入らない公開識別子を受け継いだ。RFC 3151はそれを`urn:publicid:`へ決定的に転写した。正規化後の名前は比較できるようになったが、所有者の登録、カタログの選択、対象バイトの検証、パーサーの結果まで URN が保証したわけではない。
IETF
DHCP応答は1 Gbit/sだった。それでもボトルネックは移動していない
DHCP で契約レートを通知できれば、CPE や中継装置はローカルなシェーピングを自動化しやすくなる。ただし、通知値はポリシーの入力である。実回線の測定値でも、キュー設定の完了証明でも、利用者が得た性能の保証でもない。

インターネット史
一つのパケットが共有リンク上の他の通信を待たせる:RFC 3150
非常に遅いリンクでは、パケットの大きさが、同じインターフェースを使う他の通信の待ち時間も決める。RFC 3150は、MTU を単なるバイト効率ではなく、設計上の時間制約として扱った。

インターネット史
Call Agentが機能を決めても、ミュートは電話に残った:RFC 3149
MGCP は呼制御の知能を電話の外へ置いた。しかし RFC 3149は、利用者の手元まで中央へ移さなかった。番号付き機能キーの意味や XML 画面は Call Agent が扱い、音量、受話器とスピーカーの即時切替、マイクのミュートは端末内に残した。意味の集中と物理操作の集中は同じではなかった。
インターネット史
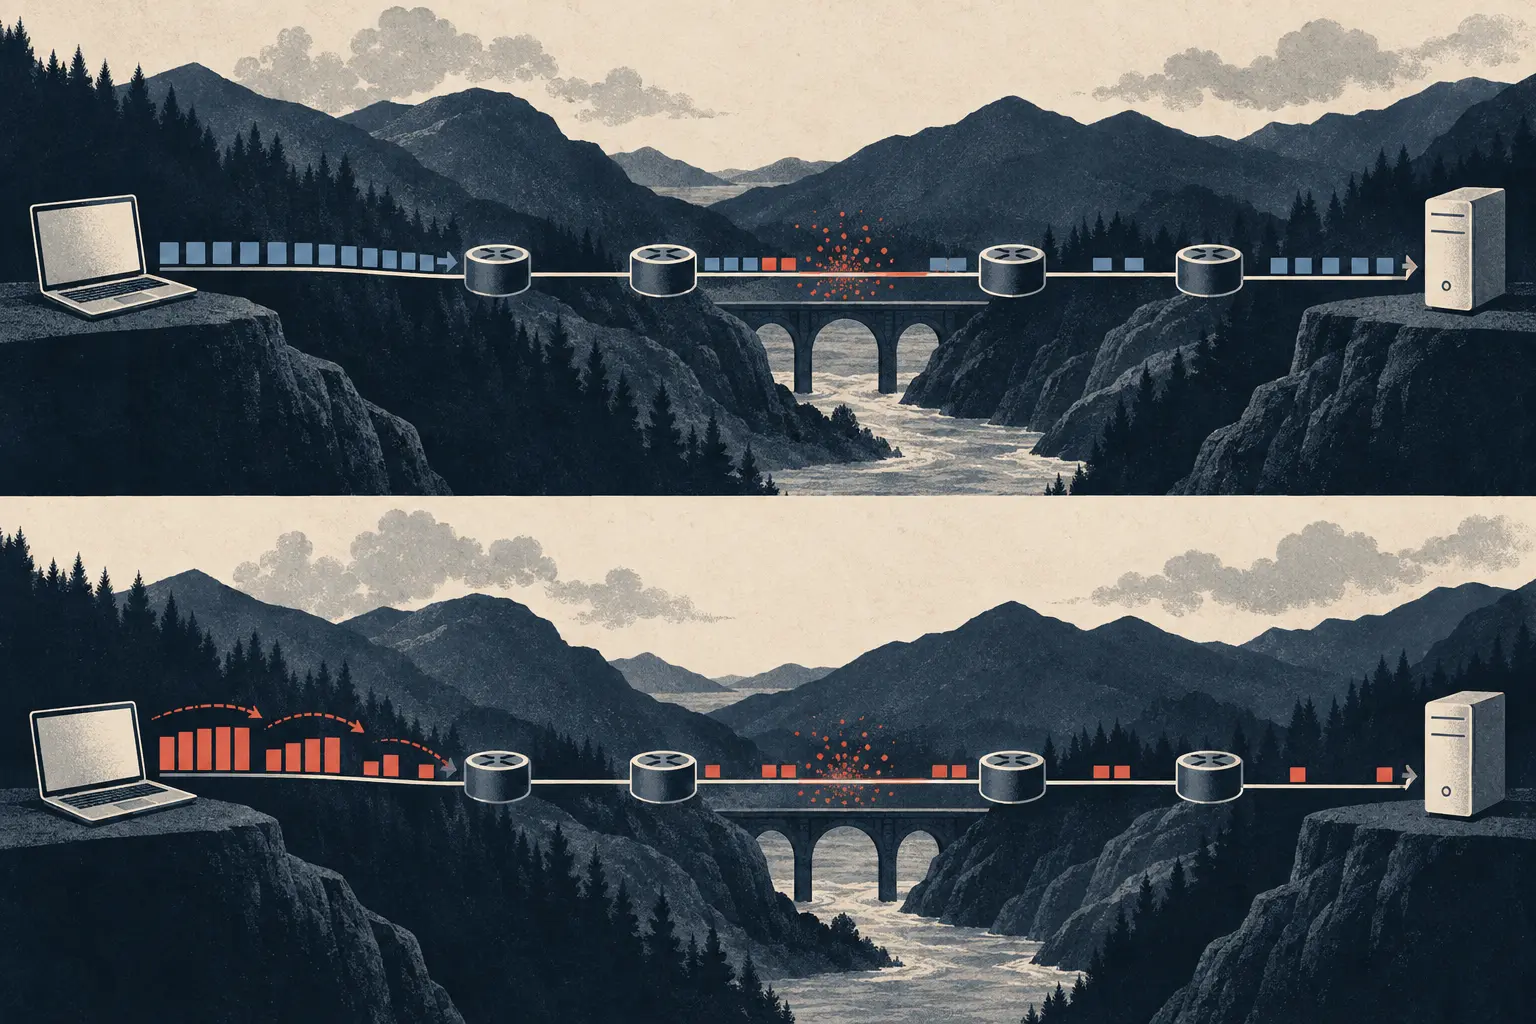
同じ経路から妥当な容量値が二つ出ることがあった:RFC 3148
単一フローの大容量転送を測ると、結果は一つの数字に見える。RFC 3148は、その数字が転送方式によって変わり得る理由を示し、値とともに経路の記録を残す必要性を説いた。

インターネット史
新しい管理網は古い管理網を渡らなければならなかった:RFC 3147
移行計画では、新方式が旧方式を置き換える順序がきれいに描かれる。しかし現場では、新しい IP 管理の装置が、まだ止められない CLNS 網の向こう側に先に設置されることがある。RFC 3147 は IP を GRE に、GRE を CLNP に収めてその距離を埋めた。これは勝利宣言ではなく、依存関係を壊さず次の道を作るための設計だった。