
コンテンツ種別
Analysis
コンテンツ種別の観点では、Analysis は同じ編集形式を持つ BTW.MEDIA の記事を集約し、解説、プロフィール、リスクノート、市場分析、イベント記事を、種類の異なる証拠を混ぜずに比較できるようにします。このページは、この記事タイプがサイト上のインターネット基盤の出来事、企業の動き、ガバナンス上の決定、運用上のシグナル、公開された証拠をどのように位置づけるかを説明します。読者は、どの主体やインフラシステムが頻繁に登場するか、情報源の質が解釈をどう変えるか、対象が継続的なプロフィールなのか、時限性のあるイベントなのか、戦略的な市場シグナルなのか、ガバナンス上の進展なのかを比較できます。同じ形式の記事の背景、時期、証拠を理解したい運用者、投資家、顧客、アナリスト、政策関係者にとって役立つ検索ページです。
記事
LACNIC 46の登録者数は4週間で約2.2倍に。出席者数とは別の指標だ
公開カウンターは348人から763~766人へ増えた。メンドーサ開催を前に登録が進んでいることは示すが、当日の出席や政策フォーラムへの参加を示す数字ではない。

インターネット史
分岐先は誰が決めたのか――TAT-8の容量配分とインターネット史
TAT-8 はデジタル音声、コンピューター通信、映像を運ぶために計画された。インターネットのプロトコルを載せる目的で設計されたわけではない。英国とフランスへ伸びる二つの分岐、供給契約、容量の利用権を見ると、後年のデータ通信網がより広い通信システム向けに決められた物理条件をどう受け継いだかが分かる。
インターネット史
AFIを省くと「any」になる:RFC 4012の4ファミリー既定範囲
RPSLng はマルチプロトコルポリシーに任意の AFI 句を加えた。RFC 4012では句の省略は無指定ではなく「any」を意味し、従来属性の IPv4 ユニキャストの意味は変わらない。

記事
AS24940のRPKIスナップショット:91経路、63件が一致、49件はより広い認可
AS24940 の RPKI スナップショット:91経路、63件が一致、49件はより広い認可の調査概要では、今回の動き、読者が確認できる公開証拠、関係する組織、地域的背景、市場への影響度、今後起こり得るインフラへの影響を解説します。記事の調査・分析の文脈では、この動きをネットワーク運用、事業者戦略、ガバナンス上の判断、資本の流れ、顧客への依存、規制圧力、提携の動き、強靱性への備え、調達リスク、サービス継続性に結び付けて示します。

インターネット史
DHCP は安定した加入者IDを運んだが、その意味は定義しなかった:RFC 3993
接続経路が変わっても、事業者は同じ設定判断を続けたいことがある。RFC 3993 は DHCP リレーに安定した加入者ラベルを載せる場所を設けた一方、その値を誰が割り当て、何を意味させるかは事業者に委ねた。

インターネット史
レベル2は装置全体ではなく、セッションごとに交渉される:RFC 7147
同じストレージ装置でも、接続するイニシエーターが違えば iSCSI セッションも別になる。RFC 7147は、交渉されたプロトコルレベルを装置の固定属性ではなく、個々のセッションに記録した。
インターネット史
30分は忘却のタイマーであり、切り替えの約束ではない
ルーターがリンクから消えても、そのアドレスはホストの動的なデフォルトルーター一覧に残り得る。RFC 1256 はその項目を失効させる仕組みを用意したが、既定の時計が目指したのは静かなネットワークであって、迅速な復旧ではなかった。
インターネット史
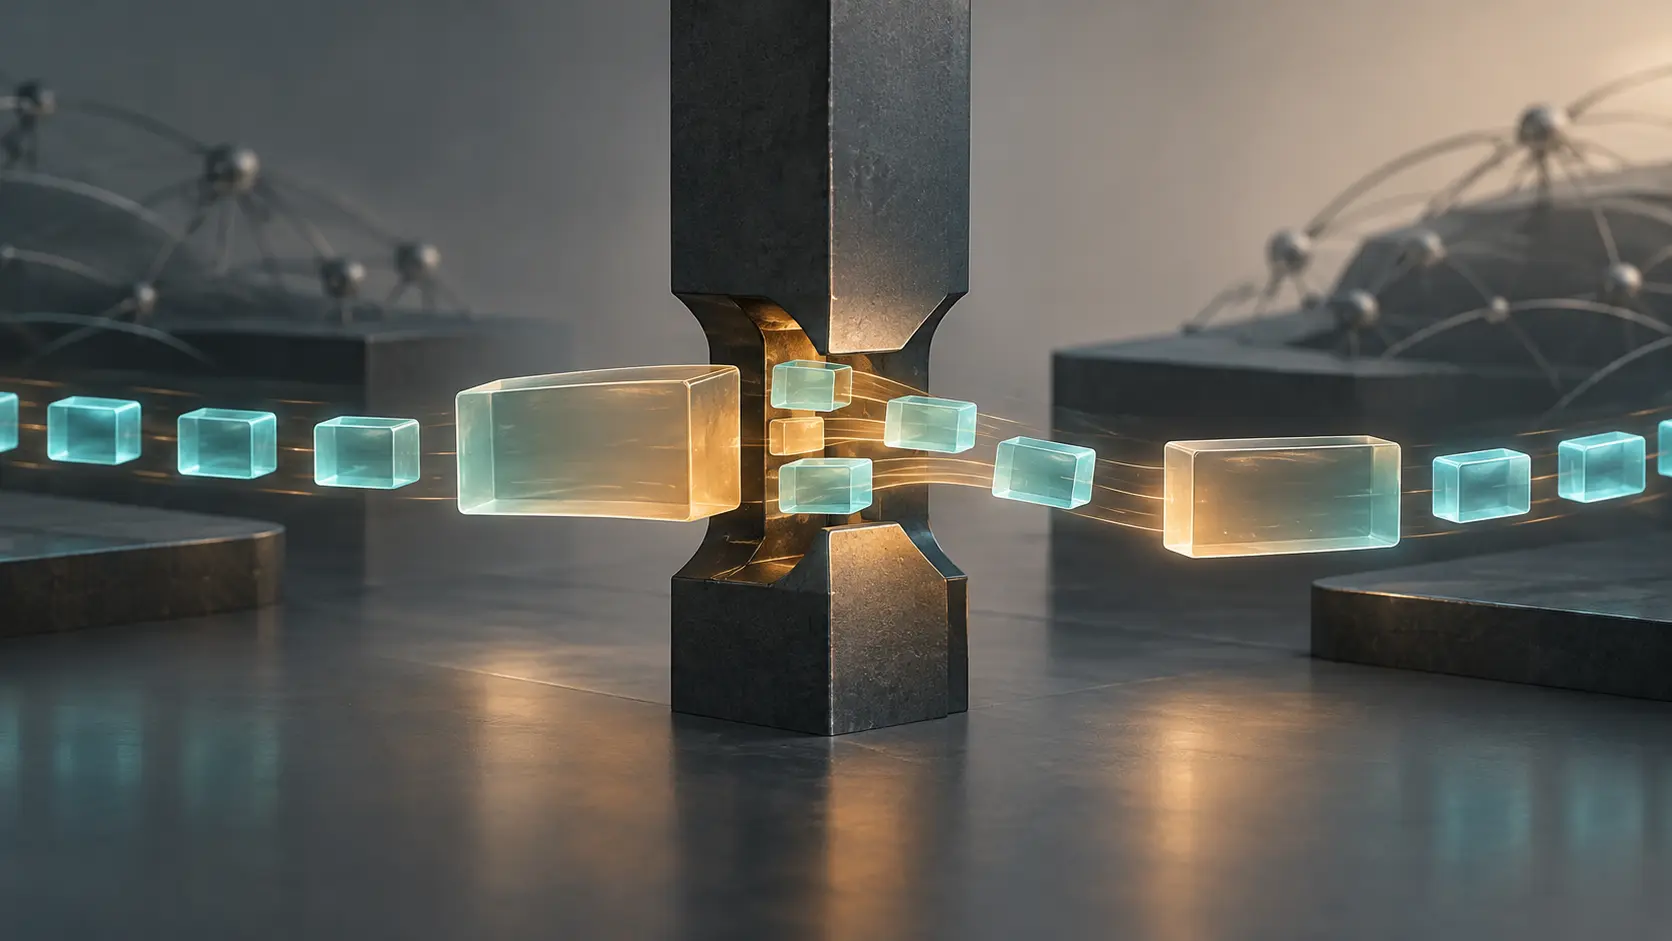
ブロックは16倍でも、転送は16倍速くならなかった
RFC 2348の実験では、TFTP のブロックを8,192オクテットにすると、測定された転送時間はおよそ80%短くなった。ブロック自体は従来の512オクテットの16倍だが、ファイルが届く速さは16倍ではない。この違いが設計の核心にある。
インターネット史
測定プローブも指標の一部だった:RFC 2330の測定フレームワーク
遅延の数値は客観的に見える。しかし、パケット、経路、時計、サンプリング方法が報告から抜ければ、その数値の意味は定まらない。RFC 2330はこうした条件を測定の枠組みに組み込み、後の改訂は基準となるパケット自体も更新を要したことを示している。
インターネット史
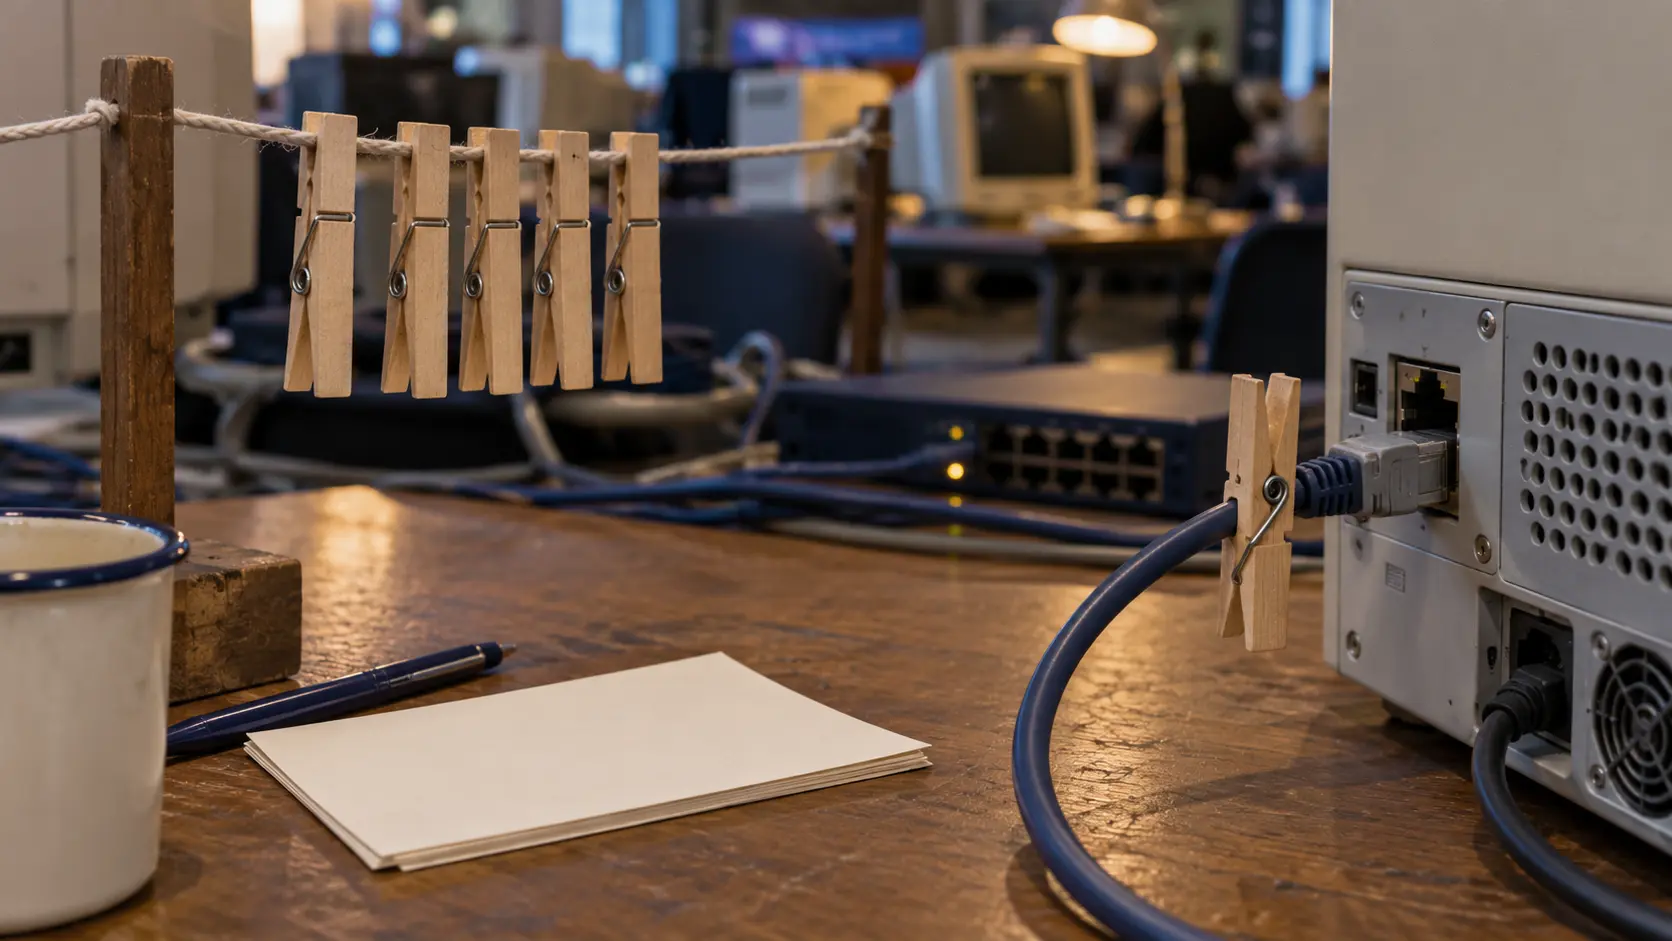
洗濯ばさみでIPアドレスの割り当てを可視化した:RFC 2322
1997年の技術イベントでは、木製の洗濯ばさみを使い、すべてのコンピューターに同じ設定プロトコルを求めずにアドレス割り当てを見える形にした。人手による受け渡しは一つの問題を解いたが、同時にネットワークの新たな誤りどころにもなった。

インターネット史
アドレスは鍵との結び付きを示せた。ルーターには信頼アンカーが要った:RFC 3971
SEND が2005年に切り分けたのは、IPv6 アドレスを署名できる主体と、そのホストが従ってよいルーターの認可だった。片方は認証局なしで検証できても、もう片方には設定済みの信頼の起点が残る。

インターネット史
RFC 3967:成熟度の低い参照を、緩和より先に可視化した
標準文書が、同じ成熟度に達していない文書を必要とすることはある。IETF は一律禁止ではなく、その依存関係をラストコールで明示する道を選び、その後は待機の一部を注記と説明責任のある裁量へ移していった。
インターネット史
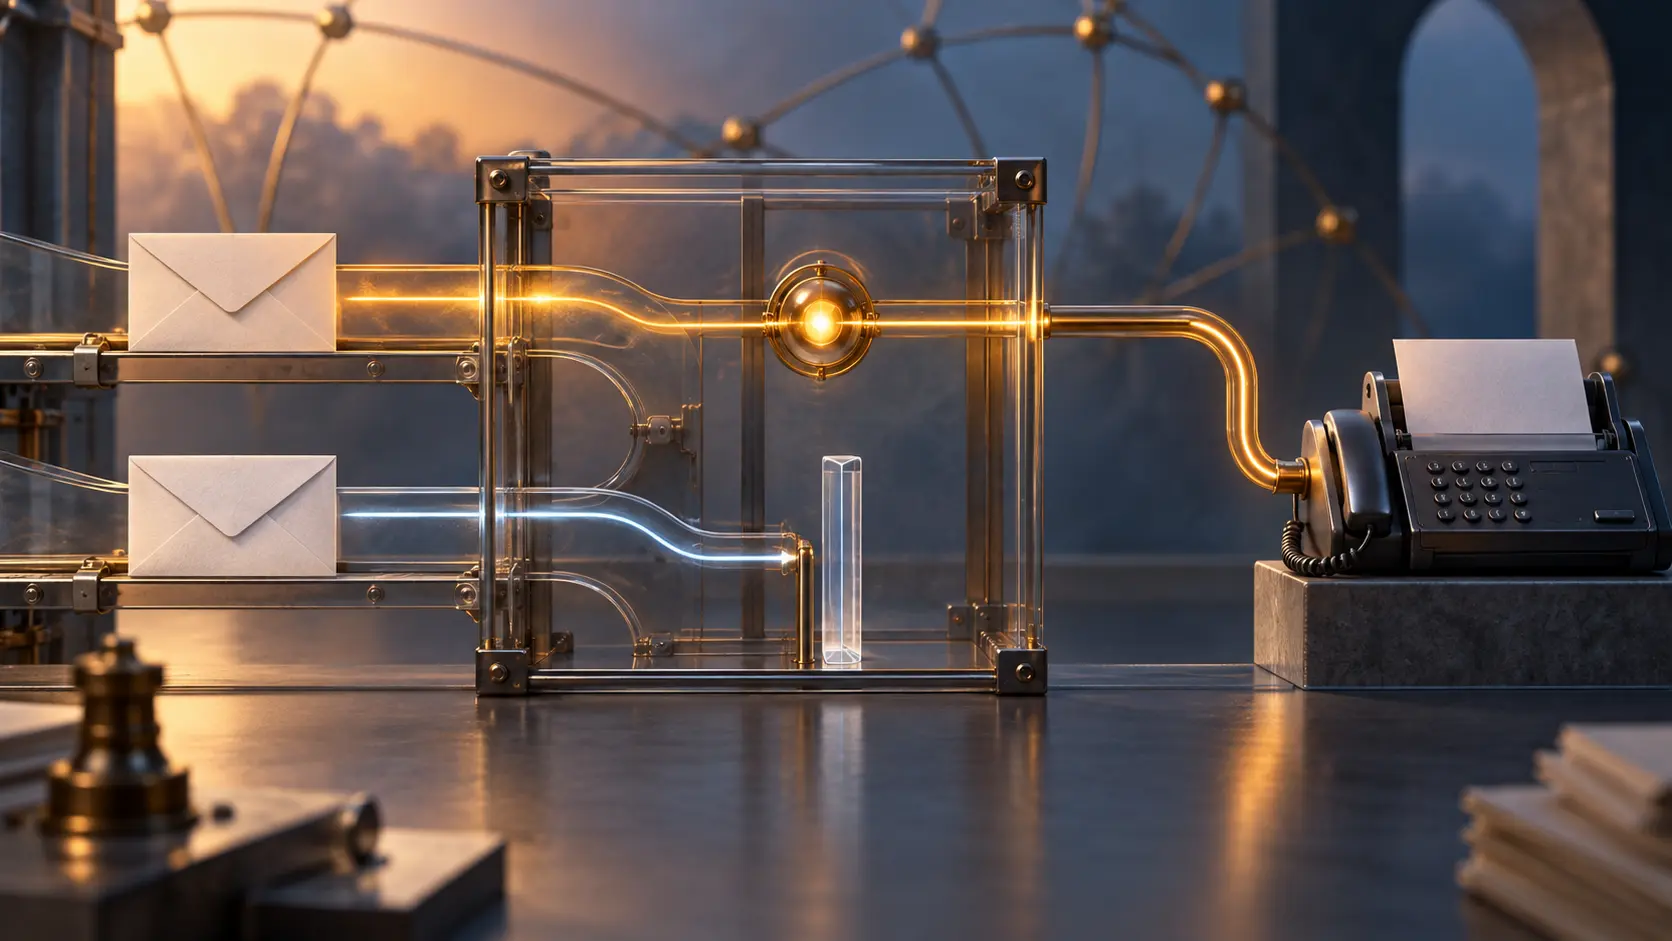
全員返信が、古いファクス送信権限を引き継ぐおそれ:RFC 3965
メールの宛先欄では、ファクスゲートウェイも一人の受信者のように見える。しかし RFC 3965は、その宛先が有料の電話発信につながる点に目を向けた。悪意のない全員返信でも、以前の送信者の許可を新しいファクスに持ち込む可能性がある。

インターネット史
草案は参照文書になったが、規格本文とは異なっていた:RFC 7142
RFC 1142は ISO の草案をインターネットの読者が参照しやすい形で公開した。2014年の RFC 7142は、その引用先を改めるよう促した。転載された文書と、最終的に成立した規格は同じではなかった。

インターネット史
輻輳はパケット単位で印を付け、オクテット単位で読む:RFC 7141
2014年、IETF は輻輳信号を作る判断と、その強さを解釈する判断を切り分けた。小さなパケットだからとネットワークが印を付きにくくするべきではない一方、トランスポートは印や損失が生じたパケットのオクテット数に応じて信号を重み付けできる。

インターネット史
相手がSTagを無効化できても、ローカル層は確認しなければならない:RFC 7145
RDMA によるストレージ処理が終わっても、そこで開いたメモリーへのアクセス権まで消えたとは限らない。RFC 7145は最後の確認を要求する場所を明確にした。相手からの応答が STag の無効化を助けることはあっても、ローカル状態が変わった証明にはならない。

インターネット史
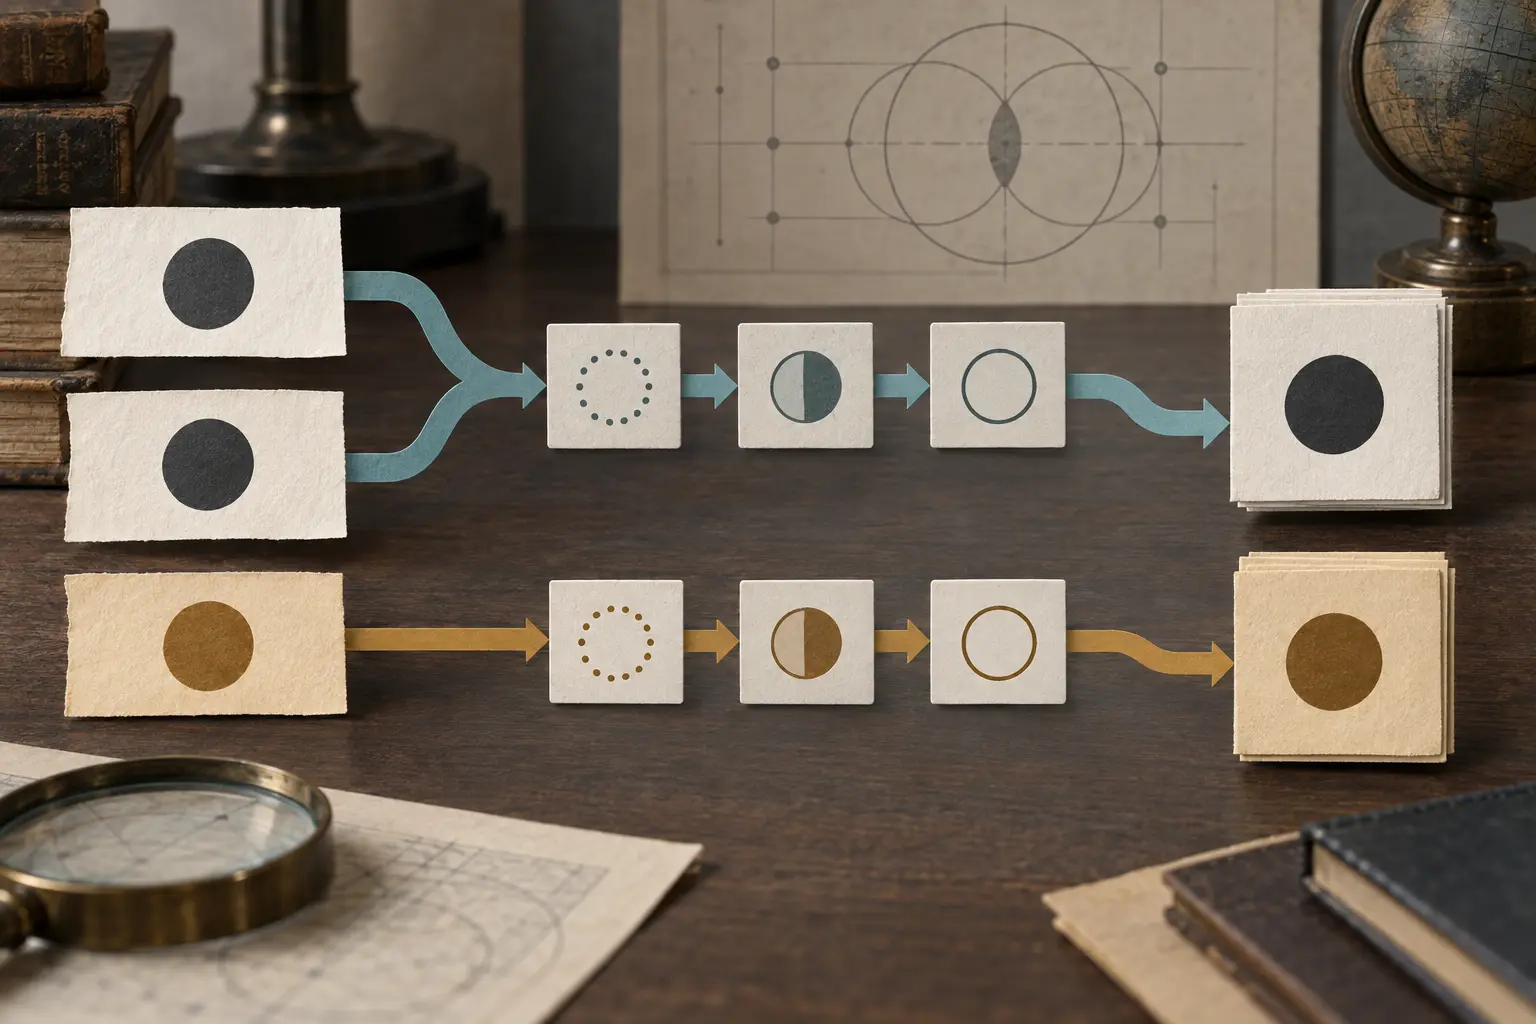
セッションが終わる前に、暗号の上限が来た:RFC 7146
ブロックストレージの通信が続いていても、IPsec の同じ鍵で処理したデータ量は、先に暗号上の限界へ近づくことがある。RFC 7146 はこの時間差を相互運用性の要件に反映した。ブロック長のために高速通信での頻繁な鍵更新が重くなるなら、従来は実装必須だった暗号方式を任意にできる、という変更である。
インターネット史
名前は同じに見えた。判定したのはバイト列だった:RFC 3722
iSCSI 名は、人が書き写せる一方、小型のストレージ機器に曖昧な照合を求めないものでなければならなかった。RFC 3722は比較結果を再現できるよう、文字列の準備手順を固定した。ただし、見た目の似た文字が同じ名前になるとは約束していない。

インターネット史
エイリアスは「ローカルディスク」と表示した。ログインには別の名前が要った:RFC 3721
運用者は親しみやすいラベルでストレージのターゲットを見分けられる。しかし、プロトコルはそのラベルを本人確認用の識別子として扱えない。RFC 3721は、長く変わらない名前、場所を示すアドレス、認証する識別子、アクセスを認可する規則を分離し、ディスカバリーが何を証明できるかにも境界を設けた。
インターネット史
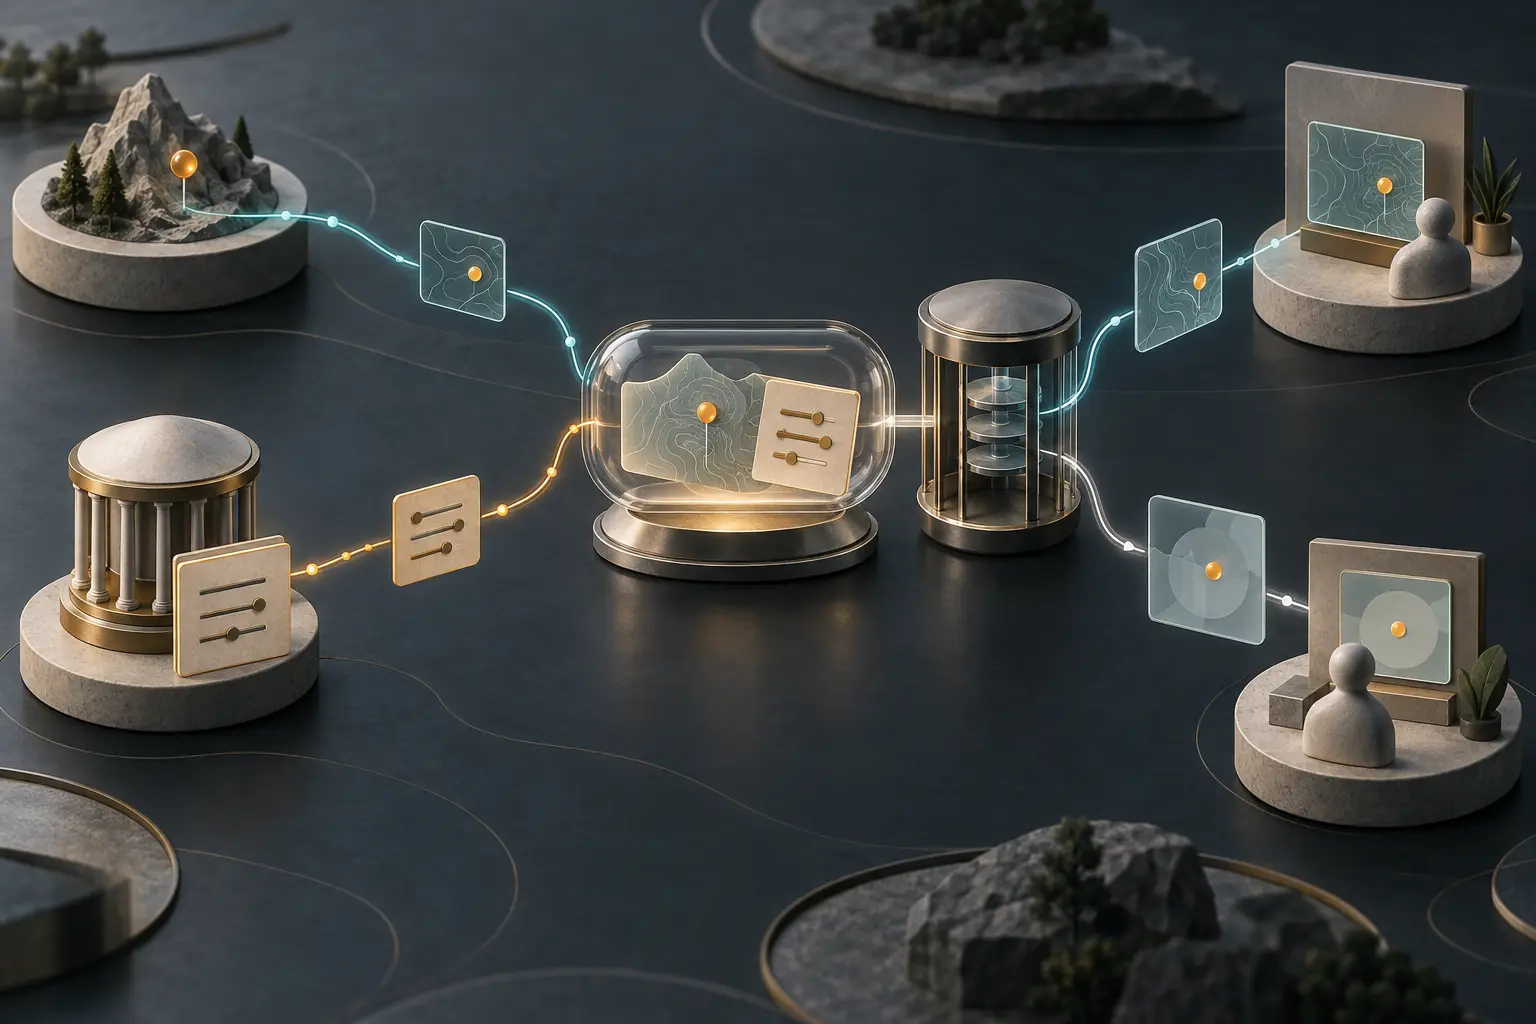
位置オブジェクトは座標だけでなく、ルールも運べた:RFC 3693
2004年2月、GEOPRIV は位置情報のプライバシーを地図上のピンに付ける単純なスイッチとして扱わなかった。RFC 3693が描いたのは、誰を測位するのか、誰がルールを決めるのか、誰が情報を保管し、適用し、受け取るのかという役割の連鎖だった。一方で、実際の強制に必要な仕組みの一部は後続の作業に残された。