
Résumé
- La sortie de ZMap en 2013 a rendu les relevés publics IPv4 répétables grâce à des sondes sans état qui évitent d’enregistrer une connexion classique pour chaque cible.
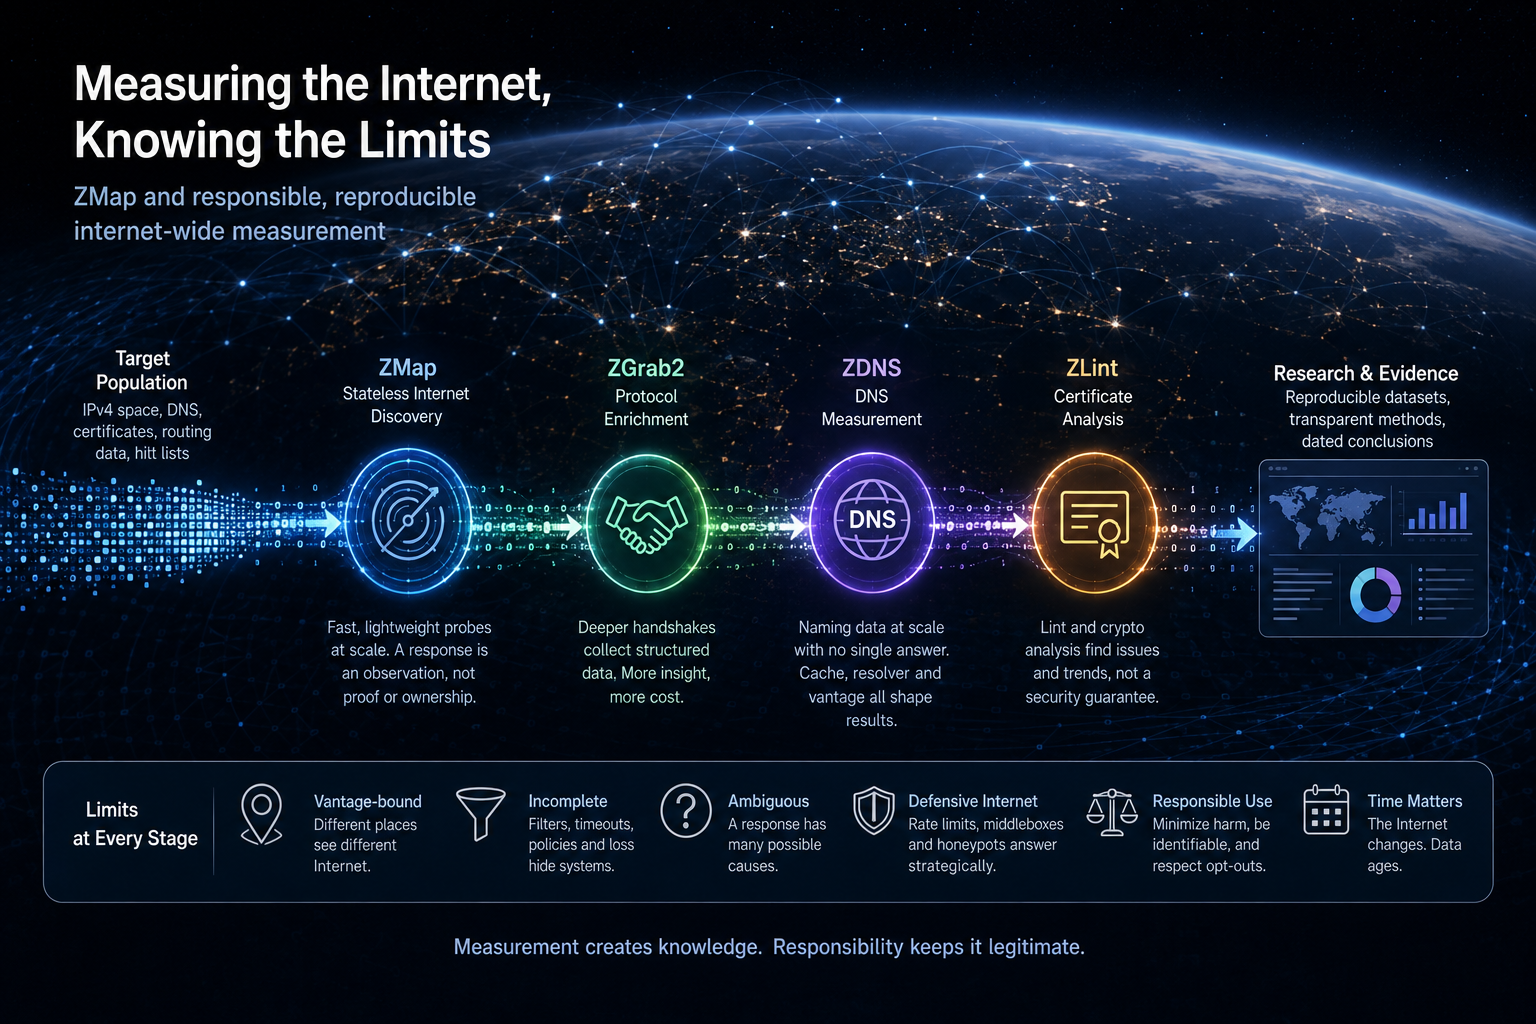
- ZMap, ZGrab2, ZDNS et ZLint forment une chaîne de mesure par étapes dans laquelle chaque filtre modifie la population que l’analyse finale peut décrire.
- Une réponse enregistre le comportement d’un point d’observation à un moment donné; la propriété, l’identité d’un produit et la vulnérabilité exigent des preuves distinctes et une attribution datée.
- Des sources identifiables, des limites de débit, des informations publiques, des contacts d’abus surveillés et des possibilités de retrait réduisent les dommages, mais ne créent ni consentement universel ni autorisation légale.
ZMap a rendu possibles les relevés IPv4 répétables
En 2013, Zakir Durumeric, Eric Wustrow, J. Alex Halderman et leurs collaborateurs de l’université du Michigan ont publié ZMap. Sur un matériel et une bande passante adaptés, son moteur de sondes sans état pouvait parcourir l’espace d’adressage IPv4 public en quelques minutes plutôt qu’en plusieurs jours. La vitesse a fait les gros titres; le changement le plus durable est qu’un vaste relevé pouvait être répété assez souvent pour devenir une méthode de mesure.
Les outils antérieurs pouvaient balayer de larges plages d’adresses, mais les exercices portant sur l’ensemble d’IPv4 étaient souvent lents, avec état et coûteux. Les équipes répartissaient les cibles entre plusieurs machines, attendaient l’expiration des connexions et consacraient beaucoup d’efforts à la gestion du scanneur. Des échantillons plus petits étaient plus faciles à exploiter et pouvaient manquer des motifs visibles seulement à l’échelle de l’Internet.
ZMap a modifié l’économie de la première question. Il envoyait un paquet étroitement défini à un grand ensemble de cibles et validait les réponses sans conserver d’enregistrement de connexion classique pour chaque cible. Une permutation répartissait les sondes dans l’espace d’adressage. Les plages réservées pouvaient être exclues. La sortie pouvait alimenter une étape protocolaire ultérieure au lieu d’obliger le moteur de découverte à réaliser lui-même chaque négociation.
Cette séparation a rendu la répétition utile. Lorsqu’une même sonde est exécutée avec des paramètres documentés depuis une source connue, les chercheurs peuvent comparer des observations dans le temps: adoption des certificats, services exposés, changements de protocole ou réaction à la divulgation d’une vulnérabilité. Un balayage ponctuel rapide produit un chiffre. Un balayage répétable produit un instrument dont les hypothèses peuvent être examinées.
L’instrument ne voit toujours que ce que sa conception permet. Un SYN TCP peut montrer qu’une adresse a renvoyé un comportement compatible avec un service en écoute. Il ne peut établir qui possède le système, si un hôte virtuel est configuré, si un équipement intermédiaire a répondu ou si le service est exploitable. Le silence peut refléter un filtrage, une perte, une limitation de débit ou un hôte inactif.
Cette incertitude laisse à ZMap une question difficile: comment les chercheurs peuvent-ils mesurer l’Internet public à grande échelle sans transformer une réponse liée à un point d’observation en affirmation universelle ni faire porter aux opérateurs distants une part déraisonnable du coût de l’expérience?
La réponse du projet est devenue une suite par étapes. ZMap découvre les points d’accès qui répondent. ZGrab2 réalise les négociations de protocole. ZDNS mesure le comportement du système de noms. ZLint et les bibliothèques cryptographiques analysent les objets collectés. Chaque étape pose une question différente et augmente le coût, la sensibilité et la responsabilité éthique.
En août 2026, ZMap 4.4.0 était la version stable en cours sous licence Apache 2.0. La réussite durable n’est pas que le projet ait « cartographié tout l’Internet ». Il a rendu une catégorie d’observation IPv4 publique rapide, reproductible et assez ordinaire pour que la sélection des cibles, la conception des sondes, l’interprétation et la gestion des abus fassent toutes partie de la méthode.
La vitesse sans état accroît la pression sur la conception des sondes
Un scanneur classique peut ouvrir une connexion, suivre son état et attendre une réponse. À l’échelle de l’Internet, maintenir l’état de chaque cible consomme de la mémoire et rend coûteuses les expirations de délai. ZMap évite une grande partie de ce coût en codant suffisamment d’informations dans la sonde et en validant les réponses à leur retour. Les cibles peuvent être générées par une permutation afin que le balayage couvre l’espace sans conserver la liste de toutes les adresses déjà contactées.
La conception déplace la complexité au lieu de l’éliminer. Le scanneur doit choisir les ports source, les numéros de séquence ou les champs de validation pour que les réponses puissent être associées à l’expérience. Il doit traiter des paquets qui arrivent dans le désordre. Il doit distinguer les doublons et le trafic sans rapport. La voie de réception doit suivre le débit choisi, sinon des résultats seront perdus localement.
La capacité du réseau n’est qu’une limite. L’hôte source a besoin de réglages de carte réseau, de processeur et de noyau adaptés à la génération et à la capture de paquets à haut débit. Les réseaux en amont peuvent surveiller ou filtrer le trafic. Les équipements intermédiaires peuvent réécrire des champs. Les cibles peuvent limiter le débit des réponses. Le débit configuré le plus élevé n’est pas nécessairement celui qui produit le meilleur jeu de données.
Un ordre de cibles aléatoire réduit la charge concentrée sur un réseau. Il rend aussi la mesure moins intuitive à observer, car des paquets consécutifs atteignent des destinations sans rapport. Les opérateurs doivent consigner la graine de permutation, les contraintes de cible et le module de sonde afin que l’exécution puisse être reproduite et auditée.
La sonde de première étape est délibérément minimale. Pour TCP, elle peut établir la réactivité sur un port choisi sans effectuer un échange applicatif complet. Cela réduit le travail distant et rend la couverture large possible. Cela laisse une ambiguïté importante. Un SYN-ACK peut indiquer un service en écoute, tandis qu’une réinitialisation, le silence ou une réponse ICMP ont plusieurs causes possibles. Les politiques de filtrage, la charge de l’hôte et des conditions réseau transitoires affectent le résultat.
La perte est bidirectionnelle. La sonde peut ne jamais atteindre la cible, ou la réponse peut ne jamais atteindre le scanneur. Une adresse silencieuse ne peut être qualifiée de « hors ligne » avec certitude. Il est plus exact de dire qu’elle n’a pas produit la réponse attendue pendant cette mesure. Cette formulation paraît prudente et préserve le sens scientifique.
Le point d’observation façonne la population. Un service joignable depuis un réseau universitaire peut être filtré depuis un fournisseur résidentiel ou un autre pays. L’anycast peut diriger les sondes vers des sites différents. Les changements de route modifient la latence et les pertes. Comparer des relevés de sources différentes sans tenir compte de ces facteurs peut transformer une politique réseau en fausse tendance.
L’absence d’état limite aussi ce qui peut être demandé en une étape. Les protocoles qui exigent une négociation, une authentification ou des données applicatives nécessitent un suivi. La réponse de l’écosystème ZMap a été un enrichissement modulaire plutôt qu’un premier scanneur avec état et complexe. Cette séparation maintient l’efficacité de l’étape de découverte et donne aux chercheurs le contrôle du coût et du caractère intrusif des questions plus approfondies.
L’architecture est élégante parce qu’elle rend une contrainte explicite. La mesure à l’échelle de l’Internet ne peut pas traiter chaque adresse comme une longue conversation. Elle doit décider quelles preuves valent la peine d’être collectées et dans quel ordre. ZMap a rendu cette décision programmable.
ZGrab2 transforme une réponse en conversation plus profonde et plus coûteuse
Une réponse sur un port dit peu de l’application qui se trouve derrière. ZGrab2 fait suite à l’étape de découverte avec des négociations sensibles au protocole. Il peut se connecter à des services tels que TLS, HTTP, SSH ou SMTP et enregistrer des métadonnées structurées. À ce stade, un relevé commence à identifier les logiciels, les certificats, les versions de protocole et la configuration.
L’enrichissement est analytiquement puissant. Un échange TLS peut collecter une chaîne de certificats et les paramètres négociés. Une requête HTTP peut révéler un code d’état, un en-tête de serveur ou une page. Une bannière SSH peut indiquer un logiciel. Répéter ces interactions sur de nombreux hôtes peut montrer des évolutions de l’écosystème invisibles à partir des seules données de routage ou de DNS.
La même interaction consomme davantage de ressources chez la cible. Une négociation complète exige de l’état, du travail cryptographique et un traitement applicatif. Une requête HTTP peut atteindre un hôte virtuel qui se comporte différemment selon le nom. Un échange SMTP peut déclencher une journalisation ou des contrôles de sécurité. Le débit, la charge utile et le calendrier nécessitent donc une justification plus stricte qu’une sonde de découverte minimale.
L’hébergement virtuel introduit un problème d’interprétation majeur. De nombreux domaines peuvent partager une adresse IP, et la réponse par défaut peut ne représenter aucun d’eux. Un balayage par adresse peut récupérer un certificat ou une page générique alors que les utilisateurs réels envoient un nom par l’indication de nom de serveur et un en-tête Host HTTP. Le point mesuré est réel et peut ne pas être le service que le chercheur entend décrire.
Les équipements intermédiaires créent une autre ambiguïté. Un réseau de diffusion de contenu, un pare-feu ou un répartiteur de charge peut terminer la négociation. La réponse révèle l’infrastructure frontale, pas nécessairement le serveur d’origine. Cela peut être exactement l’objet d’une étude, mais il faut le nommer correctement.
Les modules de protocole vieillissent aussi. Les spécifications évoluent, des extensions apparaissent et les serveurs mettent en œuvre des comportements inhabituels. Un analyseur qui suppose un seul encodage peut échouer ou mal classer. Une entrée distante malformée peut exposer des bogues dans le scanneur lui-même. La maintenance du projet comprend donc la sécurité, la résilience de l’analyseur et plus que l’ajout de nouveaux protocoles.
Une sortie structurée aide les chercheurs à conserver les preuves. Plutôt que de ne stocker qu’une bannière lisible, ZGrab2 peut enregistrer des champs filtrables et comparables. Le schéma fait partie de la méthode. Un changement d’analyseur ou de format de sortie peut affecter l’analyse longitudinale; l’information de version appartient donc au jeu de données.
Les balayages approfondis doivent être conçus à partir de la question de recherche en sens inverse. Si l’objectif est de mesurer la prise en charge des versions de TLS, une requête HTTP peut être inutile. Si l’objectif est la vérification des certificats, seuls les points TLS qui répondent ont besoin d’un traitement supplémentaire. La modularité de la chaîne permet la retenue.
Le seuil éthique n’est pas un nombre universel de paquets. Il dépend du protocole, de la population cible, du coût attendu pour le serveur, du débit, de la juridiction et de l’intérêt public. ZGrab2 donne aux chercheurs une capacité; il ne délivre pas une autorisation. Les utilisateurs responsables ont besoin d’une revue, de procédures de contact et d’un plan pour s’arrêter lorsqu’un préjudice est signalé.
La progression de ZMap vers ZGrab2 illustre la discipline centrale du projet: la largeur d’abord, la profondeur quand elle est justifiée. C’est une manière de rendre la recherche à l’échelle de l’Internet réalisable sans prétendre que chaque négociation possible devrait être effectuée contre chaque adresse.
ZDNS mesure l’univers des noms à grande échelle sans rendre une réponse définitive
Le DNS est à la fois un annuaire et un système de politique distribué. Un enregistrement peut indiquer une adresse, une délégation, une route de messagerie ou un service. Les caches, les résolveurs, les serveurs faisant autorité et les plateformes de contenu influent tous sur ce qu’un observateur reçoit. ZDNS offre un moyen orienté mesure d’émettre de grands volumes de requêtes DNS et d’enregistrer des réponses structurées.
La mesure DNS en masse soutient plusieurs types d’études. Les chercheurs peuvent examiner la délégation, l’adoption d’enregistrements, le comportement DNSSEC, les noms liés aux certificats ou l’infrastructure utilisée par une population de domaines. L’outil correspond au modèle ZMap: rendre une étape efficace, stocker des preuves lisibles par machine et garder la question explicite.
La population cible est souvent plus difficile que la requête. Les listes de domaines peuvent provenir de fichiers de zone, de la transparence des certificats, d’observations passives ou de classements. Chaque source inclut et exclut des noms différents. Une étude du « web » construite à partir d’une liste de popularité mesure un échantillon organisé, pas tous les domaines. Une liste dérivée des certificats reflète l’émission et peut contenir des noms qui ne sont pas joignables publiquement.
Un DNS avec caractères génériques peut faire paraître valides des noms inexistants. La mise en cache peut renvoyer des données périmées dans les délais autorisés. L’anycast peut diriger les requêtes vers des instances d’autorité différentes. Les mesures fondées sur un résolveur peuvent refléter le cache et la politique du résolveur plutôt que l’autorité. Les requêtes directes vers les serveurs d’autorité ont leur propre rythme et leur propre impact opérationnel.
Une réponse DNS ne prouve pas non plus un service. Un enregistrement A ou AAAA peut pointer vers une adresse inutilisée. Un nom peut se résoudre différemment selon la géographie ou le réseau client. Une chaîne CNAME peut cacher une relation de fournisseur qui évolue dans le temps. Les données deviennent utiles lorsqu’elles sont associées à un moment explicite, un point d’observation et des mesures de suivi.
Les requêtes en masse peuvent peser sur l’infrastructure d’autorité. Randomiser les noms ou envoyer du trafic malformé est plus intrusif que demander des enregistrements existants. Les limites de débit et les procédures de retrait comptent. Les chercheurs doivent éviter de faire payer à un petit serveur d’autorité la commodité d’un jeu de données massif.
La valeur de ZDNS est de traiter le DNS comme une source d’observations structurées plutôt que comme une commande de résolution opaque. Il peut être intégré dans des chaînes reproductibles et comparé d’une exécution à l’autre. Les limites doivent accompagner la sortie: type de requête, mode de résolveur, politique de nouvelle tentative, code de réponse et horodatage.
La couche de noms relie aussi les outils de ZMap. Les résultats DNS peuvent identifier des noms d’hôtes virtuels pour ZGrab2. Les certificats collectés sur les points d’accès peuvent fournir des noms supplémentaires. Le DNS inverse peut aider à expliquer les adresses. Ces jointures augmentent la valeur analytique et peuvent amplifier le biais de chaque source.
Un projet responsable maintient les couches suffisamment séparées pour qu’un chercheur puisse voir quelle affirmation provient de quelle observation. Un nom dans un certificat n’est pas la même chose qu’un enregistrement DNS actif. Un enregistrement actif n’est pas la même chose qu’une réponse de service. Une réponse de service n’est pas une preuve de propriété ni de vulnérabilité.
ZDNS aide à rendre ces transitions explicites. Sa contribution n’est pas de simplifier le DNS, mais de donner aux études à grande échelle un outil conçu pour la complexité au lieu de forcer un résolveur généraliste dans une expérience par lots non documentée.
ZLint peut tester les règles des certificats sans déclarer un système sûr
Les études TLS à l’échelle de l’Internet produisent des millions de certificats et d’objets liés. Les collecter n’est que la première étape. Les chercheurs veulent savoir si les champs respectent les normes, si les noms sont correctement codés, quels algorithmes sont utilisés et comment les pratiques d’émission évoluent. ZLint et les bibliothèques d’analyse cryptographique fournissent cette couche d’analyse.
Un outil de vérification évalue les objets par rapport à des règles définies. Il peut identifier un certificat dont la période de validité, les extensions ou les contraintes de nom entrent en conflit avec une exigence. À grande échelle, ces contrôles peuvent révéler des erreurs récurrentes et aider les autorités de certification à améliorer l’émission. Ils peuvent aussi soutenir la gouvernance de l’écosystème en montrant si de nouvelles règles sont suivies.
Un résultat de vérification a une portée précise. Réussir tous les contrôles implémentés ne prouve pas qu’un certificat est digne de confiance, correctement émis ou sûr à utiliser. L’outil peut ne pas implémenter toutes les politiques. Une partie utilisatrice peut appliquer un magasin racine, une date ou une politique d’algorithme différente. La clé privée peut être compromise même lorsque le certificat est syntaxiquement parfait.
L’échec nécessite aussi une interprétation. Certaines règles sont des erreurs, d’autres des avertissements ou des avis. Un certificat peut enfreindre une exigence actuelle parce qu’il a été émis sous une politique plus ancienne. Une étude qui traite chaque résultat de vérification comme une faille de sécurité active peut exagérer le risque.
L’analyse cryptographique a ses propres dangers. Les structures ASN.1 et des certificats sont complexes, et des données distantes peuvent être délibérément malformées. Un analyseur a besoin d’une gestion stricte des limites et d’un signalement d’erreur clair. À l’échelle de l’Internet, un objet inhabituel peut arrêter une chaîne ou contaminer un jeu de données si les échecs ne sont pas isolés.
La construction de chaînes est particulièrement facile à surestimer. Une chaîne de serveur collectée est ce que le point d’accès a présenté. Un navigateur peut construire un chemin différent en utilisant des certificats intermédiaires en cache et son propre magasin de confiance. Une bibliothèque d’analyse peut analyser la chaîne sans reproduire la décision de validation de chaque client. Les affirmations sur la confiance des navigateurs exigent la politique et la date pertinentes.
La séparation entre collecte et vérification dans l’écosystème ZMap améliore la reproductibilité. Les chercheurs peuvent conserver des objets bruts, appliquer un ensemble de règles versionné et relancer l’analyse lorsque les politiques changent. Un jeu de données publié doit indiquer la version de ZLint et la configuration des règles afin que les lecteurs ultérieurs puissent comprendre le résultat.
Les outils montrent aussi pourquoi un projet modulaire est plus facile à gouverner qu’un scanneur géant unique. Les experts en certificats peuvent maintenir les règles de vérification. Les développeurs de protocoles peuvent maintenir les négociations. Le balayage central peut rester concentré. Les dépôts ont des rythmes de publication et des communautés de contributeurs distincts, ce qui signifie que l’état actuel du projet ne peut pas se réduire à un numéro de version unique.
Ces composants d’analyse ont rendu ZMap utile pour l’infrastructure à clés publiques au-delà de la découverte d’hôtes. Ils ont permis aux chercheurs et aux équipes industrielles d’observer des schémas d’émission à une échelle inaccessible à partir d’anecdotes. La conclusion correcte reste limitée: les outils rendent certaines propriétés mesurables. Ils ne transforment pas un corpus de certificats en une évaluation complète de la sécurité des systèmes qui l’ont présenté.
Chaque étape de la chaîne modifie la population mesurée
Le flux de travail ZMap mature peut inclure la sélection des cibles, la découverte ZMap, les négociations ZGrab2, l’enrichissement ZDNS, l’analyse des certificats, la vérification, le stockage et la publication. Chaque étape filtre la population. Le jeu de données final est le résultat de tous ces choix.
Supposons qu’une étude commence avec l’espace IPv4 public et balaie un port TLS courant. Les adresses qui ne répondent pas sont retirées. ZGrab2 effectue ensuite une négociation TLS avec les répondants. Les hôtes qui exigent une autre négociation ou abandonnent la connexion de deuxième étape sont retirés. Les certificats dont l’analyse échoue peuvent être retirés ou comptés séparément. L’analyse finale décrit les systèmes qui ont survécu à la chaîne, pas tous les déploiements TLS.
Ce n’est pas un défaut si la méthode est documentée. Cela devient un défaut lorsque le décompte final est décrit comme un recensement sans l’attrition. Les chercheurs doivent publier les dénominateurs à chaque étape et les raisons d’exclusion. Un code et des configurations versionnés permettent à d’autres de reproduire ou de contester le résultat.
Le temps est un autre filtre. Un balayage complet peut être rapide, mais l’Internet change pendant et après. Des instances cloud démarrent et s’arrêtent. Les certificats se renouvellent. Les routes anycast changent. Un jeu de données est un instantané daté assemblé sur un intervalle. Le joindre à une autre source collectée plusieurs jours plus tard peut créer des discordances.
Le stockage et la déduplication changent le sens. Le même certificat peut apparaître sur de nombreux hôtes. Compter les hôtes, les certificats et les organisations répond à des questions différentes. Une adresse IP peut héberger de nombreux services; un service peut utiliser de nombreuses adresses IP. La résolution d’entités est une couche analytique avec incertitude.
La publication crée un nouveau risque. Un jeu de données peut aider les défenseurs à comprendre l’exposition et aider les attaquants à repérer des cibles. La rédaction, l’agrégation et les contrôles d’accès peuvent être appropriés pour des champs sensibles. La science ouverte n’exige pas de publier chaque adresse et chaque bannière sans considérer le préjudice.
La chaîne a aussi besoin de contrôles opérationnels. Les journaux doivent enregistrer les débits et les erreurs. Les messages d’abus doivent être liés à l’exécution. Les données doivent être protégées car elles peuvent contenir des détails d’infrastructure. Les justificatifs utilisés pour le stockage cloud ou l’analyse sont des surfaces d’attaque distinctes.
La reproductibilité n’est pas la même chose que la validité permanente. Un module de protocole peut changer, une liste de cibles peut devenir indisponible et la politique réseau peut évoluer. Une rétrospective sur dix ans est précieuse car elle peut identifier les méthodes restées comparables et celles qui ont exigé une réinterprétation.
La contribution infrastructurelle de ZMap tient en partie à la normalisation de cette réflexion en chaîne. Le scanneur est un composant. Une utilisation sérieuse exige de traiter l’étude comme un système de données avec provenance, cycle de vie et revue éthique. C’est ainsi qu’une observation à l’échelle de l’Internet devient une preuve plutôt qu’une collection de paquets.
Une réponse devient trompeuse lorsqu’elle est promue en propriété ou en vulnérabilité
Le public rencontre souvent le balayage Internet par des affirmations sur des caméras, des bases de données ou des systèmes industriels exposés. Ces récits peuvent être importants et sont vulnérables aux erreurs de catégorie. Une adresse IP n’est pas une organisation. Une bannière n’est pas un inventaire de produits vérifié. Une chaîne de version n’est pas la preuve qu’une vulnérabilité est exploitable.
Les adresses changent de mains et peuvent être partagées. Les fournisseurs cloud hébergent de nombreux clients. La traduction d’adresses réseau de qualité opérateur peut compliquer l’interprétation. L’anycast présente un service à travers de nombreux emplacements. Le DNS inverse peut être obsolète ou générique. L’attribution exige des preuves supplémentaires et parfois la coopération de l’opérateur.
Les empreintes de service peuvent être trompeuses. Les administrateurs peuvent modifier les bannières. Les mandataires et passerelles terminent les connexions pour le compte de services d’arrière-plan. Les pots de miel imitent des services. Un scanneur peut identifier un comportement compatible avec un produit et ne doit pas le transformer en certitude sans validation.
Les affirmations de vulnérabilité ajoutent une autre inférence. Une version de produit peut être associée à un avis public. Le déploiement peut inclure un correctif rétroporté sans modifier la bannière. La fonction vulnérable peut être désactivée. Une atténuation peut bloquer l’exploitation. Inversement, une bannière générique peut cacher un système affecté.
Le langage exact est spécifique: un point d’accès a répondu, a présenté une valeur ou a manifesté un comportement pendant un balayage daté. Les chercheurs peuvent estimer l’exposition selon des hypothèses énoncées. Ils doivent distinguer les systèmes confirmés vulnérables des versions potentiellement affectées.
Cette discipline n’est pas du pédantisme. Les accusations publiques peuvent affecter des entreprises et des infrastructures critiques. Les défenseurs ont besoin d’une priorisation exacte. Des chiffres exagérés peuvent provoquer une lassitude face aux alertes et rendre les opérateurs moins disposés à coopérer avec les chercheurs.
Les comparaisons longitudinales exigent des définitions cohérentes. Si un scanneur ultérieur reconnaît davantage de variantes, une augmentation apparente peut refléter une meilleure détection. Si un fournisseur cloud bloque les sondes, une baisse apparente peut refléter la visibilité. Les changements de l’outil et du réseau doivent être séparés des changements de la population.
Les outils de ZMap permettent des preuves plus solides parce que la chaîne peut collecter des détails protocolaires et conserver des enregistrements bruts. Ils ne suppriment pas la charge de l’attribution. Les études de la plus haute qualité sont souvent celles qui énoncent ce qu’elles ne peuvent pas savoir et invitent les opérateurs concernés à valider les constats.
Sa leçon centrale est que la vitesse amplifie à la fois la compréhension et l’erreur. Une interprétation erronée appliquée à un hôte est un ticket de support. Appliquée à l’espace IPv4, elle devient une statistique mondiale trompeuse.
La responsabilité doit être conçue avant le départ du premier paquet
Le balayage à l’échelle de l’Internet atteint des systèmes dont les opérateurs n’ont pas demandé la mesure. Ce fait ne peut être éliminé par de bonnes intentions. Une pratique responsable vise à réduire le préjudice, à rendre la source identifiable et à donner aux opérateurs un moyen effectif de s’opposer.
La documentation de ZMap et la tradition de recherche soulignent plusieurs contrôles. Les balayages doivent provenir d’adresses dédiées avec un DNS inverse informatif. Une page web publique doit expliquer le projet, la sonde et les coordonnées. Les messages d’abus doivent être surveillés. Les cibles qui demandent une exclusion doivent être bloquées rapidement. Les débits et les charges utiles doivent être choisis pour limiter le travail distant.
Ces mesures sont opérationnelles, pas cérémonielles. Une étiquette DNS inverse n’est utile que si elle renvoie à une explication actuelle. Une adresse d’abus n’est utile que si quelqu’un répond. Une liste de blocage n’est utile que si elle est appliquée aux exécutions futures et partagée au sein de l’équipe. Un chercheur doit pouvoir arrêter rapidement un balayage lorsqu’un effet inattendu apparaît.
Le contenu des sondes peut réduire la confusion. Un agent utilisateur HTTP clair ou un chemin de requête peut identifier le trafic de recherche. Une négociation valide minimale est généralement préférable à des paquets malformés, sauf si le comportement malformé est le sujet explicite et soumis à revue. Les tentatives d’authentification et les charges d’exploitation franchissent un seuil éthique et juridique bien plus élevé que la découverte de services.
La limitation de débit doit tenir compte du récepteur, et pas seulement de la liaison montante du scanneur. Un balayage aléatoire répartit la charge dans l’espace d’adressage, tandis qu’un réseau disposant d’un grand bloc peut encore recevoir de nombreuses sondes. Des limites par préfixe et l’exclusion de plages sensibles connues peuvent être appropriées. Les mesures répétées doivent tenir compte de la charge cumulative.
Le retrait n’est pas un consentement. Il offre un recours après ou pendant un contact non sollicité. Certains opérateurs considéreront toujours le balayage comme hostile. La loi varie selon la juridiction, le protocole et la finalité. Une revue institutionnelle et des conseils juridiques peuvent être nécessaires. L’existence d’un logiciel open source n’autorise pas son utilisation.
La transparence peut améliorer la qualité des données autant que l’éthique. Les opérateurs qui comprennent un balayage peuvent signaler des équipements intermédiaires, des pots de miel ou des artefacts de mesure. Une page d’explication peut documenter les changements entre les exécutions. Les retours d’abus deviennent une partie de la méthode, révélant les sondes qui déclenchent un comportement inattendu.
Les contrôles protègent aussi le projet. Un balayage mal géré peut nuire à la réputation de l’institution de recherche, amener les fournisseurs en amont à bloquer le trafic et réduire la volonté de coopérer à de futures études. L’architecture éthique fait donc partie de la durabilité.
Aucune liste de contrôle ne peut garantir zéro dommage. Un appareil fragile peut tomber en panne sous une requête valide. Un système de sécurité peut générer du travail. Un balayage peut exposer une configuration que l’opérateur considérait privée. Les chercheurs responsables reconnaissent ces limites et mettent en balance la valeur publique et la charge.
L’héritage de ZMap inclut d’avoir rendu cette discussion inévitable. Dès que le balayage à l’échelle de l’Internet est devenu bon marché, la retenue ne pouvait plus reposer sur le coût. La pratique mûre du projet traite la responsabilité comme une caractéristique de premier ordre du système de mesure.
La réputation d’un réseau source est un actif de recherche limité
Une université, une entreprise ou un laboratoire de mesure peut perdre la capacité pratique de balayer si les fournisseurs en amont, les pairs et les opérateurs distants ne font plus confiance à sa conduite. Les plaintes peuvent entraîner un filtrage, des litiges contractuels ou de vastes listes de blocage qui affectent des recherches sans rapport. L’adresse source est donc plus qu’une ressource technique; elle porte la réputation institutionnelle.
Des préfixes dédiés et un DNS inverse clair aident à séparer la mesure des utilisateurs ordinaires. Une approbation interne empêche une autre équipe de lancer une expérience qui se chevauche avec des coordonnées différentes. Un registre central des balayages, des débits et des demandes d’exclusion permet à l’institution de répondre à un opérateur sans reconstruire l’historique à partir de chercheurs individuels.
La réputation améliore aussi la science. Un opérateur qui reçoit une explication utile peut signaler un artefact ou confirmer un constat. Celui qui ne reçoit aucune réponse est plus susceptible de bloquer la source. La transparence peut réduire la portée brute et augmenter la qualité des relations restantes.
La direction doit traiter la gestion des abus comme une infrastructure financée. Les étudiants et les projets de courte durée changent; les engagements de retrait doivent persister. L’organisation doit savoir qui peut arrêter le trafic immédiatement et qui possède la liste d’exclusion après la publication d’un article.
ZMap a rendu les grandes expériences assez peu coûteuses pour que les institutions puissent les exécuter régulièrement. La ressource rare est devenue la permission au sens social large: non pas un consentement universel, mais un dossier de conduite qui rend possible l’observation future.
IPv6 remplace l’énumération par des listes de cibles construites et biaisées
La puissance originelle de ZMap est inséparable de l’espace d’adressage public IPv4 fini et énumérable. Même après l’exclusion des plages réservées, la population cible est vaste mais traitable. IPv6 change l’échelle de plusieurs ordres de grandeur. Envoyer une sonde à chaque adresse possible n’est pas une stratégie pertinente.
Cela ne rend pas la mesure active impossible. Cela change la découverte des cibles. Les chercheurs peuvent utiliser le DNS, la transparence des certificats, les données de routage, le trafic observé, des listes de contacts connues et des motifs d’attribution d’adresses pour repérer des adresses IPv6 probablement actives. Chaque source introduit un biais de sélection.
Une liste dérivée du DNS favorise les services nommés. Une liste de certificats favorise TLS et l’émission publique. Les données de routage identifient des préfixes plutôt que des hôtes. Des heuristiques peuvent trouver des adresses ayant des motifs d’interface courants et manquer les adresses privées ou des allocations inhabituelles. Il n’existe aucune liste équivalente à l’espace IPv4 public.
Le changement a des conséquences analytiques. Un balayage IPv6 est généralement un relevé d’un ensemble de cibles construit, et non de la population du protocole. La couverture doit être décrite par la source et la méthode de génération. Comparer des décomptes entre des études ayant des listes de contacts différentes peut être dénué de sens.
Les fonctions de confidentialité et la rotation d’adresses rendent le suivi longitudinal plus difficile. Un appareil peut apparaître sous une nouvelle adresse sans changer de service. Inversement, des adresses de serveur stables peuvent être plus faciles à mesurer que des populations clientes. L’Internet IPv6 visible est façonné par des conventions opérationnelles.
Le moteur sans état de ZMap peut encore envoyer des sondes à de grandes listes de cibles IPv6 lorsque l’outillage et la méthode choisis le permettent. La contribution plus large du projet — une découverte rapide suivie d’un enrichissement modulaire — reste pertinente. L’affirmation de recensement ne l’est pas.
Cette limite est saine parce qu’elle oblige la mesure Internet à affronter directement l’échantillonnage. Le balayage à l’échelle d’IPv4 a parfois encouragé la croyance que l’exhaustivité était disponible. Elle n’a jamais été complète en termes de services, de points d’observation ou de filtrage. IPv6 rend l’écart impossible à ignorer.
L’avenir du projet peut donc dépendre moins du balayage de chaque adresse que de la construction de populations cibles transparentes. L’outillage de provenance, de déduplication et d’analyse des biais devient aussi important que le débit de paquets. La collaboration avec les communautés du DNS, du routage et de la mesure passive peut améliorer la couverture sans prétendre éliminer l’incertitude.
IPv6 ne rend pas ZMap obsolète. Il révèle quelle partie de l’héritage de ZMap est durable: une architecture pour poser des questions étroites à grande échelle et consigner les limites de l’échantillon.
La preuve longitudinale dépend d’une méthode stable, pas d’une vitesse maximale
L’une des plus grandes contributions de ZMap est la capacité de répéter une observation. La répétition ne devient scientifiquement utile que si la méthode reste comparable. Une version plus rapide du scanneur, un réseau source différent ou un module de protocole révisé peuvent changer les résultats même lorsque la population Internet ne change pas.
Un programme longitudinal doit geler plus que la ligne de commande. Il doit enregistrer la méthode de génération des cibles, les exclusions, la graine de permutation, les adresses sources, la charge utile des sondes, le débit, les nouvelles tentatives et la validation des réponses. Les modules de suivi ont besoin de leurs propres versions et schémas. La chaîne de stockage doit conserver suffisamment de preuves brutes pour reclasser les enregistrements plus tard.
L’évolution des protocoles peut forcer une rupture. Une étude TLS menée avant la généralisation de l’indication de nom de serveur ne peut pas être reproduite exactement dans un environnement d’hébergement virtuel en ajoutant une liste de noms moderne et en qualifiant la série de continue. La méthode plus récente peut être meilleure et doit être étiquetée comme un nouveau régime de mesure avec une période de chevauchement.
Les améliorations du scanneur créent une autre discontinuité. Un analyseur qui reconnaît davantage de services peut faire paraître la prévalence en hausse. Une validation plus stricte des réponses peut faire baisser les décomptes. Les chercheurs doivent exécuter les anciennes et nouvelles méthodes en parallèle sur un échantillon pour estimer l’effet du changement d’outil.
La stabilité du point d’observation compte autant que le logiciel. Un fournisseur en amont peut modifier le filtrage. Une université peut changer ses routes. Le peering peut rapprocher la source de certains réseaux. Un second point d’observation peut aider à déterminer si une tendance apparente est mondiale ou propre à un chemin, et il change la population plutôt que d’ajouter simplement de la confiance.
La propriété des cibles change aussi. Les blocs IPv4 sont transférés, les services cloud recyclent des adresses et des appareils apparaissent brièvement. Une réponse répétée d’une même adresse n’est pas nécessairement une machine persistante. L’analyse longitudinale a besoin d’un modèle d’entité adapté à la question ou doit rester au niveau de l’observation d’adresse.
La publication doit exposer les données manquantes. Si un balayage a perdu des paquets en réception ou si un fournisseur a bloqué le trafic, l’exécution ne doit pas être silencieusement normalisée par rapport aux résultats antérieurs. Des intervalles de confiance et un achèvement étape par étape peuvent rendre les limites compréhensibles sans prétendre que la mesure Internet se comporte comme un instrument de laboratoire.
La rétrospective de dix ans autour de ZMap est précieuse parce qu’elle traite l’histoire de la méthode comme une partie du résultat. La vitesse du projet a rendu les relevés répétés pratiques. Sa maturité plus profonde consiste à reconnaître quand des chiffres répétés ne sont pas comparables.
Une observation correcte peut devenir opérationnellement fausse en vieillissant
Un enregistrement de balayage peut être correct au moment de sa collecte et trompeur plus tard. Les certificats se renouvellent, les adresses sont réattribuées et les services disparaissent. Les données historiques sont utiles pour la recherche et dangereuses lorsqu’elles sont importées dans un produit d’exposition actuel sans modèle de fraîcheur.
Différents champs se dégradent à des rythmes différents. Une origine de routage peut rester stable pendant des années. Une machine virtuelle cloud peut durer quelques minutes. Un certificat a des dates de validité explicites et peut être remplacé tôt. Une bannière peut changer après une mise à jour. Un jeu de données doit porter l’heure de collecte au niveau le plus fin nécessaire à l’affirmation.
La revalidation n’est pas toujours bon marché. Un produit peut surveiller des millions de points d’accès et devoir décider à quelle fréquence relancer un balayage. Un contact fréquent augmente la charge et le coût. Un contact rare augmente les constats obsolètes. Des calendriers fondés sur le risque peuvent prioriser les services critiques et les changements récents, tout en marquant clairement l’historique de faible valeur.
La réattribution d’adresses crée un préjudice lorsque d’anciens constats suivent le nouveau détenteur. Une adresse IP publique ayant hébergé une base de données exposée peut ensuite appartenir à un client sans rapport. Les systèmes de résolution d’entités doivent séparer l’observation historique de l’attribution actuelle et expirer les liens qui ne peuvent pas être confirmés.
Les données de certificats peuvent créer un piège similaire. Un nom figurant dans un ancien certificat ne prouve pas que la même organisation exploite le point d’accès aujourd’hui. La transparence des certificats et les données de balayage ont besoin de dates d’émission et de collecte. Une chaîne invalide sous un programme racine peut être traitée différemment plus tard.
Les jeux de données bruts sont précieux parce que les analystes peuvent les revisiter avec de nouvelles questions. Ils sont sensibles parce qu’ils conservent des détails qui ne sont plus publics. La conservation doit être justifiée, l’accès contrôlé et la publication conçue autour de l’intérêt public continu. « C’était joignable autrefois » ne rend pas inoffensive une distribution indéfinie au niveau de l’adresse.
Les produits commerciaux de renseignement sur les actifs rencontrent le même problème à plus grande échelle. Une interface soignée peut faire paraître actuelle une ancienne observation si la fraîcheur n’est pas mise en évidence. Les clients peuvent agir contre un fournisseur ou un actif sur la base de données obsolètes. La transparence de la méthode doit inclure la cadence de rebalayage et la confiance.
La chaîne de ZMap encourage des preuves horodatées, et l’écosystème environnant a besoin d’une discipline d’expiration. La mesure n’est pas terminée lorsque les données sont écrites. Le résultat a un cycle de vie: collecter, interpréter, publier, actualiser et finalement retirer.
Les pots de miel montrent que l’Internet mesuré peut répondre de manière stratégique
Un scanneur suppose souvent que la réponse distante est une propriété incidente d’un service. Les systèmes de sécurité peuvent reconnaître les sondes et répondre délibérément. Les pots de miel imitent des protocoles vulnérables pour attirer la reconnaissance. Les pare-feu envoient des réinitialisations synthétiques. Les bacs à goudron acceptent les connexions et ralentissent le scanneur. Les plateformes de déception renvoient des bannières conçues pour tromper la classification.
Ces systèmes ne sont pas du bruit dans chaque étude. Ils font partie de l’Internet public et peuvent être l’objet de la mesure. Ils compliquent les affirmations sur la prévalence des produits et l’exposition parce que le comportement observé peut être une performance intentionnelle plutôt que l’actif sous-jacent.
Une seule adresse IP peut aussi représenter un piège de balayage exploité sur de nombreux ports. Compter chaque service apparent comme un déploiement distinct exagère la population. La cohérence entre ports, la temporisation et des signatures de déception connues peuvent aider, tandis que les systèmes sophistiqués s’adaptent.
Les fournisseurs de diffusion de contenu et de sécurité peuvent intercepter les sondes à grande échelle. Leur réponse en périphérie peut être authentique pour le domaine et générique pour les balayages par adresse seulement. Une étude des logiciels serveurs peut finir par mesurer la couche de protection. Ce n’est pas une erreur du scanneur si l’objet est nommé correctement.
Les défenseurs peuvent bloquer une source de recherche connue après des balayages répétés. La baisse des services observés qui en résulte peut ressembler à une correction. La transparence et des identités de source stables rendent le blocage plus probable et rendent possible un fonctionnement éthique. La qualité de la mesure et la responsabilité peuvent tirer dans des directions opposées; des sources secrètes tournantes peuvent améliorer la portée et affaiblir la légitimité.
Les chercheurs ne doivent pas tenter de contourner automatiquement chaque contrôle défensif. L’évasion change l’interaction et la posture éthique. Si une étude exige de comprendre la censure ou le blocage, la méthode doit être explicite et soumise à revue. Les relevés de service courants doivent accepter que certains réseaux choisissent de ne pas répondre.
La déception a aussi un but stratégique: accroître l’incertitude d’un attaquant et recueillir des renseignements. Publier des méthodes exactes pour distinguer les pots de miel peut réduire la valeur défensive. Les chercheurs peuvent avoir besoin de comptes rendus agrégés ou d’une coordination avec les opérateurs.
La leçon est plus large que les pots de miel. La mesure Internet n’est pas l’observation passive d’un objet fixe. L’objet peut reconnaître l’instrument et y répondre. Les sondes répétables de ZMap rendent cette interaction analysable, à condition que le comportement résultant ne soit pas pris pour un fait non stratégique concernant le point d’accès.
La résolution d’entités est le moment où un enregistrement de paquet devient une affirmation de marché
ZMap enregistre des adresses et des réponses protocolaires. Les rapports publics et les produits commerciaux ont souvent besoin d’organisations, de produits et d’actifs. Cette traduction n’est pas une simple jointure de base de données. Les enregistrements d’enregistrement peuvent nommer un opérateur de réseau plutôt que le client qui utilise une adresse. Les fournisseurs cloud possèdent des préfixes qui hébergent des milliers de locataires sans lien. Le DNS inverse peut être obsolète, générique ou contrôlé par un revendeur.
Plusieurs indices peuvent améliorer l’attribution. L’origine par système autonome identifie le réseau qui annonce un préfixe. Les données WHOIS ou d’enregistrement identifient le détenteur de la ressource selon les enregistrements actuels d’un registre. Les certificats TLS peuvent fournir des noms. Les réponses DNS et HTTP peuvent révéler une marque de service. Aucun de ces éléments ne prouve à lui seul la propriété légale ou la responsabilité opérationnelle.
Les indices peuvent entrer en conflit pour des raisons légitimes. Une banque peut utiliser un fournisseur cloud et un réseau de diffusion de contenu. Une entreprise de sécurité gérée peut terminer le trafic pour un client. Une adresse peut être louée. Un certificat peut contenir un ancien nom. La résolution d’entités exige des preuves datées et une règle pour l’incertitude.
L’identification d’un produit suit une chaîne similaire. Une bannière peut nommer un logiciel. Une négociation peut correspondre à une empreinte. Une page web peut être un leurre. Le produit peut être intégré dans un autre appareil. Les informations de version peuvent être masquées ou délibérément modifiées. Une étude doit séparer chaîne observée, produit inféré et implémentation confirmée.
Les grands jeux de données encouragent des étiquettes déterministes parce qu’elles sont plus faciles à compter. Une catégorie « inconnu » est méthodologiquement honnête et commercialement insatisfaisante. Les systèmes doivent préserver la confiance et les hypothèses concurrentes au lieu de les réduire. Un utilisateur qui décide de contacter un opérateur doit voir pourquoi l’attribution a été faite.
La réattribution rend le processus temporel. Une adresse IP peut passer d’un client à un autre après le balayage. Un rapport envoyé des semaines plus tard peut atteindre la mauvaise partie. Les constats sensibles doivent être revérifiés peu avant la divulgation. Les produits historiques doivent empêcher qu’une ancienne attribution apparaisse comme une exposition actuelle.
L’agrégation peut réduire l’erreur et masquer la distribution. Signaler qu’un réseau cloud contient une classe de services exposés peut être exact sans nommer chaque locataire. Nommer le fournisseur comme l’opérateur de tous les services peut être injuste. Les chercheurs doivent choisir le niveau qui correspond aux preuves et à l’intérêt public.
Les entreprises commerciales d’information sur les actifs investissent massivement dans cette couche parce que les clients paient pour la propriété et le contexte, pas pour des paquets bruts. La valeur est réelle et distincte du scanneur ouvert de ZMap. Un produit de haute qualité doit indiquer l’heure de collecte, la confiance et les mécanismes de correction.
Pour les travaux universitaires, la résolution d’entités doit être documentée comme une méthode avec des échantillons de validation. Des vérifications manuelles, les retours d’opérateurs et des sources indépendantes peuvent estimer l’erreur. L’absence de vérité terrain ne doit pas être cachée derrière un graphique précis.
ZMap a rendu la collecte évolutive. Il a aussi rendu possible de mettre à l’échelle une erreur d’attribution. La frontière responsable consiste à arrêter l’affirmation à la meilleure preuve disponible: réponse d’adresse, comportement de service, hypothèse de produit ou entité vérifiée. Chaque étape a besoin de sa propre preuve.
Censys partage la lignée de ZMap, pas la propriété du projet ouvert
Les travaux universitaires de ZMap ont contribué à créer les conditions pour Censys, une entreprise commerciale d’information sur Internet. La relation est importante et souvent réduite à une fausse identité. Censys est une entreprise distincte avec des produits, des clients et ses propres opérations de données. Le ZMap Project est une suite d’outils open source et un écosystème de recherche.
La lignée commerciale démontre que la mesure Internet répétable a une valeur de marché. Les équipes de sécurité veulent des informations actuelles sur les services exposés, les certificats et les actifs. Une entreprise peut exploiter un balayage continu, maintenir des jeux de données, résoudre des entités et fournir la recherche et le suivi. Ces activités exigent une infrastructure et un support qui dépassent la publication d’un scanneur.
L’exploitation commerciale change aussi le modèle de responsabilité. Une entreprise a des clients, des contrats et une empreinte de balayage persistante. Elle peut utiliser une technologie apparentée à ZMap tout en développant des systèmes propriétaires et un enrichissement. Son jeu de données ne doit pas être traité comme la sortie d’un outil public non modifié.
La séparation protège l’attribution. Les chercheurs universitaires et les mainteneurs open source ne doivent pas être crédités de chaque décision de produit commercial. Censys ne doit pas être décrit comme possédant chaque dépôt ZMap ou jeu de données produit par d’autres. Des fondateurs et une histoire partagés n’effacent pas les frontières institutionnelles.
La relation illustre aussi l’économie de l’open source. Un outil de recherche public peut créer une catégorie commerciale sans recevoir les revenus de chaque entreprise qui l’utilise. Les entreprises commerciales peuvent financer des contributeurs ou reverser des améliorations, mais le projet n’a aucun droit automatique sur leurs revenus. La durabilité dépend des subventions, du soutien institutionnel, du temps des contributeurs et de ce que les entreprises choisissent d’investir en amont.
Pour les utilisateurs, l’outil ouvert et le service géré offrent des compromis différents. Exécuter ZMap donne le contrôle de la question, du débit et des données brutes. Cela exige une capacité réseau, de l’ingénierie, des processus éthiques et du stockage. Une plateforme commerciale fournit des données et des interfaces maintenues à un prix, tandis que le client dépend de ses méthodes de collecte et de sa couverture.
L’existence de Censys ne prouve pas que le projet ouvert a été commercialisé jusqu’à disparaître. Elle montre que la méthode de mesure est devenue une infrastructure assez précieuse pour soutenir une entreprise. L’activité de publication continue du projet, dont ZMap 4.4.0 en 2026, indique une vie technique indépendante.
Le récit commercial explique l’impact sans établir la propriété. ZMap a contribué à rendre la mesure à l’échelle de l’Internet reproductible. Censys a bâti une activité dans l’information connexe. Les deux partagent une lignée et fonctionnent sous des autorités différentes.
Le scanneur est ouvert; le programme de mesure reste coûteux
Le scanneur ZMap peut être téléchargé sans frais de licence propriétaire. Exploiter un programme sérieux exige bien plus. L’organisation a besoin de bande passante, d’hôtes, de capacité de capture, de stockage de données, d’analystes, de contrôles de sécurité, d’une réponse aux abus et d’une revue juridique ou institutionnelle. Les balayages protocolaires approfondis ajoutent du processeur et des interactions distantes. Les études longitudinales créent une obligation permanente de gestion des données.
L’infrastructure cloud peut rendre le calcul disponible rapidement et compliquer la politique de balayage. Les fournisseurs peuvent restreindre les sondes à haut débit ou recevoir des plaintes. Les adresses sources peuvent changer. Les frais de sortie et les limites de débit de paquets affectent la conception. Un réseau universitaire peut disposer d’une bande passante appropriée et supporter un risque de réputation si le programme n’est pas coordonné.
Le stockage croît avec l’enrichissement. Un enregistrement de réponse minimal est petit. Les certificats, les transcriptions de protocole et les corps HTTP ne le sont pas. Conserver les données brutes soutient la reproductibilité et augmente la sensibilité. Les chercheurs ont besoin de règles de conservation, de contrôles d’accès et d’un plan de suppression.
Le personnel est le coût caché le plus important. Quelqu’un doit mettre à jour les modules, interpréter les erreurs et répondre aux opérateurs. Une pratique éthique exige une attention humaine en temps utile. Un balayage automatisé qui envoie des millions de sondes ne peut pas avoir pour seul mécanisme de responsabilité une boîte aux lettres non surveillée.
Le financement est réparti entre universités, subventions, entreprises et contributeurs. Le projet ne publie pas de budget consolidé ni d’effectif unique. L’activité des dépôts montre la maintenance, pas la valeur économique de tous les usages en aval. C’est courant dans l’infrastructure de recherche et cela crée un risque de succession.
La suite modulaire peut réduire l’ingénierie dupliquée. Les chercheurs n’ont pas besoin de construire de zéro un scanneur, un collecteur TLS et un outil de vérification pour chaque article. Un code partagé améliore la comparabilité et concentre la maintenance. Le bénéfice est public et le coût peut retomber sur un petit groupe de mainteneurs.
Les institutions qui utilisent les outils doivent contribuer selon leur dépendance. Les contributions peuvent inclure du code, des tests, de la documentation, un financement ou une infrastructure de balayage responsable. Un utilisateur commercial qui maintient une branche privée peut obtenir un avantage à court terme et augmenter le coût du maintien de la compatibilité de l’outil public avec les protocoles actuels.
La comparaison du coût total avec un jeu de données géré dépend de la fréquence et du contrôle. Une équipe menant une étude ponctuelle peut être mieux servie par une source de données existante. Un groupe de recherche qui développe une nouvelle question protocolaire peut avoir besoin d’exécuter sa propre mesure. L’open source crée l’option; il ne rend pas chaque exercice économiquement raisonnable.
ZMap occupe une étape aux côtés des scanneurs et des services de données commerciaux
ZMap est souvent comparé à d’autres scanneurs, et la comparaison a besoin d’un objectif. Nmap est conçu pour une découverte flexible et un examen détaillé, avec de riches types de balayage, des bases d’empreintes et un moteur de scripts. Masscan est connu pour le balayage à très haut débit. Les plateformes commerciales d’information sur les actifs exploitent une collecte continue et un enrichissement d’entités. Les scanneurs de vulnérabilités ajoutent des contrôles authentifiés et des flux de remédiation.
La force de ZMap est une première étape sans état orientée recherche et une suite de mesure modulaire. Il convient aux vastes relevés répétés avec des sondes contrôlées et une sortie structurée. Ce n’est pas un produit complet de gestion des vulnérabilités ni le scanneur universel interactif d’un administrateur.
Nmap peut effectuer un examen approfondi d’un ensemble de cibles plus réduit et est largement utilisé dans l’exploitation réseau. Sa logique avec état et sa flexibilité de script servent un flux de travail différent. Un chercheur peut utiliser ZMap pour trouver des points qui répondent et un autre outil pour le suivi détaillé. Les catégories se chevauchent sans exiger un gagnant unique.
La vitesse de Masscan peut convenir à la découverte d’actifs et au travail de sécurité. Les différences de validation, de sortie et de pratiques de recherche environnantes importent davantage qu’un chiffre de paquets par seconde mis en avant. Le choix doit suivre les preuves requises et la capacité de l’organisation à fonctionner de manière responsable.
Les plateformes commerciales offrent une vue maintenue sans exiger du client qu’il balaie. Elles peuvent combiner plusieurs méthodes de collecte, le DNS, les données d’enregistrement et le contexte historique. L’utilisateur échange le contrôle et la transparence contre la commodité et le service. La couverture et la résolution d’entités restent des affirmations méthodologiques à évaluer.
La mesure passive évite de contacter les cibles et ne voit que le trafic disponible au point d’observation. Elle peut révéler un usage actif qu’un balayage externe manque et ne peut pas fournir une vue publique mondiale. Les jeux de données de routage et de DNS ajoutent du contexte sans prouver le service.
Les programmes de mesure les plus crédibles combinent les sources. Un balayage peut valider une hypothèse DNS. Des preuves passives peuvent montrer du trafic réel vers un service. La divulgation par l’opérateur peut résoudre l’attribution. La concurrence des outils est moins utile que la triangulation méthodologique.
L’influence de ZMap est visible dans l’attente que les études à l’échelle de l’Internet soient reproductibles, attentives au débit et modulaires. Même les chercheurs qui choisissent un autre scanneur travaillent dans un domaine modifié par la démonstration que la largeur pouvait être une partie ordinaire de la conception de la mesure.
La maturité signifie des méthodes maintenues, pas un balayage inoffensif ou complet
Plus de dix ans après sa sortie, ZMap restait actif en version 4.4.0, et la suite environnante couvrait les négociations applicatives, le DNS et l’analyse de l’infrastructure à clés publiques. Une rétrospective systématique et une discussion de recherche continue montrent que le projet est devenu une infrastructure de mesure durable.
Cette maturité est une réussite de maintenance. Elle ne règle pas les questions éthiques, ne garantit pas une santé égale entre les dépôts et ne crée pas une vue complète de l’Internet. Les protocoles évoluent, IPv6 change la construction des cibles et les systèmes défensifs s’adaptent aux sondes connues. La disponibilité open source signifie aussi que les mainteneurs ne peuvent pas surveiller chaque balayage effectué avec le logiciel.
Les preuves sont les plus claires sur l’architecture, l’état des versions et la pratique documentée. Elles sont plus faibles sur un recensement mondial des utilisateurs, le financement consolidé et les conséquences de chaque déploiement en aval. Un mauvais usage par un opérateur indépendant ne doit pas être automatiquement attribué au projet, tandis que les recommandations de balayage responsable ne doivent pas être traitées comme la preuve que chaque utilisateur les suit.
La méthode durable du projet est plus étroite qu’une prétention à la visibilité universelle. Poser une question limitée, enregistrer la source et la population cible, conserver les versions de sonde et d’outil, séparer l’observation de l’attribution et concevoir une voie permettant aux opérateurs de s’opposer. Sur IPv6, la méthode exige aussi un compte rendu explicite de la manière dont la liste cible a été construite et de ce qu’elle exclut.
Le prochain test est une étude actuelle pouvant être reproduite indépendamment sur toute la chaîne, y compris la provenance des cibles, l’attrition étape par étape, le fonctionnement responsable et l’interprétation datée. Cette preuve montrerait que le bien commun de la mesure publique peut survivre au dépassement de l’espace IPv4 énumérable.
ZMap a réduit le coût technique de la vision d’une partie de l’Internet public. Sa valeur dépend désormais du maintien de la visibilité des coûts épistémiques et institutionnels: qui a été interrogé, depuis où, avec quel paquet, selon quelle définition et avec quel recours lorsque la mesure a causé un préjudice.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance