
Résumé
- Traefik Labs est la société privée open core derrière Traefik Proxy, un proxy inverse et contrôleur d'ingress open source dont le fondateur Emile Vauge a écrit les premières lignes de code en 2015. La société a été fondée sous le nom Containous en 2016 et est devenue Traefik Labs en 2020.
- L'innovation technique de Traefik réside dans la configuration dynamique pilotée par les providers: il surveille Docker, Kubernetes, des fichiers et d'autres sources d'infrastructure, puis traduit les métadonnées de service en routers, services et middleware sans avoir à réécrire un fichier de configuration statique à chaque changement.
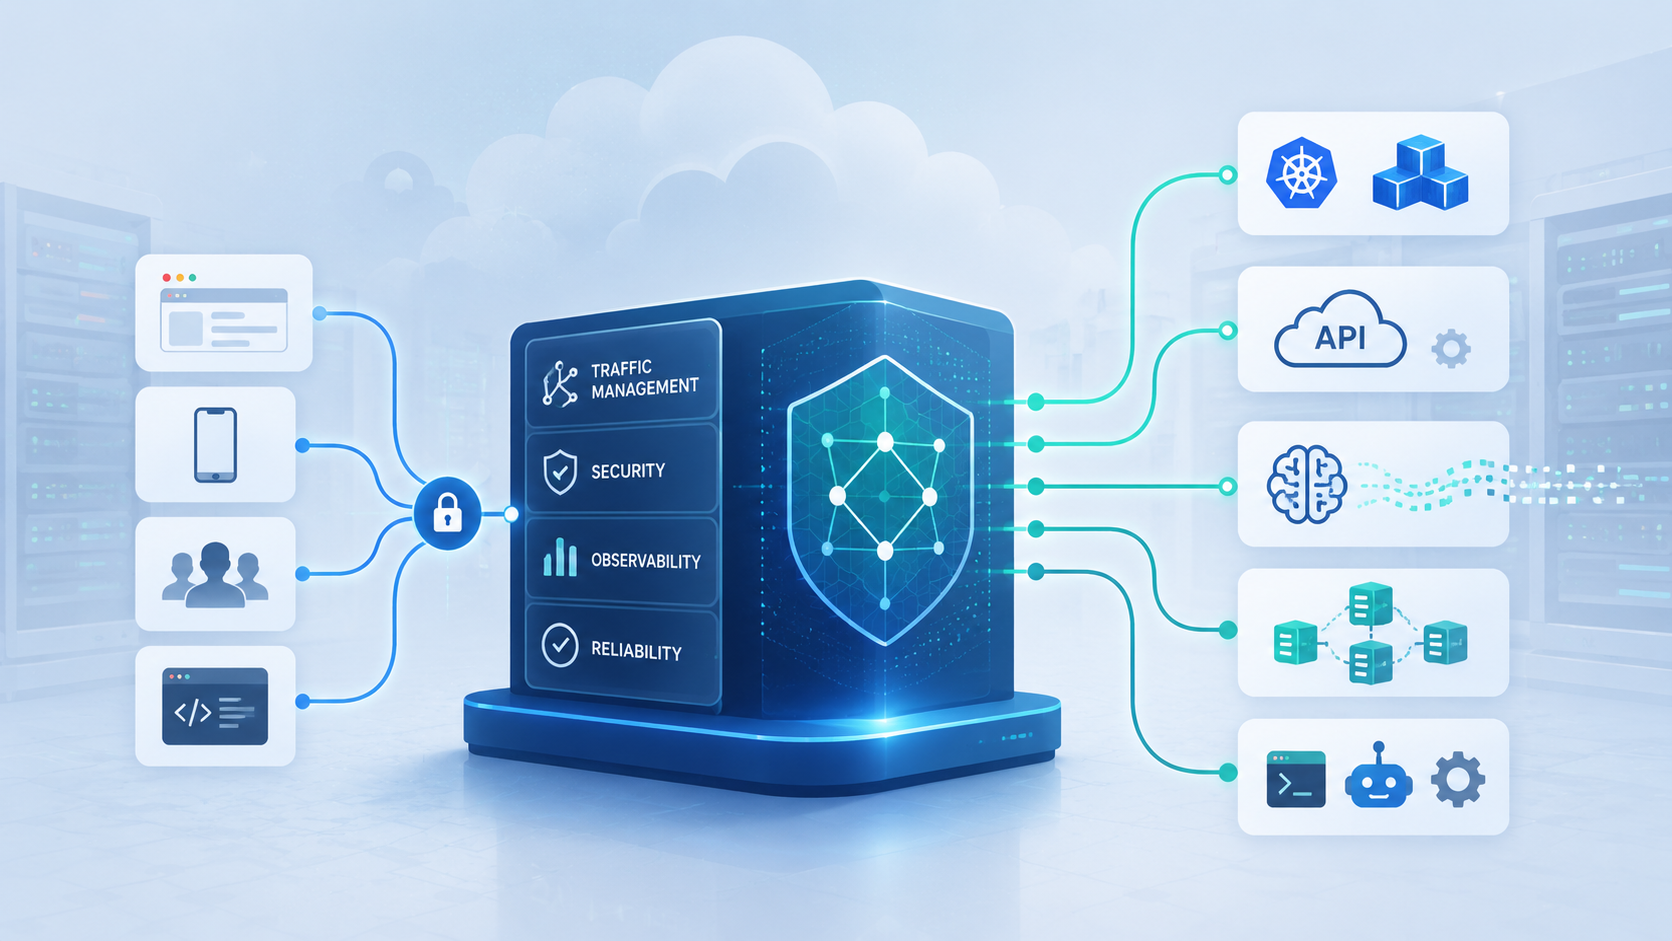
- La portée commerciale dépasse la fonction d'ingress. Traefik Hub ajoute une passerelle API, la découverte, les politiques et la gestion, tandis qu'AI Gateway et MCP Gateway étendent la logique de passerelle aux fournisseurs de modèles, aux prompts, aux connexions d'agents, aux serveurs et aux outils.
- Les indicateurs d'adoption sont importants mais doivent être interprétés avec prudence. En juillet 2026, le projet annonçait avoir atteint 1 000 contributeurs et 3,5 milliards de pulls d'images Docker officielles; aucun de ces chiffres ne représente un nombre unique de déploiements en production, de clients ou d'utilisateurs.
- L'opportunité stratégique est de faire de Traefik une couche de politique commune pour le trafic applicatif et celui des agents. Le risque symétrique est la concentration: une passerelle qui termine TLS, authentifie les utilisateurs, réécrit les en-têtes, choisit les backends et autorise les outils peut devenir un point de défaillance unique pour la sécurité et la disponibilité.
Une entreprise de passerelles, pas un opérateur réseau
Traefik Labs occupe une position dans l'infrastructure numérique qu'il est facile de distinguer sur le plan opérationnel et facile de catégoriser à tort sur le plan commercial. Elle ne possède pas de CDN mondial, ne fournit pas de capacité de calcul cloud, n'exploite pas de système autonome et ne vend pas d'accès de connectivité. Son logiciel s'exécute généralement au sein d'infrastructures choisies et gérées par les clients.
Pourtant, l'entreprise peut se trouver directement sur le chemin du trafic de production: un déploiement Traefik peut accepter la connexion avant que l'application ne la voie, terminer le chiffrement, déterminer quel backend la reçoit, appliquer l'authentification, modifier les en-têtes, appliquer des limites de débit et enregistrer les signaux opérationnels.
Cette position confère à l'entreprise une importance qui dépasse la taille apparente d'un exécutable de proxy. La passerelle est un point de décision entre la demande externe et les services internes. Lorsque la décision est bonne, les équipes applicatives peuvent déployer plus rapidement et les équipes d'infrastructure peuvent unifier les contrôles récurrents.
Lorsqu'elle est mauvaise, un chemin syntaxiquement correct peut exposer une interface d'administration, une chaîne de politiques peut faire confiance à un signal d'identité falsifié, une défaillance de certificat peut arrêter de nombreuses applications, ou un seul changement de configuration peut réorienter le trafic dans un vaste environnement.
C'est pourquoi l'entité juridique et institutionnelle concernée est Traefik Labs, la société de logiciels privée, et non Traefik Proxy seul. Le projet open source dispose d'un dépôt, de contributeurs, de versions, de tickets, de conditions de licence et d'avis de sécurité. L'entreprise, elle, emploie les mainteneurs principaux, contrôle les produits commerciaux, vend du support et des capacités de niveau entreprise, et utilise la familiarité avec le proxy comme un canal de distribution pour le modèle open core. Le lien entre les deux est étroit, mais ils ne constituent pas une seule entité juridique ou institutionnelle.
La structure opérationnelle établie comprend Traefik Labs SAS en France et Traefik Labs, Inc. pour certaines activités hors d'Europe. Les documents juridiques actuels situent l'entité française au 132 rue Bossuet à Lyon, avec le numéro SIREN 818103475. Il n'existe pas de comptes consolidés audités publics, de table de capitalisation complète, de valorisation actuelle, de revenu par produit ou de nombre vérifié de clients. Une analyse responsable peut expliquer comment l'entreprise crée de la valeur sans inventer de résultats financiers qui prétendraient en capter une part mesurée.
Le problème que Traefik a été conçu pour résoudre à l'ère des conteneurs
Les opérations traditionnelles de proxy inverse étaient conçues pour un environnement où les services backend changeaient relativement lentement. Un administrateur pouvait spécifier une liste de serveurs, configurer des hôtes virtuels, tester le fichier et recharger le proxy. Ce modèle restait efficace dans les environnements stables, mais les conteneurs et les orchestrateurs ont modifié le rythme du changement et la propriété de celui-ci. Il est devenu possible de créer, replanifier, réduire, remplacer ou supprimer des services pendant que les applications continuent de fonctionner.
L'adresse du backend est devenue moins permanente que l'identité du service représentée par les métadonnées d'orchestration.
Dans ce contexte, chaque étape de configuration manuelle ajoute du temps et une opportunité de défaillance. Un système de déploiement peut démarrer un nouveau service en quelques secondes, mais celui-ci ne bénéficie pas au client externe tant que la couche de trafic ne connaît pas son existence. La file d'attente humaine peut devenir le composant le plus lent d'une plateforme automatisée.
De plus, réécrire un fichier et recharger le proxy à chaque événement génère des conditions de concurrence: la configuration peut pointer vers un endpoint qui a disparu, manquer un endpoint prêt ou conserver un état obsolète produit par un autre processus d'automatisation.
La réponse de Traefik a été de faire en sorte que le proxy surveille la source d'infrastructure qui connaît déjà l'état souhaité. Les labels Docker, les ressources Kubernetes, les fichiers et d'autres interfaces de fournisseurs deviennent des entrées. Traefik interprète ces entrées et réconcilie les objets de routage en temps réel. L'avantage n'est pas seulement la génération de configuration; c'est que les données de déploiement de l'application et le comportement réseau évoluent dans une seule boucle opérationnelle.
L'objectif de conception a parfois été décrit comme rendre les réseaux « ennuyeux ». Ce mot ne signifie pas sans importance, mais suffisamment prévisible pour qu'un développeur n'ait pas besoin d'un ticket pour un expert à chaque route ou certificat. Le service apparaît avec ses métadonnées, la passerelle le découvre, la route devient disponible, et l'automatisation des certificats gère les tâches répétitives. Ainsi, une organisation peut allouer son expertise réseau rare à la conception de la plateforme, aux frontières de sécurité et aux défaillances exceptionnelles, plutôt qu'à l'exposition routinière des services.
Le compromis a un aspect tout aussi important: les métadonnées deviennent une politique réseau exécutable. Un label, une annotation ou une ressource personnalisée n'est plus seulement une description; il peut déterminer qui peut accéder à un service et quels contrôles sont appliqués en cours de route. La question passe de « Qui peut modifier le fichier du proxy? » à « Quelles identités peuvent déployer des métadonnées auxquelles le proxy fait confiance, dans quels namespaces et pour quelles ressources? ». L'automatisation réduit les transferts, mais n'élimine pas l'autorité; elle la déplace vers le système d'orchestration et de politiques.
Du code d'Emile Vauge à Containous
Emile Vauge a écrit les premières lignes de Traefik en 2015. Il faut distinguer l'histoire de la genèse du projet de celle de la société construite autour. Traefik a commencé comme un logiciel pour résoudre un problème pratique de réseau de conteneurs, tandis que l'entité commerciale a été fondée en 2016 sous le nom Containous. Cette différence d'un an dissipe une confusion courante: 2015 est le début du code, 2016 la période de formation de la société.
Le projet naissant a bénéficié d'un cas d'utilisation clair et démontrable. Les développeurs pouvaient lancer Traefik avec Docker et laisser les labels de service définir le routage. À mesure que Kubernetes se développait, l'ingress est devenu un autre point de déploiement naturel. La récupération automatique de certificats via ACME a éliminé une deuxième classe de travail répétitif. La valeur du projet pouvait être testée avant toute décision d'achat, ce qui constitue l'un des avantages de distribution les plus puissants des logiciels d'infrastructure open source.
Containous a fourni au projet une structure pour le support commercial et le développement de produits. La société pouvait recruter des ingénieurs, maintenir la documentation, construire des fonctionnalités d'entreprise, offrir du support et cibler des clients dont les besoins dépassaient le simple déploiement communautaire. Elle pouvait également investir dans des intégrations rendant le proxy utile pour de multiples fournisseurs d'infrastructure. Le défi commercial était de générer des revenus autour d'un outil dont l'attrait principal reposait sur sa facilité d'adoption gratuite.
Entre 2016 et 2019, Traefik a été fortement associé à Docker et à l'ingress Kubernetes. Cette association était un avantage car elle plaçait le projet dans l'une des parties de l'infrastructure logicielle à la croissance la plus rapide, mais aussi une contrainte: une entreprise connue uniquement comme un contrôleur d'ingress pouvait être traitée comme un composant de cluster remplaçable plutôt que comme une plateforme de politiques d'entreprise.
Une grande partie de la stratégie ultérieure de Traefik Labs peut être comprise comme une tentative de conserver l'avantage de la découverte dynamique tout en élargissant la catégorie économique autour d'elle.
Le nom de la société créait un décalage supplémentaire. Les développeurs connaissaient Traefik, tandis que les investisseurs, les employés et les clients interagissaient avec Containous. À mesure que le projet devenait le moteur de l'adoption et que le portefeuille s'élargissait, unifier la marque d'entreprise avec le nom du projet devenait plus logique. Ainsi, le changement de nom en 2020 n'était pas seulement cosmétique; c'était une reconnaissance que le nom open source portait la plus forte reconnaissance sur le marché, et un lien plus direct entre la confiance de la communauté et l'identité commerciale de l'entreprise.
L'architecture: entry points, providers, routers, services et middleware
On peut comprendre le modèle opérationnel de Traefik à travers un petit ensemble de concepts qui séparent l'exposition réseau, la découverte, la correspondance, la livraison et la politique. Les entry points définissent l'endroit où le trafic entre dans la passerelle, généralement en liant des ports et des protocoles. Les providers fournissent la configuration à partir des sources d'infrastructure. Les routers décident si une requête correspond à une règle. Les services représentent les backends capables de traiter la requête. Et les middleware modifient, filtrent ou autorisent le trafic entre la correspondance et la livraison.
Un entry point est la frontière où la passerelle commence à accepter le trafic; il peut représenter HTTP, HTTPS chiffré ou un autre protocole pris en charge. Il fait partie de la forme statique du déploiement car il détermine les listeners, les adresses et le comportement de base du transport. Les équipes plateforme peuvent séparer le trafic public et interne, les interfaces d'administration ou les catégories de protocoles, mais la robustesse de la séparation dépend du réseau environnant et de la conception du déploiement.
Les providers relient Traefik à l'infrastructure changeante. Le provider Docker peut inspecter les labels et l'état des conteneurs; un provider Kubernetes peut surveiller les Ingress, les ressources Traefik personnalisées ou les ressources Gateway API. Un file provider charge des objets dynamiques à partir de fichiers de configuration. La couche provider n'est pas qu'un simple adaptateur pratique; ses autorisations déterminent la partie visible par Traefik, et donc la portée de l'autorité qui peut être dérivée pour le routage.
Les routers expriment la logique de correspondance; ils peuvent évaluer les noms d'hôte, les chemins, les en-têtes, les méthodes et des conditions spécifiques au protocole. Lorsqu'une requête arrive sur un entry point, les règles de priorité et de correspondance déterminent quel router la traite, et ce router pointe ensuite vers un middleware et un service. La simplicité de l'abstraction rend compréhensibles les déploiements courants, mais des règles qui se chevauchent peuvent produire un résultat correct selon la priorité tout en surprenant l'opérateur.
Les services représentent le côté livraison, en spécifiant les serveurs backend ou d'autres destinations et en répartissant les requêtes entre eux. Des health checks, des sessions persistantes et des paramètres de transport peuvent façonner la livraison. La découverte dynamique aide à faire correspondre l'appartenance à l'état de l'orchestrateur, mais elle ne prouve pas qu'une application renvoyant une réponse nominalement « saine » produit un résultat métier correct. La santé applicative et la surveillance métier restent des responsabilités distinctes.
Les middleware apportent une politique réutilisable. Un composant peut rediriger, un autre supprimer ou ajouter des en-têtes, un troisième authentifier, un quatrième limiter le débit, un cinquième réécrire le chemin. Les chaînes offrent une composabilité, mais elles font de l'ordre une partie du modèle de sécurité. Une requête modifiée avant l'authentification peut se comporter différemment d'une requête modifiée après. Les composants réutilisables ne réduisent la duplication que si les équipes comprennent l'ensemble du chemin composé.
L'attrait de l'architecture réside dans la concordance de ses concepts avec le travail organisationnel. Les équipes plateforme définissent les entry points, les providers et les contrôles; les équipes applicatives déploient l'intention de routage; les équipes sécurité spécifient les politiques d'authentification et d'en-têtes; les équipes opérations maintiennent la disponibilité et les mises à niveau. Le modèle peut soutenir le self-service sans supprimer le contrôle central, mais la division des responsabilités est un choix organisationnel, pas une propriété automatique du logiciel.
Configuration statique et dynamique et boucle de réconciliation
Traefik sépare la configuration statique de la configuration dynamique. La configuration statique établit l'environnement du processus: les entry points, les providers activés et d'autres paramètres de démarrage. Les changements à cette couche nécessitent généralement un redémarrage ou un redéploiement. La configuration dynamique, elle, comprend les routers, les services et les middleware qui peuvent être mis à jour pendant que la passerelle fonctionne. Cette séparation est fondamentale pour convertir les événements d'infrastructure en comportement de routage en direct.
La séparation protège le runtime contre la possibilité que chaque source de données puisse modifier tous les aspects de la passerelle. Un objet Kubernetes peut spécifier un chemin, mais il ne devrait pas nécessairement ouvrir un nouveau listener ou activer un provider. La configuration statique crée l'enveloppe opérationnelle extérieure, et les objets dynamiques fonctionnent à l'intérieur. Il existe donc des frontières de gouvernance intégrées, mais les opérateurs doivent les ajuster délibérément.
La boucle de réconciliation est le mécanisme opérationnel. Un provider surveille une source, détecte un changement d'état souhaité, le traduit en objets Traefik et met à jour la configuration en temps réel. L'humain n'a pas besoin de générer un fichier complet après chaque événement; le système compare continuellement la description de la source d'infrastructure avec ce qui doit être appliqué. C'est un motif familier des contrôleurs Kubernetes: transformer l'intention déclarative en état d'exécution.
La réconciliation réduit la latence de configuration mais crée de nouveaux modes de défaillance. Un flux d'événements peut prendre du retard, un provider peut perdre ses autorisations ou sa connectivité, l'orchestrateur peut accepter un objet que la passerelle rejette, différents contrôleurs peuvent interpréter des ressources liées de manière incohérente, ou le statut peut prendre du retard par rapport au comportement réel du trafic. Par conséquent, l'opérateur a besoin de visibilité sur l'objet source et sur l'interprétation de Traefik; surveiller un seul côté ne suffit pas.
La distinction entre statique et dynamique façonne la réponse aux incidents. Un correctif de routage peut être appliqué rapidement via une ressource dynamique, tandis qu'un changement de portée de provider, de listener ou de frontière de confiance réseau nécessite un redémarrage contrôlé. Il est essentiel de savoir à quelle catégorie appartient un correctif proposé avant une crise. Considérer toute la configuration comme également dynamique crée de fausses attentes sur le temps de récupération et de retour en arrière.
Un déploiement mature teste le chemin de réconciliation lui-même: une application autorisée peut-elle déployer une route, un namespace non autorisé est-il bloqué, la suppression retire-t-elle l'exposition, une configuration invalide produit-elle un statut surveillable, une panne de provider se comporte-t-elle de manière prévisible? Le produit opérationnel n'est pas seulement la route finale, mais toute la chaîne allant de l'intention applicative à l'état réseau réconcilié.
La découverte de services transforme les métadonnées en politique réseau
La découverte de services est ce qui a fait paraître Traefik natif des plateformes de conteneurs, et non ajouté après coup. L'orchestrateur détient déjà des informations sur les services, les endpoints, les labels, les namespaces et le nombre de réplicas souhaité. Traefik consomme des sous-ensembles sélectionnés au lieu d'exiger un inventaire séparé. Cela réduit la duplication et permet aux routes de suivre les workloads lorsque la plateforme les replanifie.
Le mécanisme est efficace car le nom du service devient plus important que l'adresse d'un serveur unique. Une instance backend peut disparaître et une autre la remplacer, tandis que la route reste stable. Le provider réconcilie l'appartenance du service, et les nouvelles requêtes sont envoyées à l'ensemble actuel. Pour les équipes plateforme, la passerelle s'aligne sur le même plan de contrôle que celui utilisé pour le déploiement et la mise à l'échelle.
La conséquence de sécurité est que la portée de la découverte devient la portée de l'autorité. Un provider disposant d'un accès en lecture à l'ensemble du cluster peut voir les ressources de nombreuses équipes. Si la passerelle accepte des références inter-namespaces ou fait confiance à des métadonnées provenant d'une frontière de locataire, un workload pourrait tenter d'influencer l'exposition ou la politique d'un autre. La syntaxe correcte varie selon le déploiement, mais le moindre privilège, les frontières de namespaces et une politique de référence explicite sont des éléments essentiels.
Les contrôles d'admission peuvent empêcher les objets non sécurisés d'entrer dans le système d'orchestration. Les moteurs de politique peuvent appliquer des entry points approuvés, des modèles d'hôte, des émetteurs de certificats, des références de middleware et des relations de namespaces. L'analyse statique peut détecter des routes conflictuelles et des annotations interdites. Ces contrôles sont meilleurs avant que la configuration n'atteigne la passerelle, mais ils nécessitent une vérification à l'exécution car l'interprétation finale a lieu dans le contrôleur et le plan de données.
Les métadonnées posent une question de gestion du changement. Un développeur peut voir un label de routage comme faisant partie du manifeste de l'application, tandis que l'équipe de sécurité y voit une décision d'exposition externe. Les deux interprétations sont valables. Les règles de révision doivent être proportionnelles à l'impact: un changement de chemin interne peut être à faible risque, tandis que l'ajout d'un hôte public, le contournement de l'authentification ou la référence à un middleware partagé nécessitent une approbation plus forte.
La leçon plus large est que les réseaux cloud-native n'éliminent pas la configuration; ils la distribuent et la rendent événementielle. Le fichier du proxy peut disparaître du travail quotidien, mais l'intention de routage existe dans les labels, les annotations, les ressources personnalisées, les valeurs Helm, les dépôts Git, les politiques d'admission et les autorisations des providers. La commodité de Traefik est réelle, mais elle dépend d'une gouvernance qui suit la configuration dans ces nouveaux emplacements.
Routage, priorité, santé et limites de l'automatisation
Une passerelle doit convertir de nombreuses déclarations potentiellement conflictuelles en une décision unique par requête. Les routers de Traefik peuvent faire correspondre des hôtes, des chemins, des en-têtes, des méthodes et d'autres attributs. Cela donne aux équipes applicatives un grand pouvoir d'expression, mais signifie que deux routes peuvent être raisonnables individuellement et ambiguës ensemble. Les règles de priorité déterminent le gagnant, pas l'intention non écrite de l'opérateur.
C'est pourquoi il ne suffit pas de tester les chemins réussis. Il faut vérifier que la requête attendue atteint l'application prévue, et que les chemins administratifs, les hôtes inattendus, les en-têtes malformés et les méthodes alternatives sont rejetés ou dirigés en toute sécurité. Les tests négatifs révèlent des lacunes que les health checks normaux ne voient pas, surtout lorsque plusieurs équipes génèrent des routes à partir de dépôts indépendants.
L'équilibrage de charge a des limites similaires. Traefik peut distribuer les requêtes sur les backends découverts et utiliser des health checks pour supprimer les endpoints défaillants. Les sessions persistantes et les paramètres de transport peuvent servir des applications spécifiques. Ces fonctions améliorent la disponibilité, mais ne prouvent pas que le backend produit un résultat métier correct; une réponse HTTP 200 peut cacher des données obsolètes, des échecs d'écriture ou une dépendance à un sous-système en panne.
La passerelle ne voit qu'une partie de la transaction. Elle peut connaître la latence de connexion, le statut et le backend choisi, mais pas nécessairement si l'application a correctement autorisé une transaction métier. Elle peut appliquer une politique externe mais ne remplace pas la validation applicative. Unifier l'authentification ou les limites de débit peut réduire la duplication, mais cela ne rend pas un endpoint non sécurisé sûr simplement parce qu'il passe par la passerelle.
L'automatisation amplifie la bonne comme la mauvaise décision. Une route correcte peut être reproduite dans les environnements avec moins de dérive manuelle; un modèle erroné peut exposer le même service interne partout. Une bonne chaîne de middleware peut unifier le traitement de l'identité; une chaîne défectueuse peut propager une vulnérabilité à chaque application qui la réutilise. La valeur d'une passerelle partagée dépend donc de tests et de contrôles de changement proportionnels à l'échelle de la réutilisation.
Le schéma le plus sûr est souvent progressif: lint de la configuration, évaluation dans un environnement de test, déploiement sur une instance limitée, surveillance puis généralisation. Les services critiques peuvent être isolés des workloads moins fiables tout en utilisant le même logiciel. La redondance des réplicas atténue les défaillances de processus mais ne protège pas contre une erreur de configuration distribuée de la même manière sur chaque réplica.
Chaînes de middleware et limites de l'identité
Les middleware font passer Traefik de l'acheminement du trafic à sa gouvernance. Des redirections, réécritures de chemin, authentifications, manipulations d'en-têtes, limitations de débit et autres peuvent être composées en chaînes et attachées à des routers. Ce modèle permet aux équipes plateforme de fournir des contrôles approuvés sous forme de blocs réutilisables, plutôt que d'exiger de chaque application qu'elle implémente le même comportement externe.
Le traitement de l'identité est l'un des usages les plus risqués. La passerelle peut authentifier un utilisateur via un service externe, puis transmettre les informations d'identité dans des en-têtes à l'application. L'application en aval dépend de la capacité de la passerelle à supprimer toute copie fournie par un attaquant et à insérer des valeurs de confiance. La frontière de sécurité n'est pas le nom de l'en-tête seul, mais la chaîne complète de proxy de confiance: normalisation, suppression, insertion, accès réseau et disposition de l'application à rejeter le trafic direct non fiable.
Une alerte Traefik de juillet 2026 a montré la sensibilité de ces frontières. Dans certaines configurations de middleware d'authentification affectées, la gestion des underscores et des noms d'en-têtes pouvait permettre à des formes non fiables de persister, autorisant ainsi l'usurpation d'une identité à laquelle l'application faisait confiance. La correction a exigé la mise à niveau vers des versions corrigées et la révision de la configuration.
La leçon n'est pas que toute l'authentification Traefik était définitivement compromise, ni que le correctif a supprimé le risque architectural; c'est que la canonicalisation des en-têtes et les hypothèses de confiance sont des détails de sécurité critiques.
L'ordre des middleware peut causer des problèmes similaires sans vulnérabilité logicielle. Une réécriture peut modifier le chemin que voit le composant d'autorisation; un ajout d'en-tête peut écraser ou préserver une valeur inattendue; une limitation de débit placée avant ou après la résolution de l'identité peut changer l'agrégation; une redirection peut envoyer le client vers un hôte avec des contrôles différents. Les chaînes réutilisables nécessitent une sémantique explicite, un versionnage et des tests.
La propriété est aussi importante que la syntaxe. Si les équipes applicatives peuvent attacher n'importe quel middleware, elles pourraient contourner les contrôles centraux. Si une équipe centrale monopolise la création et le référencement, le self-service ralentit. Une conception équilibrée sépare la création de l'attachement: les équipes de sécurité ou de plateforme maintiennent des composants approuvés, et les équipes applicatives choisissent parmi les politiques autorisées dans les contraintes de namespace et d'hôte.
La passerelle ne devient une frontière d'identité solide que si l'accès direct à l'application est bloqué. Si un attaquant contourne Traefik et atteint un backend qui fait confiance aux en-têtes de la passerelle, la politique d'authentification externe n'a plus de valeur. La politique réseau, l'exposition du service, le mTLS ou d'autres mécanismes doivent garantir que les signaux d'identité fiables n'arrivent que par le chemin autorisé.
L'automatisation TLS concentre commodité et risque
La gestion automatisée des certificats a contribué à rendre Traefik attractif pour les développeurs. Grâce à ACME et à des sources de certificats configurées, la passerelle peut obtenir, renouveler les certificats, terminer les sessions chiffrées et unifier la politique de protocole. Cela élimine un travail manuel répétitif et rend l'exposition des services sécurisée par défaut de manière pratique.
Mais la centralisation concentre le matériel de clé et les dépendances. La passerelle peut détenir les certificats de nombreuses applications, et les identifiants de compte, le stockage des certificats et l'état du renouvellement deviennent des actifs de grande valeur. Une corruption du stockage, une erreur de permissions ou un échec de migration peut affecter plus d'un service. Une passerelle compromise pourrait exposer les clés privées ou terminer le trafic sous le contrôle d'un attaquant.
Les opérations ACME introduisent des dépendances externes et des limites opérationnelles. Les défis DNS peuvent nécessiter l'accès aux identifiants d'un fournisseur DNS; les défis HTTP dépendent du routage et de l'accès; les autorités de certification appliquent des limites de débit. Des erreurs d'horloge, des échecs de renouvellement ou un état de compte incorrect peuvent transformer l'automatisation en incident de disponibilité. L'organisation a besoin d'alertes avant expiration, de procédures de sauvegarde et de restauration testées, et d'une compréhension de si l'état des certificats est local, partagé ou géré en externe.
La terminaison TLS détermine également la visibilité. La passerelle peut voir les métadonnées des requêtes, et éventuellement le contenu après déchiffrement. Cela permet des politiques, de la journalisation et de la détection de menaces, mais crée des obligations de confidentialité et de gouvernance des données. Les journaux ne doivent pas capturer des secrets simplement parce que la passerelle les voit, et l'accès aux traces et aux tableaux de bord doit être traité comme l'accès aux données de production.
Certaines organisations peuvent terminer TLS ailleurs ou utiliser le passthrough pour des services sélectionnés. La conception appropriée dépend du modèle de menace et de la propriété opérationnelle. La capacité de Traefik à unifier les certificats n'oblige pas à placer chaque domaine dans un seul déploiement; les domaines critiques peuvent être isolés avec des contrôles distincts via une autorité de certification ou des systèmes de gestion des secrets.
La signification commerciale est que l'automatisation des certificats rend le remplacement de la passerelle plus difficile une fois que de nombreux services en dépendent. La migration n'est pas qu'un exercice de routage; elle peut impliquer le transfert de l'état du compte, du stockage des certificats, de la responsabilité du renouvellement et de la politique de confiance. Une passerelle qui promet une adoption facile doit également rendre compréhensibles la sortie et le transfert d'état. La continuité repose sur la récupération ou le transfert de la couche d'identité, pas seulement sur le maintien en vie d'un processus de proxy unique.
Kubernetes Ingress, CRDs et Gateway API
Kubernetes a fourni à Traefik un environnement naturel pour le modèle de providers. Les ressources Ingress traditionnelles offraient un moyen standard d'exposer les services HTTP, et les annotations comblaient les lacunes spécifiques à l'implémentation. Les CRDs de Traefik ont ajouté des objets plus riches et des relations de middleware. La plus récente Gateway API de Kubernetes vise à définir des rôles plus clairs et des ressources plus expressives pour les fournisseurs d'infrastructure, les opérateurs de passerelles et les équipes applicatives.
La combinaison des trois modèles prend en charge la compatibilité: une organisation peut continuer à utiliser les Ingress existants, exploiter les fonctionnalités de Traefik lorsque nécessaire et adopter Gateway API à mesure que la plateforme mûrit. Mais cela accroît également la complexité de l'implémentation et de la migration, car la disponibilité des fonctionnalités, le statut, les règles de référencement et la conformité varient selon la version et le type de ressource.
L'importance stratégique de Gateway API réside dans le fait qu'elle reflète les frontières organisationnelles dont les plateformes cloud-native ont besoin. Les équipes d'infrastructure peuvent gérer GatewayClass et Gateway; les équipes applicatives peuvent attacher des routes dans le périmètre autorisé. Les ReferenceGrant et les contrôles de namespaces rendent l'autorité inter-équipes plus claire que les anciens modèles saturés d'annotations. L'implémentation de Traefik place ainsi le produit dans un standard Kubernetes plus large, et pas seulement dans ses propres ressources.
La conformité doit être vérifiée, pas supposée. Un produit peut prendre en charge Gateway API sans toutes les fonctionnalités optionnelles. Le serveur d'API peut accepter une ressource alors que son statut reste non résolu ou que ses champs ne sont pas pris en charge. Les équipes plateforme ont besoin de tests par version pour l'attachement des routes, les références de certificats, les filtres, les protocoles et le comportement inter-namespaces.
La migration exige aussi une comparaison sémantique. Une annotation d'Ingress peut ne pas correspondre directement à un filtre de Gateway API, et une chaîne de CRD peut exprimer la politique différemment d'une route standard. Réécrire des manifestes sans tester le chemin peut entraîner un changement silencieux de comportement. La méthode la plus sûre est le test comportemental et la coexistence progressive, pas la conversion textuelle automatique.
Le contexte concurrentiel plus large évolue. Les organisations reconsidèrent leur stratégie de contrôleur d'ingress à mesure que les projets évoluent et que des produits sont abandonnés ou fusionnés. Traefik peut en bénéficier s'il offre un chemin de migration fiable et une implémentation robuste de Gateway API, et peut perdre si le support de plusieurs modèles rend le produit plus difficile à comprendre ou si des alternatives cloud gérées répondent aux besoins des clients avec moins de charge.
Le projet open source et la société commerciale
Traefik Proxy est le moteur d'adoption de Traefik Labs. Un développeur peut le télécharger, exécuter les images officielles, examiner le code, contribuer et développer une expertise interne sans d'abord acheter une plateforme commerciale. Cela réduit le coût d'évaluation et crée une large population qui connaît les concepts du projet, tout en exposant le logiciel à des tests et à des recherches de sécurité approfondis.
Traefik Labs transforme une partie de cette adoption en demande commerciale. Les organisations peuvent avoir besoin de gestion centralisée, de gouvernance des politiques, de support, de packaging renforcé, d'analytique ou de capacités indisponibles dans l'édition communautaire. Traefik Hub et les produits associés répondent à ces besoins. L'entreprise peut vendre à des organisations qui utilisent déjà le proxy, réduisant ainsi le coût de l'explication du plan de données à partir de zéro.
Les frontières doivent rester claires. La société contrôle la feuille de route commerciale et emploie les mainteneurs principaux, mais des contributeurs externes participent au dépôt open source. La contribution ne confère pas de participation au capital ni de droits de gouvernance égaux dans l'entreprise. Inversement, les relations avec les investisseurs de la société privée ne dictent pas automatiquement chaque décision du projet. Les mécanismes visibles sont la revue de code, la maintenance, le traitement des tickets, les pratiques de publication et les licences.
Les entreprises open core vivent une tension récurrente. Si l'offre gratuite est trop limitée, l'adoption et la confiance de la communauté s'affaiblissent; si une valeur d'entreprise significative reste dans le produit gratuit, la conversion payante est faible. Des changements d'emballage peuvent rendre les utilisateurs incertains de ce qui constitue un engagement stable pour la communauté et de ce qui relève de la différenciation commerciale. Une entreprise qui porte la même marque que le projet doit gérer cette tension ouvertement et de manière cohérente.
La sécurité est une autre frontière partagée. Une vulnérabilité dans Traefik Proxy affecte les utilisateurs du projet, qu'ils aient souscrit ou non un abonnement. L'entreprise peut financer les mainteneurs et la divulgation coordonnée, tandis que la communauté peut fournir des signalements et des revues. Le support entreprise peut améliorer la réponse pour les clients payants, mais le fil de correctifs public reste fondamental pour la réputation du projet.
La taille du projet impose des obligations de maintenance que les chiffres de téléchargement ne mesurent pas. Mille contributeurs indiquent une large participation, mais la revue critique peut reposer sur un groupe plus restreint de mainteneurs. La santé du projet dépend de la capacité de revue, de la discipline des versions, de la documentation et de la succession, pas seulement du nombre de noms dans le journal des contributeurs.
Financement 2020 et changement de nom en Traefik Labs
Containous a annoncé une levée de série A de 10 millions de dollars le 15 janvier 2020. Balderton Capital a dirigé le tour, avec la participation d'Elaia et de 360 Capital. Le financement a fourni des ressources pour le développement de produits d'entreprise, l'expansion commerciale et la croissance internationale à un moment où Kubernetes et les réseaux cloud-native passaient de l'adoption par des spécialistes à la planification d'infrastructure dominante.
Ce tour documenté est important, mais ce n'est pas un historique de financement complet. Les documents actuels de la société mentionnent également Kima Ventures et OSS Capital parmi les investisseurs. Les preuves publiques ne révèlent pas les pourcentages de détention des investisseurs, les arrangements de vote actuels au conseil d'administration, le capital total levé via différents instruments, ni la valorisation actuelle. Une liste d'investisseurs n'est pas une table de capitalisation.
En septembre 2020, Containous est devenue Traefik Labs. L'entreprise a annoncé que Traefik avait dépassé les deux milliards de téléchargements et présenté un portefeuille plus large qui comprenait alors Proxy, Mesh, Enterprise et Pilot. Ce sont des noms historiques et il ne faut pas supposer qu'ils représentent la gamme de produits actuelle. À la date de référence de 2026, l'accent stratégique le plus clair portait sur Proxy, Hub, AI Gateway et MCP Gateway.
Le changement de nom a uni l'identité de l'entreprise à celle du projet que les utilisateurs connaissent. Il a rendu le succès commercial plus dépendant de la santé du projet. Un problème de réputation du proxy open source peut affecter les ventes d'entreprise, et une décision d'emballage de la société peut influencer la volonté de la communauté de recommander le proxy. L'unification de la marque accroît à la fois l'efficacité marketing et la sensibilité de la gouvernance.
Le financement et le changement de nom ont marqué la transition d'une société soutenant un outil populaire vers une société visant une catégorie de plateforme plus large. La promesse originelle était le routage automatisé pour des services dynamiques. La question commerciale est devenue de savoir si la même relation opérationnelle pouvait soutenir la gestion des API, la politique de sécurité et le contrôle d'entreprise. L'expansion ultérieure vers l'IA et MCP suit la même logique à une plus grande échelle.
Traefik Hub et le passage de l'ingress à la gouvernance des API
L'ingress répond à une question fondamentale: comment le trafic externe atteint-il l'application? La gestion des API ajoute d'autres couches: qui est autorisé à appeler l'interface, avec quelle politique, quel débit, quelle version, quelle documentation, quelle visibilité et quelle propriété organisationnelle? Traefik Hub représente le passage de l'entreprise d'un composant de routage à une passerelle API et une plateforme de gestion commerciale.
Le produit s'appuie sur le runtime du proxy et ajoute la découverte, les politiques, la gestion et la visibilité d'entreprise. Cela crée une relation entre plan de contrôle et plan de données. Le plan de données traite le trafic près des applications, tandis que la couche de contrôle ou de gestion aide les opérateurs à définir, distribuer et surveiller les politiques à travers les passerelles et les API. Les clients doivent comprendre quelles fonctions continuent de fonctionner localement pendant une panne du plan de gestion et quels changements ne peuvent pas être propagés.
La découverte centralisée des API aide les organisations à trouver des interfaces qui pourraient rester cachées dans des clusters ou des équipes isolées. Des politiques partagées réduisent l'incohérence de l'authentification et des limites de débit. Une couche de gestion peut fournir un inventaire des routes, des certificats et de la santé des passerelles. Ces fonctions gagnent en valeur lorsque le nombre de services croît plus vite que la capacité d'une équipe plateforme centrale à les inspecter manuellement.
Le risque est que la gestion des API ne se résume pas à un proxy inverse avec un tableau de bord plus grand. Les organisations peuvent avoir besoin de portails développeurs, de gouvernance du cycle de vie, de gestion des versions, d'analytique, de monétisation, d'intégration d'identité complexe et de workflows de politique. Des plateformes établies comme Kong rivalisent sur ces dimensions, tandis que les fournisseurs cloud proposent des passerelles gérées intégrées à leurs systèmes d'identité et de facturation.
L'avantage de Traefik est la continuité avec l'expérience développeur et le plan de données que de nombreuses équipes connaissent. Une organisation utilisant Traefik Proxy peut préférer ajouter de la gouvernance sans remplacer le runtime. L'inconvénient est que des attentes d'entreprise très larges peuvent éloigner le produit de la simplicité qui a créé l'adoption. Traefik Labs doit étendre le contrôle sans transformer la passerelle en une plateforme opaque que les équipes applicatives peinent à comprendre.
Le packaging commercial compte également. Les fonctionnalités et les prix peuvent varier selon l'édition et le contrat. Les acheteurs doivent évaluer les fonctionnalités précises plutôt que de supposer que chaque capacité de Hub est présente dans chaque déploiement. Le test stratégique est de savoir si Hub crée une cohérence des politiques et un levier opérationnel sans rendre le client dépendant d'une couche de gestion qu'il ne peut pas récupérer, surveiller ou transférer.
AI Gateway: le trafic de modèles n'est pas un trafic API ordinaire
Les applications d'IA appellent des fournisseurs de modèles externes ou internes via des interfaces basées sur HTTP, ce qui donne l'impression que le trafic de modèles n'est qu'une autre catégorie d'API. Le transport peut sembler familier, mais la sémantique opérationnelle est différente. Les requêtes consomment un coût mesuré en tokens, les réponses peuvent être diffusées en continu, les fournisseurs proposent des noms et des limites différents, les prompts peuvent contenir des données sensibles, et une défaillance peut nécessiter une décision sur la validité d'un autre modèle en remplacement.
Traefik AI Gateway applique des fonctions de passerelle à ce trafic. Il peut fournir l'authentification, le routage des fournisseurs, les quotas, la visibilité et la politique concernant l'accès aux modèles. Une couche centralisée aide l'organisation à garder les identifiants des fournisseurs hors de chaque application, à appliquer des limites cohérentes et à enregistrer quelles équipes ou services consomment la capacité des modèles.
Le routage entre fournisseurs est plus complexe que le simple équilibrage de charge. Deux modèles peuvent ne pas produire des sorties équivalentes. Un basculement qui maintient la disponibilité peut modifier la qualité, le comportement de sécurité, la résidence des données, le coût ou les conditions contractuelles. La passerelle a besoin d'une politique consciente de l'IA, pas d'un round-robin générique avec de nouveaux noms. L'opérateur doit décider quand autoriser la substitution et comment informer l'application qu'elle a eu lieu.
L'économie des tokens modifie aussi la régulation du débit. Une petite requête peut produire une grande réponse, et un appel peut être beaucoup plus coûteux qu'un autre. Les limites de requêtes par seconde ne capturent pas toute la surface des ressources. Les contrôles peuvent nécessiter le comptage des tokens, la catégorie de modèle, le budget du locataire, la concurrence et la durée de diffusion. La précision dépend des métadonnées du fournisseur et de la capacité de la passerelle à les interpréter.
La gouvernance des données est centrale car la passerelle peut voir les prompts et les sorties. Une journalisation utile au débogage peut capturer des informations personnelles, propriétaires ou réglementées. La suppression, la rétention, le chiffrement, le contrôle d'accès et la résidence doivent être conçus avant un déploiement à grande échelle. Une passerelle AI centralisée n'améliore la gouvernance que si elle ne devient pas un point de copie non contrôlé de contenu sensible.
À la date de référence, les preuves indépendantes d'une adoption à grande échelle de Traefik AI Gateway étaient limitées. La conclusion prudente est qu'il s'agit d'une offre commerciale actuelle alignée sur un besoin réel de l'infrastructure, mais pas encore un plan de contrôle dominant pour l'IA. Sa valeur dépendra des références de production, de la couverture des fournisseurs, de la profondeur des politiques et de la capacité de l'entreprise à suivre le rythme rapide des changements d'interface des modèles.
MCP Gateway: la gouvernance des outils, pas seulement des requêtes
Le Model Context Protocol crée une couche de communication par laquelle les hôtes IA et les agents peuvent découvrir des serveurs qui exposent des outils et des ressources, et les utiliser. Du point de vue de la passerelle, MCP présente des besoins familiers comme le routage, l'authentification, l'inventaire et la politique, mais le résultat d'une requête peut être radicalement différent; un appel d'outil peut lire un document, interroger une base de données, modifier un ticket, exécuter du code ou déclencher une action externe.
Traefik MCP Gateway étend la position politique de l'entreprise à ces connexions. La passerelle peut identifier les clients et les serveurs, acheminer les sessions, exposer un inventaire et appliquer des contrôles d'accès. Cela peut aider les organisations à éviter des connexions directes non gérées entre chaque agent et chaque fournisseur d'outils.
Les frontières de sécurité doivent être plus fines que l'accès au niveau du serveur. Un agent autorisé à visualiser des documents n'est pas nécessairement autorisé à supprimer des enregistrements. Un utilisateur peut être autorisé à utiliser un outil via un agent, mais pas un autre outil sur le même serveur MCP. Pour être plus qu'un simple intermédiaire de connexion, la passerelle a besoin d'une autorisation au niveau des outils, d'un isolement des locataires, de contrôles d'origine et d'audit.
L'injection de prompt complique le modèle car un agent peut être influencé par un contenu non fiable avant de choisir l'outil. La passerelle ne peut pas décider de la sécurité de chaque décision sémantique simplement en authentifiant la connexion. Elle peut restreindre les outils disponibles, exiger une approbation plus forte pour les actions dangereuses, journaliser les appels et contenir l'accès réseau, mais elle ne rend pas un agent ou un serveur intrinsèquement dangereux sûr par sa seule présence.
MCP crée également des problèmes de découverte et de cycle de vie. Les serveurs et les outils peuvent évoluer rapidement, les schémas se modifier et les identifiants nécessiter une rotation. Un outil peut passer de l'expérimentation à la criticité métier sans entrer dans un processus de gouvernance API traditionnel. L'inventaire de la passerelle peut montrer les relations, mais il doit être relié à la propriété et à la classification des risques.
Comme pour AI Gateway, les preuves indépendantes d'adoption étaient limitées à la date de référence. L'offre représente une extension stratégique logique: les endpoints dynamiques et la politique étaient le problème originel de Traefik, et MCP crée une nouvelle catégorie de ces endpoints. L'incertitude est de savoir si l'entreprise peut ajouter une sémantique de sécurité spécifique aux agents assez rapidement sans affaiblir la fiabilité du proxy de base et des produits API.
Le modèle économique open core
Traefik Labs utilise l'open source à la fois comme produit et comme système de distribution. Un développeur, une équipe plateforme ou une organisation peut adopter Traefik Proxy sans contrat de vente. Cela crée de la familiarité, des intégrations, une demande de documentation et une empreinte étendue qui peut conduire à des opportunités commerciales.
La valeur payante se concentre sur des besoins qui deviennent plus importants au niveau de l'entreprise: la gestion centralisée, la cohérence des politiques, le support d'entreprise, le packaging renforcé, la gouvernance, l'analytique et les capacités de passerelle spécialisées. Traefik Hub, AI Gateway, MCP Gateway et les offres de support transforment l'adoption technique en relation commerciale.
Le modèle peut réduire le coût d'acquisition client parce que les utilisateurs connaissent les concepts de base, et il peut raccourcir la validation technique; un client peut avoir des années d'expérience avec Proxy avant d'évaluer Hub. L'utilisation communautaire fournit des retours provenant de nombreux environnements qu'il est difficile pour un produit fermé de reproduire.
Les aspects économiques ne sont pas publiés. Il n'existe pas de revenus ou de bénéfices consolidés audités, pas de revenu récurrent annuel public, pas de nombre de clients payants, pas de taux de conversion de l'open source au payant. Les pulls Docker ne peuvent pas remplacer ces données. Les builds automatisés, les mises à jour fréquentes, l'IC et les miroirs génèrent de nombreuses opérations à partir du même environnement. Un pull est un événement de distribution, pas une entreprise, une personne ou une installation.
Le packaging open core crée une tension stratégique. Les clients d'entreprise veulent un support à long terme et une valeur différenciée; les utilisateurs communautaires veulent un produit ouvert, capable et fiable; les investisseurs veulent de la croissance; et les mainteneurs veulent de la qualité et une charge gérable. Si les fonctionnalités commerciales semblent affaiblir l'édition communautaire, le moteur de distribution en souffre; si la différenciation est trop limitée, il peut être difficile de financer la maintenance et le développement attendus.
La meilleure formule aligne les incitations: les revenus commerciaux financent la sécurité, la maintenance et la documentation qui profitent au projet; le projet fournit un code transparent et une adoption large qui profitent à l'entreprise; et les frontières des produits sont expliquées de sorte que l'utilisateur choisisse sans avoir l'impression qu'on lui retire des capacités attendues. La pire formule transforme le projet en un entonnoir marketing où la communauté porte le risque tandis que le contrôle stratégique devient plus opaque.
La direction après la transition du fondateur du poste de CEO
Traefik Labs a changé de direction exécutive le 1er février 2024. Sudeep Goswami est devenu CEO, et le fondateur Emile Vauge est passé de CEO à CTO. La structure sépare le développement commercial et la direction organisationnelle du rôle technique et communautaire du fondateur.
La direction publique actuelle mentionne Gerald Croes comme VP Engineering et Sebastien Francois comme Head of Finance. Ces rôles suggèrent une entreprise qui construit une gestion spécialisée autour de l'ingénierie produit et des opérations financières, mais les preuves publiques ne révèlent pas la composition complète du conseil d'administration, les droits de vote ou la structure hiérarchique interne.
La transition peut résoudre un problème courant dans les entreprises open source. Le fondateur qui a créé la technologie de base peut rester essentiel pour la crédibilité technique, mais peut ne pas vouloir ou ne pas être le mieux placé pour diriger chaque phase de ventes d'entreprise, d'expansion internationale et de conception organisationnelle. Un CEO spécialisé peut se concentrer sur la mise sur le marché pendant que le fondateur protège la continuité architecturale.
Elle peut aussi créer deux centres d'influence. Le CEO est responsable de la performance commerciale et des attentes des investisseurs, tandis que le CTO et les mainteneurs portent une responsabilité moins formelle pour la qualité et la confiance. Lorsque les priorités s'alignent, l'entreprise se développe sans perdre son identité d'ingénierie; lorsqu'elles divergent, les décisions d'emballage, de feuille de route et de publication peuvent devenir des conflits de gouvernance.
La communauté open source n'est pas une circonscription de l'entreprise avec des droits de vote formels simplement parce qu'elle contribue ou tire des images. Mais l'entreprise dépend de sa volonté d'utiliser, de signaler, de réviser et de recommander. La direction gère donc une relation économiquement importante sans qu'elle soit équivalente au contrôle des actionnaires.
Le rôle public continu du fondateur est un signal de stabilité, pas une garantie. La résilience à long terme exige une succession dans la maintenance, des processus documentés et une capacité de revue qui ne dépend pas d'une seule personne. Il en va de même pour la direction exécutive: la continuité du projet et des clients doit être préservée à travers les changements de personnes, et non liée à une autorité individuelle.
Signaux d'adoption sans mythes
En juillet 2026, Emile Vauge a annoncé que le projet avait atteint 1 000 contributeurs et 3,5 milliards de pulls d'images Docker officielles. Ce sont des signaux forts de visibilité et d'activité, indiquant une large participation et une consommation fréquente des images dans les pipelines de développement et de déploiement.
Mais ils ne prouvent pas 3,5 milliards d'installations uniques. Un même cluster peut tirer l'image de nombreuses fois, les systèmes d'IC la tirent pour chaque build, et les miroirs et mises à jour s'ajoutent. Une seule organisation peut représenter un grand nombre de pulls sans correspondre à de nombreux utilisateurs indépendants. Il faut donc conserver la signification précise du chiffre: des pulls déclarés des images officielles.
Le nombre de contributeurs a des limites similaires. Une personne peut soumettre une correction de documentation ponctuelle, une autre maintenir un sous-système critique pendant des années, et les deux comptent comme contributeurs. Le chiffre indique l'étendue, pas l'égalité d'impact, d'activité actuelle ou de capacité de maintenance, et il ne crée pas un corps de membres formel. La santé du projet dépend de la distribution de la revue, de la réactivité et des versions.
L'entreprise avait précédemment annoncé plus de deux milliards de téléchargements lors du changement de nom en 2020, mais les définitions des métriques historiques et actuelles peuvent différer. Il ne faut pas les additionner automatiquement pour créer un taux de croissance sans méthodologie unifiée. La tendance d'adoption est claire, mais le nombre précis de déploiements actifs ne l'est pas.
L'adoption commerciale est moins visible. Les preuves n'ont pas fourni de nombre vérifié de clients d'entreprise ni de revenu par produit. Les pages produits attestent de la disponibilité et du positionnement, pas du nombre d'utilisateurs en production. Des études de cas, des taux de renouvellement et des indicateurs de conversion payante seraient plus solides s'ils étaient publiés.
La discipline d'interprétation est utile stratégiquement, pas seulement par prudence. Des affirmations gonflées créent des attentes de support irréalistes et masquent la fragmentation des versions. En sécurité, la distribution des versions actives importe plus que le total des pulls. Une entreprise d'infrastructure mature devrait viser des métriques qui montrent les versions prises en charge, le comportement de mise à niveau et les schémas de production, tout en protégeant la confidentialité des clients.
Audit de sécurité et registre des alertes 2026
La sécurité est intrinsèque à un proxy inverse car il traite du trafic contrôlé par des attaquants à des frontières privilégiées. Traefik peut analyser des protocoles complexes, terminer TLS, se connecter à des services d'authentification, modifier des en-têtes et choisir des destinations internes. Chaque fonctionnalité crée des chemins et des hypothèses de configuration qui doivent être examinés.
Le projet a publié ou mis à jour plusieurs alertes de sécurité en 2026, l'année étant décrite comme un record pour les signalements de vulnérabilités. Deux interprétations doivent être présentées ensemble: un volume élevé signifie une surface d'attaque large et examinée, et peut aussi indiquer que les chercheurs examinent le projet et que les mainteneurs divulguent et corrigent au lieu de cacher.
L'alerte d'usurpation d'en-tête d'identité publiée le 1er juillet 2026 en est un exemple concret. Les configurations affectées nécessitaient des versions corrigées car des variations liées aux underscores pouvaient permettre à des en-têtes fournis par l'attaquant de persister et d'être utilisés par l'application. La réponse a exigé d'identifier les versions, de comprendre l'utilisation du modèle de middleware, de mettre à niveau, de tester et de vérifier la chaîne de confiance, pas seulement de lire le score de gravité.
Le nombre de vulnérabilités ne mesure pas à lui seul la qualité de la sécurité. Un projet avec peu d'alertes peut être simple, peu utilisé, peu examiné ou peu transparent. Un projet avec beaucoup peut être complexe, populaire, transparent ou réellement faible. Les métriques importantes sont la gravité, l'exploitabilité, le temps de réponse, la disponibilité du correctif, le risque de régression et l'adoption des versions corrigées.
La configuration reste une surface de risque à part. Une passerelle entièrement corrigée peut exposer un service via une route trop large, faire confiance à un mauvais namespace, journaliser des secrets ou permettre un accès direct au backend. Les conseils doivent donc couvrir à la fois les défauts logiciels et la politique de déploiement. Distro Zero ou un packaging renforcé peut réduire la surface des images et des dépendances, mais n'élimine pas les erreurs de route, l'ordre des middleware ou les identifiants.
Le portefeuille étend la charge de sécurité. Les passerelles API gèrent des identités et des politiques; les passerelles AI peuvent voir des prompts sensibles et des clés de fournisseur; les passerelles MCP peuvent intermédier des outils qui exécutent des actions. L'entreprise doit étendre la modélisation des menaces, les tests et la réponse aux incidents à la même vitesse que les fonctionnalités.
Opérations: mises à niveau, inventaire et limitation du rayon d'impact
Traefik Proxy v3.7.10 a été publié le 31 juillet 2026, confirmant une cadence active de versions et de correctifs à la date de référence. Les versions fréquentes ne sont utiles que si l'opérateur sait ce qu'il exécute, évalue l'impact et déploie la mise à jour en toute sécurité. Une ancienne version installée dans un cluster n'est pas protégée simplement parce qu'un correctif existe en amont.
L'inventaire est la première exigence. Les organisations doivent connaître chaque déploiement Traefik, sa version, son modèle de configuration, les providers activés, les entry points exposés et les middleware attachés. Des passerelles fantômes créées par des équipes isolées peuvent échapper à la correction centralisée. Les pulls officiels ne révèlent pas si une instance vulnérable est restée en production.
Les tests de mise à niveau doivent inclure le comportement, pas seulement la santé du processus. La passerelle peut démarrer avec succès tandis que la priorité de routage, la sémantique des middleware ou le statut dans Gateway API ont changé. Les tests de régression doivent couvrir les hôtes critiques, les cas d'accès négatif, le renouvellement des certificats, les en-têtes d'authentification, les délais, les tentatives et la sélection du backend. Les déploiements canaris réduisent le risque avant la généralisation.
Le rayon d'impact doit être conçu délibérément. Partager une passerelle entre de nombreuses équipes réduit la duplication mais augmente l'impact d'une défaillance. Des déploiements séparés peuvent isoler les locataires, les environnements ou les domaines critiques au prix de plus d'objets opérationnels. Les frontières appropriées dépendent de la confiance, du volume de trafic et des exigences de récupération.
La haute disponibilité protège contre une défaillance d'instance, pas contre une défaillance d'état partagé. Deux réplicas utilisant la même configuration dynamique erronée reproduiront la même panne. La redondance doit donc inclure des chemins de vérification indépendants, un retour en arrière de la configuration, et pour les services critiques la capacité de contourner la passerelle ou de restaurer un dernier bon état connu.
L'observabilité nécessite de relier les couches de l'infrastructure. Une requête doit être tracée depuis l'entry point, à travers le router, les middleware et le service, en reliant la source de configuration qui a créé le chemin à la santé de l'application. Des métriques sans provenance peuvent montrer que le trafic a échoué sans expliquer quelle déclaration a causé l'échec.
La continuité exige un plan de sortie. Les clients doivent comprendre comment exporter ou recréer les routes, les certificats, les politiques et l'état du plan de gestion. La capacité de migrer vers une autre passerelle n'est pas un argument contre Traefik, mais la preuve que le déploiement est géré comme une infrastructure résiliente, pas comme une dépendance permanente sans alternative.
La concurrence se joue sur plusieurs marchés, pas un seul
Les concurrents de Traefik varient selon le problème de l'acheteur. Pour les cas de proxy inverse et d'ingress open source, NGINX, NGINX Ingress et HAProxy sont des alternatives familières avec un long historique opérationnel. Les systèmes basés sur le plan de données Envoy offrent une programmabilité utilisée dans les maillages de services et les passerelles. Les contrôleurs natifs Kubernetes rivalisent sur la simplicité, la conformité et l'intégration à l'écosystème.
Pour la gestion des API d'entreprise, Kong, Tyk, Gravitee, Apache APISIX et d'autres rivalisent sur les politiques, les portails développeurs, l'analytique, le cycle de vie et le support commercial. Les fournisseurs cloud proposent des ingress et des passerelles API gérées qui réduisent la charge au sein d'un écosystème unique. Elles peuvent être attrayantes même si elles accroissent la dépendance au fournisseur ou rendent les politiques multi-cloud moins cohérentes.
Les passerelles de maillage de services se chevauchent lorsque les organisations souhaitent une identité de workload et des politiques est-ouest en plus de l'ingress nord-sud. Une organisation peut utiliser Traefik en périphérie et un autre plan de données en interne, ou préférer une pile unifiée construite sur Envoy. La comparaison pertinente dépend de l'architecture, pas d'une liste de fonctionnalités génériques.
Les startups de passerelles AI et les fournisseurs d'API établis ajoutent rapidement des fonctionnalités spécifiques aux modèles. Ils peuvent innover plus vite sur la comptabilité des tokens, la visibilité des fournisseurs et les garde-fous. Traefik apporte un proxy existant et une base d'utilisateurs cloud-native, mais doit prouver que sa sémantique IA n'est pas simplement un produit API rebaptisé.
La gouvernance MCP en est à ses débuts. Le domaine inclut des produits de sécurité d'agents spécialisés, des contrôles de plateforme et la gestion directe des serveurs. La position de leader ne peut être déduite de l'annonce d'une passerelle alors que les protocoles et les pratiques opérationnelles évoluent encore.
La différenciation de Traefik est la combinaison de la familiarité des développeurs, de la configuration pilotée par les providers et d'un chemin cohérent du proxy open source à la gouvernance commerciale. Ses limites incluent l'opacité financière privée, la complexité de soutenir plusieurs marchés et la concurrence de fournisseurs aux portefeuilles API plus profonds ou à la distribution cloud gérée.
Les standards concurrents façonneront également le résultat. Une forte conformité à Kubernetes Gateway API réduit le coût de transition et élargit les déploiements possibles. Une politique propriétaire peut créer de la différenciation mais accroît l'enfermement. L'entreprise doit choisir où l'interopérabilité augmente la distribution et où des capacités spécialisées justifient un contrôle commercial.
Pourquoi Traefik importe pour l'infrastructure numérique
Traefik importe parce que l'infrastructure applicative dépend de plus en plus de frontières définies par logiciel. Un centres de données ou une région cloud peut abriter une puissance de calcul massive, mais l'application reste inaccessible ou non sécurisée si le trafic n'est pas correctement acheminé, authentifié et gouverné. La passerelle est une couche relativement petite avec un levier énorme sur l'utilité des systèmes qu'elle dessert.
Pour l'ingénierie de plateforme, Traefik peut transformer les métadonnées applicatives en comportement réseau. Cela permet aux développeurs de demander de l'exposition via des ressources déclaratives tandis que les équipes d'infrastructure maintiennent des entry points et des contrôles partagés. Le mécanisme réduit la friction de déploiement et facilite la réutilisation standardisée des politiques.
Pour les équipes de sécurité, la couche offre un point d'application du TLS, de l'authentification, de la politique d'en-têtes et des limites de débit avant que la requête n'atteigne le code applicatif. Une politique centralisée peut améliorer la cohérence, mais elle crée une cible de grande valeur et un large domaine de défaillance. Les bénéfices dépendent du moindre privilège, de l'isolement, des correctifs et de l'impossibilité de contourner la passerelle.
Traefik Hub peut aider les équipes API à découvrir et gouverner des services qui étaient auparavant gérés de manière isolée. Une passerelle AI peut unifier les identifiants de modèles, les quotas et la politique des fournisseurs. Une passerelle MCP peut rendre les relations d'outils visibles et contrôlables. Les utilisateurs sont différents, mais ils dépendent tous de la traduction par la passerelle de l'intention organisationnelle en décisions de trafic à l'exécution.
Ainsi, l'impact de l'entreprise sur l'infrastructure est direct mais limité. Elle ne possède pas les applications, les réseaux ni les fournisseurs de modèles devant lesquels elle se place, et elle ne peut garantir l'autorisation applicative, la qualité des données ou la sécurité des outils. Elle ne distribue pas non plus automatiquement le trafic à l'échelle mondiale comme un CDN. Sa valeur réside dans le travail à l'intersection, et non dans le remplacement de chaque couche de part et d'autre.
C'est pourquoi la gouvernance est importante. Une route n'est pas seulement un objet technique; c'est une décision d'exposition. Une chaîne d'authentification est une décision de confiance. Une règle de fournisseur est une décision de coût et de données. Une autorisation d'outil MCP est une décision d'action. À mesure que les produits s'élargissent, Traefik devient le point de rencontre de la politique d'entreprise et de l'infrastructure.
L'opportunité de la passerelle universelle et le risque de goulot d'étranglement
Traefik Labs a une thèse d'expansion cohérente. Le proxy d'origine a découvert des endpoints d'applications dynamiques et y a acheminé le trafic. Les API sont des endpoints gérés nécessitant un cycle de vie et une politique. Les fournisseurs de modèles sont des endpoints avec une sémantique de coût, de données et de défaillance. Les serveurs MCP exposent des outils et des ressources dynamiques pour les agents. Dans chaque cas, la passerelle peut découvrir, router, authentifier, surveiller et gouverner.
Si l'entreprise réussit, Traefik Hub pourrait devenir un plan de contrôle partagé pour les organisations à travers les routes, les API, l'IA et MCP. Les organisations pourraient réutiliser l'identité, la politique, la visibilité et les pratiques au lieu de déployer une catégorie de passerelle distincte pour chaque workload. Le proxy open source fournit un plan de données familier, et les produits commerciaux ajoutent l'orchestration d'entreprise.
Mais la convergence elle-même crée de la concentration. Une seule plateforme devrait exceller dans le routage HTTP, l'intégration Kubernetes, la gouvernance des API, la sémantique des fournisseurs d'IA, le traitement des données de prompts et l'autorisation au niveau des outils. Un défaut, une compromission du plan de gestion ou une erreur de politique pourrait affecter plusieurs catégories de workloads simultanément. Une entreprise qui promet la simplification peut créer une dépendance qui cache une complexité interne à l'utilisateur.
La portée affecte aussi la focalisation organisationnelle. Maintenir un proxy open source largement déployé est déjà une tâche importante. Construire une gestion d'API compétitive nécessite une profondeur de produit et de vente. L'IA et MCP évoluent rapidement et portent des attentes de sécurité spécialisées. Investir dans de nouvelles catégories peut renforcer l'entreprise ou détourner des ressources de la fiabilité du cœur.
La question critique n'est pas de savoir si une seule marque peut nommer ces produits, mais si l'architecture maintient des frontières claires. Les plans de données doivent continuer à fonctionner en toute sécurité en l'absence de gestion; les politiques doivent être portables et inspectables; les workloads critiques doivent être isolés; les journaux IA ne doivent pas contaminer les données API ordinaires; les autorisations MCP doivent être plus fines que l'accès au niveau de la route; et la réponse de sécurité doit rester rapide dans chaque édition.
L'opportunité et le risque sont les deux faces du même levier. Traefik est devenu célèbre pour avoir rendu simple une tâche opérationnelle complexe. La phase suivante demande si cette simplicité tient sous une responsabilité beaucoup plus grande.
Ce qui est connu, ce qui est inconnu et ce que les preuves étayent
Les preuves étayent un récit clair des origines et de la conception de Traefik. Emile Vauge a écrit le premier code en 2015. La société s'est formée sous le nom Containous en 2016. Une série A documentée de 10 millions de dollars a été levée en janvier 2020, et le changement de nom a eu lieu en septembre. Sudeep Goswami est devenu CEO en février 2024, tandis que Vauge est devenu CTO. Le portefeuille actuel comprend Proxy, Hub, AI Gateway et MCP Gateway, et la version Proxy v3.7.10 est sortie le 31 juillet 2026.
Les preuves étayent également l'architecture provider-router-service-middleware, la séparation entre configuration statique et dynamique, la prise en charge de la découverte Docker et Kubernetes, l'automatisation TLS et l'expansion vers les API et le trafic d'agents. Les métriques d'adoption de juillet 2026 et le registre des alertes sont documentés comme des déclarations de l'entreprise/du projet et une activité initiale dans les dépôts.
Des faits commerciaux importants restent indisponibles. Il n'existe pas de chiffres publics consolidés et audités pour les revenus ou les bénéfices, pas de valorisation actuelle documentée, pas de pourcentages de détention complets, pas de revenu par produit, pas de nombre de clients payants et pas de décompte indépendant des déploiements de production. La série A de 10 millions de dollars ne doit pas être décrite comme le financement total à moins que d'autres preuves n'apparaissent.
Le degré de maturité d'AI Gateway et de MCP Gateway doit être nuancé. La disponibilité des produits est établie, mais un déploiement indépendant à grande échelle ne l'est pas. La description prudente est que Traefik Labs est entré dans ces catégories et a construit des produits autour d'elles, et non qu'elle domine ces marchés.
Les noms de produits historiques ont besoin de dates. Traefik Mesh, Enterprise et Pilot sont apparus dans les documents de 2020, mais la stratégie actuelle est présentée différemment. Il ne faut pas conserver d'anciens catalogues comme s'ils n'avaient pas changé. De même, 3,5 milliards de pulls ne se traduisent pas en utilisateurs uniques, et le nombre de contributeurs ne se traduit pas en droits de gouvernance formels.
Ces limites n'affaiblissent pas la thèse centrale, elles la calibrent. Traefik Labs est une importante société de passerelles open core avec une large empreinte et un portefeuille en croissance. La question ouverte est de savoir dans quelle mesure elle réussit à convertir cette empreinte en une économie d'entreprise et une gouvernance durables sans sacrifier la simplicité, l'ouverture et la confiance qui l'ont créée.
La couche de passerelle pour les applications cloud-native
L'histoire de Traefik commence par une idée opérationnelle étroite: dans une plateforme dynamique, la couche de trafic devrait suivre l'état du service au lieu d'attendre qu'un humain réécrive un fichier. L'idée correspondait à l'ère des conteneurs et a aidé Traefik Proxy à devenir un choix familier pour l'ingress et le proxy inverse.
L'entreprise construite autour du projet a élargi le sens de la passerelle. Containous est devenue Traefik Labs, et une série A de 10 millions de dollars a soutenu l'expansion commerciale. Traefik Hub a déplacé le portefeuille vers la découverte des API, les politiques et la gestion. AI Gateway et MCP Gateway ont appliqué la même logique de routage et de gouvernance aux fournisseurs de modèles, aux prompts, aux agents, aux serveurs et aux outils.
L'expansion est logique parce que le mécanisme de base est cohérent. Les endpoints dynamiques ont besoin de découverte, les requêtes ont besoin de correspondance, les backends ont besoin d'être choisis, les identités et les débits ont besoin de politique, et les opérateurs ont besoin de visibilité. L'entreprise n'invente pas un métier sans rapport avec chaque produit; elle étend une position unique de contrôle du trafic à de nouvelles catégories de workloads.
Le risque est tout aussi cohérent. Plus la passerelle prend de décisions, plus elle a besoin d'une gouvernance fine. Les métadonnées de service peuvent exposer, les middleware définissent l'identité, le stockage des certificats concentre les clés, les journaux IA capturent des prompts sensibles, et les autorisations MCP habilitent des actions réelles. Une passerelle partagée réduit la duplication et augmente simultanément le rayon d'impact.
C'est pourquoi l'importance à long terme se mesurera à plus que des compteurs de pulls ou la largeur du portefeuille. Elle se mesurera à la capacité des opérateurs à comprendre le chemin des politiques, à le corriger rapidement, à isoler les défaillances, à vérifier les standards, à préserver la responsabilité applicative et à migrer en cas de besoin. La passerelle devrait rendre l'infrastructure plus adaptable sans devenir une institution que l'utilisateur ne peut ni interroger ni remplacer en toute sécurité.
Dans sa meilleure forme, Traefik est une fine couche de coordination programmable entre l'intention applicative et le trafic vivant. Le défi stratégique pour l'entreprise est de garder cette couche compréhensible et résiliente à mesure qu'elle assume de plus grandes responsabilités dans l'infrastructure numérique au-dessus.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance