
Résumé
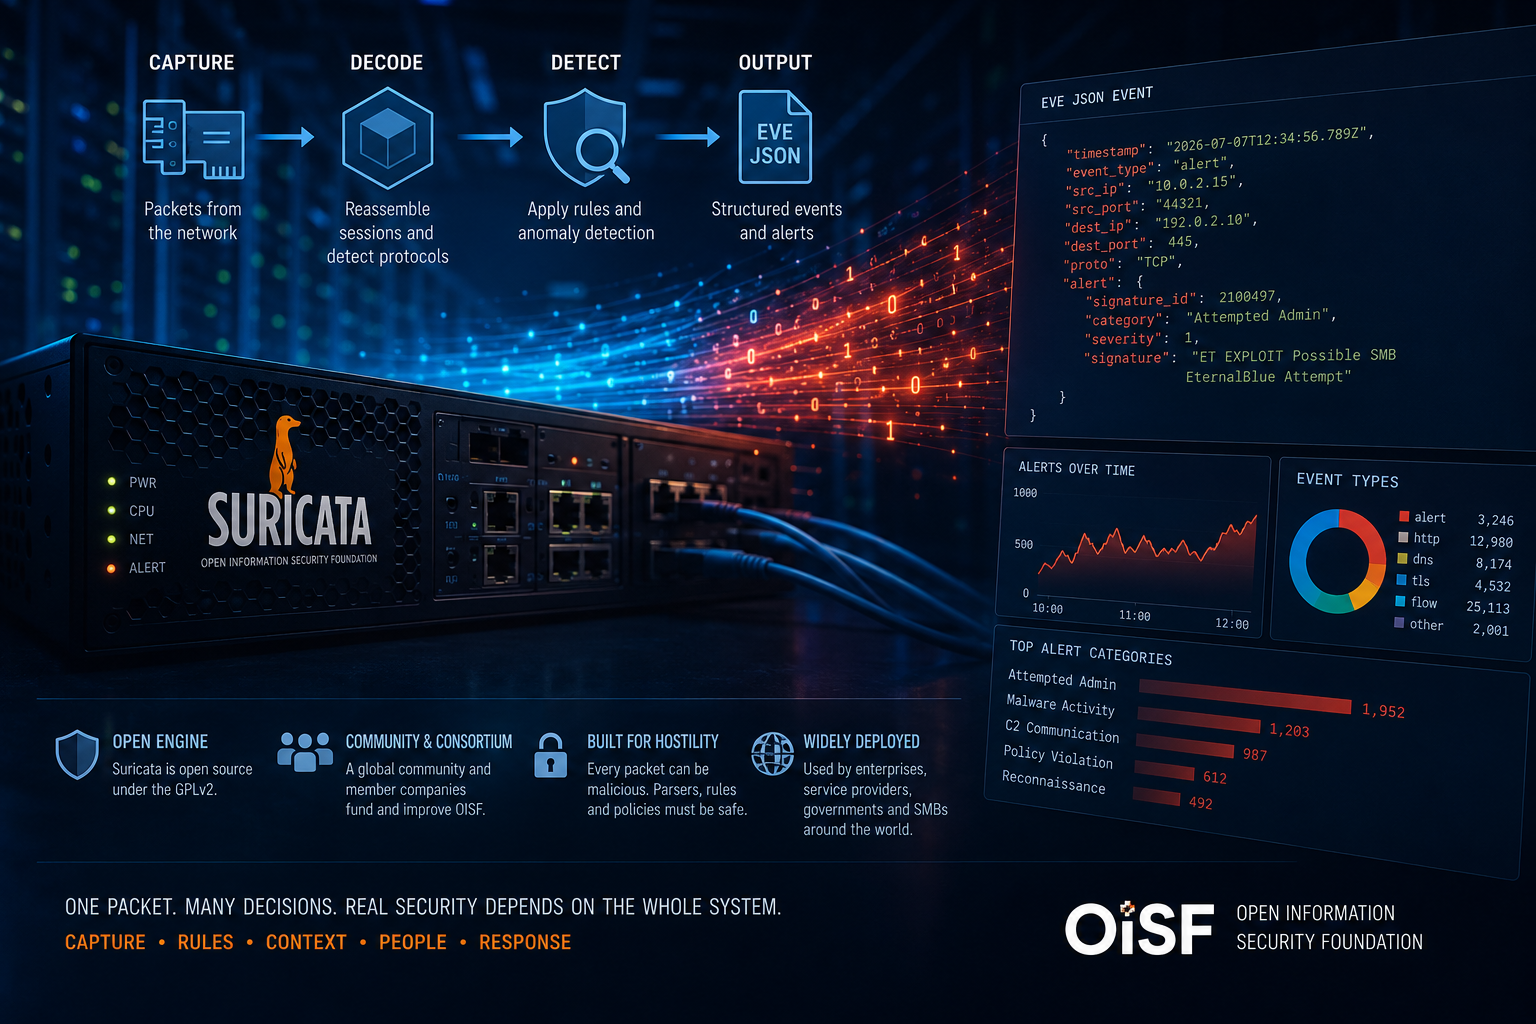
- Suricata est le moteur open source d'analyse de paquets; l'OISF est l'organisation à but non lucratif américaine qui emploie du personnel, gouverne le développement et publie les versions.
- La capture, la reconstruction de flux, les analyseurs de protocoles, les règles et EVE JSON forment une chaîne de détection unique, de sorte que des binaires identiques peuvent produire des résultats opérationnels différents.
- Les versions de juillet 2026 ont corrigé de multiples problèmes de sécurité et mis fin à Suricata 7; le volume plus élevé de signalements a été en partie lié à l'analyse assistée par IA, sans que cela prouve une baisse de qualité.
- L'OISF a déclaré environ 2,06 millions de dollars de revenus pour l'exercice 2025, une base institutionnelle modeste au regard des produits et réseaux commerciaux qui dépendent du moteur.
Une version de sécurité de juillet a mis en évidence la charge que représente ce moteur invisible
Le 7 juillet 2026, la Open Information Security Foundation a publié Suricata 8.0.6 et la version finale 7.0.17. Ces mises à jour ont corrigé de multiples problèmes de sécurité dans un moteur conçu pour analyser du trafic réseau hostile. Deux jours plus tard, l'OISF a annoncé ces versions et a redirigé les utilisateurs hors de la branche Suricata 7 arrivée en fin de vie. Cet épisode illustre la charge de l'institution: maintenir une vaste surface d'inspection de paquets qui peut être placée en ligne sur des liaisons à haut débit et à l'intérieur de produits dont les clients ne voient jamais le nom Suricata.
Un opérateur de sécurité peut exécuter Suricata directement sur une interface ou un fichier de capture de paquets. Un autre peut utiliser un produit commercial de détection réseau dont le tableau de bord, le flux de règles et le matériel de capture dissimulent le moteur sous-jacent. Une distribution de pare-feu peut l'utiliser en ligne. Une équipe de recherche peut considérer les EVE JSON comme une télémétrie structurée. Ces systèmes partagent le code tout en différant par la capture, les règles, la configuration et la réponse.
Suricata est le moteur open source de détection d'intrusion, de prévention d'intrusion et de surveillance de la sécurité réseau sous licence publique générale GNU version 2. L'OISF est l'organisation à but non lucratif américaine qui emploie du personnel, gouverne le développement, publie les versions et coordonne la participation commerciale et communautaire. Ces noms désignent des choses différentes et ne doivent pas être utilisés comme des identités juridiques interchangeables.
Victor Julien a commencé la base de code fin 2007. L'OISF a été organisé dans la période suivante pour donner au projet un cadre institutionnel et un modèle de financement. La première version publique est sortie en juillet 2010. Dès le départ, la conception a mis l'accent sur le traitement multicœur, l'analyse sensible aux applications et un moteur ouvert indépendant d'une feuille de route commerciale de système de détection d'intrusion (IDS).
La valeur du moteur réside dans le maintien du contexte. Il capture ou lit les paquets, les regroupe en flux, reconstruit les flux d'octets TCP, identifie les protocoles, analyse les transactions, inspecte les fichiers et applique des règles. Il peut émettre des alertes, des enregistrements DNS, des métadonnées TLS, des transactions HTTP, des événements de flux et des statistiques via EVE JSON.
Cette ampleur soulève une question difficile: une organisation à but non lucratif relativement petite peut-elle maintenir la fiabilité des chemins de capture, de la logique de flux, des analyseurs de protocoles, des interfaces de règles et de la télémétrie, alors que chaque entrée peut être malformée, hostile ou simplement différente du trafic utilisé lors des tests?
L'échelle financière accentue la question. Les documents fiscaux (IRS) de l'exercice 2025 montrent des revenus de l'OISF de 2 060 506 dollars, des dépenses de 1 680 971 dollars et un actif net de fin d'année de 2 090 693 dollars. Les contributions représentaient 1 833 800 dollars, tandis que les revenus de services s'élevaient à 214 028 dollars. Ces chiffres décrivent l'organisation à but non lucratif, pas la valeur en aval des produits commerciaux ni le coût opérationnel complet des déploiements.
« Suricata a détecté » condense donc plusieurs responsabilités en une phrase. La version du moteur, la qualité de la capture, l'analyseur, la source des règles, les seuils, les variables et la politique locale façonnent tous le résultat. Les fournisseurs restent responsables de leur intégration et de leurs promesses de support. Les opérateurs restent responsables du placement, du réglage et de la réponse. L'OISF maintient le moteur commun sur lequel ces couches s'appuient.
La capture de paquets fixe la limite de tout ce que Suricata peut connaître
Toute chaîne de détection commence par les paquets. Si le capteur manque du trafic, les analyseurs et règles ultérieurs ne peuvent pas le récupérer. Suricata prend en charge plusieurs chemins de capture et modes de fonctionnement, y compris la surveillance passive, l'inspection en ligne et l'analyse hors ligne de fichiers pcap. Les backends peuvent inclure AF_PACKET, NFQUEUE, libpcap, DPDK, AF_XDP, netmap et des intégrations avec des fournisseurs ou du matériel.
La présence de code pour un backend ne signifie pas que l'OISF prend en charge chaque chemin de manière égale. La documentation actuelle publie des niveaux de support qui distinguent les options fortement maintenues et testées des chemins communautaires, fournisseurs ou non maintenus. C'est un signal plus utile qu'une longue liste de fonctionnalités, car il indique aux opérateurs où se concentrent l'assurance qualité et la réponse.
La conception de la capture doit correspondre au lien. Une interface à haut débit peut exposer plusieurs files d'attente de réception. L'affinité CPU et la répartition des flux influent sur la possibilité que les deux directions d'une conversation atteignent le même processus. La taille des paquets, les rafales et le comportement des interruptions influencent les pertes. Le débit nominal d'une carte réseau ne signifie pas que le moteur peut inspecter chaque paquet avec un ensemble de règles arbitraire.
La perte de paquets est un événement de sécurité car elle crée des angles morts. Les opérateurs doivent mesurer les pertes de capture séparément du traitement des règles et exporter les statistiques. Un capteur peut ne rapporter aucune alerte parce que le trafic était bénin ou parce que les paquets pertinents n'ont jamais atteint l'analyseur. Les tableaux de bord qui affichent le nombre d'alertes sans mesure des pertes peuvent faire passer une surcharge pour de la sécurité.
Le déchargement matériel peut modifier la visibilité. Les fonctions de somme de contrôle, de segmentation et d'agrégation modifient ce que le logiciel voit. Un dispositif d'écoute réseau, un miroir de commutateur ou un commutateur virtuel peut abandonner ou réorganiser le trafic avant qu'il n'atteigne Suricata. Le moteur peut ne recevoir qu'une seule direction, ce qui affaiblit la reconstruction du flux.
Le mode en ligne ajoute des conséquences sur la disponibilité. En mode passif, une défaillance du moteur peut supprimer la visibilité tandis que le trafic continue. En ligne, le capteur participe au transfert et peut bloquer des paquets. Les opérateurs doivent choisir un comportement de sécurité en cas de panne (ouverture ou fermeture), le matériel de contournement et les procédures de maintenance. Un contrôle de sécurité qui tombe en panne fermée peut devenir une source d'indisponibilité; un qui tombe en panne ouverte peut devenir une brèche non observée.
L'analyse hors ligne de pcap évite la perte de paquets en temps réel une fois la capture terminée et hérite de ce que la capture a omis. Elle est utile pour l'investigation, les tests de régression et le développement de règles. La relecture d'un pcap n'est pas identique au timing en direct et à la pression des flux, de sorte que les performances et le comportement des délais d'expiration peuvent différer.
La capture est aussi la frontière entre Suricata et le produit environnant. Un appareil fournisseur peut fournir une capture accélérée ou un équilibrage de charge. Le moteur doit recevoir une affinité de flux et des métadonnées correctes. Lorsqu'une intégration échoue, la responsabilité peut être partagée entre l'OISF, les pilotes de la carte réseau, le système d'exploitation et le fournisseur.
Les déploiements les plus rigoureux traitent la capture comme un sous-système mesuré. Ils effectuent des tests de performance avec les règles prévues, surveillent les pertes, valident le flux bidirectionnel et documentent le niveau de support. Suricata ne peut pas détecter ce qu'il n'a jamais reçu, quelle que soit la sophistication de ses analyseurs.
Le suivi de flux transforme les paquets en un récit de sécurité
De nombreuses actions malveillantes ne peuvent pas être reconnues dans un seul paquet. Une commande peut être répartie sur plusieurs segments TCP. Les paquets peuvent arriver dans le désordre ou être retransmis. Un attaquant peut exploiter les différences entre la manière dont un capteur et un terminal reconstruisent un flux. Les moteurs de flux et de session de Suricata créent l'état nécessaire pour analyser les conversations plutôt que des trames isolées.
Le suivi de flux regroupe les paquets par extrémités, ports et protocole et conserve les informations de cycle de vie. Le réassemblage TCP ordonne les octets, gère les retransmissions et fournit un flux cohérent aux analyseurs applicatifs. Les règles peuvent alors inspecter une requête HTTP, une poignée de main TLS ou une transaction SMB au-delà des limites des paquets.
L'exactitude est critique pour la sécurité. Si Suricata accepte un segment chevauchant différemment du terminal protégé, un attaquant peut faire en sorte que le capteur voie des octets bénins alors que le serveur en voit de malveillants. Le moteur a besoin de politiques conscientes de la cible, de tests de régression et d'une gestion prudente de l'ambiguïté.
L'état consomme de la mémoire. Un attaquant peut créer de nombreuses connexions incomplètes ou des schémas de séquence inhabituels. Les opérateurs définissent des limites de mémoire (memcaps), des délais d'expiration et des politiques d'exception. Lorsque les ressources sont épuisées, le moteur doit décider s'il abandonne l'état, contourne le trafic, arrête l'analyse ou bloque. Chaque choix modifie la sécurité et la disponibilité.
Le trafic asymétrique est une limitation persistante. Si le capteur ne voit qu'une seule direction, il peut manquer les poignées de main, les accusés de réception et les réponses du serveur. Une certaine analyse peut continuer, tandis que la confiance et la complétude des transactions diminuent. La conception du réseau doit viser une visibilité symétrique ou tenir explicitement compte de cette lacune.
Le trafic chiffré n'élimine pas le besoin d'état de flux. Suricata peut observer des métadonnées telles que les adresses, la synchronisation, les propriétés TLS et les informations de certificat lorsqu'elles sont disponibles. Il ne peut pas inspecter la charge utile applicative chiffrée sans déchiffrement effectué ailleurs. Un produit qui intègre la terminaison TLS peut exposer le texte en clair à Suricata; le moteur seul ne brise pas le chiffrement.
L'état de flux prend également en charge la sortie au-delà des alertes. Les EVE JSON peuvent enregistrer les heures de début et de fin, les octets, les paquets et le protocole applicatif. Cela devient utile pour la chasse et l'investigation. Le volume peut être considérable et la politique de confidentialité doit refléter que les métadonnées réseau peuvent révéler des comportements.
Le réglage des délais d'expiration est spécifique à la charge de travail. Des valeurs courtes réduisent la mémoire et peuvent diviser des sessions de longue durée. Des valeurs longues préservent le contexte et augmentent la pression sur l'état. Les protocoles industriels et IoT peuvent avoir des schémas différents du trafic Web. Les valeurs par défaut constituent une base de référence, pas une optimisation universelle.
Le moteur de flux illustre pourquoi un IDS n'est pas simplement un outil de recherche. Il met en œuvre un modèle du comportement des terminaux face à des entrées hostiles. Chaque analyseur et chaque règle dépend de ce modèle. La charge de maintenance de l'OISF commence avant que le moteur de détection n'évalue une seule signature.
Les analyseurs de protocoles créent du sens et une vaste surface d'attaque hostile
La correspondance brute de charge utile peut trouver des motifs fixes et a une compréhension limitée de la structure du protocole. Les analyseurs de la couche application de Suricata identifient les protocoles indépendamment des ports standards et exposent des champs tels que les méthodes HTTP, les noms DNS, les propriétés TLS, les opérations SMB, les métadonnées QUIC et les transactions de protocoles industriels.
La connaissance du protocole améliore la précision. Une règle peut inspecter un nom de requête DNS plutôt que de rechercher une chaîne dans chaque octet. Elle peut distinguer un en-tête HTTP d'un corps de réponse. La correspondance multi-tampon permet aux auteurs de règles de cibler l'emplacement sémantique des données.
L'analyseur doit gérer la variété légitime et les cas limites malveillants. Les spécifications des protocoles autorisent des champs optionnels, la fragmentation et les extensions. Les implémentations réelles violent les normes. Les attaquants envoient des entrées tronquées, imbriquées ou contradictoires pour consommer des ressources et trouver des divergences.
Suricata utilise à la fois C et Rust. Rust a été introduit progressivement pour de nombreux analyseurs et peut éliminer des catégories de bogues de sécurité mémoire lorsqu'il est utilisé correctement. Il ne rend pas l'analyse sécurisée par déclaration. Les erreurs logiques, l'épuisement des ressources, les interfaces non sécurisées et les composants C subsistent. Le moteur a toujours besoin de fuzzing, de revue et de réponse de sécurité.
L'évolution des protocoles est continue. HTTP/3 et QUIC déplacent davantage de comportement de transport vers des couches chiffrées et multiplexées. Les protocoles cloud et les extensions de fournisseurs apparaissent. Les analyseurs ont besoin de maintenance pour préserver le sens. Un analyseur qui se contente de reconnaître un protocole peut exposer moins de champs que ce qu'un opérateur suppose.
La détection indépendante des ports peut également être contournée ou créer de fausses identifications. Le trafic peut ressembler à un protocole pendant les premiers octets. Les tunnels chiffrés cachent l'application. Un terminal peut changer de protocole après négociation. Le moteur rapporte sa meilleure classification selon les preuves disponibles.
L'extraction et l'inspection de fichiers ajoutent une couche supplémentaire. Les données applicatives réassemblées peuvent contenir des documents, des exécutables ou du contenu compressé. Les limites sont essentielles car les objets imbriqués ou surdimensionnés peuvent épuiser la mémoire et le stockage. Les outils antivirus ou sandbox en aval introduisent leurs propres files d'attente et limites de confiance.
La sortie de l'analyseur alimente les EVE JSON et les règles. Un changement de schéma peut affecter les tableaux de bord et les détections. Les opérateurs qui mettent à niveau le moteur doivent tester les consommateurs en aval, et pas seulement si le processus démarre. Un analyseur plus riche peut augmenter le volume d'événements et le stockage de manière inattendue.
Les versions de sécurité de juillet 2026 sont pertinentes car Suricata analyse le trafic hostile à haute vitesse. Les vulnérabilités dans les analyseurs peuvent affecter la disponibilité et, dans les cas graves, créer un risque d'exécution de code. L'existence d'avis reflète à la fois la surface d'attaque et un processus de découverte fonctionnel.
L'analyse applicative est la raison pour laquelle Suricata peut agir comme un moteur de surveillance de la sécurité réseau plutôt que comme un filtre de paquets. C'est aussi la raison pour laquelle l'OISF doit maintenir une expertise sur de nombreux protocoles dont les propriétaires et les implémentations se trouvent en dehors de la fondation.
Les versions de juillet ont testé à la fois la sécurité des analyseurs et le processus de réponse
L'annonce de l'OISF du 9 juillet a confirmé que les versions traitaient de multiples problèmes de sécurité et faisaient de la 7.0.17 la dernière version de maintenance pour Suricata 7. Les utilisateurs ont été dirigés vers la version 8.
Les versions de sécurité dans un moteur d'analyse de paquets méritent une attention particulière car le trafic non fiable atteint du code complexe. Un défaut peut faire planter un capteur, altérer la visibilité ou, dans les cas les plus graves, permettre l'exécution de code à distance. Les déploiements en ligne ajoutent des conséquences sur la disponibilité.
L'annonce a lié l'augmentation du volume de signalements en partie à l'analyse de code assistée par IA et a remercié les contributeurs et les programmes impliqués dans la découverte. C'est la preuve d'un changement de méthode d'audit, pas la preuve que le code est soudainement devenu moins sûr. Plus de découvertes peuvent refléter un examen plus approfondi d'une vaste surface d'attaque existante.
L'interprétation des tendances nécessite un dénominateur: le volume de code, la couverture des analyseurs, l'intensité de l'audit, la gravité et l'exploitabilité au fil du temps. Une version avec de nombreux avis ne peut pas établir une trajectoire de sécurité qui se dégrade ou s'améliore. Pour les opérateurs, la conclusion immédiate est plus simple: les opérateurs devaient mettre à jour et migrer hors de la branche retirée.
Les transitions de fin de vie créent un problème en aval. Les produits commerciaux peuvent embarquer Suricata 7 avec des correctifs privés ou un support étendu. Les clients ont besoin de la politique du fournisseur et ne doivent pas supposer que l'OISF en amont corrigera l'ancienne branche. Une chaîne de version à l'intérieur d'un appareil peut être difficile à obtenir.
La compatibilité des règles et de la configuration peut ralentir la migration. Suricata 8 a introduit des changements qui nécessitent des tests. Les consommateurs de sortie et les intégrations de capture ont besoin de validation. La réponse la plus sûre n'est pas une mise à niveau d'urgence non testée sur chaque capteur; c'est un programme de migration par étapes avec des contrôles compensatoires et des échéances claires.
La qualité de la divulgation fait partie de la confiance institutionnelle. Les avis doivent identifier les versions affectées, la gravité, les mesures d'atténuation et les crédits. Le processus de publication et de diffusion de l'OISF démontre que l'organisation à but non lucratif peut coordonner la réponse. Le dossier ne révèle pas les problèmes non découverts.
L'analyse assistée par IA crée des questions de gouvernance. Les outils automatisés peuvent augmenter les faux signalements et trouver des défauts subtils. Les mainteneurs ont besoin d'une capacité de triage et de moyens sécurisés pour reproduire les découvertes. Les bailleurs de fonds peuvent avoir besoin de soutenir la revue plutôt que le simple scan de code.
Cet épisode est un rappel que les logiciels de sécurité sont des logiciels exposés aux adversaires. Leur réputation ne peut pas reposer sur l'idée que les défenseurs sont intrinsèquement plus sûrs que les systèmes qu'ils inspectent. La maturité se manifeste par la découverte, la correction et la communication des défauts tout en préservant la continuité opérationnelle.
Les règles constituent une chaîne d'approvisionnement distincte en renseignement et en politique
Suricata fournit un langage de règles et un moteur de détection. Il n'écrit pas toutes les règles utilisées en production. Les opérateurs combinent du contenu communautaire, commercial et local, appliquent des variables et des seuils, activent ou désactivent des catégories et modifient la politique. Le même moteur peut donc se comporter comme plusieurs produits de sécurité différents.
Une règle peut correspondre à des champs de paquets, à l'état de flux, aux tampons applicatifs, aux ensembles de données, à la réputation et à d'autres contextes. Elle peut générer une alerte, définir un état ou bloquer le trafic en mode en ligne. Sa qualité dépend du modèle de menace et de la précision de la condition.
Les faux positifs ont un coût opérationnel. Une règle bruyante consomme du temps d'analyste et peut masquer des alertes importantes. En ligne, un faux positif peut bloquer un service légitime. Les faux négatifs sont moins visibles. Une règle peut manquer une variante, une charge utile chiffrée ou du trafic que le capteur n'a pas reçu.
La provenance des règles doit accompagner chaque alerte. La source, la révision, l'identifiant de signature et la modification locale expliquent pourquoi le capteur a agi. Une déclaration selon laquelle « Suricata a détecté un logiciel malveillant » sans ces informations réduit le moteur et le renseignement à une seule affirmation.
Les fournisseurs de règles tiers ont leurs propres licences et canaux de mise à jour. Un flux commercial peut fournir des recherches opportunes et créer une dépendance à l'abonnement. Les flux communautaires peuvent être ouverts et nécessiter davantage de réglages locaux. Les opérateurs écrivent souvent des règles pour leur propre environnement.
Les seuils et les exceptions font partie de la politique. Un opérateur peut supprimer des événements répétés, ignorer un scanner connu ou restreindre une règle à certains réseaux. Ces modifications peuvent rendre un déploiement utilisable et créer des angles morts. La revue de configuration doit traiter les suppressions comme du code avec des propriétaires et une date d'expiration.
Les ensembles de données et les listes de réputation étendent la détection au-delà des signatures statiques. Ils peuvent identifier des domaines, adresses ou hachages connus. Leur fraîcheur, leur taux de faux positifs et leur source doivent être évalués. Une ancienne liste de blocage peut perturber une infrastructure réaffectée.
Le moteur de détection doit traiter les règles choisies dans les limites des ressources disponibles. Plus de règles et de tampons augmentent la charge de travail. Les tests de performance avec un ensemble d'échantillons par défaut n'établissent pas le débit avec un flux de production et une journalisation complète des protocoles.
Les règles créent également une séparation organisationnelle. Les chercheurs en menaces produisent le contenu. Les ingénieurs de plateforme maintiennent les capteurs. Les analystes répondent. Les équipes réseau assument le risque en ligne. Un programme Suricata mature les coordonne et ne suppose pas que l'installation du moteur crée à elle seule une capacité de détection.
Suricata-Update rend la livraison des règles reproductible, pas équivalente
Gérer plusieurs sources de règles à la main est source d'erreurs. Les fichiers doivent être téléchargés, activés, modifiés et maintenus compatibles avec le moteur. Suricata-Update fournit un utilitaire et un index de sources pour récupérer et assembler les règles. L'annonce de version de juillet 2026 a identifié la version 1.3.8.
L'outil améliore la reproductibilité. Un opérateur peut définir des sources et des modifications locales, exécuter une mise à jour et générer un ensemble de règles consolidé. L'automatisation peut distribuer le résultat sur les capteurs. Les informations de version peuvent être capturées pour l'examen des incidents.
L'automatisation accélère également les erreurs. Une mauvaise règle provenant d'un flux peut atteindre tous les capteurs. Une erreur de syntaxe peut empêcher le chargement. Une règle de blocage nouvellement activée peut interrompre le trafic. Les mises à jour doivent être échelonnées et testées par rapport à des captures pcap représentatives et au trafic en direct.
Les licences des flux restent externes. Suricata-Update peut récupérer du contenu et n'accorde pas de droits au-delà de chaque source. La redistribution commerciale et l'utilisation en service géré nécessitent une revue juridique. Les règles locales peuvent contenir des informations sensibles sur les systèmes internes.
La compatibilité des règles est liée à la version du moteur et à ses fonctionnalités. Un flux peut utiliser des mots-clés non pris en charge par une branche plus ancienne. Suricata 7 est arrivé en fin de vie en juillet 2026, faisant de la migration vers Suricata 8 un problème de sécurité et de contenu. Les fournisseurs qui proposent un support étendu doivent indiquer comment les règles sont qualifiées.
Les modifications locales créent des problèmes de fusion. Un opérateur peut désactiver une signature bruyante ou modifier un seuil. Une mise à jour ultérieure du flux peut modifier la règle. Le processus de mise à jour doit préserver la politique intentionnelle et révéler les conflits plutôt que de les écraser silencieusement.
Les tests nécessitent un trafic bénin réaliste ainsi que des attaques. Une règle peut correspondre à une preuve de concept et perturber une application courante. Les pcaps historiques aident aux tests de régression, tandis que la confidentialité et la conservation des données limitent ce qui peut être stocké.
Suricata-Update est un petit composant avec un grand effet de levier opérationnel. Il transforme la gestion des règles d'une tâche manuelle sur fichiers en un pipeline. La qualité de la sécurité dépend toujours des sources, de la revue et du déploiement. L'outil rend la chaîne d'approvisionnement gérable; il ne rend pas le contenu interchangeable.
EVE JSON peut produire plus de données en aval que ce que le capteur peut contenir confortablement
EVE JSON est l'une des interfaces les plus importantes de Suricata. Il fournit des événements structurés pour les alertes, les flux, le DNS, le TLS, le HTTP, les fichiers, les statistiques et d'autres enregistrements de protocoles. Les systèmes de gestion des informations et des événements de sécurité, les lacs de données et les plateformes de détection réseau peuvent consommer le flux.
Cette sortie a changé le rôle du moteur. Suricata peut soutenir la chasse et la surveillance de la sécurité réseau même lorsqu'aucune règle ne se déclenche. Un analyste peut rechercher des requêtes DNS, comparer des métadonnées TLS ou reconstruire une séquence de transactions. Le capteur devient une source de preuves réseau plutôt qu'un simple générateur d'alarmes.
Les données structurées améliorent l'intégration et créent une dépendance au schéma. Un analyseur en aval attend des noms et des types de champs. Les nouvelles versions du moteur peuvent ajouter ou modifier des événements. Les produits embarquant Suricata peuvent normaliser les données dans des schémas propriétaires. Un opérateur devrait préserver l'événement d'origine lorsque cela est possible afin que les transformations puissent être auditées.
Le volume peut être énorme. La journalisation de chaque flux et transaction sur une liaison chargée peut générer plus de données que les alertes, par plusieurs ordres de grandeur. Le stockage, l'indexation et la conservation font partie de l'architecture. Un capteur qui analyse avec succès le trafic peut encore surcharger son pipeline de sortie et perdre des événements.
La contre-pression nécessite une politique définie. Si l'écrivain de logs ou la destination est lent, Suricata doit-il mettre en mémoire tampon, abandonner la télémétrie ou affecter le traitement des paquets? Les déploiements en ligne doivent empêcher qu'une défaillance d'observabilité ne devienne une défaillance incontrôlée du réseau. Des files d'attente distinctes et une surveillance aident.
Les données EVE sont sensibles. Les noms DNS, adresses, URL et métadonnées de fichiers peuvent révéler l'activité des utilisateurs. Même sans charge utile, le flux d'événements peut être précieux pour les attaquants et réglementé par les règles de confidentialité. L'accès doit être limité et la conservation justifiée.
La qualité de l'heure est importante pour la corrélation. Les capteurs ont besoin d'horloges synchronisées et de fuseaux horaires cohérents. Quelques secondes d'erreur peuvent brouiller une chronologie d'incident multi-système. Le schéma de sortie peut enregistrer des horodatages; le déploiement doit les rendre fiables.
EVE crée également de la valeur commerciale. Les fournisseurs peuvent construire des tableaux de bord, des détections et des services gérés autour d'un format d'événement ouvert commun. Ils peuvent l'étendre ou le transformer. La valeur du produit en aval ne doit pas être entièrement attribuée à l'OISF, et le schéma commun réduit le coût d'intégration du moteur.
L'interface est une forme de portabilité. Un opérateur peut changer de backend d'analyse tout en conservant le format du capteur. La portabilité s'affaiblit lorsque les pipelines reposent sur des enrichissements spécifiques au fournisseur. Conserver une archive EVE brute documentée préserve les options.
La reproductibilité exige plus que l'enregistrement JSON lui-même. Un événement conséquent devrait rester lié à l'identité du capteur, à la version de Suricata, à la révision active des règles, aux variables et au contexte de capture qui l'a produit. Deux capteurs peuvent émettre des enregistrements EVE de forme similaire tout en appliquant des seuils, des listes d'exceptions ou des paramètres de protocole différents. Lorsqu'une plateforme en aval supprime cette provenance, un analyste peut être en mesure de rechercher l'alerte mais pas de l'expliquer ou de la recréer.
La sauvegarde pratique est un package de détection versionné et une politique de conservation qui garde suffisamment de contexte d'origine pour les découvertes à fort impact. Cela transforme EVE d'un format d'échange pratique en preuves auditables sans prétendre que chaque événement mérite un stockage permanent.
Le mode en ligne transforme une détection incertaine en une décision de production
Les alertes passives permettent à un analyste d'enquêter après l'événement. Le mode IPS en ligne permet à une règle de bloquer immédiatement le trafic. Cela peut prévenir les dommages et élève le niveau requis pour la capture, la qualité des règles et la gestion des défaillances.
Une règle de blocage nécessite une confiance plus élevée qu'une alerte informative. Le coût d'un faux positif peut être une panne d'application ou un client bloqué. Les opérateurs commencent souvent par des alertes, mesurent la prévalence et déplacent les signatures sélectionnées en application après examen.
Le moteur peut fonctionner en ligne via des mécanismes pris en charge tels que les configurations NFQUEUE ou AF_PACKET, selon la plateforme et la conception. Chaque chemin a des caractéristiques de performance et de basculement. Un contournement matériel et des chemins redondants peuvent être nécessaires sur les liaisons critiques.
La défaillance ouverte ou fermée ne sont pas des catégories morales. Un hôpital ou un réseau de contrôle industriel peut donner la priorité à la disponibilité pour certains trafics. Un segment administratif protégé peut préférer le blocage en cas de défaillance du capteur. La politique doit être explicite par service et testée.
L'ordre des règles, l'état de flux et les exceptions affectent l'application. Une politique d'autorisation peut annuler un contenu ultérieur. Un blocage peut se produire après que suffisamment d'octets sont déjà passés pour causer un effet. Le chiffrement limite l'inspection de la charge utile. Le déploiement en ligne n'est pas une garantie que les attaques ne peuvent pas passer.
La maintenance crée une condition de défaillance planifiée. La mise à niveau de Suricata 7 vers 8 peut nécessiter un redémarrage, une qualification des règles et des changements de sortie. Un capteur de contournement ou redondant peut préserver le service. Exécuter une branche en fin de vie pour éviter le changement accumule les risques de sécurité.
Les tests de performance doivent inclure les règles et le trafic de production. Un capteur peut transférer au débit de la ligne avec un minimum de règles et prendre du retard lorsque l'analyse applicative, la gestion des fichiers et la journalisation sont activées. La perte de paquets en mode en ligne peut se manifester par une perte de trafic ou un contournement selon l'architecture.
La gouvernance de l'application doit séparer le contenu de menace des décisions de disponibilité réseau. Les fournisseurs de règles peuvent recommander des blocages; l'opérateur assume la conséquence. L'approbation des modifications, la désactivation d'urgence et la revue post-incident sont nécessaires.
La capacité de Suricata à fonctionner comme IDS et IPS est une force. Elle permet aux organisations d'utiliser un seul moteur pour la surveillance et l'application. Elle rend également le projet responsable de documenter des modes dont le risque opérationnel est très différent. L'acronyme ne doit jamais remplacer une revue de conception.
Les niveaux de support montrent où s'arrête la responsabilité de maintenance de l'OISF
Suricata prend en charge de nombreux systèmes d'exploitation, méthodes de capture et intégrations. La documentation sur l'état du support de l'OISF distingue les niveaux et les responsabilités. Certains chemins bénéficient d'une intégration continue et d'une assurance qualité solides de la part du projet. D'autres sont maintenus par la communauté ou les fournisseurs, et certains peuvent ne pas être maintenus.
Cette classification protège les utilisateurs de supposer que chaque fonctionnalité de l'arbre source porte la même promesse. Un backend peut compiler et recevoir des tests limités. Un fournisseur peut maintenir une intégration en dehors de l'OISF. Une distribution peut fournir une combinaison que le projet amont ne qualifie pas.
Les opérateurs doivent inclure le niveau de support dans les décisions d'architecture. Un chemin de niveau 1 peut offrir une réponse amont et une couverture de test plus solides. Un chemin de niveau inférieur peut être approprié lorsqu'un contrat de fournisseur fournit un support ou lorsqu'une fonctionnalité spécialisée est nécessaire. Le risque a besoin d'un propriétaire.
Le même principe s'applique aux protocoles et aux plugins. La maturité d'une fonctionnalité dépend des mainteneurs, des tests et de l'utilisation actuelle. La documentation doit identifier les composants expérimentaux ou spécialisés. Une liste de contrôle qui n'enregistre que « pris en charge par Suricata » masque l'obligation réelle.
Les niveaux de support orientent également les ressources limitées de la fondation. L'OISF ne peut pas maintenir chaque système d'exploitation et cadre d'accélération de manière égale avec une petite équipe. Publier les priorités est plus crédible que de promettre un support universel.
La participation des fournisseurs peut étendre la couverture. Une entreprise de cartes réseau peut maintenir un chemin accéléré et fournir du matériel pour les tests. La relation doit rester claire: l'OISF coordonne le moteur, tandis que le fournisseur possède son pilote et le comportement du matériel. Lorsque le fournisseur se retire, le support peut décliner.
Les produits en aval peuvent se figer sur une configuration prise en charge et rétroporter les correctifs. Cela peut être raisonnable et rend la comparaison des versions difficile. Un opérateur a besoin du dossier de correctifs du fournisseur, pas seulement du numéro de version amont.
La matrice de support est donc une carte institutionnelle. Elle montre où s'arrête l'autorité de l'organisation à but non lucratif et où commence la responsabilité communautaire ou commerciale. Dans l'infrastructure ouverte, cette limite est aussi importante que la licence.
L'assurance qualité a besoin de trafic hostile sans divulguer les réseaux qui l'ont fourni
Un moteur de paquets ne peut pas être validé uniquement par des tests unitaires. Suricata a besoin d'exemples de flux fragmentés, de champs de protocole malformés, de retransmissions, de poignées de main de chiffrement et d'applications ordinaires dont le comportement ne devrait pas déclencher d'alertes. Le meilleur matériel de régression provient souvent d'incidents réels et de trafic de production, qui peuvent contenir des données confidentielles.
L'OISF et les contributeurs ont donc besoin de plusieurs types de corpus de test. De petits pcaps synthétiques isolent une règle d'analyseur. Le fuzzing génère des entrées malformées et explore les chemins de code. Des captures de production assainies révèlent des combinaisons que les concepteurs n'avaient pas anticipées. Le trafic de performance teste le comportement des travailleurs, de la mémoire et de la sortie à grande échelle.
L'assainissement est difficile. Supprimer la charge utile peut détruire la fonctionnalité qui a déclenché un bogue. Les adresses et les noms peuvent identifier des organisations. Une vulnérabilité de sécurité peut nécessiter une manipulation restreinte jusqu'à ce qu'un correctif soit disponible. Le projet a besoin d'un accès contrôlé et d'un moyen de transformer les signalements privés en tests de régression publics lorsque cela est sûr.
La reproductibilité est importante pour les fournisseurs en aval. Un fournisseur qui signale un plantage doit fournir le plus petit pcap et la configuration qui le déclenchent. L'OISF peut ajouter le cas à l'intégration continue. Le correctif protège alors les utilisateurs au-delà du produit d'origine et réduit les risques de récurrence.
Les règles ont besoin de leur propre suite de régression. Un changement d'analyseur peut modifier le tampon qu'une signature voit. Une mise à jour de règle peut produire de nouveaux faux positifs. Tester le moteur et le contenu séparément manque leur interaction. Des ensembles de règles représentatifs et des enregistrements EVE attendus peuvent détecter les changements avant la publication.
Le matériel et les chemins de capture compliquent l'assurance qualité. Une relecture de pcap exerce l'analyse et non les files d'attente de réception en direct ou le déchargement. L'intégration continue ne peut pas couvrir chaque carte réseau et plateforme. Les niveaux de support sont un moyen d'aligner les promesses sur les laboratoires disponibles. Les membres du consortium peuvent contribuer au matériel et à la capacité de test sans recevoir un contrôle exclusif sur les résultats.
L'analyse assistée par IA ajoute une autre source de cas. Les outils automatisés peuvent proposer des défauts ou générer des entrées, tandis que les mainteneurs doivent confirmer l'accessibilité et la gravité. Un corpus plus grand peut améliorer la confiance et augmenter les exigences de stockage et de triage.
Cette infrastructure de test est facile à négliger pour les utilisateurs en aval car elle n'apparaît pas dans une alerte. C'est l'une des fonctions les plus précieuses fournies par l'organisation à but non lucratif. Le moteur devient fiable lorsque la défaillance d'hier est préservée comme vérification automatisée de demain, avec des contrôles qui respectent les réseaux d'où proviennent les preuves.
Les revendications de performance ont peu de sens à moins que la charge de travail d'inspection ne soit fixée
Suricata est souvent évalué en paquets par seconde ou en gigabits par seconde. Ces chiffres importent parce qu'un capteur qui ne peut pas suivre crée des angles morts. Ils sont particulièrement sensibles à ce que le moteur est amené à faire.
Un ensemble de règles de quelques signatures de paquets simples a un coût différent de milliers de règles sensibles aux applications. La journalisation des métadonnées TLS et DNS ajoute du travail. L'extraction de fichiers, la décompression et Lua peuvent en ajouter davantage. Les petits paquets créent plus de surcharge par paquet que les transferts volumineux au même débit binaire. Le trafic avec de nombreux flux courts sollicite l'état différemment de quelques sessions longues.
L'architecture de capture modifie l'enveloppe. AF_PACKET, DPDK, AF_XDP et les chemins des fournisseurs utilisent différents modèles de file d'attente et de mémoire. La génération du CPU, le cache, le placement NUMA, les files d'attente de la carte réseau et l'affinité des travailleurs affectent les résultats. Un benchmark appartient à ce système, pas au seul mot Suricata.
La qualité de la détection ne doit pas être échangée de manière invisible contre le débit. Désactiver les analyseurs ou la journalisation peut améliorer un graphique alors que le capteur voit moins. Abandonner des paquets après la capture est un autre moyen de préserver la vitesse apparente du moteur et de perdre des preuves. Les rapports doivent inclure les pertes de capture, le nombre de règles, les protocoles activés et la configuration de sortie.
La latence est importante en mode en ligne. Un système peut maintenir un débit moyen et ajouter un délai variable pendant les rafales. La latence de queue et le comportement de contournement sont pertinents pour les services de production. Un capteur passif peut donner la priorité aux pertes par rapport au délai de transfert; un IPS doit équilibrer les deux.
Les tests reproductibles doivent utiliser un trafic représentatif et des cas malveillants. Les flux synthétiques exercent la capacité et peuvent manquer de diversité de protocoles. Les pcaps de production enregistrés reflètent les distributions réelles et présentent des limitations de confidentialité et de relecture. Combiner les deux donne une enveloppe plus utile.
Les appliances des fournisseurs peuvent surpasser un hôte générique grâce à une capture optimisée et au matériel. Ce résultat crédite le produit intégré. La documentation et les niveaux de support de l'OISF en amont aident les utilisateurs à comprendre quelles parties sont communes. Les comparaisons doivent éviter d'utiliser l'accélération d'un fournisseur pour revendiquer un débit universel du moteur.
La conclusion rigoureuse n'est pas que Suricata est rapide ou lent. C'est que la performance est une propriété configurée d'un pipeline de capture, d'analyse et de sortie. Les opérateurs doivent tester le pipeline qu'ils ont l'intention de déployer et surveiller s'il reste dans l'enveloppe testée à mesure que les règles et le trafic changent.
Le chiffrement déplace la valeur vers les métadonnées, la corrélation et le placement des capteurs
Davantage de trafic réseau est chiffré, limitant l'inspection de la charge utile. Le chiffrement TLS, QUIC et au niveau applicatif protège les utilisateurs et réduit la visibilité des capteurs passifs. Suricata peut analyser les métadonnées de poignée de main, les certificats et les champs de protocole non chiffrés lorsqu'ils sont disponibles. Il ne peut pas inspecter le contenu qu'il ne peut pas déchiffrer.
Cela change la conception des règles. Les indicateurs peuvent utiliser les noms de serveur, les propriétés des certificats, la réputation IP, le comportement des flux ou les anomalies de protocole. Ces signaux peuvent être utiles et moins définitifs qu'une correspondance de charge utile. Le client hello chiffré et les fonctionnalités de confidentialité peuvent réduire davantage les métadonnées.
Les organisations peuvent placer des capteurs après le déchiffrement au niveau des proxys ou des équilibreurs de charge. Cela offre une visibilité et concentre le texte en clair sensible. Cela peut ne pas couvrir le trafic chiffré de bout en bout ou direct. L'architecture doit refléter la politique de confidentialité et de sécurité.
La télémétrie des terminaux devient plus importante. Un capteur réseau peut identifier une connexion suspecte tandis que le terminal explique quel processus l'a initiée. La corrélation entre les événements EVE JSON, DNS, d'identité et de terminal peut améliorer la confiance. Elle augmente également l'intégration et la conservation des données.
Le trafic chiffré peut encore exposer des risques d'implémentation de protocole à Suricata. Les analyseurs traitent les structures de poignée de main et les métadonnées de transport. Une entrée malformée peut attaquer le capteur même lorsque le contenu applicatif reste caché.
La valeur du projet ne disparaît donc pas avec le chiffrement. Elle se déplace vers l'état de flux, les métadonnées de protocole et le contexte à l'échelle du réseau. Les affirmations doivent être ajustées. Un capteur sans déchiffrement ne doit pas être commercialisé comme voyant l'activité applicative complète.
La question stratégique est de savoir où doit exister la visibilité. Un déchiffrement omniprésent peut saper la confidentialité et créer une concentration de clés. La détection basée sur les métadonnées peut manquer du contenu. Suricata fournit des outils pour plusieurs positions dans l'architecture; la politique appartient à l'opérateur.
Les protocoles spécialisés augmentent à la fois la valeur publique et le coût des erreurs
Le portefeuille de protocoles de Suricata s'étend au-delà du trafic web et DNS ordinaire. Les protocoles industriels, de partage de fichiers et d'infrastructure peuvent être analysés et exposés aux règles et à EVE. Cela donne aux opérateurs un moyen ouvert d'observer des réseaux où la surveillance propriétaire est coûteuse ou limitée.
Les environnements spécialisés ont des conséquences de défaillance différentes. Un message de contrôle industriel peut être rare et critique pour la sécurité. Un faux positif en mode passif peut distraire un opérateur; un blocage en ligne peut interrompre un processus. La sémantique du protocole et le contexte d'ingénierie local sont essentiels.
Les implémentations héritées s'écartent souvent des spécifications. Les appareils peuvent rester en service pendant des décennies et ne peuvent pas être facilement corrigés. Les analyseurs doivent accepter les bizarreries attendues sans accepter des entrées ambiguës qui permettent l'évasion. Les données de test sont plus difficiles à obtenir car les captures de production peuvent révéler des opérations sensibles.
Les variantes chiffrées et propriétaires limitent la visibilité. Un analyseur peut identifier le protocole externe et ne pas comprendre les extensions du fournisseur. L'absence d'une alerte ne doit pas être interprétée comme une conformité au protocole ou une sécurité.
Les mainteneurs communautaires et les fournisseurs sont particulièrement importants dans ces domaines. L'équipe centrale de l'OISF ne peut pas posséder une expertise opérationnelle pour chaque protocole industriel. Une entreprise qui contribue à un analyseur doit fournir des tests et de la maintenance, tandis que la revue en amont protège le moteur commun.
L'état du support doit être explicite. Un analyseur présent dans la documentation peut avoir une maturité et une couverture de fuzzing différentes. Les opérateurs doivent savoir si le chemin est activement maintenu et si l'écosystème de règles a un contenu significatif.
Le bénéfice public peut être substantiel. Un analyseur ouvert permet aux chercheurs, propriétaires d'actifs et entreprises de sécurité de partager les améliorations. Il évite de faire d'un fournisseur d'appareil l'interprète unique du trafic critique. Le code partagé peut concentrer un défaut sur les déploiements, rendant une divulgation coordonnée vitale.
Les protocoles spécialisés illustrent le contrat de base du projet. Suricata étend la capacité de sécurité inspectable à travers les secteurs. Chaque nouveau décodeur augmente l'obligation de l'institution de tester les entrées hostiles et d'énoncer précisément ce que le moteur comprend.
La capacité des analystes est une dépendance de détection que le moteur ne peut pas automatiser
Un capteur peut produire plus d'alertes précises qu'une organisation ne peut en enquêter. Le résultat n'est pas une sécurité renforcée. Les files d'attente s'allongent, les analystes suppriment les signatures bruyantes et les événements importants deviennent une ligne parmi des milliers. La sortie de Suricata doit être conçue autour d'une capacité de réponse, pas seulement autour de ce que le moteur peut journaliser.
Le volume d'alertes est façonné par les règles et le contexte local. Une signature utile en bordure Internet peut être bruyante à l'intérieur d'un laboratoire de vulnérabilité. Un scanner connu peut générer des événements répétés. Les seuils, la suppression et la criticité des actifs transforment le contenu générique en un signal opérationnel.
Le réglage comporte des risques. Un analyste peut désactiver une règle après plusieurs faux positifs et supprimer la seule détection d'une attaque réelle. Les exceptions doivent avoir des propriétaires, des raisons et des dates de revue. Une suppression temporaire pendant la maintenance ne doit pas devenir une politique permanente par négligence.
EVE JSON prend en charge l'enrichissement. L'inventaire des actifs, les données d'identité et des terminaux peuvent indiquer aux analystes si une destination est critique ou si un processus a créé la connexion. L'enrichissement peut augmenter la confiance et introduire des erreurs provenant de sources obsolètes. L'événement Suricata d'origine doit rester disponible.
L'automatisation peut clore des cas connus à faible risque ou bloquer des indicateurs de haute confiance. Elle peut également propager une fausse interprétation à la vitesse de la machine. La réponse automatisée nécessite des seuils de preuve plus étroits que la notification et un chemin de retour en arrière. La source de la règle et l'état du moteur doivent être enregistrés avec l'action.
Le personnel fait partie du coût total. Le moteur est open source, tandis que la surveillance 24 heures sur 24, la recherche sur les menaces et la réponse aux incidents ne le sont pas. Les services gérés et les produits commerciaux vendent cette couche. Leur valeur doit être jugée par les résultats de la réponse et la transparence, pas par le nombre d'alertes qu'ils ingèrent.
La formation relie les preuves de paquets aux applications. Les analystes ont besoin de suffisamment de connaissances sur les protocoles pour comprendre les champs des analyseurs et d'un contexte opérationnel suffisant pour savoir si un comportement est attendu. Les auteurs de règles ont besoin de retours d'incidents. Les ingénieurs de plateforme doivent voir quand le délai de sortie ou la perte de paquets affecte les enquêtes.
L'OISF peut améliorer les schémas, la documentation et la formation. Elle ne peut pas fournir un analyste à chaque déploiement. Toute affirmation selon laquelle le moteur « détecte les menaces » doit préserver le système humain et organisationnel qui transforme une correspondance en un réseau défendu.
L'intégration commerciale élargit la portée et masque la version utilisée
Les fournisseurs intègrent Suricata parce que construire un analyseur de paquets haute performance et un moteur de règles à partir de zéro est coûteux. Le moteur ouvert leur donne une base mature. Ils peuvent ajouter du matériel de capture, des règles, des analyses, de l'orchestration et du support.
Le client peut ne pas connaître la version amont ou les correctifs locaux. Un nom de produit peut persister tandis que le moteur sous-jacent change. Les avis de sécurité créent une question de chaîne d'approvisionnement: la version intégrée est-elle affectée, et quand le fournisseur livrera-t-il un correctif?
Les obligations de la GPL influencent l'architecture d'intégration et la distribution. L'analyse juridique précise dépend de la façon dont le code est combiné et transmis. La licence ouverte de l'OISF ne fait pas des couches propriétaires en aval une partie de la fondation. Les fournisseurs ont besoin de leur propre processus de conformité.
Un produit peut améliorer Suricata par des tests de production et des correctifs en amont. Il peut également maintenir une branche privée qui diverge. La divergence peut être nécessaire pour le matériel ou les fonctionnalités et rend les mises à niveau futures coûteuses. Les clients doivent demander quels changements sont en amont et combien de temps le fournisseur prend en charge sa branche.
La provenance des règles devient opaque dans les appliances. Un fournisseur peut fournir du contenu propriétaire et utiliser des flux tiers. Une alerte doit identifier la source de la règle même si l'interface marque tout comme la détection du produit. Cela est important pour le réglage et la responsabilité.
L'architecture de capture peut rendre les performances incomparables avec les références amont. Un fournisseur peut équilibrer la charge des flux sur plusieurs capteurs ou utiliser des cartes d'accélération. Un bon résultat démontre le produit, pas Suricata seul. Inversement, une mauvaise intégration ne doit pas être traitée comme une limite du moteur.
L'intégration élargit l'influence du projet et complique un recensement des déploiements. L'OISF ne publie pas de liste complète des produits ou installations. Les affirmations des fournisseurs et les études de cas publiques sont sélectives. La description prudente est que Suricata est utilisé directement et à l'intérieur de systèmes commerciaux.
La relation est stratégiquement précieuse lorsque les entreprises en aval contribuent aux correctifs, financent l'OISF et préservent la transparence sur les versions. Elle devient extractive lorsque le moteur commun supporte le risque tandis que toutes les connaissances opérationnelles et les revenus restent privés.
Les produits qui intègrent Suricata doivent à leurs clients la transparence sur la version
Un client ne peut pas répondre à un avis amont si l'appareil ne divulgue pas quelle branche et quels correctifs de Suricata il exécute. Un produit peut exposer sa propre version tout en cachant le moteur. Ce choix de packaging transfère l'avantage d'information au fournisseur et retarde l'évaluation indépendante des risques.
Une nomenclature logicielle utile identifie la base amont, les commits locaux, l'intégration de capture et les sources de règles. Elle doit être disponible pour le client sous une confidentialité appropriée et mise à jour à chaque version. Le fournisseur doit indiquer si les avis de l'OISF s'appliquent et quand les correctifs seront livrés.
Les rétroportages privés peuvent rendre une ancienne version sûre contre un problème nommé, mais la chaîne de version seule semblera vulnérable. Le fournisseur a besoin d'un dossier de sécurité public ou destiné aux clients. Inversement, modifier la chaîne sans appliquer chaque correctif crée une fausse assurance.
Le support contractuel au-delà de la fin de vie amont de Suricata 7 peut être légitime. Il place la charge des correctifs et des tests sur le fournisseur. Les clients ne doivent pas supposer que l'OISF examinera la branche privée ou que les nouvelles règles et analyseurs resteront compatibles.
La transparence sur les versions aide également l'OISF à comprendre l'écosystème sans le posséder. Les rapports en aval peuvent identifier quelles branches ont besoin de conseils de migration. La fondation fournit les versions amont; les fournisseurs doivent aux clients un compte rendu clair de la manière dont ces versions entrent dans le produit.
Une petite organisation à but non lucratif finance le moteur commun sous de plus grandes entreprises commerciales
Les chiffres de l'exercice 2025 de l'OISF montrent une organisation avec environ 2,06 millions de dollars de revenus et 1,68 million de dollars de dépenses. Les contributions ont fourni la majeure partie des revenus. Les revenus des services étaient plus faibles. La fondation a terminé l'année avec environ 2,09 millions de dollars d'actifs nets.
Les chiffres suggèrent une base opérationnelle stable et ne doivent pas être confondus avec la valeur de Suricata en tant qu'écosystème. Les fournisseurs de sécurité peuvent vendre des appliances, des abonnements, des services de détection gérés et des flux de règles qui dépendent du moteur. Les opérateurs paient pour le matériel, le stockage et les analystes. Ces montants se situent en dehors des déclarations de l'OISF.
Le modèle de consortium permet aux entreprises de soutenir le code partagé. Les membres peuvent financer l'ingénierie et avoir une voix dans un écosystème important pour leurs produits. La fondation emploie du personnel, assure l'assurance qualité, organise des formations et SuriCon et coordonne les versions.
Cet arrangement répond à un problème courant de l'open source: les entreprises bénéficient d'un composant public tandis que la charge de maintenance incombe aux bénévoles. Les contributions peuvent transformer une partie de la valeur en aval en capacité en amont. Le montant et les conditions du soutien des membres importent, et les archives publiques ne fournissent pas une analyse complète des cotisations ou de la concentration.
L'influence commerciale n'est pas intrinsèquement une capture. Les fournisseurs ont des preuves de production et des ingénieurs. Leurs priorités peuvent améliorer les performances et les protocoles. La gouvernance doit empêcher une entreprise de convertir l'amont en une feuille de route privée ou de recevoir des informations de sécurité préférentielles sans processus légitime.
Le statut 501(c)(3) de l'OISF et son numéro EIN 26-3316567 établissent l'institution juridique. La structure à but non lucratif ne supprime pas les incitations commerciales. Elle crée un véhicule pour les aligner autour d'un moteur commun.
La durabilité financière doit correspondre à la surface d'attaque. Plus de protocoles, de chemins de capture et de plugins créent du travail de maintenance. Les audits de sécurité peuvent augmenter les découvertes plus rapidement que le personnel ne peut les trier. La formation et les conférences rivalisent avec l'ingénierie pour les ressources. La fondation doit allouer les fonds de manière suffisamment transparente pour que les contributeurs et les membres aient confiance dans l'équilibre.
Un petit budget peut avoir un effet de levier démesuré parce que les fournisseurs et les utilisateurs contribuent en nature. Il peut également créer un risque de personne clé et d'épuisement. Les archives de l'équipe actuelle identifient Victor Julien et Kelley Misata dans des rôles de direction, avec des responsables techniques incluant Jason Ish et Peter Manev. L'institution a besoin d'une relève à la fois dans l'ingénierie et les opérations.
L'argument économique le plus clair de l'OISF n'est pas que Suricata est gratuit. C'est que de nombreuses organisations peuvent partager le coût d'un moteur inspectable tout en se concurrençant au-dessus. Le modèle fonctionne lorsqu'une part suffisante de la valeur retourne à la réponse de sécurité et à la maintenance commune.
Snort, Zeek et les produits commerciaux NDR résolvent des problèmes adjacents
Suricata est souvent comparé à Snort car les deux peuvent utiliser des flux de travail IDS et IPS orientés signatures. Snort a sa propre architecture, son écosystème de règles et sa lignée commerciale. La compatibilité n'est pas complète, et les affirmations de performance ou de détection dépendent des versions et des configurations.
Zeek adopte une approche différente, mettant l'accent sur une analyse réseau riche et des scripts autour des événements et de la sémantique des protocoles. Il est couramment utilisé pour la surveillance de la sécurité réseau et la chasse plutôt que comme un remplacement direct équivalent en signatures. Les organisations déploient souvent Zeek et Suricata ensemble: l'un produit des journaux comportementaux détaillés, l'autre applique des règles et peut faire respecter en ligne.
Les plateformes commerciales de détection et de réponse réseau ajoutent de l'apprentissage automatique, un contexte d'entité, du stockage et une gestion des cas. Certaines peuvent embarquer Suricata; d'autres utilisent des moteurs propriétaires. Elles fournissent un service intégré à un prix et peuvent réduire le travail d'assemblage de l'opérateur.
Les produits de pare-feu et de terminal voient différentes couches. Un pare-feu peut appliquer une politique d'identité et d'application à un point d'étranglement. La détection de terminal voit l'activité des processus et des fichiers invisible sur les réseaux chiffrés. Suricata fournit une perspective réseau et ne peut pas remplacer le contexte de l'hôte.
Security Onion et SELKS empaquètent Suricata avec d'autres outils. Leurs versions, configurations et supports sont distincts. Un utilisateur exécutant l'une de ces distributions dépend du projet d'intégration ainsi que de l'OISF.
Le choix doit suivre le modèle de détection. Une organisation ayant besoin d'une application de signatures en ligne peut privilégier Suricata. Une équipe de chasse peut vouloir une télémétrie complémentaire. Un petit opérateur peut choisir une distribution prise en charge. Un fournisseur peut embarquer le moteur pour éviter de dupliquer le travail sur les protocoles.
Les comparaisons de benchmarks sont fragiles. Le mélange de trafic, la taille des paquets, les analyseurs activés, les règles, la sortie et le chemin de capture déterminent le débit. Un classement à un seul chiffre peut récompenser une configuration qui fait moins d'inspection. La qualité de la détection ne peut pas être déduite des paquets par seconde.
La force concurrentielle de Suricata est une infrastructure inspectable et extensible avec un large écosystème de règles et d'intégrations. Sa faiblesse est que l'opérateur doit assembler la capture, le contenu, le stockage et la réponse à moins qu'une distribution ou un fournisseur ne le fasse. L'organisation à but non lucratif gouverne le moteur, pas le programme de sécurité complet.
La maturité réside dans les limites publiées, les correctifs et les frontières du support
En août 2026, Suricata 8.0.6 était la version stable actuelle, tandis que Suricata 7 était en fin de vie. Le projet avait une architecture documentée, une matrice de support, un utilitaire de mise à jour des règles, un schéma EVE, une politique de sécurité et une institution à but non lucratif. Ce sont des marqueurs de maturité car ils rendent visibles les limites et les responsabilités.
Ils n'établissent pas un nombre complet d'installations, un support égal entre les backends ou l'absence de vulnérabilités non découvertes. Les versions de sécurité de juillet montrent pourquoi la maintenance continue est importante. Un moteur d'analyse de paquets continue de s'étendre à travers de nouveaux protocoles, chemins de capture, règles et intégrations en aval, chacun ajoutant de la valeur et une nouvelle limite de confiance.
Le centre organisationnel est l'OISF, avec un budget réel mais modeste à côté de l'écosystème utilisant le moteur. Les contributions et les relations commerciales financent le travail commun. Les fournisseurs, les fournisseurs de règles et les opérateurs ajoutent des produits et de la main-d'œuvre en dehors des comptes de la fondation. La santé du moteur partagé dépend d'un retour suffisant de cette valeur en aval vers la sécurité des analyseurs, l'assurance qualité, l'ingénierie des versions et la documentation.
Suricata n'est pas un programme de détection complet à lui seul. Il a besoin d'une capture fiable, de règles actuelles et appropriées, de stockage, de réglage et d'analystes. Une alerte enregistre qu'une règle configurée a correspondu à l'interprétation du trafic observé par le moteur. Elle ne prouve pas à elle seule une compromission.
Les preuves futures les plus utiles incluraient des tests de performance équivalents à la charge de travail, des études sur les erreurs de détection, des versions embarquées transparentes et une vision plus claire de la concentration des contributeurs. Le test institutionnel le plus immédiat serait un problème grave déclenchable à distance: divulgation rapide, correctifs pris en charge, adoption en aval visible et aucune confusion sur la partie responsable de la réponse.
Le moteur ouvert donne aux acheteurs un levier car un fournisseur n'est pas la seule partie capable d'expliquer ce que l'analyseur ou la règle a fait. Ce levier ne survit que lorsque les produits préservent les informations de version, la provenance des règles et le contexte brut des événements. La maturité de Suricata réside dans le fait de rendre ces limites inspectables, pas dans l'affirmation que le moteur est terminé.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance