
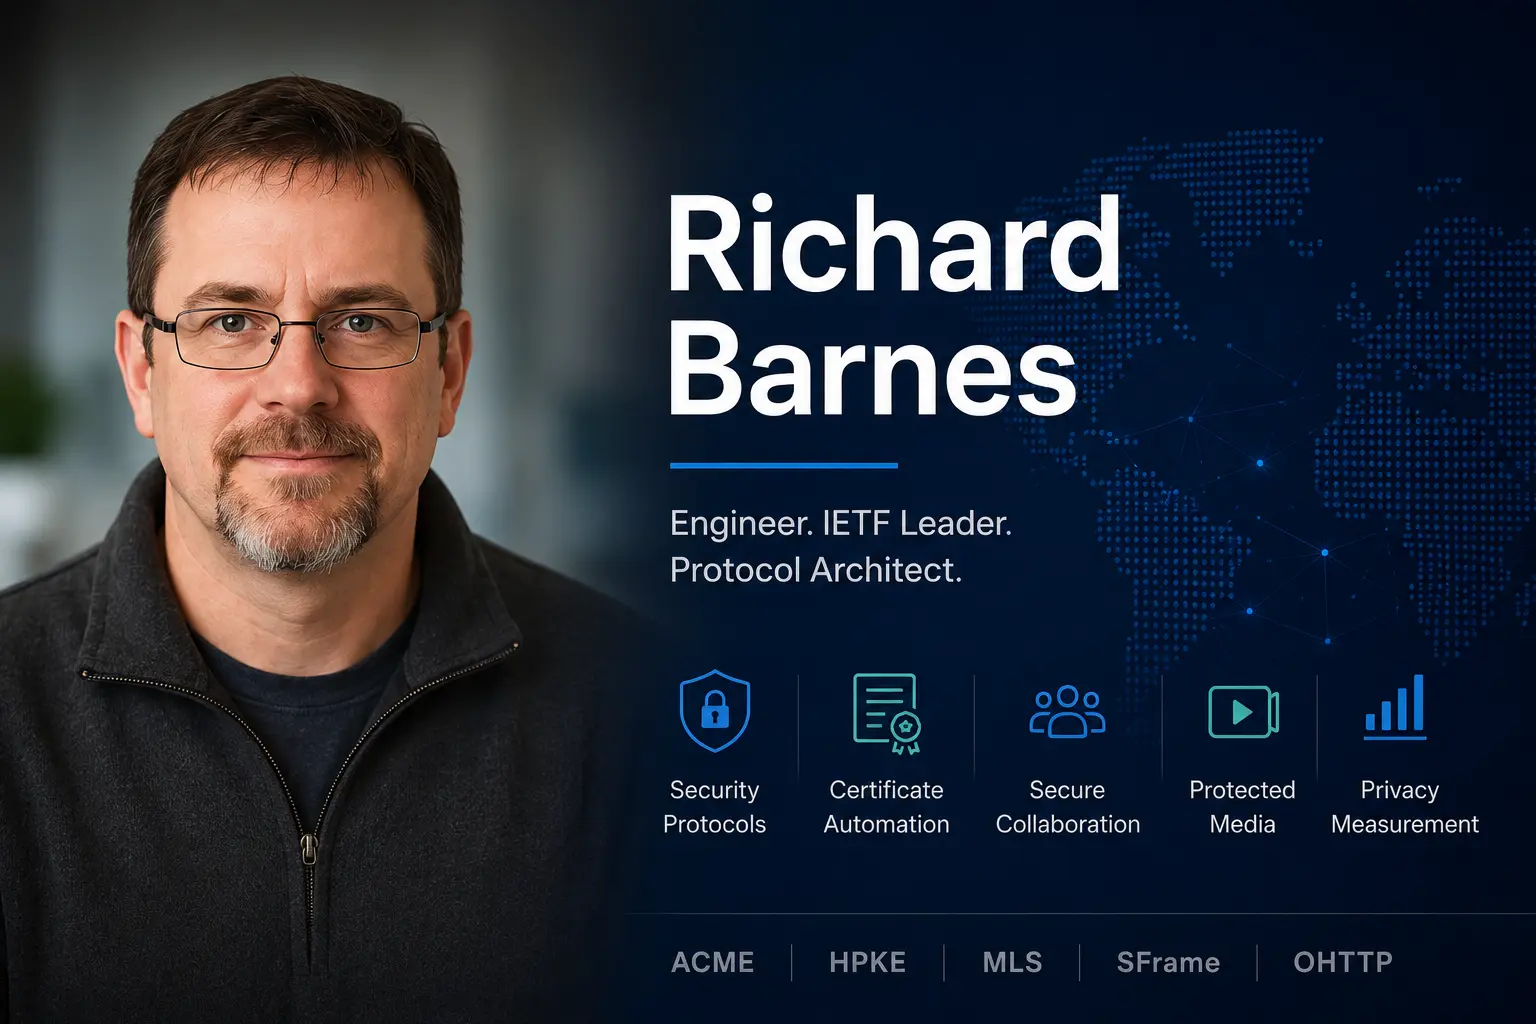
Synthèse
- Richard Barnes est un ingénieur émérite de Cisco et relecteur au sein du Security Directorate de l'IETF. Ses travaux couvrent l'automatisation des certificats, le chiffrement hybride, la messagerie de groupe, les médias sécurisés et la mesure respectueuse de la vie privée.
- ISRG lui attribue la rédaction de la première implémentation de Boulder, tandis que le service actuel Let’s Encrypt et son code sont des systèmes collectifs maintenus par une organisation et une communauté plus larges.
- ACME, HPKE, MLS et SFrame traitent différentes couches de confiance — cycle de vie des certificats, chiffrement du destinataire, changement d'état de groupe et médias protégés — sans fournir une sécurité complète des terminaux ou des services.
- Le parcours de Barnes montre des normes qui répartissent l'autorité entre auteurs, groupes de travail, relecteurs, implémenteurs, fournisseurs et opérateurs, lesquels décident de ce qui est accepté, déployé et maintenu.
Boulder a transformé l'émission de certificats en système opérationnel
L'Internet Security Research Group, l'organisation à but non lucratif à l'origine de Let's Encrypt, indique que Barnes a écrit la première version de Boulder après des discussions avec l'équipe fondatrice lors d'une réunion de l'IETF. Boulder est le code en Go utilisé pour les opérations centrales de l'autorité de certification. L'implémentation initiale a compté parce qu'elle a transformé l'idée d'émission automatisée en architecture exécutable.
Écrire la première version n'équivaut pas à posséder ou à rédiger seul le système actuel. Let's Encrypt est devenu un vaste service public avec des ingénieurs, des travaux de fiabilité de site, des revues de sécurité, des bases de données, des modules de sécurité matériels, une infrastructure de validation et des procédures d'incident. Le dépôt Boulder actuel contient des années de contributions. Le rôle de Barnes est un point d'origine concret dans une histoire opérationnelle collective.
Une autorité de certification publique reçoit en permanence des requêtes non fiables. Elle interagit avec les serveurs DNS et web, stocke l'état des comptes et des commandes et peut faire signer des certificats par des clés dont la compromission serait grave. L'automatisation augmente le volume et supprime les points de contrôle manuels. L'architecture logicielle doit compenser par des frontières strictes.
La conception de Boulder a évolué autour de composants séparés et de responsabilités étroites. Les services de validation déterminent si un défi a réussi. Les systèmes d'enregistrement et de commande suivent l'état des clients. Les voies d'émission et de signature des certificats sont protégées. Les services de limitation de débit et de politique contraignent l'usage. Les bases de données et les files d'attente préservent le flux de travail en cas de défaillance.
L'architecture actuelle a changé depuis la première implémentation, mais le principe demeure: le composant qui analyse une requête publique ne doit pas automatiquement posséder l'autorité de signature.
Cette séparation améliore aussi l'audit. Un opérateur peut demander quel résultat de validation a autorisé une émission, quel compte l'a demandée et quel composant a agi. Les journaux et l'état durable comptent parce que des erreurs de certificat peuvent être découvertes après la transaction. Une API sans état, sans enregistrement cohérent, serait plus simple mais moins responsable.
L'automatisation crée des défaillances à la vitesse d'une flotte. Une requête malformée d'un client peut se répéter sur des milliers d'hôtes. Un bogue de validation peut autoriser le mauvais nom. Un problème de base de données ou de file d'attente peut retarder des commandes jusqu'à ce que les certificats approchent de l'expiration. Les limites de débit peuvent protéger le service et bloquer une récupération légitime. Boulder et ACME exigent un outillage opérationnel qui distingue l'abus de la remédiation à grande échelle.
L'architecture dépend aussi de systèmes externes. Les réponses DNS peuvent varier. Les chemins de défi HTTP peuvent être interceptés ou mal configurés. Le temps affecte la validité des certificats. Les magasins de confiance des navigateurs et des systèmes d'exploitation déterminent si le résultat est utile. L'autorité de certification contrôle l'émission, mais pas toute l'expérience de confiance.
Le code initial a aussi servi de terrain de preuve pour le protocole devenu ACME. Une implémentation expose des ambiguïtés qu'un brouillon peut dissimuler. Comment un client se remet-il après une interruption de réseau? Que se passe-t-il lorsque le DNS change pendant la validation? Comment les autorisations sont-elles réutilisées? Quelles erreurs peuvent être réessayées sans danger? Comment l'autorité signale-t-elle qu'un nonce ou un état de compte n'est plus valide? Ces questions deviennent visibles lorsque de vrais clients et un vrai service interagissent.
La première version de Barnes a fourni un point de départ exécutable pour cette division du travail. Des ingénieurs ultérieurs l'ont durcie, étendue et exploitée. La revendication historique correcte n'est pas qu'un seul codeur a construit le service Let's Encrypt actuel, mais que le code initial a contribué à rendre une autorité automatisée suffisamment concrète pour que le protocole et l'organisation se développent ensemble.
Cette distinction protège aussi le récit des normes. ACME n'est pas une interface réservée à Let's Encrypt. Le service a aidé à prouver le modèle, tandis qu'une norme IETF a permis à d'autres autorités de certification et à des ICP privées d'implémenter le cycle de vie. Le code a créé la preuve opérationnelle; la normalisation a rendu le mécanisme portable.
La leçon plus large vaut pour tout service de confiance automatisé. Supprimer le travail manuel n'équivaut pas à supprimer la gouvernance. Cela exige des autorisations plus claires appliquées par les machines, de meilleurs enregistrements et des procédures de récupération testées, car les erreurs se propagent plus vite.
La sécurité des navigateurs a enseigné à Barnes que la confiance dépend des opérations
L'infrastructure à clés publiques est souvent décrite à travers des algorithmes et des chaînes de certificats. Pour un utilisateur de navigateur, sa fiabilité dépend d'un système d'exploitation bien plus vaste. Les autorités de certification valident le contrôle des noms, émettent des justificatifs et les révoquent. Les opérateurs de serveurs génèrent des clés, demandent des certificats, les déploient, les renouvellent et évitent de les exposer. Les navigateurs maintiennent des magasins de confiance et appliquent des politiques. Le temps, le DNS, l'accessibilité du réseau et la sécurité des comptes peuvent tous affecter le résultat.
Avant que l'automatisation ne devienne courante, beaucoup de ces tâches étaient manuelles. Un administrateur pouvait acheter un certificat, copier des fichiers entre systèmes, programmer un rappel et répéter le processus un an plus tard. Le flux de travail était assez coûteux pour que de petits sites n'utilisent parfois aucun chiffrement du transport. Il était aussi sujet aux erreurs. Un certificat expiré pouvait provoquer une panne. Une clé privée pouvait être placée sur le mauvais hôte. Un renouvellement pouvait réussir auprès de l'autorité et échouer au déploiement.
Richard Barnes a travaillé dans la sécurité des navigateurs avant l'ère Let's Encrypt, notamment comme responsable de la sécurité de Firefox. Cette expérience l'a placé près du décalage entre la conception cryptographique et la sécurité déployable. Un navigateur peut prendre en charge des protocoles solides et se connecter malgré tout à un web rempli de sites sans certificats valides, parce que l'émission et la maintenance sont trop difficiles.
Le problème n'a pas été résolu en affaiblissant la validation. Il fallait transformer le cycle de vie des certificats en protocole que les machines pouvaient exécuter. Un serveur avait besoin d'un moyen de créer un compte auprès d'une autorité de certification, de démontrer le contrôle d'un domaine, de demander un certificat, de le recevoir et de le renouveler avant son expiration. L'autorité avait besoin de règles auditables et d'une protection contre les abus. Les clients et les autorités avaient besoin d'un langage commun plutôt que d'une collection de scripts spécifiques à chaque éditeur.
Ce contexte aide à expliquer le portefeuille ultérieur de Barnes. ACME automatise le cycle de vie des certificats publics. HPKE conditionne une forme réutilisable de chiffrement du destinataire. MLS gère l'état cryptographique lorsque la composition d'un groupe change. SFrame protège les objets médias pendant que l'infrastructure de conférence les réachemine. Oblivious HTTP sépare les métadonnées réseau des requêtes d'application sous des hypothèses de non-collusion définies. Les systèmes diffèrent, mais chacun transforme une cérémonie de sécurité fragile en protocole composable.
L'automatisation ne supprime pas la confiance. Elle la déplace vers les comptes, les clés, les politiques, les logiciels et la récupération. L'accomplissement est que ces dépendances deviennent assez explicites pour être testées et implémentées entre organisations. Le travail de Barnes se lit mieux à travers cette lentille opérationnelle que comme une liste d'acronymes cryptographiques.
La localisation et les communications d'urgence ont fait de la vie privée une exigence architecturale
Le parcours de normalisation de Barnes avant Let's Encrypt comprenait des travaux sur la localisation réseau, les communications d'urgence et le traitement des métadonnées sensibles. Ces domaines sont faciles à traiter comme un prélude, mais ils ont établi un problème récurrent dans ses conceptions de sécurité ultérieures: un système peut avoir besoin de suffisamment d'informations pour remplir une fonction publique sans permettre à chaque entité de tout apprendre sur l'utilisateur.
Les services d'urgence ont besoin d'une localisation et d'un routage fiables. Les réseaux, les appareils et les applications peuvent chacun posséder des éléments différents de la réponse. Un objet de localisation peut faire gagner du temps lorsqu'une personne a besoin d'aide, mais il peut aussi révéler des déplacements ou une identité s'il est copié ou conservé sans contrôle. Le protocole doit préciser l'exactitude, la provenance et l'accès tout en reconnaissant que les politiques diffèrent selon les juridictions et les opérateurs.
Ce type de travail oblige les ingénieurs à distinguer le contenu des métadonnées. Chiffrer un message ne masque pas qui a contacté qui, quand, depuis quel réseau ou avec quel appareil. Un service peut suivre parfaitement la norme de transport tout en construisant un enregistrement comportemental détaillé. Les conceptions ultérieures OHTTP et de mesure de confidentialité rendent la même distinction plus explicite en séparant les rôles ou les parts.
Cela enseigne aussi la prudence à l'égard des terminaux. Un protocole peut protéger l'information en transit, mais l'appareil d'origine et l'autorité réceptrice doivent voir suffisamment de texte clair pour agir. Si l'un des terminaux est compromis, la cryptographie du réseau ne peut pas restaurer le secret. La récupération, l'authentification et la journalisation font partie du système.
Le passage de Barnes des normes de localisation à la sécurité des navigateurs et aux protocoles de collaboration présente donc plus de continuité qu'une liste de produits ne le suggère. L'objet protégé change, mais la question demeure: à quelle partie faut-il confier quelle revendication? Une conception sûre n'est pas celle qui dissimule toute information. C'est celle qui rend la divulgation nécessaire, limitée et vérifiable.
Cette approche aide à expliquer pourquoi ses protocoles ultérieurs sont composables plutôt que monolithiques. Un format de localisation, un cycle de vie de certificat, une primitive d'établissement de clés et un format de protection des médias résolvent chacun un problème défini. Les applications les combinent avec une politique. La séparation peut sembler incomplète aux utilisateurs qui cherchent une seule garantie, mais elle empêche un document de normalisation de revendiquer silencieusement une autorité sur l'identité, le droit et le fonctionnement d'un produit qu'il ne contrôle pas.
ACME a fait de l'émission de certificats une machine à états gérée par le client
L'Automated Certificate Management Environment, publié sous le nom de RFC 8555, définit les interactions entre un client et une autorité de certification. Un client crée ou utilise un compte. Il passe une commande pour des identifiants tels que des noms de domaine. L'autorité fournit des autorisations et des défis. Le client démontre son contrôle par une méthode prise en charge. Après la validation, le client soumet une demande de signature de certificat et récupère le certificat émis.
La séquence compte parce que l'émission d'un certificat n'est pas une seule requête. C'est un processus avec état, avec échecs et nouvelles tentatives. Un défi DNS peut exiger du temps de propagation. Un défi HTTP dépend du routage et de la configuration du serveur. Le client peut perdre la connectivité après la validation mais avant la finalisation. L'autorité doit empêcher le rejeu et lier les messages au bon compte et à la bonne commande.
ACME utilise des requêtes signées et des nonces anti-rejeu. Le protocole donne aux clients des informations d'état et d'erreur lisibles par machine. Il prend en charge l'automatisation sans obliger l'autorité à exposer son processus de signature privé. Le certificat final reste partie intégrante de la PKI web plus large, soumise aux règles de magasin de confiance et de politique extérieures à ACME.
L'effet opérationnel a été considérable, car il a transformé le renouvellement d'un projet annuel en service continu. Des durées de vie de certificat plus courtes deviennent pratiques lorsque les clients peuvent renouveler automatiquement. Les systèmes d'infrastructure en tant que code peuvent demander des justificatifs pendant le déploiement. Les PKI internes peuvent utiliser le même modèle de cycle de vie. Les opérateurs peuvent surveiller l'expiration et les échecs comme un état de santé ordinaire du système.
L'automatisation crée aussi un risque corrélé. Un bogue client peut faire échouer le renouvellement sur toute une flotte. Les justificatifs de compte peuvent autoriser de nombreuses commandes. Une panne de fournisseur DNS peut bloquer la validation. Les limites de débit destinées à prévenir les abus peuvent entraver la récupération après une réinstallation massive. Un incident d'autorité de certification peut affecter des clients automatisés à grande échelle. Le protocole fournit des états et des messages; un déploiement résilient exige des tests et des solutions de repli.
ACME ne décide pas si un domaine doit être considéré comme fiable par les utilisateurs. Il prouve une forme définie de contrôle et obtient un certificat selon la politique de l'autorité. Un certificat valide n'atteste pas qu'un site web est honnête ou sûr. Il lie une clé publique à des noms dans un cadre de confiance. Cette frontière est essentielle à une explication responsable.
La contribution de Barnes en tant que coauteur s'inscrit dans le processus de l'IETF. Des coauteurs ont rédigé et révisé le texte. Des entités au groupe de travail ont contesté des hypothèses. Des relecteurs de sécurité et l'Internet Engineering Steering Group ont évalué le document. Des implémenteurs ont fourni des retours. Aucun auteur ne pouvait à lui seul déclarer le protocole comme norme.
Le renouvellement a fait de la récupération après échec le véritable test de l'automatisation
L'émission du premier certificat attire l'attention, mais le renouvellement détermine si l'automatisation devient une infrastructure. Un serveur peut fonctionner pendant des années. Son certificat peut être remplacé de nombreuses fois. Les clés peuvent tourner, les domaines peuvent changer et les méthodes de validation peuvent évoluer. L'opérateur ne devrait pas avoir à répéter une cérémonie manuelle à chaque cycle.
Un client ACME commence normalement le renouvellement avant l'expiration, laissant du temps pour les nouvelles tentatives. Il doit stocker les justificatifs du compte en sécurité, choisir un défi approprié et déployer le nouveau certificat sur le bon service. Dans un système à répartition de charge, le certificat peut devoir atteindre de nombreux nœuds. Une commande réussie qui reste sur un seul hôte de gestion ne prévient pas une panne.
Les chemins de récupération doivent être conçus délibérément. Si un justificatif d'API DNS expire, l'organisation peut-elle utiliser un autre défi? Si une clé de compte est perdue, comment les nouvelles commandes sont-elles autorisées? Si une autorité de certification est indisponible, les clients peuvent-ils passer à un autre émetteur sans changer l'architecture applicative? Si les limites de débit sont atteintes pendant une reconstruction de flotte, qui peut coordonner une exception? Ces questions se situent hors de l'échange protocolaire du chemin heureux, tout en déterminant la résilience opérationnelle.
Des durées de vie de certificat plus courtes améliorent la sécurité en limitant l'exposition et en encourageant l'automatisation, mais elles réduisent le temps disponible pour remarquer un renouvellement cassé. La surveillance doit suivre la prochaine expiration, la dernière commande réussie, l'échec de validation et l'état de déploiement. Une alarme qui ne se déclenche que lorsque le certificat a expiré est la preuve que le cycle de vie reste manuel en pratique.
La portabilité d'ACME peut réduire la dépendance à une seule autorité de certification si les clients, la configuration des comptes et la politique de confiance sont conçus en conséquence. De nombreux déploiements se lient encore à une plateforme gérée dont l'usage interne d'ACME est invisible. Le protocole peut être ouvert alors que l'opérateur n'a aucun chemin de migration pratique.
Cette perspective de cycle de vie explique pourquoi ACME a été plus important qu'un certificat moins cher. Il a changé le modèle d'exploitation, passant d'un approvisionnement périodique à une gestion machine continue. Le même changement apparaît dans les protocoles ultérieurs de Barnes: les clés de groupe se mettent à jour quand la composition change, les clés de média suivent les sessions et les systèmes de confidentialité font tourner l'état cryptographique. La sécurité devient un service qui doit survivre au renouvellement, et non un artefact installé une seule fois.
L'IETF a transformé la solution d'un service en infrastructure partagée
Une implémentation peut avancer vite parce qu'une seule équipe contrôle son code. Une norme Internet poursuit un objectif différent: plusieurs organisations indépendantes doivent pouvoir implémenter le mécanisme et interopérer sans demander la permission à un seul éditeur. Cela exige de la précision, une revue publique et une volonté de réduire les ambitions.
Barnes a occupé plusieurs postes de direction à l'IETF, notamment ceux d'area director et de président de groupe de travail, et il est actuellement relecteur au Security Directorate. Ces rôles sont influents mais distribués. Un area director peut parrainer des documents, identifier des problèmes non résolus et participer aux décisions de l'IESG. Un président gère le processus et le consensus. Un relecteur de directorat examine les propriétés de sécurité. Les groupes de travail, les autres relecteurs, les implémenteurs et les recours limitent chaque rôle.
Ce modèle de gouvernance résiste à l'idée de conception protocolaire unilatérale. Une RFC réussie est un artefact technique négocié. Les auteurs peuvent être à l'origine d'une idée et défendre des choix, mais ils doivent répondre aux retours et aux preuves d'implémentation. Certains brouillons expirent. Certains sont remplacés. Certains sont publiés et suscitent peu d'adoption. Le statut de RFC n'est pas un ordre donné au marché.
Le processus de l'IETF rend aussi les compromis visibles. ACME devait définir un cycle de vie général sans préciser chaque règle métier d'une autorité de certification. MLS avait besoin d'un modèle cryptographique de groupe sans devenir une application de messagerie complète. SFrame devait protéger les médias tout en permettant à l'infrastructure de transférer les trames. Une norme devient utile en partie en refusant de s'approprier les problèmes voisins.
La carrière de Barnes montre l'avantage de naviguer entre les environnements de normalisation et de produit. Le bureau du directeur technique de la collaboration chez Cisco expose des contraintes issues des communications d'entreprise. Les travaux sur le navigateur et Let's Encrypt ont exposé les réalités de l'infrastructure publique. Le travail de normalisation exige que ces expériences soient abstraites sans transformer l'architecture d'un produit en règle universelle.
Le processus peut être lent et difficile pour les nouveaux venus. Le soutien d'un employeur donne à certains entités plus de temps et d'influence. Le consensus peut préserver la complexité ou retarder des mécanismes urgemment nécessaires. Pourtant, le dossier public et l'exigence d'implémentations indépendantes fournissent un contrôle que le développement de protocoles propriétaires ne possède pas.
Pour Barnes, le leadership se mesure le mieux par la participation répétée à ce système d'acceptation. Il a contribué à faire passer plusieurs mécanismes de sécurité du code ou de la recherche vers des spécifications revues. L'autorité demeure institutionnelle, et non personnelle.
L'automatisation des certificats a changé l'économie du chiffrement
Le coût d'un certificat n'a jamais été seulement le tarif facturé par un émetteur. Les organisations passaient du temps à générer des demandes, à prouver le contrôle, à déplacer des clés, à installer des fichiers et à se remettre des expirations. La charge pesait particulièrement sur les petits sites et sur les grandes flottes où un seul hôte oublié pouvait provoquer un incident. Let's Encrypt a supprimé le prix d'achat de ses certificats, tandis qu'ACME s'est attaqué au modèle de travail chez l'ensemble des émetteurs.
Une fois le cycle de vie programmable, le chiffrement pouvait devenir la règle par défaut pour des services qui ne justifieraient pas un processus manuel. Les environnements de développement, l'infrastructure à courte durée de vie et les systèmes internes pouvaient obtenir des certificats dans le cadre du déploiement. Les opérateurs pouvaient utiliser des durées de vie plus courtes parce que le renouvellement devait se produire automatiquement. L'amélioration de la sécurité provenait autant de l'économie et des flux de travail que de la cryptographie.
L'économie réalisée n'était pas la disparition du travail. Les opérations des autorités de certification, la maintenance des clients, les API DNS, la surveillance et la réponse aux incidents coûtent toujours de l'argent. Le travail s'est déplacé vers des logiciels et des services partagés. Une organisation à but non lucratif comme ISRG pouvait financer une infrastructure publique par des dons, du mécénat et un soutien connexe plutôt qu'en facturant à chaque site une transaction manuelle. Des autorités commerciales pouvaient proposer l'automatisation dans le cadre d'une PKI gérée.
Ce changement a créé une dépendance commune à l'infrastructure. Un client ACME ou une autorité de certification populaires peuvent affecter de nombreuses organisations. Les plateformes cloud peuvent masquer la gestion des certificats derrière une interface de service, réduisant à la fois l'effort de l'opérateur et sa visibilité. Le protocole donne aux clients un chemin théorique vers une autre implémentation, mais la migration pratique dépend de l'architecture de configuration, des comptes et du déploiement.
La leçon économique s'étend aux travaux ultérieurs de Barnes. Une norme de sécurité de groupe peut réduire le coût de construction du chiffrement de bout en bout. Une implémentation HPKE réutilisable peut éviter à chaque produit d'embaucher une équipe pour concevoir une construction sur mesure. SFrame peut permettre aux systèmes de conférence de préserver leur infrastructure de transfert plutôt que de reconstruire le service autour de serveurs de médias entièrement fiables. Les normes partagées concentrent la revue et amortissent l'ingénierie.
Le risque est une maintenance commune sous-financée. Une fois qu'un protocole ou une bibliothèque devient banal, les acheteurs peuvent le considérer comme de la plomberie gratuite. La revue de sécurité, l'infrastructure de test et la participation aux normes restent un travail spécialisé. Les employeurs et les organisations à but non lucratif décident de le soutenir. La carrière de Barnes dépend d'institutions disposées à financer un travail dont la valeur apparaît dans tout un écosystème plutôt que sur la ligne de revenus d'un seul produit.
HPKE conditionne le chiffrement du destinataire sans devenir un protocole applicatif
Hybrid Public Key Encryption, publié sous le nom de RFC 9180, fournit un moyen normalisé de combiner l'établissement de clés et le chiffrement symétrique authentifié. Un expéditeur utilise la clé publique du destinataire et une suite de chiffrement convenue pour établir un secret partagé, puis chiffre les données efficacement. La construction conditionne les choix cryptographiques et la liaison de contexte afin que les applications n'inventent pas un nouveau schéma hybride pour chaque usage.
Le mot « hybride » désigne ici la combinaison d'opérations à clé publique et d'opérations symétriques, pas nécessairement l'hybridation post-quantique, même si des travaux ultérieurs peuvent combiner des mécanismes d'encapsulation de clés classiques et post-quantiques. La clé privée du destinataire reste critique. L'application a toujours besoin d'une clé publique authentique et d'une politique de rotation, de compromission et d'identité.
HPKE est précieux parce que de nombreux protocoles de confidentialité et de messagerie ont besoin de la même primitive. Oblivious HTTP peut chiffrer une requête d'application à destination d'une passerelle pendant qu'un relais voit l'adresse du client. Les systèmes de messagerie peuvent chiffrer vers des destinataires ou des composants de groupe. Plutôt que de définir à plusieurs reprises des formats sur le fil et des dérivations de clés sur mesure, les protocoles peuvent référencer un bloc de construction revu.
La composition réduit la duplication mais ne rend pas l'usage abusif impossible. Les applications doivent choisir correctement les modes et les suites de chiffrement, lier le contexte prévu et éviter la réutilisation des nonces ou des clés. Les métadonnées telles que le moment et la taille des messages restent hors du contenu chiffré. La compromission d'un terminal expose le texte clair. Les implémentations ont besoin d'une résistance aux canaux auxiliaires et d'un aléa sécurisé.
La transition post-quantique accroît la valeur et la complexité d'une telle abstraction. Un protocole peut définir de nouvelles combinaisons de KEM sans réécrire chaque couche applicative, mais des clés plus grandes, des comportements d'échec différents et des implémentations plus jeunes créent un risque opérationnel. Les brouillons ne doivent pas être présentés comme un déploiement achevé.
Barnes a coécrit HPKE avec d'autres concepteurs de protocoles cryptographiques. L'importance de la RFC appartient à ce travail collectif et aux implémenteurs qui l'ont adoptée. Son portefeuille devient cohérent parce que HPKE sert de tissu conjonctif entre les systèmes ultérieurs de confidentialité et de collaboration.
MLS doit préserver un historique de groupe lorsque la composition change
Une session chiffrée entre deux parties a un modèle d'appartenance relativement simple. Une discussion ou une conférence de groupe peut contenir de nombreux entités qui entrent et sortent au fil du temps. Le système doit mettre à jour les clés efficacement, empêcher un membre retiré de lire les messages futurs et limiter l'effet d'un état antérieur compromis. Envoyer un secret frais individuellement à chaque entité pour chaque changement devient coûteux à grande échelle.
Messaging Layer Security, publié sous le nom de RFC 9420, définit un protocole d'état de groupe construit autour d'un arbre de relations cryptographiques. Les membres maintiennent une vue partagée du groupe et progressent à travers des époques. Une proposition peut ajouter, retirer ou mettre à jour un membre. Un commit applique les changements et dérive de nouveaux secrets. Les messages sont protégés sous l'époque courante. La structure arborescente permet des mises à jour sans travail par paires sur tout le groupe à chaque fois.
Le protocole vise la confidentialité persistante et la sécurité post-compromission sous des hypothèses définies. La confidentialité persistante limite ce qu'une compromission ultérieure de clé révèle sur les messages antérieurs. Les mécanismes post-compromission permettent à un groupe de recouvrer sa sécurité après qu'un membre a mis à jour du matériel de clé frais, à condition que l'adversaire ne contrôle plus le terminal concerné.
MLS n'est pas un service de messagerie complet. Il ne détermine pas l'identité de l'utilisateur, la récupération de compte, la politique anti-spam, la modération, le stockage des messages ou l'équité de livraison. Un service peut retenir ou réordonner des messages. Un terminal compromis peut lire le texte clair. L'application doit relier les justificatifs cryptographiques à des personnes ou à des appareils et gérer les sauvegardes. Ces frontières sont des choix de conception, pas des notes de bas de page manquantes.
L'interopérabilité exige aussi plus qu'un accord sur la RFC. Les implémentations ont besoin de suites de chiffrement, d'extensions et de formats de justificatifs compatibles. Les produits peuvent profiler la norme différemment. Les travaux de fédération tels que MIMI cherchent à traiter des questions inter-services adjacentes, mais les brouillons actuels peuvent changer.
Le rôle de Barnes dans MLS est substantiel et collectif. Il est l'un des nombreux auteurs et contributeurs. Le protocole est né d'un groupe de travail et d'une communauté d'implémentation. Le décrire comme le seul créateur contredirait le modèle de gouvernance même qui a rendu la norme crédible.
La valeur stratégique réside dans la séparation de la cryptographie de groupe d'une application d'un seul éditeur. Si plusieurs plateformes peuvent implémenter le même noyau de sécurité, les organisations gagnent un chemin vers des groupes sécurisés interopérables. Que ce chemin soit largement déployé dépend de l'identité du produit, de l'expérience utilisateur et des incitations commerciales hors du protocole.
La structure arborescente de MLS ne résout qu'une partie du problème de sécurité de groupe. Les entités ont aussi besoin d'une vue cohérente des changements d'appartenance validés et de l'époque qui protège un message. Les réseaux retardent et réordonnent le trafic. Des appareils se déconnectent. Un utilisateur peut avoir plusieurs appareils. Le service peut retenir une proposition ou délivrer des commits de manière inégale.
MLS représente explicitement les changements. Les propositions décrivent des ajouts, des retraits ou des mises à jour. Un commit applique un ensemble de propositions et fait passer le groupe à une nouvelle époque avec de nouveaux secrets. Les membres ont besoin de l'état antérieur et d'un contexte de groupe authentifié pour traiter la transition. Si un appareil manque trop d'historique, il peut nécessiter un transfert d'état ou une procédure de réintégration définie par l'application.
Les objectifs de sécurité du protocole dépendent de ces transitions. Retirer un membre doit empêcher l'accès aux époques futures. Mettre à jour un membre compromis avec du matériel de clé frais ne peut restaurer la sécurité qu'après que l'adversaire a perdu l'accès au terminal et que la mise à jour est acceptée. La confidentialité persistante protège les secrets antérieurs sous des hypothèses de compromission définies; elle n'efface pas le texte clair déjà stocké sur les appareils ou les serveurs.
La concurrence crée des cas difficiles. Deux membres peuvent proposer des changements en même temps. Le service qui délivre les messages peut choisir un ordre. Le groupe a besoin de règles qui produisent un seul état accepté plutôt que des fourches permanentes. Une implémentation peut être cryptographiquement correcte tout en créant une mauvaise expérience utilisateur si les appareils se désynchronisent à plusieurs reprises.
L'identité reste hors de l'arbre. Un justificatif lie un membre cryptographique à une identité d'application sous une certaine autorité. Le protocole ne décide pas si cette autorité a vérifié correctement une personne, une organisation ou un appareil. Un service malveillant peut ajouter une identité que la politique accepte. La modération et la récupération de compte sont des systèmes séparés.
Cette séparation est une force, car différentes applications peuvent utiliser MLS. C'est aussi pourquoi un libellé « sécurisé par MLS » ne raconte qu'une partie de l'histoire. Les acheteurs doivent examiner l'émission des justificatifs, la gestion des appareils, les sauvegardes, le comportement de livraison et le durcissement des terminaux. Le protocole fournit un moteur rigoureux d'état de groupe; le produit fournit le sens social et opérationnel.
La coécriture de Barnes le place dans la conception de ce moteur. Son bilan de déploiement appartient au groupe de travail élargi, aux implémenteurs et aux services qui l'intègrent.
SFrame protège les médias pendant que l'infrastructure de conférence continue de les router
La conférence en temps réel pose un problème différent de la messagerie de groupe. Les flux médias sont volumineux, continus et souvent gérés par des unités de transfert sélectif qui choisissent les flux de entités à envoyer aux autres. Le chiffrement de transport traditionnel peut protéger le trafic entre un client et le service de transfert tout en permettant au service de déchiffrer les médias. La confidentialité de bout en bout exige une protection qui survit à ce saut intermédiaire.
SFrame, publié sous le nom de RFC 9605, chiffre des trames médias individuelles au-dessus de la couche transport. Une unité de transfert peut inspecter les informations nécessaires au routage ou à l'adaptation des flux sans posséder les clés de contenu. Les entités détenant les clés appropriées peuvent déchiffrer les médias. La conception sépare la protection des objets médias du transport réseau utilisé pour les acheminer.
La distribution des clés est une fonction adjacente. MLS peut aider un groupe de conférence changeant à dériver des secrets partagés, mais les produits peuvent utiliser d'autres mécanismes. Les décisions d'identité et d'appartenance restent à l'application. Un service de conférence connaît encore les entités et les métadonnées de connexion dans de nombreux déploiements. Le moment, la taille des paquets et les motifs de trafic peuvent rester visibles. Le chiffrement de contenu de bout en bout n'est pas l'anonymat.
La conception contraint aussi le traitement des médias. Un service qui ne peut pas déchiffrer les trames peut être incapable d'effectuer certaines transformations côté serveur, l'enregistrement ou des fonctions de modération. Les produits doivent décider quelles opérations se produisent aux terminaux et comment les utilisateurs comprennent le mode de sécurité. La récupération et l'utilisation multi-appareils ajoutent de la complexité.
La valeur de SFrame est la clarté architecturale. Elle permet à un système de conférence de conserver un transfert évolutif tout en réduisant la part d'infrastructure à qui l'on confie du texte clair. Le résultat repose encore sur la sécurité des terminaux, les clés de groupe et une implémentation correcte. La coécriture de Barnes s'inscrit à nouveau dans une communauté et un écosystème de produits plus larges.
La progression de MLS vers SFrame montre pourquoi « protocole de messagerie sécurisée » est une description inadéquate. L'état de groupe et les objets médias sont des couches différentes. Les normes deviennent composables lorsqu'elles indiquent quelle couche elles protègent et quels risques restent visibles.
Oblivious HTTP sépare qui voit le client de qui voit la requête
Le chiffrement du contenu masque une requête aux observateurs du réseau, mais pas nécessairement au service qui la reçoit. Le service peut souvent voir l'adresse réseau du client et le contenu applicatif. Oblivious HTTP divise ces vues entre un relais et une passerelle. Le relais voit la connexion du client mais transporte une requête chiffrée. La passerelle peut déchiffrer et transmettre la requête applicative, mais ne devrait pas voir l'adresse d'origine du client.
La propriété de confidentialité dépend de l'absence de collusion entre le relais et la passerelle. La cryptographie impose la séparation du contenu en transit; l'indépendance institutionnelle impose la séparation des connaissances. La corrélation temporelle, la taille du trafic et les comptes applicatifs peuvent encore identifier les utilisateurs. Le mécanisme n'est pas un anonymat universel.
Cette conception a des usages pratiques dans la télémétrie sensible à la vie privée, les requêtes et l'accès aux services. Elle introduit aussi plus d'infrastructure et de modes de défaillance. Les relais ont besoin de capacité et de contrôles anti-abus. Les passerelles ont besoin de gestion des clés. Les applications ont besoin d'un moyen de gérer les nouvelles tentatives et les erreurs sans divulguer d'informations corrélables. Les opérateurs doivent expliquer quelles organisations détiennent chaque rôle.
Le travail de Barnes dans ce domaine relie HPKE à l'architecture réseau. La primitive de chiffrement protège la requête. La disposition du relais change l'exposition des métadonnées. Ni l'une ni l'autre n'atteint à elle seule la propriété de confidentialité visée. Le système n'est sûr que lorsque les hypothèses techniques et organisationnelles s'alignent.
La leçon s'applique au-delà d'OHTTP. La confidentialité échoue souvent parce qu'une conception protège les charges utiles tout en ignorant les métadonnées, ou concentre dans une seule entreprise des fonctions supposées séparées. Les normes ouvertes peuvent spécifier les rôles et les formats sur le fil, mais le déploiement détermine si la séparation est significative.
La mesure respectueuse de la vie privée laisse subsister les métadonnées et le pouvoir institutionnel
Les services opérationnels veulent des données sur la performance, la sécurité ou l'usage d'un produit. Collecter chaque événement individuel en clair crée un risque de confidentialité et de violation. Les systèmes d'agrégation distribués tels que les travaux liés à VDAF et DAP cherchent à permettre à plusieurs agrégateurs de valider les contributions et de produire des totaux sans qu'aucune partie ne voie chaque mesure brute sous le modèle de menace visé.
Un client encode une mesure. Des parts vont à des agrégateurs séparés. La vérification cryptographique contrôle que les entrées sont bien formées et restent dans des bornes autorisées. Les agrégateurs combinent les résultats pour produire un agrégat. La propriété de confidentialité dépend des limites à la collusion et de la conception des requêtes.
Une sortie agrégée peut encore révéler des personnes lorsque les groupes sont petits ou que les requêtes sont répétées stratégiquement. La confidentialité différentielle est un mécanisme distinct qui peut être nécessaire pour limiter l'inférence. Les métadonnées sur le moment et la participation peuvent subsister. Des clients malveillants peuvent tenter d'empoisonner les résultats. Les implémentations doivent gérer les clés, les époques et la disponibilité.
Les travaux actuels de Barnes sur les brouillons de mesure respectueuse de la vie privée montrent une continuation de la même approche: décomposer la confiance pour qu'un service n'ait pas besoin de détenir toute l'information. Ces travaux restent en partie à l'état de brouillon, et les Internet-Drafts actifs ne doivent pas être décrits comme des normes finales. Leur présence démontre une direction actuelle plutôt qu'une adoption garantie.
Le passage des certificats à la télémétrie agrégée peut sembler large, mais la question architecturale est cohérente. Quelle partie a besoin de quelle information pour faire son travail, et le protocole peut-il l'empêcher d'en apprendre davantage? La réponse inclut toujours des hypothèses sur l'implémentation et l'indépendance institutionnelle.
HPKE, MLS, SFrame et Oblivious HTTP traitent des points d'exposition différents. Aucun ne rend la communication invisible. Les serveurs peuvent encore voir l'identité du compte, le moment des messages, l'appartenance au groupe, la destination ou le volume de trafic. Les relais peuvent séparer certaines vues sans les éliminer.
Cela compte parce que les métadonnées peuvent être à la fois opérationnellement nécessaires et révélatrices sur le plan personnel. Un service de conférence a besoin de router les médias et de gérer l'appartenance. Un système de requête respectueux de la vie privée a besoin de contrôles anti-abus. La question de conception est de savoir quel intermédiaire apprend quel fait et si deux intermédiaires peuvent combiner leurs vues.
Le travail protocolaire de Barnes est le plus solide lorsque la séparation est explicite. SFrame peut garder le contenu des médias protégé d'un service de transfert tout en permettant à ce service de commuter des paquets. OHTTP peut empêcher une partie de voir à la fois l'adresse du client et le contenu de la requête sous une hypothèse de non-collusion. MLS protège les messages de groupe et ne cache pas l'existence d'un groupe à tous les systèmes environnants.
Un produit devrait décrire la frontière des métadonnées avec la même précision que l'algorithme de chiffrement. « Chiffré de bout en bout » est une affirmation sur le contenu, pas un modèle de confidentialité complet.
La migration post-quantique teste la modularité promise des protocoles
Les algorithmes à clé publique incorporés dans les protocoles peuvent rester déployés plus longtemps que leurs concepteurs ne l'attendaient. La transition post-quantique exige d'introduire de nouveaux schémas d'établissement de clés et de signature sans rompre la communication avec des pairs plus anciens ni faire aveuglément confiance à des implémentations immatures. Les travaux actifs de Barnes sur HPKE post-quantique, les suites de chiffrement MLS et les brouillons connexes s'inscrivent dans cette phase de migration.
Une approche hybride peut combiner des secrets classiques et post-quantiques afin qu'un attaquant doive casser les deux pour récupérer la session sous la construction visée. La méthode réduit la dépendance à la sécurité non testée d'un nouvel algorithme tout en préservant la protection contre une future attaque quantique si le composant post-quantique reste solide. Elle augmente la taille des messages, le calcul et la complexité d'implémentation.
La modularité des protocoles aide, car HPKE sépare déjà les choix de KEM, de dérivation de clés et de chiffrement authentifié. MLS peut négocier des suites de chiffrement. Les applications n'ont pas besoin de reconcevoir chaque format de message depuis le début. La même flexibilité crée des questions de rétrogradation et d'interopérabilité. Les pairs doivent convenir des combinaisons, rejeter les replis faibles et gérer des justificatifs de tailles et de durées de vie différentes.
Le statut de brouillon est crucial. Un Internet-Draft actif peut contenir une ingénierie sérieuse et plusieurs implémentations tout en restant susceptible de changer. Les produits qui déploient tôt peuvent contracter une dette de compatibilité. Les produits qui attendent peuvent subir une migration compressée plus tard. Les responsables de normes ont besoin de vecteurs de test, de revues cryptographiques et de conseils de transition, pas seulement de nouveaux identifiants d'algorithmes.
Le matériel et les terminaux contraints ajoutent une autre frontière. Des clés et des signatures plus grandes affectent la bande passante et le stockage. Un système de conférence avec de nombreux membres amplifie le surcoût. Une autorité de certification ou un écosystème de confiance de navigateur peut migrer selon un calendrier différent d'un service de messagerie. « Prêt pour le post-quantique » n'est utile que lié à la fonction exacte et au comportement négocié.
Le portefeuille actuel de Barnes rend la migration visible à plusieurs couches. HPKE conditionne l'établissement de clés. MLS gère l'état de groupe. ACME et les systèmes de certificats peuvent transporter de nouvelles clés publiques ou signatures. Les normes peuvent coordonner le changement, mais aucun auteur ne contrôle le calendrier d'implémentation de chaque éditeur. La transition testera si la composabilité réduit les perturbations ou multiplie les profils.
Plusieurs protocoles associés à Barnes reposent sur des mécanismes à clé publique dont les hypothèses à long terme sont réexaminées. La question immédiate n'est pas de savoir si chaque déploiement actuel devient soudainement dangereux. C'est de savoir comment les systèmes peuvent introduire des algorithmes post-quantiques sans casser l'interopérabilité, la performance ou les preuves de sécurité qui justifient la composition.
Les approches hybrides combinent des mécanismes établis et post-quantiques afin qu'un attaquant doive vaincre les deux. Elles peuvent réduire le risque de transition, mais elles augmentent les messages, le code et les matrices de test. Les suites HPKE doivent spécifier comment les clés et les chiffrés sont encodés. Les groupes MLS doivent négocier des capacités entre des membres qui peuvent se mettre à jour à des moments différents. Les applications de médias et de messagerie doivent tenir compte des appareils mobiles, des réseaux contraints et d'années de diversité logicielle.
Le processus de normalisation doit aussi distinguer un brouillon d'une garantie opérationnelle. Les travaux actifs de Barnes sur HPKE post-quantique et les mécanismes de messagerie de groupe connexes montrent la direction du mouvement. Tant que les documents ne sont pas définitifs et que des implémentations interopérables n'existent pas, ce sont des propositions à l'examen. Même une norme publiée ne montre pas que les produits ont migré leurs systèmes d'identité, de stockage et de sauvegarde en toute sécurité.
La transition renforce la valeur des petits protocoles. Une primitive composable peut être remplacée ou étendue plus facilement qu'une conception propriétaire monolithique, à condition que ses interfaces et ses hypothèses aient été explicites. Elle révèle aussi le coût de la composition: chaque couche dépendante doit comprendre le changement. Le test de l'approche de Barnes n'est pas simplement que de nouveaux algorithmes entrent dans une RFC. C'est que les applications puissent changer les fondations cryptographiques sans perdre l'automatisation et l'interopérabilité qui ont rendu les normes initiales utiles.
L'interopérabilité est le point où les spécifications ouvertes rencontrent des hypothèses incompatibles
Une RFC définit un comportement, mais les implémenteurs découvrent si deux lectures du texte produisent les mêmes messages et le même état. Les bibliothèques open source et les suites de test facilitent l'exposition de ces différences. Boulder l'a fait pour ACME. MLS, HPKE et SFrame dépendent de même de multiples implémentations, vecteurs et événements d'interopérabilité.
Un échange réussi prouve un cas défini, pas une compatibilité universelle. Les implémentations peuvent prendre en charge des suites de chiffrement ou des extensions différentes. La gestion des erreurs et la récupération peuvent diverger. Une bibliothèque peut rejeter une entrée qu'une autre accepte. Les produits peuvent envelopper un noyau standard dans des API d'identité ou de contrôle propriétaires qui empêchent la substitution.
Le code de référence est précieux, car il abaisse le coût de l'expérimentation et donne aux relecteurs une interprétation exécutable. Il peut devenir une autorité de fait même lorsque la norme autorise des alternatives. La concentration des mainteneurs et la réponse de sécurité comptent donc. Un bogue de bibliothèque largement réutilisée peut se propager chez des éditeurs qui pensaient avoir des produits indépendants.
Les tests de conformité doivent inclure des cas négatifs et des transitions d'état, pas seulement une poignée de main réussie. Les clients ACME ont besoin d'un comportement face aux nonces invalides et aux défis échoués. Les implémentations MLS ont besoin de commits désordonnés, de retraits et de réintégrations. SFrame a besoin de changements de clés et de trames malformées. HPKE a besoin de contextes et de suites incompatibles. Ces tests révèlent si le protocole opérationnel est aussi portable que le format sur le fil.
Les éditeurs peuvent résister à la publication de résultats de test complets ou de l'architecture de leurs produits. L'IETF ne peut pas forcer la divulgation. Les équipes d'achat peuvent néanmoins exiger des versions prises en charge, des preuves d'interopérabilité et un processus de vulnérabilité. La participation aux normes devrait créer des questions pour les produits, pas une immunité à leur égard.
Le va-et-vient de Barnes entre code, spécifications et environnements de produit donne à son travail un poids pratique. La leçon centrale du dossier est que la confiance ne devient routinière qu'après qu'une même idée a survécu à plusieurs implémentations indépendantes et à leurs échecs.
Un protocole peut être cryptographiquement solide et ne pas changer les pratiques. Les implémenteurs doivent convenir de la même interprétation, les administrateurs doivent pouvoir le déployer et les anciens systèmes doivent continuer à fonctionner pendant la migration. La carrière de normalisation de Barnes est remarquable parce qu'elle se situe à plusieurs reprises à cette frontière.
ACME a réussi en partie parce que le problème opérationnel était visible et répétitif. L'émission et le renouvellement des certificats imposaient du travail à presque tous les services publics. Le protocole offrait un échange étroit que les autorités de certification, les clients et les serveurs web pouvaient implémenter indépendamment. Même alors, le déploiement dépendait des méthodes de défi, de la récupération de compte, des limites de débit, des fournisseurs DNS et d'une automatisation fiable. La norme a réduit les frictions; elle n'a pas supprimé l'écosystème des certificats.
MLS fait face à un problème de migration différent. La messagerie de groupe sécurisée implique l'état applicatif, les changements d'appartenance, les systèmes d'identité et l'expérience utilisateur. Deux implémentations peuvent suivre le même protocole cryptographique tout en présentant des attentes incompatibles concernant les appareils, l'historique et la récupération. L'interopérabilité exige des vecteurs de test, des bibliothèques partagées, une négociation de version prudente et des produits disposés à exposer un comportement compatible. La RFC est une fondation, pas un service mondial de discussion de groupe.
SFrame et HPKE ont des limites similaires. Un système de conférence peut prendre en charge SFrame tout en utilisant un service propriétaire de distribution de clés. Une application peut utiliser HPKE correctement à l'intérieur d'une conception plus large qui authentifie mal les destinataires. Les auteurs de normes peuvent spécifier des entrées, des sorties et des propriétés de sécurité. Les équipes produit doivent préserver ces propriétés à travers le stockage, l'identité, l'interface utilisateur et la réponse aux incidents.
Le processus de l'IETF est lent en partie parce que ces cas limites sont ceux où la sécurité échoue. Les revues de groupe de travail, les commentaires du Security Directorate, les rapports d'implémentation et les événements d'interopérabilité obligent à expliciter les hypothèses. Le retard peut frustrer les éditeurs qui ont besoin d'une fonctionnalité. Un consensus prématuré peut figer une erreur dans une infrastructure déployée. Le parcours de Barnes entre Mozilla, Cisco, ISRG et l'IETF lui donne une vision des deux pressions: la nécessité de livrer et le coût d'une primitive de confiance qui ne peut pas être réparée discrètement.
Il ne faut donc pas confondre la paternité et le commandement. Un éditeur de RFC ou un coauteur peut cadrer des choix et résoudre un texte. Un groupe de travail, des relecteurs et l'Internet Engineering Steering Group décident si le document avance. Des implémenteurs indépendants déterminent s'il devient réel. Les opérateurs décident s'il est assez fiable pour être conservé. L'autorité de la norme est répartie entre ces étapes.
La dépréciation est le travail de sécurité qui commence après le succès
Un protocole devient une infrastructure lorsque d'anciennes implémentations restent utilisées longtemps après que les auteurs et les équipes produit sont passés à autre chose. Les algorithmes s'affaiblissent, les certificats changent, les formats sur le fil acquièrent des extensions et les raccourcis opérationnels deviennent des dépendances. Supprimer une option dangereuse peut être plus difficile que d'en ajouter une sûre.
Le portefeuille de normes de Barnes rend ce cycle de vie visible. Les clients ACME et les autorités de certification doivent négocier des comportements de défi et de compte qui évoluent. Les suites HPKE ont besoin de registres clairs et de règles de transition. Les groupes MLS peuvent contenir des appareils qui se mettent à jour à des moments différents. Un système de médias ne peut pas supposer que chaque entité prend en charge un nouveau mode SFrame le même jour.
La dépréciation exige des preuves sur l'usage réel. Supprimer un algorithme trop vite peut bloquer des appareils et des services. Le laisser indéfiniment donne aux attaquants une cible de rétrogradation. Les normes peuvent définir un langage « ne doit pas » et « ne devrait pas »; les implémenteurs et les opérateurs décident quand ces mots deviennent une réalité appliquée.
La récupération complique le choix. Un utilisateur avec un ancien appareil peut avoir besoin d'un accès temporaire pour migrer ses justificatifs. Un système de communication d'urgence peut préférer une compatibilité dégradée à une perte totale de service. L'exception a besoin d'une portée et d'une date de fin, sinon elle devient le chemin permanent.
Les protocoles ouverts améliorent le processus, car plusieurs implémenteurs peuvent tester la migration et contester le calendrier préféré d'un éditeur. Ils ne créent pas une autorité centrale capable de supprimer tout déploiement dangereux. Le travail est réparti entre les registres, les bibliothèques, les produits, les administrateurs et les utilisateurs.
Les profils de sécurité doivent donc être traités comme des contrats opérationnels vivants. Les équipes ont besoin d'inventaires des algorithmes et des versions de protocole, de tests d'interopérabilité et d'un plan de retour en arrière lorsqu'un changement supposé compatible échoue. La qualité à long terme d'une norme se mesure en partie à la capacité de son écosystème à cesser en toute sécurité ce que la version initiale autorisait.
C'est une partie discrète de l'approche composable de Barnes. Les petits protocoles peuvent évoluer à des interfaces définies. L'avantage ne se réalise que si l'écosystème est disposé à gérer l'ancienne interface avec autant de soin que la nouvelle.
Titres, service de conseil et paternité confèrent des types d'influence différents
Barnes travaille actuellement comme ingénieur émérite au sein du bureau du directeur technique de la collaboration chez Cisco. Ce rôle relie le travail de normalisation aux communications en temps réel, à la sécurité d'entreprise et à l'architecture de produit. Les preuves publiques ne fournissent pas une carte complète des produits Cisco qui implémentent chaque RFC ou brouillon, et le dossier public ne soutient pas une telle inférence.
Les environnements de produit imposent des contraintes que les discussions de normalisation peuvent sous-estimer. Les entreprises ont besoin d'intégration d'identité, de conformité, d'enregistrement, de récupération de clés, de migration et de support. Les terminaux varient en performance. Les conférences incluent des entités anciens. Les fonctions de sécurité doivent interagir avec l'expérience utilisateur. Un protocole solide isolément peut échouer commercialement s'il ne peut pas être déployé progressivement.
Le lien avec le produit peut améliorer les normes, car les implémenteurs identifient les ambiguïtés et les coûts. Il peut aussi créer des préoccupations quant à l'influence des éditeurs. Le processus ouvert de l'IETF et les implémentations indépendantes sont des contrôles importants. Un auteur employé par une entreprise ne doit pas être traité comme écrivant par défaut des exigences produit privées dans l'Internet, et les intérêts de l'employeur ne doivent pas non plus être ignorés.
L'influence de Barnes est la plus claire lorsque les deux cadres restent séparés. Cisco fournit emploi et contexte produit. L'IETF gouverne les normes par consensus. Let's Encrypt et ISRG exploitent une infrastructure de certificats à but non lucratif. Les projets open source maintiennent du code. Aucune de ces institutions ne lui confère d'autorité sur les autres.
Barnes a siégé au conseil d'administration d'ISRG de 2017 jusqu'à au moins 2025 selon des documents organisationnels. Il est absent de la page du conseil en vigueur à la date limite d'août 2026. Aucune annonce publique de départ ni raison n'a été identifiée. La description actuelle responsable est celle d'ancien ou de récent administrateur, et non de membre actuel du conseil.
La distinction est minime sur le plan biographique et importante sur le plan probatoire. Les rôles de normalisation et les rôles à but non lucratif changent. Un profil plus ancien peut rester exact historiquement tout en induisant en erreur au présent. Les pages institutionnelles actuelles doivent avoir plus de poids pour l'autorité actuelle.
La même règle s'applique aux postes de l'IETF. Barnes a servi comme area director et président de groupe de travail. Son rôle actuel dans Datatracker est relecteur au Security Directorate. Un leadership passé démontre de l'expérience; il ne confère pas des droits de décision continus.
La transition ne diminue pas son rôle dans l'histoire de Let's Encrypt. La première implémentation de Boulder et des années de service au conseil restent importantes. Elle empêche simplement qu'une autorité historique soit convertie en une prétention de gouvernance actuelle.
Les profils de personnalités des infrastructures échouent souvent à cette frontière, car les rôles s'accumulent dans les biographies. Un lecteur voit fondateur, administrateur, auteur et ingénieur et suppose une sphère de contrôle continue. La carrière de Barnes traverse au contraire plusieurs institutions avec des contrôles séparés. L'exactitude exige de dater chaque titre et d'identifier ce qu'il lui permettait de faire.
La biographie de Barnes contient des rôles qui semblent similaires au lecteur général et fonctionnent très différemment. Un ingénieur émérite d'entreprise peut façonner l'architecture chez un employeur. Un auteur de l'IETF propose du texte et répond au consensus. Un area director participe à la gestion et à la revue des normes. Un administrateur d'organisation à but non lucratif porte des devoirs de gouvernance pour une organisation. Écrire un code initial établit une paternité technique sans accorder de contrôle permanent.
Traiter ces rôles comme une seule autorité continue décrirait mal les institutions. Cisco peut confier à Barnes des responsabilités produit, mais ne peut pas ordonner à l'IETF de publier une norme. L'IETF peut définir une RFC, mais ne peut pas contraindre Cisco ou un autre éditeur à la déployer. Le conseil d'ISRG pouvait gouverner l'organisation à but non lucratif, mais n'approuvait pas personnellement chaque commande de certificat ou chaque correctif de Boulder. Les mainteneurs actuels peuvent modifier le code que Barnes a initialement écrit.
La séparation est un mécanisme de résilience. Elle empêche un individu de devenir le seul gardien de l'automatisation des certificats ou de la sécurité de groupe. Elle rend aussi l'influence difficile à mesurer. Un auteur peut façonner un domaine sans détenir de titre actuel. Un relecteur peut arrêter une conception dangereuse sans apparaître dans la RFC finale. Une implémentation peut établir la pratique avant que la norme ne soit complète.
La règle pratique est de dater et de qualifier chaque rôle. Barnes a siégé au conseil d'ISRG jusqu'à au moins 2025, mais est absent de la page actuelle. Il a auparavant servi dans la gestion de l'IETF et occupe actuellement un rôle de relecteur. Il a écrit la première version de Boulder; le projet actuel est collectif. Ces formulations préservent l'importance sans inventer de contrôle.
Elles révèlent aussi la thèse institutionnelle de sa carrière. Une infrastructure sécurisée est plus forte lorsque la paternité, la revue, l'implémentation et l'exploitation peuvent se défier mutuellement. Le travail devient plus lent et plus distribué. Il devient plus difficile de compresser le travail en une simple histoire de héros. Cette complexité est le mécanisme par lequel la confiance ouverte évite de devenir le système privé d'une seule personne.
Les protocoles ouverts répartissent la confiance au lieu de la faire disparaître
ACME a réduit le travail manuel sur les certificats et a contribué à rendre routinier le déploiement d'un web chiffré. HPKE a donné aux protocoles un composant de chiffrement réutilisable. MLS a créé un modèle évolutif pour les groupes changeants. SFrame a protégé les médias tout en préservant le transfert. OHTTP et les conceptions de mesure agrégée ont séparé les informations entre les parties.
Chaque mécanisme réduit la dépendance à un monolithe propriétaire à une couche. Chacun crée aussi de nouvelles dépendances opérationnelles. Les clients ACME dépendent des clés de compte, de la validation DNS ou HTTP et de la disponibilité des autorités de certification. HPKE dépend de clés de destinataire authentiques. MLS dépend de l'état des terminaux et de l'identité. SFrame dépend de la distribution des clés et du traitement client. OHTTP dépend de la non-collusion. La mesure agrégée dépend de la politique de requête et de la séparation des agrégateurs.
Les normes n'échouent pas parce que ces dépendances subsistent. Leur valeur est que les dépendances sont assez explicites pour permettre des implémentations et des revues indépendantes. Les organisations peuvent choisir des fournisseurs, construire des systèmes privés ou tester l'interopérabilité. Un défaut ou un différend politique peut être discuté au regard d'une spécification publique plutôt que du seul comportement d'un éditeur.
La carrière de Barnes montre comment cette forme d'ouverture devient opérationnelle. Le code démontre un flux de travail. Un groupe de travail le généralise. Des produits et des services implémentent des profils. Les opérateurs découvrent les défaillances. De nouveaux brouillons étendent ou corrigent le modèle. L'autorité circule entre les institutions au lieu de reposer sur l'auteur initial.
C'est une histoire moins héroïque que l'invention solitaire, et plus utile. La sécurité des communications modernes est maintenue par des protocoles composables et une gouvernance continue. Le travail n'est jamais terminé, car l'appartenance, les algorithmes, les plateformes et les menaces changent. La contribution de Barnes est la conception répétée d'interfaces par lesquelles ce changement peut être automatisé sans donner à un seul système tous les secrets.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance