
Résumé
Koninklijke Philips N.V. apparaît dans une couche très concrète de l’infrastructure publique de l’internet. L’IANA identifie la société comme organisation responsable de
.philipset de.飞利浦, dont l’étiquette DNS encodée estxn--kcrx77d1x4a. L’ICANN identifie aussi Philips comme opérateur du registre.philipsdans le cadre d’un accord de registre de marque. Ces éléments sont importants parce qu’ils rendent l’identité de l’opérateur visible et vérifiable.Mais cette visibilité ne doit pas être confondue avec une preuve de performance. Une délégation dans la zone racine indique qui est responsable d’un espace de noms et quels services techniques sont publiquement listés. Elle ne démontre pas que les systèmes DNS sont toujours disponibles, qu’un produit médical est sûr, qu’une intégration hospitalière est fiable ou qu’un client obtient un résultat mesurable. Elle ne prouve pas non plus que ces TLD de marque transportent du trafic clinique.
Les documents publics de Philips sur la sécurité, les avis, la divulgation coordonnée, la gouvernance des données, le rapport annuel et la cybersécurité en imagerie médicale décrivent une surface de contrôle beaucoup plus large. Selon Philips, elle inclut conception sécurisée, correctifs, composants tiers, accès distant, journaux, sauvegardes, réponse aux incidents, procédures client et dépendances de cycle de vie. Ces affirmations doivent rester attribuées à Philips. Elles décrivent des capacités et des processus publiés par le fournisseur, pas des résultats clients indépendamment mesurés.
L’analyse utile consiste donc à séparer trois niveaux : la capacité décrite par le fournisseur, la fiabilité de production observée dans un contexte réel, et le résultat mesuré chez un client. Aucune performance de modèle d’IA n’est établie par les sources examinées. Toute affirmation sur une IA, un modèle, un gain clinique, un niveau de service, un incident, un banc d’essai ou une architecture privée nécessiterait des preuves propres, qui ne sont pas présentes ici.
1. Une identité de marque inscrite dans la zone racine
La page IANA de .philips nomme Koninklijke Philips N.V. comme organisation responsable. Elle liste des serveurs de noms faisant autorité ainsi que des services d’accès aux données d’enregistrement, notamment WHOIS et RDAP. Cette combinaison donne une forme publique à la responsabilité : le lecteur n’a pas besoin de déduire l’opérateur depuis une page marketing ou un nom commercial.
La page IANA de .飞利浦 établit une surface parallèle. Le nom visible par l’utilisateur est chinois, tandis que le DNS utilise l’étiquette encodée xn--kcrx77d1x4a. Cette distinction compte. Les navigateurs, bibliothèques DNS, journaux, outils de supervision, règles de sécurité et interfaces de support peuvent afficher l’une ou l’autre forme. Un système opérationnel sérieux doit préserver la correspondance entre le nom lisible et sa représentation protocolaire.
Ces deux délégations prouvent une chose limitée mais utile : Philips détient une responsabilité publique sur deux espaces de noms de marque. Elles ne prouvent pas que ces espaces sont massivement utilisés, qu’ils soutiennent une charge clinique, qu’ils sont invulnérables, ou qu’ils produisent une expérience fiable pour un utilisateur final.
2. Ce qu’une délégation DNS peut prouver, et ce qu’elle ne peut pas prouver
Une délégation DNS est un enregistrement de responsabilité et de routage public. Elle identifie une zone, un opérateur, des serveurs faisant autorité et des services associés. C’est une preuve d’identité technique et administrative. Dans une logique d’exploitation, cette preuve réduit l’ambiguïté : si un problème concerne le TLD, il existe un point de départ public pour l’attribution et l’escalade.
Mais l’enregistrement ne gouverne pas le comportement réel du réseau. La résolution dépend aussi des serveurs racine, des résolveurs récursifs, des chemins réseau, de la configuration des serveurs faisant autorité, des caches, de la surveillance, des changements déployés et des procédures de reprise. Un contrat peut dire qui est responsable ; il ne garantit pas qu’un changement sera correctement exécuté ou qu’un incident sera réparé dans un délai donné.
La même séparation vaut pour la santé connectée. Une politique de sécurité peut décrire une intention. Un avis de sécurité peut préciser un correctif ou une contrainte. Une fiche produit peut mentionner chiffrement, contrôle d’accès ou sauvegarde. Ces éléments ne sont pas inutiles ; ils sont nécessaires. Mais ils ne remplacent pas des preuves de fonctionnement continu, de reprise testée ou de résultats clients mesurés.
3. RDAP, WHOIS et la responsabilité lisible par machine
L’ICANN décrit RDAP comme un protocole normalisé d’accès aux données d’enregistrement, conçu pour succéder à WHOIS et mieux prendre en charge l’internationalisation, l’accès sécurisé et les réponses structurées. Pour un registre de marque, l’existence d’un service RDAP public fait partie de la lisibilité opérationnelle : les systèmes peuvent interroger des données selon un modèle plus prévisible qu’une réponse WHOIS historique en texte libre.
Là encore, la normalisation ne garantit pas la qualité de toutes les données. Une donnée peut être publiée mais obsolète. Un point de contact peut exister mais ne pas être correctement surveillé. Une réponse peut être formée correctement mais mal interprétée par l’outil qui la consomme. La valeur de RDAP vient de la structure et de l’attribution ; la fiabilité vient ensuite de la discipline de mise à jour, de validation et de traitement.
Dans le cas de .philips et .飞利浦, RDAP renforce donc l’idée d’un registre visible. Il ne permet pas de conclure que toutes les dépendances de nommage sont testées, que tous les journaux sont corrélés ou que chaque processus d’escalade fonctionnera sous pression.
4. Le coût opérationnel de deux TLD de marque
Gérer un seul TLD de marque impose déjà des coûts récurrents. En gérer deux, dont un internationalisé, ajoute une couche de cohérence. Les équipes doivent maintenir les contacts, les serveurs de noms, les services d’enregistrement, les procédures de changement, la supervision, les accès, les preuves de contrôle et les scénarios de reprise.
L’internationalisation ajoute un risque de correspondance. Un tableau de bord peut afficher .飞利浦, un journal peut enregistrer xn--kcrx77d1x4a, et une règle de sécurité peut traiter l’un sans reconnaître l’autre. Le résultat peut être une alerte manquée, un faux positif ou une confusion de support. La réponse n’est pas seulement linguistique. Elle exige des tests de bout en bout dans les systèmes qui prennent des décisions sur les noms.
Le coût réel réside dans la continuité : qui peut autoriser un changement, qui valide avant déploiement, qui surveille après modification, qui peut revenir en arrière, et qui sait coordonner avec les organismes publics lorsque l’enregistrement racine doit changer. Le registre donne la forme publique de la responsabilité ; l’organisation doit fournir la capacité opérationnelle qui maintient cette forme exacte au fil du temps.
5. Les documents de sécurité Philips montrent une surface plus vaste que le DNS
Philips publie un point d’entrée pour la sécurité produit, des avis de sécurité, une procédure de divulgation coordonnée des vulnérabilités, un document de position sur la cybersécurité, des principes de données, des informations dans son rapport annuel et des contenus sur la cybersécurité en radiologie informatique et en soins connectés. Ces sources, attribuées à Philips, décrivent une chaîne de travail qui dépasse largement le registre DNS.
Selon Philips, cette chaîne inclut la conception, l’évaluation des risques, les composants tiers, les mises à jour, la validation, les configurations client, l’accès distant, les journaux, les sauvegardes, la réponse aux incidents et la communication. Elle montre que la sécurité d’un produit connecté n’est pas une fonctionnalité isolée. C’est un système de décisions, de dépendances et de responsabilités partagées.
Ces descriptions ne doivent pas être transformées en affirmation indépendante d’efficacité. Elles indiquent ce que Philips dit faire ou fournir. Pour prouver une fiabilité de production, il faudrait des données sur des installations particulières, une période de mesure, une base de comparaison, des incidents, des restaurations, des changements et des résultats observés.
6. La santé connectée dépend d’intégrations locales
Un système de radiologie, d’information clinique ou de support connecté ne fonctionne pas seulement grâce au fournisseur. Il dépend aussi du réseau local, des identités, des postes, des systèmes d’exploitation, des règles de sécurité, des interfaces, des sauvegardes, des procédures de l’établissement et des équipes humaines. Philips peut décrire des contrôles ou fournir un avis ; le client doit souvent inventorier, planifier, tester et appliquer.
Cette séparation crée des coûts d’intégration. Un correctif peut être validé pour une configuration, mais le client doit savoir s’il l’utilise. Un composant tiers peut être affecté, mais l’inventaire local doit l’identifier. Une procédure d’accès distant peut exister, mais l’établissement doit gérer autorisations, journaux, identités et limitations. La fiabilité vient de l’accord entre ces couches, pas d’une capacité nominale prise isolément.
Elle crée aussi des coûts d’exception. Si une mise à jour perturbe un flux clinique, l’organisation doit arbitrer entre exposition de sécurité, continuité du service, validation locale et fenêtre de maintenance. Un correctif techniquement correct peut rester opérationnellement difficile.
7. Maintenance, correctifs et dépendance au cycle de vie
Les avis de sécurité Philips distinguent des produits, versions, configurations et parfois responsabilités client. Cette granularité est essentielle. Une vulnérabilité n’est pas simplement “chez Philips” ou “pas chez Philips”. Elle se rattache à une version, un composant, un environnement et un mode d’utilisation.
La maintenance exige donc un inventaire fiable. Sans inventaire, une organisation peut appliquer une mesure au mauvais endroit ou ignorer un système affecté. Elle exige aussi des calendriers de support : un produit peut rester utile alors qu’un système d’exploitation, une bibliothèque ou un outil associé approche de sa fin de vie. La sécurité devient alors une question de migration, d’isolement temporaire, de contrôle compensatoire et de décision budgétaire.
C’est ici que la dépendance fournisseur devient concrète. Un client peut dépendre de Philips pour l’avis, la validation, le support et la compatibilité. Philips peut dépendre d’un fournisseur tiers pour un composant. Le résultat de production dépend de la coordination entre ces acteurs. La question commerciale pertinente n’est pas seulement le prix d’achat ; c’est le coût continu pour garder le système patchable, observable et récupérable.
8. Divulgation coordonnée : une chaîne de transmission, pas une preuve de résolution
La procédure de divulgation coordonnée de Philips décrit, selon Philips, l’intake d’un signalement, l’accusé de réception, l’analyse, la validation, la remédiation et la communication. C’est une structure nécessaire. Elle donne aux chercheurs et aux clients une voie publique pour signaler des vulnérabilités.
Mais une procédure publiée ne prouve pas que chaque dossier sera résolu selon le même rythme. Un rapport peut manquer de détails. Une vulnérabilité peut dépendre d’une configuration difficile à reproduire. Un composant tiers peut imposer un calendrier différent. Une correction peut nécessiter des essais pour ne pas perturber un usage clinique. Une notification peut ne pas atteindre immédiatement le bon propriétaire opérationnel chez le client.
La divulgation est donc un système de handoff. Elle fonctionne seulement si les informations circulent vers une équipe qui a autorité, contexte et capacité d’action. Le succès ne se mesure pas à l’existence de la procédure, mais à la capacité de transformer un signalement en état corrigé, vérifié et compris par les parties concernées.
9. Cybersécurité et gouvernance des données : des engagements à attribuer
Les principes de données de Philips décrivent des engagements en matière de sécurité, de confidentialité et de contrôle des partenaires. Le rapport annuel 2025 de Philips fournit un contexte d’entreprise et des informations sur les risques liés aux systèmes d’information et à la cybersécurité. Les documents de cybersécurité décrivent des pratiques de cycle de vie, de test, de formation, de réponse et de gouvernance.
Ces éléments doivent être cités comme des positions ou déclarations de Philips. Ils ne donnent pas accès à l’architecture privée de la société, à des métriques complètes de performance, à des journaux internes ou à des résultats cliniques mesurés. Ils permettent de comprendre les obligations que Philips reconnaît publiquement. Ils ne permettent pas d’inventer des niveaux de service, des équipes, des incidents, des benchmarks ou des gains clients.
La même règle s’applique à l’intelligence artificielle. Le simple fait qu’un système de santé connectée utilise des données, de l’analyse ou des fonctions numériques ne permet pas de conclure à la performance d’un modèle d’IA. Une telle affirmation demanderait un modèle identifié, un jeu de données, une métrique, une méthode de validation et un contexte d’usage. Ces preuves ne sont pas établies par les sources examinées.
10. Modes de défaillance bornés à considérer
Aucune source publique examinée ici n’établit un incident Philips particulier parmi les exemples suivants. Il s’agit de catégories de risque raisonnables à partir des surfaces documentées : DNS, registre, RDAP, sécurité produit, advisories, intégration client et continuité des soins connectés.
Un premier mode est la donnée de délégation obsolète : un contact, un serveur ou un point d’escalade change sans mise à jour. La résolution peut continuer, tandis que la réponse à incident devient fragile. Un second mode est l’erreur de changement DNS : une modification autorisée mais mal déployée peut avoir des effets différés à cause des caches. Un troisième est la discordance entre .飞利浦 et xn--kcrx77d1x4a dans les outils, avec perte de corrélation entre journaux, alertes et support.
Dans les environnements cliniques, l’écart d’inventaire est critique. Un avis peut être publié, mais l’organisation ne sait pas si elle exploite la version ou le composant concerné. Un autre mode est le conflit entre correctif et flux métier : une mise à jour de sécurité peut affecter authentification, performance, pilote, interface ou disponibilité locale. Le correctif peut être nécessaire et pourtant difficile à appliquer sans préparation.
Les dépendances fournisseurs ajoutent encore des délais. Si un composant tiers est en cause, Philips, le fournisseur du composant et le client peuvent avoir chacun une partie de la vérité technique. Le risque n’est pas seulement juridique ; il est temporel. Pendant que les responsabilités sont clarifiées, l’exposition ou l’incertitude continue.
La reprise constitue un dernier test. Une sauvegarde de données n’est pas une reprise de service complète. Il faut restaurer applications, configurations, identités, certificats, interfaces, règles réseau, journaux et état de workflow. Tant que cette chaîne n’est pas testée, la continuité reste une promesse partielle.
11. Questions utiles pour les acheteurs et opérateurs
La première question porte sur le périmètre. Quelle entité Philips, quel produit, quelle version, quel composant tiers, quel système client et quel flux clinique sont concernés ? Sans ce périmètre, une déclaration de marque peut être appliquée au mauvais objet technique.
Pour les noms de domaine, les opérateurs devraient demander qui autorise les changements de .philips et .飞利浦, comment les formes Unicode et encodées sont testées, quelles dépendances sont communes aux deux TLD, et quand la reprise simultanée a été exercée. Ils devraient aussi demander quelles alertes vérifient la correction des réponses, pas seulement l’accessibilité d’un serveur depuis un seul point du réseau.
Pour les systèmes de soins connectés, les questions devraient couvrir inventaire, correctifs, responsabilité client, accès distant, journaux, sauvegarde, reprise, fournisseurs tiers et fin de support. Qui applique quelle mise à jour ? Qui valide le résultat ? Qui décide qu’un service peut être remis en production ? Comment les exceptions sont-elles suivies jusqu’à fermeture ? Quelles preuves restent disponibles après une maintenance ou un incident ?
Pour les résultats clients, la méthode doit être explicite. Si un fournisseur ou un acheteur affirme une amélioration de disponibilité, de productivité, de sécurité ou de résultat clinique, il faut une base de comparaison, une période de mesure, un périmètre, une définition de l’incident et une séparation des autres changements intervenus en même temps.
12. La conclusion pratique
Philips dispose d’une surface de responsabilité publique rare : deux TLD de marque visibles dans les enregistrements IANA, dont un internationalisé, et un accord de registre .philips visible auprès de l’ICANN. Cette surface est une preuve d’identité et de délégation. Elle ne doit pas être transformée en preuve de disponibilité, de sécurité de produits, d’adoption, de trafic clinique ou de fiabilité client.
Les documents publics de Philips sur la sécurité et les soins connectés montrent que la réalité de production est plus coûteuse que l’existence d’une capacité. Les systèmes doivent être intégrés, surveillés, mis à jour, validés, protégés, documentés et restaurés. Les exceptions doivent être prises en charge par des personnes qui connaissent le produit, le client, le réseau, les données et les limites de responsabilité.
La leçon dépasse Philips. Un registre rend la responsabilité visible, mais le comportement réel appartient aux systèmes en fonctionnement. Un produit connecté peut promettre de nombreuses capacités, mais la fiabilité durable dépend de la capacité à maintenir l’alignement entre enregistrements, code, configurations, preuves, contrats et responsabilités humaines. C’est dans cet alignement, et non dans le seul statut de marque, que se mesure le coût réel de continuité.
Sources publiques
https://www.iana.org/reports/c.2.9.2.d/20150403-xn--kcrx77d1x4a
https://www.icann.org/en/registry-agreements/details/philips
https://www.philips.com/a-w/security/security-advisories.html
https://www.philips.com/a-w/security/coordinated-vulnerability-disclosure.html
https://www.usa.philips.com/healthcare/white-paper/cybersecurity-for-radiology-informatics
https://rdap.nic.philips/
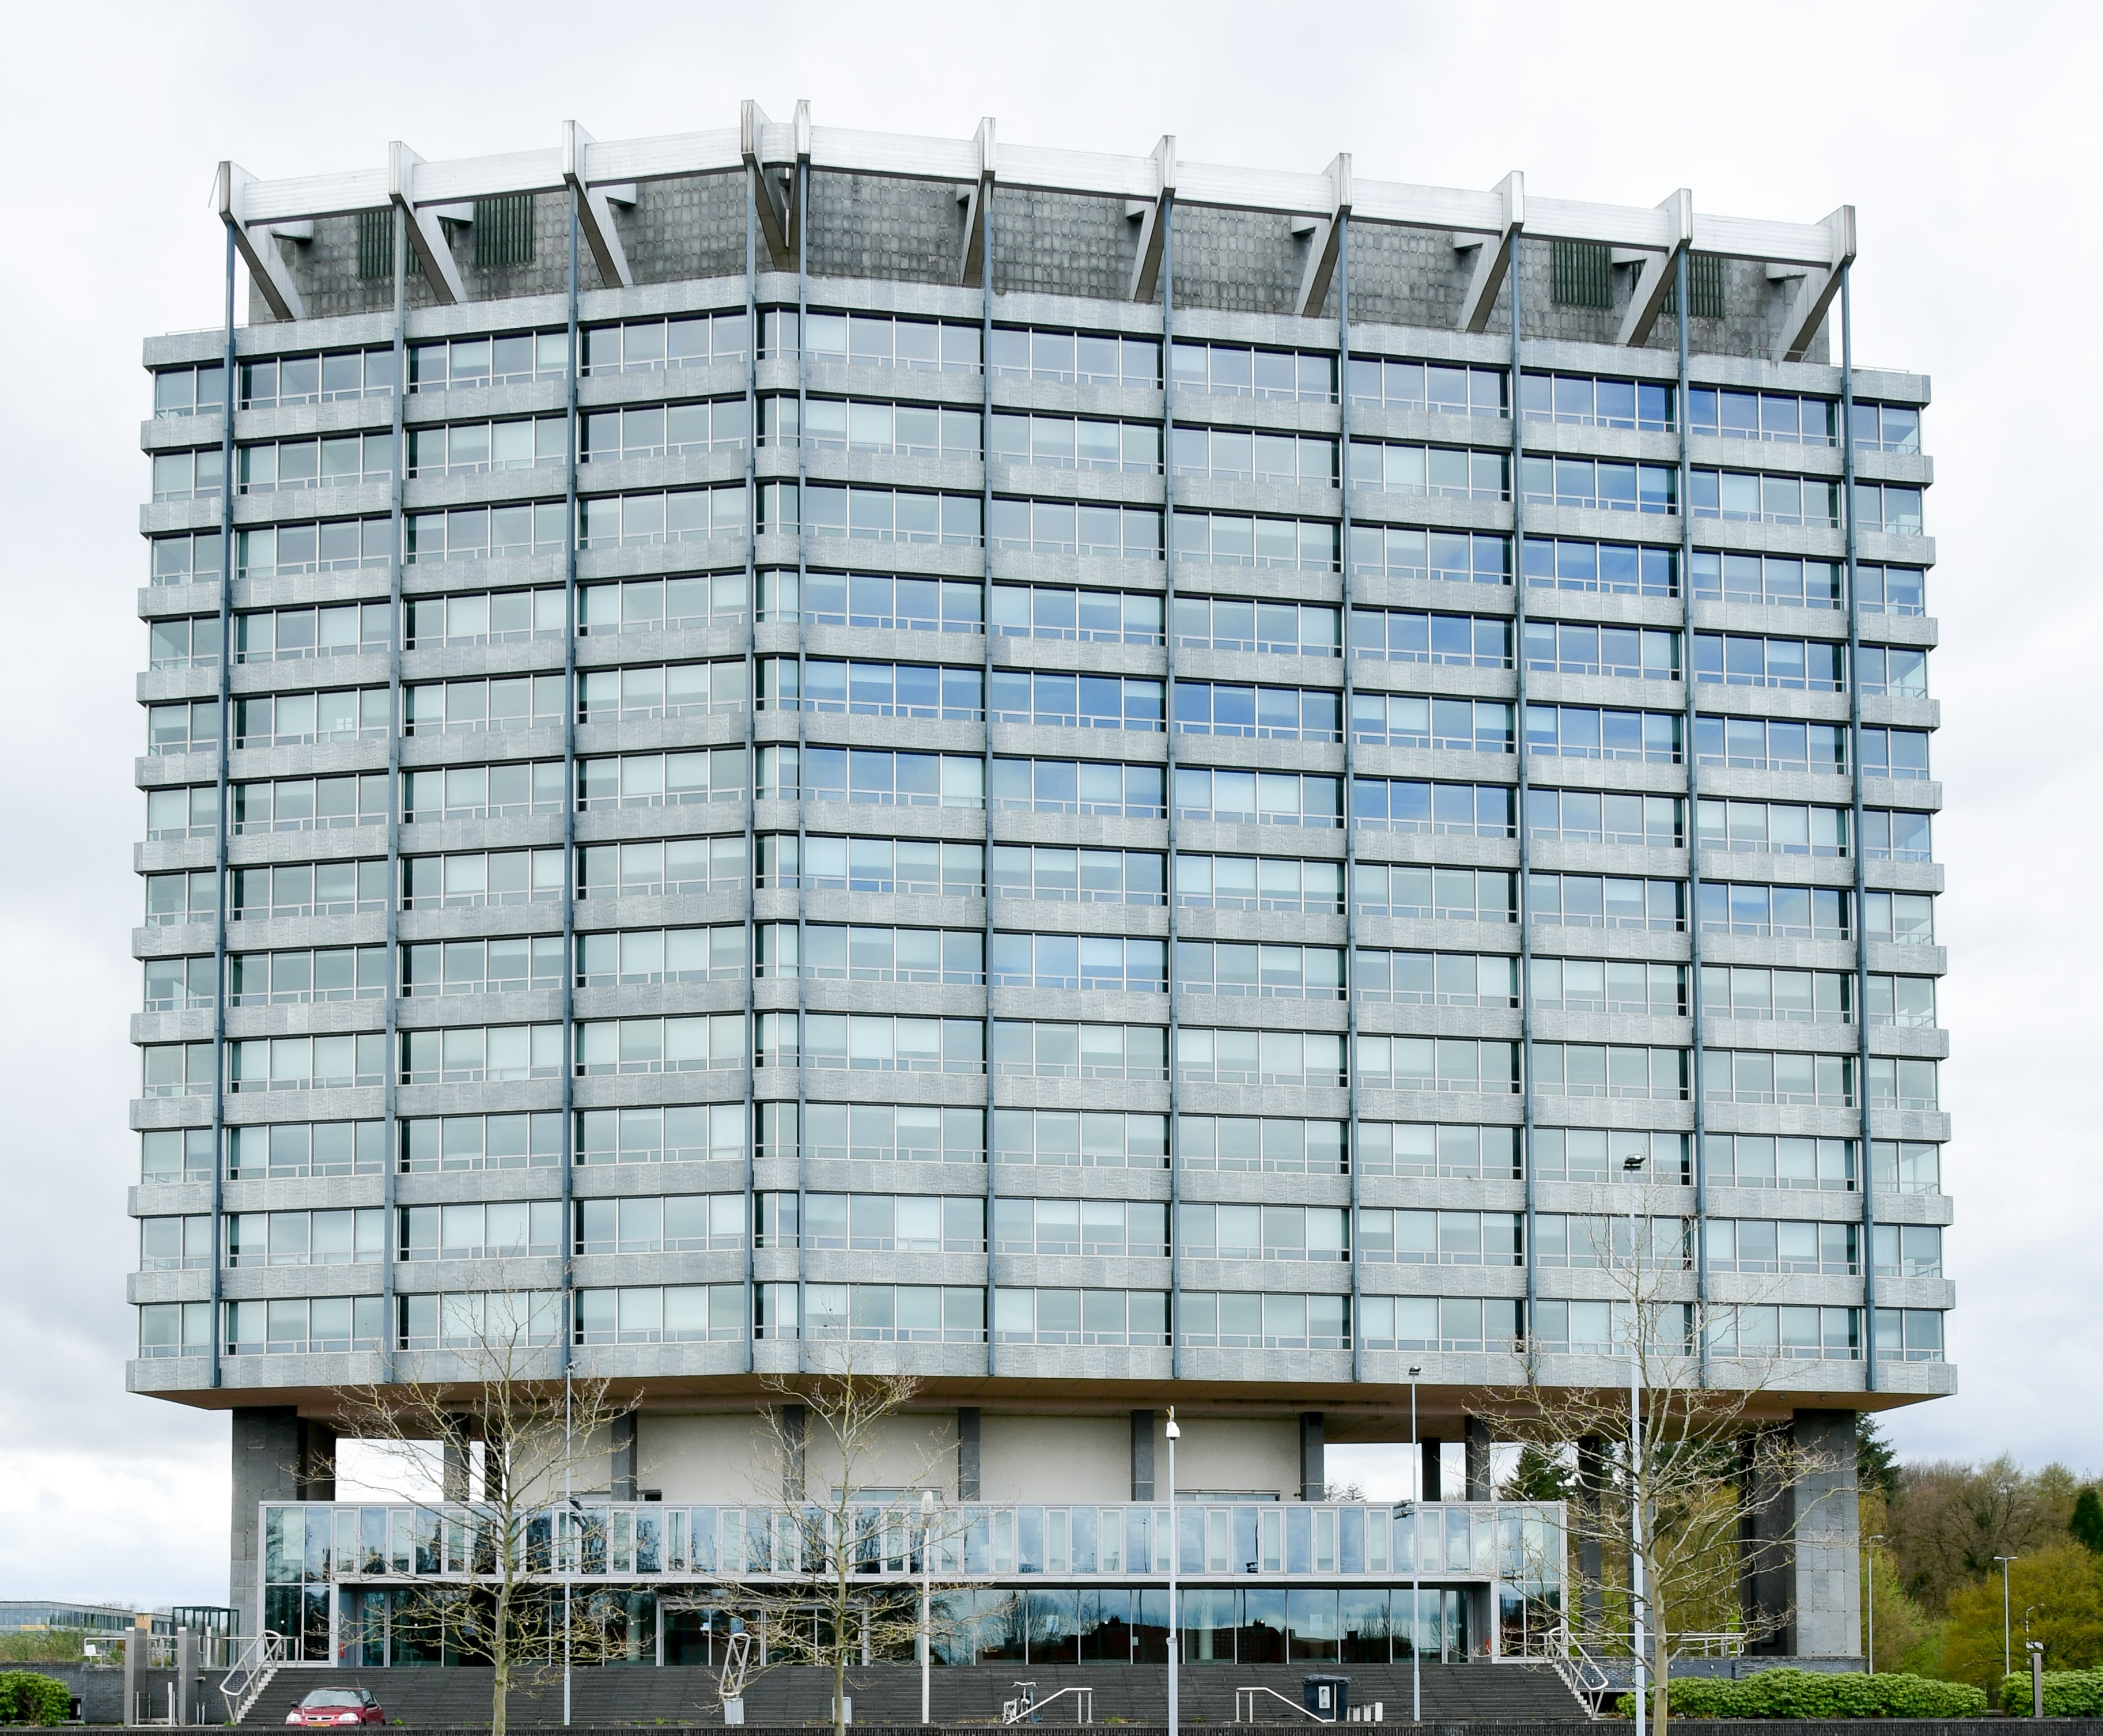
Image : https://commons.wikimedia.org/wiki/File:Gebouw_Philips_Nederland.jpg. Photo du bâtiment Philips Nederland sur Boschdijk, à Eindhoven, par Alex P. Kok, Wikimedia Commons, CC BY-SA 4.0. L’image fournit un contexte d’entreprise. Elle ne représente pas une infrastructure DNS, un déploiement clinique, un produit Philips, une preuve de fiabilité ou un résultat client.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance