
Sommaire
- OpenWISP a débuté avec le Wi-Fi public autour de Rome et a été reconstruit à partir de 2015 comme système de gestion modulaire pour les flottes distribuées d’OpenWrt.
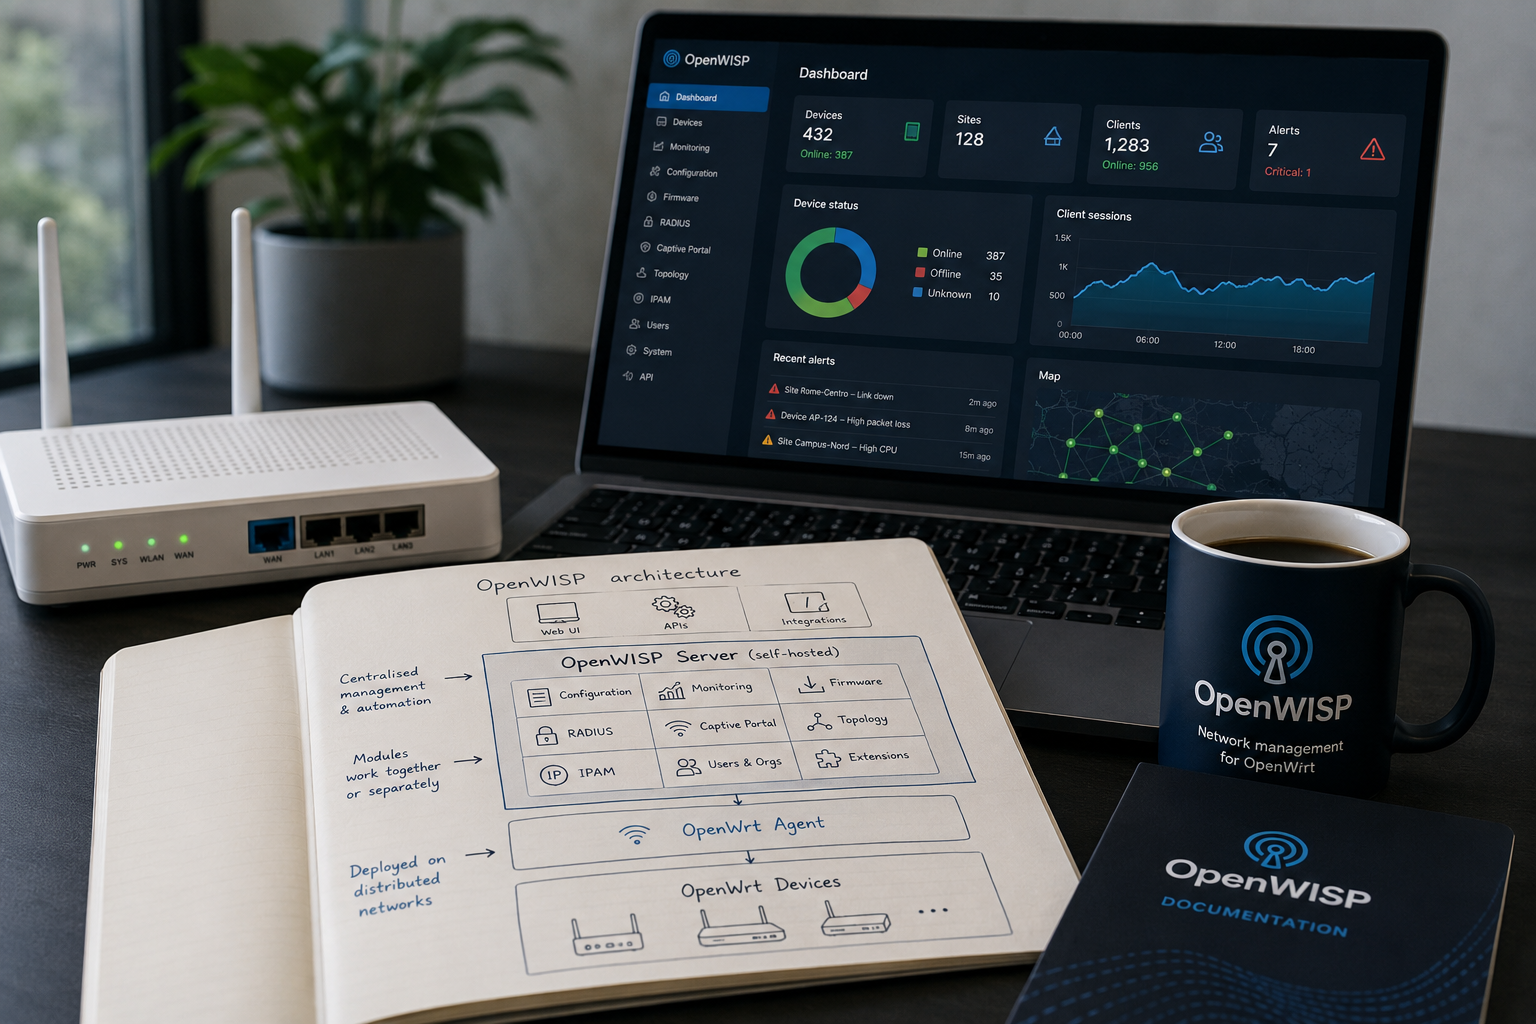
- La configuration, la surveillance, le micrologiciel, RADIUS, les portails captifs, la topologie, la gestion des adresses et les API peuvent être combinés sans imposer un contrôleur monolithique à chaque opérateur.
- Une étude de cas de juin 2026 décrit plusieurs centaines de routeurs répartis sur plusieurs instances, une preuve de production utile qui n’établit pas de limite d’échelle universelle.
- L’auto-hébergement préserve le contrôle du code et des données tout en transférant la disponibilité, les sauvegardes, les identifiants, les performances de la base de données et la responsabilité des mises à niveau à l’opérateur.
Le programme Wi-Fi public de Rome a exposé le coût réel des points d’accès bon marché
En 2012, la fédération FreeItaliaWiFi couvrait, selon les rapports, environ 2 500 points d’accès. Ce chiffre a augmenté à partir de WiFi Metropolitano et ProvinciaWiFi autour de Rome, où les administrations publiques et les partenaires institutionnels utilisaient depuis 2008 des logiciels ouverts pour exploiter la connectivité sur un ensemble dispersé de sites municipaux. Les points d’accès étaient bon marché; les maintenir configurés, authentifiés, surveillés et sécurisés ne l’était pas.
Un routeur public nécessite que quelqu’un attribue des adresses, règle les radios, renouvelle les identifiants, observe les pannes, applique les politiques et mette à jour le micrologiciel. Lorsque les appareils sont répartis dans des bâtiments, des places et des sites communautaires, les techniciens ne peuvent pas traiter chacun comme un appareil séparé. Même un petit réseau a besoin d’un centre de contrôle, que ce centre de contrôle provienne d’un fournisseur ou d’un logiciel que l’opérateur exécute lui-même.
OpenWISP est né de ce problème d’exploitation. Le premier système desservait les déploiements de points d’accès publics et s’est étendu à d’autres municipalités italiennes en 2009. Ses premiers utilisateurs disposaient déjà de budgets limités, de sites hétérogènes et de la nécessité de modifier de nombreux appareils sans se connecter à chacun d’eux. La configuration réutilisable, l’accès multi-organisationnel, l’authentification et la surveillance ont découlé du travail sur le terrain plutôt que d’un cahier des charges générique.
Le projet n’est pas resté une plateforme de points d’accès municipaux. En 2015, il a entamé une refonte substantielle autour de la gestion d’OpenWrt et d’une architecture de serveur modulaire. Ce changement reconnaissait que les fournisseurs d’accès Internet sans fil, les campus, les réseaux communautaires et les entreprises étaient confrontés au même problème de gestion de flotte. OpenWrt fournissait un système d’exploitation pour les appareils largement utilisé; OpenWISP a construit autour un agent, un contrôleur et des services connexes.
Cette histoire soulève une question pratique: l’auto-hébergement donne-t-il à un petit opérateur un contrôle durable sur son réseau, ou transfère-t-il la même responsabilité d’un contrôleur propriétaire à un empilement de serveurs, de bases de données, de clés et d’intégrations personnalisées que l’opérateur doit maintenir seul?
La réponse actuelle d’OpenWISP est modulaire. La configuration, la surveillance, le micrologiciel, RADIUS, les portails captifs, la topologie et la gestion des adresses IP peuvent être combinés via des applications Django et des composants OpenWrt. Les interfaces REST et WebSocket facilitent l’intégration. Différents déploiements peuvent activer différents modules plutôt que d’accepter un contrôleur fixe unique.
La structure institutionnelle est tout aussi distribuée. Des organismes publics, des universités, des contributeurs open source, des entités au Google Summer of Code et des utilisateurs commerciaux ont tous façonné la plateforme. OpenWISP a rejoint le Google Summer of Code en 2017 et se décrivait en 2020 comme un système mondial de gestion de réseau modulaire. Aucun enregistrement public ne désigne une entité juridique unique comme propriétaire de l’ensemble du projet.
Cette absence complique toute tentative de traiter OpenWISP comme une entreprise classique et clarifie le véritable sujet. OpenWISP est un code maintenu, une documentation, des contributeurs et des relations de support que les opérateurs assemblent en leur propre système de contrôle. Il peut réduire la dépendance à un cloud fournisseur. Il ne peut pas supprimer la nécessité de gérer le centre de contrôle.
La refonte de 2015 a séparé le contrôleur en services que les opérateurs peuvent combiner
OpenWISP est le plus mal compris quand il est présenté comme un seul contrôleur. La plateforme actuelle est un ensemble de modules avec des versions coordonnées et des numéros de version séparés. En août 2026, la famille 25.10 constituait la ligne majeure actuelle, tandis que les modules individuels utilisaient des versions telles que 1.2.x et les paquets de déploiement conservaient le schéma 25.10.x. Ces numéros décrivent des pistes de publication liées, et non des produits contradictoires.
Le contrôleur est au centre. Il stocke les enregistrements de périphériques, les modèles de configuration et les variables, gère les informations d’identification et prend en charge les opérations à distance. Un opérateur peut définir une configuration commune une fois, l’appliquer à des groupes de périphériques et remplacer les valeurs si nécessaire. C’est là l’économie de base de la gestion de flotte: une modification doit être exprimée sous forme de politique plutôt que répétée manuellement sur les routeurs.
Les modèles sont plus qu’une commodité. Ils deviennent la source à partir de laquelle l’état du périphérique est dérivé. Un fournisseur peut définir les paramètres radio, les interfaces, les tunnels, les règles de pare-feu ou les paramètres de service et les réutiliser sur plusieurs sites. Les variables permettent au même modèle de contenir des adresses, des noms ou des informations d’identification spécifiques au périphérique. Le résultat se rapproche davantage de la gestion de la configuration dans un environnement serveur que de la pratique traditionnelle consistant à traiter chaque routeur comme une boîte administrée séparément.
Le côté périphérique est fortement associé à OpenWrt. Un agent peut récupérer la configuration et transmettre des informations. Le serveur peut également utiliser des méthodes d’accès à distance, y compris SSH, le cas échéant. La force actuelle du projet n’est pas la gestion multi-fournisseurs universelle. C’est la capacité de gérer des flottes basées sur OpenWrt via un système ouvert coordonné.
Une architecture Django modulaire permet aux organisations d’étendre le serveur. Django fournit l’authentification, les modèles de base de données, l’administration et un cadre web Python mature. Les modules OpenWISP construisent des fonctions réseau spécifiques autour de ces fondations. Cette conception abaisse la barrière pour les équipes qui connaissent déjà le développement web conventionnel, mais elle signifie aussi que la plateforme hérite des besoins opérationnels d’une application web: maintenance de la base de données, files d’attente, processus de travail, mise en cache, certificats et déploiement sécurisé.
Le registre des versions montre une maintenance active. Le contrôleur a atteint la version 1.2.3 le 9 avril 2026. Le dépôt de déploiement Docker a publié la version 25.10.4 le 4 juin. L’agent de surveillance OpenWrt a atteint la version 0.3.1 en mai, et le module RADIUS la version 1.2.2 en avril. Ces dates démontrent un travail continu sur l’ensemble de la pile. Elles illustrent également le problème d’alignement des versions: un opérateur doit savoir quelles combinaisons sont prises en charge plutôt que de supposer que chaque module le plus récent peut être mis à niveau indépendamment.
La modularité donne à OpenWISP la latitude de servir différents réseaux. Un fournisseur peut utiliser la configuration et la surveillance sans portail captif public. Une municipalité peut combiner l’authentification et les pages de connexion avec la topologie. Un réseau communautaire peut ajouter des applications Django personnalisées. La même liberté complique le support car deux installations peuvent partager un nom tout en différant par les modules activés, les extensions, l’échelle de la base de données et la méthode de déploiement.
L’architecture échange donc l’intégration fixe d’un appareil propriétaire contre le travail d’assemblage d’une plateforme ouverte. Cet échange est attrayant lorsqu’une organisation souhaite le contrôle ou la personnalisation et possède les compétences pour exploiter le résultat. Il l’est moins lorsque l’acheteur s’attend à ce qu’un seul fournisseur possède chaque dépendance et accord de niveau de service.
La refonte d’OpenWISP a réussi à rendre le projet largement réutilisable. La question suivante est de savoir si cette réutilisation peut rester opérationnellement cohérente à mesure que le nombre de modules et de protocoles augmente. Une pile modulaire ne devient une infrastructure que lorsque sa discipline de publication et de migration est aussi solide que sa liste de fonctionnalités.
La configuration n’est utile que lorsque l’état prévu survit à une liaison non fiable
La configuration centralisée semble simple: stocker les paramètres souhaités sur un serveur et les pousser vers les périphériques. Les réseaux d’accès distribués rendent chaque partie de cette phrase peu fiable. Un routeur peut se trouver derrière une traduction d’adresse réseau, sur une liaison sans fil intermittente ou alimenté par un site instable. Une modification peut affecter le chemin même utilisé pour la livrer. Un périphérique peut être hors ligne pendant que la politique change plusieurs fois.
Le contrôleur d’OpenWISP aborde cet environnement à travers des modèles, des agents, des opérations à distance et une infrastructure à clé publique. L’opérateur peut définir l’état souhaité de manière centralisée et utiliser une identité de périphérique pour établir la confiance. La conception évite la dépendance à un technicien qui copie des commandes, mais elle ne rend pas la joignabilité ou la sécurité des modifications automatiques.
Un flux de travail fiable doit distinguer l’état souhaité, le dernier état rapporté et le comportement observé. Le serveur peut savoir ce qui devrait être configuré sans savoir si le périphérique l’a appliqué. Un appel API réussi peut signifier qu’une tâche a été mise en file d’attente, pas que la radio est revenue en ligne. Un routeur peut accepter une configuration puis devenir injoignable parce qu’un paramètre réseau était erroné.
La gestion de la configuration nécessite donc un déploiement par étapes. Un opérateur doit pouvoir appliquer une modification à un groupe de test, observer la santé et étendre progressivement. Les valeurs critiques nécessitent une validation. Un vérificateur de syntaxe peut détecter une entrée mal formée, mais pas une politique qui oriente chaque tunnel vers le mauvais point de terminaison. Les API de la plateforme rendent l’automatisation possible; l’organisation doit concevoir le processus d’approbation et de retour en arrière.
L’identité du périphérique est une autre frontière de grande valeur. Les certificats et les informations d’identification permettent au serveur de distinguer l’équipement autorisé. Si ces informations d’identification sont volées, un attaquant peut se faire passer pour un routeur ou obtenir l’accès à la gestion. Si elles sont perdues, l’opérateur peut avoir besoin d’une récupération physique. L’émission, la rotation et la révocation des clés appartiennent donc aux opérations réseau ordinaires, pas à une liste de contrôle d’installation qui peut être oubliée après le lancement.
Les modèles peuvent aussi cacher le contexte. Une variable peut changer de sens lorsqu’un périphérique se déplace vers un autre site. Un groupe copié peut transporter un ancien pool d’adresses. Dans une petite flotte, un ingénieur peut remarquer l’erreur. À grande échelle, le modèle de configuration a besoin d’une validation par rapport à l’inventaire et à la topologie. Plus les modules sont intégrés, plus ces vérifications croisées deviennent utiles.
Le modèle auto-hébergé donne à l’opérateur un accès complet à l’historique de la configuration et à l’automatisation. Il évite qu’un fournisseur cloud ne devienne le seul détenteur de l’état du périphérique. Cela signifie aussi que l’opérateur doit préserver les sauvegardes et les enregistrements d’audit. Une défaillance de la base de données sans récupération testée peut effacer l’historique de gestion de la flotte même si les routeurs continuent de transmettre.
La valeur d’OpenWISP est la plus claire lorsque la configuration est traitée comme du code: versionné, examiné, testé et déployé par étapes contrôlées. La plateforme fournit les objets et les API nécessaires à cette discipline. Elle ne fournit pas le jugement organisationnel. Un petit fournisseur peut adopter le même modèle opérationnel utilisé par les grands réseaux, mais il doit encore décider qui peut modifier un modèle et qui est réveillé lorsque la modification échoue.
La surveillance rend les routeurs à bas coût visibles, à condition que le chemin de télémétrie tienne
Un réseau distribué est difficile à gérer car la panne est souvent signalée par un utilisateur avant d’apparaître dans les outils de l’opérateur. Un point d’accès peut rester alimenté alors que sa liaison montante est rompue. Une radio peut être associée à des clients mais fournir un débit médiocre. Un tunnel peut battre par intermittence. La surveillance doit combiner la disponibilité du périphérique, les mesures de séries temporelles, les sessions Wi-Fi et les vérifications de service pour transformer ces conditions en signaux exploitables.
Les composants de surveillance d’OpenWISP collectent et organisent ces preuves. L’agent OpenWrt rapporte des mesures. Les modules côté serveur stockent les séries temporelles, exécutent les vérifications et émettent des alertes. Les modèles de périphérique et d’organisation permettent aux opérateurs de visualiser le réseau par client, site ou limite administrative plutôt que comme une liste plate.
L’architecture est utile précisément parce que les routeurs à bas coût manquent souvent d’un système de télémétrie propriétaire sophistiqué. Un agent et une API ouverte peuvent exposer suffisamment d’informations pour qu’une petite équipe voie des motifs à travers la flotte. Un tableau de bord peut identifier un site avec une perte de paquets croissante ou un groupe de périphériques qui ont cessé de se connecter après une mise à jour.
La télémétrie n’est pas une vérité terrain. Un routeur qui ne peut pas atteindre le serveur de surveillance apparaît hors service même si le service local continue. Un périphérique peut signaler un CPU et une mémoire sains alors que les utilisateurs subissent des interférences radio. Les intervalles d’échantillonnage peuvent manquer des pannes courtes. Le serveur de surveillance lui-même peut ralentir sous la charge. Les alertes décrivent donc des observations à partir d’un chemin et d’un calendrier particuliers, pas l’état complet du réseau.
L’échelle dépend de l’ensemble du pipeline de données. Plus de périphériques créent plus de mesures, d’écritures en base de données, de tâches et de notifications. Les sessions Wi-Fi peuvent créer des données à haute cardinalité. Les politiques de rétention déterminent le stockage. Un opérateur qui active chaque métrique sans planifier la capacité peut transformer le système de surveillance en goulot d’étranglement. Les études de cas et le matériel de publication montrent une utilisation réelle; ils ne définissent pas une taille maximale de flotte applicable à chaque configuration.
L’étude de cas de Stellar Telecommunications de juin 2026 est la référence de production actuelle la plus claire. Elle décrit plusieurs centaines de routeurs gérés sur plusieurs instances OpenWISP. Le compte rendu est utile car il provient d’un opérateur et discute d’un chemin d’extension plutôt que d’un benchmark synthétique. Il s’agit néanmoins d’une étude de cas rédigée par un client. La topologie, les modules sélectionnés, la conception de la base de données et l’arrangement de support peuvent différer d’un autre déploiement.
Des instances multiples peuvent être un signe d’isolement délibéré, de conception géographique ou de limites d’échelle. Sans plus de détails, le nombre ne devrait être interprété ni comme la preuve qu’une instance ne peut pas gérer la flotte, ni comme la preuve que n’importe quelle installation le peut. Une comparaison responsable indiquerait la charge de travail: fréquence de configuration, volume de métriques, sessions RADIUS, taille de la topologie et code personnalisé.
La surveillance crée également des obligations de confidentialité. Les enregistrements Wi-Fi et d’authentification peuvent révéler des appareils, des emplacements et l’activité des utilisateurs. Un système auto-hébergé conserve les données sous le contrôle de l’opérateur, ce qui peut simplifier les exigences de souveraineté. Il ne décide pas quelles données doivent être collectées ni combien de temps elles doivent être conservées. Les contrôles d’accès et la minimisation restent nécessaires.
L’histoire de la surveillance du projet est donc celle d’une capacité accessible plutôt que d’une observabilité sans effort. OpenWISP permet aux organisations de construire une vue des opérations réseau sans acheter une plateforme fermée. La qualité de cette vue dépend des agents, de la synchronisation temporelle, de la santé de la base de données, de la conception des alertes et de la volonté de tester le système de surveillance aussi rigoureusement que les routeurs qu’il surveille.
L’automatisation du micrologiciel peut réparer une flotte ou l’échouer en un seul mouvement
Les modifications de configuration altèrent la politique à l’intérieur d’une image logicielle en cours d’exécution. Les mises à niveau du micrologiciel remplacent une plus grande partie du périphérique. Elles sont nécessaires pour la sécurité, le support matériel et de nouvelles fonctionnalités, et elles portent le plus grand risque à l’échelle de la flotte dans un système de gestion de réseau.
L'outil de mise à niveau du micrologiciel d’OpenWISP coordonne les images, la compatibilité des périphériques et les flux de travail de déploiement. Un opérateur peut associer une image au matériel approprié, échelonner les versions et suivre les résultats. C’est une amélioration substantielle par rapport à la visite manuelle des routeurs ou au recours à des scripts ad hoc. Cela crée également un mécanisme central dont les erreurs peuvent affecter rapidement de nombreux sites.
La première exigence est l’identité. Une image micrologicielle doit correspondre au modèle de périphérique, à la disposition du stockage et au processus de démarrage. Des noms de produits similaires peuvent cacher des puces flash ou des révisions de carte différents. Une image qui démarre sur une unité de laboratoire peut échouer sur une variante de terrain. Un système de gestion a besoin d’un inventaire matériel fiable et d’une compatibilité explicite plutôt que d’hypothèses basées sur des étiquettes.
La deuxième exigence est l’intégrité. Les images doivent être signées et livrées sur des canaux authentifiés. Les clés de signature nécessitent une garde solide et un plan de rotation. Si le serveur ou la clé est compromis, la même automatisation qui améliore la maintenance peut distribuer un micrologiciel malveillant. L’open source rend le code de mise à jour inspectable mais ne protège pas les informations d’identification de l’opérateur.
La troisième exigence est la récupération. L’alimentation peut tomber en panne pendant une mise à niveau. Une liaison sans fil peut disparaître. Une nouvelle image peut démarrer mais perdre la connexion de gestion. Les périphériques avec des partitions doubles ou un retour en arrière connu offrent une récupération plus sûre que ceux qui écrasent la seule image. La plateforme peut orchestrer un retour en arrière uniquement si le matériel et le chargeur de démarrage le supportent.
La mise en scène réduit le rayon d’explosion. Les opérateurs peuvent commencer par des périphériques internes, passer à un petit groupe représentatif et étendre après avoir observé la stabilité. Le groupe représentatif doit inclure des révisions matérielles et des conditions réseau qui ressemblent à la flotte. Une mise à niveau réussie dans un bureau bien connecté ne prouve pas qu’un site rural alimenté par énergie solaire récupérera de la même manière.
Le flux de travail ouvert d’OpenWISP donne aux opérateurs une alternative aux clouds des fournisseurs dont la politique de mise à jour peut être opaque. Il peut prolonger la durée de vie utile des périphériques lorsque les images restent constructibles et que les mainteneurs sont disponibles. Il laisse également à l’opérateur la responsabilité de décider quand un correctif de sécurité en amont est prêt pour la production. Cette décision nécessite une capacité de test, pas simplement l’accès au code source.
Les versions coordonnées et les mises à jour de l’installateur du projet montrent que sa propre pile de serveurs nécessite également des mises à niveau. Une organisation doit maintenir OpenWISP tout en l’utilisant pour maintenir les routeurs. Les migrations de base de données, la compatibilité des modules et les extensions personnalisées peuvent compliquer le cycle de vie du serveur. Une flotte peut devenir dépendante d’une ancienne version de gestion parce qu’un plugin local n’a pas été porté.
La gestion du micrologiciel est là où la promesse et le fardeau d’OpenWISP sont les plus visibles. La plateforme peut transformer une petite équipe opérationnelle en un gestionnaire de flotte efficace. Elle peut également donner à cette équipe le pouvoir de commettre une erreur uniforme. Une utilisation sûre dépend des limites d’approbation, du déploiement échelonné, de la récupération indépendante et d’un inventaire suffisamment précis pour savoir ce qui est modifié.
RADIUS et les portails captifs attirent l’identité et la politique publique dans le contrôleur
Les radios ne sont qu’une partie d’un réseau Wi-Fi public. Il a des utilisateurs, des sessions, des règles d’accès et souvent l’obligation d’enregistrer ou de comptabiliser l’activité. OpenWISP inclut l’intégration RADIUS et des pages de connexion Wi-Fi afin que l’authentification puisse être connectée au même modèle organisationnel utilisé pour les périphériques et la surveillance.
RADIUS fournit un cadre familier d’authentification, d’autorisation et de comptabilité. Un périphérique d’accès réseau envoie une demande, le serveur évalue l’identité et la politique, et la réponse peut accepter, rejeter ou mettre au défi la session tout en renvoyant des attributs. Les enregistrements de comptabilité peuvent décrire les débuts, fins et l’utilisation des sessions. Dans un environnement fédéré ou public, ces décisions peuvent franchir les frontières organisationnelles.
Le module RADIUS d’OpenWISP et les composants du portail peuvent prendre en charge les portails captifs, la connexion sociale, la gestion des sessions et l’intégration avec l’inventaire réseau. Cela permet à un opérateur de créer un flux de travail cohérent plutôt que d’assembler des systèmes d’identité et de périphériques sans rapport. Une municipalité peut gérer les sites et les utilisateurs dans un seul cadre; un FAI peut lier la politique d’accès aux enregistrements des abonnés.
L’intégration élargit également la conséquence d’une erreur. Une erreur de configuration peut bloquer les utilisateurs sur de nombreux sites. Une panne du magasin d’identités peut rendre les points d’accès fonctionnels inutilisables. Les lacunes de comptabilité peuvent affecter la facturation ou la conformité. La plateforme de gestion devient une partie du chemin d’accès même lorsque la transmission des paquets ne passe pas par son serveur.
Les déploiements RADIUS classiques ont des contraintes de sécurité bien connues, et les portails captifs ont leurs propres faiblesses. Le transport, les secrets partagés, la validation des certificats et les relations de proxy nécessitent une conception soignée. Les intégrations de connexion sociale ajoutent des fournisseurs d’identité externes. OpenWISP fournit des composants logiciels; le déploiement détermine le modèle de confiance.
La confidentialité est particulièrement sensible. Les enregistrements de connexion, les identifiants de périphérique et l’historique des sessions peuvent révéler où et quand les gens ont utilisé un réseau. Les autorités publiques et les fournisseurs commerciaux sont confrontés à des exigences légales différentes. L’auto-hébergement permet que les données restent dans un environnement contrôlé par l’opérateur, mais cela fait aussi de l’opérateur le gardien d’un ensemble de données précieux.
La sortie 1.2.2 du module RADIUS en avril 2026 montre une maintenance active. Elle ne doit pas être interprétée comme la preuve que chaque déploiement OpenWISP utilise le module ou que le projet exploite un service d’authentification central. Chaque organisation exécute sa propre politique et infrastructure.
La couche d’identité révèle pourquoi OpenWISP est plus qu’un gestionnaire de routeurs. Il peut devenir un système d’exploitation couvrant les périphériques, les personnes et le service. Cette ampleur crée de la valeur pour les réseaux qui ne peuvent pas justifier plusieurs plateformes commerciales. Elle exige également une séparation des tâches. L’ingénieur qui édite les modèles radio ne devrait pas automatiquement avoir accès aux données d’identité des utilisateurs ou aux systèmes de paiement.
Une architecture modulaire rend cette séparation possible si les rôles et les API sont configurés avec soin. Elle n’impose pas un modèle de gouvernance unique. L’opérateur doit décider comment l’administration réseau, le support client et la supervision de la confidentialité se croisent. Dans la connectivité publique, ces décisions font partie de la conception de l’infrastructure plutôt que d’une réflexion administrative après coup.
La topologie et les données d’adresse fournissent un contexte, pas une carte parfaite
Les réseaux échouent par les relations. Un routeur peut être sain alors que sa liaison montante parente est hors service. Un conflit d’adresses peut affecter plusieurs sites. Une vue topologique aide les opérateurs à comprendre ces dépendances, tandis que la gestion des adresses IP empêche les allocations de devenir une feuille de calcul non documentée.
OpenWISP inclut des fonctions de topologie et d’IPAM qui relient les périphériques, les liaisons logiques et les espaces d’adressage. Les cartes et les API peuvent montrer comment les composants sont liés. Les organisations peuvent séparer les inventaires et allouer des ressources. Les mises à jour WebSocket peuvent rendre les modifications visibles pour les opérateurs sans rafraîchissement manuel constant.
Le modèle devient plus utile lorsqu’il est combiné avec la surveillance. Une alerte sur une liaison parente peut expliquer plusieurs pannes en aval. Une fenêtre de maintenance planifiée peut être mappée aux périphériques affectés. L’allocation d’adresses peut être vérifiée par rapport aux modèles de configuration. La plateforme peut transformer des enregistrements opérationnels séparés en un seul contexte.
Les limites sont les mêmes que dans tout modèle de réseau: la découverte est incomplète, les noms deviennent obsolètes et les relations logiques ne correspondent pas toujours à la dépendance physique. Un chemin sans fil peut changer. Un périphérique peut être déplacé sans que l’inventaire soit mis à jour. Un tunnel peut masquer le transport sous-jacent. La carte est une assertion assemblée à partir de sources de données, pas le réseau lui-même.
Une topologie obsolète peut être pire que pas de topologie car l’automatisation peut lui faire confiance. Un déploiement de micrologiciel pourrait sélectionner le mauvais groupe. La planification de la capacité pourrait manquer un goulot d’étranglement partagé. Les opérateurs ont donc besoin de la propriété de la qualité des données et d’un moyen de comparer le modèle avec l’état observé.
L’IPAM porte également des politiques organisationnelles. L’espace d’adressage peut être divisé par client, région ou service. Un système central peut réduire les conflits et soutenir l’automatisation. Il peut aussi devenir un gardien si chaque flux de travail dépend d’un schéma ou d’une équipe unique. Les API ouvertes aident d’autres systèmes à consommer et à mettre à jour les données, mais les contrôles d’accès sont essentiels.
Pour les réseaux communautaires, une topologie partagée peut soutenir la collaboration entre des sites gérés indépendamment. Pour les fournisseurs commerciaux, elle peut devenir une source pour le provisionnement et le support. Le même module sert différents modèles de gouvernance car OpenWISP n’exige pas un opérateur central unique pour chaque objet d’organisation.
La valeur pratique réside dans le contexte, pas dans la perfection cartographique. Un technicien qui reçoit une alerte doit savoir quel site, périphérique, adresse et relation amont sont impliqués. OpenWISP peut fournir ce contexte dans un système auto-hébergé. Il reste de la responsabilité de l’opérateur de garder le modèle suffisamment proche de la réalité pour qu’il améliore les décisions.
Une plateforme peut servir plusieurs réseaux sans effacer la propriété séparée
La connectivité publique et communautaire correspond rarement à une hiérarchie d’entreprise unique. Une municipalité peut exploiter des sites à travers plusieurs départements. Un fournisseur régional peut gérer des réseaux pour le compte de clients. Une université peut déléguer des bâtiments à des administrateurs locaux tout en conservant la politique centrale. Les modèles d’organisation et d’utilisateur d’OpenWISP sont conçus pour ce type de séparation.
Le modèle permet que les périphériques, les modèles et les enregistrements connexes soient attribués aux organisations et rendus visibles selon le rôle. Un opérateur central peut maintenir la plateforme tout en donnant aux équipes locales l’accès à leur partie du réseau. C’est plus qu’une fonctionnalité d’interface utilisateur. Cela définit qui peut voir les informations d’identification, modifier la configuration et inspecter les données des abonnés ou de surveillance.
La multi-location crée des économies d’échelle. Une installation OpenWISP peut héberger plusieurs domaines administratifs, réduisant le besoin de déployer et de maintenir un serveur séparé pour chaque petit réseau. L’infrastructure de surveillance et de mise à niveau partagée peut être financée collectivement. Les fournisseurs de support commercial peuvent exploiter une plateforme pour plusieurs clients tout en préservant les frontières logiques.
Les frontières doivent être testées. Un bug dans les contrôles de permission peut exposer les périphériques ou les données d’une autre organisation. Un modèle partagé peut être édité par quelqu’un qui ne comprend pas chaque locataire. Les administrateurs globaux peuvent devenir une concentration d’autorité. La base de données et les travailleurs de tâches restent partagés même lorsque les enregistrements sont logiquement séparés, donc une organisation bruyante peut affecter le service pour les autres.
La délégation complique également la réponse aux incidents. Une équipe centrale peut voir qu’un routeur est hors service alors que seul un administrateur local connaît le site physique. Une campagne de micrologiciel peut être approuvée centralement et nécessiter une planification locale. La plateforme devrait rendre la propriété et l’escalade visibles plutôt que de simplement restreindre les écrans.
L’intégration de l’identité fait partie de la conception. Les comptes locaux, l’authentification externe et les données liées à RADIUS peuvent se croiser. Les rôles doivent être mappés au statut d’emploi et de contrat, et l’accès doit être retiré rapidement lorsqu’un bénévole, un contractant ou un client change. Un système auto-hébergé donne à l’opérateur le contrôle sur ce cycle de vie et aucun fournisseur externe à blâmer lorsqu’il est négligé.
Les journaux d’audit sont particulièrement précieux dans une installation partagée. Un opérateur a besoin de savoir qui a changé un modèle, quels périphériques l’ont reçu et si l’action a franchi une frontière organisationnelle. Les journaux doivent être protégés des administrateurs dont ils enregistrent les actions et conservés assez longtemps pour enquêter sur les effets différés.
Le modèle multi-locataire reflète l’origine du secteur public d’OpenWISP. Le projet a appris que les réseaux peuvent partager l’infrastructure sans partager la gouvernance. Cela donne également à la plateforme une voie vers les services gérés. Le test stratégique est de savoir si la séparation reste forte lorsque des modules et des API personnalisés sont ajoutés; une extension qui ignore les frontières organisationnelles peut annuler des contrôles soigneux ailleurs.
Ansible et Docker raccourcissent l’installation, pas la responsabilité de production
OpenWISP offre des chemins de déploiement utilisant Ansible et Docker. Ces outils abaissent la barrière pour créer un environnement de serveur reproductible. Ils peuvent installer les dépendances, configurer les services et rendre une configuration de développement ou de production initiale bien plus prévisible qu’une séquence de commandes écrite à la main.
L’empaquetage est une partie importante de l’adoption de l’open source. Un projet peut avoir un excellent code et rester inutilisé parce que l’installation est fragile. La ligne de publication Docker, y compris 25.10.4 en juin 2026, et l’approche Ansible montrent qu’OpenWISP traite le déploiement comme faisant partie de l’expérience du produit.
Les outils ne possèdent pas l’environnement de production. Un opérateur a encore besoin de noms de domaine, de certificats, de stockage, de sauvegardes, de surveillance et d’une frontière de sécurité. Les conteneurs nécessitent des limites de ressources et des mises à jour d’image. Les bases de données nécessitent une maintenance. Les files d’attente de tâches et les travailleurs ont besoin de capacité. Les journaux nécessitent une rétention. Une conception à haute disponibilité exige plus que de démarrer un deuxième conteneur.
La distinction entre une installation reproductible et un service fiable est cruciale pour les petits opérateurs. Une configuration initiale réussie peut créer une fausse confiance. Les événements plus difficiles arrivent plus tard: une migration de base de données échoue, un certificat expire, le disque se remplit, un module personnalisé bloque une mise à niveau ou une procédure de restauration s’avère incomplète.
Un système auto-hébergé a également besoin d’un plan hors bande. Si OpenWISP est indisponible, les routeurs peuvent continuer à transmettre avec leur configuration existante, mais l’opérateur peut perdre la visibilité et la capacité d’apporter des modifications. Les fonctions d’identité et de portail peuvent avoir une dépendance plus immédiate. L’organisation devrait savoir quels services échouent fermés, lesquels échouent ouverts et combien de temps les périphériques peuvent fonctionner sans le contrôleur.
Les sauvegardes ne sont significatives que lorsqu’elles sont restaurées. L’état du système s’étend sur une base de données relationnelle, des fichiers de configuration, du matériel cryptographique, des images de micrologiciel et peut-être des données de séries temporelles. La récupération nécessite des versions et des clés correspondantes. Un opérateur devrait tester la perte du serveur plutôt que de supposer que les images de conteneur le rendent jetable.
Le support commercial peut combler certaines de ces lacunes. Le projet oriente les utilisateurs vers des services payants autour du noyau ouvert. Cela ne rend pas OpenWISP propriétaire; cela reconnaît que l’intégration de production et la réponse aux incidents sont du travail. Les organisations peuvent choisir de développer des compétences internes ou de les acheter.
Le compromis économique est transparent. Un fournisseur géré peut regrouper l’hébergement, les mises à niveau et le support dans un abonnement. OpenWISP offre le contrôle sur la pile et évite la dépendance à un seul service, mais l’opérateur paie par le temps d’ingénierie et l’infrastructure. Pour un réseau avec des exigences inhabituelles ou des préoccupations de souveraineté, ce contrôle peut valoir plus que la commodité apparente du SaaS.
La récupération échoue si le contrôleur revient sans ses clés et la confiance des périphériques
L’état du serveur d’OpenWISP n’est pas un seul vidage de base de données. Les enregistrements de périphériques et les modèles peuvent vivre dans PostgreSQL, les mesures de séries temporelles dans un autre magasin, les images de micrologiciel sur disque ou stockage d’objets, et les clés privées dans des fichiers protégés. Les modules personnalisés portent leurs propres migrations et secrets. Un plan de récupération doit restaurer un ensemble compatible.
L’ordre compte. Une base de données peut être récupérée alors que la clé de l’autorité de certification est manquante, laissant le serveur incapable d’authentifier les périphériques. Les enregistrements de micrologiciel peuvent pointer vers des fichiers qui n’ont pas été sauvegardés. Une nouvelle image de conteneur peut exécuter un schéma plus récent que la base de données restaurée. Les données de séries temporelles peuvent être dispensables pour la transmission et essentielles pour une enquête d’incident.
Les opérateurs devraient définir un plan de contrôle minimal récupérable. Cela inclut généralement les enregistrements d’organisation et d’utilisateur, l’identité du périphérique, les modèles, les informations d’identification, l’historique de configuration et la capacité de contacter les routeurs gérés. L’historique de surveillance peut avoir un objectif de récupération différent. Séparer les niveaux réduit le coût et empêche une énorme archive de métriques de bloquer la restauration urgente.
Un exercice réaliste commence avec un environnement propre. L’équipe devrait restaurer les sauvegardes sans s’appuyer sur l’état non documenté du serveur défaillant, faire tourner les secrets exposés et reconnecter un groupe de test de périphériques. L’exercice devrait identifier quelles dépendances DNS, pare-feu et identité se trouvent en dehors de l’ensemble de sauvegarde.
Les périphériques peuvent continuer à fonctionner pendant une panne du contrôleur, ce qui donne du temps à l’équipe et peut masquer l’urgence. La dérive de configuration s’accumule, les campagnes de micrologiciel s’arrêtent et les alertes disparaissent. Les fonctions RADIUS ou de portail peuvent échouer plus tôt. Les priorités de récupération devraient refléter ces différences de service.
Le test est aussi un contrôle de gouvernance. Plus d’une personne a besoin d’accéder aux sauvegardes et de l’autorité pour les utiliser, sous des contrôles qui empêchent l’extraction occasionnelle des informations d’identification. Un fournisseur de support devrait documenter comment le client reçoit l’état si le contrat se termine.
La reprise après sinistre est là où l’auto-hébergement devient une indépendance mesurable. Un opérateur qui peut reconstruire la plateforme à partir de ses propres actifs protégés contrôle le système. Un opérateur qui possède le code source mais dépend du serveur non documenté d’une seule personne ne le fait pas.
Le code ouvert ne distribue pas l’autorité opérationnelle par lui-même
Les réseaux communautaires sont souvent présentés comme des utilisateurs naturels des logiciels ouverts. Ils peuvent valoriser le contrôle local, la participation des bénévoles et la capacité d’exploiter des équipements peu coûteux. Ces caractéristiques rendent OpenWISP attrayant et créent un environnement d’exploitation qui diffère d’un fournisseur commercial avec du personnel salarié et des rotations formelles d’astreinte.
Une communauté peut utiliser des modèles et une surveillance centrale pour réduire la charge des propriétaires de nœuds individuels. Un petit groupe technique peut maintenir le micrologiciel et les services partagés. Les membres peuvent voir la topologie et comprendre comment leurs liaisons contribuent. Les API ouvertes permettent aux outils développés localement et aux projets d’intérêt public de se connecter à la plateforme.
L’organisation sociale détermine si ce contrôle est véritablement partagé. L’accès root au serveur peut encore reposer sur un seul bénévole. Les informations d’identification peuvent être stockées dans un compte privé. Un module personnalisé peut être compris par son seul auteur. Le code est ouvert tandis que la capacité pratique de l’exploiter reste concentrée.
La succession est donc une exigence technique. La documentation devrait couvrir l’installation, les sauvegardes, les certificats, l’historique des mises à niveau et la récupération d’urgence. Plus d’une personne devrait être capable de restaurer la plateforme. L’organisation a besoin d’un processus pour transférer les noms de domaine, les dépôts et les clés de signature. Ces tâches semblent administratives jusqu’à ce que le seul mainteneur devienne indisponible.
Le financement est une autre différence. Un réseau communautaire peut ne pas payer de frais de licence d’entreprise tout en ayant besoin de matériel, d’hébergement et de main-d’œuvre qualifiée. Les subventions et les dons peuvent financer le développement, tandis que la maintenance à long terme a moins de nouveauté et peut être plus difficile à financer. OpenWISP réduit le travail logiciel dupliqué; il ne rend pas le serveur partagé ou le temps de l’opérateur gratuit.
La transparence peut être une force. Les membres peuvent inspecter les modèles de configuration et discuter de la collecte de données. Une plateforme commerciale peut définir la télémétrie par contrat; une communauté peut décider collectivement quelles métriques sont nécessaires. Cette gouvernance prend du temps et peut produire une meilleure légitimité.
Le modèle d’organisation d’OpenWISP peut soutenir la propriété fédérée si les rôles reflètent la communauté. La plateforme ne peut pas décider si une équipe centrale est responsable ou si les propriétaires de nœuds ont une voix significative. Les permissions logicielles ne sont pas la gouvernance démocratique par elles-mêmes.
La même leçon s’applique aux municipalités. Une administration publique peut s’auto-héberger et encore sous-traiter chaque décision opérationnelle à un seul contractant. L’approvisionnement peut exiger l’open source et rester dépendant d’une connaissance d’intégration propriétaire. La portabilité authentique nécessite de la documentation, l’exportation de données et la capacité de changer de fournisseur de support.
OpenWISP est précieux dans ces contextes parce qu’il donne aux organisations sociales un actif technique qu’elles peuvent posséder. La propriété reste une pratique active: maintenir les personnes, les clés, les connaissances et les processus autour du code.
Les extensions préservent le contrôle local jusqu’à ce qu’elles deviennent une bifurcation non maintenable
Les modules Django et les API rendent OpenWISP adaptable. Un opérateur peut ajouter une intégration de facturation, un modèle de périphérique, un tableau de bord ou un flux de travail sans attendre le projet en amont. C’est l’un des avantages les plus clairs de la plateforme par rapport à un appareil fixe et l’un de ses principaux risques de cycle de vie.
Une extension propre utilise des interfaces documentées et reste séparée du noyau. Elle peut être testée contre les versions prises en charge et mise à niveau indépendamment. Une modification qui patche des modèles ou des modèles internes peut fonctionner rapidement et devenir inséparable d’une version. La prochaine mise à niveau coordonnée nécessite alors un rebasage coûteux.
La différence est souvent organisationnelle plutôt que technique. Une échéance client encourage un fournisseur de support à patcher le système en cours. La contribution en amont prend du temps de revue, de documentation et de généralisation. Le patch privé résout le problème immédiat; l’opérateur hérite de l’obligation de maintenance à moins qu’il ne soit retourné au projet.
Des frontières de plugin stables réduisent cette pression. Les API versionnées, les guides de migration et les exemples d’extension permettent aux développeurs locaux de travailler sans s’appuyer sur les internes. L’architecture modulaire du projet est une base solide, et le nombre croissant de composants crée plus d’interfaces dont la stabilité doit être gérée.
Le code personnalisé modifie également la sécurité. Il peut accéder aux informations d’identification des périphériques, aux enregistrements d’identité et à la topologie. L’examen et les tests du projet en amont ne le couvrent pas. Les opérateurs devraient maintenir un inventaire des extensions, une analyse des dépendances et un propriétaire pour la réponse aux vulnérabilités. Un contrat de support commercial devrait indiquer si les modules personnalisés sont inclus dans les mises à niveau.
Les tests nécessitent un environnement représentatif. Un module peut passer les tests unitaires et échouer lorsque des milliers de périphériques génèrent des tâches. Il peut supposer une seule organisation et fuiter des données dans un déploiement multi-locataire. Il peut bloquer une migration de base de données ou ralentir chaque page. Les vérifications de performance et de permission appartiennent au contrat de l’extension.
La contribution en amont n’est pas toujours appropriée. Une exigence réglementaire locale ou un système propriétaire peut ne pas avoir un large public. L’opérateur devrait tout de même garder l’intégration à distance et préserver l’état exportable. L’objectif n’est pas d’éliminer le code privé mais de l’empêcher de prendre le contrôle de toute la plateforme.
Les fournisseurs commerciaux peuvent créer des extensions réutilisables et les prendre en charge à travers les clients. Cela construit un écosystème autour d’OpenWISP et peut concentrer les connaissances dans quelques entreprises. Les interfaces publiques et plus d’un fournisseur gardent la concurrence crédible.
La santé à long terme du projet sera visible dans les histoires de mise à niveau. Si les opérateurs peuvent passer d’une famille de versions à la suivante tout en portant les extensions à travers des changements documentés, la modularité fonctionne. Si la plupart des grands déploiements restent bloqués sur d’anciennes bifurcations, la plateforme ouverte aura reproduit le problème de cycle de vie propriétaire dans le code local.
OpenWISP rivalise avec un contrat de support autant qu’avec un autre contrôleur
OpenWISP n’a pas de concurrent direct unique parce que les opérateurs assemblent la gestion de réseau de plusieurs façons. Un fournisseur peut vendre un appareil ou un contrôleur cloud étroitement intégré à son matériel. Une plateforme Wi-Fi gérée peut combiner configuration et analytique. Un FAI peut utiliser un logiciel de facturation avec des intégrations de périphériques. Une équipe d’ingénierie peut construire une automatisation autour d’Ansible, Prometheus et de scripts personnalisés.
Un contrôleur propriétaire offre une frontière de support claire. Le fournisseur peut qualifier le matériel, héberger le service et fournir un seul contrat. Le coût est la dépendance à sa feuille de route de périphériques, à sa tarification et à son modèle de données. La migration peut nécessiter le remplacement de l’équipement ou la reconstruction des flux de travail.
Un produit SaaS natif du cloud réduit le travail d’infrastructure. Il peut se mettre à jour rapidement et agréger l’expérience à travers les clients. Il place également les informations d’identification des périphériques, la télémétrie et la continuité opérationnelle dans un service externe. Une panne, un changement de prix ou une acquisition peut affecter le réseau même lorsque les routeurs restent en place.
Une pile interne donne une flexibilité maximale mais peut devenir une collection de scripts connus d’un seul ingénieur. La valeur d’OpenWISP est qu’il fournit des modules communs maintenus au lieu d’exiger que chaque opérateur invente indépendamment la configuration, la surveillance, le micrologiciel et l’intégration de l’identité.
Le choix est façonné par la capacité organisationnelle. Un petit fournisseur sans personnel logiciel peut être mieux servi par une plateforme gérée. Un réseau communautaire avec des développeurs bénévoles peut préférer l’open source et le contrôle local. Un opérateur plus grand peut utiliser OpenWISP comme composant tout en conservant un support commercial. Il n’y a pas de réponse économique universelle.
La compatibilité matérielle peut l’emporter sur la philosophie logicielle. Si un contrôleur de fournisseur expose des diagnostics radio essentiels indisponibles via OpenWrt, l’opérateur peut accepter l’enfermement. OpenWISP doit rendre son support de périphérique et ses preuves opérationnelles suffisamment solides pour que l’ouverture n’exige pas de sacrifier les fonctions nécessaires pour faire fonctionner le réseau.
Le projet peut aussi coexister avec d’autres systèmes. RADIUS peut être externe. Les métriques peuvent être exportées. Une plateforme de facturation peut appeler des API. Cette composabilité réduit la pression pour qu’OpenWISP devienne un produit tout-en-un. Elle augmente le travail d’intégration et le besoin d’interfaces stables.
L’argument concurrentiel devrait donc éviter l’affirmation que l’open source est toujours moins cher. OpenWISP change qui possède le système et où les coûts apparaissent. Il peut réduire la dépendance aux licences et augmenter l’ingénierie interne. Il peut rendre les données portables et augmenter la charge des opérations de base de données. L’avantage pertinent est le contrôle sous le modèle de support choisi par l’opérateur.
La feuille de route 2030 est la plus utile comme un enregistrement de ce qui reste inachevé
Les feuilles de route open source sont souvent lues comme des engagements de produit. La feuille de route d’OpenWISP jusqu’en 2030 est mieux traitée comme une carte d’ambition et de lacunes actuelles. Elle discute de l’utilisabilité, de l’installation, de la sécurité, de la mise à l’échelle asynchrone, d’un support de périphériques plus large et de protocoles tels que NETCONF/YANG, TR-069 et TR-369. Ce sont des directions, pas des capacités au présent à moins qu’un enregistrement de version ne les confirme.
L’accent sur les protocoles au-delà d’OpenWrt reflète un défi stratégique. Un système de gestion centré sur un seul système d’exploitation de périphérique peut servir un marché significatif tout en faisant face à un plafond. Les opérateurs ont fréquemment des flottes mixtes. Les passerelles d’opérateur peuvent utiliser USP ou TR-069. Les périphériques d’entreprise peuvent exposer NETCONF. Un support plus large rendrait OpenWISP pertinent pour plus de réseaux.
Ajouter des protocoles n’est pas la même chose qu’ajouter des périphériques. NETCONF et YANG décrivent une configuration structurée, mais les fournisseurs implémentent des modèles et des comportements différents. TR-369 fournit une architecture pour les plateformes de services utilisateur, mais l’intégration dépend encore des modèles de données et des agents. OpenWISP aurait besoin de matrices de capacités, d’adaptateurs et de programmes de test plutôt que d’une case à cocher générique.
L’attention de la feuille de route à l’expérience utilisateur est tout aussi importante. Les plateformes ouvertes puissantes supposent souvent que les opérateurs peuvent naviguer dans une configuration et un déploiement complexes. Une petite équipe a besoin de valeurs par défaut sûres, d’erreurs claires et de flux de travail qui réduisent les connaissances spécialisées. Améliorer l’interface peut être un travail d’infrastructure lorsqu’il empêche les erreurs de configuration.
La mise à l’échelle asynchrone aborde une autre limite. Les tâches de surveillance et de configuration peuvent générer des rafales de travail. Les files d’attente de travailleurs, la contention de base de données et les services externes doivent être conçus pour des flottes plus grandes. Des changements architecturaux peuvent être nécessaires; ajouter des serveurs ne supprime pas automatiquement un goulot d’étranglement dans l’état partagé.
Les objectifs de sécurité devraient être lus comme une preuve de sérieux et d’incomplétude. Une feuille de route qui inclut des contrôles plus forts reconnaît que la surface de gestion en expansion du projet crée des risques. La livraison devrait être évaluée à travers les versions, les audits et le durcissement documenté plutôt qu’en supposant que l’objectif a été atteint.
L’horizon long comporte un risque de gouvernance. Les contributeurs et les sponsors peuvent changer avant 2030. Les fonctionnalités qui nécessitent un travail soutenu peuvent glisser. Une feuille de route publique permet aux utilisateurs d’aligner les contributions et d’éviter les malentendus, mais elle ne crée pas le travail nécessaire pour tout accomplir.
La manière la plus crédible de discuter de l’avenir d’OpenWISP est donc conditionnelle. Un support de protocole plus large pourrait le transformer en un NMS ouvert général pour les flottes mixtes. Le projet pourrait à la place approfondir sa force autour d’OpenWrt et rester une plateforme spécialisée. L’un ou l’autre résultat peut être précieux. Ce qui serait trompeur, c’est de décrire l’étendue planifiée comme si le système actuel gérait déjà chaque périphérique réseau.
Le code est public; la plupart des responsabilités opérationnelles restent privées
OpenWISP publie du code, de la documentation et des historiques de version. Les utilisateurs peuvent inspecter les modules, exécuter le serveur et construire des extensions. C’est une forme substantielle d’ouverture par rapport à un contrôleur qui expose seulement une interface web. Cela ne rend pas les déploiements transparents.
Les opérateurs choisissent leur propre topologie, leurs informations d’identification, leurs modules personnalisés et leurs politiques de rétention. Les arrangements de support commercial sont privés. Aucune finance de projet consolidée ou recensement de déploiement mondial n’est public. Un fournisseur peut utiliser OpenWISP sans le signaler. Une entreprise peut construire un service commercial autour du projet sans devenir le propriétaire de l’écosystème.
Ce modèle d’exploitation distribué rend l’influence difficile à mesurer. Les historiques de commit montrent la contribution au code mais pas le support utilisateur, les tests de déploiement ou le financement. Google Summer of Code amène de nouveaux développeurs, tandis que la maintenance à long terme peut rester concentrée. Un module peut avoir de nombreux utilisateurs et peu de réviseurs.
L’absence d’un bilan d’entreprise unique n’est ni un défaut ni une garantie de santé communautaire. Cela signifie que la durabilité doit être évaluée à travers les versions actives, la réponse aux problèmes, la diversité des contributeurs, la documentation et la disponibilité du support. L’activité de version de 2026 est une preuve positive. Elle ne répond pas aux questions de succession ou de financement.
La même frontière apparaît dans la sécurité. Le projet peut corriger une vulnérabilité dans son code. Il ne peut pas forcer chaque opérateur à mettre à niveau. Une extension personnalisée peut introduire une faille. Un déploiement peut exposer l’interface d’administration. L’open source permet que la responsabilité soit partagée; elle ne la fait pas disparaître.
La gouvernance est pratique plutôt que hautement formalisée dans les preuves publiques. Les mainteneurs examinent les dépôts, coordonnent les versions et guident les contributeurs. L’historique du projet et la feuille de route fournissent une continuité. Plus de détails publics sur l’autorité de version et la gestion responsable aideraient les grands opérateurs à évaluer le risque institutionnel.
La défense la plus forte d’OpenWISP contre l’abandon est l’utilité à travers des utilisateurs indépendants. Si plusieurs réseaux dépendent de la plateforme et peuvent embaucher du support auprès de plus d’un fournisseur, le code a une circonscription. Si une entreprise devient la seule partie capable de maintenir la pile intégrée, l’ouverture peut rester légale tandis que le contrôle pratique se concentre.
L’identité publique du projet devrait donc rester séparée de tout fournisseur de support. Cela protège l’attribution et aide les utilisateurs à comprendre où se situent les obligations. Le projet maintient un logiciel commun. Un fournisseur offre un déploiement et un support contractuels. L’opérateur reste responsable de son réseau et de ses données.
Les preuves soutiennent un spécialiste capable, pas un contrôleur universel
En août 2026, OpenWISP avait une famille de versions 25.10 active, des modules maintenus et une étude de cas d’opérateur actuelle. Sa gamme fonctionnelle incluait la configuration, la surveillance, le micrologiciel, RADIUS, les portails captifs, la topologie, la gestion des adresses IP et les API. La plateforme s’était éloignée bien au-delà de son origine Wi-Fi municipale sans abandonner le problème de terrain qui l’avait créée.
Les preuves soutiennent une utilisation en production et une maintenance continue. Elles n’établissent pas un nombre maximal de périphériques, une base installée mondiale ou une part de marché. L’étude de cas de Stellar Telecommunications de juin 2026 offre un point d’échelle concret — plusieurs centaines de routeurs sur plusieurs instances — mais sa topologie, ses modules activés, sa conception de base de données et son code personnalisé ne peuvent pas être généralisés en un plafond universel.
La position la plus claire d’OpenWISP se trouve parmi les réseaux qui valorisent l’auto-hébergement, le support d’OpenWrt et l’extensibilité: fournisseurs sans fil, municipalités, réseaux communautaires, campus et autres organisations avec des équipements distribués. Certains peuvent être plus grands que ce que l’expression « petit réseau » suggère. L’exigence commune est le contrôle sans plateforme d’opérateur fermée.
La contrainte se situe au niveau du déploiement. OpenWISP peut fournir du code et des méthodes d’installation documentées. L’opérateur doit les transformer en un service résilient, aligner les versions des modules, protéger les informations d’identification, maintenir le code personnalisé et tester la récupération. La flexibilité rend cela possible et aussi facile de construire une installation unique qui devient difficile à mettre à niveau.
Un support de protocole plus large, une installation améliorée et plus de cas de panne publiés pourraient élargir la confiance. Ces ambitions appartiennent à la feuille de route jusqu’à ce que les versions et les preuves d’exploitation les établissent. Le test décisif est plus prosaïque: une équipe peut-elle mettre à niveau le contrôleur, perdre un serveur, restaurer ses clés et son état, revenir en arrière d’une image de périphérique échouée et continuer à gérer la flotte sans la connaissance non documentée d’un seul mainteneur?
La valeur d’OpenWISP n’est pas « la gestion d’entreprise gratuite ». C’est l’option de posséder le code, les données et les choix d’exploitation derrière un réseau distribué. Cette option ne devient une infrastructure que lorsque l’organisation peut la récupérer, la transférer et la poursuivre après le départ des personnes qui ont d’abord assemblé la pile.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance