
Résumé
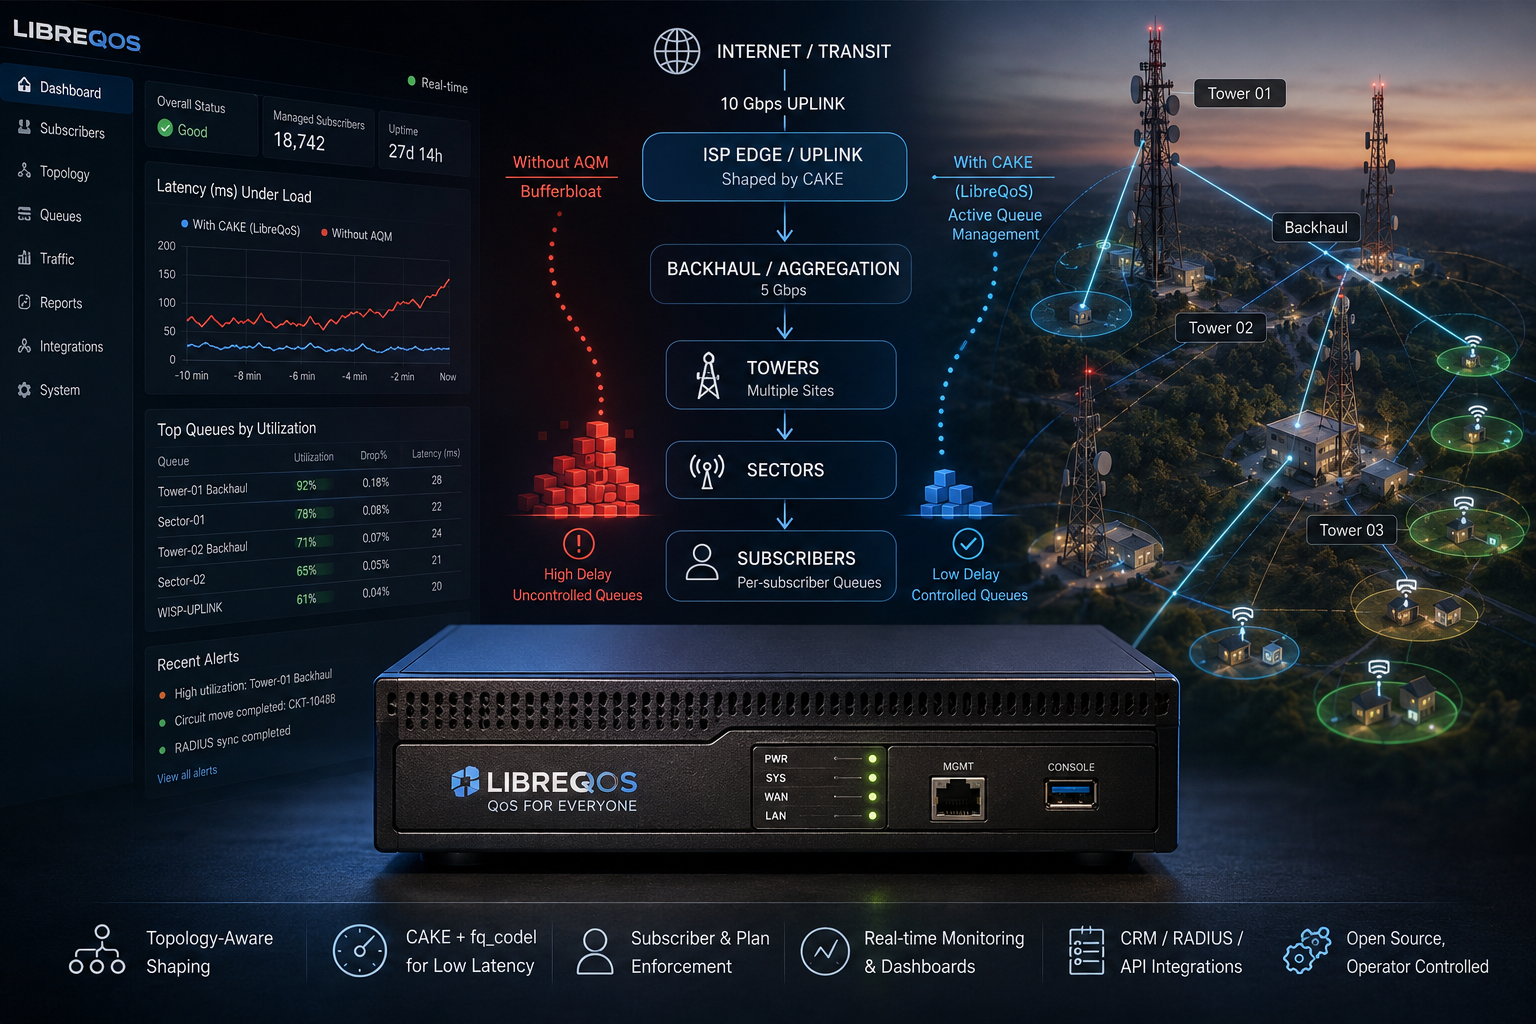
- LibreQoS fonctionne en ligne et applique CAKE aux goulots d’étranglement des abonnés et des ressources partagées, en ciblant une latence que les chiffres classiques de débit et d’utilisation peuvent manquer.
- Sa hiérarchie de circuits, de secteurs, de tours et de backhauls transforme les données de topologie en politique de files d’attente en temps réel, de sorte que des enregistrements obsolètes peuvent directement dégrader l’expérience client.
- Les versions de mars 2026 ont élargi l’interface locale et le flux de travail opérationnel tout en précisant la frontière entre le cœur GPL et les services payants LibreQoE.
- Le système ne peut pas créer de capacité ni contrôler les files d’attente hors de son chemin; des débits erronés, un routage asymétrique, des liaisons radio variables et une panne en ligne restent des contraintes matérielles.
Chaque paquet traverse le régulateur, la planification des pannes vient donc en premier
LibreQoS fonctionne généralement comme un pont transparent: le trafic entre par une interface réseau, traverse un serveur Linux et ressort par une autre. Ce positionnement donne au système l’autorité de classer et de mettre en file chaque paquet sur le chemin. Cela signifie aussi qu’un plantage logiciel, une carte réseau défaillante, une mauvaise configuration du pont ou un processeur surchargé peuvent affecter toute la liaison située derrière.
La position physique est le premier fait qu’un opérateur doit comprendre. Une plateforme de supervision hors bande peut tomber en panne pendant que les paquets continuent de circuler. Un régulateur en ligne participe directement au transfert. Le matériel de contournement, l’alimentation redondante, les mises à jour du noyau, les images de récupération et un chemin non régulé testé font partie du déploiement, et non d’un travail facultatif à envisager une fois les graphiques de latence améliorés.
LibreQoS utilise cette position en ligne pour contrôler où se forment les files d’attente. Si Linux envoie légèrement en dessous du débit d’une liaison descendante, les paquets attendent dans une file que l’hôte peut gérer plutôt que dans un modem, une radio ou un équipement fournisseur opaque. Le système peut aussi représenter les goulots d’étranglement partagés — comme un backhaul de tour ou un secteur sans fil — et appliquer des files parentes aux abonnés qui se les partagent.
Le modèle opérationnel laisse une question: un petit fournisseur peut-il transformer la topologie et la gestion moderne des files d’attente en une expérience client constamment meilleure, sans faire d’un serveur en ligne et d’un inventaire réseau imparfait les nouvelles sources de panne?
La réponse dépend du placement et de la précision. Si le fournisseur dispose d’une capacité amont de 10 gigabits et configure LibreQoS en dessous de cette valeur, le serveur devient le goulot d’étranglement par conception. Cela peut être utile car la file est alors visible et contrôlable. Une valeur trop basse gaspille de la capacité; une valeur trop haute laisse les paquets s’accumuler sur la liaison non contrôlée.
La symétrie des chemins compte aussi. Si une seule direction traverse le régulateur, LibreQoS ne contrôle que ce qu’il voit. Des changements de routage peuvent faire contourner le nœud. Une topologie correcte au moment de l’installation peut devenir fausse après une maintenance réseau ordinaire.
La haute disponibilité exige une politique d’état ainsi qu’un second serveur. Un basculement peut changer le chemin, remettre les compteurs à zéro ou supprimer le régulateur. Un dispositif de contournement peut préserver la connectivité tout en laissant revenir l’ancien problème de files d’attente. Le fournisseur doit décider si l’état de panne correspond à un service non régulé, à un service réduit ou à un autre régulateur doté de la politique actuelle.
Le matériel standard rend le système accessible mais ne rend pas la performance automatique. Le processeur, les cartes réseau, la bande passante PCIe, le comportement des interruptions et l’accès mémoire non uniforme peuvent tous compter. La documentation du projet cite une pénalité de virtualisation d’environ 30 pour cent; ce chiffre dépend de la charge et n’est pas une constante universelle.
LibreQoS offre un contrôle de files d’attente inspectable sur des systèmes Linux ordinaires. L’opérateur doit encore construire autour une fiabilité de niveau équipement. Comme chaque paquet client traverse la machine, le plan de panne fait partie de la promesse de qualité d’expérience.
Le débit maximal peut encore arriver avec une latence intolérable
La performance du haut débit est généralement vendue sous forme de débit. Un client achète un forfait mesuré en mégabits ou gigabits par seconde, lance un test de vitesse et s’attend à ce que le résultat explique l’expérience. Cette mesure est utile et incomplète. Une connexion peut atteindre son débit annoncé pendant un test et devenir pénible lorsqu’un envoi, une sauvegarde cloud ou une mise à jour logicielle remplit une file d’attente. Les pages web hésitent, les appels deviennent hachés et les jeux répondent tardivement alors que les paquets continuent de circuler à haut débit.
Cette situation est associée au bufferbloat: une latence excessive de file d’attente sous charge. Les tampons sont nécessaires car le trafic arrive par rafales et les liaisons ont des vitesses différentes. Une file courte peut maintenir un goulot d’étranglement occupé. Une longue file permanente peut retenir des paquets pendant des centaines de millisecondes ou plus sans augmenter la capacité utile. L’utilisateur subit ce temps d’attente, tandis qu’un opérateur qui ne regarde que l’utilisation moyenne peut voir une liaison en bonne santé.
Les grands opérateurs peuvent acheter des systèmes spécialisés de gestion du trafic, déployer une télémétrie étendue et affecter des équipes à leur réglage. Les petits fournisseurs et les fournisseurs régionaux subissent la même physique avec moins de personnel et des marges plus étroites. Les fournisseurs d’accès Internet sans fil font face à une complication supplémentaire: la capacité peut être partagée entre tours et secteurs, et le débit disponible peut varier selon les conditions radio. Un limiteur plat par abonné ne protège pas nécessairement le backhaul partagé qu’ils utilisent tous.
LibreQoS est né de ce manque. Les premières versions sont apparues vers 2020 et 2021 grâce à des travaux reliant la communauté bufferbloat aux besoins opérationnels des FAI. Le projet proposait un système Linux en ligne capable d’identifier le trafic des abonnés, d’appliquer les forfaits et de mettre en œuvre une gestion active des files d’attente au goulot d’étranglement. Il cherchait à rendre des méthodes telles que CAKE utilisables comme plateforme d’exploitation plutôt que comme un ensemble de recettes en ligne de commande.
Le projet est aujourd’hui associé à LibreQoE, LLC, qui développe et prend en charge le logiciel et propose des produits payants autour du cœur ouvert. LibreQoS est une base de code sous licence GPL-2.0 et un projet communautaire. LibreQoE en est le gardien commercial et le fournisseur de services. En août 2026, le site web de l’entreprise annonçait plus de 950 réseaux utilisant la plateforme. Ce chiffre est utile comme signal d’adoption autodéclaré et non comme un recensement vérifié de manière indépendante du parc installé.
LibreQoS fait une promesse plus étroite que « rendre l’Internet plus rapide ». LibreQoS n’ajoute ni fibre, ni spectre, ni backhaul. Il décide comment la capacité existante est partagée et quelle quantité de file d’attente peut s’accumuler. Lorsqu’il est configuré au véritable goulot d’étranglement, la gestion active des files d’attente peut préserver la réactivité pendant qu’une liaison est occupée. Placé au mauvais endroit ou doté d’un mauvais débit, le système peut réguler le trafic inutilement ou ne pas contrôler la file qui compte.
La conséquence commerciale est claire. Un fournisseur peut reporter une mise à niveau de capacité si une meilleure gestion des files d’attente résout le problème immédiat du client. Il peut aussi découvrir, grâce à une meilleure visibilité, que le goulot d’étranglement est réel et exige un investissement. LibreQoS ne doit pas être présenté comme un substitut à la planification de capacité. C’est un moyen de rendre la congestion lisible et suffisamment contrôlée pour que l’opérateur puisse distinguer la latence causée par les files d’attente d’une demande qui dépasse le réseau.
L’histoire du projet est donc une traduction opérationnelle. CAKE et fq_codel sont des mécanismes sophistiqués du noyau. Un fournisseur a besoin d’imports d’abonnés, de topologie, de tableaux de bord, de mises à jour sûres, de support et d’un moyen de récupérer lorsque le système en ligne tombe. LibreQoS transforme ces algorithmes en un système d’exploitation plus vaste pour la qualité des réseaux d’accès.
La topologie est une affirmation exécutable sur l’endroit où vit la congestion
Un abonné n’existe pas seul dans un réseau d’accès. Le circuit peut passer par un secteur, une tour, un site d’agrégation et un backhaul. Chaque couche peut avoir une limite de capacité. LibreQoS représente cette structure comme une hiérarchie et l’utilise pour construire des files d’attente. Le modèle détermine quels trafics se font concurrence et où le système applique un débit agrégé.
C’est une amélioration substantielle par rapport à une simple liste d’adresses IP et de débits de forfait. Supposons que cinquante abonnés partagent un secteur sans fil dont la capacité est inférieure à la somme de leurs forfaits. Des régulateurs individuels peuvent maintenir chaque abonné sous le débit acheté tout en laissant la file du secteur se remplir ailleurs. Une file parente pour le secteur peut contrôler le goulot d’étranglement partagé et répartir le service plus équitablement lorsque la demande atteint son pic.
La topologie soutient également la politique commerciale. Un fournisseur peut associer un circuit à un forfait, le rattacher à un site et refléter les contraintes amont. Le système peut ces relations depuis le CRM, RADIUS ou des plateformes de gestion de réseau. L’automatisation évite la double saisie et permet aux changements de service d’atteindre rapidement le régulateur.
Le modèle devient une source de risque lorsque les données métier et la réalité du réseau divergent. Un client peut changer d’adresse. Un circuit peut être déplacé vers un autre secteur. Un backhaul peut être mis à niveau sans que la capacité configurée soit actualisée. Des enregistrements dupliqués ou obsolètes peuvent placer le trafic dans la mauvaise file. Le régulateur applique alors une politique cohérente à un monde incorrect.
Les erreurs peuvent être subtiles. Un client placé sous le mauvais parent peut sembler lent uniquement pendant la période chargée d’un autre site. Une liaison améliorée peut rester artificiellement limitée. Un circuit manquant peut tomber dans une classe par défaut et échapper à l’application du forfait. Un agent de support peut interpréter le tableau de bord comme une preuve réseau alors que le problème vient de l’import lui-même.
La propriété des données compte donc. Le CRM peut faire autorité pour les forfaits, RADIUS pour les adresses actives et un inventaire réseau pour la topologie. LibreQoS doit les réconcilier. Lorsque les sources sont en désaccord, l’opérateur a besoin d’une priorité définie et d’une alerte. Un conflit silencieux transforme l’automatisation en dérive.
La hiérarchie est aussi un instrument de planification. Elle peut révéler quelles files parentes passent du temps près de la capacité et quels abonnés génèrent de la demande. Ces observations peuvent guider les mises à niveau de backhaul ou la conception des forfaits. Elles restent des mesures depuis l’emplacement du régulateur. Le trafic qui contourne le nœud ou la congestion dans un réseau distant échappe au modèle.
Modifier la topologie en toute sécurité est difficile car les objets de file contiennent du trafic vivant et des compteurs. Un circuit peut passer d’un parent à un autre pendant que des paquets circulent. Reconstruire toute la hiérarchie peut créer une interruption ou réinitialiser les preuves. Le programme d’ingénierie 2.1 comprend des déplacements transactionnels et des travaux de rechargement plus sûrs destinés à rendre ces changements moins perturbateurs.
Le mot « transactionnel » doit être lu comme un objectif opérationnel plutôt que comme l’hypothèse que chaque effet distribué est atomique. L’état du noyau, la classification, la supervision et les données importées exigent une transition coordonnée. Une mise à jour échouée doit laisser l’ancienne structure valide plutôt qu’une nouvelle structure partielle. Les tests doivent couvrir le trafic simultané et les grandes hiérarchies.
La conscience topologique de LibreQoS est l’un de ses différenciateurs les plus importants. Elle transforme la structure physique et commerciale d’un FAI en politique de files d’attente. Elle fait aussi de la qualité des données un élément du transfert de paquets. Installer le système revient à déclarer que l’inventaire de l’opérateur est assez précis pour contrôler l’expérience client.
CAKE contrôle la file que LibreQoS crée, pas toutes les files du chemin
CAKE — la discipline de file d’attente Common Applications Kept Enhanced — combine la gestion active des files d’attente, l’isolation des flux et le façonnage de débit sous Linux. Elle s’appuie sur des travaux de la communauté bufferbloat et inclut des mécanismes associés à fq_codel. LibreQoS utilise cette capacité du noyau pour maintenir la latence sous contrôle et répartir la capacité entre les flux et les abonnés.
L’idée essentielle est d’éviter une grande file premier entré, premier sorti dans laquelle un transfert massif peut retarder tous les autres paquets. La mise en file par flux sépare le trafic en files plus petites, ce qui permet à un trafic sporadique comme un paquet de jeu ou une trame vocale d’être servi sans attendre derrière un gros téléchargement. La gestion active des files d’attente détecte une latence persistante et signale la congestion avant que les tampons ne deviennent excessifs.
Le façonnage crée un goulot d’étranglement contrôlé. Si Linux envoie légèrement moins que ce que la liaison descendante peut transporter, la file se forme dans l’hôte où CAKE peut la gérer. Sans façonnage, les paquets peuvent s’accumuler dans un modem, une radio ou un équipement fournisseur dont le comportement de file est inconnu. La technique n’élimine pas la congestion; elle déplace et discipline la file d’attente.
La précision de la capacité est centrale. Un débit trop élevé laisse la file non contrôlée se remplir en aval. Un débit trop bas laisse une bande passante utilisable inutilisée. Les liaisons sans fil compliquent la tâche car la capacité disponible varie avec la modulation, les interférences et l’ordonnancement. Une valeur fixe peut être sûre à un moment et gaspilleuse ou inefficace à un autre.
L’équité de CAKE est aussi limitée par ce qu’il peut classer. La traduction d’adresses réseau, les adresses partagées et les transports chiffrés peuvent compliquer l’identification. LibreQoS utilise des correspondances d’abonnés et une classification assistée par le noyau pour placer le trafic dans les files voulues. Une mauvaise correspondance change qui partage avec qui.
L’algorithme ne peut pas contrôler les goulots d’étranglement distants. Si la congestion survient dans un réseau de transit, un serveur de contenu ou un lien Wi-Fi domestique, le régulateur en ligne du FAI peut observer les symptômes sans avoir autorité sur la file. Un bon résultat de latence sous charge au goulot d’accès ne garantit pas une faible latence de bout en bout vers chaque destination.
Les types de trafic réagissent différemment à la congestion. TCP adapte son débit d’envoi. Certains transports temps réel ou personnalisés se comportent autrement. La gestion active des files d’attente peut protéger les flux réactifs des files persistantes et isoler les flux, mais elle ne peut pas forcer chaque application à bien se comporter. Des politiques de police et de contrôle peuvent rester nécessaires pour le trafic abusif.
Le bénéfice visible peut être frappant parce que la latence interactive est sensible aux files d’attente. Cela rend les démonstrations avant/après persuasives et faciles à généraliser à tort. Les résultats dépendent du problème initial, du chemin, du forfait et de la charge. Un fournisseur dont le principal problème est une capacité radio insuffisante peut voir une amélioration limitée. Un fournisseur doté de tampons surdimensionnés peut obtenir de grands gains sans ajouter de bande passante.
La contribution de LibreQoS est d’opérationnaliser ces mécanismes à l’échelle d’une topologie de FAI. Il ne possède ni CAKE ni le travail de file d’attente Linux sous-jacent. Dave Täht a été un contributeur scientifique et communautaire majeur du mouvement bufferbloat et de LibreQoS; son décès en avril 2025 a été une perte significative. Les versions actuelles sont maintenues par une équipe élargie et le travail noyau sous-jacent compte de nombreux contributeurs.
La frontière d’attribution compte car la plateforme est une intégration. Sa valeur vient de la combinaison d’algorithmes, de données réseau et d’exploitation. Les algorithmes restent utiles hors de LibreQoS; LibreQoS reste dépendant de leur maintenance amont.
La capacité sans fil variable expose la limite d’un débit de façonnage fixe
Une liaison fibre offre généralement une capacité mesurable et configurable avec une stabilité raisonnable. Un secteur sans fil se comporte différemment. Le débit disponible varie avec la qualité du signal, la modulation, les interférences, la météo, l’ordonnancement et la combinaison de clients. Le goulot d’étranglement peut se déplacer en quelques minutes ou secondes. Un débit de file statique ne peut pas correspondre à toutes les conditions.
Si LibreQoS est configuré sur la capacité maximale du secteur, la radio peut devenir le goulot d’étranglement non contrôlé lorsque les conditions se dégradent. Les paquets s’accumulent dans un équipement hors de l’autorité de CAKE et la latence augmente. Si le débit est réglé sur un pire cas conservateur, le fournisseur laisse de la capacité inutilisée chaque fois que la radio fonctionne bien.
Le façonnage dynamique est une réponse séduisante et dépend d’un retour d’information fiable. Le système a besoin d’une estimation en temps utile de la capacité utilisable plutôt que d’un champ de vitesse de liaison ou du débit théorique d’un fournisseur. La télémétrie radio peut être en retard, fluctuer ou être indisponible via une API ouverte. Un ajustement agressif peut créer une oscillation: le régulateur poursuit des mesures elles-mêmes affectées par le trafic qu’il contrôle.
Les opérateurs peuvent utiliser des marges, des profils selon l’heure ou une télémétrie externe pour améliorer l’estimation. Chaque méthode ajoute une politique. Une marge protège la latence et sacrifie le débit de pointe. Un profil suppose une demande et des conditions récurrentes. Une intégration de télémétrie crée une dépendance supplémentaire dont la panne exige une valeur par défaut sûre.
La hiérarchie peut réduire le problème en contrôlant les goulots d’étranglement amont stables et les forfaits des abonnés même lorsque la radio varie. L’isolation des flux empêche toujours un transfert de dominer une file appartenant à LibreQoS. Il ne faut pas attribuer au système le contrôle d’une latence qui se forme dans un ordonnanceur radio opaque.
Cette frontière compte dans la communication avec les clients. Un fournisseur peut montrer que ses files contrôlées restent saines alors que le débit physique d’un secteur s’est dégradé. Cette preuve peut soutenir une décision de capacité ou de maintenance. Elle ne peut pas faire disparaître la latence de l’utilisateur.
La question d’ingénierie la plus difficile pour la QoE d’accès n’est donc pas de savoir si CAKE fonctionne à un goulot connu. C’est comment identifier un goulot mobile assez vite pour agir sans créer d’instabilité. La topologie et les intégrations de LibreQoS lui donnent une place pour intégrer ces preuves. Les archives publiques ne permettent pas d’affirmer que le problème a été résolu de manière générale.
L’interface web a fait entrer les preuves de files d’attente dans l’exploitation quotidienne
Une hiérarchie de files en ligne de commande peut être techniquement efficace et inaccessible à l’équipe de support qui doit expliquer une réclamation client. LibreQoS 2.0 et 2.1 ont fait évoluer le projet vers une plateforme d’exploitation plus large, avec une interface web locale renforcée, des cartes, des intégrations et des vues d’exécution.
La version 2.0 est sortie le 19 mars 2026, suivie de la 2.1 le 31 mars. Le court intervalle reflète une transition active plutôt que deux générations sans rapport. Ces versions ont modifié la manière dont les opérateurs interagissent avec les données d’abonnés, de files et de trafic, et ont clarifié la frontière entre le système local ouvert et les services payants.
Une interface d’exploitation change qui peut utiliser les preuves. Un ingénieur réseau peut inspecter l’état des files et la topologie. Un agent de support peut voir si un abonné est mappé, actif ou contraint. Un responsable peut identifier les sites très chargés. Les mêmes données ne vivent plus uniquement dans les compteurs du noyau et les fichiers de configuration.
Cette accessibilité est précieuse et peut créer une certitude mal placée. Un graphique n’est aussi précis que les imports et les mesures qui le sous-tendent. La classification du trafic peut être échantillonnée ou agrégée. Un abonné peut apparaître sous une ancienne adresse. Une carte peut montrer le parent configuré plutôt que le chemin réel. L’interface doit rendre visibles la provenance et la fraîcheur des données.
Une interface web locale garde les opérations essentielles sous le contrôle du fournisseur. Elle peut continuer à fonctionner sans service cloud commercial, selon le déploiement. Elle devient aussi une application de plus à sécuriser. L’authentification, les rôles d’accès, l’exposition au navigateur et les mises à jour logicielles comptent car l’interface peut révéler le trafic et modifier la politique.
L’interface peut réduire les erreurs de configuration grâce à la validation et au contexte. Elle peut aussi rendre des changements puissants plus faciles à exécuter. Une conception sûre exige une séparation des rôles, une confirmation pour les actions à large rayon d’impact et une piste d’audit. La personne qui consulte l’expérience d’un client ne doit pas nécessairement pouvoir déplacer tout un site ou modifier les débits des forfaits.
L’orientation opérationnelle de la version 2.1 est significative car les outils réseau open source calent souvent entre un algorithme efficace et un produit supportable. LibreQoS tente de franchir ce fossé. L’ingénierie dépasse l’interface visuelle. Elle comprend des changements d’exécution plus sûrs, des intégrations et les fondations d’une exploitation multi-nœuds.
L’affirmation actuelle de LibreQoE de plus de 950 réseaux suggère un public pour ce travail. Ce nombre reste déclaré par l’éditeur. Un tableau plus complet distinguerait les installations de production actives, les essais et les versions. Il montrerait aussi combien n’utilisent que le cœur ouvert et combien souscrivent aux services LibreQoE.
Le test à long terme de l’interface est l’évolutivité. Un fournisseur peut personnaliser des vues ou des intégrations. Si ces extensions bloquent les versions futures, l’opérateur hérite d’un fork. Des API stables et des frontières de plugins comptent plus qu’un tableau de bord poli au lancement.
L’évolution produit de LibreQoS doit donc être comprise comme un changement d’audience opérationnelle. Le régulateur est né pour appliquer une gestion moderne des files d’attente. Le système actuel devient un lieu où les équipes techniques et les équipes en contact avec les clients prennent des décisions quotidiennes. Cela accroît sa valeur et les conséquences de données erronées.
Les enregistrements CRM et RADIUS deviennent des entrées de l’application en direct
Un FAI possède déjà des systèmes qui connaissent les clients, les forfaits et les adresses. Ressaisir les mêmes informations dans un régulateur crée des délais et des incohérences. LibreQoS s’intègre au CRM, à RADIUS et à des plateformes comme UISP et Sonar afin que les données d’abonnés et de topologie puissent être importées dans le modèle de files.
Le gain d’efficacité est direct. Un changement de forfait dans le système métier peut actualiser le débit configuré. Un nouveau circuit peut apparaître sans édition manuelle. Les enregistrements d’authentification peuvent associer une adresse active à un abonné. Les équipes d’exploitation évitent de maintenir des feuilles de calcul parallèles.
La frontière de confiance s’élargit à chaque intégration. Une réponse d’API mal formée ou un enregistrement client dupliqué peut modifier l’application en direct. Un champ CRM destiné à la facturation peut ne pas exprimer le goulot d’étranglement physique exact. Les données RADIUS peuvent être transitoires. Une plateforme réseau peut utiliser des noms de sites qui ne correspondent pas à la hiérarchie LibreQoS.
L’opérateur a besoin d’une couche de traduction avec validation. La capacité importée doit rester dans des limites raisonnables. Les adresses ne doivent pas être attribuées à plusieurs circuits actifs sans un modèle explicite de service partagé. Un déplacement de site doit exiger une confirmation s’il change la file parente. L’intégration doit signaler les enregistrements rejetés plutôt que de les placer silencieusement dans une valeur par défaut.
Le moment compte. Une mise à niveau client ne devrait pas prendre des heures pour atteindre le régulateur, tandis qu’un changement accidentel de forfait ne devrait pas se propager instantanément à tout le parc sans examen. Différents champs méritent différentes politiques de déploiement. L’API peut automatiser le transport; elle ne peut pas décider de l’appétit pour le risque de l’organisation.
La réconciliation des données est particulièrement difficile pendant les pannes. Si le système source est indisponible, le régulateur doit-il conserver le dernier état connu? Généralement oui, car abandonner toute politique serait perturbateur. Le système doit alors pouvoir identifier les données obsolètes et récupérer sans appliquer un arriéré de changements contradictoires.
Les intégrations créent aussi une dépendance envers des systèmes commerciaux dont les API changent. Un fournisseur peut adopter LibreQoS en partie pour éviter un équipement propriétaire et rester lié à un connecteur CRM. Des formats ouverts, des correspondances documentées et un état exportable préservent la liberté de choix.
La confidentialité fait partie de la conception. Les adresses des abonnés, les volumes de trafic et les données de forfait sont sensibles. Un système local réduit les transferts de données externes, tandis qu’Insight ou d’autres services commerciaux peuvent utiliser des chemins de données supplémentaires. L’opérateur doit comprendre quels champs quittent le réseau et pourquoi.
Les intégrations sont l’une des raisons pour lesquelles LibreQoS est plus utile qu’une collection de commandestc. Elles relient la politique de files à l’activité commerciale et au réseau physique. Elles sont aussi le point où une erreur réseau peut naître dans un flux de travail du service client. La maturité opérationnelle exige de traiter chaque connecteur comme du code de production avec des tests, un versionnage et un propriétaire.
Les déplacements transactionnels visent à changer la topologie en direct sans la détruire
Un réseau de FAI ne reste pas immobile. Les clients changent de forfait, les adresses changent, les tours sont divisées et les backhauls remplacés. LibreQoS doit faire évoluer sa hiérarchie de files pendant que le trafic circule. Les approches antérieures qui reconstruisent de grandes parties de la structure peuvent interrompre les paquets, réinitialiser les compteurs ou créer une période pendant laquelle la classification et les files ne concordent pas.
Le programme 2.1, soutenu en partie par un projet NLnet, vise des déplacements transactionnels et des rechargements plus sûrs. L’objectif est de déplacer un circuit ou de mettre à jour la topologie sans détruire plus d’état que nécessaire. C’est une fonctionnalité moins visible qu’un tableau de bord et l’un des signes les plus clairs que le projet affronte l’exploitation en production.
Un déplacement sûr comprend plusieurs éléments. Le nouveau parent et la nouvelle file doivent exister. La classification doit commencer à envoyer les nouveaux paquets vers le bon objet. Les paquets déjà en file nécessitent un traitement défini. Les compteurs peuvent exiger une continuité ou une réinitialisation documentée. Si une étape échoue, le système doit revenir à un ancien état valide.
L’atomicité est difficile car l’opération couvre l’espace utilisateur, la mise en file du noyau et les données importées. Le noyau peut exposer des primitives modifiables une à une. Le trafic continue entre les appels. Un gestionnaire de transactions peut ordonner les opérations et détecter les erreurs, mais il ne peut pas rendre chaque effet externe instantané.
L’objectif pratique est une incohérence bornée. L’opérateur doit savoir quelles transitions sont sûres, combien de temps elles prennent et quel est le repli. Les tests doivent s’exécuter sous charge et inclure l’épuisement des ressources, les identifiants dupliqués et les mises à jour simultanées. Les grandes topologies exposent des problèmes de synchronisation et de mémoire absents d’un petit laboratoire.
La continuité des compteurs a une valeur opérationnelle. Les opérateurs utilisent l’historique du trafic pour le support et la planification de capacité. Un rechargement qui réinitialise chaque file peut créer de fausses chutes dans un graphique ou effacer des preuves autour d’un incident. Le système doit marquer les discontinuités afin que les utilisateurs ne comparent pas des intervalles incompatibles.
La fonctionnalité améliore aussi la confiance dans l’automatisation. Une intégration CRM est plus utile lorsqu’un déplacement de site peut être appliqué sans fenêtre de maintenance. Cette commodité renforce l’importance de la validation car une mauvaise entrée peut désormais modifier la politique plus rapidement.
Le soutien financier externe est pertinent pour l’économie du projet. Le travail sur l’état transactionnel et le passage à l’échelle est une infrastructure partagée qui peut ne pas produire immédiatement une fonctionnalité premium. Une subvention peut financer l’ingénierie pendant que les résultats restent disponibles pour l’écosystème environnant. Les objectifs déclarés du programme sont une preuve de direction; le comportement publié et testé est la preuve de l’achèvement.
L’évolution de LibreQoS vers des mises à jour transactionnelles reflète une transition plus large dans les logiciels réseau. La configuration devient continue plutôt qu’épisodique. Le modèle de sécurité doit passer du « redémarrage et espoir » au changement d’état contrôlé. Pour un système en ligne, ce n’est pas un raffinement. C’est la condition pour faire confiance à l’automatisation.
L’échelle multi-nœuds échange un plafond de débit contre un état distribué
Un serveur unique a une capacité finie de processeur, de mémoire et de cartes réseau. Les documents du projet évoquent des paliers à haut débit et un déploiement sur du matériel performant, mais aucune affirmation universelle ne peut garantir qu’un nœud gère un débit particulier dans toutes les configurations. La taille des paquets, le nombre de files, la répartition du trafic, la télémétrie et le matériel comptent tous.
L’API multi-nœuds planifiée et en développement vise à étendre LibreQoS au-delà d’un seul régulateur. Un fournisseur plus important peut placer des nœuds à plusieurs points d’agrégation ou diviser un chemin à haute capacité. Une couche centrale peut coordonner la configuration et la visibilité entre eux.
La distribution s’aligne sur la topologie. Réguler plus près du véritable goulot d’étranglement peut être plus précis que de faire passer chaque paquet par un équipement central unique. Cela peut réduire le rayon d’impact d’une panne de nœud. Cela crée aussi des questions de cohérence d’état et d’exploitation.
Un abonné ne doit pas être limité involontairement par deux nœuds. Un changement de route peut déplacer le trafic vers un autre régulateur alors que le système de contrôle croit encore que l’ancien nœud fait autorité. Les compteurs doivent être agrégés sans double comptage. Une capacité partagée entre nœuds nécessite un modèle ou reste non contrôlée.
Le plan de contrôle doit gérer les pannes partielles. Un nœud peut être hors ligne pendant que d’autres continuent. La configuration doit être versionnée pour que l’opérateur sache quel état chaque nœud exécute. Une panne de l’API centrale ne doit pas supprimer la politique de files locale. La récupération doit réconcilier plutôt qu’écraser aveuglément.
L’alignement des horloges et des mesures compte pour l’analyse. Deux nœuds peuvent rapporter des intervalles différemment. Combiner latence et volume exige des horodatages et une identité assez stables pour suivre un circuit lors des déplacements. L’interface utilisateur doit montrer si un changement soudain reflète le trafic ou une transition de nœud.
La régulation distribuée change aussi le support. Le matériel peut varier selon les sites. Un nœud peut utiliser une carte réseau ou une version de noyau différente. Un problème de performance peut être local plutôt que systémique. Des profils de déploiement standardisés et des contrôles de santé deviennent plus importants à mesure que le parc grandit.
Le bénéfice stratégique est que LibreQoS pourrait desservir de plus grands réseaux régionaux sans exiger un équipement énorme unique. Le risque est qu’un projet apprécié pour sa conception en ligne abordable devienne une plateforme distribuée complexe. L’équipe d’ingénierie doit décider quelle coordination appartient au cœur ouvert, laquelle à Insight et laquelle reste une architecture d’opérateur.
Le travail multi-nœuds doit être évalué par des tests de panne et des enveloppes d’échelle publiées. Un débit agrégé en une seule ligne est moins utile que des preuves montrant le basculement, les changements de route et une politique cohérente. La maturité du projet se mesurera à la capacité des opérateurs à comprendre l’état distribué; faire passer des paquets par plusieurs serveurs ne suffit pas.
La conception du contournement décide si une maintenance devient une panne
Un serveur en ligne finit par nécessiter une mise à jour du noyau, un remplacement de carte réseau ou une mise à niveau de LibreQoS. Le plan de maintenance ne peut pas commencer par arrêter le processus et découvrir ce que fait le pont ensuite. Les opérateurs ont besoin d’un chemin défini qui préserve la connectivité pendant que le régulateur est indisponible.
Un contournement matériel peut relier les deux ports réseau en cas de panne d’alimentation ou de logiciel. Le réseau continue sans gestion de files et le goulot d’étranglement non contrôlé peut revenir. Un basculement routé peut envoyer le trafic par un autre nœud et doit préserver la symétrie et les hypothèses de capacité. Une fenêtre de maintenance peut accepter une interruption et exige un plan d’impact client.
Chaque choix a des cas de test. Un relais de contournement doit être exercé sous charge et après une perte d’alimentation. Le chemin alternatif doit être vérifié pour les boucles, l’apprentissage d’adresses et le débit maximal. La supervision doit distinguer « régulation saine » de « trafic en contournement », car les deux peuvent ressembler à de la joignabilité.
Les mises à niveau nécessitent une image de retour arrière et une exportation de la configuration. Les changements de noyau et de pilotes peuvent affecter le comportement des files même lorsque LibreQoS lui-même est inchangé. Un fournisseur doit tester la topologie de production et un nombre représentatif de flux, pas seulement vérifier que la nouvelle version démarre.
La procédure de maintenance doit préserver les preuves. Les compteurs peuvent être réinitialisés et le tableau de bord doit marquer l’intervalle. Les imports CRM peuvent changer pendant qu’un nœud est hors ligne; la récupération doit réconcilier les versions avant de les appliquer. Un nœud obsolète ne doit pas écraser une topologie plus récente.
Ce travail est facile à repousser parce que le système est introduit pour améliorer le service, pas pour devenir un nouveau domaine de panne. La position en ligne en fait un. Les fournisseurs qui prouvent le contournement et le retour arrière avant le déploiement transforment un logiciel ouvert en infrastructure fiable. Ceux qui comptent sur le fait que le serveur ne tombera jamais ont construit un point unique d’optimisme.
Le cœur ouvert et la couche d’analyse payante séparent contrôle et revenus
Le modèle commercial de LibreQoS est assez explicite pour résister à deux descriptions faciles. Le dépôt central est sous licence GPL-2.0 et peut être auto-hébergé. LibreQoE, LLC propose des services payants Local et Insight ainsi qu’un support autour du projet. Depuis la version 2.0, l’ingestion de circuits cartographiés au-delà des 1 000 premiers circuits exige une licence Insight selon les conditions indiquées.
En août 2026, la page de tarification donnait un exemple à 1 000 abonnés de 150 $ par mois pour Local et 282 $ par mois pour Insight. Les prix et les offres peuvent changer. Ces chiffres montrent la forme du modèle: un cœur ouvert accessible, des services opérationnels et de données payants et des frais qui évoluent avec la base d’abonnés du fournisseur.
Cet arrangement fournit une voie de revenus pour la maintenance et le support. L’infrastructure open source a besoin d’ingénieurs, de systèmes de test, de documentation et de réponse aux incidents. Une entreprise commerciale peut financer ce travail et donner aux opérateurs un interlocuteur à appeler. Le modèle ne prouve pas que chaque contribution au projet appartient à l’entreprise ni que le travail communautaire n’est pas rémunéré.
La frontière de licence mérite d’être claire car « libre » peut signifier disponibilité du code source, prix nul, usage illimité ou gouvernance communautaire. Le cœur de LibreQoS est open source. Certaines fonctions et services de données ont des conditions commerciales. Un opérateur doit évaluer la licence et les conditions de service actuelles à son échelle plutôt que de supposer que toute la plateforme est gratuite.
Le seuil peut créer un chemin d’adoption. Les petits réseaux peuvent utiliser le cœur et apprendre le système. Les grands fournisseurs contribuent aux revenus lorsqu’ils ont besoin de plus de circuits cartographiés ou de services avancés. Le risque est qu’une future frontière se déplace d’une manière qui rende un opérateur dépendant après une intégration importante.
La licence GPL préserve l’accès au code couvert et aux modifications selon ses conditions. Elle ne garantit pas un service hébergé, des droits de marque, un support ou l’accès à des analyses propriétaires. L’entreprise peut se différencier au-dessus du cœur sans fermer le dépôt.
La couche commerciale peut aussi améliorer la discipline produit. Les clients payants exigent des mises à niveau, de la documentation et un support prévisible. Leurs besoins peuvent financer des fonctionnalités utiles à la communauté élargie. Ils peuvent aussi faire pencher les priorités vers les abonnés sous contrat. Des feuilles de route transparentes et une revue ouverte aident à maintenir l’équilibre.
Les opérateurs doivent cartographier quelles fonctions restent disponibles pendant une interruption de service ou un changement d’abonnement. Si le régulateur local continue mais que les analyses centrales disparaissent, le risque opérationnel diffère d’une plateforme qui cesse d’appliquer la politique. L’exportation des données et les chemins de migration déterminent si Insight est un service utile ou un nouveau point de verrouillage.
Le succès du modèle doit être jugé à l’aune de la durabilité et de la liberté de choix. L’entreprise peut-elle soutenir les mainteneurs? Les utilisateurs peuvent-ils exploiter le cœur de manière indépendante? Les clients payants peuvent-ils récupérer leurs données et changer de fournisseur de support? Une étiquette simple ouvert/propriétaire ne répond à aucune de ces questions.
L’économie du support décide si la faible latence devient routinière
Déployer un régulateur peut produire une amélioration visible et laisser le fournisseur avec un nouveau système à maintenir. Les équipes de support doivent interpréter l’interface, les ingénieurs réseau doivent posséder la topologie et la direction doit comprendre pourquoi une liaison fortement utilisée peut exiger de l’attention même lorsque les clients réussissent encore leurs tests de vitesse.
Le bénéfice économique peut apparaître sous forme de moins de plaintes, de diagnostics plus rapides et de mises à niveau reportées. Rien n’est automatique. Un fournisseur peut améliorer la latence et continuer à utiliser des scripts qui rendent les changements de forfait peu fiables. Les agents de support peuvent ne pas avoir accès aux bonnes preuves. Les économies doivent être mesurées par rapport au matériel, aux abonnements et au temps du personnel.
Les offres Local et Insight de LibreQoE sont un moyen de professionnaliser le déploiement. Un support payant peut réduire le coût d’apprentissage du système et fournir des analyses centrales. Le cœur ouvert donne à l’opérateur la possibilité de construire une compétence interne ou d’utiliser un autre fournisseur. Le caractère pratique de cette option dépend de la documentation et de la disponibilité d’ingénieurs qualifiés.
Un petit WISP peut trouver les prix d’exemple actuels modestes face au coût d’un ingénieur senior. Un plus grand réseau peut payer davantage avec une tarification selon les abonnés et gagner davantage d’une visibilité à l’échelle du parc. Le prix seul ne peut pas être comparé à un équipement propriétaire tant que l’étendue du support, la rétention des données et la responsabilité en cas de panne ne sont pas incluses.
Le bureau de support est aussi une source de vérité produit. Les plaintes révèlent des erreurs de topologie, des goulots variables et des correspondances que les tableaux de bord manquent. Un flux de travail mature doit permettre au support d’attacher un dossier à l’historique des files et du trafic sans lui donner l’autorité de modifier le réseau. Le retour doit atteindre l’ingénierie comme une preuve structurée plutôt que comme une anecdote.
La formation compte parce que le bufferbloat est contre-intuitif. Un agent peut voir un client recevant le débit complet et conclure qu’il n’y a pas de problème réseau. Comprendre la latence sous charge change la conversation diagnostique. LibreQoS peut rendre les preuves visibles; les organisations doivent enseigner ce que signifient les graphiques et où ils ne portent pas.
Le succès à long terme dépendra moins des serveurs installés que de la capacité des fournisseurs à garder les données exactes six mois plus tard. Les intégrations ont besoin de propriétaires, les firmwares et noyaux de mises à niveau et les chemins de contournement de tests. Le support commercial peut rendre cela routinier. La documentation communautaire peut rendre l’exploitation indépendante crédible.
C’est l’économie ordinaire de l’infrastructure ouverte. Le logiciel abaisse une barrière et crée une base de maintenance partagée. L’opérateur paie toujours la compétence. LibreQoS devient précieux lorsque cette compétence est intégrée aux opérations quotidiennes plutôt que concentrée chez l’ingénieur qui a réalisé le premier déploiement.
Un score de bufferbloat lance une enquête; il ne peut pas localiser la file
Les tests publics de latence sous charge ont joué un rôle important pour rendre le bufferbloat visible. Un utilisateur peut voir que la latence augmente fortement pendant qu’un téléchargement ou un envoi tourne. LibreQoE a annoncé Bufferbloat Test v2 en mars 2026, poursuivant le lien du projet entre la mesure et l’action opérationnelle.
Le test peut révéler un symptôme: le chemin accumule de la latence sous charge. Il ne peut pas identifier chaque file de ce chemin. Le goulot d’étranglement peut se situer dans le routeur domestique, le Wi-Fi, le réseau d’accès, le transit ou le serveur. Le trafic de test peut utiliser une seule route et un seul protocole. Les limites du navigateur et de l’appareil peuvent affecter le résultat.
Pour un FAI, le test devient plus utile lorsqu’il est combiné à des preuves internes. LibreQoS peut montrer si la file de l’abonné ou la file parente était active, quels volumes de trafic étaient présents et si le goulot configuré a été atteint. Un agent de support peut distinguer une file d’accès d’un problème sans fil local plus efficacement qu’avec le seul score public.
Le test peut aussi créer des incitations perverses s’il est traité comme un classement. Les fournisseurs peuvent optimiser pour le chemin de test sans améliorer l’expérience globale. Les utilisateurs peuvent interpréter un résultat unique comme une preuve de négligence du fournisseur. Une présentation responsable doit expliquer la variabilité et encourager des mesures répétées.
Les tests synthétiques sont précieux parce qu’ils sont contrôlés. Les applications réelles sont précieuses parce qu’elles reflètent l’usage. Un programme de qualité mature combine les deux. La voix et le jeu réagissent à la latence différemment des transferts massifs. Les applications cloud peuvent ouvrir de nombreuses connexions. La planification de capacité utilise des intervalles plus longs qu’un test interactif.
Le lien de LibreQoS avec la communauté bufferbloat donne au projet une solide assise explicative. Il présente la latence comme un problème de gestion de files souvent résoluble par l’ingénierie plutôt que comme une plainte vague. La disparition de Dave Täht a retiré un avocat et contributeur éminent; la poursuite des versions montre que le projet ne dépend pas uniquement d’une seule personne.
L’histoire de la mesure doit rester distincte des affirmations produit. Un bon résultat de test après le déploiement de LibreQoS soutient cette configuration et ce chemin. Il ne prouve pas que chaque client en bénéficie également. Un mauvais résultat peut révéler un problème hors du contrôle du régulateur.
La valeur du test est de lancer une enquête structurée. Le danger est de s’arrêter au score. LibreQoS est le plus crédible lorsqu’il relie le symptôme public aux preuves de files, de topologie et de capacité tout en préservant l’incertitude entre elles.
Les systèmes concurrents facturent différemment le support, le contrôle et la preuve
LibreQoS est en concurrence avec plusieurs catégories plutôt qu’avec un seul produit. Les plateformes commerciales de qualité d’expérience comme Preseem ciblent les WISP avec des analyses gérées et une gestion du trafic. Les produits d’observabilité plus larges de fournisseurs comme Kentik ou Deepfield de Nokia se concentrent sur l’intelligence du trafic à l’échelle du réseau. Les équipements de politique de Sandvine ou Allot offrent un contrôle commercial plus profond. MikroTik et d’autres plateformes de routeurs fournissent une gestion de files intégrée. Les opérateurs peuvent aussi écrire directement des scripts Linuxtc.
Une plateforme gérée réduit le travail d’intégration et fournit un contrat de support clair. Elle peut offrir des analyses comparatives matures et des analyses de parc. L’opérateur accepte le coût d’abonnement, le transfert de données et la dépendance à la feuille de route du fournisseur.
Un grand équipement de politique peut combiner classification, application et fonctions commerciales à grande échelle. Il peut être coûteux et opaque pour un petit FAI. La classification applicative profonde soulève aussi des défis de confidentialité et de chiffrement.
La gestion de files native du routeur évite un serveur en ligne supplémentaire. Elle peut être limitée par le matériel, les interfaces du fournisseur et la capacité à représenter la topologie. Un système Linux construit à la main offre un contrôle maximal et un minimum de surcharge produit, tout en plaçant toute la maintenance sur l’opérateur.
Le différenciateur de LibreQoS est la combinaison d’un code ouvert, d’un façonnage CAKE sensible à la topologie et d’une plateforme orientée opérateur. La couche Insight payante réduit l’écart avec les produits gérés sans supprimer l’option auto-hébergée. Le système est le plus attrayant pour les fournisseurs qui valorisent la gestion moderne des files et acceptent de gérer une infrastructure Linux.
Les comparaisons de prix doivent inclure le personnel et le risque de panne. Un abonnement modeste peut être moins cher que le temps d’un ingénieur. Un système ouvert peut être moins cher sur plusieurs années s’il évite les licences d’équipement et le verrouillage fournisseur. La réponse dépend de la taille du parc, des compétences et des besoins de support.
Le choix dépend aussi des exigences de preuve. Un fournisseur peut préférer des qdiscs inspectables et des compteurs ouverts. Un autre peut avoir besoin d’un équipement certifié fournisseur avec un seul fournisseur responsable. L’ouverture est un avantage de contrôle, pas une règle d’achat universelle.
LibreQoS n’a pas besoin de remplacer chaque alternative pour compter. Il peut relever les attentes: la latence sous charge doit être gérée, la topologie doit informer le façonnage et les opérateurs doivent pouvoir inspecter la politique qui contrôle les abonnés. La pression concurrentielle peut répandre ces pratiques même là où un autre produit est choisi.
Les preuves de files informent la conception des forfaits mais ne peuvent pas définir l’équité
LibreQoS donne au fournisseur des données sur les moments où les abonnés et les parents partagés sont occupés. Ces preuves peuvent révéler un palier de forfait qui atteint régulièrement sa limite ou un backhaul dont les clients se disputent la capacité pendant les pointes du soir. Le système d’ingénierie ne décide pas comment le fournisseur doit traduire ces observations en produits.
Un fournisseur peut augmenter la capacité, modifier la contention, redessiner les paliers ou communiquer une plage de service réaliste. Il peut aussi utiliser le façonnage pour appliquer un forfait étroitement rédigé tout en laissant le réseau partagé chroniquement saturé. Les deux choix peuvent être techniquement cohérents avec la politique configurée et produire des résultats client très différents.
L’équité a plusieurs significations. CAKE peut isoler les flux pour qu’un transfert ne domine pas. Les forfaits des abonnés peuvent allouer des débits différents selon le prix. Une file parente peut répartir une capacité rare entre les circuits. Les régulateurs et les clients peuvent se soucier de transparence, de performance minimale ou d’égalité de traitement au-delà de la définition d’ordonnancement de l’algorithme.
Les données doivent donc soutenir, et non remplacer, le jugement commercial et public. La direction doit voir à quelle fréquence les files contraignent le service, quels groupes sont touchés et si les forfaits annoncés sont réalisables sous charge ordinaire. Les équipes de support ont besoin d’un langage qui explique la congestion sans blâmer les utilisateurs individuels d’utiliser le service qu’ils ont acheté.
Une plateforme ouverte peut rendre ces décisions plus auditables car la hiérarchie des files et les débits sont inspectables. L’opérateur les contrôle toujours. LibreQoS est un mécanisme pour distribuer une rareté avec moins de latence évitable; la légitimité de cette distribution dépend d’une politique extérieure au code.
La panne la plus dangereuse est un modèle faux appliqué parfaitement
LibreQoS apporte de la précision à la gestion des files. Il peut classer le trafic, créer des hiérarchies et appliquer des algorithmes soigneusement conçus. La précision de l’exécution ne garantit pas la justesse de la politique. Une topologie ou une valeur de capacité inexacte peut être appliquée avec la même efficacité.
C’est un danger général de l’automatisation des infrastructures. Les systèmes manuels échouent de manière visible et incohérente. Les systèmes automatisés peuvent propager une seule hypothèse fausse à des milliers de circuits. La réponse n’est pas d’éviter l’automatisation mais de construire une vérification autour du modèle.
Les opérateurs doivent comparer le nombre d’abonnés importés au trafic actif, vérifier les adresses dupliquées et alerter sur le volume non classé. Les changements de capacité doivent être réconciliés avec les données des routeurs et des radios. Les files parentes doivent être testées sous charge contrôlée. Un diff de configuration doit être examiné avant de devenir un état du noyau.
La plateforme a aussi besoin de valeurs par défaut claires. Le trafic inconnu doit aller quelque part. S’il est illimité, les clients peuvent échapper à la politique par une adresse non mappée. S’il est fortement contraint, un service légitime peut échouer après une erreur d’import. Le choix doit être explicite et surveillé.
L’exploitation en ligne amplifie la sécurité. Le serveur reçoit tout le trafic et peut exposer des interfaces de gestion. Les mises à jour du noyau, des pilotes de carte réseau et de l’application doivent être qualifiées. Un attaquant qui obtient le contrôle administratif peut altérer le service de nombreux clients. La segmentation réseau et un accès restreint sont essentiels.
La confidentialité est une autre contrainte. Les volumes et les destinations du trafic peuvent révéler un comportement même sans inspection de la charge utile. Insight et la télémétrie locale ont besoin de politiques de rétention et d’accès. Le code ouvert du projet rend les flux de données plus inspectables; chaque déploiement décide de ce qui est collecté.
Le modèle commercial introduit des questions de continuité. Les opérateurs doivent savoir quelles fonctions dépendent d’une licence active ou d’un service cloud et comment exporter les données. La tarification et les seuils actuels de LibreQoE sont assez transparents pour être évalués, mais les conditions futures peuvent changer. Éviter le verrouillage exige des tests périodiques du chemin local indépendant.
La durabilité des contributeurs reste un problème non résolu. Le projet bénéficie d’une entreprise active, d’une communauté et de subventions, mais aucun budget propre au projet audité ni recensement complet du travail n’est disponible. La perte d’un contributeur majeur illustre pourquoi la documentation et la maintenance partagée comptent.
Les contraintes de LibreQoS ne sont pas des raisons de rejeter la plateforme. Elles définissent le travail requis pour l’utiliser de manière responsable. Le projet offre un mécanisme solide pour un problème que de nombreux fournisseurs ont ignoré. Son succès dépend du soin apporté aux données, au matériel et à l’organisation autour de ce mécanisme.
LibreQoS devient un plan de contrôle qualité ouvert pour les réseaux d’accès
En août 2026, LibreQoS 2.1 était la version majeure actuelle après la transition 2.0 en mars. Le projet disposait d’un cœur GPL maintenu, d’un gardien commercial, d’intégrations, d’une interface d’exploitation locale et de travaux actifs sur des changements d’état plus sûrs et une échelle multi-nœuds. LibreQoE annonçait plus de 950 réseaux utilisant la plateforme, un chiffre d’adoption fourni par l’éditeur plutôt qu’un recensement audité de manière indépendante.
Ces faits soutiennent la description d’une plateforme d’infrastructure en cours de maturation. Ils ne soutiennent pas l’affirmation qu’un serveur standard quelconque peut gérer n’importe quel débit, que CAKE résoudra toutes les plaintes clients ou que chaque réseau signalé est un déploiement de production actif.
La contribution la plus claire de LibreQoS est de traiter la latence sous charge comme une variable d’exploitation au même titre que la bande passante. Il relie la politique de files à la topologie du FAI et aux enregistrements d’abonnés, donnant aux petits fournisseurs une alternative aux équipements propriétaires. Les versions 2026 ont élargi le plan de contrôle autour du régulateur grâce à des tableaux de bord, des cartes, des imports et des flux de travail plus sûrs.
Ce plan de contrôle élargi alourdit aussi la charge de maintenance. Les données métier peuvent désormais modifier le traitement des paquets. Une mise à niveau logicielle peut affecter un chemin en ligne. L’analyse payante peut créer une nouvelle dépendance même si le cœur local reste ouvert. La valeur de l’architecture dépend de frontières claires entre le régulateur, les sources de données et le service commercial.
Le prochain point de preuve est un historique d’exploitation plutôt qu’un autre chiffre d’installation. Un fournisseur doit pouvoir divulguer le matériel, la composition du trafic, les changements de topologie, le comportement de contournement, la latence mesurée et les décisions de capacité sur une période soutenue. Les déploiements multi-nœuds devront montrer que la propriété des politiques et les compteurs restent compréhensibles pendant un reroutage et une panne partielle.
LibreQoS ne peut pas fabriquer de la bande passante. Il peut empêcher une file évitable de rendre la bande passante existante plus pénible et révéler où un investissement physique reste nécessaire. Le système devient une infrastructure durable lorsqu’un fournisseur peut améliorer la latence, survivre à une panne en ligne et utiliser les mêmes preuves pour justifier la prochaine mise à niveau de capacité.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance