
Veille
Derniers articles
Dernières analyses sur les opérateurs d'infrastructure, les décisions politiques, les mouvements de marché et les évolutions du pouvoir numérique.

IETF
Un catalogue de capacités ne décide pas d’un abonnement
Un orchestrateur interroge un équipement et reçoit une réponse rassurante: HTTPS est pris en charge, tout comme XML, JSON, TLS 1.2 et TLS 1.3. Cette description évite de négocier à l’aveugle. Mais elle ne choisit aucune combinaison, n’autorise aucun destinataire et ne crée aucun…

Histoire d'Internet
Le mot de passe n’était juste qu’une fois : RFC 1938 et l’état que le succès détruit
Un mot de passe réutilisable prétend décrire une vérité stable. RFC 1938 a proposé une vérité plus étrange: la bonne réponse cesse de l’être dès qu’elle est acceptée. Le serveur remplace alors son vérificateur par la réponse reçue. Cette mutation, plus que le simple calcul…

Récits
Le test de bascule RPKI d’ARIN n’a pas tranché la question des dépendances
Une heure d’indisponibilité provoquée, cinq minutes pour confirmer la redondance, puis quinze minutes pour revenir au niveau antérieur: ARIN a publié une chronologie rare par sa précision. Elle prouve qu’un chemin de reprise a fonctionné. Elle ne décrit pas encore les domaines de…

IETF
Un deuxième utilisateur change le contrat de sécurité
Un même canal IMAP peut servir successivement plusieurs utilisateurs. L’économie de connexions ne dispense pas de refaire les contrôles: elle oblige à distinguer la protection conservée, l’identité abandonnée et l’autorité à accorder de nouveau.

Récits
RIPE Database 1.124.1 a corrigé le choix du certificat. Le constat « aucune exploitation » doit être délimité
RIPE NCC n’avait aucune raison d’attendre une quinzaine de test ordinaire pour fermer une faille d’authentification signalée. Une autre obligation commence après le correctif: préciser quelles périodes, quelles requêtes et quels historiques ont été examinés avant d’affirmer…

IETF
Adam Roach et l’abonnement terminé qui n’a pas mis fin à la ressource
Une console de présence reçoit `Subscription-State: terminated` et transforme aussitôt un contact en « disparu ». Le raccourci paraît naturel, mais la RFC 6665 d’Adam Roach porte sur un autre objet: l’abonnement n’est plus actif. La ressource observée peut avoir disparu, rester…

IETF
Qui finance une recherche qui ne s’arrête plus ?
Afficher un résultat puis le maintenir à jour sont deux services distincts. Avec IMAP, le premier peut réussir alors que le second est refusé. Cette séparation oblige le produit à rendre visible le coût de sa promesse de fraîcheur.
Histoire d'Internet
Cinq serveurs, un seul droit d’attribuer : la leçon de RFC 1931
La redondance rassure parce qu’elle se compte: une machine de plus, un chemin de plus, une panne de moins. Mais le service décrit par RFC 1931 posait une question moins confortable. Si plusieurs serveurs peuvent attribuer une adresse à une nouvelle machine, combien de versions de…

IETF
Le bon d’enrôlement arrive après la divulgation de l’identité
Dans ELA, l’objet contraint ne demande pas une autorisation dans l’anonymat. Il confie d’abord une identité d’enrôlement à un authentificateur déjà identifié, lequel la présente à un serveur de confiance. Le bon qui revient ensuite peut fermer la porte au mauvais domaine. Il ne…

IETF
Deux horaires, une promesse impossible
Ne pas laisser partir un message avant midi, mais cesser de le livrer dès onze heures: aucune accélération du serveur ne résout cette contradiction. L’extension SMTP de remise différée montre pourquoi la qualité d’un service se mesure aussi aux engagements qu’il refuse de…

IETF
Scott Hollenbeck et le verrou de transfert incapable d’expliquer sa présence
Un titulaire demande le transfert de son nom de domaine. Le registre le refuse, et le tableau de bord affiche `clientTransferProhibited`. La réponse technique est nette; l’explication ne l’est pas. Dans la cartographie EPP rédigée par Scott Hollenbeck, ce statut oblige à rejeter…

Récits
Les archives WHOIS d’APNIC donnent deux totaux pour une même heure
Pour la dernière heure observée, APNIC annonce 3 192 583 requêtes WHOIS. L’addition des sept types publiés en donne 3 183 463. L’écart de 9 120 ne dit pas encore quel chiffre est juste; il dit que la mesure n’a pas de mode d’emploi suffisant.

IETF
Une preuve cryptographique de faute ne révoque pas la confiance
Un terminal interroge plusieurs horloges, enchaîne leurs réponses signées et découvre un ordre temporel impossible. Il peut conserver la contradiction et la faire vérifier ailleurs. Il ne peut pas, pour autant, désigner automatiquement le serveur fautif, choisir le juge, modifier…
IETF
Une archive pleine n’autorise pas un autre dossier
Un filtre peut suivre la fonction d’une boîte aux lettres plutôt que son nom. Cette souplesse ne lui donne pas carte blanche en cas de panne: Sieve distingue le dossier utilisé faute de mieux de celui qu’un incident rendrait simplement plus commode.
Récits
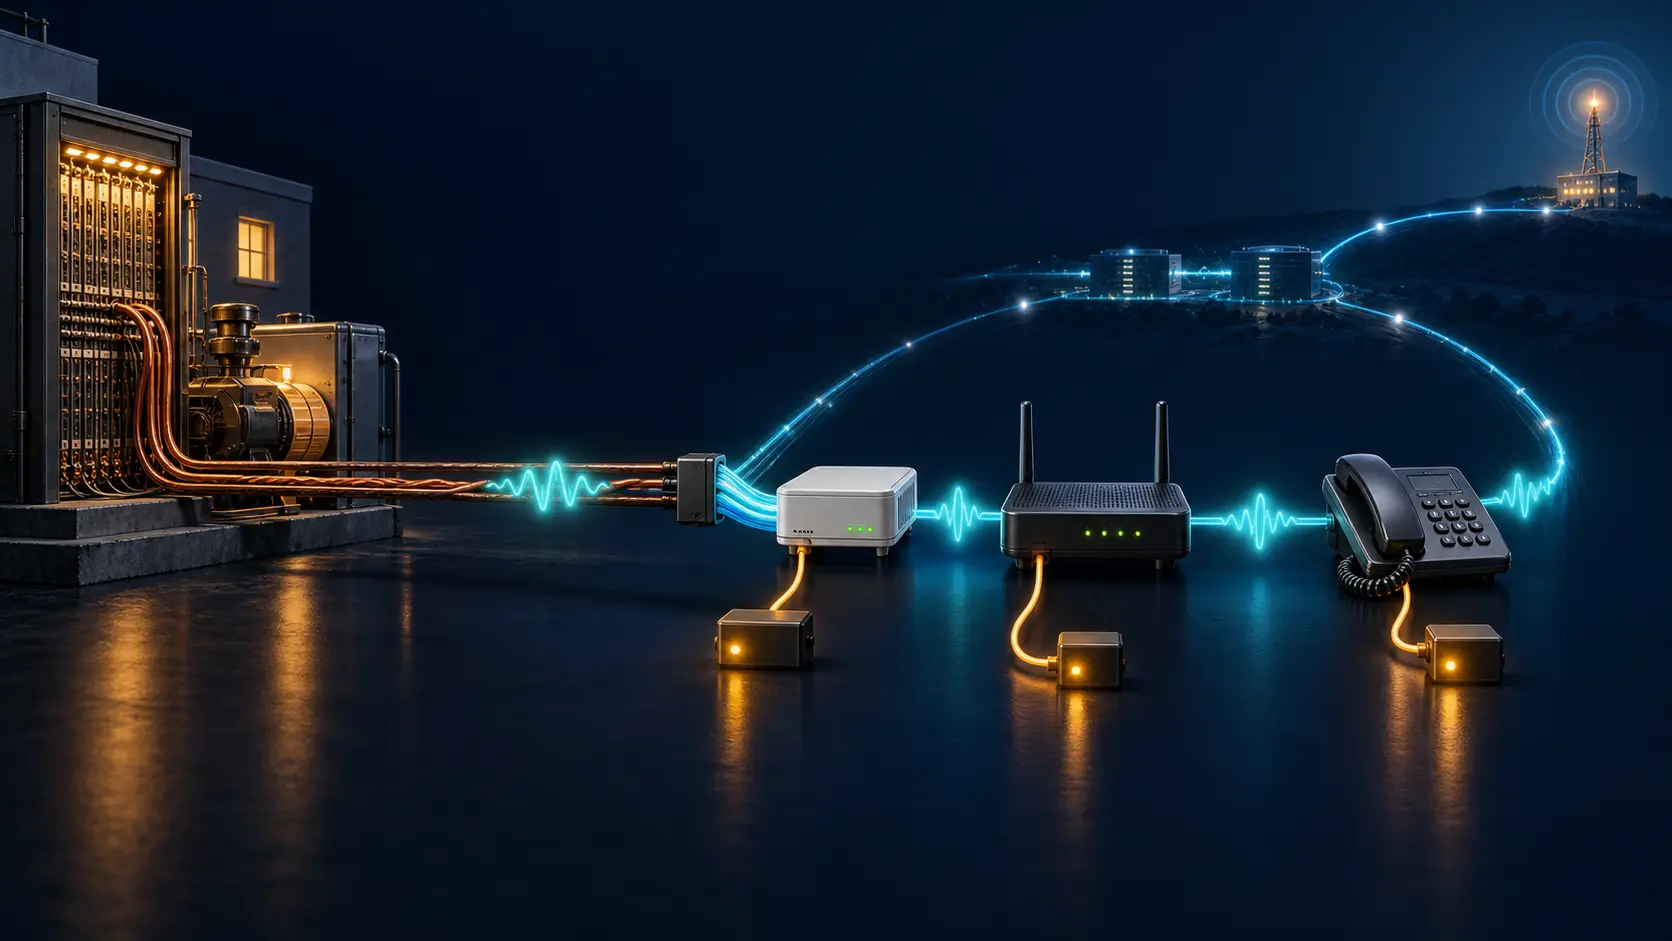
Une tribune de LACNIC bascule la voix vers l’IP, sans attribuer la responsabilité de l’alimentation de secours
Dans le récit de la téléphonie tout-IP, les protocoles occupent volontiers le premier plan. Une analyse récente du Blog de LACNIC révèle une transformation plus concrète: l’électricité qui pouvait venir du central doit désormais être disponible dans plusieurs boîtiers chez…

Histoire d'Internet
Le trombone doré semblait décoratif. C’était une commande : RFC 1927
Une agrafe se comprend d’un coup d’œil. C’est précisément ce qui rend le RFC 1927 si drôle et si instructif. Son accessoire de bureau devait indiquer à la fois la force d’un lien, l’apparence d’un ensemble, le choix d’un circuit de travail, l’emplacement d’une annotation et le…
IETF
Le premier client rétabli ne décide pas pour les absents
La reprise d'un serveur NFSv4.1 confronte deux calendriers: celui du client qui a retrouvé ses verrous et celui du serveur qui doit encore tenir compte des autres. Déclarer sa propre récupération terminée ne donne pas le pouvoir de clore leur délai de grâce.

Histoire d'Internet
Le paquet avait un alphabet et une hauteur, mais aucun signe de fin : RFC 1926
On peut attribuer une lettre à chaque quartet et une fréquence à chaque réseau acoustique. Mais un récepteur qui entend le début d’un paquet doit encore décider si le silence suivant est une fin, une pause ou une panne. RFC 1926 transforme cette hésitation en leçon sur ce qu’une…
Récits
Chez LACNIC, delegationSigned indique la présence d’un DS parent, pas la validation DNSSEC
Un booléen dans une réponse de registre peut ressembler à un verdict sur la sécurité d’une chaîne DNS. Dans RDAP, le champ `delegationSigned` de LACNIC répond à une question plus étroite: la vue d’enregistrement signale-t-elle des enregistrements DS dans la zone parente ? Il…

IETF
Henning Schulzrinne et la sonnerie arrivée avant toute réponse
Sur l’écran d’un centre d’appels, le mot « sonnerie » paraît annoncer une scène lointaine: un téléphone retentit, quelqu’un peut le saisir. SIP est plus prudent. Dans la spécification cosignée par Henning Schulzrinne, la réponse `180 Ringing` signale qu’un agent utilisateur…