
Veille
Derniers articles
Dernières analyses sur les opérateurs d'infrastructure, les décisions politiques, les mouvements de marché et les évolutions du pouvoir numérique.
Dossier
L’échec qui choisissait le chiffrement : POODLE et l’autorité cachée du repli
Un échec de négociation TLS ne disait pas pourquoi la connexion avait échoué. Pourtant, certains clients en déduisaient que le serveur exigeait un protocole plus ancien. POODLE a rendu visible ce glissement: celui qui pouvait provoquer l’échec pouvait aussi orienter la tentative…

Récits
Le projet 2 d’AFRINIC peut écarter les 90 %, mais « suffisamment documenté » n’a aucun champ
Le deuxième centre de données figurait déjà dans les dossiers de politique d’AFRINIC en 2018. Un utilisateur final demandait un `/24` supplémentaire pour la redondance; l’utilisation cumulée restait sous 90 %, donc la demande n’était pas admissible. Huit ans plus tard, le projet…

Dossier
L’en-tête devenu programme : Shellshock et le pouvoir caché dans l’environnement
Shellshock a révélé une délégation que personne n’avait formulée: une donnée fournie par un client pouvait traverser CGI, devenir variable d’environnement, puis être relue par Bash comme du code. L’incident oblige à examiner les droits créés par la composition des interfaces, pas…

IETF
Acee Lindem et le routeur qui devait se souvenir d’avoir redémarré
Une authentification valide ne donne pas l’âge d’un paquet. Elle peut confirmer, avec une précision cryptographique, qu’un message enregistré hier porte encore le bon secret. Si le routeur redémarre et oublie jusqu’où il avait avancé, ce passé authentique peut revenir sous les…
Dossier
Slammer : le correctif publié n’avait pas révoqué le code vulnérable
Six mois séparaient le premier bulletin de Microsoft de l’épidémie. Dix minutes ont suffi au ver pour atteindre l’essentiel de sa population vulnérable accessible. Entre ces deux durées se trouve une erreur de gouvernance familière: confondre la mise à disposition d’un remède…

Récits
La préférence d’archives locales de Khipu fixe une date d’expiration aux preuves
Une mesure ancienne peut rester consultable bien après la disparition locale des tables qui lui ont donné des noms. Dès que Khipu laisse aux préférences le nombre d’archives `ip2asn`, `ixp`, `ip2country` et `asn2country` conservées, la preuve possède une échéance distincte de la…

IETF
Enke Chen et la route qui a survécu à sa session
« Graceful » ne signifie pas que la panne a disparu. Le mot désigne un choix: continuer provisoirement à utiliser un état de routage appris avant la rupture du dialogue BGP. Avec RFC 9494, ce provisoire peut durer bien au-delà du redémarrage classique. En contrepartie, la route…
Histoire d'Internet
Le silence qui n’était pas une panne : pourquoi TCP keepalive resta facultatif
Une connexion TCP établie peut se taire pendant des heures sans être défaillante. Keepalive permit d’interroger ce silence sans prétendre le comprendre: provoquer un ACK, recueillir un indice borné, puis laisser à l’application le choix du moment où l’incertitude devient trop…

Dossier
Cinq minutes pour déplacer une route : memcached et l’autorité sur la bande passante
À 17 h 21, le déséquilibre entre trafic entrant et sortant déclenche une alerte chez GitHub. À 17 h 26, une commande retire des annonces BGP. Entre ces deux instants, l’incident révèle surtout une chose: le trafic d’autrui ne se gouverne pas depuis un seul point.

Histoire d'Internet
Qui ouvrait trop tôt la fenêtre TCP ? Le coût d’une permission immédiate
Un destinataire TCP pouvait publier chaque octet nouvellement libéré, et l’émetteur consommer aussitôt chaque offre. Cette ouverture paraissait exacte et coopérative. Répétée, elle faisait surtout travailler la connexion pour des paquets minuscules. La réparation historique donna…

Créateurs
Jakub Kicinski: comment Linux rend les fonctionnalités réseau maintenables
Une nouvelle carte réseau peut arriver avec une capacité impressionnante et une échéance commerciale. Linux doit se poser une question plus lente: la fonctionnalité peut-elle être comprise par d'autres matériels, observée par les opérateurs, reproduite par les tests et soutenue…
Dossier
La réponse qui a gagné la course : Kaminsky, le DNS et l’entropie derrière la confiance
Le faux paquet n’avait pas à démontrer qu’il venait de l’autorité compétente. Il devait coïncider avec une question encore ouverte et franchir la ligne d’arrivée avant la vraie réponse. En 2008, cette règle minimale est devenue une course que l’attaquant pouvait relancer à…

Dossier
La règle arrivée partout avant que son coût soit connu : la panne WAF de Cloudflare en 2019
Le 2 juillet 2019, le réseau de distribution de Cloudflare a accompli sa mission en quelques secondes; le contrôle qui le précédait avait vérifié la décision de sécurité, mais pas la quantité de calcul que cette décision pouvait exiger du monde entier.
Entreprises institutionnelles mondiales
Public Suffix List: le fichier qui délimite la confiance sur le Web
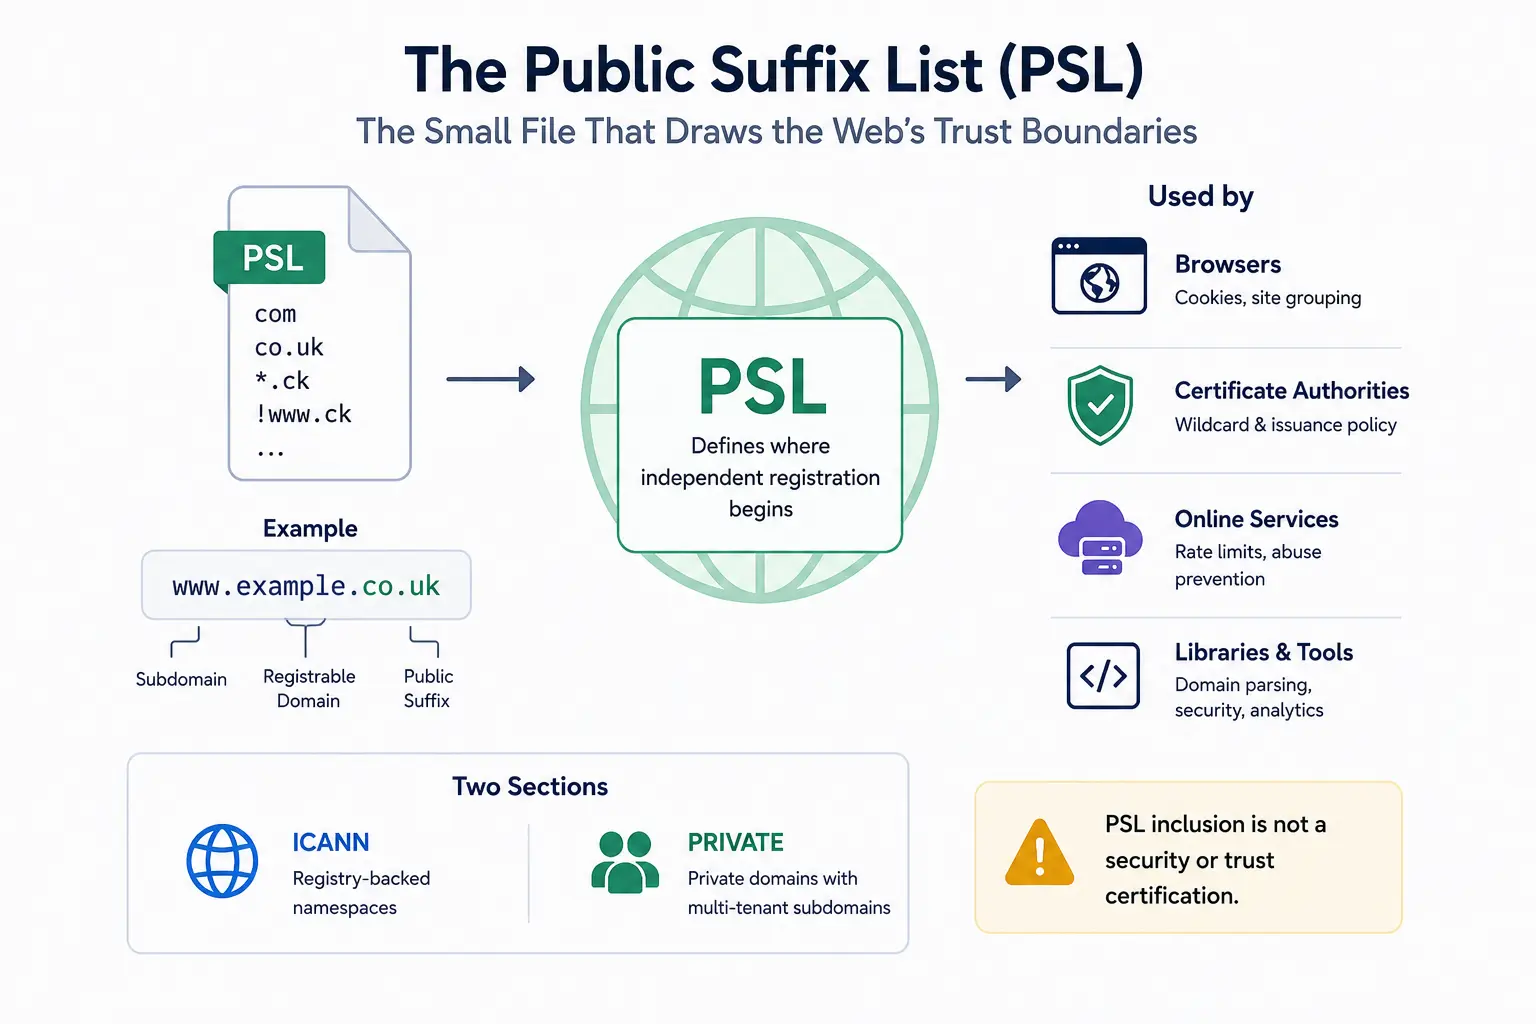
Le DNS montre que `shop.example.co.uk` se trouve sous `co.uk`, mais il ne peut pas indiquer à un navigateur où commence l’enregistrement indépendant. La Public Suffix List fournit cette carte de règles manquante. Maintenu par des bénévoles, ce fichier texte guide désormais les…
Histoire d'Internet
La mise à jour de fenêtre qui pouvait disparaître : pourquoi TCP apprit à persister à zéro
Une imprimante manque de papier, son application cesse de lire et TCP annonce une fenêtre nulle. Plus tard, la capacité revient, mais l’ACK qui l’annonce se perd. Le mécanisme de persistance fut conçu pour sauver cette permission fragile sans donner au transport le droit de…

Histoire d'Internet
Le verdict refusé par UDP : à qui appartenait le risque du zéro ?
Dans UDP, zéro n’était pas un bon résultat. Il annonçait que l’émetteur avait retenu le verdict. Le passage d’IPv4 à IPv6 pose donc une question de responsabilité: qui peut retirer une preuve commune, et quand celui qui économise le calcul doit-il posséder le risque créé ?
Récits
Le projet RIPE sur le premier ASN supprime un test, mais laisse trois registres ouverts
Le résumé de veille Le projet RIPE sur le premier ASN supprime un test, mais laisse trois registres ouverts explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…

Dossier
La page qui empruntait la mémoire d’un autre client : la frontière révélée par Cloudbleed
Un document mal formé déclenchait l’erreur, mais les octets divulgués pouvaient appartenir à un client sans rapport avec lui: Cloudbleed a séparé brutalement l’arrêt de la fuite et la reprise de ce qui avait déjà franchi la frontière.

Histoire d'Internet
Quand les deux extrémités appelèrent ensemble : l’ouverture simultanée de TCP n’était pas une collision
Le récit scolaire de TCP distribue les rôles avant même le premier paquet: un client appelle, un serveur écoute. Le protocole de 1981 avait prévu une scène moins ordonnée. Deux programmes pouvaient prendre l’initiative au même instant, voir leurs SYN se croiser et n’établir…

Histoire d'Internet
Le prix de la tolérance : quand l’indulgence du récepteur transforma les bogues en règles
La règle la plus célèbre de l'Internet imparfait permit d'abord à des implémentations différentes de dialoguer. Le récepteur absorbait l'ambiguïté pour que le réseau démarre. Rendue permanente, cette concession dissimula les défauts, transforma les bizarreries en obligations et…