
Résumé
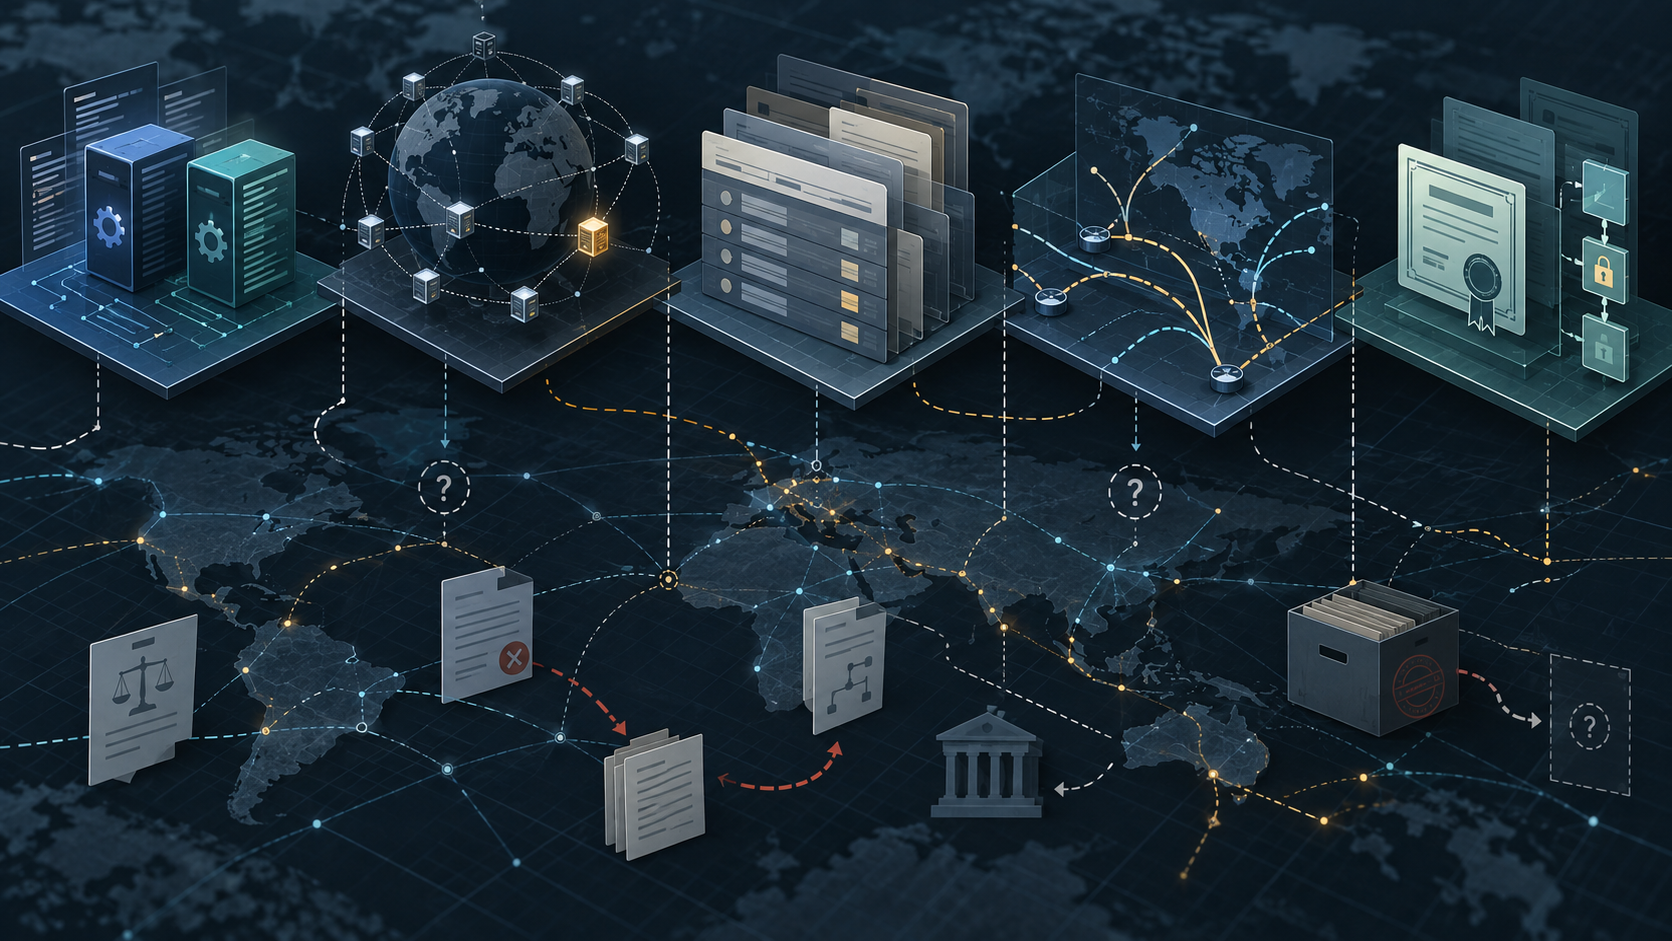
- Les sources publiques attribuent à ISC des rôles différents — maintenance de logiciels, participation à F-root, présence dans des registres, observation de routes et autorisation RPKI — sans démontrer une autorité commune.
- Pour chaque rôle, la question décisive est procédurale : quel objet est contrôlé, par quel instrument, avec quel acteur habilité à contester, corriger, transférer ou remplacer le rôle ?
Cinq traces, cinq tests d’autorité
L’erreur la plus facile serait de transformer un nom récurrent en pouvoir général. Le site d’ISC décrit l’organisation comme active dans des logiciels d’infrastructure, notamment BIND et Kea. Les pages consacrées à BIND et à Kea, ainsi que leur documentation, étayent une affirmation de maintenance ou de stewardship attribuée à ISC. Elles ne suffisent toutefois pas à établir un titre juridique exclusif, le contrôle de toutes les installations en aval, ni les règles qui permettraient de transférer les identifiants de publication ou de remplacer l’équipe de maintenance. [https://www.isc.org/] [https://www.isc.org/bind/] [https://www.isc.org/kea/] [https://bind9.readthedocs.io/] [https://kea.readthedocs.io/]
Cette distinction est essentielle pour les opérateurs. Maintenir un projet signifie publier du code, de la documentation, des versions ou des avis dans un périmètre que les sources attribuent à ISC. Cela ne signifie pas que la même organisation décide de la configuration de chaque serveur BIND ou Kea, qu’elle peut imposer une mise à jour à chaque utilisateur, ou qu’elle contrôle les procédures internes de récupération de chaque exploitant. Le passage du code publié au service en production est une succession de décisions de distributeurs, d’administrateurs et d’opérateurs.
La documentation rend visible une responsabilité de projet; elle ne rend pas visible, à elle seule, toute la chaîne de déploiement.
La deuxième trace concerne F-root. Le registre public des opérateurs de serveurs racine est pertinent pour établir une participation associée à ISC dans le système des serveurs racine. Il ne démontre pas, dans le paquet de preuves utilisé ici, l’accord sous-jacent, la portée exacte de l’approbation, les mécanismes de revue, les obligations de continuité ou la procédure de succession applicable à une instance particulière. [https://www.root-servers.org/]
Le verbe compte ici aussi. Il est possible d’écrire qu’ISC participe à l’opération d’une instance F-root lorsque le registre public l’étaye. Il serait excessif d’en déduire qu’ISC détient l’autorité sur la politique de la zone racine, contrôle tous les sites F-root ou pourrait seule désigner son successeur. Une participation opérationnelle et une autorité de coordination ne sont pas interchangeables.
La troisième trace est l’identité de ressource Internet. La RIPE Database est le système public pertinent pour examiner les objets de numérotation dans la région de service de la RIPE NCC; RIPEstat agrège ou expose des données de registre, de routage et, selon la requête, des informations connexes. Ces systèmes peuvent aider à examiner des objets associés à ISC-AGP1 ou à AS210764. Ils ne résolvent pas automatiquement la relation juridique exacte entre Internet Systems Consortium, ISC-AGP1 et AS210764, ni la question de la propriété économique ou du contrôle unifié. [https://stat.ripe.net/] [https://www.ripe.net/manage-ips-and-asns/db/]
Un registre répond d’abord à une question d’enregistrement : quel objet est inscrit, sous quel identifiant, avec quels champs et à quelle date d’observation ? Il ne répond pas nécessairement à la question de savoir qui exploite chaque route, qui détient chaque équipement, qui administre chaque service ou qui serait responsable d’une panne. Tant que les champs d’objet, les historiques datés et l’instrument applicable ne sont pas reproduits, ISC, ISC-AGP1 et AS210764 doivent rester des identifiants séparés.
La quatrième trace est l’observation de routage. RIPEstat peut fournir une observation de routes ou d’origines pour une période et un ensemble de mesures déterminés. Une annonce observée indique ce que les instruments de mesure ont vu; elle ne prouve pas à elle seule le titre de registre, la maintenance de BIND ou de Kea, la responsabilité de F-root, ni le contrôle institutionnel général. [https://stat.ripe.net/]
Cette limite est pratique, pas seulement sémantique. Une route peut être annoncée par un opérateur, un transitataire, un hébergeur ou un autre acteur autorisé dans un contexte que la seule mesure ne décrit pas. Sans préfixe, fenêtre d’observation, origine et objet administratif correspondants, une phrase sur « le réseau d’ISC » risque de confondre visibilité technique et pouvoir décisionnel.
La cinquième trace est l’autorisation RPKI. Les validateurs et dépôts publics peuvent montrer qu’une autorité de certification a autorisé un ASN à annoncer certains préfixes, ou qu’une autorisation est valide, invalide ou absente dans un contexte donné. Cette preuve porte sur l’autorisation d’origine d’une route. Elle ne démontre ni la propriété de l’ASN ou du préfixe, ni le contrôle général de l’organisation sur le réseau, ni son rôle logiciel ou F-root. [https://www.rpkiglobal.com/]
La procédure plutôt que le nom
Pour tester une affirmation d’autorité, il faut poser la même série de questions dans les cinq registres : quel est l’objet précis; quel acteur est nommé; quelle est la portée du pouvoir; quelle est la date; quel instrument lui donne effet; qui peut contester; qui décide; comment une erreur est-elle corrigée; comment le rôle ou la ressource est-il transféré; et quelle preuve permettrait un remplacement ou une succession ?
Dans le registre logiciel, les sources établissent surtout une attribution de maintenance. Le mécanisme de correction est alors lié aux publications, aux versions, aux avis et aux décisions du projet, mais les règles complètes de contrôle des identifiants, de succession et de remplacement ne figurent pas dans le paquet actuel. Le mécanisme de remplacement le plus évident pour un exploitant n’est pas nécessairement le remplacement du mainteneur : il peut s’agir de changer de version, de distribution ou de logiciel. Ces deux transitions ne doivent pas être confondues.
Dans le registre F-root, la question porte sur l’instance et sur les règles du système des serveurs racine. Le registre public rend visible une participation, mais le dossier ne fournit pas l’accord exécuté, la décision d’approbation ou les conditions de retrait et de succession. Il est donc possible de cartographier l’acteur public et la fonction apparente, mais pas de reconstituer la totalité de la chaîne de délégation.
Dans le registre de numérotation, les procédures de la RIPE NCC concernant les transferts et les fusions sont pertinentes pour comprendre comment une ressource pourrait changer de titulaire ou de cadre administratif. Le contrat de registre de ressources Internet de la RIPE NCC peut également définir des obligations, des conditions de transfert et des limites aux revendications sur les ressources. Mais une règle générale n’est pas la preuve qu’elle a été appliquée à un objet précis, à une date précise ou à une transaction donnée. [https://www.ripe.net/manage-ips-and-asns/resource-transfers-and-mergers/] [https://www.ripe.net/publications/docs/ripe-826/]
L’ARIN fournit un contraste utile : ses services de registre et son Registration Services Agreement montrent qu’un autre régime régional peut organiser l’enregistrement, les obligations, les transferts et certains mécanismes de différend. Cette comparaison doit rester limitée. Rien dans le paquet ne démontre que le contrat ARIN gouverne les ressources associées à ISC-AGP1 ou AS210764. Il sert à illustrer la différence entre un cadre contractuel identifiable et une hypothèse de contrat appliqué à un objet non documenté. [https://www.arin.net/resources/registry/whois/] [https://www.arin.net/resources/registry/arin-registration-services-agreement/]
Ce que le dossier permet, et ce qu’il ne permet pas
Le dossier permet de construire une carte d’autorité négative et positive. Positivement, ISC est publiquement présentée comme mainteneur ou steward de BIND et de Kea; un registre public est pertinent pour sa participation à F-root; les systèmes de la RIPE NCC et RIPEstat sont les lieux appropriés pour vérifier les objets et observations concernant la numérotation et le routage; les données RPKI sont adaptées à l’examen d’une autorisation d’origine.
Négativement, le dossier n’établit pas un instrument transversal, un décideur commun, une preuve de contrôle des identifiants, une succession commune ou un événement daté de correction, de transfert, de litige ou de remplacement.
Le site institutionnel d’ISC peut décrire ses activités et ses responsabilités revendiquées, mais l’auto-description n’est pas l’équivalent d’un contrat exécuté. [https://www.isc.org/] De même, une page de politique de registre explique la procédure générale sans démontrer qu’une étape particulière a eu lieu. Les sources doivent donc être utilisées avec des verbes proportionnés : ISC maintient ou développe; participe à F-root; est enregistrée ou associée dans un registre; une route est annoncée ou observée; un originataire est autorisé en RPKI.
Le point non résolu est précisément celui qui rend l’affaire importante. Peut-on trouver un instrument daté donnant à un même acteur un droit de décision sur plusieurs de ces surfaces ? Existe-t-il une preuve de capacité de changement — par exemple un transfert exécuté, une correction d’objet, une rotation de clés, une succession d’identifiants ou une décision d’exploitation — qui relierait les registres ? Le paquet actuel ne la fournit pas. L’absence de cette preuve ne démontre pas que les couches sont sans rapport; elle interdit seulement d’affirmer qu’elles forment une autorité unifiée.
Pour les opérateurs et les institutions, cette nuance modifie la préparation aux incidents. Une demande de correction d’un objet de registre ne suit pas nécessairement la même voie qu’une mise à jour logicielle. Une route invalide ne se traite pas comme une question de gouvernance de projet. Une interruption d’une instance racine exige une analyse différente d’une défaillance du service déployant BIND ou Kea. La continuité dépend donc moins d’un nom institutionnel que de la capacité à identifier le bon objet, le bon décideur et le bon mécanisme de recours avant la panne.
Conclusion : une visibilité commune, pas encore une autorité commune
Le dossier public relie ISC à plusieurs fonctions importantes, mais il ne transforme pas ces fonctions en pouvoir unique. La preuve est distribuée entre pages de projet, documentation, registre d’opérateurs racine, bases de données de numérotation, mesures de routage, procédures de transfert et autorisations RPKI. Chacune répond à une question différente.
La conclusion défendable est donc limitée : ISC possède une visibilité institutionnelle et technique sur cinq surfaces, tandis que la chaîne qui relierait leurs instruments de décision, leurs mécanismes de recours et leur succession reste à démontrer. Toute affirmation plus large devrait produire les objets datés, accords, décisions ou traces de changement qui manquent encore.
Sources publiques examinées : https://www.isc.org/, https://www.isc.org/bind/, https://www.isc.org/kea/, https://bind9.readthedocs.io/, https://kea.readthedocs.io/, https://www.root-servers.org/, https://www.arin.net/resources/registry/whois/, https://stat.ripe.net/, https://www.ripe.net/manage-ips-and-asns/db/, https://www.ripe.net/manage-ips-and-asns/resource-transfers-and-mergers/, https://www.arin.net/resources/registry/arin-registration-services-agreement/, https://www.ripe.net/publications/docs/ripe-826/, https://www.rpkiglobal.com/. Répertoire lié : ISC-AGP1.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance