Briefing du Strategic Circle
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre le Cercle stratégique
Gouvernance / IETF
L’IETF écrit les protocoles sur lesquels tourne chaque réseau. Nous suivons les projets de norme, les débats des groupes de travail et les normes publiées, et expliquons ce que chacune change pour les opérateurs avant son arrivée en production.

Articles récents
656 articles
IETF
On demande à un vérificateur d'être sévère avec l'âge des preuves. On demande au serveur qui fournit les références de ne pas répondre mille fois à la même question. Le nouvel exemple d'un projet IETF fait tenir les deux exigences dans une seule transaction: une adresse…
IETF
Un contrôleur peut calculer plusieurs itinéraires pour une même politique Segment Routing. Le routeur qui les installe dispose d'une capacité finie. La nouvelle norme oblige ces deux machines à annoncer leurs limites avant de se mettre d'accord.
IETF
Une institution adore les dossiers qui se ferment par un mot. « Conforme » fait gagner une ligne au tableau de bord et beaucoup de questions disparaissent avec elle. Un projet individuel de l’IETF force à rouvrir le tiroir: une conclusion transportable doit laisser visibles les…
IETF
Sur un réseau local, une machine peut se déclarer assistant de salle et apparaître aussitôt dans une recherche automatique. Elle choisit elle-même le nom affiché. Le confort d’installation commence à déplacer le pouvoir dès qu’un client confond cette inscription avec une identité…
IETF
La chaîne de livraison garde la somme de contrôle du paquet et le reçu du registre. La signature de la personne qui a dit « on publie » peut, elle, se dissoudre dans un champ de ticket. Un projet individuel daté du 26 octobre veut relier cette décision au paquet réellement…
IETF
Une mesure d’attestation reconnaît un logiciel approuvé. Elle reconnaît tout aussi bien sa copie. Pour un service qui doit retrouver une instance précise après le renouvellement de sa clé, cette égalité devient un problème d’identité. Un nouveau projet individuel soumis à l’IETF…

IETF
Un projet déposé à l’IETF le 27 octobre veut lier le sous-réseau IPv6 d’une charge de travail à sa clé publique. Sous un préfixe /48, la partie qui mène au /64 ne compte que 16 bits. Une autre clé peut atteindre le même sous-réseau en quelque 2^16 essais. La décision d’admission…
IETF
Une proposition individuelle déposée le 27 octobre à l’IETF veut épargner aux utilisateurs les confirmations répétées quand leur agent personnel accède à un service. L’Agent Authorization Center choisirait entre approbation automatique et intervention humaine. Le service pourrait…
IETF
Une note présentée à l’IETF le 28 octobre veut protéger l’identité des petits appareils qui parlent CoAP. Le relais voit d’où vient la requête sans pouvoir la lire; la passerelle la lit sans recevoir l’adresse du client. Rien n’empêche le relais de renvoyer la même enveloppe…
IETF
Un projet soumis à l’IETF en octobre lie le nom DNS d’un agent à un client OAuth. Le nom indique où demander une preuve récente, mais l’arrêt des nouveaux jetons dépend du serveur d’autorisation. Effacer la fiche publique peut même conduire un nouveau destinataire à ne plus…
IETF
Un client sait parfois quelle tâche il veut confier, sans connaître le nom de la fonction à demander. Une note soumise à l’IETF le 28 octobre place ce trou dans le dispositif de découverte de DAWN. Le combler impose un choix très concret: montrer l’intention, lire tout un petit…
IETF
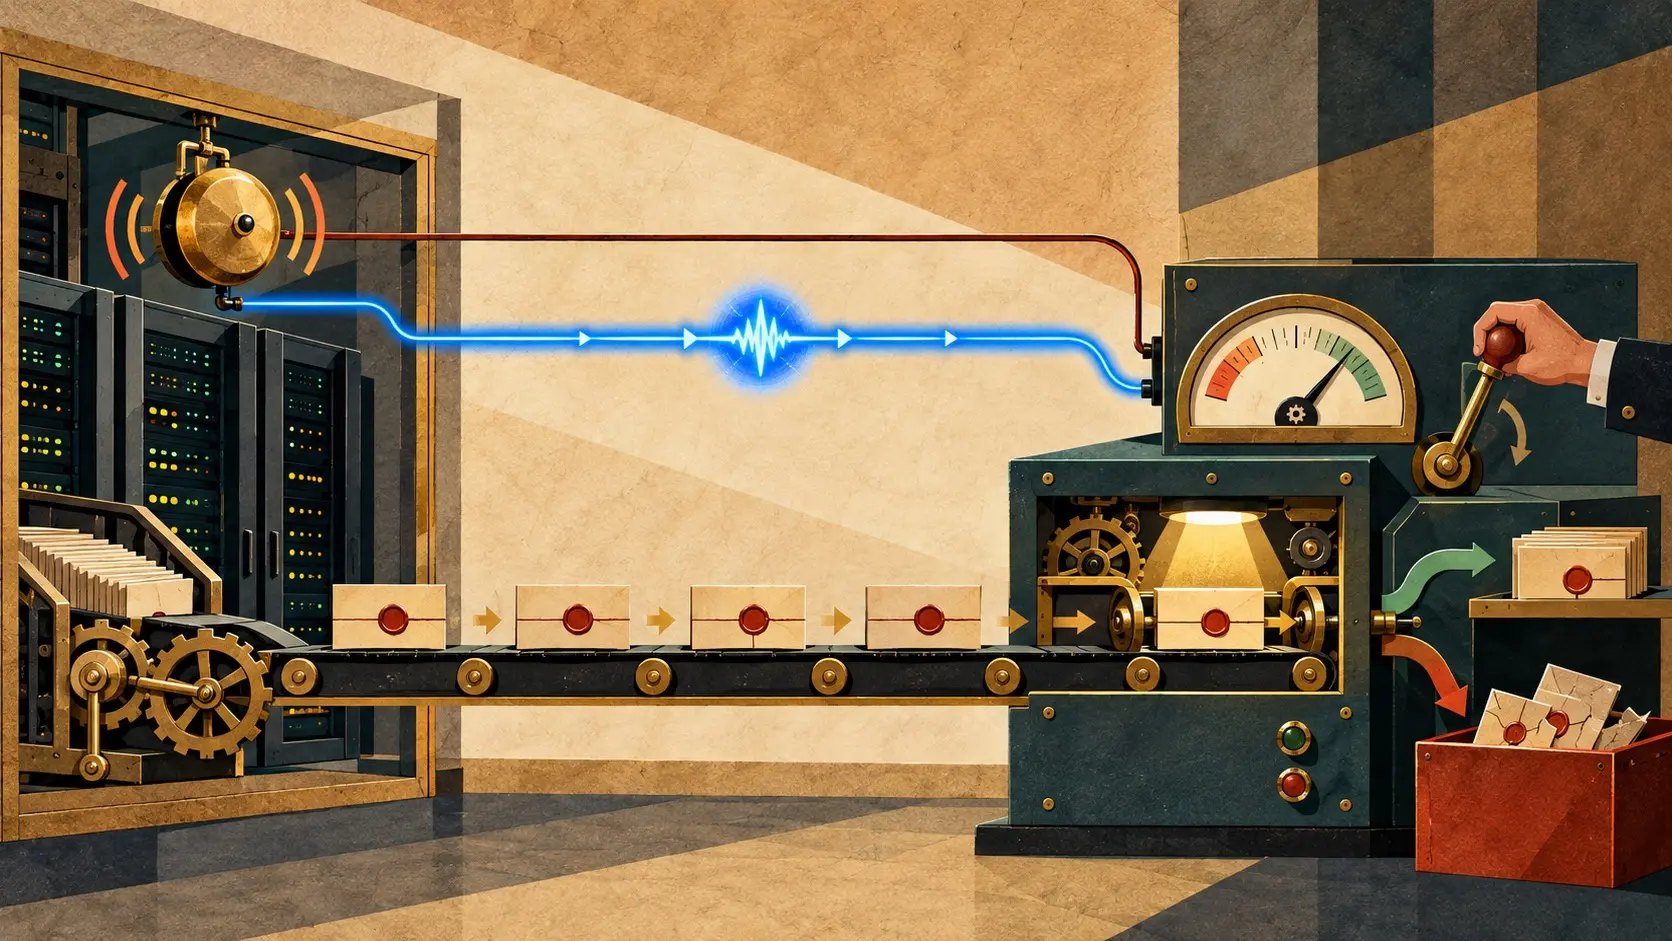
Quand une autorisation d’origine change, le routeur a besoin de données vérifiées, pas seulement d’une sonnerie. Un projet publié le 28 octobre crée un abonnement aux mises à jour RTR. Son message d’urgence annonce un changement; le paquet qui transporte les données suit, lui…
IETF
Sur un site d’emploi, un compte nommé « Support » peut demander au candidat de quitter la plateforme ou de remettre ses identifiants. Si ce compte n’appartient pas au service officiel, l’usurpation commence dans une messagerie que le site contrôle. Un nouveau projet de l’IETF…
IETF
Une équipe peut remplacer le calendrier des clés TLS et laisser intact le nom de la suite cryptographique. Le projet XOF révisé le 27 octobre oblige alors le programme qui authentifie après la connexion à connaître deux choix faits dans la bibliothèque TLS: le KDF négocié et le…
IETF
Le nouveau projet de restauration JMAP distingue le droit de voir une pièce supprimée et celui de la remettre en place ou de l’effacer pour de bon. Dans une boîte partagée, le premier droit se mesure au moment de la suppression. Les deux autres se décident avec les permissions…
IETF
Une proposition QUIC précise comment votre appareil garderait les souvenirs réseau d'un serveur. Reste à faire parvenir le bouton « effacer les cookies » jusqu'à ce nouveau rangement.
IETF
Le projet d'autorité pour l'identité des agents ajoute une question embarrassante au formulaire d'adhésion: un autre membre finance-t-il ou dirige-t-il votre vote ?
IETF
Une valeur provisoire peut rendre service aux ingénieurs avant la fin d'une norme. Le nouveau texte de l'IETF demande où s'arrête cette commodité: à la porte de la publication.
IETF
Changer de fournisseur d’accès peut coûter davantage qu’un nouveau contrat. Le projet révisé du groupe v6ops montre où la facture technique se cache.
IETF
Une révision de l’IETF met les commandes du flux d’attestation en pleine lumière. Elles fixent le champ des mesures, le rythme des messages et le certificat associé aux notifications.
Déverrouillage de l’accès membre
Connectez-vous pour débloquer les briefings de profil complets et les sections approfondies.
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre le Cercle stratégiquePour les détenteurs d’actifs IP et les équipes de direction : synthèses de l’alliance, rapports privés et accès direct aux analystes.
Rejoindre Leadership Alliance