
Organisme de normalisation ouvert dont les normes ont un impact mondial par leur mise en œuvre.
Gouvernance / IETF
IETF
La veille IETF couvre l’actualité publique qui touche l’infrastructure Internet, les décisions de gouvernance, les marchés de la connectivité, les flux de capitaux numériques et le risque opérationnel.
MondeGouvernance des protocolesRisque d'interopérabilité

Processus de protocole et légitimité des normes.
Écart entre la spécification et la mise en œuvre chez les fournisseurs et les opérateurs.
Les changements majeurs de normes affectent généralement les systèmes sur des cycles de 120 jours et plus.
Articles récents
À la une : IETF
503 articles
IETF
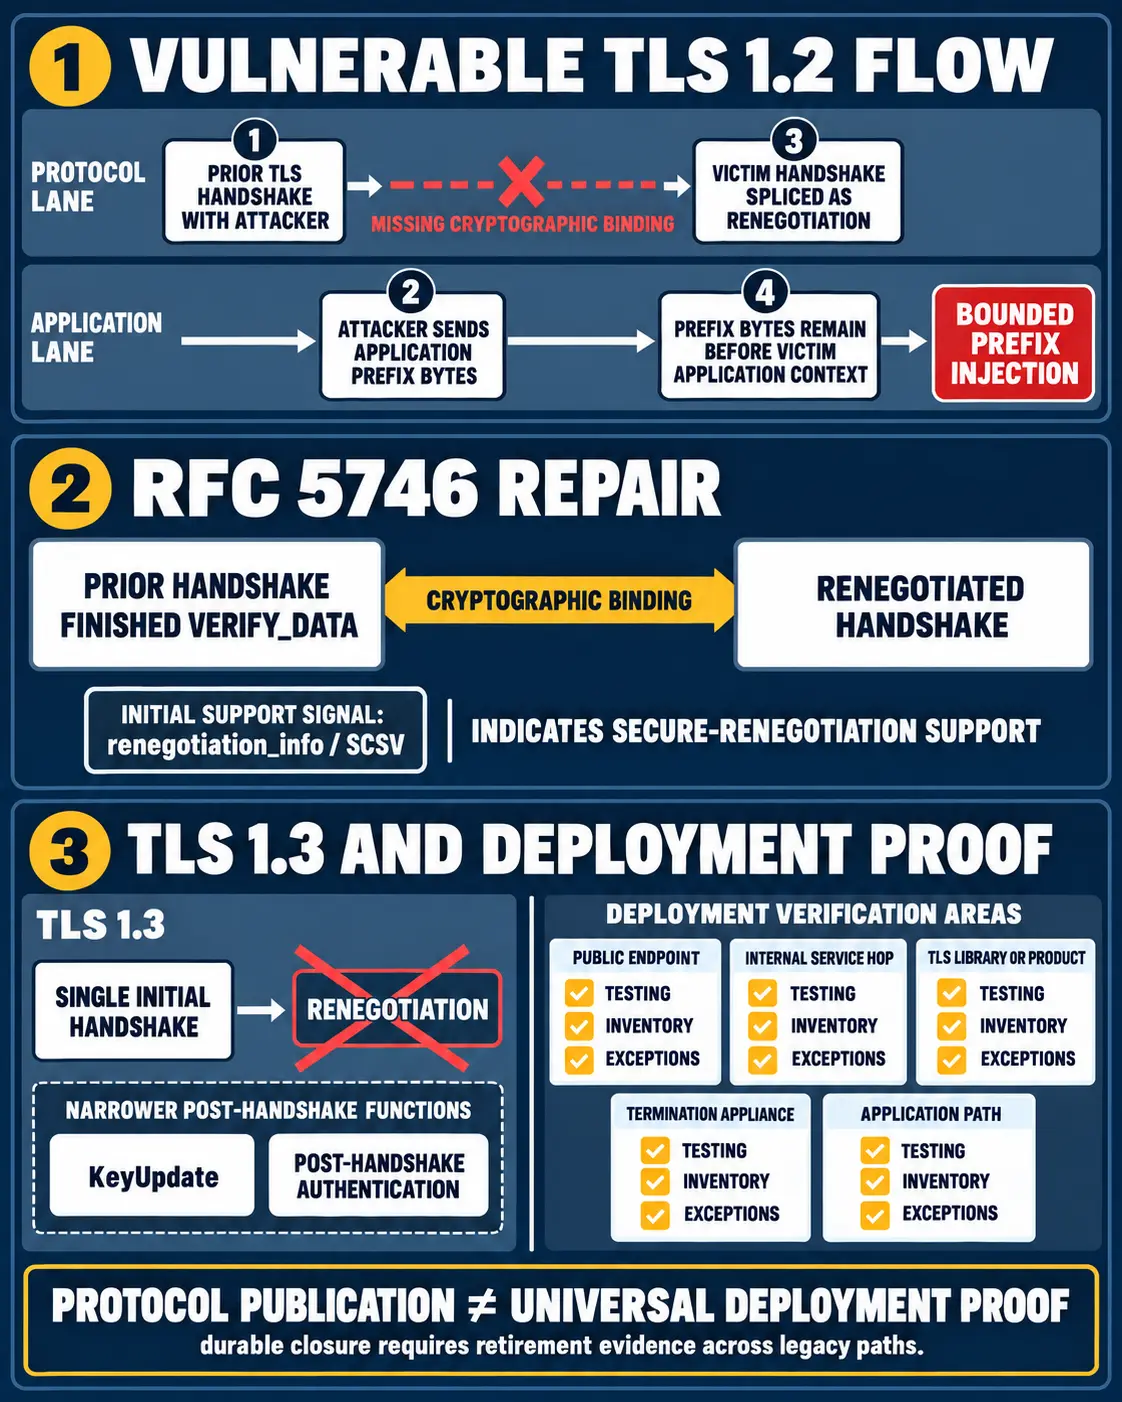
TLS : la réparation de la renégociation ne prouve pas la fermeture du risque
La renégociation TLS a été corrigée au niveau du protocole. La question restante est plus difficile: quelles preuves montrent que ce correctif a réellement atteint les bibliothèques, les équipements, les services internes et les chemins applicatifs qui utilisent encore des…

IETF
Un nouveau PDU MOA peut retirer une autorisation. L’ordre de validation manque encore
La révision 01 d’un message proposé entre cache RPKI et routeur décrit enfin comment retirer une partie d’une autorisation de mapping, puis comment laisser expirer tout l’état MOA lorsque le cache ne répond plus. Mais elle renvoie à une future spécification l’articulation entre…

IETF
Un projet de l’IETF pointe un vide sur les conflits d’intérêts : c’est l’autorité qui doit déclencher la protection
Il existe déjà plusieurs politiques de conflits d’intérêts autour de l’IETF. Leur point commun n’est pas de classer tous les entités: elles encadrent une fonction institutionnelle et des décisions précises. La révision 07 d’un projet consacré aux lacunes du processus permet donc…
IETF
Les types DNS 69 et 70 délèguent le sens sans nommer la version du registre
Un archiviste reçoit un RRset correctement signé: le type, le code et la valeur sont intacts. Pourtant, pour expliquer une décision prise six mois plus tôt, il doit encore répondre à une question que la signature ne contient pas: quelle édition de la nomenclature externe était…
IETF
La révision 04 de CMIS ajoute le transfert de contrôle, mais laisse la dernière écriture en suspens
Retirer une page d’une liste d’autorisation prend une ligne de configuration. Restituer sans ambiguïté le contrôle d’un module optique peut demander davantage. Si le contrôleur distant a déjà exécuté deux étapes d’un réglage et que le système hôte récupère la page avant la…

IETF
La révision 04 promet l’identité UUID, mais son schéma énergétique pointe encore vers un nom local
Dans un inventaire local, `psu-1` peut suffire. Dans deux centres d’administration, ce même nom peut désigner deux alimentations sans aucun lien. La révision 04 du modèle YANG énergie de GREEN affirme justement vouloir sortir de cette ambiguïté grâce à l’UUID. Pourtant, le chemin…

IETF
La révision 36 fait du renouvellement du voucher une décision de contrôle sans reçu de décision
Renouveler un voucher d'enrôlement ne consiste plus seulement à déplacer une date. La révision 36 du projet IETF décrit une nouvelle vérification de la relation entre l'équipement, le domaine et l'autorité du constructeur. Cette décision peut être largement automatisée. Mais…

IETF
DKIM2 maintient la double signature jusqu’à sa généralisation, sans définir le point de sortie
Un régime transitoire peut rester volontaire tout en étant vérifiable. La révision 01 des bonnes pratiques DKIM2 recommande de conserver DKIM1 et DKIM2 jusqu’à ce que le nouveau mécanisme soit « effectivement omniprésent ». Elle ne précise toutefois ni la population observée, ni…

IETF
Treize fiches de suffixe de l’IANA portent une règle que leurs définitions rendent inapplicable
Une phrase peut être corrigée dans une draft en quelques lignes. Lorsqu’elle a été recopiée dans treize fiches publiques, la correction devient une opération à treize destinations. La nouvelle révision des procédures sur les types de médias révèle précisément cet écart entre la…

IETF
Une passerelle peut refuser la finalité. Un proxy de transit ne parle pas au nom de l’origine
Le nouveau code proposé dit pourquoi une requête a été écartée, mais pas au nom de qui la décision a été prise. La révision 01 d’une draft HTTPbis trace désormais cette frontière: l’origine garde la politique, sa passerelle peut l’exécuter par délégation, tandis qu’un proxy…

IETF
Un débat en direct peut éprouver la maîtrise. Il ne fixe pas la paternité du texte
Répondre sans script à une objection technique dit quelque chose de la maîtrise d’un dossier. Cela ne reconstitue ni l’origine des paragraphes ni la part des outils employés. Une nouvelle Internet-Draft pose cette question à l’IETF sans encore lui donner de règle.

IETF
Le mandant a signé la délégation. L’émetteur a encore lié la clé de l’agent
Un même jeton peut porter deux sceaux impeccables et laisser ouverte une question d’autorité: lequel des deux couvre la clé présentée par l’agent ? La révision 01 d’AIC-JWT apporte une réponse moins compacte que le slogan « double signature », mais bien plus utile pour un audit.
IETF
Le futur RFC 10040 peut signer une Map-Reply, pas vérifier le lieu
Une réponse cartographique peut être intacte, attribuable et réservée aux bons destinataires, sans que personne ait encore démontré la justesse physique de son point. L’arrivée prochaine du RFC 10040 donne au LISP un meilleur contenant pour la géolocalisation. Elle ne transforme…

IETF
DNSOP adopte le problème multi-algorithme, pas l’étiquette « UNIVERSAL »
Le 1er septembre, les présidents de DNSOP ont fermé un appel en laissant volontairement une porte ouverte. Le groupe prendra le document en charge, ont-ils constaté, mais la complexité du mécanisme reste à travailler. Cette réserve n’est pas une note de bas de page: elle définit…

IETF
IPv6 regroupe trois mesures derrière un seul booléen
Un opérateur peut vouloir automatiser la réponse à une adresse IPv6 dupliquée sans pour autant déléguer une sanction opaque. C’est pourtant la frontière que frôle `auto-resolve`, une feuille du modèle YANG consacré à Neighbor Discovery actuellement soumis au dernier appel de…

IETF
Les nouveaux numéros d’algorithme d’OpenPGP réécrivent les vecteurs de test
Un numéro de registre paraît être une étiquette. Dans le projet OpenPGP consacré aux combinaisons post-quantiques, il fait pourtant partie du calcul. Huit algorithmes portent encore les valeurs expérimentales 100 à 107 dans la révision publiée, alors qu’une branche ouverte…

IETF
Le voucher ELA arrive après l’identification de l’appareil
Un équipement neuf peut être parfaitement inconnu du réseau qu’il cherche à rejoindre et pourtant devoir lui révéler un identifiant avant la fin de l’autorisation. C’est l’ordre choisi par ELA, le mécanisme d’autorisation légère fondé sur EDHOC que le groupe LAKE de l’IETF vient…
IETF
Retrait d’IPv4 : le périmètre compte autant que le chiffre
Un nouveau projet individuel distingue la suppression d’un protocole d’une baisse mesurée du risque. Reste à savoir qui assume la compatibilité laissée hors du périmètre.
IETF
Un identifiant de clé EDHOC peut désigner plusieurs PSK
Dans un échange EDHOC, quelques octets peuvent désormais déclencher une recherche plurielle. La révision 09 du projet EDHOC-PSK autorise une même valeur `ID_CRED_PSK` à renvoyer vers plusieurs clés prépartagées candidates, avec leurs justificatifs associés. Le serveur les essaie…

IETF
Un défi OAuth peut resservir si le serveur ne l’interdit pas
Le serveur vient de remettre une valeur fraîche à un client OAuth. Celui-ci l’insère dans une preuve, obtient une réponse, puis prépare une nouvelle requête. Peut-il reprendre la même valeur ? La révision 11 du projet de l’IETF sur l’authentification des clients par attestation…
Déverrouillage de l’accès membre
Analyse de profil réservée
Connectez-vous pour débloquer les briefings de profil complets et les sections approfondies.
Briefing du Strategic Circle
Adhérez pour débloquer les briefings stratégiques après connexion.
Rejoindre Strategic CircleBriefing Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance