
Sujet
Responsabilité WHOIS/RDAP
Au sein de la facette Sujet, la veille thématique Responsabilité WHOIS/RDAP rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Entreprises services cloud mondiales
NovaCloud-Hosting : trois mainteneurs, trois routes d'abus — la couche de délégation que le registre révèle
NovaCloud-Hosting se présente publiquement comme un hébergeur unifié. Dans le registre RIPE, son identité administrative est répartie entre un LIR sponsor britannique, un opérateur allemand et son propre mainteneur — et chaque couche possède sa propre route d'abus.
Entreprises services cloud mondiales
NovaCloud-Hosting : un opérateur, deux organisations RIPE — ce que révèle la couche administrative
Le résumé de veille NovaCloud-Hosting: un opérateur, deux organisations RIPE — ce que révèle la couche administrative explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…
Dossier
Tideo Administration : un enregistrement qui ne bouge pas, même après la disparition du réseau
Le résumé de veille Tideo Administration: un enregistrement qui ne bouge pas, même après la disparition du réseau explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles…

Dossier
La chaîne de garde que personne n'a reprise : qui répond pour le bloc 193.105.138.0/24 depuis la fusion Svea ?
Quand un bloc d'adresses routé depuis plus de quinze ans sert aujourd'hui des environnements de production d'une banque suédoise, on suppose qu'une entité claire porte la charge de répondre aux signalements d'abus sur ce bloc. Pour 193.105.138.0/24, le dossier public raconte une…

Dossier
Sanctionner sans ordonner : ce que la décision de Finansinspektionen sur Svea Bank AB révèle du remède inexistant
Quand Finansinspektionen a annoncé, le 17 décembre 2025 à 8h00, une sanction de 170 millions de couronnes suédoises contre Svea Bank AB, les dépêches ont retenu le chiffre. Ce que le texte de la décision lui-même montre — et que la couverture antérieure n'avait pas établi — est…
Récits
AS210860, un mois plus tard : ce que l'état observable du réseau de DFINFRA a — et n'a pas — changé
Le résumé de veille AS210860, un mois plus tard: ce que l'état observable du réseau de DFINFRA a — et n'a pas — changé explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

Dossier
La chaîne d'abus de Svea : une contactabilité validée au registre, aucun remède documenté
Quand une banque suédoise fusionne et laisse derrière elle un bloc d'adresses routé, la question que pose ce dossier n'est pas de savoir si un contact d'abus figure dans le registre RIPE — il y figure — mais si ce canal a jamais produit un seul traitement documenté, et où la…

Dossier
La boîte aux lettres qui n'existe que dans le registre : le contact d'abus de Svea et les limites du « valide »
Lorsque Svea Ekonomi AB a fusionné dans Svea Bank AB le 3 janvier 2022, la surface de contact d'abus du groupe dans le registre RIPE n'a pas suivi la fusion. Près de quatre ans plus tard, le bloc d'adresses hérité 193.105.138.0/24 présente toujours, sur chaque miroir indépendant…

Récits
Le contrôle qui s'est divisé : qui surveillait la surface de contact d'abus de Svea ?
Quand Svea Ekonomi AB a fusionné dans Svea Bank AB le 3 janvier 2022, la question n'était pas seulement de savoir qui détenait les actifs, mais qui surveillait la surface de contact d'abus que le groupe présente dans le registre RIPE. Près de quatre ans plus tard, la réponse que…

Entreprises services cloud mondiales
AS210973 : quand les miroirs se contredisent — ce que la divergence des sources commerciales révèle sur DATAMATIX
Le résumé de veille AS210973: quand les miroirs se contredisent — ce que la divergence des sources commerciales révèle sur DATAMATIX explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les…
Entreprises institutionnelles mondiales
DFINFRA et AS210860 : quand la couche miroir se contredit elle-même sur le nom de l'organisation
Le résumé de veille DFINFRA et AS210860: quand la couche miroir se contredit elle-même sur le nom de l'organisation explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

Récits
Svea : le mécanisme d'application existe sur le papier — aucun résultat publié ne certifie l'état du contact d'abus
Quatre ans après la fusion de Svea Ekonomi AB dans Svea Bank AB le 3 janvier 2022, la surface de contact d'abus du groupe Svea dans le registre RIPE reste figée depuis 2021-2022, tandis que le mécanisme d'application qui devrait contrôler cette surface est lui-même intégralement…

Dossier
GoCodeIT Support : cartographier la chaîne de contrôle derrière une étiquette de rôle
Le libellé « GoCodeIT Support » apparaît dans le registre RIPE NCC comme un objet de rôle de contact, pas comme une personne identifiée. La question posée par ce dossier est celle de la comptabilité réelle: qui détient, dans les faits vérifiables, le contrôle de la prévention, de…
Dossier
Svea : la chaîne de contrôle de l'abuse-contact datée objet par objet — tout ce qui a bougé est hors de Svea
Quatre ans après la fusion de Svea Ekonomi AB dans Svea Bank AB, la surface de contact d'abus du groupe Svea dans le registre RIPE reste « valide enregistrée » mais jamais prouvée en exploitation. Les rapports précédents de BTW ont documenté cette scission, le mécanisme correctif…
Dossier
Valider l'entrée, jamais la sortie : un cadre d'évaluation à quatre couches pour la réactivité des contacts d'abus du RIPE
Chaque année, le RIPE NCC vérifie que des dizaines de milliers de boîtes de contact d'abus peuvent recevoir du courrier, et publie le résultat comme preuve que son régime fonctionne. Ce rapport propose autre chose: un cadre d'évaluation en quatre couches — transport, contenu…
Dossier
Svea : la réparation définie par la politique existe sur le papier — aucune preuve qu'elle a été exécutée
Quatre ans après la disparition juridique de Svea Ekonomi AB, les règles du RIPE NCC décrivent précisément ce qu'une remise en ordre du contact d'abus devrait produire: documents officiels de fermeture, demande de changement via le LIR, objet personne corrigé, boîte d'abus…
Entreprises services cloud Europe et Moyen-Orient
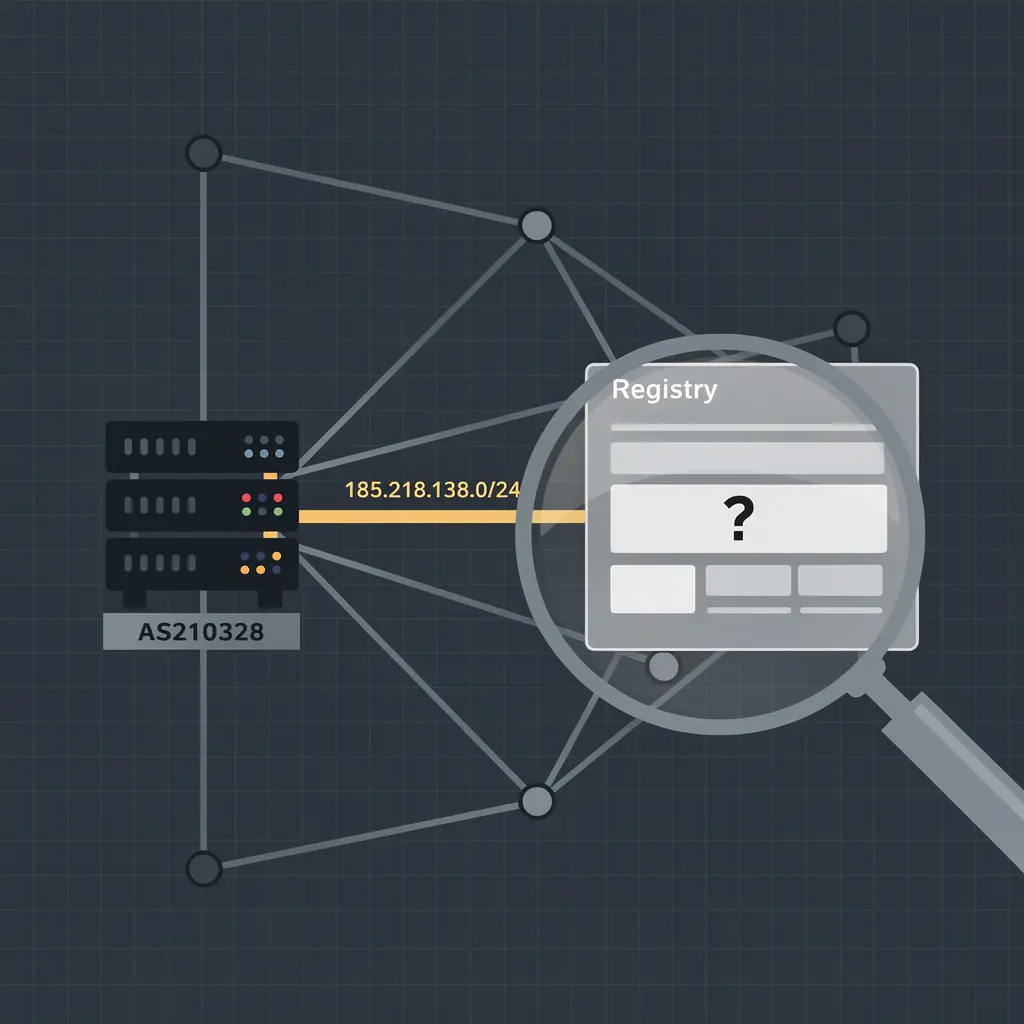
Almazcloud.network : quand l'identité d'entreprise derrière l'AS210328 ne se vérifie pas
Un numéro d'enregistrement publié dans l'objet RIPE du réseau du cloud « DIAMOND » renvoie, selon les registres du commerce russes accessibles publiquement, à une société de pisciculture marine de Sakhaline. Ce décalage non résolu — et non prouvé comme une tromperie — est l'écart…
Entreprises institutionnels Europe et Moyen-Orient
Svea : validité enregistrée, exploitation non prouvée — l'abuse-contact après la sanction de Finansinspektionen
Quatre ans après la fusion de Svea Ekonomi AB dans Svea Bank AB le 3 janvier 2022, et des mois après que le superviseur financier suédois Finansinspektionen a infligé à la banque une admonition et une amende administrative de 170 millions de couronnes pour des violations des…

Dossier
Le dépositaire nommé : qui détient réellement les contacts d'abus du RIPE, et ce que les archives montrent des boîtes de secours
Derrière chaque plainte pour spam, phishing ou botnet dans la région du RIPE NCC se trouve une adresse e-mail inscrite dans une base de données — l'attribut `abuse-c:`. Mais qui crée, détient et maintient ces objets de rôle, et que se passe-t-il lorsque le contact désigné est une…

Récits
DFINFRA et AS210860 : qui paie le coût de vérifier un registre qui survit à son réseau
Un objet de rôle du RIPE nommé DFINFRA demeure le contact administratif et technique d'un système autonome qui n'annonce plus aucun préfixe depuis le 26 mars 2026, tandis qu'un profil dérivé de PeeringDB déclare encore dix préfixes IPv4 et une politique d'appairage ouverte.…