
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

Société des ressources numériques
« Setting up 2FA with Passkey » : ce que documente réellement le guide RIPE NCC sur les passkeys
Le libellé « Setting up 2FA with Passkey » a été enregistré dans un annuaire réseau comme une institution de la région TW. En réalité, il s'agit du titre exact d'une section de la documentation d'assistance du RIPE NCC sur la vérification en deux étapes. Derrière ce libellé se…

Histoire d'Internet
RFC 2411 a rangé les règles. Aucun dossier n’a prouvé que le réseau les appliquait
Une suite de sécurité peut échouer avant même qu’un paquet ne circule: il suffit que deux documents revendiquent la même règle et la formulent différemment. En 1998, RFC 2411 a traité cette dette éditoriale comme un problème d’architecture. Il a réparti les responsabilités entre…

IETF
Le chemin est resté le même, pas l’enregistrement
RFC 9535 attribue une adresse canonique à un nœud dans une valeur JSON précise. Cette adresse décrit un emplacement avec rigueur; elle ne garantit aucune identité durable après modification du document.
Dossier
RFC 9649 : deux lecteurs conformes, deux temps d’image
Le même fichier WebP animé a été ouvert par deux lecteurs à jour. Aucun n’a signalé d’erreur. Pourtant, l’un a prolongé les images très brèves tandis que l’autre les a presque effacées du regard. Les octets étaient identiques, la grammaire était valide, mais l’événement observé…

Histoire d'Internet
Le chiffrement était nul ; l’observateur ne pouvait pas le savoir
Un équipement placé sur le trajet voyait des paquets ESP, mais pas le contrat qui les avait produits. En 1998, RFC 2410 avait rendu l’absence de confidentialité parfaitement explicite pour les deux extrémités. Il n’avait pas rendu cette décision lisible dans chaque paquet, encore…
IETF
Le certificat est valide. La livraison reste à démontrer
RFC 9538 permet à un CDN aval d’obtenir un certificat avec sa propre clé sans recevoir la clé privée durable du CDN amont. Cette délégation ne constate ni la bascule DNS, ni l’activation sur tout le parc, ni le contenu réellement servi.

Dossier
RFC 9646 : la réponse 400 demandait un CSR, elle n’autorisait pas une identité
L’équipement d’usine reçut un `400 Bad Request`. Le superviseur conclut à un échec; le protocole, lui, venait de transmettre l’ordre de générer une clé et une forme précise de demande de certificat. Dans RFC 9646, le code rouge peut faire avancer l’enrôlement. Il ne dit encore…

Histoire d'Internet
Le troisième hash renseignait le répondant, pas les deux noyaux
Dans le Quick Mode de RFC 2409, le dernier message allait de l’initiateur vers le répondant. Celui-ci pouvait vérifier que son nonce avait été reçu et que l’autre partie détenait toujours l’état authentifié de la phase 1. L’initiateur ne recevait pourtant aucun quatrième message…

Histoire d'Internet
La politique n’était pas le paquet
Une règle de sécurité parfaite à l’écran ne disait pas encore ce qu’un paquet avait subi. RFC 2401 a rendu cet écart vérifiable: la politique choisissait un traitement, l’association de sécurité en fournissait l’état, puis le chemin du paquet devait exécuter — et à l’arrivée…

Dossier
RFC 9645 : la configuration autorisait quatre identités, la session n’en a emprunté qu’une
Un tableau de conformité peut afficher un certificat valide alors que la connexion décisive a repris une session au moyen d’un PSK. Les deux constats peuvent être vrais. Ils ne racontent pas le même acte d’authentification. RFC 9645 organise avec rigueur les possibilités offertes…

Histoire d'Internet
Le cookie revenait juste. L’identité restait à prouver
Un serveur ISAKMP pouvait reconnaître le cookie qu’il avait émis sans encore savoir quelle identité se trouvait en face. RFC 2408 avait précisément séparé l’anti-engorgement, le suivi d’état, l’authentification et l’établissement d’une association de sécurité. La confusion naît…

Histoire d'Internet
Le message disait « premier contact ». Le redémarrage restait une hypothèse
RFC 2407 autorisait un pair à annoncer qu’il établissait sa première association de sécurité avec le système distant. Le destinataire pouvait alors supprimer des associations plus anciennes en supposant un redémarrage. Le message pouvait être protégé et pourtant ne pas constituer…

Dossier
RFC 9644 : de l’algorithme autorisé à la preuve de session SSH
Un registre peut autoriser un nom à exister sans recommander son usage. Un équipement peut annoncer qu’il sait employer un algorithme sans l’avoir négocié. Une configuration peut ordonner des préférences sans révéler le choix du pair. La RFC 9644 rapproche ces trois plans dans un…

Histoire d'Internet
Le tunnel cachait le datagramme, pas la relation
Dans ESP, le chiffrement commençait après des informations que le réseau devait encore lire. Le datagramme intérieur pouvait disparaître, tandis que l’en-tête extérieur, le SPI, le numéro de séquence, la taille et le rythme continuaient d’exposer la relation entre les extrémités…

Dossier
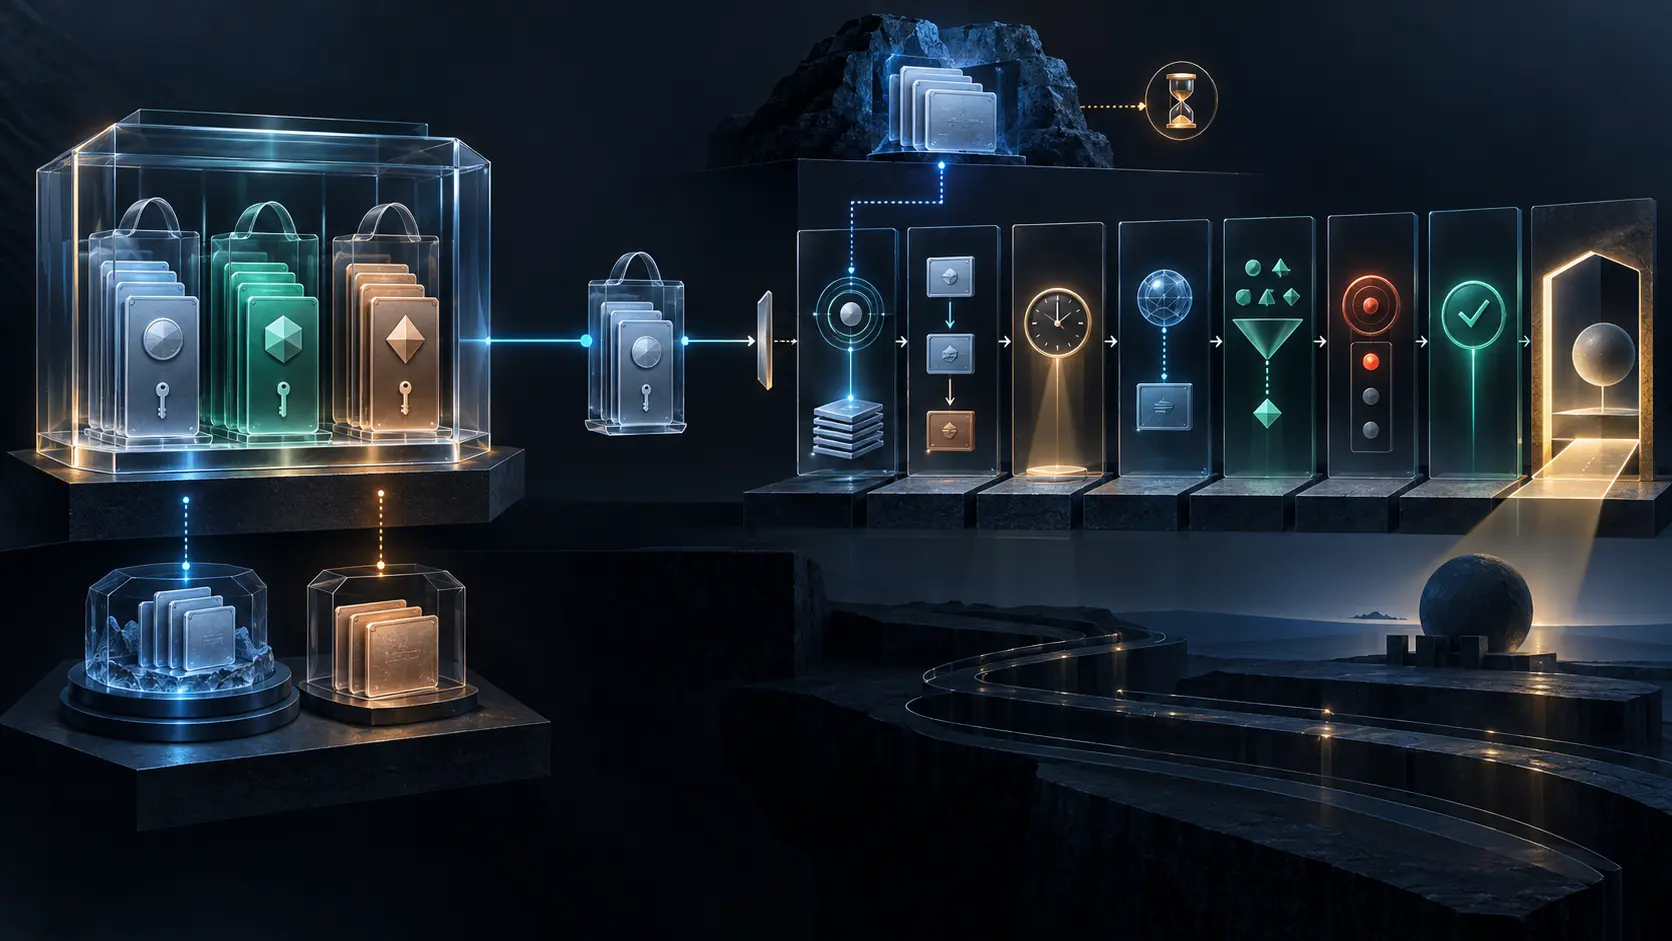
Le magasin a été restauré. L’autorité de déchiffrement ne l’était pas : RFC 9642
RFC 9642 fournit un modèle YANG commun pour les clés centrales ou intégrées, les certificats et les valeurs chiffrées. Une sauvegarde peut repeupler chaque nœud sans rendre les secrets utilisables. La reprise exige la preuve du graphe KEK–clé primaire, de la liaison au serveur…
Dossier
Une ancre a changé, six services ont changé de confiance : RFC 9641
RFC 9641 permet à plusieurs services de référencer un même sac central de certificats ou de clés publiques. Cette mutualisation simplifie le renouvellement, mais elle concentre aussi le pouvoir de modifier ce que tous ces services peuvent accepter. Le nom du sac ne suffit donc…
Histoire d'Internet
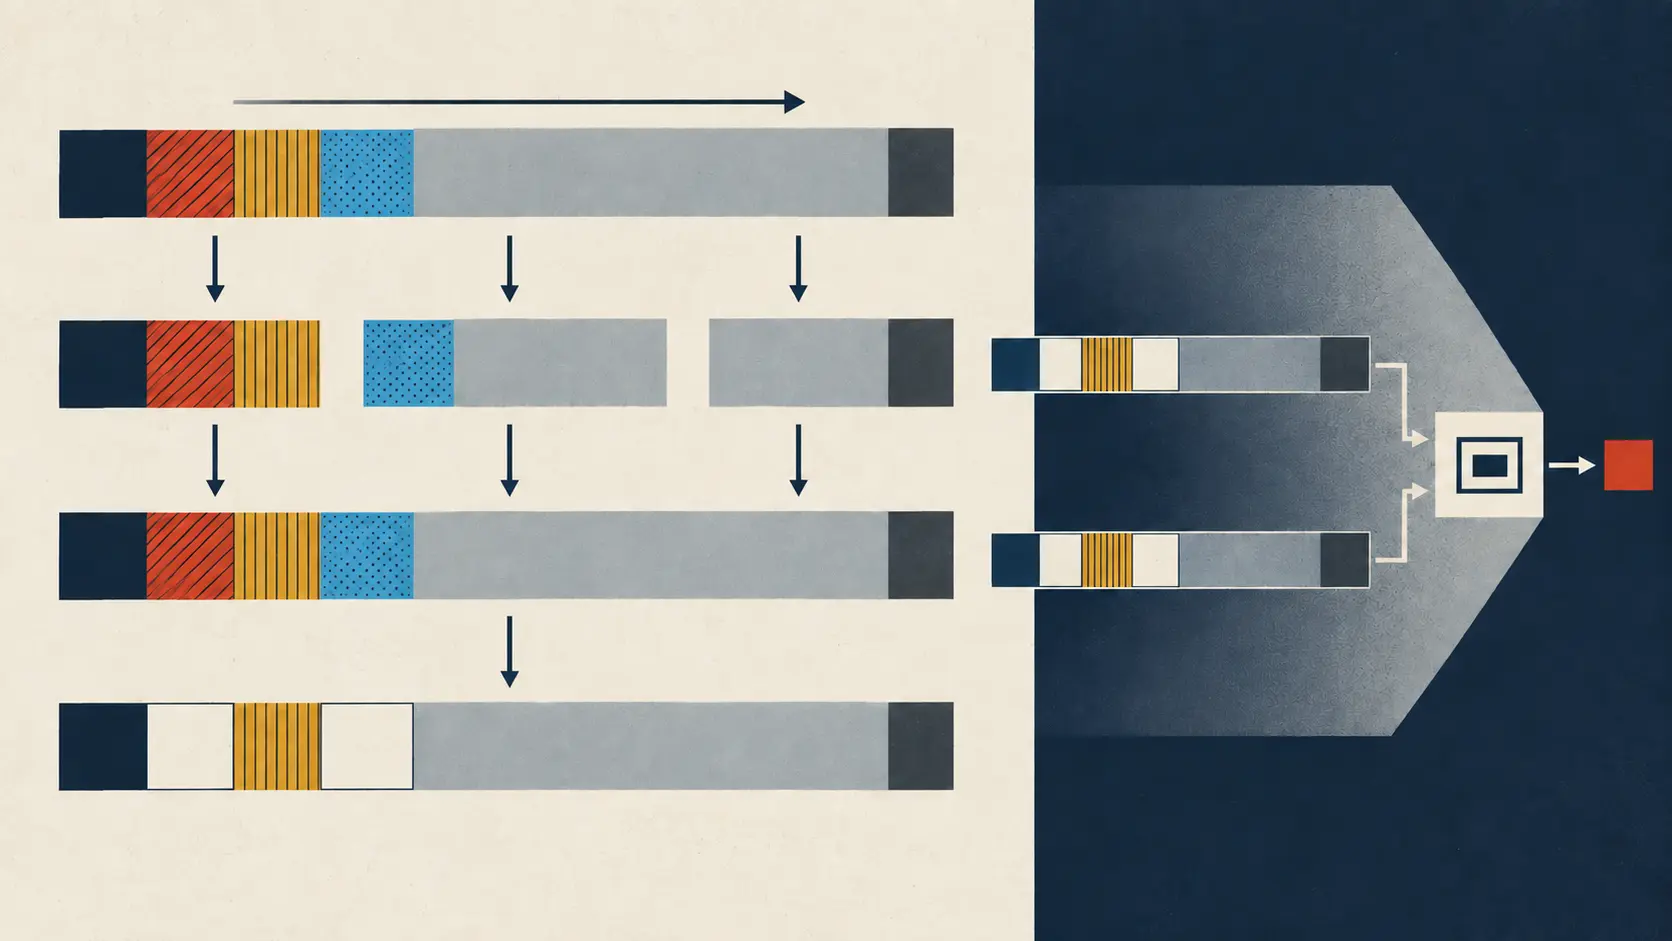
La vue authentifiée n’était pas l’image transmise
RFC 2402 ne demandait pas aux deux extrémités d’authentifier chaque bit de l’en-tête IP tel qu’il circulait. Elles préparaient une même vue calculable: conserver les champs stables, prévoir ceux dont l’arrivée était déterministe et remplacer par zéro le contenu mutable…

Dossier
La valeur était chiffrée. La garde de la clé d’enveloppe ne l’était pas : RFC 9640
RFC 9640 fournit aux modèles YANG un vocabulaire précis pour représenter secrets, clés, certificats et valeurs chiffrées. Mais un objet chiffré n’est pas une preuve autonome de protection: il faut encore savoir quelle clé l’enveloppe, qui peut l’utiliser, où elle réside et si le…

IETF
Le commit est revenu. L’éviction du client reste à prouver
RFC 9561 traduit le layout SCSI de pNFS en identifiants, réservations et commandes NVMe. Cette grammaire commune ne transforme pas une réponse réussie en preuve globale d’isolement, de persistance et de résultat applicatif.

IETF
Un numéro d’algorithme ne crée pas une chaîne de confiance
RFC 9563 donne à la signature SM2 et au condensat SM3 des identifiants DNSSEC stables. Ce progrès rend les formats désignables; il ne vaut ni consensus de l’IETF, ni évaluation cryptographique, ni preuve de prise en charge par les validateurs.