
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.

IETF
L’appareil a prouvé sa clé. Le certificat ne prouve pas qu’il reste sain
L’extension ACME d’attestation des appareils, approuvée par l’IETF, peut relier une demande de certificat à une machine ou à son module cryptographique. Ce reçu vaut au moment de l’émission. Il ne décrit ni la santé actuelle de l’appareil, ni son détenteur actuel, ni tous les…

Dossier
Une seule route restait annoncée. Elle cachait trois auditeurs aux durées de vie différentes
RFC 9685 permet à plusieurs nœuds contraints de s’abonner à la même adresse multicast ou anycast tout en laissant le routeur fusionner leurs annonces. Cette économie d’état est utile, mais la route unique ne prouve ni quel auditeur reste valable, ni que la propagation RPL est…

IETF
Un filtre d’adresse source ne voit pas forcément ses propres erreurs
Le projet SAVNET soumis à la dernière consultation de l’IETF pose une question très concrète: qui avertit l’opérateur d’un filtrage erroné lorsque le routeur, lui, ne voit qu’une décision conforme à sa table ?
IETF
BIER Ping a signalé un transfert réussi. Une sortie absente pouvait rester cachée dans le BitString
Un sondage multicast n’est complet que si sa liste de destinataires l’est aussi. Le projet BIER Ping, approuvé par l’IESG le 21 septembre 2026, fournit des réponses riches sur le plan de transfert. Il ne transforme pas la réponse positive d’un BFER en quittance collective pour…

IETF
RSVP : la dernière clé d’authentification peut rester valable après son échéance
Une date de fin n'est pas toujours un interrupteur. Le projet étudié par le groupe TEAS prévoit un cas où la dernière association de sécurité RSVP continue de servir, faute de remplaçante. Cette continuité garde l'authentification des messages, mais réclame une décision…

Dossier
Le PCR correspondait. La politique de mesure avait oublié le fichier décisif
RFC 9684 permet de demander par YANG une quote TPM liée à un nonce et de récupérer les journaux qui expliquent les mesures. Une concordance cryptographique reste toutefois une réponse à un périmètre choisi: sans politique de mesure, valeurs de référence actuelles, appraiseur…

IETF
C509 allège le certificat, pas l'obligation de vérifier sa signature
Entre un certificat X.509 classique et sa forme compacte, il y a un passage de format. La révision du projet C509 publiée fin septembre précise ce qui doit rester exactement identifiable de part et d'autre de ce passage.

IETF
Aucun conflit de normalisation n’a été constaté. La clé d’usine n’a toujours pas de note de sécurité
L’IESG n’a relevé aucun conflit empêchant la publication d’une taxonomie IRTF sur les clés et ancres de confiance installées en usine. Ce feu vert porte sur le parcours éditorial du document. Il ne classe ni les cinq méthodes de fabrication ni la sûreté d’un appareil livré.

Dossier
Le fichier était joignable. Son origine restait interdite à RRDP
RFC 9674 ne demande pas si deux serveurs appartiennent à la même organisation. Il compare l’origine exacte — schéma, hôte et port — du fichier de notification RRDP avec celles de ses snapshots, deltas et redirections. Cette frontière autorise une récupération; elle ne valide ni…

IETF
Un destinataire a déchiffré le JWE. La règle de réception restait à trancher
Dans une enveloppe JWE à plusieurs destinataires, récupérer le texte en clair peut ne nécessiter qu’un chemin valide. La future norme HPKE expose précisément ce résultat; elle ne décide pas à la place de l’organisation si un succès suffit, si tous les destinataires étaient…

Dossier
Le routeur est resté au vert parce qu’il n’a pas exécuté l’option
Le RFC 9673 rend les options IPv6 Hop-by-Hop praticables en protégeant le débit agrégé et en laissant à chaque opérateur le choix des options traitées. Un paquet livré peut donc témoigner d’un acheminement réussi tout en laissant ouverte la question essentielle: quel nœud a…

IETF
Le reçu final de SATP authentifie une déclaration, pas l’état de deux réseaux
Une signature peut rendre un message imputable sans transformer son auteur en observateur omniscient. C’est la distinction décisive du dernier appel sur SATP: la chaîne entre passerelles est commune, mais la preuve du burn, du mint et de la reprise après incident reste en dessous…

Dossier
Deux normes sur l’étagère, aucune preuve dans le point d’accès
Le RFC 9672 confie l’avenir d’OWE au groupe IEEE 802.11 et prévoit une copie autonome du protocole dans le corpus IEEE. Cette continuité documentaire est nécessaire. Elle ne dit pourtant pas quel texte, quel logiciel ni quel réglage gouverne un équipement en service.

IETF
JOSE fixe trois objectifs au registre, pas un verdict de déploiement
Trois sigles discrets pourraient compter davantage que les deux anciens algorithmes cités dans le titre du nouveau Last Call JOSE. Le projet précise enfin ce que les experts doivent chercher avant une inscription, tout en laissant intacte la question la plus coûteuse: ce qui…
Dossier
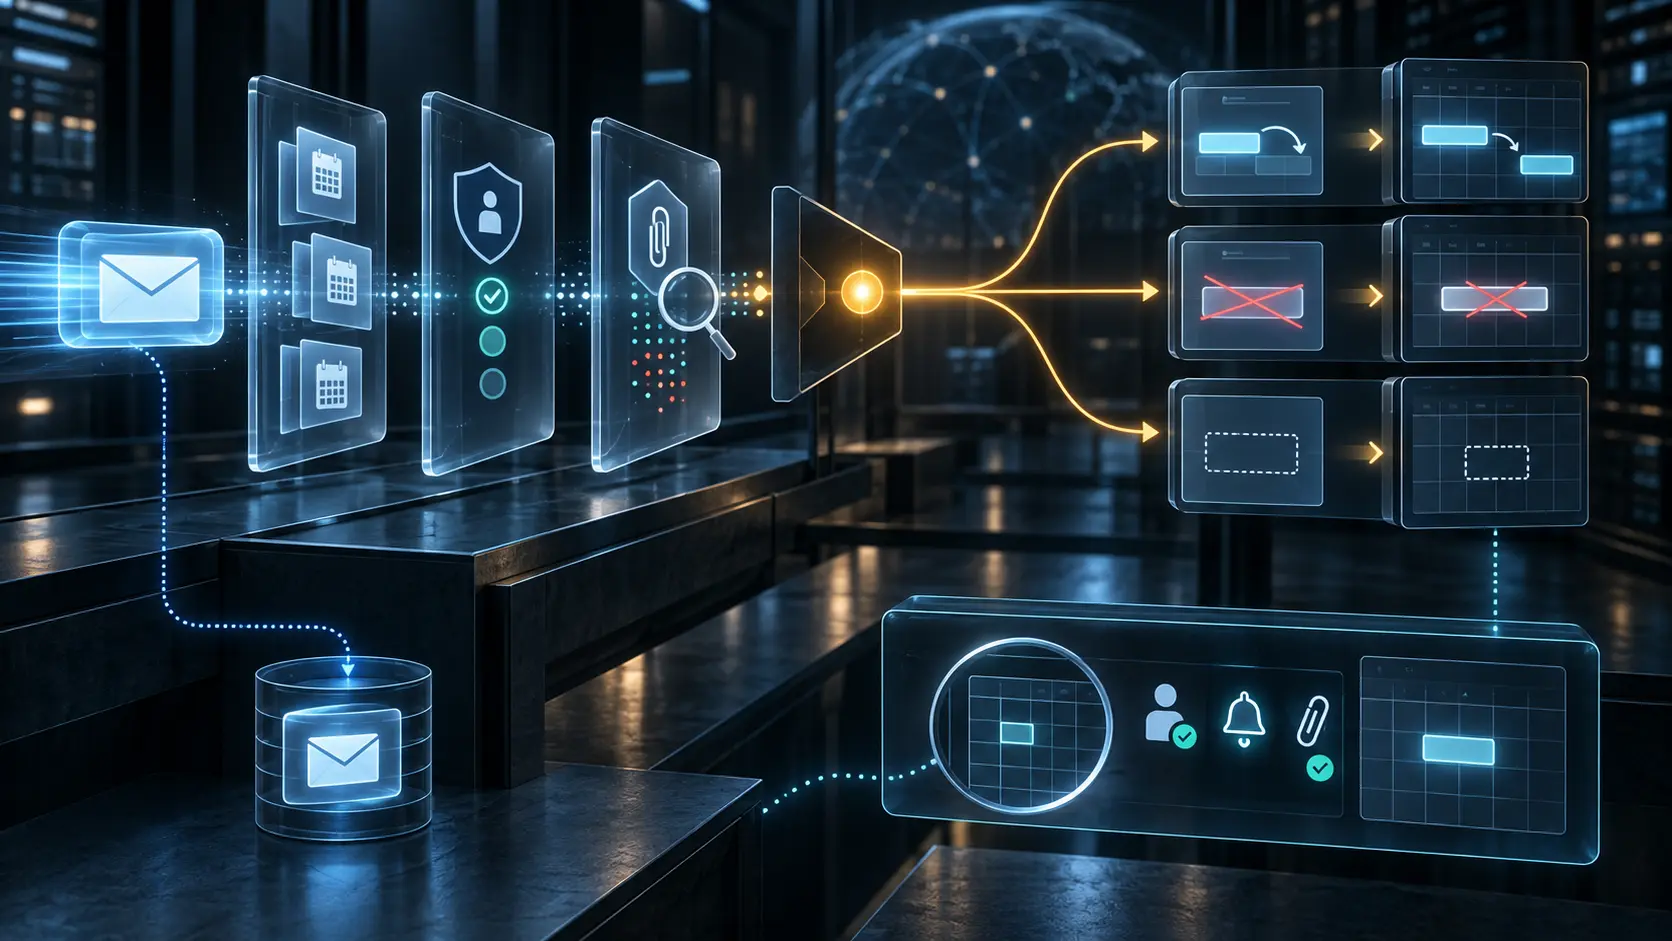
Les deux pièces d’agenda se contredisaient. La seule bonne automatisation était de ne rien changer
Le RFC 9671 autorise Sieve à traiter des données de calendrier reçues par courriel, mais il impose d’abord une discipline rarement visible dans les tableaux de bord: lorsque plusieurs représentations MIME ne disent pas la même chose, l’action doit s’arrêter.

IETF
Une fonction réseau, quatre missions de sécurité : le portefeuille de certificats que la RFC 9509 laisse à l’opérateur
Dans le cœur 5G, une même fonction peut être cliente TLS, signer sa propre attestation, recevoir du JSON chiffré à la frontière d’un réseau et dépendre d’un jeton OAuth. La RFC 9509 nomme trois usages jusque-là absents du registre, sans imposer qu’ils partagent la même clé.

Dossier
Le partage avait été révoqué. Le fichier exporté n’appartenait déjà plus au serveur
RFC 9670 organise l’identité collaborative, les droits par objet et les notifications dans JMAP. Il permet de fermer proprement une autorisation vivante; il ne transforme pas cette fermeture en effacement rétroactif de ce qu’un destinataire a déjà obtenu.

IETF
L’octet était identique. Le délai ne l’était pas : RFC 9510
Dans CCNx, huit bits peuvent promettre quelques millisecondes à un routeur et plusieurs années au suivant. RFC 9510 gagne de la place sans créer de nouveau TLV; le prix à payer est une frontière de version qu’aucun opérateur ne peut laisser implicite.
Dossier
La signature était valide. Le programme BPF n’a jamais été chargé
L’artefact venait bien du producteur attendu et ses octets n’avaient pas changé. Ce reçu d’authenticité n’autorisait pourtant ni la mémoire demandée, ni les appels de fonction, ni le chargement sur cette cible.

Dossier
Multicloud : le projet du NIST distingue le service intégré de son périmètre autorisé
Une offre administrée peut relier plusieurs clouds sans remettre au client toutes les preuves nécessaires pour décrire le système soumis à autorisation. Le projet IR 8613 place cette dissociation au cœur du débat public.