
Sujet
Automatisation de la sécurité
Au sein de la facette Sujet, la veille thématique Automatisation de la sécurité rassemble des articles qui partagent un même sujet, un même signal ou un même thème de suivi. Cette page offre aux lecteurs un parcours plus riche à travers les reportages associés, les preuves issues de sources publiques, les acteurs du marché et les implications pour l’infrastructure, avec suffisamment de contexte pour comprendre pourquoi le sujet compte pour les mouvements d’entreprises, les décisions de gouvernance, l’exposition régionale et le risque opérationnel. Les lecteurs peuvent comparer les signaux récurrents, les organisations concernées, les preuves publiques, le contexte du marché, la continuité de service, les achats, la concurrence, la conformité et les questions de planification stratégique liées au sujet, au lieu de se contenter d’une liste succincte d’articles correspondants. Elle explique ce que couvre le sujet, quels acteurs ou politiques de l’infrastructure sont impliqués, quelles preuves étayent la couverture et pourquoi le sujet peut être important pour les opérateurs, les clients, les investisseurs et les lecteurs de politiques publiques.
IETF
Le fichier a démarré la machine. Son origine restait à prouver.
Une machine peut télécharger son image, accuser réception du dernier bloc puis redémarrer sans jamais avoir établi qui a fourni les octets. RFC 3617 donne une adresse commune à cette opération; son avertissement central est que la lisibilité du chemin ne rend pas le transfert…

IETF
L’IP disait « joignable ». La table MPLS disait « absent ».
Un next hop peut exister dans la table IP et manquer dans le plan de données qui transportera réellement les paquets. Le projet IETF sur la sélection BGP veut corriger ce décalage. Il ouvre en même temps une question de gouvernance: quelle table, choisie par quelle politique…

IETF
L’accusé de réception est arrivé avant l’exécution
Dans le mécanisme de tolérance aux pannes de LDP, un pair peut accuser réception d’une opération dès qu’il l’a mise à l’abri, sans l’avoir entièrement traitée. Cette nuance transforme le redémarrage gracieux en problème de preuve: conserver une intention n’est pas encore…

IETF
Le tableau était précis. Sa fenêtre de mesure avait disparu.
RFC 3611 a permis aux récepteurs RTP de produire des rapports beaucoup plus fins. Cette précision n’acquiert pourtant une valeur opérationnelle que si le tableau conserve le témoin, le flux observé, l’intervalle, la méthode et les états « indisponible » qu’il serait si tentant de…

IETF
Le schéma annonçait QUIC. Il ne promettait aucun événement.
Une URI de schéma dit comment interpréter des événements présents, pas lesquels auraient dû survivre. Le projet qlog rend les journaux de protocole partageables, tout en refusant d'assimiler une déclaration de format à une attestation d'exhaustivité. C'est une distinction…

IETF
Le tunnel a répondu sans tout révéler
Un opérateur autorisé ouvre la vue détaillée d’un tunnel; un autre n’obtient qu’un saut IP. RFC 3609 ne traite pas cette différence comme un défaut d’affichage, mais comme une propriété de la preuve: la visibilité dépend du plan observé, du type de sonde, du support disponible et…
IETF
Tous les chemins étaient de secours. Le protocole n’a pas désigné le premier choix.
Lorsqu’un incident ne laisse que des routes imparfaites, le mot « secours » ressemble à une consigne claire. Dans QUIC multipath, il s’agit d’une préférence utile mais volontairement limitée: si tous les chemins utilisables sont déclarés BACKUP, la révision 21 ne dicte pas lequel…

IETF
Le reçu d’enregistrement proposait une route, pas un alibi
Dans SIP, une réponse REGISTER réussie peut apprendre au terminal une suite de relais de service. RFC 3608 organise cette découverte. Il ne permet pas de transformer la suite mémorisée en preuve du trajet, de l’exécution du service ou du résultat d’une communication ultérieure.
IETF
Deux notifications portaient la même heure. Le système devait encore choisir.
Deux éditeurs indépendants avaient produit exactement la même paire d’horloge. Le tri réclamait pourtant un premier. Ajouter l’identité d’un éditeur résolvait l’égalité, mais n’inventait ni message échangé, ni dépendance causale.

IETF
Le calcul annonçait une recherche complète. Aucun registre ne montrait le travail.
Additionner des débits ne suffit pas à démontrer qu’un espace a été parcouru sans trous ni doublons. RFC 3607, document Informational de 2003, proposait un modèle historique de cryptanalyse distribuée à l’échelle d’Internet. Son scénario éclaire un risque de concentration de…

IETF
Le son passait. Le chemin de contrôle restait noir.
Une conversation peut être audible alors que son retour RTCP n'atteint jamais le destinataire annoncé. RFC 3605 a permis d'inscrire dans SDP un port de contrôle séparé lorsque la traduction d'adresses détruit l'ancienne règle des ports voisins. Cette inscription répare une…
IETF
Le champ disait « numéro ». La chaîne donnait aussi des ordres.
Dans RFC 3601, un tiret n’agit pas, mais une seule lettre peut demander à l’équipement d’attendre une tonalité. Cette différence minuscule suffit à faire échouer une migration apparemment propre: une valeur peut ressembler à une adresse téléphonique tout en embarquant des pauses…
IETF
Deux validateurs ont laissé deux versions. La dernière n’a pas effacé le désaccord.
Un cycle de détection peut conserver plusieurs annotations d’une même anomalie. Cette succession est utile seulement si la nouvelle version n’efface ni l’ancienne décision, ni ses preuves, ni les actions qu’elle a déjà déclenchées. Le dernier état n’est pas automatiquement la…

IETF
Le billet avait disparu ; la remise en service n’avait pas commencé
Une fenêtre de maintenance peut effacer correctement des billets conservés dans un équipement et pourtant échouer comme opération de rétablissement. La RFC 3594 décrit un ordre local, transmis par DHCP. Elle ne livre ni nouveau billet, ni nouvelle association de sécurité, ni…
IETF
Deux flux sans lien sont tombés dans le même seau
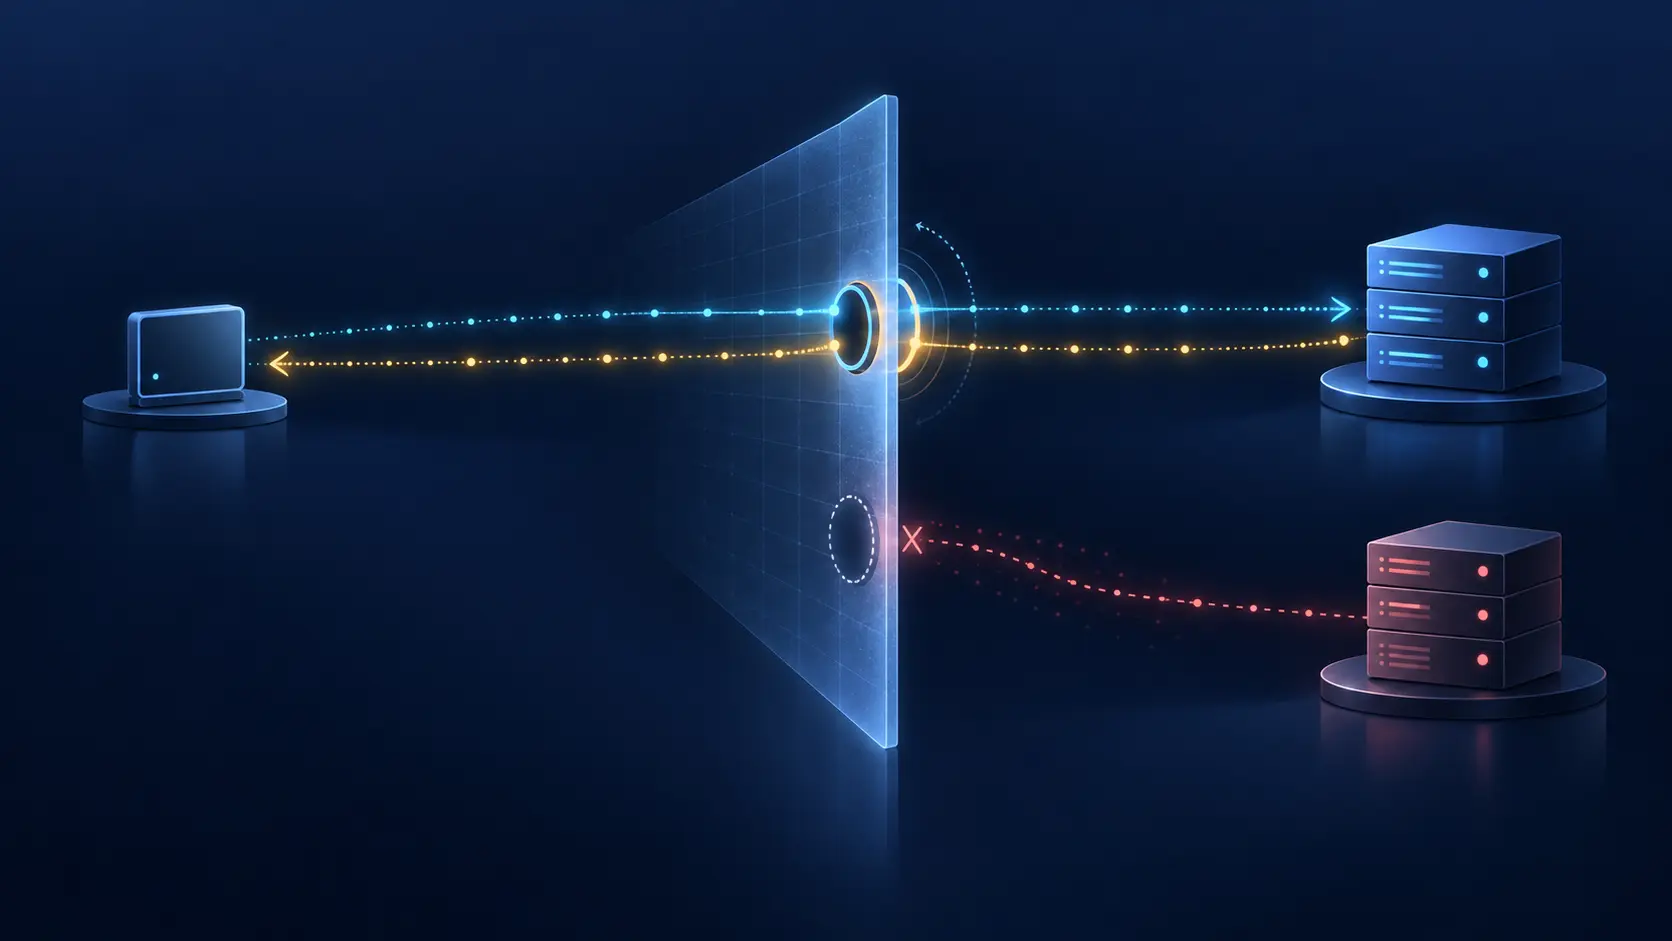
FQ-PIE isole des flux au moyen d’une table finie: le hachage choisit une file, PIE règle son signal de congestion et un ordonnanceur distribue le service. Une collision reste pourtant possible. Le numéro de file décrit une décision locale, pas une identité commune ni une équité…
IETF
La réponse est passée ; la prochaine requête n’avait toujours pas de route
Un `200 OK` peut revenir jusqu’au téléphone et ne rien promettre sur la requête suivante. La RFC 3581 permet au serveur SIP de répondre vers l’adresse et le port source qu’il vient d’observer. Elle répare le trajet d’une transaction à travers la traduction d’adresses; elle ne…
IETF
Le décodeur annonçait l’extension. Il avait encore le droit de l’ignorer.
Dans le format d’extension proposé pour Opus, la capacité déclarée ne vaut pas promesse d’exécution. Le son de base peut rester intact pendant que la fonction optionnelle n’atteint jamais la sortie.
IETF
La ligne était en attente, pas la vérité du service
La RFC 3573 traite un cas de l'ère du modem, mais sa frontière reste actuelle: signaler un état temporaire, décider quoi en faire et constater le résultat sont trois opérations distinctes. Le LAC peut dire que la ligne est en attente. Il ne peut pas certifier la politique du LNS…
IETF
Le serveur s’est authentifié. Il a restauré la mauvaise génération de session.
Le client a vérifié le HMAC du répondant et reconnu le bon pair TLS. Quelques millisecondes plus tard, il retrouvait pourtant une file déjà acquittée, un curseur ancien et un état que l’application avait remplacé. L’échange avait authentifié les deux côtés; il n’avait pas…

IETF
Une réponse DNS expire. La décision qu’elle transporte, parfois non
Réduire le TTL devait rendre la réorientation plus réactive. Cela a aussi donné une durée de vie à une décision prise pour l’adresse d’un résolveur, puis réutilisée par tous ses clients. RFC 3568 révèle ainsi un problème de contrôle: le cache conserve le choix, mais rarement les…