
Horizon temporel
Court terme
Dans la facette Horizon temporel, les analyses à horizon temporel Court terme sont organisées selon la période pendant laquelle un signal devrait rester pertinent. La page aide à distinguer les changements opérationnels immédiats des évolutions à plus long cycle — gouvernance, investissements, normes et infrastructures — qui peuvent s’étendre sur plusieurs trimestres ou années. Elle relie les hypothèses de calendrier aux preuves publiques, aux acteurs concernés, au contexte de marché, à l’exposition des clients, à la pression réglementaire et à la planification des infrastructures, afin que le lecteur puisse déterminer si un développement est urgent, stratégique ou encore en attente d’éléments de confirmation. Elle explique aussi comment l’horizon temporel modifie le sens d’un signal, quelles organisations peuvent être exposées et quelles décisions d’infrastructure appellent une action à court terme ou un suivi à long terme.

IETF
D-PATH ne bloque les boucles que si les passerelles s’accordent sur le domaine
Deux passerelles peuvent exécuter correctement la même RFC et pourtant ne pas protéger le même périmètre. Avec la RFC 10039, tout dépend d’une décision prise avant l’annonce BGP: quelles interfaces et quelles VRF appartiennent au même domaine, et quel identifiant commun en fera…

IETF
La RFC 7506 est historique ; Router Alert 69 peut encore circuler
Dans un registre, la retraite est nette: RFC 7506 est classée historique et la valeur 69 porte la mention « DEPRECATED ». Sur un réseau, elle l’est beaucoup moins. Un ancien modèle de configuration peut encore émettre l’option, et un récepteur peut toujours la reconnaître. La…
Tendances institutionnelles – Amérique du Nord
Chez Rigetti, les fonds CHIPS arrivent par tranches, pas les actions
Le contrat fédéral de Rigetti ne fait pas avancer argent et capital au même rythme. Trois décaissements dépendent du projet, tandis qu’un bloc de 7,74 millions d’actions obéit à ses propres règles de cession, de vote et de rachat.
IETF
Une association NAT64 n’est pas une politique de filtrage
Un même couple IPv4 public peut réapparaître à chaque essai et pourtant ne rien dire des sources autorisées à l’emprunter en sens retour. Dans un traducteur NAT64 avec état, la stabilité de l’association et la décision de filtrage sont deux faits distincts — donc deux…

Tendances institutionnelles – Amérique du Nord
L’accord Chime–Stride prévoit dix-huit mois de repli contractuel
Chime veut transformer un partenariat bancaire en actif détenu. Mais l’accord à 590 millions de dollars organise aussi l’échec réglementaire: dans un corridor précisément défini, trois contrats avec Stride Bank gagnent automatiquement dix-huit mois, puis peuvent repartir pour des…

IETF
Un même opérateur ne crée pas un domaine de confiance SRv6 unique
Après une fusion, deux réseaux apparaissent sous le même nom dans l’organigramme. Un filtre placé entre eux semble alors redondant: pourquoi traiter comme externe un trafic qui appartient désormais au même groupe ? La réponse de sécurité ne se trouve pas dans l’acte de propriété…

IETF
Un incident « cleared » ne prouve pas quelle commande l’a clos
Dans le système de tickets, l’incident reste « en cours ». Dans le contrôleur réseau, il est déjà `cleared`. Entre les deux, une commande de résolution a bien été acceptée, mais personne ne peut relier avec certitude sa requête à la notification arrivée plus tard. Les trois…

IETF
Un catalogue de capacités ne décide pas d’un abonnement
Un orchestrateur interroge un équipement et reçoit une réponse rassurante: HTTPS est pris en charge, tout comme XML, JSON, TLS 1.2 et TLS 1.3. Cette description évite de négocier à l’aveugle. Mais elle ne choisit aucune combinaison, n’autorise aucun destinataire et ne crée aucun…

IETF
Le bon d’enrôlement arrive après la divulgation de l’identité
Dans ELA, l’objet contraint ne demande pas une autorisation dans l’anonymat. Il confie d’abord une identité d’enrôlement à un authentificateur déjà identifié, lequel la présente à un serveur de confiance. Le bon qui revient ensuite peut fermer la porte au mauvais domaine. Il ne…

IETF
Une preuve cryptographique de faute ne révoque pas la confiance
Un terminal interroge plusieurs horloges, enchaîne leurs réponses signées et découvre un ordre temporel impossible. Il peut conserver la contradiction et la faire vérifier ailleurs. Il ne peut pas, pour autant, désigner automatiquement le serveur fautif, choisir le juge, modifier…
Récits
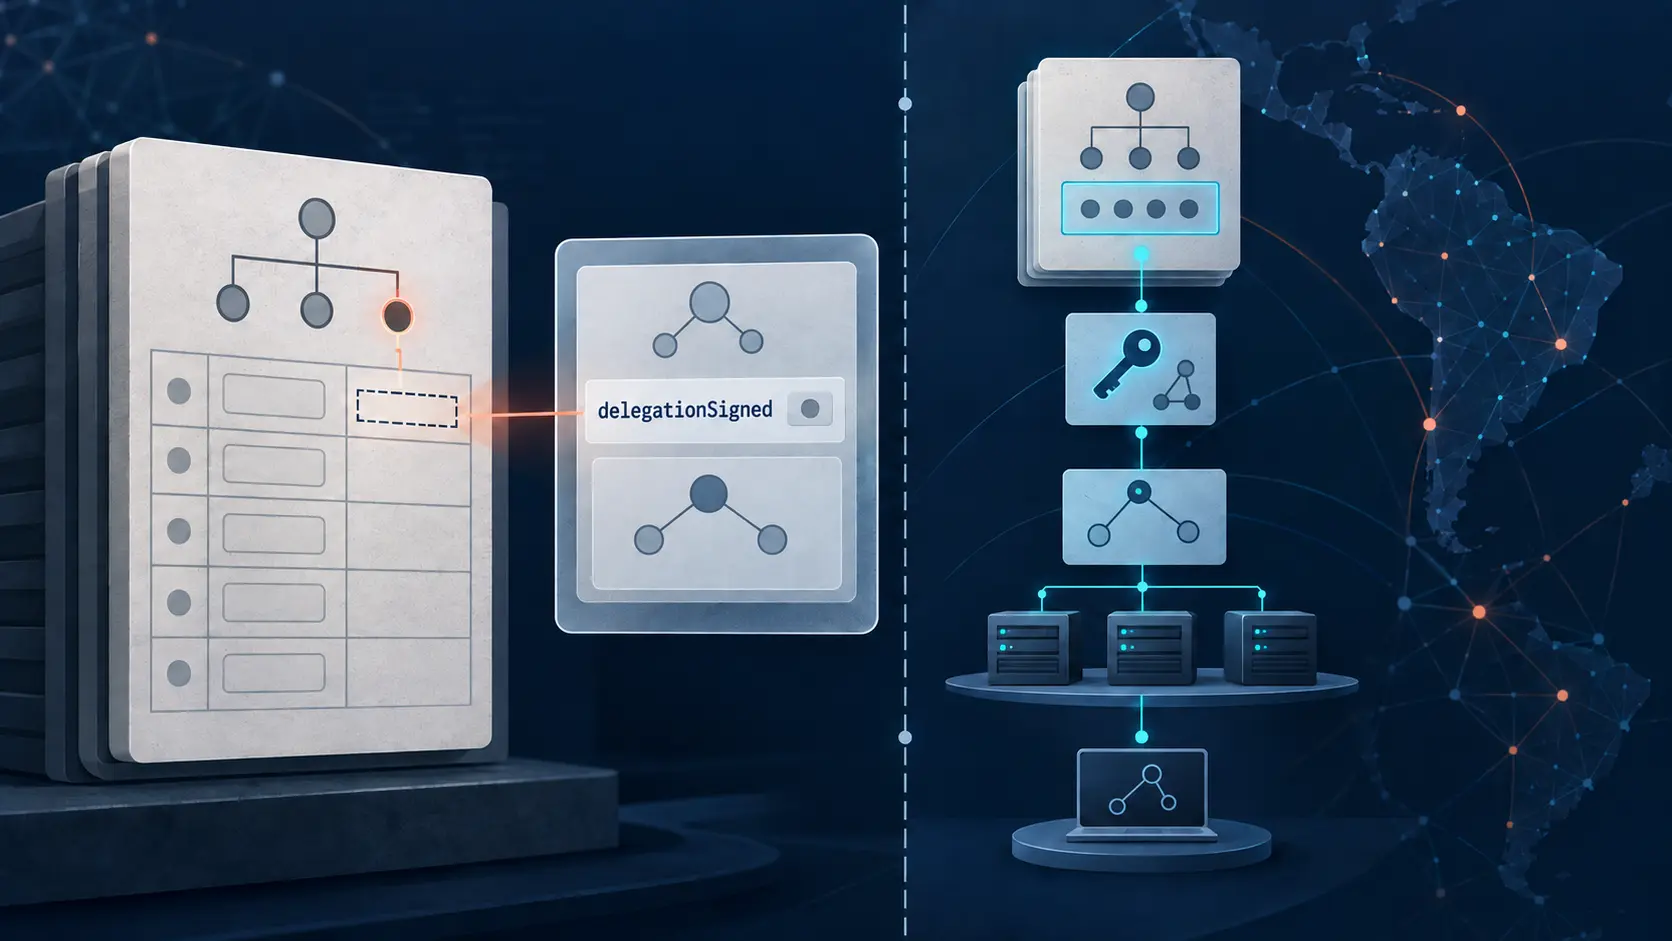
Chez LACNIC, delegationSigned indique la présence d’un DS parent, pas la validation DNSSEC
Un booléen dans une réponse de registre peut ressembler à un verdict sur la sécurité d’une chaîne DNS. Dans RDAP, le champ `delegationSigned` de LACNIC répond à une question plus étroite: la vue d’enregistrement signale-t-elle des enregistrements DS dans la zone parente ? Il…

IETF
Une configuration candidate privée n’explique pas pourquoi une intention l’a emporté
La configuration courante change pendant qu’un ingénieur prépare sa propre branche. Le serveur sait isoler les deux travaux, repérer le nœud disputé et refuser un commit ambigu. Mais au moment de choisir entre la valeur privée et la valeur déjà en production, le protocole ne peut…

IETF
Une version minimale YANG n’est pas un seuil de compatibilité
Le compilateur reçoit une recommandation apparemment sage: ne pas descendre sous 3.1.0. Il trouve pourtant deux candidats inattendus, 3.1.2 `_non_compatible` et 4.1.2. Selon la règle proposée par le projet YANG Semantic Versioning, les deux franchissent le filtre. Le mot «…
IETF
Un compteur de rejets de paquets exige une période d’intention avant toute automatisation
Le compteur grimpe au moment même où une nouvelle politique entre en vigueur. L’outil d’exploitation sait nommer le rejet, calculer son débit et déplacer du trafic. Il ignore pourtant si sa première mesure précède le changement, si la carte vient de redémarrer et si le seuil…

IETF
Un serveur de noms commun teste la continuité, pas le contrôle de la délégation
Un changement de prestataire DNS ne ressemble pas toujours à une rupture. Trois nouveaux serveurs apparaissent dans la délégation, un ancien demeure, et le résolveur voit une intersection. Pour son cache, ce lien peut justifier la continuité. Pour l’équipe qui conduit la…

IETF
Avant de devenir la règle, DNS GREASE a besoin d’une charte d’expérimentation
Un logiciel glisse volontairement dans une requête DNS une valeur qui ne veut rien dire. Il espère que le destinataire l’ignorera, comme le protocole le prévoit. Si ce dernier refuse, quelqu’un paiera pourtant l’essai: l’internaute par un délai, le serveur par une requête…

IETF
Le DNSSEC à blanc teste une cohorte de résolveurs, pas Internet
Un domaine peut être signé, un résolveur peut juger sa preuve invalide, et l’internaute recevoir tout de même une réponse. Le paradoxe est volontaire: le DNSSEC à blanc transforme d’abord l’échec en observation. Mais seuls les résolveurs qui comprennent l’expérience parlent. Leur…

IETF
Une date d’obsolescence retire une étiquette RDAP, pas ses clients
Une ligne de registre peut changer en une journée. Le logiciel qui la lit vit ailleurs, parfois sans contrat avec le serveur et sans calendrier de mise à jour connu. Deux projets REGEXT rendent cette dissociation observable: l’un organise l’obsolescence d’un identifiant, l’autre…
IETF
La reprise DNSSEC dépend d’horloges qu’aucun signataire ne maîtrise seul
Une zone peut continuer à répondre correctement alors que son opérateur a déjà perdu la faculté de la signer. Ce calme trompeur est le point de départ du projet « DNSSEC Key Restore »: les anciennes signatures protègent encore les réponses, mais leur échéance avance pendant que…
IETF
Une mise à jour de délégation autosignée prouve une clé, pas son autorité
Une clé fraîchement créée sait parfaitement attester d’elle-même. C’est précisément pourquoi son autosignature ne suffit pas: elle démontre une possession, pas le droit de modifier la délégation DNS d’un tiers. Le projet examiné par DNSOP gagne en crédibilité parce qu’il refuse…