
Horizon temporel
Pluriannuel
Dans la facette Horizon temporel, les analyses à horizon temporel Pluriannuel sont organisées selon la période pendant laquelle un signal devrait rester pertinent. La page aide à distinguer les changements opérationnels immédiats des évolutions à plus long cycle — gouvernance, investissements, normes et infrastructures — qui peuvent s’étendre sur plusieurs trimestres ou années. Elle relie les hypothèses de calendrier aux preuves publiques, aux acteurs concernés, au contexte de marché, à l’exposition des clients, à la pression réglementaire et à la planification des infrastructures, afin que le lecteur puisse déterminer si un développement est urgent, stratégique ou encore en attente d’éléments de confirmation. Elle explique aussi comment l’horizon temporel modifie le sens d’un signal, quelles organisations peuvent être exposées et quelles décisions d’infrastructure appellent une action à court terme ou un suivi à long terme.

Histoire d'Internet
La commande qui cédait la connexion : pourquoi SMTP remplaça TURN par ETRN
Un site appelait son fournisseur et demandait à la ligne de se retourner. Le serveur pouvait alors renvoyer le courrier en attente sur la même connexion. Cette économie cachait un transfert de pouvoir: le correspondant avait prononcé un nom de machine, sans prouver qu’il avait le…
Tendances mondiales des services cloud
Encrypted ClientHello devient un contrat de configuration entre DNS et périphérie
Une clé publique ECH peut apparaître dans le DNS avant que sa clé privée n'ait atteint le dernier cluster de terminaison. Cinq sites déchiffrent correctement, le sixième demande au client de recommencer, et tous les tableaux de bord annoncent que leurs composants respectifs sont…

Histoire d'Internet
L’échéance que le relais ne pouvait remettre à zéro : le temps transmissible de SMTP DELIVERBY
Un délai n’est pas une voie rapide. RFC 2852 permit à l’expéditeur d’indiquer ce qui devait se produire lorsque le temps manquerait, sans lui donner le pouvoir d’ordonner la file d’un autre opérateur.

Histoire d'Internet
La frontière qui ne savait pas décrire les trous : comment POP3 UIDL remplaça LAST par une mémoire de chaque message
LAST ne conservait qu’un entier: le plus grand numéro auquel un client avait accédé. Cette frontière pouvait dire « tout ce qui vient après paraît nouveau », mais elle ne savait pas représenter une boîte où les messages 1 et 3 avaient été récupérés tandis que le 2 ne l’avait pas…
Histoire d'Internet
Le code d’erreur qui demanda au bloqueur de s’identifier
HTTP 451 peut rendre visible un obstacle juridique et nommer son exécutant. Il ne peut ni imposer la transparence, ni valider l’ordre, ni voir sous HTTP.

Tendances mondiales des services cloud
L’alliance de sécurité se jouera au point de passage des responsabilités
NTT DATA et Palo Alto Networks affichent un objectif commercial mondial de grande ampleur. Pour les clients, la donnée décisive sera moins le milliard de dollars visé que la capacité de savoir qui répond d’une alerte, d’un changement de modèle ou d’une remédiation incomplète.
Tendances institutionnelles mondiales
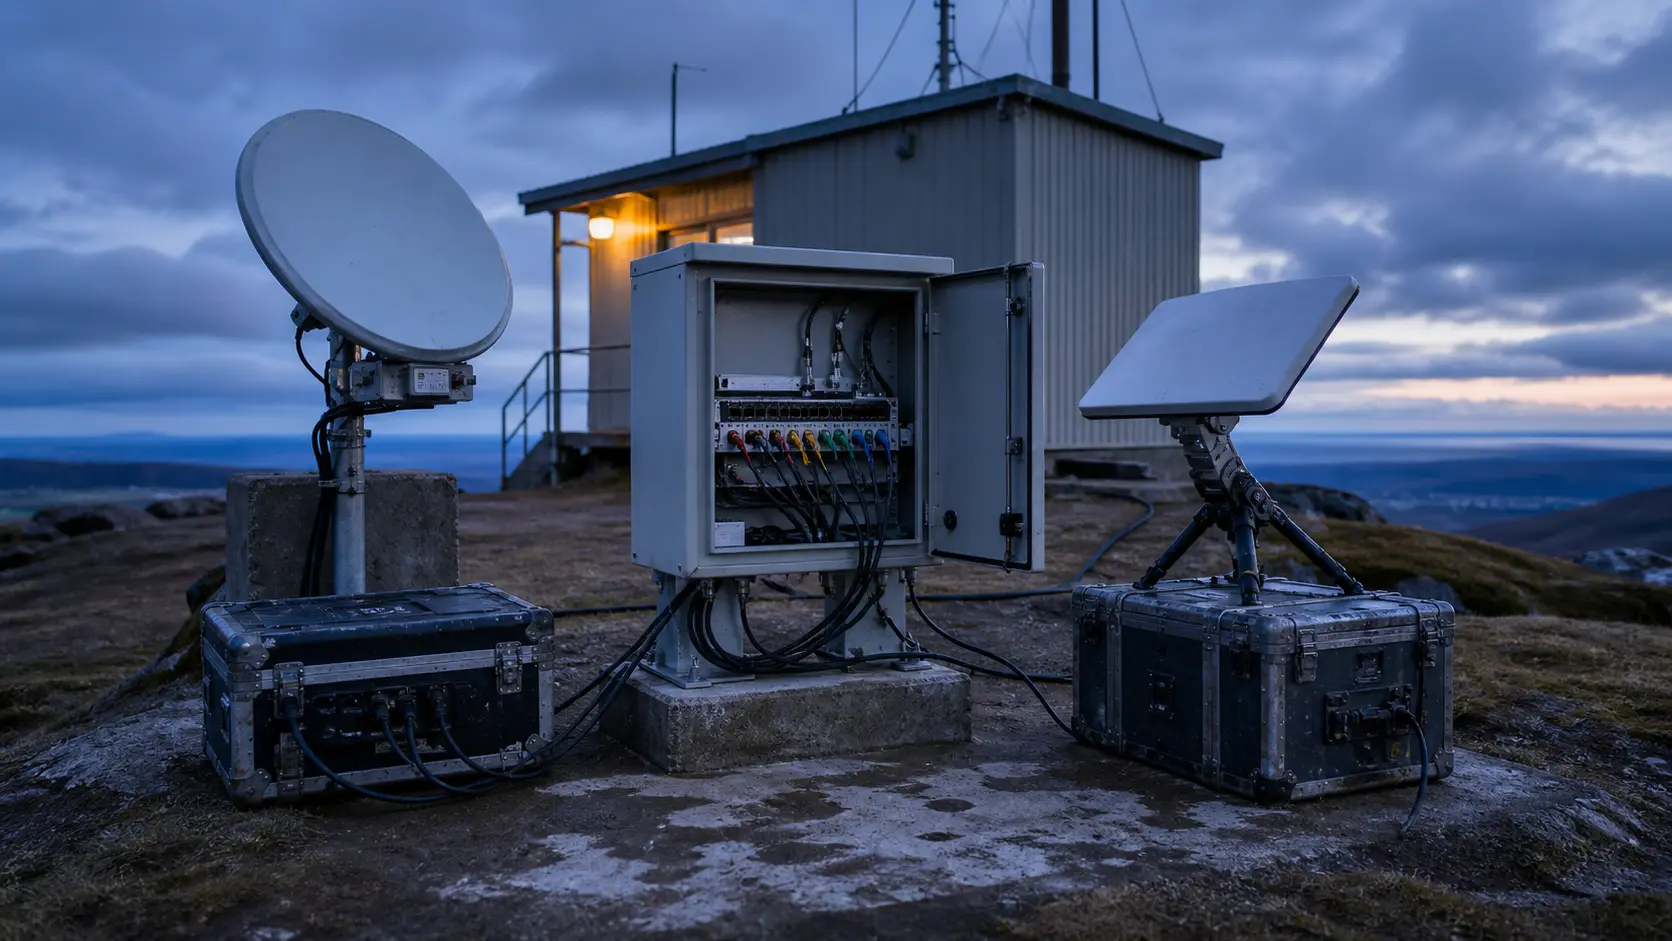
Un terminal satellitaire public n'est une infrastructure que si l'acheteur peut en sortir
Le matériel peut appartenir à l'administration et rester pourtant inutilisable le jour où le titulaire du compte, le prestataire ou l'autorisation change. La vraie continuité ne se mesure donc pas au nombre d'antennes posées, mais à la capacité de rétablir légalement le service…

Histoire d'Internet
Le message d’erreur arrivé au mauvais serveur : une histoire du Path MTU Discovery
En février 2015, Cloudflare décrivit une panne dans laquelle le réseau avait bien produit l’explication nécessaire. Un message ICMP Packet Too Big était entré dans le centre de données, mais l’ECMP l’avait dirigé vers un autre serveur que le flux TCP concerné. La contrainte était…
Tendances mondiales des FAI régionaux
Les en-têtes d’extension IPv6 deviennent une taxe de compatibilité du chemin
Une fiche d’achat peut cocher « IPv6 » sans dire jusqu’où l’équipement sait lire un paquet IPv6. Type d’en-tête, profondeur de chaîne, passage en voie lente, message d’erreur: quatre cases absentes, puis une application découvre la facture en production. Le protocole est…
Tendances télécoms nationaux Asie-Pacifique
Y.3335 ne mesure pas encore l’énergie d’un chemin de bout en bout
La recommandation ITU-T Y.3335 fournit un cadre commun aux réseaux à faible latence et sobres en énergie. Son approbation facilite la coordination entre opérateurs, mais elle ne résout pas encore la question décisive: quels équipements, fonctions et domaines entrent dans la…

Dossier
La route publique était plus propre. Son histoire avait été réécrite : suppression des AS privés et pouvoir d’effacer un saut BGP
Le résumé de veille La route publique était plus propre. Son histoire avait été réécrite: suppression des AS privés et pouvoir d’effacer un saut BGP explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au…

Histoire d'Internet
La dernière ligne non compressée : quand IMAP changea le sens de tous les octets suivants
La réponse du serveur n'avait rien d'extraordinaire: une étiquette, `OK`, quelques mots, puis CRLF. Pourtant, c'était la dernière ligne lisible de cette manière. Après l'acceptation de COMPRESS, l'octet suivant ne relevait plus directement de la grammaire IMAP, mais d'un flux…

Dossier
Des canaux de confiance sans pouvoir de commandement : qui parle au nom de FIRST en pleine crise cyber ?
Lorsqu'un bulletin sensible circule sous TLP:RED, le silence du destinataire est visible; la chaîne d'autorité qui conduit à une action l'est beaucoup moins. FIRST peut définir l'accès au réseau, organiser sa parole et stabiliser le vocabulaire du partage. Il ne peut pas ordonner…

Histoire d'Internet
La salutation qu’il fallut répéter : STARTTLS et la remise à zéro de la confiance SMTP
La première présentation du client avait circulé en clair, tout comme la liste des capacités du serveur. Ajouter TLS au milieu de la même connexion ne pouvait pas rendre ces paroles antérieures fiables après coup. SMTP choisit donc une règle plus nette: une fois le tunnel établi…

Dossier
IGF Leadership Panel : de l’influence sans pouvoir de décision
Le pouvoir du Panel de direction de l’IGF se situe avant la décision: choisir les messages à porter, atteindre des responsables de haut niveau, chercher des financements et renvoyer leurs priorités vers le Forum. Les textes examinés ne lui donnent ni le programme annuel, ni le…

ICANN
Dans l’atelier des avis sur la racine : qui contrôle la chaîne du RSSAC Caucus ?
Un avis du RSSAC porte le nom du comité qui l’approuve, mais une grande partie du travail est effectuée par un cercle d’experts beaucoup plus large. Les règles actuelles organisent ce partage sans le confondre: le Caucus propose, enquête et rédige; les représentants des…
ICANN
Les experts en sécurité nommés par le Board : la frontière du pouvoir du SSAC
Le règlement du SSAC ne promet pas l'absence de conflits d'intérêts. Il dit presque l'inverse: dans un comité d'experts, la responsabilité première consiste à déclarer les intérêts, non à éliminer tous les conflits ni à exclure les personnes concernées. Toute la légitimité du…

Dossier
Une base gouvernée par ceux qui s'y inscrivent : qui vote chez PeeringDB ?
Le scrutin de 2026 donne un numérateur précis: 137 votants. Son dénominateur reste invisible. Pour comprendre l'autorité chez PeeringDB, il faut donc suivre une chaîne plus longue — l'accès au statut de membre, le regroupement des sociétés affiliées, l'élection du conseil, puis…
Histoire d'Internet
L’identifiant qui ne pouvait pas signer le message : comment SMTP AUTH borna l’identité de soumission
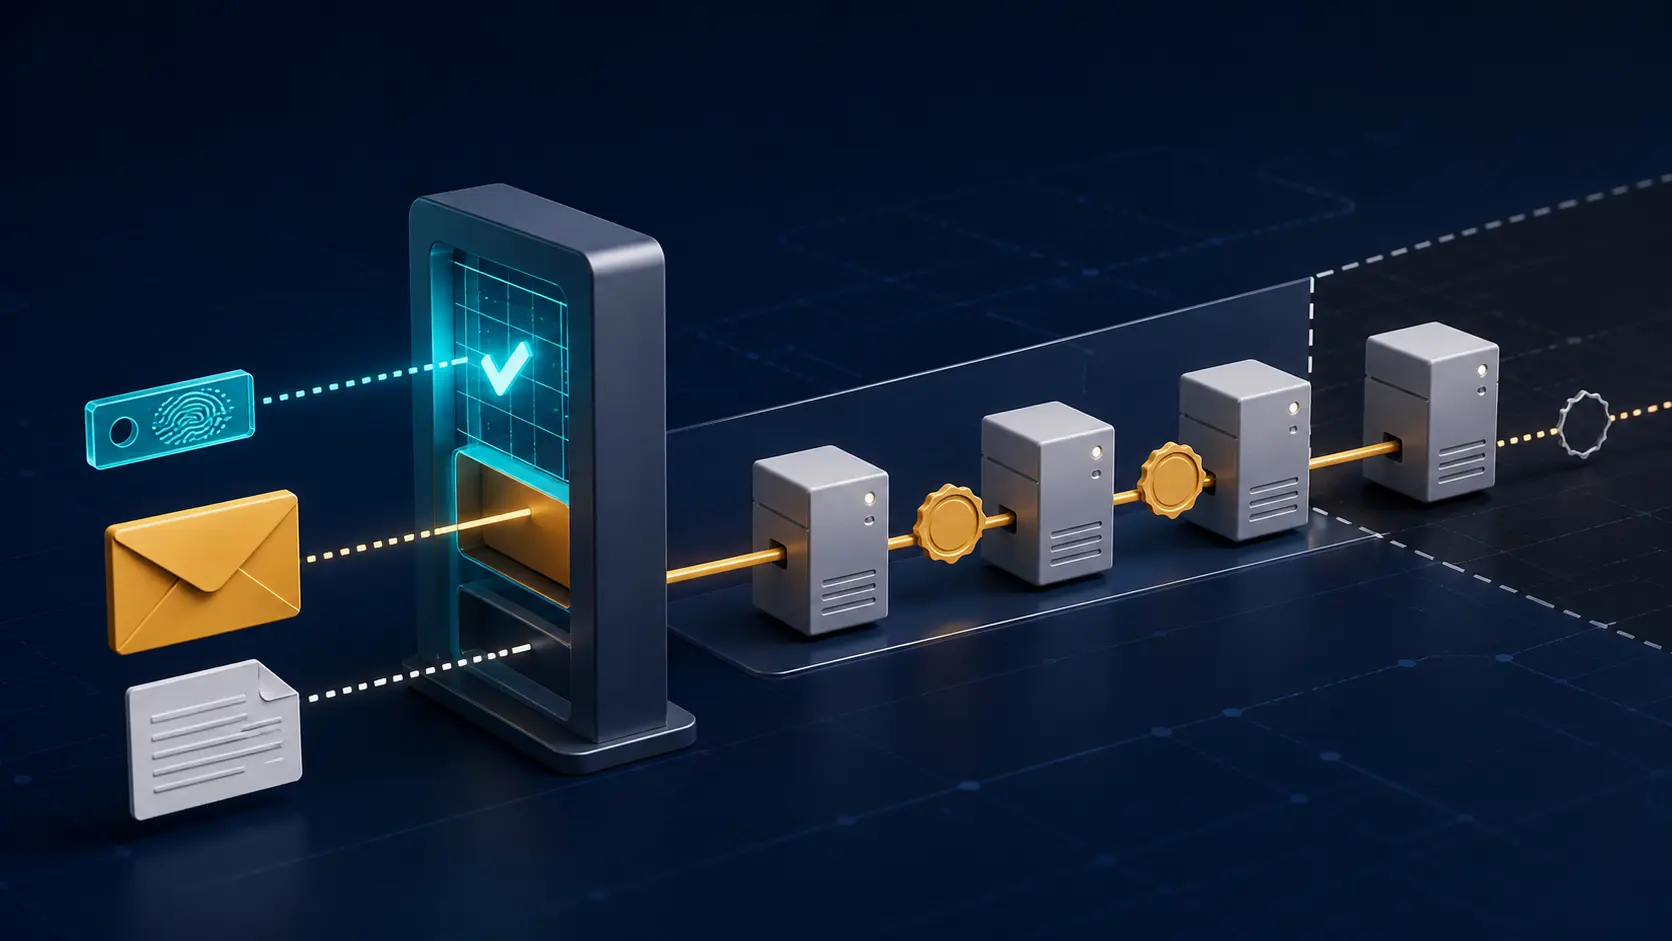
Un identifiant ouvrait la porte du serveur de soumission; il n’apposait aucune signature sur la lettre. SMTP AUTH rendit le courrier mobile praticable en conservant cette limite: le serveur savait qui avait établi la session et ce que ce compte pouvait faire, sans prétendre…

Tendances mondiales des services cloud
Quand 100 % conduit à 3,47 % : anatomie du recours cloud
Prenons le SLA Enterprise actuellement publié par Cloudflare et imposons-lui un cas volontairement simple: un mois de 30 jours, soit 43 200 minutes de disponibilité planifiée; une panne de 60 minutes; un *Affected Customer Ratio* de 100 %; aucune déduction pour interruption…