
Horizon temporel
Current
Dans la facette Horizon temporel, les analyses à horizon temporel Current sont organisées selon la période pendant laquelle un signal devrait rester pertinent. La page aide à distinguer les changements opérationnels immédiats des évolutions à plus long cycle — gouvernance, investissements, normes et infrastructures — qui peuvent s’étendre sur plusieurs trimestres ou années. Elle relie les hypothèses de calendrier aux preuves publiques, aux acteurs concernés, au contexte de marché, à l’exposition des clients, à la pression réglementaire et à la planification des infrastructures, afin que le lecteur puisse déterminer si un développement est urgent, stratégique ou encore en attente d’éléments de confirmation. Elle explique aussi comment l’horizon temporel modifie le sens d’un signal, quelles organisations peuvent être exposées et quelles décisions d’infrastructure appellent une action à court terme ou un suivi à long terme.

IETF
Juliusz Chroboczek et la métrique Babel qui n’était pas un score mondial
Une valeur de routage peut être nécessaire sans devenir un classement du monde. La RFC 8966 laisse le calcul du coût de lien et de la métrique Babel à la politique locale, puis impose une contrainte commune bien plus étroite: la métrique doit rester strictement monotone pour…

IETF
Wassim Haddad et le préfixe qui n’autorisait pas encore le transfert
Un routeur mobile peut être enregistré auprès de son agent mère avant de connaître le préfixe de réseau mobile qu’il pourra employer. Dans la RFC 6276, coécrite par Wassim Haddad, le droit d’ajouter ce préfixe au cache de liaisons dépend ensuite d’un bail DHCPv6 Prefix Delegation…

IETF
Nandita Dukkipati et la reprise TCP qui a cessé d’avancer par à-coups
En reprise après perte, le silence n’est pas forcément de la prudence. Un émetteur qui ne transmet plus pendant une partie du temps aller-retour, puis rattrape son retard par une rafale, peut finir sur la bonne fenêtre tout en imposant au réseau le mauvais trajet. Les travaux de…

IETF
Ashesh Mishra et la vérification BFD qui devait pouvoir revenir en arrière
Un paquet encore suspect demandait au récepteur de calculer une valeur située dans son avenir. Le simple fait de vérifier cette valeur pouvait pourtant effacer l'état nécessaire pour répondre « non ».

IETF
Wes Hardaker et le serveur DNS contraint de survivre à deux TTL
Une migration DNS ne s'achève pas quand le nouveau serveur répond. Elle s'achève quand plus aucun cache encore légitime ne peut conduire une requête vers l'ancien — et cette frontière dépend parfois d'une horloge que l'opérateur de la zone ne commande pas.
IETF
Mirja Kühlewind et le spin bit QUIC qui mesurait la cadence de l’application, pas le RTT du réseau
Un observateur voit une transition toutes les 200 millisecondes et inscrit « RTT: 200 ms ». Le calcul est exact, mais l’attribution ne l’est pas forcément: une application peu active peut émettre toutes les 200 ms sur un chemin dix fois plus rapide.

IETF
Murray Kucherawy et la signature DKIM qui laissait la fin hors signature
Un message peut porter un résultat DKIM valide et contenir, après la zone validée, plusieurs milliers d’octets que la signature n’a jamais vus. Le paradoxe disparaît dès que l’on lit `l=` non comme un détail de syntaxe, mais comme la frontière exacte de la preuve.

IETF
John Klensin et la réponse SMTP qui acceptait la responsabilité, pas la remise
Le serveur expéditeur reçoit `250 OK` après DATA et efface sa copie de file. Il a le droit de considérer le transfert accompli. Il n’a pas pour autant observé l’arrivée dans la boîte du destinataire: il vient seulement d’obtenir la promesse d’un autre système.
IETF
Tomek Mrugalski et le succès DHCPv6 qui n’a pas renouvelé le bail
Après un changement de réseau, un client IPv6 peut recevoir `Success` sans obtenir une seconde de bail supplémentaire. La RFC 9915 ne joue pas sur les mots: `Confirm` tranche l’adéquation au lien, tandis que l’ancienne durée continue de s’écouler dans un autre registre.
IETF
Bob Briscoe et le marquage L4S qui ne prouvait pas la faible latence
Une étiquette, une file et une mesure répondent à trois questions différentes. La RFC 9332 le montre sans détour: un paquet peut conserver son identifiant L4S alors qu’un opérateur choisit localement de le placer dans la file Classic. Le bit reste exact; c’est la promesse qu’on…
IETF
Kent Watsen et le modèle UDP qui ne consignait pas le socket actif
Dans une configuration UDP, `0` peut être une instruction parfaitement valide sans être le port réellement utilisé. La RFC 9984 normalise ce que l’on demande au système; elle ne fabrique pas la preuve de ce que le système a exécuté.

IETF
David Schinazi et le tunnel UDP validé avant toute réponse de la destination
Un accusé de réception ne vaut jamais davantage que la parole de celui qui le signe. Dans CONNECT-UDP, le signataire est le proxy: il atteste avoir préparé son côté du trajet, sans parler au nom du service distant.

IETF
Christopher A. Wood et la frontière de confidentialité qu'aucun opérateur ne devrait détenir seul
Une promesse de confidentialité crédible ne repose pas toujours sur un acteur digne de confiance. Avec Oblivious HTTP, elle repose sur une répartition plus exigeante: l'acteur qui voit l'origine ne doit pas voir le message, et celui qui ouvre le message ne doit pas retrouver…
IETF
Martin Thomson et le journal de clés capable de déchiffrer une session sans la prouver
Le texte en clair s’affiche, donc l’équipe conclut que le dossier est clos. C’est précisément à cet instant que l’analyse doit ralentir: le déchiffrement démontre une compatibilité cryptographique entre des secrets et une capture, pas l’identité des personnes, l’autorisation de…
IETF
Todd Herr et le « pass » DMARC qui ne rendait pas le message sûr
Un destinataire peut recevoir deux faits vrais en même temps: le domaine affiché a été utilisé avec son autorisation, et le message reste indésirable, trompeur ou dangereux. La RFC 9989 ne cherche pas à résoudre ce paradoxe par un verdict plus grand. Elle protège au contraire la…

Société des ressources numériques
La boîte de support a besoin d'une horloge de dossier
Un courriel peut avoir quitté le système d'un membre sans que celui-ci sache si l'institution destinataire l'a accepté, attribué ou assorti d'une prochaine réponse. Pour une organisation de membres active dans la gouvernance des ressources numériques, la solution n'est pas de…

Société des ressources numériques
Une liste publique de membres doit prévoir un état de retrait
Un annuaire dit qui est reconnu aujourd’hui. S’il efface simplement un nom, il ne permet plus de comprendre ce que la reconnaissance d’hier signifie ni comment elle a pris fin.
Tendances institutionnelles mondiales
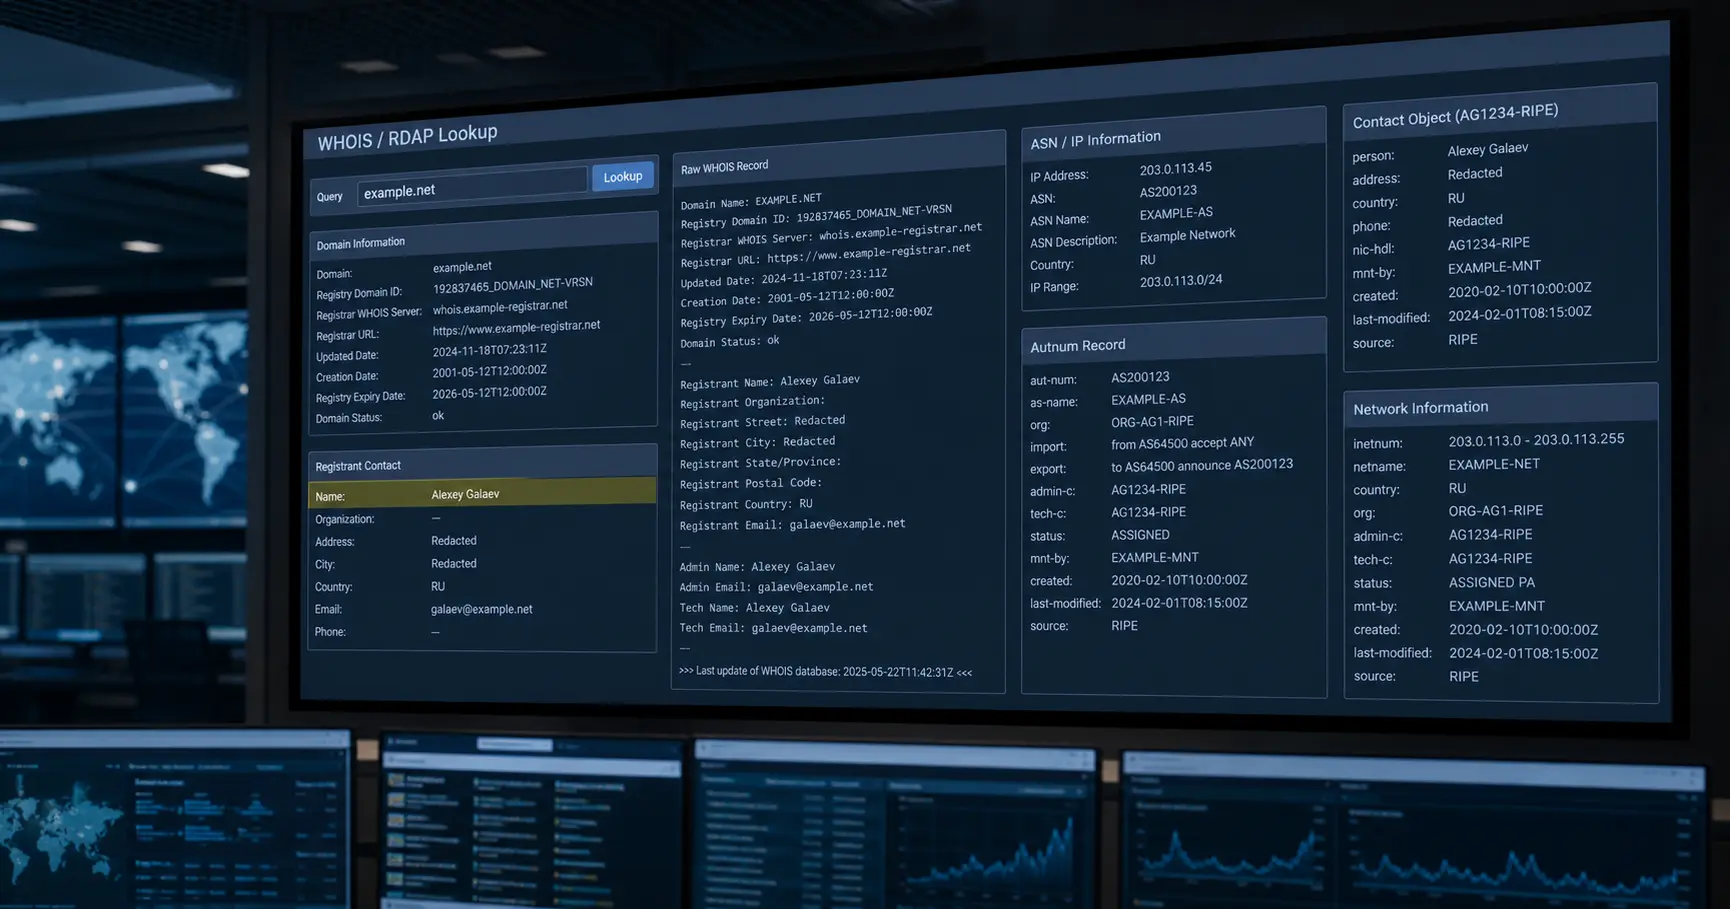
Alexey Galaev
Le résumé de veille Alexey Galaev explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour l’infrastructure. Le contexte veille Tendances institutionnelles mondiales…