
Publié
2026-07-10
La page 2026-07-10 analyse les articles reliés par le même Publié, offrant aux lecteurs un parcours plus complet à travers les reportages publics, la qualité des preuves, le contexte de marché et les conséquences pour l’infrastructure. Elle relie le sujet aux organisations concernées, aux personnes impliquées, aux régions, aux types de signaux, à l’exposition en matière de gouvernance, aux dépendances opérationnelles, aux pressions sur la continuité de service, aux risques pour les clients et aux implications financières ou réglementaires, plutôt que de présenter une simple liste d’articles correspondants. Elle explique ce que couvre la classification, pourquoi le signal compte, quelles sources publiques appuient le signal récurrent et comment comparer les évolutions à mesure que la base de preuves change. Opérateurs, investisseurs, clients, analystes et lecteurs de politiques peuvent utiliser la page pour comprendre où se concentre un thème, quels acteurs peuvent être exposés et quelles questions de suivi méritent un examen plus approfondi avant de considérer le signal comme durable.

Entreprises institutionnelles mondiales
Garmin et la panne de ransomware qui a transformé les wearables en infrastructure de service
La cyberattaque de Garmin en juillet 2020 a été retenue comme une panne de ransomware, mais la leçon la plus durable concerne l'infrastructure de service cachée dans les appareils connectés. Les utilisateurs fitness pouvaient continuer à enregistrer leurs séances, les pilotes…

Entreprises institutionnelles mondiales
Medibank: les données d'assurance maladie comme dossier de responsabilité permanent
La cyberattaque de Medibank en 2022 n'a pas été un événement de confidentialité d'un jour. Elle est devenue un enregistrement continu de qui contrôlait l'accès à distance, la conservation des données sensibles, la notification des clients, le refus de rançon, le soutien à…

Télécoms nationaux dans le monde
Optus et la panne qui a transformé les appels d'urgence en test de responsabilité
Optus n'a pas seulement perdu la connectivité le 8 novembre 2023. L'incident a montré comment les contrôles internes de modification du réseau, les hypothèses de repli des appels d'urgence, la conception de la gestion hors bande, la communication client, la coordination avec les…

Entreprises services cloud mondiales
CDK Global a montré comment le logiciel de gestion de concessionnaire devient une infrastructure commerciale locale
La cyberattaque de CDK Global n'était pas seulement une panne d'un fournisseur de logiciels. C'était un test en direct de la mesure dans laquelle le commerce local, les finances des concessionnaires, la planification des réparations, l'inventaire des pièces, les dossiers clients…

Entreprises institutionnelles mondiales
JOHNSON CONTROLS a transformé le ransomware de la technologie du bâtiment en une question de continuité
L'incident de ransomware de 2023 chez JOHNSON CONTROLS n'était pas seulement un événement informatique d'entreprise. Il a constitué un test de la résilience d'un fournisseur mondial de technologies du bâtiment lorsque ses systèmes internes, ses plateformes clients, ses…
Entreprises institutionnelles mondiales
Travelex: la panne de ransomware qui a exposé la dépendance aux services de change externalisés
L'incident ransomware de Travelex en 2020 n'était pas qu'une marque de change hors ligne au pire moment. Ce fut une défaillance de dépendance pour les banques, supermarchés, aéroports, voyageurs, employés, créanciers et clients de services externalisés, qui découvrirent que les…

Entreprises institutionnelles mondiales
Honda et l'interruption par ransomware qui a lié l'informatique de bureau à la continuité de l'usine
La cyberattaque de juin 2020 de Honda n'a pas seulement touché le réseau de bureau ni l'atelier. L'attaque a largement affecté les PC, entraînant la suspension temporaire des opérations. Un test de responsabilité: segmentation réseau, redémarrage des usines, communication…

Entreprises institutionnelles mondiales
Merck et NotPetya: quand la perte liée à un malware devient un test de responsabilité en assurance
Le dossier NotPetya de Merck n’est pas une simple fable morale sur les malwares. C’est un cas de continuité pharmaceutique et de rédaction de police d’assurance avec des preuves publiques inhabituellement concrètes: les dépôts auprès de la SEC quantifient les effets sur les…

Entreprises institutionnelles mondiales
FedEx, TNT et NotPetya: le coût logistique de l'héritage du risque cyber
FedEx n'a pas simplement subi un incident de malware. L'attaque NotPetya a révélé le problème de gouvernance lié à l'achat d'un réseau logistique sans intégration complète des contrôles. TNT Express a subi des dégradations de service, des retards de facturation et une incertitude…

Entreprises institutionnelles mondiales
L'incident cyber de Nissan a fait de la gouvernance des données clients un élément de la résilience automobile
L'incident cyber de Nissan en Australie et en Nouvelle-Zélande n'a pas été qu'une simple histoire de ransomware et de données régionales. Il a montré comment la vente au détail de véhicules, le financement, l'assurance, l'historique d'entretien, les documents d'identité, le…
Entreprises FAI régionaux mondiales
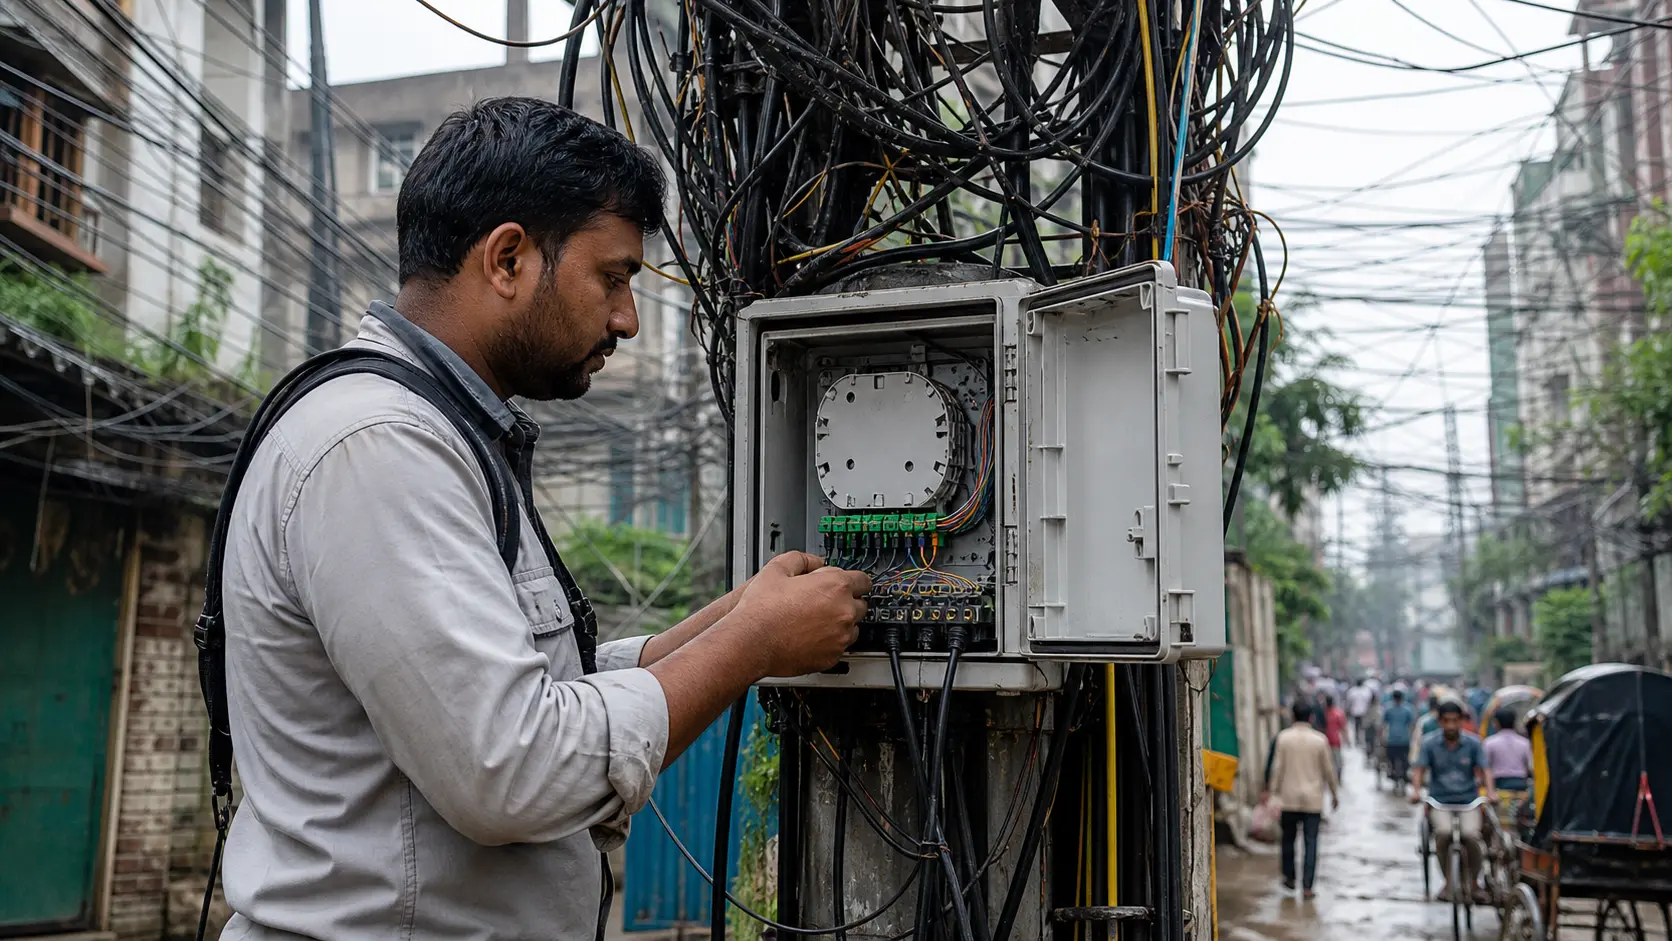
AP Info Internet Service fait dépendre une facture de connectivité locale des routes en amont et de la réparation sur le terrain
À Mirpur, un faible tarif mensuel haut débit n’est que l’extrémité visible d’une chaîne plus longue: un raccordement client, un point de présence de quartier, une transmission louée, un échange domestique, un transit international et les personnes qui réparent chaque lien. AP…

Entreprises FAI régionaux mondiales
AP Jannat Mir Internet Service achemine 512 adresses IPv4, mais son réseau d'accès d'Ashulia reste un angle mort des registres publics
Jannat Mir Internet Service possède assez de traces opérationnelles pour être plus qu'un nom: le 10 juillet 2026, son système autonome annonçait deux routes IPv4 protégées via deux opérateurs bangladais, tandis que ses pages de facturation indiquaient une petite activité d'accès…

Entreprises FAI régionaux mondiales
AP Nayet Internet Service: la facture de connectivité locale dépend des routes amont et de la réparation sur le terrain
Un petit FAI peut facturer en son nom tout en dépendant d'infrastructures lointaines. Nayet Internet Service a fourni des preuves d'un réseau à Narayanganj, mais sa route n'est plus visible et sa résilience n'est pas documentée.

Entreprises FAI régionaux mondiales
AP Saturn Internet Service fait dépendre une facture de connectivité locale des routes amont et de la réparation sur le terrain
Un client de Kafrul peut acheter une connexion Saturn de 10 Mbps pour Tk500 et appeler l’un des trois techniciens désignés en cas de panne, mais le service derrière cette facture mensuelle simple dépend toujours d’une chaîne étroite: une infrastructure d’accès locale que Saturn…

Entreprises FAI régionaux mondiales
Baipail Network And Internet Service: la facture de connectivité locale dépend des routes en amont et des réparations terrain
Baipail Network And Internet Service a les traces publiques d’un FAI de quartier à Ashulia, mais un changement de routage en juin 2026 laisse une question en suspens: qui achemine désormais ses adresses et que reste-t-il sous contrôle local lorsque la ligne, l’alimentation ou le…

Entreprises FAI régionaux mondiales
L'empreinte de 20 abonnés de Cl Internet Service Private Limited à Ghaziabad dépend de Netway et d'une réparation terrain non vérifiée
CL Internet Service dispose d'une autorisation réelle pour Ghaziabad, d'un bloc d'adresses spécifique à l'entreprise et d'une base de clients déclarée, mais les chiffres renversent son ancien discours commercial. Le dernier décompte public qui identifie l'entreprise nommément…

Entreprises FAI régionaux Europe et Moyen-Orient
"Shabakai oson": le prix de la fiabilité réseau en propre
"Shabakai oson" LLC semble passer d'une identité réseau empruntée à une empreinte réseau propre, au moment où le marché du haut débit fixe au Tadjikistan devient moins cher, plus rapide et plus disputé. L'enjeu économique est de savoir si son offre apparente SkyX peut transformer…

Entreprises FAI régionaux mondiales
CLOUDNET INTERNET SERVICE PVT LTD est un FAI visible du Tamil Nadu, pas un hébergeur cloud documenté
CLOUDNET INTERNET SERVICE PVT LTD exploite un petit réseau routé mondialement depuis 2022, mais son empreinte publique correspond à une activité d’accès Internet dans le Tamil Nadu plutôt qu’à une société d’hébergement informatique que son nom pourrait suggérer; la question…

Entreprises FAI régionaux Europe et Moyen-Orient
"SPRINT" S.A. et le test de récupération du capital derrière le contrôle du réseau local
Olsztyn offre à "SPRINT" S.A. une distance utile du marché saturé des centres de données de Varsovie, mais coûteuse en raison de l'éloignement des clients, opérateurs et main-d'œuvre technique. La justification économique du contrôle de l'infrastructure sur place repose sur la…

Entreprises FAI régionaux mondiales
Flash Telecom LLC fait dépendre la facture de connectivité locale des routes amont et de la réparation sur le terrain
Flash Telecom LLC vend la fibre optique dans un chapelet de villes du sud de la Russie, mais l'expérience client ne se résume pas à un tarif et un câble: quatre blocs d'adresses routés, au moins trois réseaux amont visibles, une infrastructure optique locale, des infrastructures…