
Domaine principal
Sécurité
Au sein de la facette Domaine principal, l'analyse Sécurité regroupe les articles par domaine principal afin que les lecteurs puissent suivre un périmètre précis de l'infrastructure Internet, de la gouvernance, des marchés de connectivité ou du capital numérique. Cette page rassemble les articles associés, les preuves publiques, les institutions, les entreprises, les personnes, l'exposition régionale, les dépendances opérationnelles et le contexte de marché qui pourraient sinon être répartis entre différentes pages de catégories. Elle explique le domaine, la classe d'acteurs probable, le contexte de marché ou de gouvernance, ainsi que les sources que les lecteurs devraient utiliser pour comparer les signaux. Opérateurs, analystes et lecteurs de gouvernance peuvent voir comment un même domaine se manifeste à travers les événements, les profils, les évolutions de marché, les preuves issues de sources publiques, les dépendances régionales et les décisions d'infrastructure à plus long cycle au fil du temps.

IETF
Le Vérificateur s’est abonné, pas la décision
Un projet de l’IETF transforme l’attestation des équipements en flux d’événements. Il rapproche la mesure de l’observation, sans abolir les frontières entre preuve reçue, évaluation, autorisation et résultat.

IETF
Une entropie nouvelle entre dans la session ; la reprise reste à prouver dans les deux sens
Le KeyUpdate ordinaire de TLS 1.3 prolonge une chaîne de secrets déjà établie. Le projet Extended Key Update propose de refaire un échange de clés dans une session vivante et d'injecter un secret partagé neuf. Cette opération ouvre une possibilité de reprise après compromission…
Dossier
Le jeu de paramètres se vérifie. Pas l’état de signature : RFC 9858
RFC 9858 enrichit HSS/LMS de nouveaux choix de hachage et de niveau de sécurité. Il ne résout pas la difficulté propre aux signatures avec état: démontrer qu’une feuille à usage unique n’a été consommée qu’une seule fois, y compris après une panne, une restauration ou deux…

Tendances mondiales des services cloud
Certificats IP : les 99,21 % de Let’s Encrypt ne mesurent pas le parc déployé
Une étude publiée sur Pulse révèle une forte concentration des émissions. Son analyse détaillée distingue pourtant les certificats produits des services effectivement observés.

Tendances mondiales des services cloud
Chez Cloudflare, l'ancienne API post-quantique subsiste sans modifier le réglage
Le choix automatique et la liste des algorithmes autorisés relèvent désormais de commandes distinctes. Les procédures de retour arrière doivent suivre cette séparation.
Entreprises télécoms nationaux Asie-Pacifique
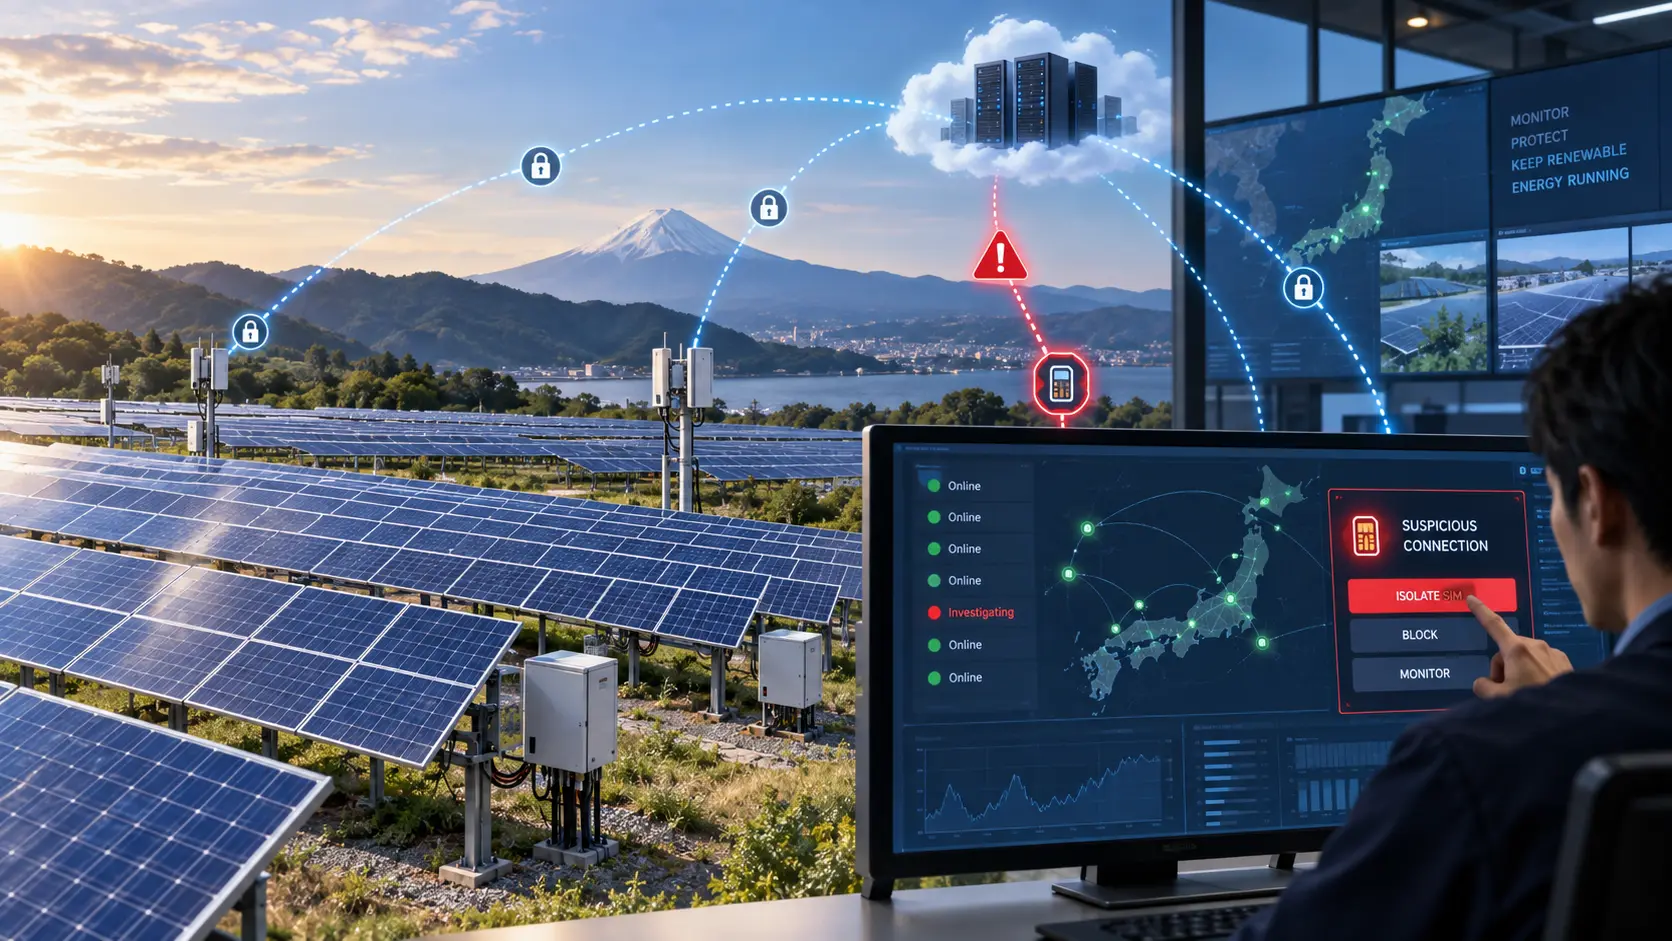
TESS et Docomo testent la sécurité du suivi de centrales solaires
Le pilote permet à TESS de bloquer à distance le trafic suspect d’une SIM et teste la continuité du suivi des centrales solaires lors d’une coupure de connexion.

Tendances institutionnels Europe et Moyen-Orient
ENISA confirme la déclaration manuelle de la CRA au lancement
ENISA lance sa plate-forme de la CRA le 11 septembre sans API, donc les fabricants devront encore soumettre via l’interface les signalements obligatoires.

IETF
Le client peut régler son CDN sans disposer du signal qui protège le suivant
Une transformation d’en-tête paraît locale tant que l’on ne regarde que l’interface où elle est configurée. CDN-Loop révèle une autre frontière: préserver une indication utile à un tiers ne revient pas à garantir la véracité de son contenu.
IETF
Déplacer le portail peut changer le terminal qu’il reconnaît
Une API hébergée plus loin dans le réseau ne voit pas nécessairement les mêmes identifiants que l’équipement qui autorise les paquets. La cohérence d’une session dépend de cette correspondance, mais aussi du moment où elle prend fin.

IETF
Le banc d’essai fait partie de la preuve
Un débit attribué à un équipement de sécurité dépend aussi de ce qui l’entoure. Pour rapprocher protection et performance, il faut retrouver une configuration commune, pas seulement un nom de produit.

Tendances mondiales des services cloud
F5 met fin à une dégradation du Global Log Receiver
F5 a mis fin à une dégradation du Global Log Receiver touchant un client, tandis que le trafic applicatif et les services Distributed Cloud Console sont restés opérationnels.

Tendances services cloud Amérique du Nord
Cloudflare rétablit R2 après une hausse régionale des erreurs 503
Cloudflare a rétabli R2 dans l’est de l’Amérique du Nord après un incident d’environ trois heures et demie qui a provoqué une hausse des erreurs 503 chez les clients de la région.
Récits
ARIN permet de nommer un ROA, mais sa recherche en ligne ignore encore ce nom
Le résumé de veille ARIN permet de nommer un ROA, mais sa recherche en ligne ignore encore ce nom explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences possibles pour…
IETF
Dans une réunion chiffrée, la régie garde la main sur l’image
Une image absente n’est pas nécessairement un échec du chiffrement. Avec SFrame, la distribution des clés, les références vidéo et les décisions de transfert restent des opérations distinctes. Leur articulation détermine qui peut réellement suivre la réunion.

Dossier
L’API exige une nouvelle authentification. Qui assume la demande ?
La sécurité d’une opération peut justifier une authentification différente ou plus récente. Mais lorsqu’un service déclenche cette exigence, le travail se déplace vers le fournisseur d’identité, l’application et l’utilisateur. RFC 9470 organise le dialogue; il ne répartit ni la…

Dossier
Combien de temps un réseau doit-il se souvenir de vous ?
Une adresse Wi-Fi privée peut rester stable. Avant d’exiger sa rotation ou de la désactiver pour préserver un service, il faut préciser quelle continuité est utile, dans quel périmètre et jusqu’à quel événement.

Dirigeants
Daniel Fett et le champ d’émetteur qui nommait le serveur, pas le jeton
Un callback OAuth peut contenir le bon `state` et un véritable code d’autorisation tout en se dirigeant vers le mauvais serveur. La RFC 9207 ajoute une comparaison avant que l’erreur ne devienne une divulgation: l’émetteur indiqué dans la réponse est-il bien celui que le client…
Récits
ARIN prévoit des alertes sur l’impact des ROA pour le Web, pas pour l’API
Automatiser une modification ne devrait pas signifier renoncer à l’avertissement qui précède cette modification. C’est pourtant la frontière publique du projet RPKI Routing Intelligence d’ARIN: l’utilisateur d’ARIN Online verra l’effet probable d’un ROA sur les routes observées…

Récits
Le RDAP d’APNIC a bloqué environ 10 % des requêtes parce qu’elles ne ressemblaient pas à des navigateurs
Un service conçu pour être interrogé par des programmes a, pendant dix-huit heures, écarté une partie de ces programmes parce que leur carte de visite HTTP ne ressemblait pas à celle d’un navigateur. APNIC a décrit l’incident sans détour. Il reste à transformer cette franchise en…

Récits
Le dump WHOIS d’AFRINIC conserve 1 345 étiquettes d’authentification obsolètes
Une annonce officielle affirme que les mécanismes faibles ne sont plus pris en charge. Deux pages d’aide actuelles expliquent pourtant que les objets déjà protégés par `MD5-PW` ou `CRYPT-PW` peuvent encore, « pour le moment », s’en servir pour s’authentifier. Entre ces deux…