
Domaine principal
Infrastructure Internet
Au sein de la facette Domaine principal, l'analyse Infrastructure Internet regroupe les articles par domaine principal afin que les lecteurs puissent suivre un périmètre précis de l'infrastructure Internet, de la gouvernance, des marchés de connectivité ou du capital numérique. Cette page rassemble les articles associés, les preuves publiques, les institutions, les entreprises, les personnes, l'exposition régionale, les dépendances opérationnelles et le contexte de marché qui pourraient sinon être répartis entre différentes pages de catégories. Elle explique le domaine, la classe d'acteurs probable, le contexte de marché ou de gouvernance, ainsi que les sources que les lecteurs devraient utiliser pour comparer les signaux. Opérateurs, analystes et lecteurs de gouvernance peuvent voir comment un même domaine se manifeste à travers les événements, les profils, les évolutions de marché, les preuves issues de sources publiques, les dépendances régionales et les décisions d'infrastructure à plus long cycle au fil du temps.
Histoire d'Internet
La requête vide qui énumérait tout le monde : quand Finger fit de la présence humaine une réponse réseau
Une connexion au port 79, puis seulement un retour chariot et un saut de ligne: dans NAME/FINGER, ce presque-rien signifiait « donnez-moi toutes les personnes présentes sur cette machine ». La réponse pouvait situer un terminal, mesurer l'inactivité et reproduire le message…

Histoire d'Internet
La seconde connexion demandait à qui appartenait la première : comment IDENT a borné l'autorité d'un nom d'utilisateur
Le nom `alice` peut être exact, utile et néanmoins insuffisant. Dans IDENT, il est fourni par la machine d'où vient une connexion TCP, après une seconde connexion en sens inverse et une recherche dans l'état local. Ce nom peut aider deux administrateurs à retrouver le même…

Histoire d'Internet
Le paquet d'heure qui ne donnait pas l'heure : comment le Kiss-o'-Death de NTP a rendu le refus exécutable
Un serveur saturé peut se taire. Mais le silence ne dit pas au client s'il doit changer de source, cesser tout accès ou simplement ralentir. NTP a donc recyclé une réponse familière: avec Stratum 0 et quatre caractères dans le Reference Identifier, elle ne mesure plus le temps…

Histoire d'Internet
Le fichier n’est pas venu du port 69 : comment TFTP a lié chaque transfert à ses propres extrémités
Une requête de lecture se dédouble en chemin. Le serveur la reçoit deux fois et répond par deux premiers blocs, chacun depuis un port différent. Le client ne doit ni les additionner ni abandonner le transfert déjà choisi: le premier couple accepté reste valable, le second reçoit…

Histoire d'Internet
La question à laquelle SMTP apprit à ne pas répondre : comment VRFY sépara l’acceptation du courrier de la divulgation d’annuaire
En 1982, une machine distante pouvait demander `VRFY Smith` à un serveur SMTP et recevoir le nom complet de Fred Smith ainsi que sa boîte aux lettres. La commande facilitait le diagnostic parce qu’elle rendait l’annuaire visible. Elle devint risquée pour exactement la même…

Histoire d'Internet
Le serveur a rendu le nouveau nom : comment UIDPLUS a rendu les mutations IMAP vérifiables
Deux logiciels consultaient la même boîte. Le premier avait marqué un message pour suppression; le second revenait après plusieurs heures hors ligne et voulait achever sa propre liste de suppressions. Avec `EXPUNGE`, les intentions se confondaient: toute marque `\Deleted` pouvait…

Histoire d'Internet
La commande qui cédait la connexion : pourquoi SMTP remplaça TURN par ETRN
Un site appelait son fournisseur et demandait à la ligne de se retourner. Le serveur pouvait alors renvoyer le courrier en attente sur la même connexion. Cette économie cachait un transfert de pouvoir: le correspondant avait prononcé un nom de machine, sans prouver qu’il avait le…

Histoire d'Internet
L’échéance que le relais ne pouvait remettre à zéro : le temps transmissible de SMTP DELIVERBY
Un délai n’est pas une voie rapide. RFC 2852 permit à l’expéditeur d’indiquer ce qui devait se produire lorsque le temps manquerait, sans lui donner le pouvoir d’ordonner la file d’un autre opérateur.

Histoire d'Internet
La frontière qui ne savait pas décrire les trous : comment POP3 UIDL remplaça LAST par une mémoire de chaque message
LAST ne conservait qu’un entier: le plus grand numéro auquel un client avait accédé. Cette frontière pouvait dire « tout ce qui vient après paraît nouveau », mais elle ne savait pas représenter une boîte où les messages 1 et 3 avaient été récupérés tandis que le 2 ne l’avait pas…
Histoire d'Internet
Le code d’erreur qui demanda au bloqueur de s’identifier
HTTP 451 peut rendre visible un obstacle juridique et nommer son exécutant. Il ne peut ni imposer la transparence, ni valider l’ordre, ni voir sous HTTP.

Histoire d'Internet
La dernière ligne non compressée : quand IMAP changea le sens de tous les octets suivants
La réponse du serveur n'avait rien d'extraordinaire: une étiquette, `OK`, quelques mots, puis CRLF. Pourtant, c'était la dernière ligne lisible de cette manière. Après l'acceptation de COMPRESS, l'octet suivant ne relevait plus directement de la grammaire IMAP, mais d'un flux…

Histoire d'Internet
La salutation qu’il fallut répéter : STARTTLS et la remise à zéro de la confiance SMTP
La première présentation du client avait circulé en clair, tout comme la liste des capacités du serveur. Ajouter TLS au milieu de la même connexion ne pouvait pas rendre ces paroles antérieures fiables après coup. SMTP choisit donc une règle plus nette: une fois le tunnel établi…
Histoire d'Internet
L’identifiant qui ne pouvait pas signer le message : comment SMTP AUTH borna l’identité de soumission
Un identifiant ouvrait la porte du serveur de soumission; il n’apposait aucune signature sur la lettre. SMTP AUTH rendit le courrier mobile praticable en conservant cette limite: le serveur savait qui avait établi la session et ce que ce compte pouvait faire, sans prétendre…
Entreprises institutionnelles mondiales
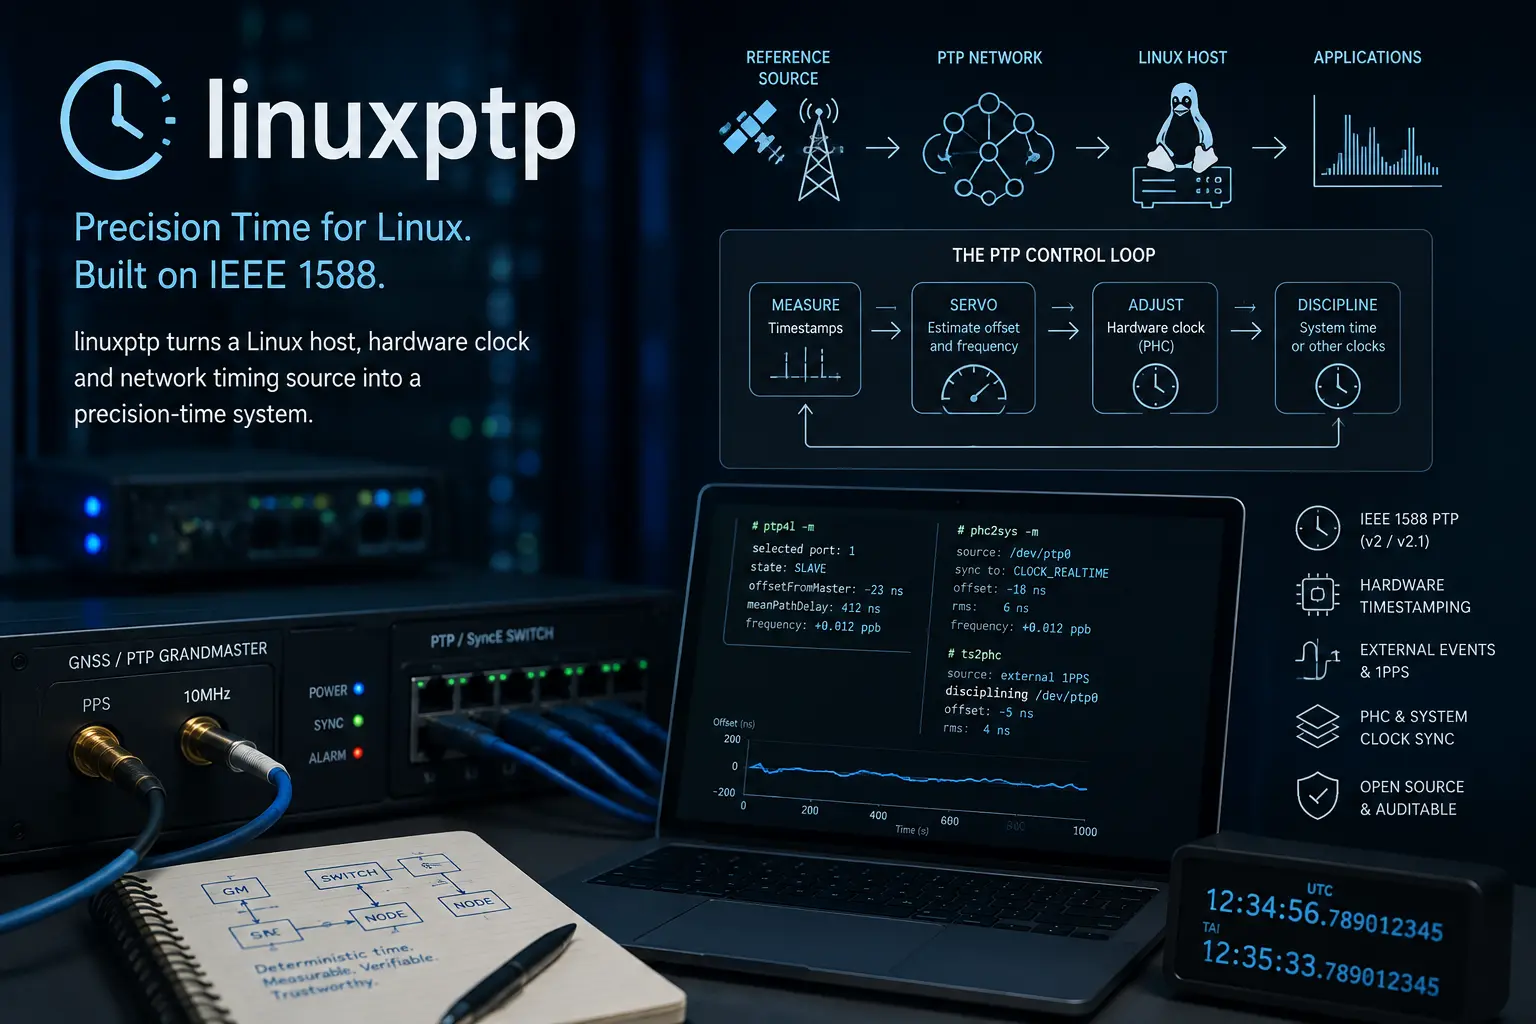
linuxptp et la boucle de contrôle du temps de précision
linuxptp transforme un hôte Linux, une horloge matérielle et une source de synchronisation réseau en système de temps de précision. Ses démons coordonnent l'état IEEE 1588, les estampilles de paquets, les servos et les horloges système, mais le logiciel seul ne peut pas fabriquer…

Universitaires
Laurent Vanbever et le réseau qui doit être testé pendant qu'il change
Les travaux de Laurent Vanbever traitent la configuration réseau comme un logiciel exécutable dont les défaillances peuvent apparaître avant, pendant ou après le déploiement. De la migration sûre du routage et de la synthèse de configuration à la détection BGP à l'exécution et…

Histoire d'Internet
L’adresse qu’aucun relais ne pouvait rétrograder : comment SMTPUTF8 lia le nom à son chemin
Un nom d’affichage accentué pouvait traverser l’ancien courrier parce qu’il entourait une adresse ASCII. Un nom de boîte non ASCII était la destination elle-même. SMTPUTF8 obligea chaque relais à prouver qu’il pouvait transporter cette identité sans en inventer une autre.
Universitaires
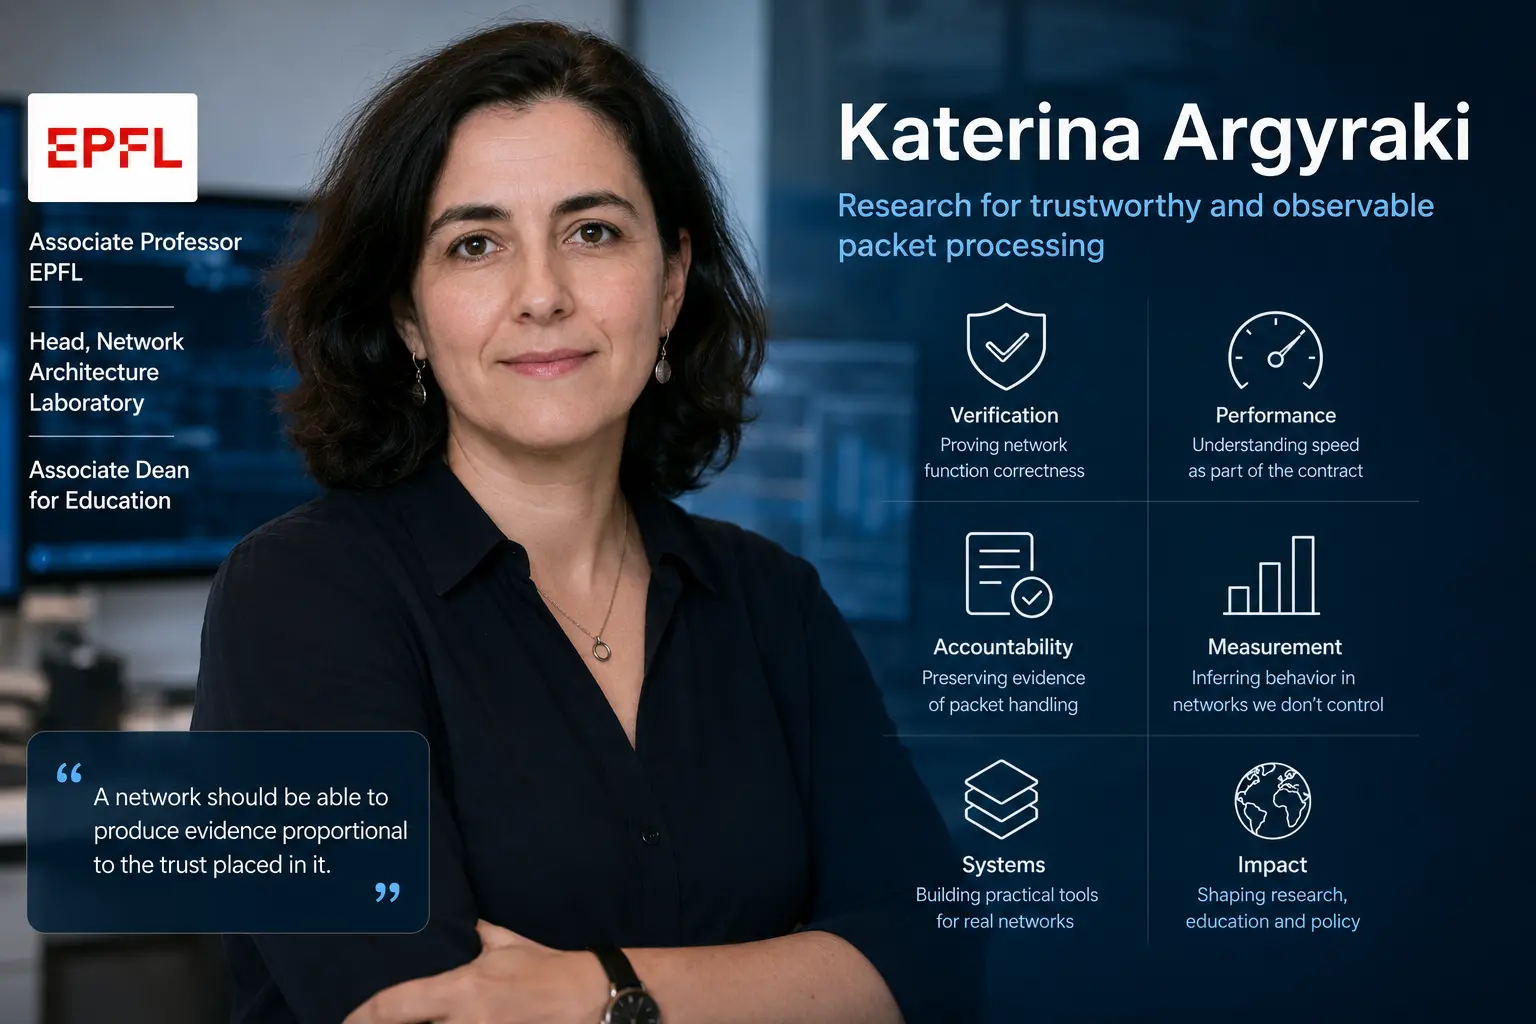
Katerina Argyraki et la recherche de preuves dans la transmission des paquets
Les recherches de Katerina Argyraki suivent un problème qui se complexifie à mesure que les réseaux deviennent plus programmables: un système de traitement des paquets peut être rapide et flexible, tandis que les opérateurs et les utilisateurs disposent de peu de preuves de son…

Entreprises institutionnelles mondiales
FreeRADIUS et les décisions de confiance derrière l’accès réseau
Une connexion réseau peut se décider en quelques paquets, mais la confiance qui la sous-tend peut englober certificats, annuaires, équipements d’accès, partenaires d’itinérance et systèmes de comptabilité. FreeRADIUS rend cette politique inspectable et programmable, tout en…

Créateurs
Dave Maltz et la pile opérationnelle qui sous-tend le réseau d’Azure
Le rôle de Dave Maltz chez Microsoft se comprend par l’étendue de l’organisation qu’il dirige. Azure Networking couvre les services destinés aux clients, le DNS, la sécurité, le contrôle distribué, le déport côté hôte, les logiciels de commutation, les fabriques de centres de…

Histoire d'Internet
Le récépissé qui ne pouvait promettre la livraison
Avec DSN, SMTP transforma le rebond en preuve structurée sans abolir sa limite: l’expéditeur pouvait demander un rapport, mais aucun rapport ne pouvait attester au-delà de ce que le système avait observé.