
Domaine principal
Infrastructure
Au sein de la facette Domaine principal, l'analyse Infrastructure regroupe les articles par domaine principal afin que les lecteurs puissent suivre un périmètre précis de l'infrastructure Internet, de la gouvernance, des marchés de connectivité ou du capital numérique. Cette page rassemble les articles associés, les preuves publiques, les institutions, les entreprises, les personnes, l'exposition régionale, les dépendances opérationnelles et le contexte de marché qui pourraient sinon être répartis entre différentes pages de catégories. Elle explique le domaine, la classe d'acteurs probable, le contexte de marché ou de gouvernance, ainsi que les sources que les lecteurs devraient utiliser pour comparer les signaux. Opérateurs, analystes et lecteurs de gouvernance peuvent voir comment un même domaine se manifeste à travers les événements, les profils, les évolutions de marché, les preuves issues de sources publiques, les dépendances régionales et les décisions d'infrastructure à plus long cycle au fil du temps.
Entreprises télécoms nationaux Asie-Pacifique
Telstra examine les fonctions réseau critiques après la panne
Telstra examine d’autres fonctions réseau critiques après qu’un audit externe a relevé des lacunes de responsabilité et de supervision derrière la panne du système de synchronisation de juillet.

Dossier
L’option a disparu de la Reply. Son retrait restait à prouver : RFC 9915
Le rapport de changement montrait une Reply DHCPv6 sans l’ancien serveur de temps. L’inventaire du poste, lui, conservait la même adresse. Entre les deux se trouve toute la différence entre une décision du serveur et un état exécuté.

Tendances centres de données mondiales
Les commandes liées aux centres de données bondissent chez les fabricants de transformateurs
La hausse des commandes de transformateurs oblige les projets de centres de données à planifier plus tôt les livraisons, parallèlement au réseau et à la construction.

Dossier
La version TLS la plus récente a gagné. Le premier message PCEP devait encore attendre : RFC 9916
La RFC 9916 refuse de confondre modernité cryptographique et autorisation anticipée: PCEPS privilégie la version TLS la plus récente, mais interdit les données applicatives précoces.
IETF
Heather Flanagan et l’archive RFC qui ne peut pas se figer
Un document technique peut rester reconnaissable tout en changeant de support: XML corrigé, HTML régénéré, PDF rendu par un nouvel outil. Le risque n’est pas seulement de ne rien réparer; c’est de laisser une réparation de support devenir, sans contrôle, une réécriture du sens.…

Dossier
La Track a été acquittée. Aucun paquet ne l’avait encore empruntée : RFC 9914
La RFC 9914 permet à la racine RPL de projeter un itinéraire dans un réseau contraint. Son accusé positif engage le plan de contrôle sur un état et une durée; il ne transforme pas cet engagement en trajet observé ni en service rendu.

Dossier
Le lien indiquait le niveau supérieur, pas son état passé : RFC 9910
RFC 9910 rend les hiérarchies de ressources numériques plus faciles à parcourir dans RDAP. Encore faut-il ne pas prendre une destination de lien pour l’archive de ce qu’elle renvoyait auparavant.
Dossier
Le module était valide. Le registre avait déjà changé : RFC 9907
La RFC 9907 refuse une équivalence commode: un module YANG maintenu par l’IANA représente un registre, il ne devient pas le registre. Un contrôle syntaxique réussi n’atteste donc pas sa fraîcheur.

Dossier
Le serveur a préparé la demande, pas autorisé le certificat : RFC 9908
RFC 9908 donne au serveur EST un langage précis pour préparer une demande de certificat. Cette précision ne vaut ni preuve d'identité, ni autorisation, ni promesse de délivrance.
Dossier
Le registre avait libéré le port. Le pare-feu, lui, l’autorisait encore : RFC 9900
RFC 9900 retire trois numéros à d’anciens transports NETCONF sans effacer leurs noms de service. Cette décision mondiale est exacte; la disparition locale reste une enquête d’exploitation.
Dossier
Le registre a interdit de signer. La zone devait encore basculer : RFC 9904 et 9905
La RFC 9904 a fait des tableaux IANA le relevé vivant des recommandations DNSSEC. La RFC 9905 y a fermé la création SHA-1 tout en maintenant la validation. Une ligne normative ne reconfigure pourtant aucune zone.
Dossier
Le second sous-flux a rejoint la connexion. La résilience restait à prouver : RFC 9897
La RFC 9897 sait authentifier un nouveau sous-flux DCCP dans une connexion multipath. C’est une réussite précise du plan de contrôle, pas la preuve qu’un chemin a transporté le trafic utile ou sauvé le service.
Dossier
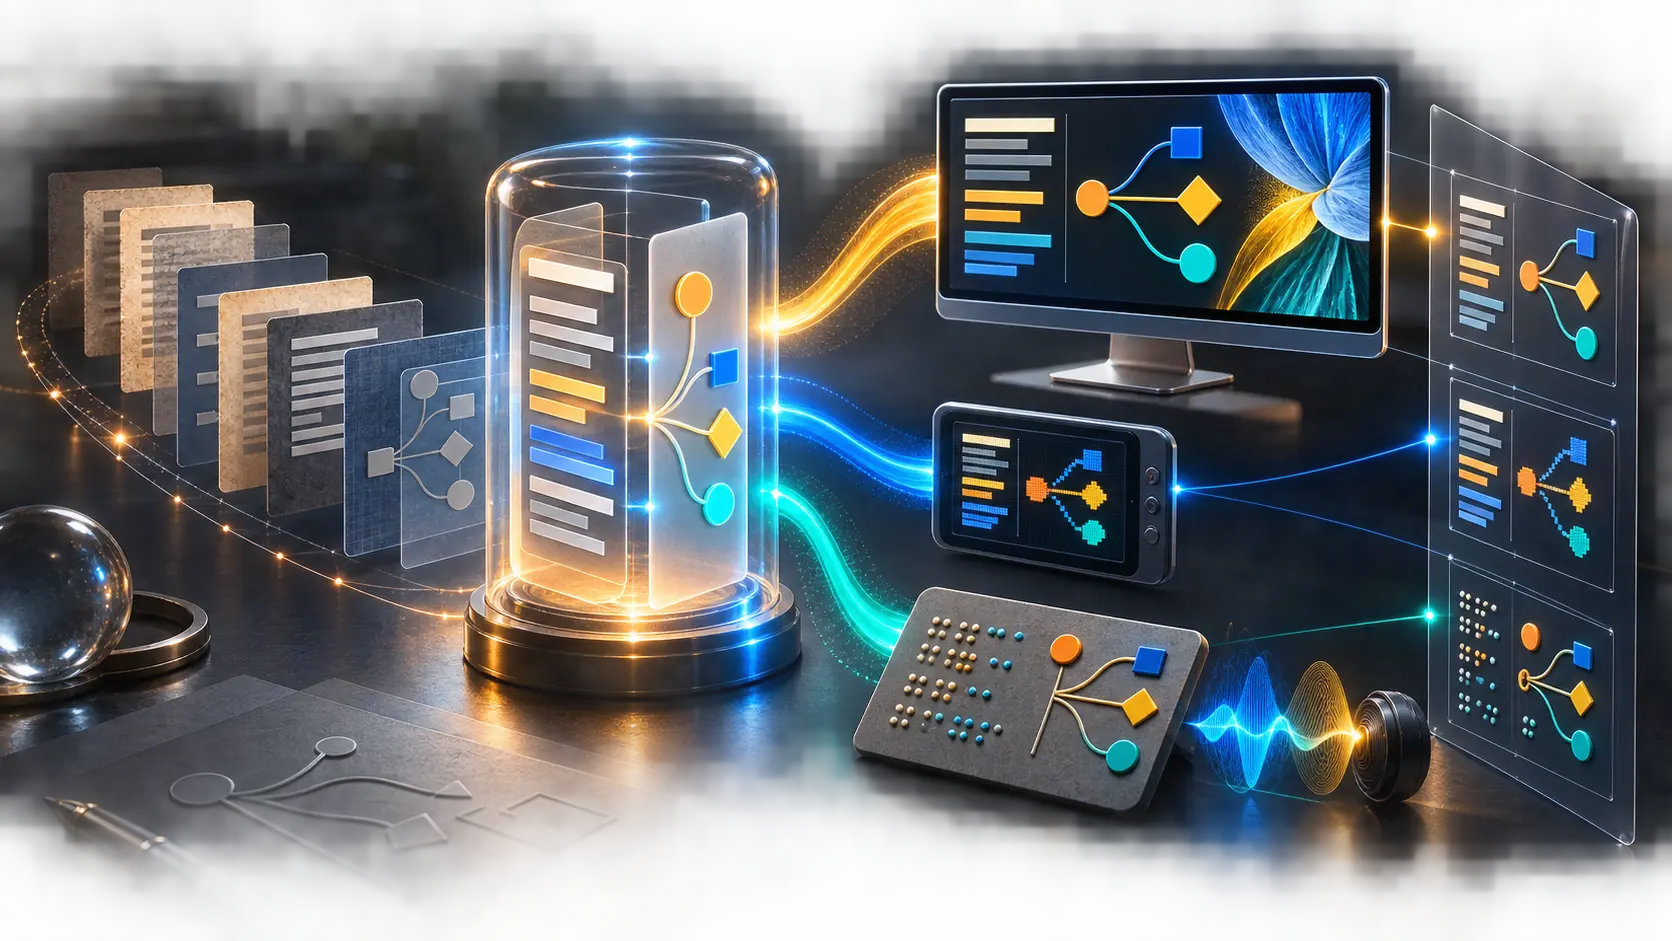
Le diagramme est entré dans le RFC définitif. Le texte gardait le sens : RFC 9896
RFC 9896 permet au RFC Production Center de faire évoluer les outils SVG sans figer une implémentation. L’invariant est ailleurs: le concept doit vivre dans le texte, et chaque rendu doit rester cohérent avec lui.
Dossier
La session a repris, pas son autorisation par défaut : RFC 9930
Un ticket de reprise sait éviter un travail déjà accompli. Il ne sait pas décider seul si l’identité authentifiée, les justificatifs et la politique qui fondaient l’accès hier sont encore ceux qu’il faut appliquer aujourd’hui.
Dossier
Le préfixe était déclaré inaccessible. Le récepteur gardait la décision : RFC 9929
Une route agrégée peut rester parfaitement annoncée alors qu’une destination qu’elle recouvre ne répond plus. RFC 9929 rend cette rupture visible, sans transformer le message en ordre adressé au reste du réseau.

LKNOG
L’appel à contributions 2019 de LKNOG faisait passer un même programme par deux files
Pour LKNOG3, les propositions devaient être retenues selon leur ordre d’arrivée, mais le comité pouvait conserver un nombre limité de créneaux pour des interventions exceptionnellement actuelles, importantes ou critiques pour les opérations. Le calendrier régissait donc la voie…

Dossier
La sonde a suivi la chaîne. Elle n’a pas établi le service.
Un paquet de contrôle peut être correctement fabriqué, correctement acheminé et correctement répondu sans démontrer ce qui est arrivé au trafic réel auquel un client attache une valeur.
Histoire d'Internet
Le fichier n’était pas un appel de télécopie : RFC 1314
En 1992, une page numérisée pouvait encore sembler liée à la machine qui l’avait prise et à celle qui devait l’imprimer. RFC 1314 a dénoué cette intuition. Il définit un format d’échange pour des images noir et blanc de type télécopie, mais il refuse de nommer ce fichier d’après…

Dossier
L’accusé a permis un autre envoi. Le chemin n’était pas rétabli : RFC 9937
Un accusé arrivait de nouveau et l’émetteur pouvait repartir. C’est une information utile pour une récupération TCP; ce n’est pas encore le constat que le chemin partagé, ni le service, est rétabli.

Dossier
Le contenu était du YAML. La décision devait rester locale.
Reconnaître `application/yaml`, c’est savoir quelle sérialisation a été reçue. Ce n’est pas encore savoir ce qu’elle autorise à croire, à appliquer ou à changer.