
Domaine principal
Infrastructure
Au sein de la facette Domaine principal, l'analyse Infrastructure regroupe les articles par domaine principal afin que les lecteurs puissent suivre un périmètre précis de l'infrastructure Internet, de la gouvernance, des marchés de connectivité ou du capital numérique. Cette page rassemble les articles associés, les preuves publiques, les institutions, les entreprises, les personnes, l'exposition régionale, les dépendances opérationnelles et le contexte de marché qui pourraient sinon être répartis entre différentes pages de catégories. Elle explique le domaine, la classe d'acteurs probable, le contexte de marché ou de gouvernance, ainsi que les sources que les lecteurs devraient utiliser pour comparer les signaux. Opérateurs, analystes et lecteurs de gouvernance peuvent voir comment un même domaine se manifeste à travers les événements, les profils, les évolutions de marché, les preuves issues de sources publiques, les dépendances régionales et les décisions d'infrastructure à plus long cycle au fil du temps.

Histoire d'Internet
La chaîne qui rendit une clé publique crédible : la gestion des certificats PEM
Une clé publique ne porte pas, à elle seule, la preuve de l'identité de son détenteur. Pour Privacy Enhanced Mail, la RFC 1422 organisa cette preuve autour de certificats, d'autorités de certification, de chemins de validation et d'informations de révocation.

IETF
L’uRPF amélioré permet d’admettre les chemins source plausibles sans faire confiance à toute route
Un paquet légitime d’un client multihomé peut arriver par un lien que le routeur récepteur n’utiliserait pas au retour. Le contrôle strict peut le rejeter; le contrôle lâche peut accepter toute source routée. La RFC 8704 propose une frontière plus précise: établir, interface par…
IETF
Le préfixe arrive avant la requête : comment la RFC 9872 transforme la découverte NAT64
Pour joindre un service IPv4 depuis un réseau IPv6 seul, un terminal doit connaître le préfixe IPv6 utilisé pour la synthèse d’adresses. La RFC 9872 fait de cette donnée un signal du réseau d’accès: PREF64 doit d’abord venir des annonces de routeur, la découverte DNS restant une…

Tendances télécoms nationaux Europe et Moyen-Orient
Un téléphone satellite stocké n’est pas un repli local tant que service, déploiement et acheminement ne sont pas testés
Un téléphone satellite peut diversifier les communications quand les réseaux terrestres tombent. Sa présence dans une armoire de crise ne prouve pas que l’équipe de permanence saura l’alimenter, le déployer, obtenir le service et joindre le destinataire prévu.
Histoire d'Internet
Le pointeur qui n’a jamais été hors bande : les données urgentes TCP
Les données urgentes TCP forment une petite surface de contrôle à longue histoire. Le bit URG donne un sens à un pointeur urgent de 16 bits, mais la RFC 793 décrivait la limite marquée de deux façons contradictoires. Cette ambiguïté est passée de la spécification aux…

IETF
ZONEMD permet au secondaire de vérifier la zone après le transfert
Un transfert achevé prouve que la livraison s’est terminée, pas que la copie assemblée correspond exactement à la zone voulue par l’éditeur. ZONEMD ajoute un condensat de la zone entière et sépare ainsi réception et vérification.
IETF
Le bitmap dit qu’une option UDP est apparue, pas ce qu’elle a fait : RFC 9870
Le RFC 9870 donne aux exportateurs IPFIX un moyen compact d’indiquer quels types d’options UDP ont été observés dans un flux. Sa valeur tient à la modestie de cette affirmation: il conserve une présence observée, pas l’historique des paquets, la décision du destinataire ni le…
IETF
Le repli DNS sur TCP est une voie de capacité, pas une exception
Un résolveur peut réussir toutes ses sondes UDP légères et échouer sur la première réponse qui compte. Dès qu’une réponse est tronquée, l’exactitude dépend de TCP: capacité d’écoute, état des connexions et politique des équipements intermédiaires deviennent alors des composantes…

Tendances télécoms nationaux Europe et Moyen-Orient
Une carte SIM prioritaire n’est pas un plan local tant que son activation et son usage ne sont pas vérifiés
Le dispositif MTPAS peut améliorer les chances d’accès d’un intervenant autorisé à un réseau mobile saturé. La présence d’une carte SIM spéciale dans un inventaire ne prouve ni que la bonne personne peut l’utiliser, ni que la chaîne d’activation est comprise, ni qu’une solution…

Récits
RIPE : un échec global peut masquer des changements
Dans la base RIPE, un message de mise à jour n'est pas nécessairement une transaction indivisible. Avant de relancer un traitement déclaré en échec, il faut retrouver le sort de chaque objet — y compris ceux qui ont déjà changé.
IETF
Une ancre de confiance négative permet au résolveur de suspendre DNSSEC sans modifier la zone
Lorsqu’une zone signée est mal configurée, le résolveur validant peut maintenir l’échec ou ouvrir une exception locale très ciblée. L’ancre de confiance négative rétablit l’accès sans réparer la zone: elle confie temporairement à l’opérateur du résolveur le pouvoir de retirer…

IETF
Mukul Srivastava et la jauge BMP qui comptait une RIB sans voir une route
Un total peut être exact et pourtant ne répondre qu’à une petite question. RFC 9972 donne à BMP des jauges pour dire combien de routes se trouvent, maintenant, dans une vue RIB précisément nommée. Ce n’est ni la fiche d’une route, ni le journal d’une décision de politique, ni une…

IETF
Les rôles BGP transforment une relation de peering en frontière contre les fuites de routes
Avant d’échanger la moindre route, deux réseaux peuvent déclarer le type de voisin qu’ils pensent avoir. Le RFC 9234 transforme cette déclaration bilatérale en contrôle: des rôles incompatibles peuvent empêcher l’établissement de la session, puis l’attribut Only to Customer peut…
IETF
Un cookie DNS apporte une preuve limitée de retour, pas l’identité du client
Lorsqu’un serveur valide un DNS Server Cookie, il obtient un indice utile: cette adresse source et ce Client Cookie ont déjà reçu une réponse portant la valeur attendue. Cet indice complique l’usurpation hors chemin. Il ne transforme ni une adresse partagée ni un processus de…
Entreprises services cloud mondiales
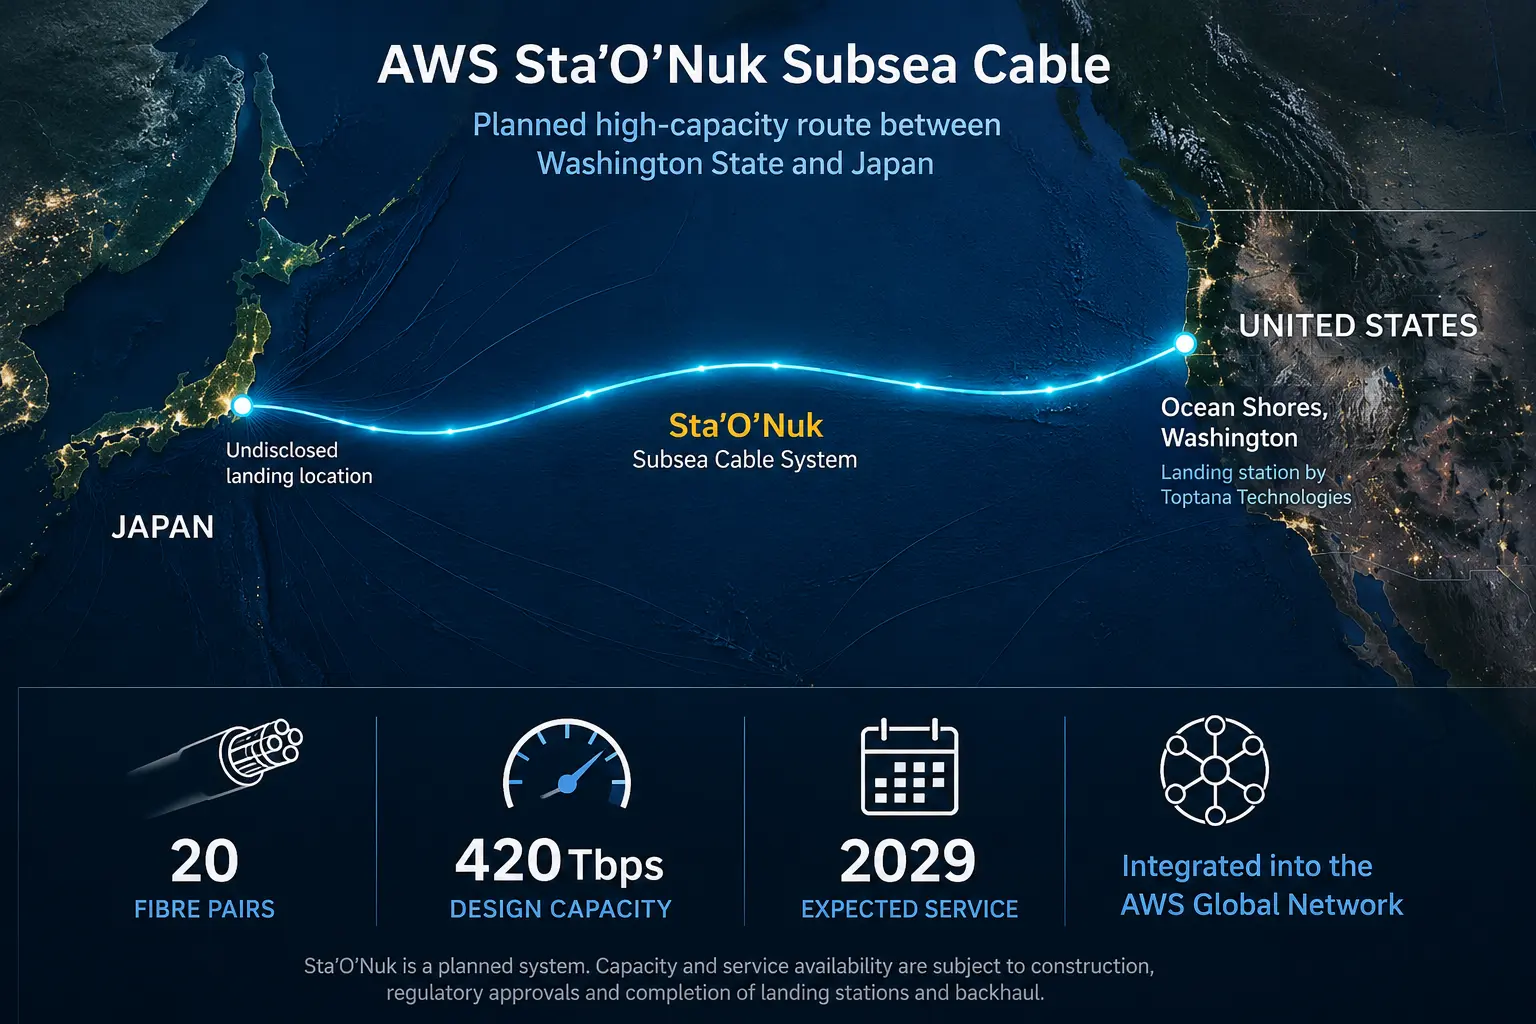
AWS prévoit un câble sous-marin États-Unis-Japon de 420Tbps
AWS développe Sta’O’Nuk, un câble sous-marin de 20 paires de fibres entre l’État de Washington et le Japon, dont la mise en service est prévue en 2029.

Tendances mondiales des télécoms nationaux
SES et De Boer Marine étendent leur partenariat FlexMaritime
SES fournira la connectivité FlexMaritime, tandis que De Boer Marine assurera l’installation et la gestion à bord pour ses clients maritimes dans le cadre d’un accord pluriannuel.

Tendances institutionnelles Asie-Pacifique
L’ordinateur quantique à atomes neutres Shunkai entre en service au Japon
Au Japon, Shunkai fonctionne initialement avec environ 50 qubits, tandis que les chercheurs travaillent sur sa stabilité, son accès externe et son passage à l’échelle.

Tendances institutionnels Europe et Moyen-Orient
North Media rachète la plateforme d’équilibrage BEAM pour 9 millions de DKK
North Media a acquis BEAM, une plateforme logicielle conçue pour agréger des actifs énergétiques distribués destinés au marché danois de l’équilibrage.

Tendances télécoms nationaux Europe et Moyen-Orient
Neo Space Group et Arabsat signent un protocole d’accord sur les services satellitaires
Neo Space Group et Arabsat exploreront les communications satellitaires, les services géospatiaux et d’autres technologies spatiales dans le Golfe et au Moyen-Orient.

Tendances centres de données Amérique du Nord
Nscale boucle un financement de 3 Md$ pour deux sites d’IA aux États-Unis
Deux prêts distincts à tirage différé financeront les déploiements de Nscale au Texas et en Caroline du Nord, notamment les GPU, le réseau, le stockage, le refroidissement et la rénovation du site.