
Type de contenu
Research
Dans la facette Type de contenu, les articles de type Research de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.

Histoire d'Internet
Le /48 IPv6 était un point de départ, pas une taille pour tous les sites
Le débat sur le /48 ne s’est pas achevé quand l’IPv6 a manqué d’espace. Il a changé lorsque les organismes chargés des politiques ont dû transformer une recommandation nette en règles applicables à des sites dont les usages et les réseaux ne se ressemblaient pas.

IETF
Un vCon signé n’est pas encore une conversation prouvée
Le conteneur vCon peut réunir entités, échanges, pièces jointes et analyses tout en protégeant ses octets par signature. Cette intégrité est une fondation, pas un verdict sur l’exhaustivité de la capture, la véracité des identités, la validité du consentement ou l’autorité de…

Histoire d'Internet
Le cœur oubliait le flux. Les bords devaient encore prouver sa réservation : RFC 3175
La RFC 3175 proposait de rendre RSVP supportable à grande échelle en retirant du cœur une partie de la mémoire par flux. Elle ne promettait pas qu’un gros bloc de bande passante rendrait chaque engagement individuel vrai. Plus le centre devenait sobre, plus les deux bords…

Histoire d'Internet
L’IETF a supprimé une règle qui pouvait décourager les nouveaux venus
En 2014, une révision de l’IETF a fait plus que rafraîchir un guide de conduite: elle a reconnu qu’un avertissement adressé aux nouveaux venus pouvait les dissuader de participer, puis l’a retiré.

Histoire d'Internet
Les MIB DNS ne furent pas déployées. La RFC 3197 en a tiré la leçon.
La RFC 3197 est un rare retour d’expérience normatif: elle constate que deux MIB de gestion DNS n’ont jamais été déployées, et voit dans cet échec une leçon sur le projet, non sur le DNS.
Histoire d'Internet
La zone était critique, mais elle ne devait pas rester la tâche des serveurs racine : RFC 3172
La RFC 3172 imposait aux serveurs de `.arpa` une discipline digne de la racine du DNS. Elle disait pourtant que leur présence sur des machines de la racine devait changer. Cette tension révèle un principe solide: préserver le nom et le service n’oblige pas à consacrer l’opérateur…

IETF
Un client désigne son garant ; le serveur d’autorisation garde le dernier mot
Un nouveau projet OAuth veut rendre visible l’autorité de l’attestateur dans les métadonnées du client. Cette transparence ne fusionne pourtant ni l’endossement, ni la confiance cryptographique, ni l’autorisation: elle oblige au contraire à prouver chacune de ces décisions.
Histoire d'Internet
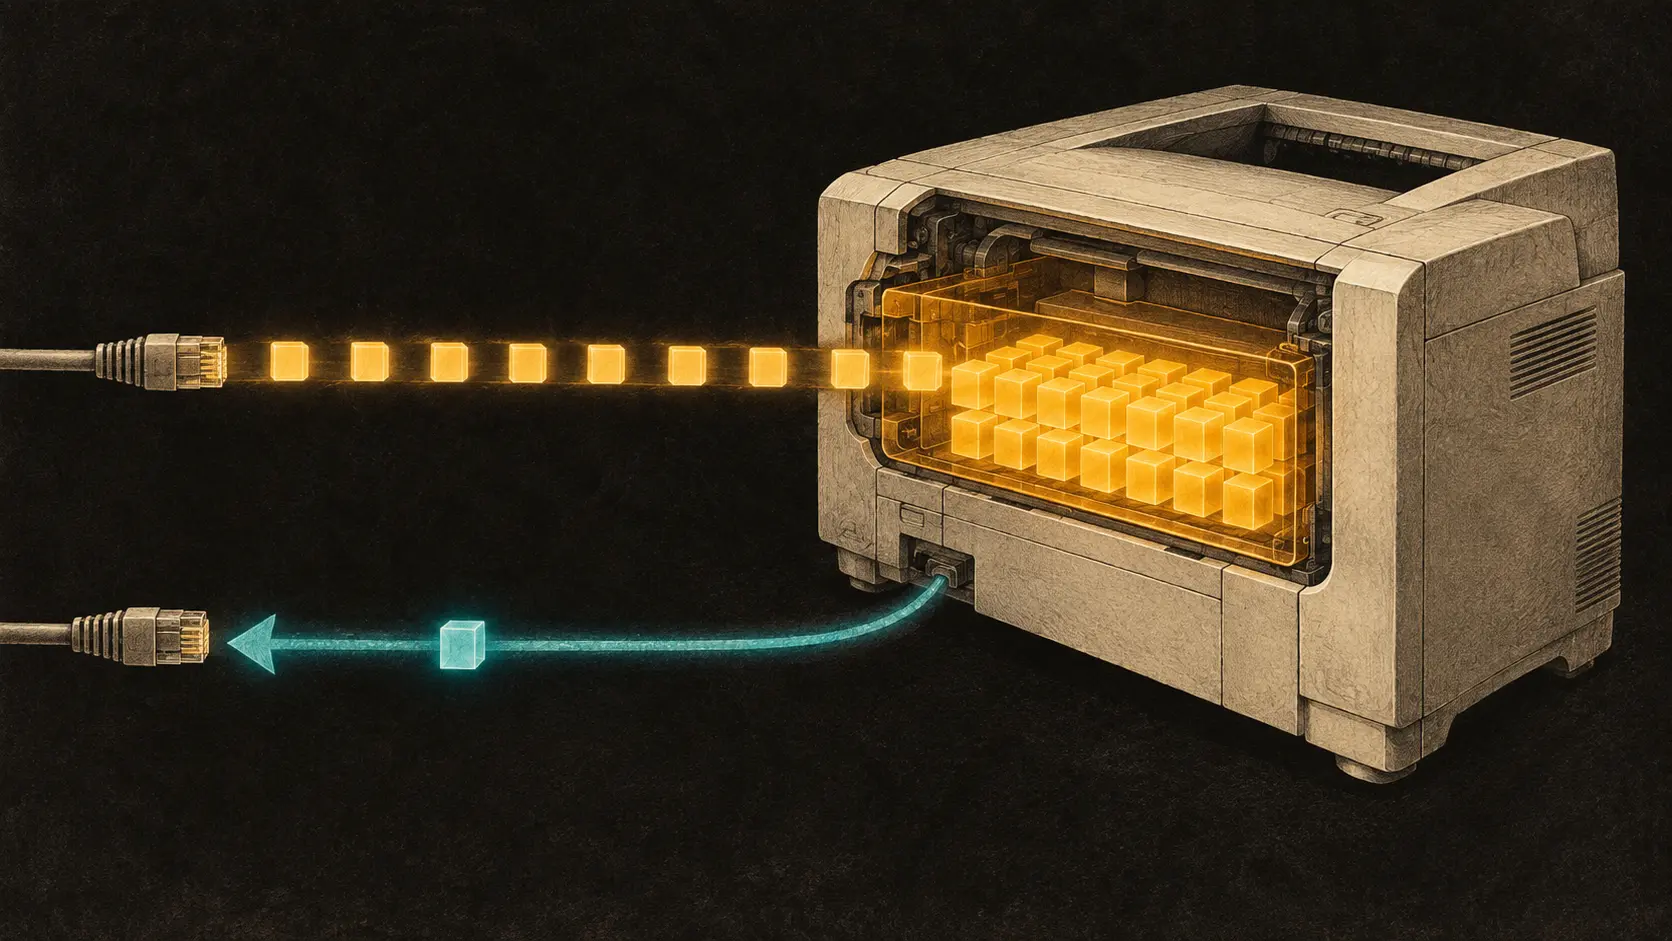
L’imprimante devait recevoir toute la requête avant de répondre : RFC 3196
En 2011, une correction discrète apportée à un ancien guide d’impression a déplacé une frontière importante: la réponse finale d’une imprimante IPP ne pouvait plus être laissée à l’appréciation de chaque implémentation alors que le document arrivait encore.

Histoire d'Internet
Le registre avait attribué l’adresse multicast. Il devait encore vérifier son usage : RFC 3171
Une adresse peut rester des années dans une table et pourtant perdre la raison qui l’y avait conduite. En 2001, la RFC 3171 ne confondait pas la permanence visuelle du registre avec une nécessité perpétuelle: l’attribution devait rester exceptionnelle, être réexaminée et, lorsque…

IETF
Le DNS a publié le schéma. Le serveur doit encore décider de l’exécuter.
Distribuer la syntaxe d’un nouveau type de ressource par le DNS peut raccourcir le cycle d’adoption. Cela ne transforme pas une description authentifiée en capacité opérationnelle. Entre les deux se trouvent le rapprochement des versions, les essais du parseur, le chargement…

Histoire d'Internet
Un accusé BEEP n’authentifiait pas l’événement : RFC 3195
La RFC 3195 faisait passer syslog d’un datagramme au mieux à un canal BEEP fiable et ordonné, puis proposait des réponses par entrée. Aucun de ces accusés ne prouve qu’un événement est authentique, conservé durablement ou suivi d’effet.
Histoire d'Internet
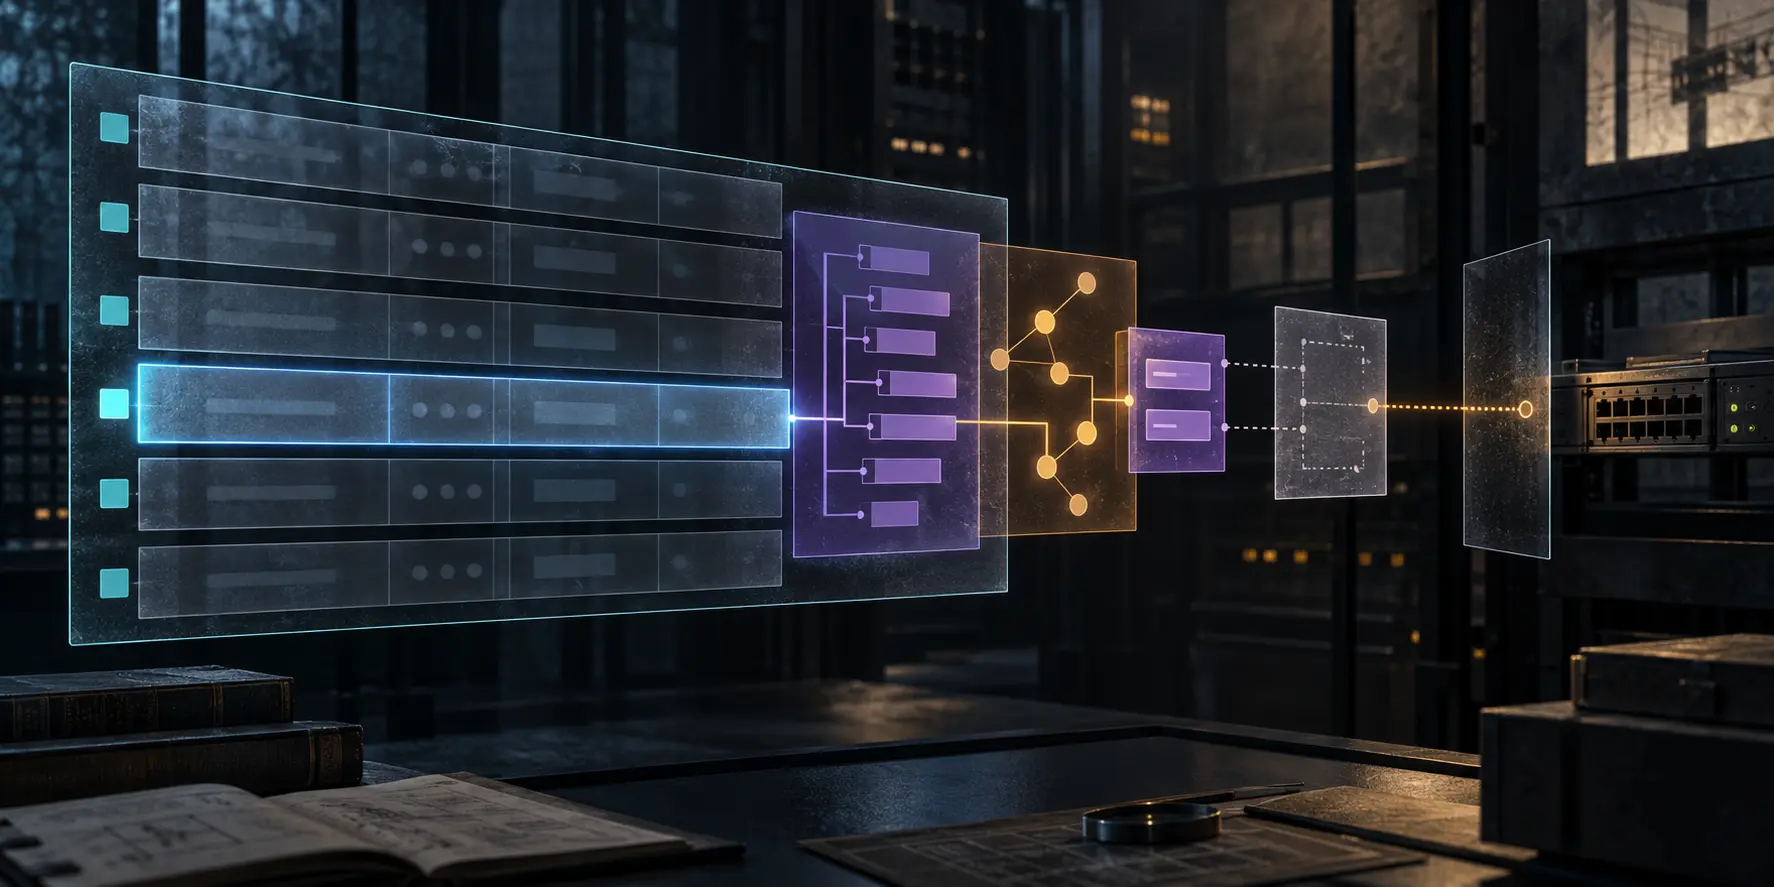
L’index nommait la ligne de politique. Il n’en expliquait pas le sens : RFC 3159
Deux lignes arrivent dans un équipement. Elles contiennent les mêmes conditions, la même action et les mêmes références; seul leur numéro change. S’agit-il de deux politiques ou de deux adresses pour un contenu identique ? Avec la RFC 3159, SPPI refusait de charger l’identifiant…

IETF
Le contrôleur connaissait la position. Les paquets devaient encore en tirer parti.
La révision 07 transforme la liste des positions de labels d’entropie en remplacement complet plutôt qu’en correction partielle. Cette précision protège l’état du plan de contrôle, mais elle ne démontre ni la programmation effective du matériel ni l’usage du label par le hachage…
Histoire d'Internet
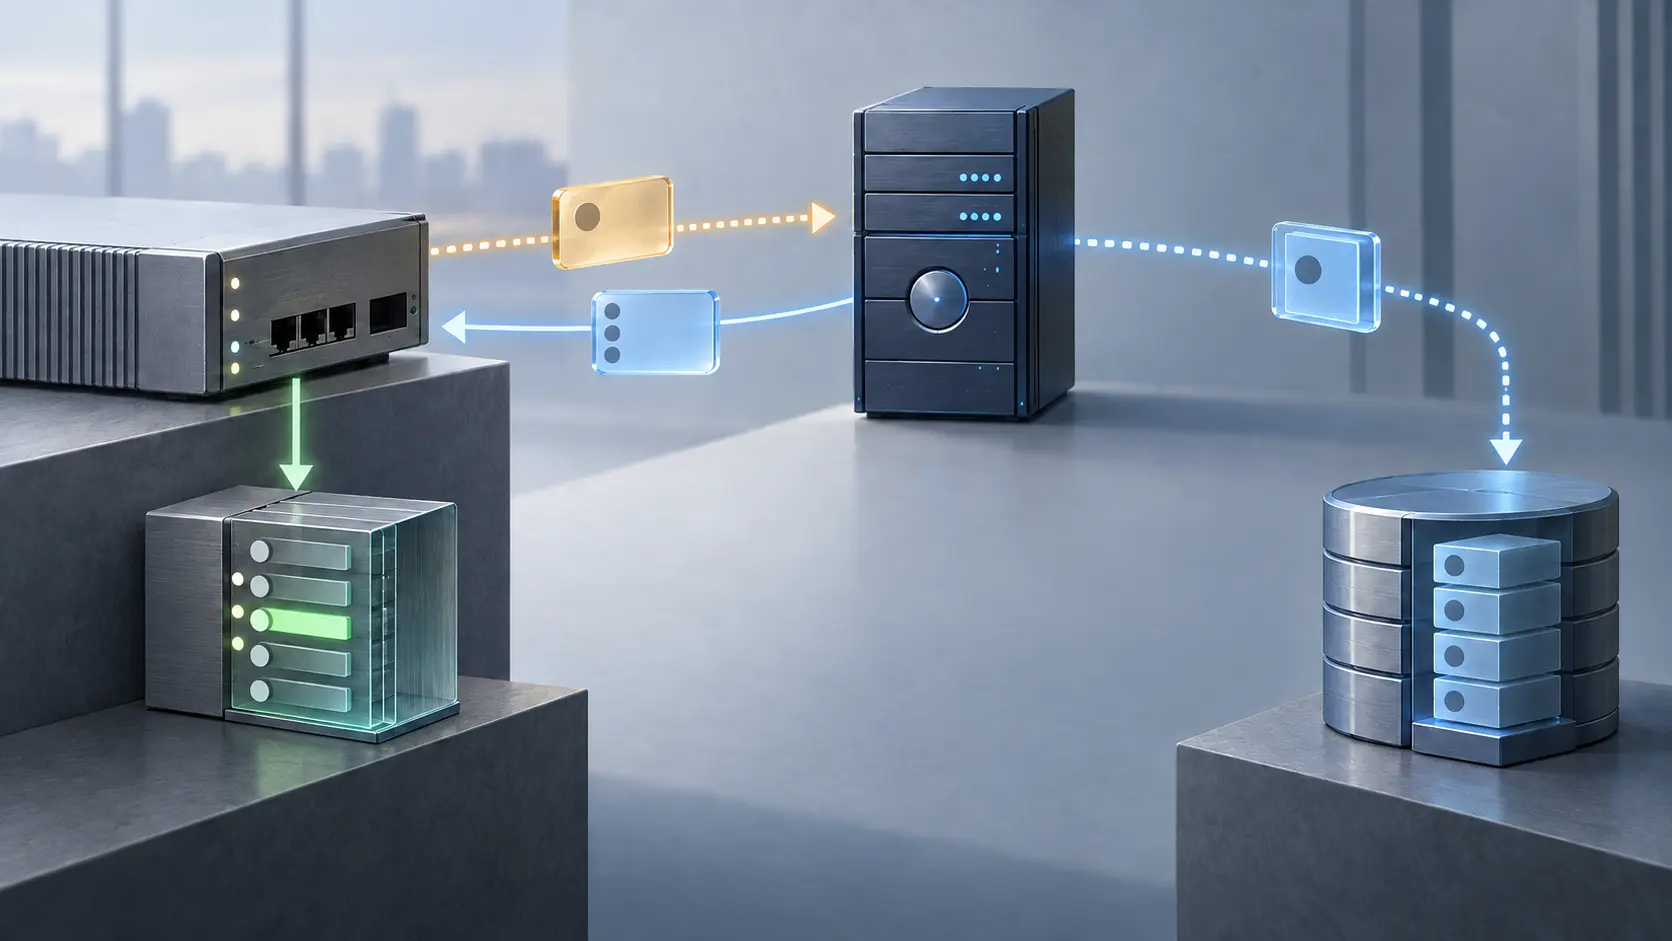
Le serveur a tranché. Le NAS devait encore agir : RFC 3169
La RFC 3169 sépare trois fonctions: l’équipement d’accès décrit la session, le serveur AAA décide si elle est autorisée, puis le NAS doit appliquer cette décision. La liste de critères publiée en 2001 ne prouve pas que les réseaux aient tous réalisé cette chaîne.

Histoire d'Internet
Le traducteur modifiait les paquets. Il devait aussi modifier les rapports : RFC 3158
Un traducteur RTP pouvait alléger un flux, réunir plusieurs paquets ou changer sa cadence tout en conservant l’identifiant de la source. La vidéo pouvait donc parvenir au destinataire alors que les rapports RTCP continuaient de raconter l’ancien flux. RFC 3158 a rendu cette…

IETF
Le jeton enfant était valide. La chaîne devait encore l’autoriser.
Une signature correcte sur un jeton délégué ne suffit pas à produire un pouvoir exploitable. Le projet OAuth étudié exige de remonter jusqu’à une racine reconnue, de prouver chaque délégation et chaque réduction, puis de laisser au serveur de ressources sa décision locale.

Histoire d'Internet
Le RFC disait « Standards Track » ; sa notice dit aujourd’hui « Historic » : RFC 3167
Un document d’archive conserve les mots de sa publication, tandis que sa notice de référence peut évoluer. En demandant le reclassement du RFC 1745, le RFC 3167 rend visible l’écart entre ces deux temporalités.

Histoire d'Internet
Le serveur n’avait pas besoin du texte clair pour contrôler la disponibilité : RFC 3157
Un coffre peut ignorer le contenu de l’enveloppe qu’il garde et conserver pourtant le pouvoir de la rendre introuvable. En août 2001, RFC 3157 appliquait cette dissociation aux identifiants cryptographiques devenus mobiles. Chiffrer une clé privée pendant son stockage et son…

IETF
Le fabricant a signé les nouvelles racines. Le serveur de livraison restait non authentifié.
Un équipement peut recevoir des certificats d’autorité par un canal dont il ne reconnaît pas encore le serveur. La sécurité ne tient alors qu’à une discipline stricte: vérifier l’objet, décider localement de modifier la confiance, puis ouvrir une nouvelle session où l’identité du…

Histoire d'Internet
L’opérateur junior pouvait lancer le script ; le senior l’avait préparé : RFC 3165
En 2001, le Script MIB a transformé les scripts d’administration à distance en objets que l’on pouvait transférer, suivre et contrôler. Son exemple d’urgence traçait une limite nette: les opérateurs juniors pouvaient déclencher un lancement préparé, tandis que les seniors…