
Type de contenu
Research Article
Dans la facette Type de contenu, les articles de type Research Article de BTW.MEDIA sont regroupés selon un même format éditorial, afin de permettre aux lecteurs de comparer briefings, profils, notes de risque, analyses de marché et reportages d'événements sans mélanger différents types de preuves. Cette page explique comment ce type de contenu met en perspective les événements liés à l'infrastructure Internet, les mouvements d'entreprises, les décisions de gouvernance, les signaux opérationnels et les preuves publiques sur l'ensemble du site. Les lecteurs peuvent ainsi identifier les acteurs ou systèmes d'infrastructure les plus fréquents, comprendre comment la qualité des sources modifie l'interprétation et déterminer si le contenu relève d'un profil durable, d'un événement urgent, d'un signal de marché stratégique ou d'une évolution de gouvernance. Le résultat est une page de recherche utile aux opérateurs, investisseurs, clients, analystes et décideurs publics qui doivent comprendre les conséquences, le calendrier et les preuves qui sous-tendent des formats d'articles similaires.
Entreprises services cloud mondiales
L’attaque de 2004 contre Akamai a transformé le basculement en périphérie en épreuve de responsabilité
Le récit circonscrit publié par Akamai après une attaque par déni de service en 2004 montre pourquoi la résilience d’un réseau distribué ne se démontre ni par son nombre de serveurs ni par son schéma d’architecture: elle doit être établie à partir de l’état réel du DNS, du…
Entreprises services cloud mondiales
En 2016, l’attaque Mirai contre OVH a transformé la capacité anti-DDoS en épreuve de responsabilité
Le pic supérieur à un térabit par seconde annoncé par OVHcloud ne prend toute sa valeur que relié à des preuves sur le débit de paquets, le déclenchement du filtrage, l’acheminement du trafic légitime et le rétablissement effectif des services.
Entreprises services cloud mondiales
GitHub en 2018 : l’attaque memcached qui a mis à l’épreuve l’anti-usurpation et le basculement vers la mitigation
La réponse de GitHub à une attaque culminant à 1,35 Tbit/s montre que la résilience face aux DDoS dépend autant de la validation des adresses sources, de l’autorité de routage et du transfert vers un prestataire de mitigation que de la capacité brute disponible.

Télécoms nationaux dans le monde
Panne mobile de Rogers en 2021 : quand le retour arrière d’une mise à niveau centrale devient un test de responsabilité
Une mise à jour logicielle testée avant son déploiement a néanmoins déconnecté des clients mobiles partout au Canada, révélant l’écart entre l’autorisation d’un changement et la preuve qu’un réseau national peut en limiter la portée, l’interrompre, revenir à un état sûr et…
Entreprises télécoms nationaux Europe et Moyen-Orient
La panne AS5089 de Virgin Media en 2023 a fait du retrait de route et de l'isolement de bordure un test de responsabilité
Le résumé de veille La panne AS5089 de Virgin Media en 2023 a fait du retrait de route et de l'isolement de bordure un test de responsabilité explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché…

Entreprises télécoms nationaux Europe et Moyen-Orient
L’erreur de politique de routage de Telia Carrier en 2016 a fait du basculement de transit Tier 1 un test de responsabilité
Une mise à jour ordinaire de politique de routage peut laisser les annonces BGP visibles tout en envoyant les paquets vers un trou noir. L’incident de Telia Carrier en juin 2016 montre pourquoi la responsabilité d’un opérateur de dorsale doit être jugée sur la livraison réelle du…

Entreprises télécoms nationaux Amérique du Nord
En 2024, la zone racine périmée de C-Root a fait de la fraîcheur de publication un test de responsabilité
C-Root a continué de répondre aux requêtes DNS tout en présentant pendant plusieurs jours une version ancienne de la zone racine. Cet incident montre qu’un service racine ne peut pas être jugé uniquement sur sa disponibilité: il doit aussi démontrer que l’état faisant autorité…
Entreprises institutionnels Europe et Moyen-Orient
L’échec du rollover DNSSEC de .RU en 2024 a fait de la vérification de zone signée un test de responsabilité
Le rollover ZSK DNSSEC planifié de .RU en janvier 2024 a révélé un problème de responsabilité étroit mais sérieux: des serveurs DNS autoritaires redondants ne protègent pas les usagers quand l’artefact de zone signé qu’ils distribuent est lui-même incohérent.
Entreprises télécoms nationaux Europe et Moyen-Orient
La fuite LACP d’AMS-IX en 2023 a transformé l’isolation du tissu de peering en test de responsabilité
L’incident d’Amsterdam montre qu’une politique d’interconnexion n’est réellement protectrice que si les commutateurs, les filtres, l’approvisionnement des ports et les chemins de secours en imposent effectivement les limites.
Entreprises services cloud mondiales
La fuite BGP de Google en 2017 a transformé le filtrage de transit en test de responsabilité pour la joignabilité japonaise
Le 25 août 2017, l’incident n’a pas été seulement une panne visible depuis le Japon: il a exposé une chaîne de contrôles où l’export BGP de Google, l’import et la redistribution par Verizon, l’attraction des préfixes plus spécifiques et les délais de convergence ont compté…
Entreprises télécoms nationaux Asie-Pacifique
L’incendie d’Ahyeon chez KT a transformé la diversité de routes locales en test de responsabilité
Le feu du 24 novembre 2018 dans la section souterraine de communications de la succursale KT d’Ahyeon n’est pas seulement un incident de génie civil ou de réparation commerciale. Il expose une question plus stricte: un central local, ses conduits, ses fibres, ses câbles et les…
Entreprises télécoms nationaux Amérique du Nord
La panne longue distance d’AT&T en 1990 a fait de l’isolement des changements de signalisation un test de responsabilité
Quand une reprise normale d’un commutateur 4ESS de New York a rencontré un défaut logiciel commun dans la signalisation CCS7, le problème n’a pas été la seule panne matérielle initiale. Il a été la capacité d’un changement de code largement déployé à transformer un état de…
Entreprises institutionnels Europe et Moyen-Orient
L’échec DNSSEC de DENIC en 2026 a fait de la parité des systèmes de signature une question de responsabilité
La panne .de des 5 et 6 mai 2026 montre qu’un registre distribué ne protège la continuité que si l’état signé partagé reste valide, vérifiable et réversible.
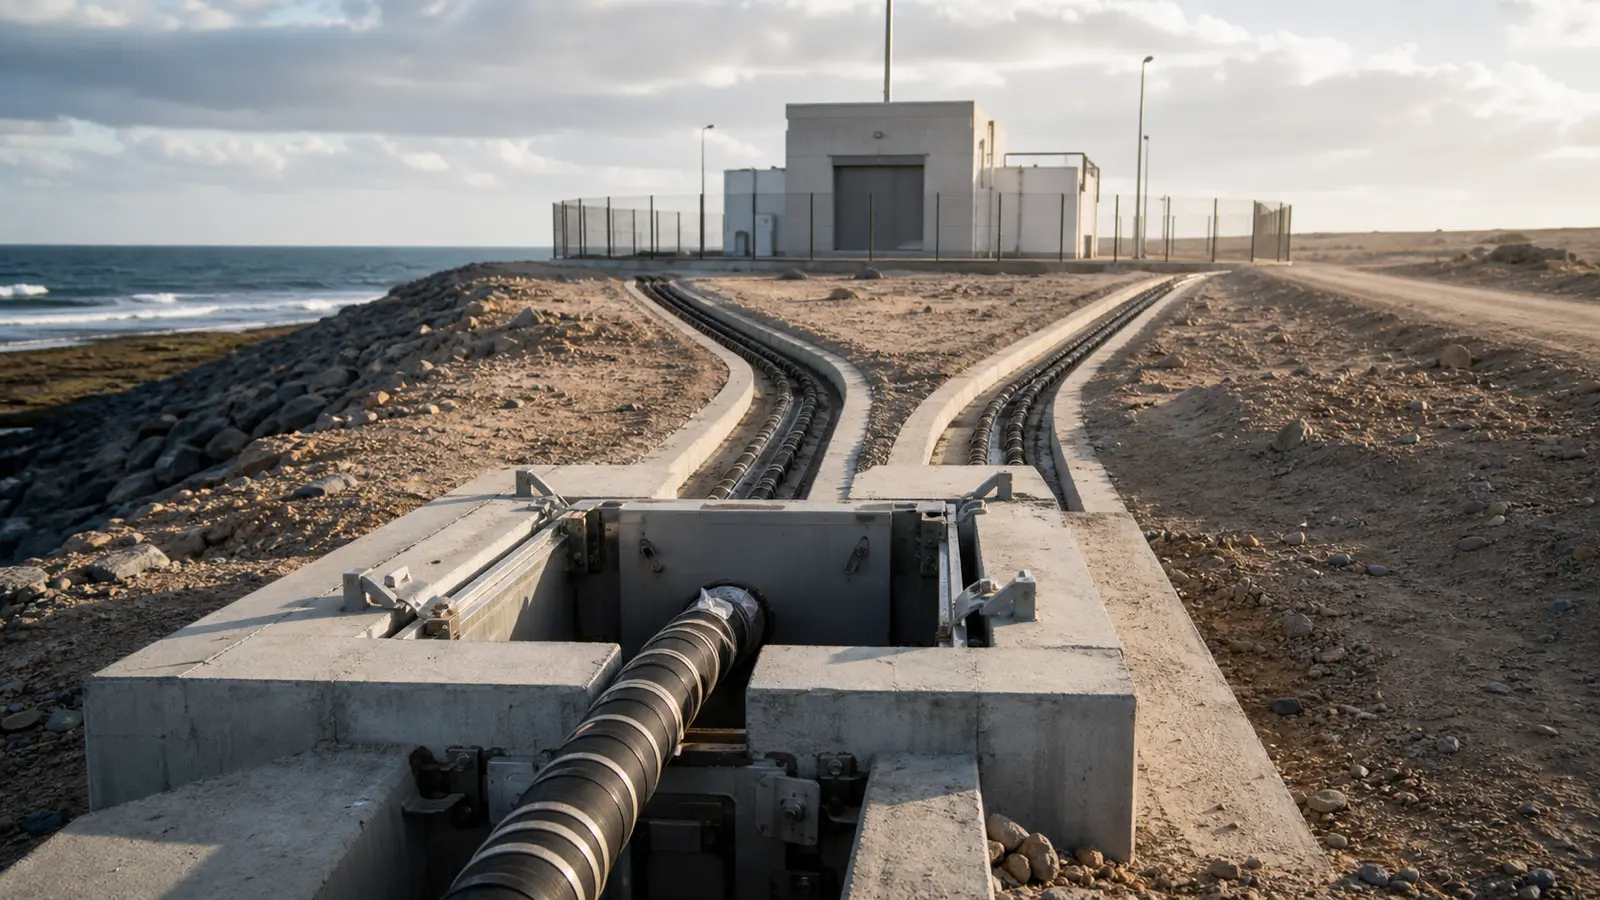
Entreprises institutionnels Afrique
Mauritanie 2018 : la rupture du câble ACE a transformé la diversité des routes internationales en test de responsabilité
La coupure observée près de Nouakchott en mars 2018 n’est pas seulement un incident de câble sous-marin. Elle expose une question plus stricte: quand la liaison principale tombe, quelles routes physiques, quelle capacité de secours, quels tests de bascule et quels comptes rendus…
Télécoms nationaux dans le monde
La fuite de routes China Telecom de 2010 a transformé le volume de préfixes en test de responsabilité
Le résumé de veille La fuite de routes China Telecom de 2010 a transformé le volume de préfixes en test de responsabilité explique le développement, les preuves publiques disponibles, les organisations concernées, le contexte régional, l’exposition au marché et les conséquences…

Entreprises institutionnelles Asie-Pacifique
La double rupture des câbles de Matsu a transformé la capacité de secours en test de responsabilité
En février 2023, l’archipel de Matsu n’a pas seulement perdu deux câbles sous-marins. Il a révélé l’écart entre une redondance nominale, une liaison de secours réellement dimensionnée et la preuve publique qu’un territoire insulaire peut continuer à fonctionner quand ses routes…

Entreprises institutionnels Europe et Moyen-Orient
La coupure Internet en Arménie (2011), un test de responsabilité de la fibre transfrontalière
Le 28 mars 2011, des dommages sur des lignes de fibre en Géorgie ont réduit l’essentiel de la capacité Internet internationale disponible pour l’Arménie. La leçon durable n’est pas qu’une personne avec une pelle peut « couper un pays », mais que plusieurs fournisseurs peuvent…

Entreprises institutionnels Europe et Moyen-Orient
La triple rupture de câbles de Jersey en 2016: test de responsabilité par la séparation géographique
Lorsque trois des quatre câbles sous-marins internationaux de JT ont été coupés le 28 novembre 2016, les Îles Anglo-Normandes n’ont pas disparu d’Internet. Le trafic a été rerouté via le lien France restant, des navires spécialisés ont été mobilisés, et les câbles endommagés ont…
Télécoms nationaux dans le monde
Panne 2021 de Comcast: la limite de table de routage comme test de responsabilité
Les pannes de novembre 2021 de Comcast ont montré que le reroutage n'est pas une preuve de résilience quand les chemins alternatifs aboutissent au même domaine de contrôle altéré. L'observation externe a relié des pertes de paquets à Sunnyvale et une revue ultérieure a attribué…
Télécoms nationaux dans le monde
La fuite BGP de Rostelecom en 2020 révèle les limites de la validation d'origine
L’incident de routage de Rostelecom en avril 2020 montre qu’un enregistrement RPKI d’origine valide ne garantit pas un contrôle de chemin complet. La responsabilité opérationnelle dépend des données RPKI exactes, de caches de relying party à jour, de filtres d’import/export…