
Résumé
- DNSViz est un projet open source de diagnostic, de visualisation et de mesure de DNS et DNSSEC, créé et principalement maintenu par Casey Deccio. DNS-OARC exploite la version publique sur dnsviz.net, mais héberger le service ne signifie pas posséder chaque décision logicielle.
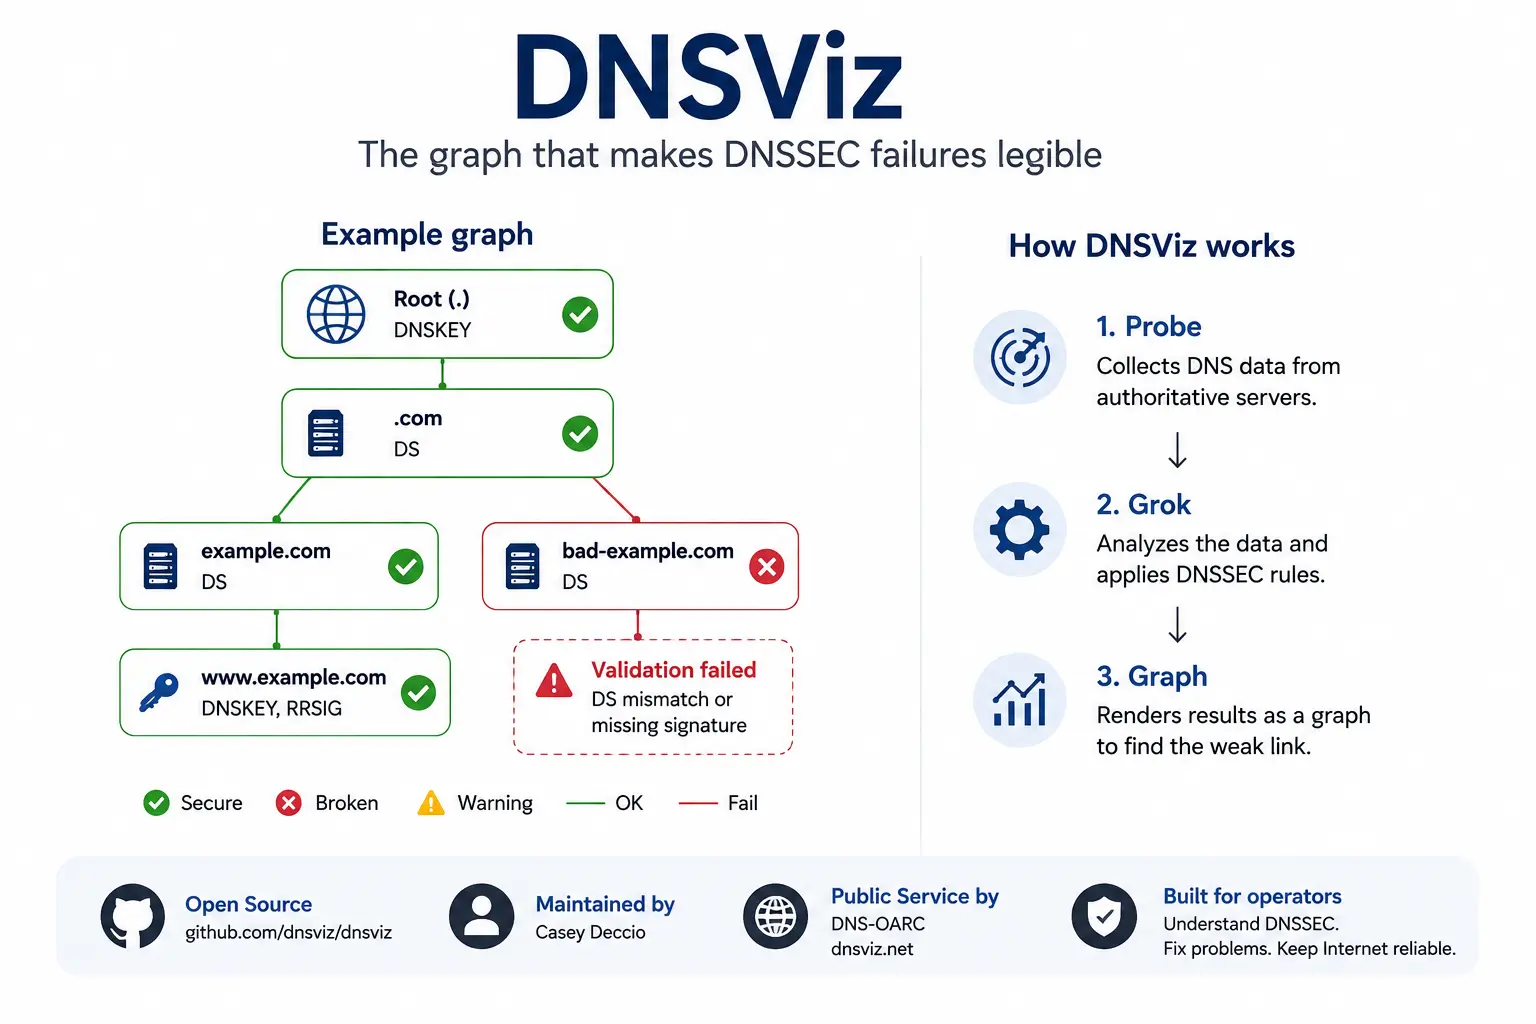
- Le résultat caractéristique du projet est un graphe des relations d’authentification et de délégation. Il relie l’enregistrement DS de la zone parente aux enregistrements DNSKEY de la zone enfant, aux signatures RRSIG et aux preuves NSEC ou NSEC3, afin de montrer quel lien semble manquant, obsolète, incohérent ou cryptographiquement invalide.
- DNSViz est une boîte à outils et non un simple site. Le flux de travail en ligne de commande sépare la collecte, l’analyse et le tracé via
probe,groketgraph, ce qui permet de conserver des observations, d’automatiser les contrôles et d’exécuter l’outil depuis des points d’observation privés ou maîtrisés. - Le résultat est une preuve à un endroit et à un moment donnés, pas une certification universelle. Anycast, le DNS à vues multiples, les caches des résolveurs, les ancres de confiance, les politiques d’algorithmes, la perte de paquets transitoire et les rotations rapides de clés peuvent amener un autre observateur à voir autre chose.
- DNSViz ne répare pas automatiquement la zone, et un avertissement ne suffit pas à déterminer l’impact commercial. Un graphique vert ne garantit pas le succès de tous les résolveurs, et un graphique rouge décrit un état technique sans prouver une intention malveillante.
- La version d’avril 2025 a étendu l’analyse des déploiements multi-signataires, des signaux CDS et CDNSKEY, de la cohérence des réponses négatives et d’autres situations opérationnelles récentes. Ces ajouts reflètent la complexité des changements de fournisseurs DNS et de l’automatisation de la mise à jour de la délégation entre parent et enfant.
- Les contrôles publics répétés ont aussi créé une ressource de recherche. Une étude universitaire de 2025 a utilisé un grand ensemble d’instantanés DNSViz de 2020 à 2024 pour analyser les erreurs DNSSEC à grande échelle, les résultats restant influencés par les noms soumis, les calendriers de balayage et les politiques de conservation.
- L’importance de DNSViz tient au fait qu’il donne aux opérateurs de domaines, aux fournisseurs DNS faisant autorité, aux bureaux d’enregistrement, aux registres et aux équipes de résolveurs une interprétation commune d’une panne. Sa valeur à long terme dépend de la continuité des versions, de la succession des mainteneurs, de la clarté des politiques de service et de son usage avec les journaux de résolveurs, les outils de contrôle de registre et l’historique des changements.
Quand un domaine sécurisé apparaît soudainement comme « bogus »
Une panne DNSSEC atteint généralement l’opérateur sous la forme d’un verdict lapidaire. Un résolveur qui valide DNSSEC classe la réponse comme bogus, ou une application cesse de résoudre le nom, ou un système de supervision signale qu’un domaine signé est devenu inaccessible. Le verdict peut être techniquement correct mais opérationnellement pauvre, car il dit que la chaîne de preuves n’a pas été vérifiée sans montrer immédiatement quelle organisation, quel enregistrement ou quel moment du processus de changement a rompu la chaîne.
L’ambiguïté vient de la répartition des responsabilités. La zone parente publie des informations sur l’enfant, l’enfant publie les clés et les signatures, les serveurs faisant autorité fournissent les enregistrements, puis les résolveurs récursifs appliquent leurs ancres de confiance et leurs politiques locales. Un enregistrement DS obsolète chez le parent peut invalider une zone enfant correctement signée, une signature expirée peut faire échouer une délégation saine, et une réponse négative peut échouer même lorsque le nom demandé n’existe réellement pas.
DNSViz a été créé pour étendre ce verdict étroit à une explication vérifiable. Il collecte les données faisant autorité pertinentes, reconstruit les relations entre les enregistrements et place un marqueur à l’endroit où la chaîne observée semble rompue. Le projet ne rend pas DNSSEC simple; le protocole et ses frontières administratives restent complexes, mais il rend la complexité visible dans une mesure qui permet à l’opérateur de savoir quoi vérifier ensuite.
DNSSEC répartit une décision unique entre plusieurs organisations
La résolution DNS ordinaire traverse déjà plusieurs systèmes, mais DNSSEC ajoute une dépendance cryptographique à la dépendance administrative. Les zones parente et enfant ne se contentent pas de déléguer l’autorité; elles doivent publier des éléments dont la relation mathématique doit rester cohérente pendant les rotations de clés, les transferts de service entre fournisseurs et l’expiration des caches. Aucune entité ne contrôle nécessairement le chemin complet, de sorte qu’une panne peut persister alors que chaque organisation croit que son composant fonctionne correctement.
Le rôle du parent apparaît généralement dans un enregistrement DS qui identifie un condensé dérivé d’un DNSKEY de l’enfant. La zone enfant publie les DNSKEY et signe les ensembles d’enregistrements avec des RRSIG. Le résolveur validant suit ces preuves depuis une ancre de confiance configurée jusqu’au nom demandé. Cette répartition fait partie de la conception, et sa fiabilité repose autant sur la cryptographie que sur la coordination opérationnelle quotidienne.
Cette architecture explique pourquoi les incidents deviennent des querelles de responsabilité. Le bureau d’enregistrement peut avoir envoyé un changement que le registre n’a pas encore publié, ou le fournisseur peut avoir introduit de nouvelles clés alors que le résolveur conserve un état plus ancien. DNSViz ne tranche pas les contrats, mais il place les enregistrements observés et leurs relations dans un cadre unique, souvent plus utile que l’échange de sorties de commandes séparées entre équipes.
Le protocole est déjà un graphe même lorsque les outils l’impriment ligne par ligne
Les outils DNS traditionnels restent indispensables parce qu’ils montrent les enregistrements et les champs précis, mais leur approche est souvent linéaire: une requête, une réponse et un ensemble de champs à la fois. L’opérateur doit reconstruire mentalement la dépendance entre délégation, clés, signatures et preuves d’inexistence. Cette tâche devient plus difficile lorsque des clés anciennes et nouvelles se chevauchent ou que plusieurs fournisseurs agissent en même temps.
DNSViz traite la structure de dépendance elle-même comme l’élément principal. Les noms, clés, ensembles d’enregistrements et relations deviennent des nœuds et des arêtes, et les avertissements sont attachés au lien concerné. La couche visuelle n’est pas décorative; elle représente le protocole tel que le processus de validation le parcourt réellement et montre pourquoi un enregistrement peut être valide isolément sans former un chemin de confiance complet.
Le graphe change aussi le dialogue entre experts et équipes d’exploitation générales. Il fournit un objet commun qui peut être déplié jusqu’au détail des enregistrements sans obliger tout le monde à commencer par le codage cryptographique. Toutefois, les graphes peuvent devenir denses dans des zones complexes, et les couleurs ne doivent pas à elles seules déclencher un changement en production. Le gain est d’orienter l’expertise vers le bon maillon, non de supprimer l’expertise.
L’enregistrement DS est la promesse de la zone parente concernant la zone enfant
Un enregistrement DS est petit en taille et grand en effet. La zone parente le publie pour identifier un condensé dérivé d’un DNSKEY de l’enfant, reliant ainsi les données authentifiées du parent au matériel de signature de l’enfant. Si le condensé, le numéro de clé ou l’algorithme ne correspond plus à ce que publie l’enfant, la chaîne peut se rompre même si les deux zones continuent à répondre normalement aux requêtes.
L’inadéquation naît lors d’une rotation de clés, d’un transfert de fournisseur ou d’un retour en arrière incomplet. La zone enfant peut retirer une clé avant que le parent ne supprime le DS correspondant, ou le parent peut publier un nouveau DS avant que tous les serveurs faisant autorité ne présentent la clé attendue. La propagation et les caches font que différents observateurs voient différentes étapes. DNSViz compare les DS aux DNSKEY pour montrer si la promesse du parent correspond encore à l’état de l’enfant.
Le graphique ne connaît pas le calendrier voulu par l’opérateur. Un chevauchement peut être temporaire et délibéré, et une divergence persistante peut être une erreur. DNSViz montre ce qu’impliquent les données publiées, mais il ne déduit pas chaque plan de maintenance ni chaque flux de travail chez le bureau d’enregistrement. Le résultat doit donc être lu avec le ticket de changement, la documentation du fournisseur et la durée de rotation attendue.
Les enregistrements DNSKEY répartissent les rôles de signature sans supprimer les risques opérationnels
Une zone signée peut publier plusieurs enregistrements DNSKEY pour refléter différents rôles ou différentes étapes de rotation. Certaines clés signent les données de la zone, tandis que d’autres protègent l’ensemble DNSKEY lui-même selon le modèle utilisé. La multiplicité des clés n’est pas suspecte en soi; elle permet de séparer les rôles et de changer le matériel cryptographique sans rompre la confiance d’un seul coup.
La difficulté est de garder cohérents tous les éléments liés. Les signatures doivent provenir des clés prévues, les résolveurs doivent accepter les algorithmes et le DS du parent doit maintenir un chemin valide. Les anciennes clés et signatures ont aussi besoin d’une période de chevauchement suffisante pour que les caches des résolveurs distants expirent en sécurité. DNSViz rassemble ces éléments en un seul modèle au lieu d’exiger de l’opérateur qu’il compare manuellement de nombreuses requêtes.
La séparation théorique des rôles de clés ne résout pas la question de la gestion. Les équipes doivent toujours disposer d’un inventaire des clés, d’un calendrier de rotation, d’une responsabilité claire et d’une capacité de retour en arrière. Le graphique montre l’état publié, mais il ne garantit pas que la bonne clé se trouve dans le module de sécurité, que tous les fournisseurs ont exécuté le même plan ou qu’une ancienne clé a été retirée partout.
La validité d’un RRSIG dépend du temps, de la couverture et de la bonne clé
Un RRSIG signe un ensemble d’enregistrements précis et enregistre l’algorithme, la clé et la période de début et de fin de validité. Les données peuvent être correctes, mais la signature peut ne pas couvrir l’ensemble demandé, renvoyer à une clé qui n’est plus dans le chemin de confiance, ne pas avoir encore commencé ou être expirée. Ces causes différentes produisent pour l’utilisateur le même résultat: l’échec de la validation.
DNSViz examine la relation entre la signature, la clé, les données et le temps, puis place l’erreur sur le lien concerné au lieu de la réduire à un seul mot. Cependant, le temps fait lui-même partie de la mesure: l’horloge du système, le moment de la collecte et la tolérance d’écart du résolveur influencent le résultat. Les horodatages doivent donc être conservés avec le graphique, en particulier lors de l’examen d’une signature expirée près du début d’un incident.
Une détection précoce aide à prévenir la coupure, mais ne remplace pas une bonne exploitation. Les zones doivent renouveler les signatures avant expiration, surveiller les horloges et vérifier que tous les serveurs publient le même matériel. DNSViz montre l’échec observé; empêcher sa répétition exige de contrôler le processus de signature et la gestion des clés.
NSEC et NSEC3 rendent l’inexistence démontrable et la panne plus difficile à interpréter
En DNSSEC, il ne suffit pas qu’un serveur dise qu’un nom ou un type n’existe pas, car un attaquant pourrait fabriquer une réponse négative. NSEC et NSEC3 utilisent des enregistrements signés pour prouver que le nom demandé se situe hors des ensembles de noms existants ou que le type d’enregistrement est absent. Ainsi, « aucune réponse » devient elle-même une partie de la chaîne de confiance.
Le processus se complique à cause de la couverture des intervalles, de NSEC3 Opt-Out, des paramètres de hachage, de la multiplicité des serveurs et des signatures attachées à chaque preuve. Les serveurs peuvent renvoyer des résultats différents, ou la preuve peut être signée avec une clé invalide, ou ne pas couvrir précisément la question. DNSViz analyse ces relations et peut donc montrer un échec des réponses négatives qui n’apparaît pas en regardant seulement les enregistrements de clés.
La complexité ne signifie pas que NSEC3 est une erreur ni que chaque avertissement affecte les clients de la même manière. Elle signifie que la négation authentifiée possède une logique propre qui doit être vérifiée. Le graphique aide à situer l’avertissement dans la chaîne, tandis que l’opérateur doit connaître la politique de la zone et déterminer si l’état résulte d’une conception délibérée ou d’une publication incohérente.
Casey Deccio a construit DNSViz à la rencontre de la théorie du protocole et de la perplexité des opérateurs
DNSViz a commencé dans un environnement de recherche en sécurité, au moment où le déploiement de DNSSEC élargissait l’écart entre ce que disent les spécifications et ce que les opérateurs pouvaient interpréter pendant une panne. Casey Deccio travaillait aux Sandia National Laboratories, où la question n’était pas seulement d’écrire un autre analyseur, mais de trouver un moyen de rendre les relations réparties systématiquement examinables.
Le projet a combiné la connaissance du protocole, la mesure active et les logiciels visuels. C’est cette combinaison qui l’a distingué d’un outil se contentant d’annoncer le succès ou l’échec. L’objectif n’était pas de remplacer le résolveur récursif, mais d’expliquer pourquoi un résolveur peut établir la confiance ou en être incapable, à partir des données observées par l’outil.
Il faut attribuer le travail avec précision. Deccio est le créateur et le principal responsable, mais le projet a grandi grâce à des contributeurs, à l’hébergement de DNS-OARC, à des recherches ultérieures et à l’usage de la communauté DNS. Sa trajectoire universitaire et professionnelle est aussi plus large que DNSViz; un article sur le projet ne transforme pas l’ensemble de son travail en composant de l’outil.
Le travail de Sandia en 2012 a transformé la validation en modèle interprétatif
Un rapport de Sandia de 2012 a documenté une approche visuelle de l’analyse DNSSEC. L’étape essentielle consistait à représenter le chemin de confiance comme des relations entre noms, clés, signatures et délégations, puis à montrer où les données observées ne soutiennent pas la relation voulue. Ainsi, l’erreur qui apparaissait comme un verdict final devenait un chemin que l’on peut suivre.
L’implémentation de cette époque était de recherche, et il ne faut pas projeter son interface ou son architecture ancienne sur la version actuelle. Son importance historique est d’avoir montré qu’un graphique peut être un modèle de diagnostic et non une simple illustration. Elle a posé la base de la séparation entre l’observation et la conclusion, et rendu la cause vérifiable plus importante que la couleur finale.
Cette origine de recherche fixe aussi les limites de la revendication. Le rapport n’a pas donné à DNSViz une vision universelle de l’Internet, ni rendu un résultat unique équivalent pour tous les résolveurs. Il a fourni une méthode structurée de raisonnement à partir d’un échantillon de données, fondement qui exige toujours de tenir compte du lieu, du temps et de la politique dans chaque version ultérieure.
La portabilité a fait de DNSViz une architecture réutilisable plutôt qu’une page unique
Entre 2013 et 2014, DNSViz a été refondu pour devenir plus portable et extensible. Au lieu de lier la collecte, l’analyse et l’affichage à un seul service web, des composants exécutables localement et intégrables dans des tests et des recherches sont apparus. Un atelier DNS-OARC de 2014 a présenté cette transition à la communauté des opérateurs.
Cela a changé la nature du projet. Un opérateur pouvait désormais mesurer une zone interne, conserver les données brutes, relancer l’analyse plus tard et tracer le résultat dans un fichier. Un chercheur pouvait exécuter des mesures répétées sous une version précise. Ces propriétés font de DNSViz à la fois un logiciel et une infrastructure de mesure, et non un simple site utile.
La portabilité ne signifie pas que chaque environnement donne le même résultat. Le paquet exige Python, des dépendances de chiffrement et de tracé, ainsi qu’une connexion adaptée aux serveurs. Les interfaces de commande et l’empaquetage changent aussi avec les versions. Mais elle donne aux équipes le contrôle du point de mesure, de la version et de la conservation, ce qu’un point d’accès public ne peut pas fournir à lui seul.
probeenregistre ce que disent réellement les serveurs faisant autorité
La chaîne de commandes commence par le composantprobe, qui interroge le chemin de délégation et les serveurs faisant autorité et collecte NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 et les réponses pertinentes. Il ne part pas du verdict final d’un unique résolveur récursif, mais conserve les éléments dont l’analyse a besoin pour expliquer la chaîne qu’il a vue à cet instant.
Toute mesure active est influencée par le choix du serveur, le chemin, la perte de paquets, le moment et la vue de la zone. DNSViz peut signaler une incohérence qu’il a observée, mais ne garantit pas que chaque réponse manquante signifie une absence permanente dans chaque instance du service. Ce qui n’atteint pas la sonde n’est pas nécessairement absent de tout l’Internet.
La séparation de la collecte et de l’analyse permet de conserver un instantané et de l’examiner après que la zone a changé. Elle permet aussi d’appliquer une logique d’analyse plus récente à la même preuve, à condition de comprendre les différences entre versions. La valeur de l’instantané dépend de la conservation de son heure, de son point d’observation et des données que l’outil n’a pas pu collecter.
groktransforme les observations en un modèle raisonné de dépendance
Le composantgrokne classe pas chaque enregistrement isolément. Il relie les délégations aux clés, signatures et preuves de négation, puis teste si les relations satisfont les règles mises en œuvre par la version utilisée. Le résultat n’est pas seulement « la validation a échoué », mais quel lien n’est plus soutenu par les données observées.
Ce processus comporte des choix techniques qui évoluent avec le temps. Les algorithmes acceptés, les modèles de rotation, les situations multi-signataires et le traitement des réponses incohérentes changent. Deux versions peuvent donc interpréter différemment le même instantané. La publication des règles, des versions et des cas de test rend le verdict vérifiable, ce qui est essentiel pour un outil susceptible d’entrer dans une passerelle de changement automatisée.
Cependant, le modèle n’imite pas chaque résolveur récursif du marché. Les résolveurs peuvent utiliser des ancres de confiance, des algorithmes ou des politiques de cache différents.grokfournit une interprétation cohérente de l’observation selon ses règles, et l’opérateur doit la comparer au résolveur qui a pris la décision affectant les utilisateurs.
graphpermet d’examiner la chaîne sans masquer les enregistrements
Le composantgraphtransforme l’analyse en un graphique navigable ou enregistrable. Une bonne image réduit l’effort nécessaire pour suivre la chaîne, mais conserve les détails dont l’expert a besoin pour vérifier le verdict. DNSViz combine le résumé et la preuve au lieu de remplacer les données par une note unique ininterprétable.
Les nœuds et les arêtes montrent quels éléments s’authentifient ou se délèguent entre eux, et placent les remarques sur la relation douteuse. L’opérateur peut partir du point de rupture puis ouvrir l’enregistrement, la clé ou la signature concernée. Cela est particulièrement utile lorsque des causes différentes produisent le même symptôme, comme le mot bogus dans le journal d’un résolveur.
Le graphique peut devenir dense dans un déploiement multi-signataires ou pendant le chevauchement des étapes de rotation. Cette densité n’est pas un simple défaut d’affichage; elle reflète une complexité réelle. L’outil ne doit pas la masquer pour rendre l’image plus simple, mais aider l’utilisateur à y naviguer tout en gardant à l’esprit que certaines preuves peuvent être incomplètes ou nécessiter une interprétation du plan opérationnel.
DNS-OARC maintient le service public opérationnel sans posséder tout le projet
Un outil de diagnostic public ne devient une infrastructure que lorsque quelqu’un l’exploite, met à jour ses dépendances, le protège contre les abus et répond à ses pannes. DNS-OARC fournit ce foyer opérationnel au site dnsviz.net et le place au sein d’une communauté qui réunit opérateurs DNS faisant autorité et récursifs ainsi que chercheurs en protocoles.
Les limites de gouvernance sont claires dans les documents publics. DNS-OARC indique que Casey Deccio développe et maintient DNSViz, tandis que l’organisation exploite la version publique. Une discussion de 2021 a réaffirmé la séparation entre l’hébergement et la gestion du code. L’hébergeur, le responsable logiciel et les entités qui définissent les normes DNS ne forment pas une seule autorité.
Cette séparation évite d’attribuer le travail à tort à une seule organisation, mais crée un besoin permanent de coordination. Un changement de code peut exiger une mise à niveau du service, et un incident opérationnel peut révéler un défaut du logiciel. Le projet n’a pas publié de budget indépendant, de SLA complet ni de plan de succession exhaustif. La valeur du point d’accès public provient d’un véritable travail opérationnel même si ses conditions institutionnelles ne sont pas toutes détaillées.
La version publique et le paquet local répondent à des questions opérationnelles différentes
Le service web offre un point de vue extérieur rapide et sans installation, et produit un graphique facile à partager entre organisations. Cette simplicité a aussi une valeur pédagogique: elle rend la chaîne de confiance compréhensible pour des équipes qui n’exécutent pas une gamme complète d’outils en ligne de commande et ne connaissent pas tous les détails de DNSSEC.
Le paquet local sert les noms de réseaux privés, le contrôle avant changement, les mesures planifiées et la conservation des données sous le contrôle de l’organisation. Une équipe peut choisir la version et lier le résultat à un ticket de changement et à ses journaux. PyPI et la documentation permettent cet usage sans transformer DNSViz en service payant fermé.
La différence n’est pas seulement entre confort et complexité. Le service public est indépendant de l’environnement interne, tandis qu’une sonde locale voit des noms et des chemins inaccessibles de l’extérieur. Une enquête solide peut utiliser les deux puis les comparer au comportement réel du résolveur. Les écarts entre résultats peuvent être précisément la preuve qui désigne les frontières administratives ou réseau à examiner.
Chaque résultat DNSViz appartient à un lieu et à un moment
Toute mesure active possède un point d’observation. La sonde part d’un réseau donné, atteint des instances précises des serveurs et enregistre les réponses dans les conditions de routage de cet instant. Le DNS est intrinsèquement distribué, et DNSSEC ajoute des signatures liées au temps et des délégations conservées en cache. Le graphique possède donc des coordonnées opérationnelles même s’il apparaît comme une image unique et définitive.
Ce fait délimite la revendication honnête. DNSViz explique pourquoi la chaîne observée semble valide, non sécurisée ou cassée selon ses règles, mais ne certifie pas que chaque résolveur et chaque région géographique ont vu la même chose. L’enregistrement de l’heure, de la version et du point de mesure accroît la valeur du résultat et rend possible sa comparaison ultérieure.
Les opérateurs doivent collecter des preuves comparatives: exécuter depuis un autre réseau, consulter les journaux des serveurs faisant autorité, tracer depuis le résolveur affecté et refaire la mesure après l’expiration des TTL. On peut ainsi séparer un état local ou transitoire d’une situation largement publiée. Le graphique commence la comparaison, il ne la termine pas.
Anycast peut faire ressembler un seul service faisant autorité à plusieurs systèmes
De nombreux services DNS annoncent la même adresse de serveur depuis plusieurs emplacements grâce à Anycast. L’Internet dirige chaque requête vers un site selon les conditions de routage, ce qui améliore la latence et la résilience mais peut exposer des instances non synchronisées ou des conditions réseau différentes. Un même nom opérationnel peut porter des réalités différentes selon le site atteint par l’utilisateur.
DNSViz compare les réponses qu’il collecte, mais la sonde publique n’atteint que les sites que le routage a choisis pour elle. Un autre utilisateur peut atteindre un autre site, et une perte ou un filtrage temporaire peut faire paraître muet un serveur sain. Ce n’est pas une faille propre à DNSViz, mais une limite naturelle de toute mesure à partir d’un point unique.
Si une clé ou une signature apparaît sur certains serveurs et manque sur d’autres, l’enquête doit se déplacer vers le déploiement des sites eux-mêmes et refaire la mesure depuis plusieurs réseaux. DNSSEC rend cette différence dangereuse car le résolveur a besoin d’une chaîne cohérente pour les données qu’il a effectivement reçues, non d’une moyenne théorique de l’état du fournisseur.
Le DNS à vues multiples dessine les limites de tout diagnostic public
Le DNS à vues multiples fournit des réponses différentes selon le réseau ou l’identité du client. Les employés internes peuvent voir des noms et des adresses privées qui n’existent pas dans la vue publique. La conception peut être légitime et intentionnelle, mais elle signifie qu’un analyseur extérieur ne peut pas décrire la vue interne sans fonctionner à l’intérieur et avec les droits d’accès correspondants.
Un résultat vert vu de l’extérieur peut ne rien dire sur une application interne, et un avertissement rouge public peut être sans rapport avec un nom que les utilisateurs internes n’emploient pas. Le paquet local déplace le modèle DNSViz à l’endroit où ces données peuvent être vues.
Il existe aussi une considération de sécurité. Les noms internes, la topologie et le matériel de clés peuvent révéler des informations sensibles et ne doivent pas être envoyés à un point d’accès public uniquement pour obtenir un graphique. L’exécution locale garde les requêtes et les résultats sous le contrôle de l’organisation, la responsabilité des droits, de la conservation et de l’élimination des données restant à l’opérateur.
Le graphique vert est une preuve, pas une certification universelle de disponibilité
Un graphique réussi signifie que les relations observées semblent cohérentes selon les règles appliquées. C’est une preuve forte sur les données faisant autorité collectées par l’outil, mais cela ne prouve pas que chaque résolveur peut atteindre le domaine ni que chaque utilisateur vit une expérience correcte. Les chemins, les caches, les ancres de confiance, les politiques locales et les défaillances réseau peuvent produire d’autres résultats.
Les résolveurs appliquent aussi des restrictions particulières: ils peuvent désactiver un algorithme, conserver un cache négatif ancien ou ne pas atteindre un site Anycast donné. Une application peut également échouer à cause du transport, de TLS ou de la configuration, non de DNSSEC. DNSViz doit réduire le champ des possibilités, non annuler un signalement parce qu’il ne correspond pas au graphique.
La formulation précise est que la chaîne observée s’est validée à ce moment, depuis ce point et selon ces règles. Cette phrase conserve la valeur du résultat sans en faire une garantie que l’outil n’a pas donnée et ne peut pas donner.
Le graphique rouge décrit un état, pas un attaquant
DNSViz montre un matériel manquant, obsolète, conflictuel ou invalide, mais ne connaît pas sa cause. La chaîne cassée peut provenir d’une rotation précipitée, d’un retard chez le bureau d’enregistrement, d’un transfert incomplet, d’une erreur logicielle ou d’une attaque. La preuve protocolaire montre ce qui n’est plus cohérent, mais ne prouve pas qui a voulu le résultat ni si l’intention était malveillante.
Les équipes de sécurité ne doivent pas mélanger l’intensité de la couleur et la part de responsabilité. Une signature peut être invalide parce qu’elle a expiré, et un DS inattendu peut apparaître à cause d’un changement autorisé. L’enquête exige l’historique des changements, les journaux du bureau d’enregistrement et du registre, les journaux des serveurs faisant autorité et le contact avec les détenteurs d’autorité.
Présumer l’attaque peut bloquer une transition légitime, tandis que présumer l’erreur peut masquer un changement hostile. L’outil est le plus utile lorsque le résultat est traité comme une découverte technique structurée à comparer aux autres preuves, non comme un verdict définitif sur l’intention.
La multiplicité des signataires accroît la flexibilité du choix du fournisseur et densifie le diagnostic
Une zone peut utiliser plusieurs signataires ou fournisseurs faisant autorité pour accroître la résilience, faciliter une transition ou réduire la dépendance à une seule plateforme. Cela exige que les systèmes entités publient des clés, des signatures et des délégations compatibles. Le bénéfice commercial et opérationnel peut être important, mais l’état cryptographique se répartit sur davantage d’acteurs et les états transitoires corrects à distinguer de l’erreur se multiplient.
La version d’avril 2025 a ajouté une meilleure analyse des modèles multi-signataires et de la comparaison des ensembles de clés et des réponses. Cela ne rend pas semblables toutes les conceptions multi-fournisseurs; les documents de l’IETF décrivent différents modèles d’échange de clés ou de signatures. Un graphique dense ne prouve pas une mauvaise conception, mais que la flexibilité a exigé une coordination supplémentaire. DNSViz peut afficher l’état; déterminer si le chevauchement est intentionnel exige un plan écrit, des rôles connus et des procédures de rotation éprouvées.
La migration de fournisseur crée des états légitimes qui ressemblent à des pannes
Une zone passe rarement à un nouveau fournisseur faisant autorité ou signataire en une seule étape atomique. Les nouveaux serveurs et clés peuvent être ajoutés avant le retrait des anciens, et le DS de la zone parente peut changer à un rythme différent de la publication des DNSKEY et des signatures chez l’enfant. Pendant cette période, plusieurs ensembles coexistent, et un outil qui n’attend que l’état final peut classer un chevauchement sûr comme une erreur.
Le risque opposé est que la migration s’arrête à une étape censée être temporaire: un fournisseur continue à présenter une ancienne clé, la transaction du bureau d’enregistrement n’atteint pas le registre, ou un retour en arrière supprime des enregistrements dans le mauvais ordre. DNSViz aide en montrant tous les éléments et leurs relations. L’équipe doit documenter les étapes acceptées, exécuter le contrôle avant et après chaque étape, et lier chaque avertissement à une durée définie. Un avertissement légitime pendant le chevauchement devient un motif d’escalade s’il persiste après l’échéance convenue.
CDS et CDNSKEY automatisent la mise à jour de la délégation mais déplacent le risque vers la politique
Les enregistrements CDS et CDNSKEY permettent à la zone enfant d’indiquer le changement souhaité dans le matériel DS de la zone parente. Cela peut réduire le travail manuel et rendre la rotation des clés plus régulière à grande échelle. Mais cela transfère une partie de la confiance vers un chemin automatisé: le registre, le bureau d’enregistrement ou l’opérateur du parent doit décider quand accepter le signal, quelles vérifications préalables appliquer et comment traiter les demandes de suppression ou les états conflictuels.
DNSViz compare les signaux à l’ensemble DNSKEY de l’enfant et au DS publié chez le parent, et la version d’avril 2025 a étendu cette analyse. L’outil peut montrer que la mise à jour semble cohérente ou incomplète, mais n’impose pas de politique d’acceptation au parent. La sécurité reste liée à qui a autorisé la confiance initiale, à la protection des clés de l’enfant et à la capacité des équipes d’enquêter sur un signal inattendu avant qu’il ne devienne une coupure étendue.
La version d’avril 2025 a introduit les modèles de déploiement modernes dans le graphique
Un outil de diagnostic vieillit lorsque la pratique évolue plus vite que ses règles. Les environnements DNSSEC ne se limitent plus à un seul signataire et à une mise à jour manuelle; ils utilisent des algorithmes plus récents, plusieurs fournisseurs, des signaux CDS/CDNSKEY et des états de réponses négatives plus complexes. La version d’avril 2025 a comblé une partie de cet écart en améliorant le multi-signataire, la cohérence des réponses négatives et l’analyse des signaux de délégation automatisée.
Les notes de version prouvent que le code a été ajouté, non que chaque environnement l’utilise ni que chaque cas limite est résolu. Le service public peut exécuter une version différente du paquet installé localement, et les distributions système peuvent être en retard. Il faut donc conserver le numéro de version avec chaque résultat, surtout lorsqu’on réanalyse un ancien instantané. La version montre aussi que la valeur de DNSViz ne tient pas seulement à l’idée initiale, mais à la transformation continue d’une pratique changeante en règles de diagnostic compréhensibles et vérifiables.
Les instantanés successifs transforment l’exploration d’une panne en infrastructure de mesure
Un seul graphique aide à comprendre un incident précis, tandis qu’une série de graphiques montre la durée de la panne, la progression d’une rotation et la rapidité de la réparation. Lorsque de nombreux noms sont collectés de façon répétée et homogène, les résultats deviennent une ressource pour étudier les erreurs DNSSEC dans la réalité, et non un simple journal de requêtes individuelles. La séparation entre collecte et analyse soutient cet usage car un instantané peut être conservé et réinterprété avec une heure et une version connues.
Mais l’accumulation ne crée pas d’elle-même une représentation complète. Un instantané peut saisir un état transitoire terminé après quelques minutes, et les domaines soumis par des personnes rencontrant des problèmes peuvent être plus sujets aux erreurs que le reste de la population. La politique de conservation détermine aussi ce qui peut être étudié plus tard. La valeur d’un ensemble de données DNSViz tient à la cohérence du modèle de diagnostic et à la richesse des relations, à condition de divulguer l’échantillon et le calendrier, et de ne pas le présenter comme une statistique exhaustive de tous les domaines signés.
L’étude de 2025 montre ce qu’un ensemble diagnostique cohérent peut révéler
L’étude publiée en 2025 a analysé un grand ensemble de résultats DNSViz s’étendant de 2020 à 2024. Son importance est de dépasser le récit d’un incident isolé et de permettre l’agrégation de schémas comme les échecs de délégation, de signature ou de preuves d’inexistence, puis d’interroger leur fréquence et leur durée. La force ne vient pas du nombre seul, mais du fait que chaque résultat est lié à un modèle qui montre la relation ayant conduit à la classification.
L’étude ne doit pas être transformée en jugement sur tous les domaines signés. La méthode de sélection des noms, le calendrier de balayage et la conservation des enregistrements déterminent la population observée par les chercheurs. Les domaines examinés après un signalement peuvent différer d’un échantillon aléatoire, et une version différente de l’outil peut modifier la classification. La leçon plus large est qu’une mesure à grande échelle devient fiable lorsque les chercheurs expliquent comment les données ont été collectées et ce qu’elles ne représentent pas.
Anycast et le point d’observation peuvent donner deux observations honnêtes différentes
Les services DNS faisant autorité annoncent la même adresse depuis plusieurs villes et réseaux, et le routage choisit le site atteint par chaque sonde. Si les sites ne sont pas parfaitement synchronisés, une sonde DNSViz peut voir un ensemble de clés ou de signatures différent de ce qu’un résolveur situé ailleurs reçoit. Le filtrage, la fragmentation ou la perte de paquets peuvent aussi modifier ce qui semble disponible lors d’une exécution.
Le résultat extérieur doit donc être traité comme une observation contrôlée et comparable, non comme une fenêtre universelle sur l’Internet. Lorsque deux résultats diffèrent, il faut enregistrer l’heure de chaque contrôle, le chemin et le serveur qui a répondu, puis répéter la mesure depuis d’autres emplacements. Le désaccord ne signifie pas que l’outil ou l’opérateur ment; il peut prouver que le service distribué n’a pas publié un état unique sur tous les sites.
Le cache conserve des faits anciens après le changement de l’état faisant autorité
Les résolveurs récursifs stockent des enregistrements DNS pour réduire la latence et la charge. Après une réparation ou une rotation, les serveurs faisant autorité peuvent avoir publié une nouvelle chaîne cohérente tandis que certains résolveurs utilisent encore un DS, un DNSKEY ou un RRSIG plus ancien jusqu’à l’expiration du TTL. DNSViz affiche alors l’état courant, alors que l’utilisateur continue de voir un échec causé par un matériel ancien présent dans son cache.
L’inverse peut se produire: le résolveur sert une chaîne correcte stockée alors que l’état faisant autorité s’est cassé, et la panne apparaît progressivement à l’expiration des anciennes copies. Il faut donc combiner l’analyse des serveurs avec le traçage du résolveur réel et comprendre les durées de TTL. Vider un cache teste une hypothèse mais n’efface pas les caches de l’Internet. Une bonne planification de rotation anticipe une période de coexistence entre l’ancienne et la nouvelle vérité au lieu de supposer une transition instantanée.
La politique du résolveur et son ancre de confiance déterminent un résultat que le graphique ne prédit pas entièrement
DNSViz applique les règles de sa version aux données collectées. Un résolveur de production peut utiliser une ancre de confiance différente, refuser un algorithme, conserver une exception locale, appliquer un comportement plus strict ou employer un matériel mis en cache auparavant. Deux systèmes peuvent donc parvenir à deux verdicts différents à partir d’enregistrements semblables, sans que l’un d’eux ait collecté les données de façon erronée.
Cette limite apparaît clairement lors d’une transition entre algorithmes ou lorsque seul un type de résolveur est affecté. Une chaîne cohérente sur les serveurs ne garantit pas qu’un ancien logiciel l’accepte, et une réponse réussie depuis un cache ne prouve pas que l’état publié est sain. DNSViz est une référence diagnostique cohérente, pas un simulateur de chaque résolveur. En cas de désaccord, il faut déterminer l’ancre, la politique, l’algorithme, le cache et le chemin qui ont produit le résultat réel.
La gravité d’une défaillance de protocole et son impact commercial sont deux mesures différentes
Un avertissement décrit une relation technique et ne calcule pas le nombre d’utilisateurs ni l’importance du nom. La défaillance peut toucher un domaine expérimental à impact limité, tandis que la même défaillance sur un nom de connexion ou de paiement provoque une coupure étendue. La couleur du graphique ne connaît pas la valeur du service, le moment de pointe ni les alternatives disponibles; elle ne doit donc pas être convertie directement en priorité commerciale.
Inversement, un petit avertissement peut annoncer une coupure ultérieure lorsqu’une signature expire ou que la dernière copie saine expire des caches. L’équipe doit relier l’état DNSViz à l’inventaire des services, au volume d’usage, aux dépendances applicatives et au temps restant. Cette séparation évite d’ignorer un risque parce que le service fonctionne encore, et évite une réaction disproportionnée simplement parce que le graphique est rouge. L’outil décrit l’état du protocole; l’organisation le traduit en impact et en décision.
La validité DNSSEC ne teste pas le reste du chemin applicatif
DNSViz répond à une question précise: les données DNS observées peuvent-elles être authentifiées à travers le chemin de confiance attendu? Il ne prouve pas que l’adresse est la bonne pour l’application, que BGP atteint le serveur, que le certificat TLS est valide, que le pare-feu autorise le trafic ou que l’application elle-même est saine. DNSSEC peut réussir parfaitement alors que l’utilisateur reste incapable d’accéder au service.
Même à l’intérieur du DNS, le contrôle d’un seul nom peut ne pas couvrir toutes les dépendances; une application peut dépendre d’un CNAME, d’un nom d’API distinct, d’un enregistrement de service ou d’un domaine tiers. L’inverse est également possible: une application continue temporairement malgré un DNSSEC cassé parce que le résolveur ne valide pas ou s’appuie sur un cache. Ces limites ne diminuent pas l’outil; elles rendent sa revendication précise et réduisent l’espace de recherche, à condition que l’équipe ne lui demande pas une certification globale d’un système qu’il ne voit pas.
Le graphique doit entrer dans la revue de changement avant l’appel d’incident
DNSViz est souvent utilisé après un problème, mais sa valeur préventive est plus grande. Les équipes peuvent exécuter le paquet avant une rotation de clés, un transfert de bureau d’enregistrement ou de fournisseur DNS, ou l’adoption de plusieurs signataires, puis conserver le graphique attendu et définir les états transitoires acceptés. Après chaque étape de production, une nouvelle observation est collectée et comparée au plan, et le changement s’arrête si une clé ou une signature manque ou si la relation parent-enfant n’est pas cohérente.
Ce processus transforme l’outil d’un site réactif en un contrôle de changement. Les contrôles peuvent être automatisés grâce à la documentation du projet, mais la décision ne doit pas être réduite à une passerelle rouge ou verte; certaines transitions sont intentionnellement mixtes. Le meilleur contrôle enregistre la règle qui a échoué, les éléments observés, la raison pour laquelle l’état est temporairement acceptable et l’échéance après laquelle il devient un motif de retour en arrière ou d’escalade.
La réponse aux incidents s’améliore lorsque toutes les parties pointent vers le même maillon cassé
Un même incident peut impliquer le titulaire du domaine, le fournisseur DNS, le bureau d’enregistrement, le registre, l’opérateur du résolveur et l’équipe applicative. Chaque partie voit une portion différente et peut prouver que sa plateforme « fonctionne ». DNSViz leur donne un objet commun de discussion: le graphique peut montrer que les clés de l’enfant sont correctes mais que le DS du parent est obsolète, ou qu’un serveur faisant autorité ne porte pas la signature présente sur les autres serveurs.
Une preuve partagée n’efface pas les frontières d’autorité, mais elle relie le maillon cassé à celui qui peut le réparer. Le bureau d’enregistrement peut mettre à jour le parent sans posséder le signataire, et l’opérateur du résolveur peut détecter la panne sans posséder aucun enregistrement. Il faut conserver l’instantané initial, le changement exécuté, l’heure de retour à la cohérence et la période de cache suivante. Il en résulte une analyse plus fine que « le DNS est en panne », et elle révèle le contrôle qui a manqué et la responsabilité requise pour la prochaine fois.
L’automatisation sûre exige une preuve, une approbation et un chemin de retour
Il est tentant de relier le graphique à une action automatique: supprimer un ancien DS, republier une clé, forcer un processus de signature ou revenir sur un fournisseur. Certains contrôles à faible risque peuvent être automatisés, mais DNSViz ne se présente pas comme un système d’auto-réparation. C’est une limite saine car le changement traverse des systèmes administratifs qui ne partagent généralement pas une transaction atomique unique.
L’interface du bureau d’enregistrement peut accepter la mise à jour avant sa publication sur tous les serveurs du parent, la configuration peut se propager zone par zone, et un retour en arrière peut rencontrer des caches portant déjà le nouvel état. Le processus doit définir des points de contrôle, des délais, une autorité explicite, une approbation nominative pour les actions à large impact et un chemin de retour testé avec les durées de cache. DNSViz fournit l’observation; un chemin séparé décide si les preuves suffisent à modifier une infrastructure détenue par plusieurs parties.
Le code ouvert rend la méthode vérifiable sans rendre la maintenance automatique
Le code public permet aux équipes d’installer le paquet, de l’exécuter localement, d’examiner les règles et de les adapter sans acheter un service fermé. Il offre aussi une sortie si le site public est inaccessible. Ces propriétés sont importantes pour l’indépendance et la vérification, mais elles ne signifient pas que le projet se mettra à jour tout seul ni que chaque branche restera compatible.
Python, les bibliothèques cryptographiques et les outils de tracé changent, et de nouveaux RFC et pratiques opérationnelles apparaissent. Le projet a besoin de quelqu’un pour mettre à jour les tests, interpréter les nouveaux cas, examiner les signalements et publier les versions. La continuité du service et la version de 2025 prouvent un travail réel, pas une garantie éternelle. De même que DNSViz sépare l’observation de l’action, l’open source sépare la possibilité de maintenance de l’existence de personnes et d’organisations prêtes à l’assurer.
Une petite base de maintenance porte un savoir utilisé indirectement par de nombreux opérateurs
La gouvernance de DNSViz s’articule autour de Casey Deccio, des contributeurs du dépôt et de l’exploitation du service par DNS-OARC. Aucune institution indépendante, aucun conseil ni aucune société produit consacrée au seul projet n’a été identifiée, et aucun recensement complet des mainteneurs ni plan de succession clair n’a été publié. Cette structure légère a soutenu plus d’une décennie de travail, mais elle place une grande partie de la mémoire interprétative dans un nombre limité de personnes.
La tâche dépasse l’écriture du code. Il faut déterminer comment représenter un nouvel algorithme, quand un avertissement multi-signataire est légitime et comment une nouvelle règle affecte les anciens instantanés. Rien n’indique un échec imminent, et il ne faut donc pas dramatiser. Le risque est structurel: l’importance de l’outil peut croître plus vite que ses ressources et sa gouvernance. Les indicateurs à suivre sont la cadence des versions, la diversité des relecteurs, la continuité du soutien de DNS-OARC et la qualité de la documentation qui permet au savoir de circuler.
DNSViz ne concurrence pas un seul outil car la panne DNS traverse plusieurs couches
Les opérateurs peuvent utiliser dig, drill ou delv pour examiner les enregistrements, Zonemaster pour des tests plus larges, Internet.nl pour la conformité, RIPE Atlas pour la surveillance distribuée et les journaux de résolveurs pour connaître la décision réelle. DNSViz ne cherche pas à remplacer tout cela; sa particularité est de transformer les relations de délégation et d’authentification DNSSEC en un graphique interprétatif que différentes équipes peuvent discuter.
Les outils répondent à des questions différentes. Les commandes montrent les champs précis, les plateformes larges révèlent les problèmes de transport et de politique, les sondes ajoutent une dimension géographique et les journaux montrent l’effet du cache et de la politique locale. DNSViz se place entre eux comme une carte de la chaîne cryptographique. L’usage le plus fort est cumulatif: l’équipe part du maillon indiqué par le graphique, puis exécute des requêtes directes, trace le résolveur et examine la fourniture des enregistrements, au lieu de déclarer qu’un seul outil a supprimé le besoin des autres.
Le projet rend l’infrastructure cryptographique lisible sans prétendre la contrôler
DNSSEC tient sa promesse d’authentification par des décisions réparties: génération et protection des clés, renouvellement des signatures, publication du bon DS, cohérence des serveurs et application de la validation chez les résolveurs. Cette conception répartit la confiance et, avec elle, les modes de défaillance. DNSViz ne gère ni la racine, ni le registre, ni le bureau d’enregistrement, ni la flotte de serveurs, ni le résolveur de l’utilisateur, et n’a pas l’autorité de réparer l’un d’eux.
Sa contribution est de rendre la répartition compréhensible. Il observe les preuves publiées et construit une interprétation de leur connexion depuis son point d’observation, ce qui réduit le temps nécessaire pour déterminer l’endroit à examiner tout en laissant la réparation entre les mains de l’acteur compétent. C’est une revendication plus modeste que les slogans de « sécurité autonome », mais plus durable. L’infrastructure devient plus sûre lorsque l’on distingue l’observation de l’autorité, le diagnostic du traitement, le modèle du monde qu’il représente; DNSViz reste utile parce qu’il montre ces limites avec la chaîne elle-même.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance