
Résumé
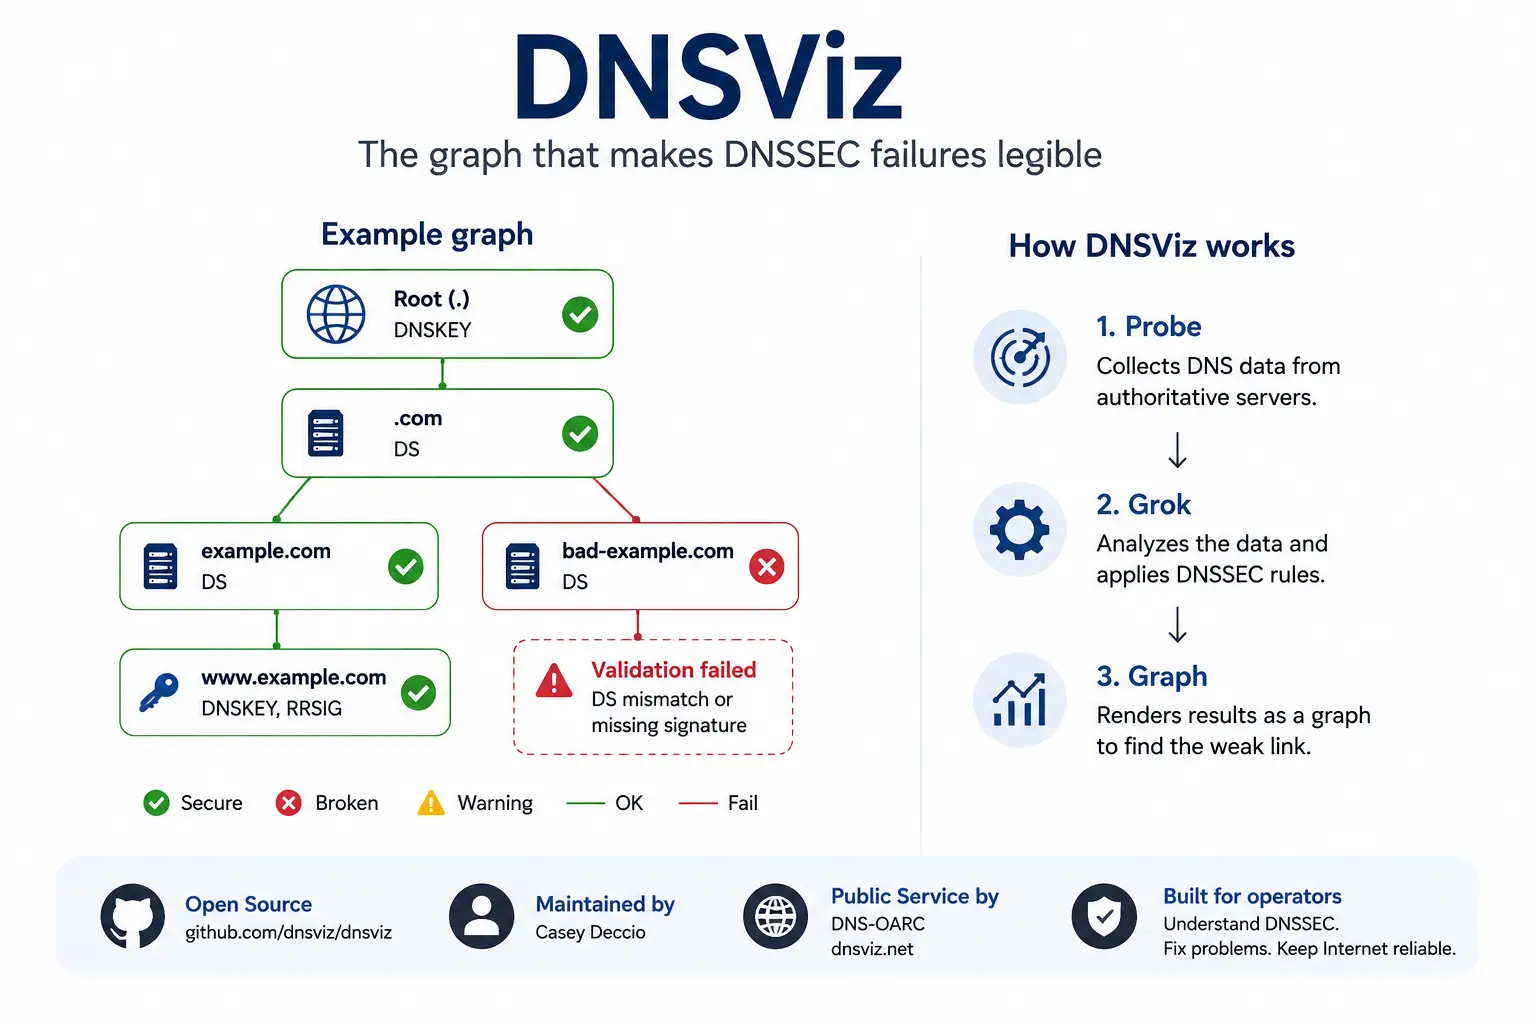
- DNSViz est un projet ouvert de diagnostic, de visualisation et de mesure du DNS et de DNSSEC. Casey Deccio l’a créé et le maintient; DNS-OARC exploite l’instance publique sous dnsviz.net. L’hébergement et la maîtrise du logiciel ne sont toutefois pas la même chose.
- Le résultat central est un graphe des relations d’authentification et de délégation. Il relie les enregistrements DS de la zone parente, les enregistrements DNSKEY de la zone enfant, les signatures RRSIG ainsi que les preuves NSEC ou NSEC3, et montre quel maillon manque, est obsolète, contradictoire ou paraît cryptographiquement invalide.
- DNSViz est une suite, pas seulement un site web. Le déroulement en ligne de commande sépare la collecte, l’analyse et la représentation grâce à
probe,groketgraph. Il devient ainsi possible de conserver des observations, d’automatiser des contrôles et d’exécuter des analyses depuis des réseaux privés ou maîtrisés. - Un résultat est la preuve obtenue d’un lieu précis à un instant précis, pas un certificat universel. L’anycast, le DNS à vues séparées, les caches des résolveurs, les ancres de confiance, les règles d’algorithme, une perte de paquets passagère et des bascules rapides de clés peuvent produire des observations divergentes.
- DNSViz ne répare pas automatiquement une zone, et un avertissement ne détermine pas à lui seul le dommage économique. Un graphe vert ne garantit pas que chaque résolveur réussira; un graphe rouge décrit un état technique sans prouver une intention malveillante.
- La version d’avril 2025 a étendu l’évaluation du fonctionnement multi-signataires, des signaux CDS/CDNSKEY, de la cohérence des réponses négatives et d’autres cas modernes. Cela reflète la complexité croissante des changements de fournisseur et des modifications automatisées parent-enfant.
- Des diagnostics publics répétés ont en outre créé un corpus de recherche. Une étude de 2025 a utilisé de nombreux instantanés DNSViz des années 2020 à 2024 pour étudier les erreurs DNSSEC à grande échelle. La sélection, le calendrier de balayage et la conservation limitent néanmoins la représentativité.
- DNSViz est important parce que les exploitants de domaines, les fournisseurs faisant autorité, les bureaux d’enregistrement, les registres et les équipes de résolveurs peuvent y examiner la même explication d’erreur. Sa valeur à long terme dépend de la continuité des versions, de la relève en matière de maintenance, de règles de service claires et de son association aux journaux, aux requêtes individuelles et aux documents de changement.
Quand un domaine sécurisé apparaît soudainement comme « bogus »
Une erreur DNSSEC atteint souvent l’exploitation sous la forme d’un verdict fortement raccourci: un résolveur validant marque la réponse commebogus, une application ne peut plus résoudre un nom ou la supervision signale qu’un domaine signé est devenu inaccessible. Ce signal peut être techniquement exact et pourtant opérationnellement insuffisant. Il indique qu’une chaîne de preuve n’a pas été validée, mais ne montre pas immédiatement quelle organisation, quel enregistrement ou quelle étape d’un changement a provoqué l’interruption.
Le problème tient à la responsabilité distribuée. La zone parente publie des informations sur la zone enfant, la zone enfant publie des clés et des signatures, les serveurs faisant autorité fournissent les données et les résolveurs appliquent des ancres de confiance ainsi que des règles locales. Un DS obsolète peut invalider une zone enfant correctement signée; une signature expirée peut rompre une délégation correcte; une réponse négative peut échouer alors que le nom n’existe réellement pas. DNSViz élargit le verdict sommaire, collecte les données faisant autorité, reconstruit les relations et marque la rupture présumée.
Il ne rend pas DNSSEC simple, mais rend la complexité suffisamment visible pour que la prochaine étape de vérification devienne identifiable.
DNSSEC répartit une décision entre plusieurs organisations
La résolution DNS ordinaire traverse déjà plusieurs systèmes; DNSSEC ajoute à la dépendance administrative une dépendance cryptographique. Les zones parente et enfant ne délèguent pas seulement une responsabilité. Elles doivent publier des enregistrements dont la relation mathématique reste cohérente y compris pendant les changements de clés, les migrations de fournisseur et les durées de vie du cache. Aucune partie ne contrôle nécessairement l’ensemble du chemin. C’est pourquoi une panne peut persister alors que chaque organisation estime son propre sous-système correct.
La zone parente exprime généralement son rôle par un DS qui pointe vers le condensat d’une DNSKEY de la zone enfant. La zone enfant publie des DNSKEY et signe des ensembles d’enregistrements avec des RRSIG; le résolveur suit cette preuve depuis une ancre de confiance jusqu’au nom cible. Si le bureau d’enregistrement, le registre, le signataire et le fournisseur DNS sont des entités différentes, la responsabilité contractuelle se fragmente elle aussi. DNSViz ne détermine pas qui est responsable, mais replace les enregistrements observés et leurs liens dans un cadre commun.
C’est plus utile que d’échanger des sorties de commandes isolées entre équipes.
Le protocole est déjà un graphe, même si les outils l’affichent ligne par ligne
Les outils DNS classiques restent indispensables parce qu’ils montrent des enregistrements et des champs de réponse précis. Leur représentation est toutefois le plus souvent linéaire: une requête, une réponse et un enregistrement après l’autre. L’exploitant doit reconstituer mentalement les dépendances — depuis la délégation de la zone parente jusqu’aux clés de la zone enfant, aux signatures et aux preuves de non-existence. Pendant une bascule de clés ou une migration multi-fournisseurs, cette reconstitution devient rapidement illisible.
DNSViz fait de la structure des dépendances l’objet principal. Les noms, les clés, les ensembles d’enregistrements et les relations de confiance deviennent des nœuds et des arêtes; les avertissements sont attachés à la connexion concernée. La visualisation n’est pas un décor: elle reproduit la forme dans laquelle la validation se déroule réellement. Depuis un chemin défaillant, l’utilisateur peut descendre vers les enregistrements sous-jacents.
Le graphe facilite la collaboration entre spécialistes et exploitation générale sans remplacer l’expertise; les diagrammes denses restent denses, et la couleur ne doit jamais évincer les enregistrements eux-mêmes.
Un enregistrement DS est la promesse de la zone parente concernant la zone enfant
Le DS est petit, mais lourd de conséquences. Il se trouve dans la zone parente et désigne un condensat dérivé d’une DNSKEY de la zone enfant. Il permet ainsi à un validateur de relier des données authentifiées de la zone parente au matériel de signature de la zone enfant. Si le condensat, le key tag ou l’algorithme ne correspondent plus, la chaîne peut se rompre alors que les deux zones continuent de répondre aux requêtes DNS ordinaires.
De tels écarts apparaissent souvent lors des changements de clés, des migrations de fournisseur ou des retours en arrière incomplets. La zone enfant peut retirer une ancienne clé avant que le DS correspondant ne disparaisse, ou la zone parente peut publier un nouveau DS avant que tous les serveurs faisant autorité ne présentent la clé attendue. DNSViz compare le matériel DS et DNSKEY observé, mais ne connaît pas le déroulement prévu. Un chevauchement temporaire peut être voulu, un écart durable non. Le graphe doit donc être lu avec les tickets de changement, la documentation du fournisseur et les délais de propagation attendus.
Les enregistrements DNSKEY répartissent les rôles de signature sans supprimer le risque opérationnel
Une zone signée peut publier plusieurs enregistrements DNSKEY afin de séparer les rôles, de faciliter les bascules de clés ou de soutenir plusieurs signataires. Certaines clés sécurisent le jeu de clés lui-même, d’autres les données de la zone; les implémentations et les modèles d’exploitation organisent cette répartition différemment. L’architecture devient plus souple, mais le nombre d’états qui doivent rester cohérents augmente aussi.
DNSViz montre quelles clés sont présentes, quelles signatures en dépendent et comment elles sont reliées au DS de la zone parente. Il rend ainsi visibles une clé sans la signature attendue, une signature pour une clé absente ou un serveur disposant d’un jeu de clés plus ancien. Le graphe décrit la publication, pas la conservation des clés privées ni la qualité des processus internes. Une zone peut être techniquement verte et mal dirigée sur le plan organisationnel; un chevauchement temporaire peut être parfaitement légitime lors d’une bascule propre.
La validité d’un RRSIG dépend de l’horloge, de la couverture et de la bonne clé
Le RRSIG transforme un ensemble d’enregistrements en une affirmation vérifiable. Chaque signature indique le type couvert, l’algorithme, le key tag et une fenêtre de validité. La vérification peut échouer parce que la cryptographie ne correspond pas, parce que la DNSKEY associée manque, parce que le mauvais ensemble d’enregistrements a été signé ou parce que l’instant d’observation se situe hors de la fenêtre.
Le temps fait donc partie du diagnostic. Une horloge incorrecte, un renouvellement tardif ou une publication inégale sur différents serveurs peut produire des erreurs passagères ou persistantes. DNSViz relie la signature, la clé et l’enregistrement, et montre les problèmes de temps dans le même modèle. L’horloge de la sonde, l’instant de mesure et l’état des caches des résolveurs comptent néanmoins. Les exploitants devraient consigner l’heure de l’analyse et la comparer au calendrier de signature.
NSEC et NSEC3 prouvent l’absence — et compliquent l’explication des erreurs
DNSSEC n’authentifie pas seulement les données existantes. Il doit aussi prouver qu’un nom ou un type d’enregistrement n’existe pas. NSEC et NSEC3 forment des preuves signées portant sur des portions de l’espace de noms. Si la preuve ne couvre pas la requête, si une signature valide manque ou si elle ne correspond pas à la délégation, un résolveur peut rejeter une réponse négative pourtant correcte sur le fond.
DNSViz examine ces relations et montre pourquoi un « inexistant » n’a pas été accepté. NSEC3 ajoute des paramètres, du hachage et des options telles que l’opt-out, qui créent d’autres cas limites. La version d’avril 2025 a amélioré la vérification de la cohérence des réponses négatives et montre que ce domaine exige un entretien continu. L’objectif n’est pas de faire entrer toute la cryptographie dans une image, mais de relier la preuve concrète au nom qu’elle est censée couvrir.
Casey Deccio a développé DNSViz là où la théorie du protocole rencontrait la confusion opérationnelle
DNSViz est né du travail de Casey Deccio aux Sandia National Laboratories, à une époque où les déploiements DNSSEC révélaient des problèmes difficiles à expliquer avec une simple liste d’enregistrements. La tâche ne consistait pas seulement à constater une réussite ou un échec, mais à présenter le raisonnement de façon qu’un exploitant puisse trouver la dépendance rompue et agir avec prudence.
Le projet doit être distingué de l’ensemble de la carrière de Deccio et de son institution d’origine. Sandia fut le cadre de recherche; Deccio a ensuite continué à maintenir la suite; DNS-OARC exploite l’instance publique. Cette histoire répartie reflète le système lui-même: aucune entité ne résume à elle seule tout le projet. Une attribution précise honore l’origine individuelle sans en déduire une autorité juridique ou institutionnelle exclusive.
Le travail de Sandia de 2012 a transformé la validation en modèle explicatif
Le rapport de 2012 documentait une approche visuelle de l’analyse DNSSEC. Il n’inventait ni les enregistrements ni la procédure de validation, mais organisait les éléments de preuve comme des relations observables. Il devenait ainsi possible de localiser l’erreur et de fournir une explication plus riche qu’un simple code d’erreur.
L’origine scientifique façonne la méthode: collecter des données, construire un modèle et conserver suffisamment de détails pour que d’autres puissent vérifier le jugement. Elle impose aussi une limite éditoriale. Un rapport des personnes impliquées est une source primaire solide pour la conception, mais pas la preuve d’une utilisation universelle ni d’un effet dans chaque réseau. L’évolution ultérieure vers une suite téléchargeable, un service public et un corpus de recherche montre comment un prototype est devenu une infrastructure partagée.
La portabilité a transformé un site web en infrastructure réutilisable
Entre 2013 et 2014, DNSViz a été remanié pour la portabilité et l’extensibilité. La présentation lors d’un atelier DNS-OARC a fait entrer le projet dans la communauté des opérateurs; le paquet en ligne de commande a permis une exécution hors d’une unique démonstration web. Le logiciel, le service hébergé et les données d’une observation précise ont ainsi été plus clairement séparés.
Cette séparation permet des mesures automatisées, des résultats conservés et des analyses dans des réseaux privés. Elle favorise la reproductibilité, à condition de consigner la version, l’instant, les conditions de requête et les paramètres. L’architecture rend cette discipline possible, mais ne l’impose pas: des résultats de versions différentes peuvent appliquer des règles différentes. La valeur opérationnelle dépend donc autant de la procédure entourant l’outil que du code.
probeenregistre ce que le système faisant autorité dit réellement
La collecte interroge le chemin de délégation et les serveurs concernés au sujet des NS, DS, DNSKEY, RRSIG, NSEC, NSEC3 et des métadonnées associées. Cela diffère d’interroger un résolveur sur la sortie applicative finale: la sonde rassemble les éléments qu’un validateur devrait relier entre eux.
probesépare cette observation de l’analyse ultérieure. Les exploitants peuvent sauvegarder la sortie, comparer des instants ou mesurer depuis un réseau qui voit une vue interne. Les chercheurs peuvent réévaluer les mêmes données après une modification de zone. La mesure reste toutefois dépendante de la perte de paquets, des filtres, de la sélection anycast et des silences passagers. Une réponse non observée ne prouve donc pas toujours un état faisant autorité durable.
groktransforme les observations en modèle de dépendances motivé
Les réponses brutes sont nécessaires, mais ne constituent pas encore un diagnostic. Il faut vérifier si un DS correspond à la clé, si les signatures couvrent les bons enregistrements et sont valides, et si une preuve de non-existence englobe la requête.grokapplique les règles du protocole à la preuve collectée et construit le modèle de délégation et d’authentification.
C’est à ce stade que DNSViz passe de collecteur à analyseur. Il peut signaler des signatures manquantes, des algorithmes incompatibles, des données expirées, des délégations défectueuses ou des réponses contradictoires. Le résultat est l’interprétation d’une version logicielle donnée, pas une transcription neutre. Il faut donc conserver les données brutes et la version d’analyse; aucune couleur d’avertissement n’est vraie indépendamment des règles qui l’ont produite.
graphpermet de vérifier la chaîne sans masquer les enregistrements
L’étage de représentation transforme l’analyse en un graphe pour navigateur ou fichier. Il doit réduire la charge cognitive de la chaîne tout en conservant assez de détails pour que les spécialistes puissent suivre le jugement. La valeur de DNSViz réside dans la liaison entre une vue compréhensible et les enregistrements, clés et signatures, pas dans leur remplacement par un score.
Les nœuds et les arêtes montrent quels objets délèguent ou authentifient d’autres objets; les annotations orientent vers la relation problématique. L’exploitant peut commencer au chemin rompu et ouvrir la preuve sous-jacente. Dans les zones multi-signataires, les bascules qui se chevauchent ou les serveurs hétérogènes, l’image devient dense parce que l’état réel est dense. Une bonne visualisation aide à naviguer et laisse ouverte la possibilité que la bonne conclusion soit: d’autres preuves sont nécessaires.
DNS-OARC maintient le service public sans posséder tout le projet
Un outil de diagnostic public ne devient une infrastructure que lorsque quelqu’un le tient disponible, met à jour ses dépendances et réagit aux pannes ou aux abus. DNS-OARC offre à dnsviz.net ce foyer opérationnel et rattache le service à une communauté qui travaille quotidiennement avec des serveurs faisant autorité, des résolveurs et des mesures DNS. Cette continuité doit être distinguée de la maintenance du code et de la définition des normes.
Les sources sont claires: Casey Deccio développe et maintient DNSViz, DNS-OARC exploite l’instance publique. Une discussion de 2021 a réaffirmé cette répartition des rôles lors de la prise en charge d’algorithmes plus récents. Elle évite d’attribuer chaque décision logicielle à DNS-OARC, mais exige une coordination pour les versions et les incidents. Un budget propre, un SLA public complet ou un plan de relève détaillé ne sont pas divulgués; la stabilité visible repose donc sur un travail institutionnel dont le cadre n’est que partiellement documenté.
Le point d’accès public et la suite locale répondent à des questions différentes
Le site web fournit rapidement une vue extérieure. Un exploitant peut vérifier un nom sans rien installer, partager le graphe avec une autre organisation et l’utiliser comme référence commune pendant un incident. Le faible seuil d’entrée a aussi une valeur pédagogique: même sans maîtriser tous les outils DNS, on peut suivre une chaîne qui serait autrement dispersée en de nombreuses requêtes isolées.
Une installation locale répond à d’autres besoins. Elle fonctionne dans des réseaux privés, peut être intégrée aux processus de déploiement, conserve les observations brutes et fixe la version utilisée. Elle peut aussi voir des vues à accès différencié qui restent invisibles pour le service public. Il ne s’agit pas simplement de confort contre exigence: le point public apporte une indépendance vis-à-vis de son propre réseau, l’exécution locale apporte accès et contrôle. Une investigation solide peut utiliser les deux et les comparer au comportement réel des résolveurs.
Un résultat DNSViz appartient à un lieu et à un instant
Toute mesure active possède un lieu d’observation. La sonde envoie des requêtes depuis un réseau déterminé, atteint des instances faisant autorité concrètes et enregistre leurs réponses dans les conditions de routage de cet instant. Le DNS répartit délibérément les services; DNSSEC ajoute des signatures liées au temps et des données de délégation en cache. Le graphe est donc une observation située, même si l’interface le présente comme une image unique.
Cette limite n’affaiblit pas l’affirmation, elle la rend honnête. DNSViz peut expliquer pourquoi la chaîne observée paraît valide, incertaine ou rompue selon ses règles. Il ne peut pas confirmer que chaque utilisateur a reçu les mêmes enregistrements. La réaction utile est la comparaison: un autre emplacement, les journaux faisant autorité, les traces des résolveurs et une nouvelle mesure après expiration du cache. Le graphe ouvre cette comparaison; il ne la clôt pas.
L’anycast peut faire paraître un service faisant autorité comme plusieurs systèmes
De nombreux fournisseurs DNS annoncent la même adresse en anycast depuis plusieurs sites. Le routage dirige différentes requêtes vers différents sites, ce qui améliore la latence et la résilience, mais peut aussi rendre visibles des zones, des versions ou des états de clés incomplètement synchronisés. Deux utilisateurs peuvent interroger la même IP et recevoir un matériel DNSSEC différent si un site détient une ancienne clé ou n’a pas encore reçu une signature.
DNSViz montre la preuve du site atteint, pas de tous les sites. Si une clé apparaît sur certains serveurs et pas sur d’autres, le graphe devrait déclencher des mesures depuis plusieurs réseaux et une vérification du déploiement site par site. En DNSSEC, l’incohérence est particulièrement lourde de conséquences, car les résolveurs ne tolèrent pas simplement des contenus différents: ils ont besoin d’une chaîne valide pour le contenu reçu. L’anycast explique la possibilité d’un écart, mais ne légitime pas son état durable.
Le DNS à vues séparées marque la limite de tout diagnostic public
Le DNS à vues séparées fournit des réponses différentes selon le réseau client. Les utilisateurs internes peuvent voir des adresses ou des noms privés qui n’existent pas dans la zone publique; les utilisateurs externes reçoivent une vue réduite. Cela peut être voulu, mais signifie qu’un analyseur public ne connaît la vue interne que s’il y est autorisé et placé.
Un résultat public vert ne dit donc rien de sûr sur une application dotée d’une autre délégation; un résultat rouge pour un nom purement interne peut être sans importance. La suite locale apporte le même modèle à l’endroit où la vue privée est visible et évite d’envoyer des noms sensibles à un service public. L’ouverture facilite ce contrôle, mais ne remplace pas les règles d’accès, de stockage et de protection des données de l’organisation.
Un graphe vert est une preuve, pas un certificat universel de disponibilité
Un graphe réussi montre que les relations observées paraissent cohérentes à cet endroit et à cet instant. C’est une preuve solide sur les données faisant autorité collectées, mais pas la démonstration que chaque résolveur atteint le domaine. D’autres utilisateurs peuvent connaître d’autres routes, caches, ancres de confiance, règles d’algorithme ou pannes de réseau.
Les résolveurs appliquent en outre des restrictions locales qu’un outil de diagnostic général ne reproduit pas. Une implémentation peut désactiver un ancien algorithme, conserver une réponse négative en cache ou ne pas atteindre un site; au-dessus du DNS, TLS, le transport ou l’application peuvent échouer. La formulation solide est: la chaîne observée a été validée sous cette version, cette règle et cette heure. DNSViz réduit l’espace d’erreur, mais n’écarte pas automatiquement les signalements d’utilisateurs extérieurs à sa vue.
Un graphe rouge décrit un état, pas un attaquant
Une clé manquante, un DS obsolète ou un RRSIG invalide peut résulter d’une attaque, mais tout autant d’une bascule précipitée, d’un retard chez le bureau d’enregistrement, d’une migration incomplète ou d’une erreur logicielle. Le graphe montre quelle relation ne correspond pas; il ne prouve pas qui a voulu cet état.
Les équipes de sécurité ne devraient pas confondre gravité visuelle et attribution. Une signature expirée est importante, mais ne prouve pas une compromission; un DS inattendu peut appartenir à un changement autorisé. L’interprétation exige l’historique des changements, les documents du bureau d’enregistrement, les journaux faisant autorité et les contacts responsables. Cette rigueur évite à la fois d’annuler une migration légitime et de manquer une modification hostile. DNSViz fournit un constat technique qui doit être corrélé avec d’autres preuves.
Le DNS multi-signataires crée une liberté de choix et un graphe de diagnostic plus dense
Une zone peut répartir la signature ou le service faisant autorité entre plusieurs fournisseurs afin d’accroître la résilience, de faciliter les migrations ou de réduire la dépendance. Les systèmes doivent publier des clés, des signatures et des données de délégation compatibles; le nombre d’états transitoires légitimes augmente en même temps. L’avantage commercial se paie d’une coordination cryptographique et opérationnelle supplémentaire.
La version d’avril 2025 a étendu l’analyse multi-signataires et la comparaison des réponses faisant autorité. Les modèles décrits par l’IETF coordonnent différemment clés et signatures; un graphe dense ne prouve donc pas une mauvaise conception, mais montre le coût de coordination de la résilience. Les exploitants ont besoin de rôles documentés, de bascules éprouvées et de critères pour distinguer un chevauchement planifié d’une migration bloquée. DNSViz montre l’état; l’équipe doit fournir l’intention.
Les migrations de fournisseur produisent des états légitimes qui ressemblent à des erreurs
Un changement de fournisseur faisant autorité ou signataire survient rarement de manière atomique. De nouveaux serveurs et de nouvelles clés apparaissent avant que les anciens ne soient retirés, tandis que le DS de la zone parente change à un rythme différent. Plusieurs jeux de clés et signatures peuvent temporairement coexister de façon correcte; un outil qui n’attend que l’état final pourrait signaler ce chevauchement sûr comme une erreur.
L’inverse est plus dangereux: la transition reste bloquée dans un état qui n’était prévu que pour une courte durée. Un fournisseur continue de livrer une ancienne clé, un changement de bureau d’enregistrement n’atteint pas le registre ou un retour en arrière retire des enregistrements dans le mauvais ordre. DNSViz montre toute la relation observée. L’évaluation appartient au plan de migration: mesurer avant et après chaque étape, conserver les résultats et définir combien de temps un avertissement est acceptable. Le même constat peut être attendu à l’intérieur d’une fenêtre et constituer un motif d’escalade en dehors de celle-ci.
CDS et CDNSKEY automatisent les changements de délégation et déplacent le risque vers la politique
CDS et CDNSKEY permettent à la zone enfant de signaler les changements souhaités du DS de la zone parente. L’automatisation peut réduire le travail manuel et les erreurs lors des bascules, mais crée une nouvelle relation de confiance: le registre ou le bureau d’enregistrement doit décider quand et à quelles conditions il accepte le signal.
DNSViz compare les signaux aux DNSKEY de la zone enfant et au DS de la zone parente; la version d’avril 2025 a étendu cette évaluation. L’outil peut montrer qu’une relation est cohérente ou incomplète, mais ne peut pas imposer une politique d’acceptation uniforme. Des questions de contrôle restent ouvertes: qui autorise la confiance initiale, comment les signaux de suppression sont-ils traités, et que se passe-t-il en cas de publication inattendue par un fournisseur? La sécurité dépend autant de la politique et de la capacité d’investigation que du bon enregistrement.
La version d’avril 2025 a fait entrer les modèles d’exploitation modernes dans le graphe
Un outil de diagnostic vieillit lorsque l’infrastructure change plus vite que ses règles. Les déploiements modernes utilisent des algorithmes plus récents, plusieurs fournisseurs, des signaux de délégation automatisés et des réponses négatives plus complexes. La version d’avril a comblé une partie de cet écart avec l’analyse multi-signataires, les vérifications CDS/CDNSKEY et un traitement amélioré de la cohérence.
Les notes de version attestent d’un code existant, pas de la mise à niveau de chaque environnement ni de la résolution de chaque cas limite. Le service public peut exécuter une version, les paquets locaux une autre, et les distributions suivent leurs propres calendriers. Lorsqu’on compare des instantanés historiques à des diagnostics actuels, la version doit être conservée. Cette version montre aussi que la pertinence ne repose pas sur une invention unique: le projet doit continuellement traduire les nouvelles pratiques en logique de diagnostic.
Les instantanés longitudinaux transforment le dépannage en infrastructure de mesure
Un graphe isolé aide pendant un incident; une série montre si une erreur persiste, comment une bascule progresse et à quelle vitesse une chaîne est réparée. Lorsque de nombreux noms sont observés de façon répétée avec le même modèle, un corpus de recherche se constitue au lieu d’une simple collection de requêtes individuelles.
La séparation de la collecte et de l’analyse rend possibles le stockage, le regroupement et la comparaison. Cette archive est une seconde forme d’infrastructure: elle documente la manière dont DNSSEC fonctionne en exploitation, pas seulement la façon dont les normes le décrivent. Les données historiques doivent toutefois être traitées avec prudence. Un instantané peut saisir une transition corrigée une minute plus tard; des noms problématiques peuvent être surreprésentés; les règles de conservation déterminent quelles évolutions subsistent. La cohérence méthodologique ne rend pas automatiquement un échantillon représentatif.
L’étude de 2025 montre ce qu’un corpus de diagnostic cohérent peut révéler
La recherche de 2025 a utilisé une grande collection de résultats DNSViz des années 2020 à 2024 pour étudier les erreurs DNSSEC à grande échelle. Son importance tient au dépassement des anecdotes individuelles: un analyseur standardisé peut reconnaître des catégories récurrentes, mesurer leur durée et vérifier si les mêmes erreurs réapparaissent.
La structure explicative compte autant que la quantité. Un jeu de données composé de simples marques de succès et d’échec en dirait moins sur l’atteinte de la délégation, de la signature, de la preuve de non-existence ou de la cohérence des serveurs. DNSViz fournit une taxonomie issue de son modèle de graphe. L’étude ne dit toutefois rien de chaque domaine signé. Les envois, les calendriers de balayage et les échantillons définissent la population. Les grands nombres ne deviennent crédibles que si l’on comprend comment ils sont entrés dans le corpus.
L’anycast et le lieu d’observation peuvent séparer deux mesures honnêtes
Les fournisseurs faisant autorité annoncent souvent la même adresse de serveur depuis plusieurs sites. Le routage dirige la requête vers un site en fonction de l’état du réseau, si bien que deux observateurs utilisant la même IP peuvent atteindre des machines différentes. Si les sites ne sont pas entièrement synchronisés, une sonde DNSViz peut voir d’autres clés ou signatures qu’un résolveur situé dans un autre réseau.
Les filtres, la fragmentation, le mode de transport et les pertes passagères modifient également le résultat. Le système peut répéter et conserver des métadonnées, mais il ne voit pas tous les chemins pertinents. Un résultat extérieur est donc plus solide en tant qu’observation contrôlée, à comparer avec d’autres preuves. Pour un service distribué mesuré depuis un autre réseau distribué, un écart devrait d’abord susciter des questions sur le lieu, l’heure et l’instance atteinte — pas l’accusation selon laquelle l’outil ou l’exploitant se trompe.
Les caches conservent d’anciennes vérités après la modification de la configuration faisant autorité
Les résolveurs stockent des données DNS pour réduire la latence et la charge. Pendant une réparation, les serveurs faisant autorité peuvent déjà publier une nouvelle chaîne cohérente, tandis que certains résolveurs utilisent d’anciennes données DS, DNSKEY ou RRSIG jusqu’à l’expiration du TTL. DNSViz montre alors l’état faisant autorité actuel sans nécessairement reproduire la vue d’un utilisateur affecté.
L’inverse est aussi possible: un résolveur conserve une réponse antérieurement valide alors que la publication actuelle est rompue, et retarde le dommage visible. L’incident se déroule par paliers et dépend de l’historique du cache. L’heure du changement, les TTL, les enregistrements mémorisés et les caches négatifs doivent être corrélés. Le graphe fournit la relation faisant autorité à un instant connu; les journaux des résolveurs et l’inspection du cache distinguent une erreur de publication persistante d’un simple temps de propagation.
La politique des résolveurs et les ancres de confiance déterminent un résultat que le graphe faisant autorité ne prédit pas entièrement
Chaque validateur démarre avec des ancres de confiance et applique les décisions de son implémentation et de son exploitant. Dans le DNS public, l’ancre racine est courante; les environnements privés peuvent définir des ancres supplémentaires. La prise en charge des algorithmes, le traitement des exceptions, l’horloge et la version logicielle diffèrent également. Une chaîne acceptable sous une politique peut échouer sous une autre.
DNSViz utilise son propre processus d’observation et d’analyse. C’est un contrôle indépendant solide, mais pas une copie de chaque résolveur. En cas d’écart, l’exploitant devrait identifier l’implémentation et la version, lire les journaux de validation et comparer le cache avec le graphe. L’utilité n’exige pas une égalité universelle, mais une preuve qui peut être reproduite, contestée ou complétée. Le code ouvert et l’exécution locale soutiennent précisément cette vérification.
La gravité protocolaire et l’impact économique sont des grandeurs différentes
Une relation DNSSEC rompue peut provenir d’une attaque, mais tout autant d’une mauvaise configuration, d’une propagation retardée, d’une automatisation défaillante ou d’une erreur humaine. Un DS qui ne correspond pas prouve que l’état parent et l’état enfant ne forment pas le chemin de confiance attendu; il ne révèle pas si quelqu’un a agi malicieusement, si une interface de bureau d’enregistrement a été mal utilisée ou si une bascule a été observée en cours de route.
Le rouge peut frapper davantage l’imaginaire que le constat. DNSViz devrait fixer les faits: quels enregistrements ont été vus, quelle relation a échoué et quand. L’attribution exige l’historique des changements, les données de compte, les documents du bureau d’enregistrement, les preuves du fournisseur et, le cas échéant, une investigation de sécurité plus poussée. Les avertissements doivent eux aussi être classés: certains décrivent un risque ou un conseil d’exploitation, pas une invalidité. La couleur mène à l’endroit; les enregistrements déterminent l’action.
La validité DNSSEC ne vérifie pas le reste du chemin applicatif
Une chaîne valide montre que les données DNS observées peuvent être authentifiées via le chemin de confiance attendu. Elle ne prouve pas que l’IP renvoyée appartient à l’application, que BGP atteint le serveur, que le certificat TLS est valide, qu’un pare-feu autorise le trafic ou que l’application est saine. DNSViz peut exclure une couche tandis que la cause demeure ailleurs.
Même dans le DNS, une vérification de l’apex ne couvre pas nécessairement les alias, les enregistrements de service, les noms d’API séparés, la politique de messagerie ou les domaines tiers. Les exploitants doivent choisir les noms et les types réellement utilisés par le flux défaillant. Cette limite ne diminue pas la valeur: elle impose des affirmations précises. DNSViz répond aux relations DNSSEC observées et reste le plus utile lorsqu’on ne lui demande pas de garantir des systèmes qu’il ne voit pas.
Le graphe appartient à la vérification des changements avant d’apparaître en salle de crise
L’usage le plus sûr de DNSViz commence avant et après un changement planifié. Lors d’une bascule, d’un transfert de bureau d’enregistrement, d’une migration de fournisseur ou de l’introduction de plusieurs signataires, l’équipe peut exécuter la suite en ligne de commande dans un environnement contrôlé, archiver le graphe attendu et définir les états intermédiaires autorisés. Chaque étape de production est ensuite comparée à ce plan.
Le diagnostic devient ainsi un instrument de contrôle des changements. La vérification peut confirmer que la nouvelle clé est publiée, que les signatures sont présentes, que les signaux parents concordent et que l’ancien matériel n’est retiré qu’après le chevauchement nécessaire. Une règle en échec peut arrêter l’opération avant que des utilisateurs ne soient touchés. La documentation du projet permet l’automatisation, mais la validation et la restauration appartiennent à l’organisation. Un simple feu tricolore sans contexte ne suffit pas; la règle, les objets et la justification de l’état transitoire doivent être conservés.
La réponse aux incidents s’améliore quand toutes les parties montrent la même arête rompue
Un incident DNSSEC peut impliquer le titulaire du domaine, le fournisseur DNS, le bureau d’enregistrement, le registre, l’exploitant du résolveur et l’équipe applicative. Chaque partie ne voit qu’un fragment et peut d’abord signaler que son propre système fonctionne. Le graphe crée un objet commun: il peut montrer que les clés de la zone enfant sont présentes mais que le DS de la zone parente est ancien, ou qu’un serveur faisant autorité ne possède pas la signature de l’autre.
Une preuve commune n’efface pas les frontières de responsabilité. Le bureau d’enregistrement peut modifier la zone parente, mais pas le signataire; le fournisseur DNS peut publier correctement une clé mal livrée par le client; le résolveur découvre l’erreur sans pouvoir la réparer. La valeur réside dans une demande précise adressée à chaque entité. Le résultat, l’heure, la version et les requêtes détaillées doivent être conservés afin que tous vérifient le même état et confirment sa disparition après correction.
Une automatisation sûre exige des preuves, une validation et un chemin de retour
Relier directement le diagnostic à la réparation est tentant, mais DNSSEC traverse des caches et des institutions que l’outil ne contrôle pas. Supprimer un DS, publier une clé ou retirer une signature peut réparer un site et en casser un autre si le chevauchement était encore nécessaire. Une forte confiance de diagnostic ne rend pas automatiquement sûre une action difficilement réversible.
L’observation peut être largement automatisée: collecter, comparer, alerter et bloquer un changement lorsque des conditions préalables manquent. Les corrections majeures exigent plusieurs lieux d’observation, la confirmation de l’état cible, une validation nommée et un chemin de retour testé par rapport aux TTL. La piste d’audit doit aussi contenir la preuve qui a justifié l’action. DNSViz explique; celui qui contrôle les clés, les comptes et la politique conserve l’autorité.
L’open source rend la méthode vérifiable, pas la maintenance automatique
Le dépôt public permet d’examiner la façon dont les données sont collectées, interprétées et représentées. Une organisation peut exécuter localement, fixer une version, vérifier une règle et proposer des corrections. Cette traçabilité est centrale parce que l’outil transforme des enregistrements bruts en jugement de diagnostic.
La licence ne garantit ni versions, ni disponibilité, ni compatibilité éternelle, ni nombre suffisant de relecteurs. Le code peut rester disponible alors que la connaissance des décisions difficiles repose sur quelques personnes. Intégrer DNSViz en production impose de le traiter comme une dépendance réelle: fixer les versions, entretenir des tests de référence, suivre les changements et contribuer lorsque c’est possible. L’open source crée une capacité d’action, pas une prise de responsabilité automatique.
Une petite base de mainteneurs porte un savoir que de nombreux exploitants utilisent indirectement
DNSViz n’est pas une grande entreprise dotée d’un budget publié, d’effectifs et d’une feuille de route commerciale. Les documents citent Casey Deccio comme créateur et mainteneur, d’autres contributeurs dans le dépôt et DNS-OARC comme exploitant du service. Le nombre exact de responsables actifs des versions et un plan de relève complet ne sont pas publics.
L’ampleur des bénéfices contraste avec la taille de l’institution: titulaires de domaines, registres, bureaux d’enregistrement, fournisseurs, résolveurs, chercheurs et équipes de sécurité peuvent utiliser le même graphe. Le bénéfice se répartit, tandis que la responsabilité des cas limites, des versions et de l’exploitation publique se concentre. Le risque ne naît pas automatiquement de la petite taille, mais du moment où la dépendance croît plus vite que le transfert de connaissances. Des tests, une documentation et des relecteurs supplémentaires constituent la protection appropriée.
DNSViz n’a pas de concurrent unique, car les erreurs DNS comportent plusieurs couches
dig,delvetdrillmontrent des enregistrements précis; Zonemaster et Internet.nl exécutent des tests plus larges; RIPE Atlas répartit les mesures; les journaux des résolveurs expliquent les décisions réelles. DNSViz se distingue par le graphe d’authentification et de délégation, mais ne remplace pas ces perspectives.
La concurrence la plus utile est la complémentarité. Une requête détaillée confirme le RRSIG d’une arête, une mesure distribuée montre les différences d’anycast et un journal explique la politique locale. Le graphe structure la question; les autres outils approfondissent ou contredisent. En faire l’unique arbitre affaiblirait la méthode. Son autorité naît de la transparence et d’une prétention proprement délimitée.
Le projet rend l’infrastructure cryptographique lisible sans revendiquer de contrôle
La réussite durable de DNSViz consiste à réunir le protocole formel et le travail pratique de résolution des pannes. Les délégations, les clés, les signatures et les preuves de non-existence deviennent un objet que plusieurs organisations peuvent examiner ensemble. Cela raccourcit le chemin entre le signalementboguset la prochaine question utile.
DNSViz ne gère aucune zone, ne publie aucun DS de zone parente, ne détermine aucune politique de résolveur et ne garantit pas l’expérience de chaque utilisateur. Même l’exploitation publique et la maintenance du code sont séparées. Cette retenue institutionnelle permet à des acteurs autonomes de partager la même preuve. L’avenir ne réside pas dans un jugement absolu, mais dans un modèle entretenu, une gouvernance durable et des procédures où l’intention humaine reste vérifiable.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance