
Résumé
- CPN est un objet d’entreprise actuel dans l’annuaire BTW et correspond à trois enregistrements AS du registre ARIN: AS11017, AS32764 et AS54533. Les trois utilisent le nom AS CPN et l’étiquette du titulaire public CSN Support Services, mais ces enregistrements ne prouvent pas l’existence d’une filiale Cisco distincte ni une chaîne de propriété complète.
- PeeringDB étiquette séparément AS11017 comme Cisco Public Sector Network et AS32764 comme CIRL, également connu sous le nom de Cisco Internet Routing Labs. Les alias sont un contexte public réel, pas un acte constitutif, une architecture privée ou une affirmation de déploiement client.
- À l’instant d’observation borné, RIPEstat indique AS11017 et AS32764 comme annoncés et AS54533 comme non annoncé. Les données des collecteurs établissent une couche de réalité externe, et non une disponibilité globale, une preuve d’itinéraires autorisés, des relations contractuelles ou des résultats clients.
- La supervision, l’intégration, la maintenance, la tenue des métadonnées de sécurité, la portabilité et la gestion des exceptions demeurent des coûts récurrents, car l’identité de registre, l’état prévu, les routes en fonctionnement, les annuaires publics et les équipes responsables doivent rester alignés.
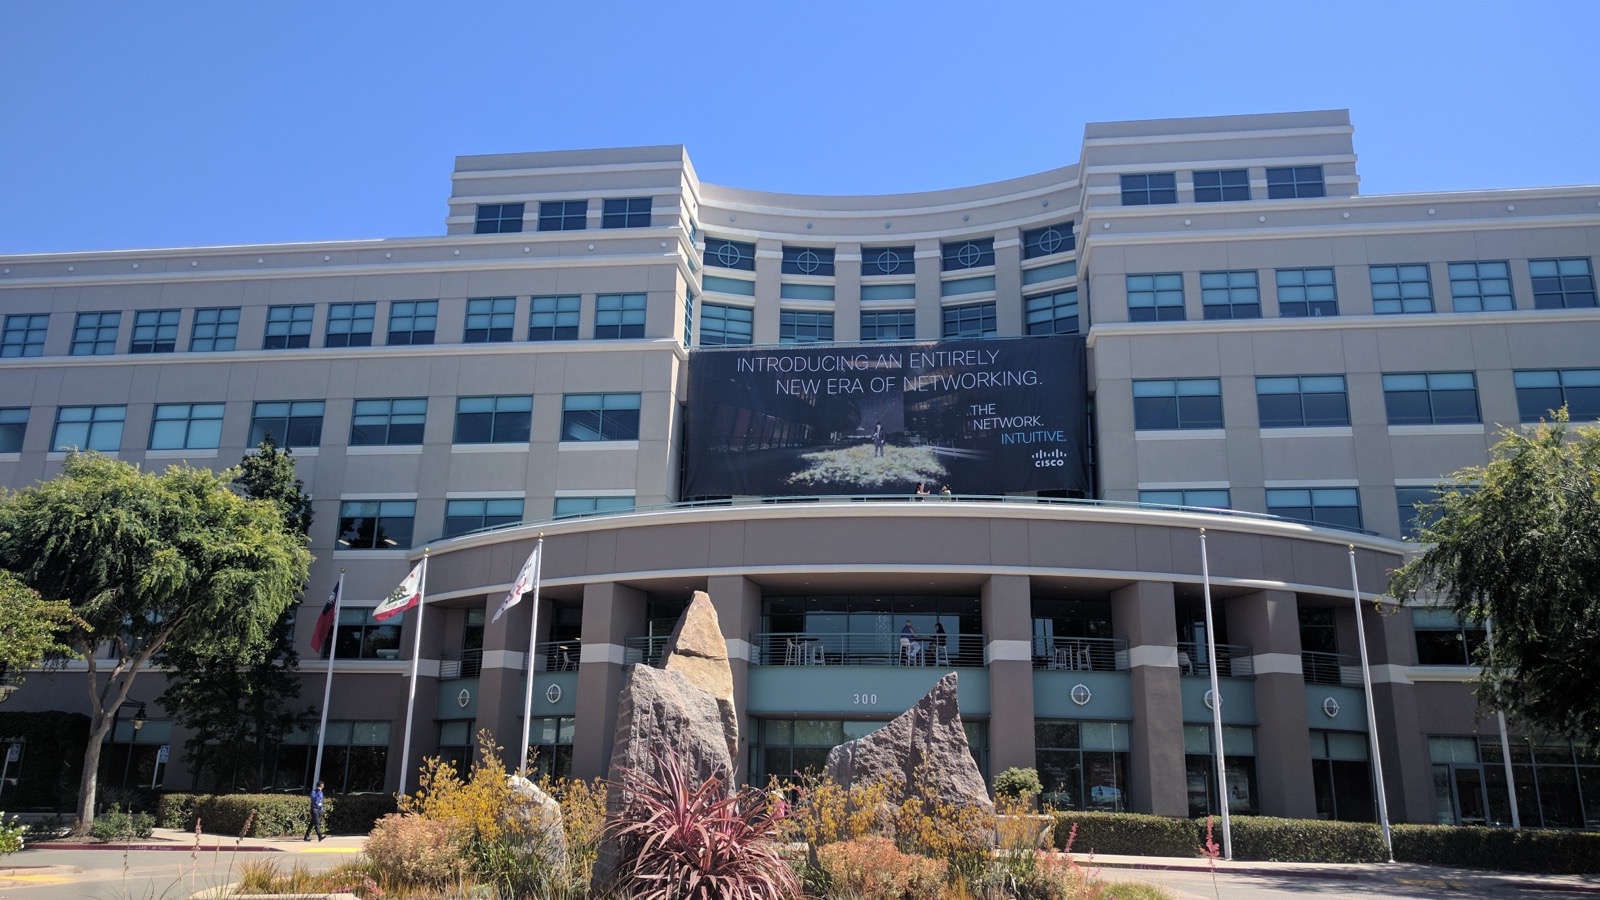
Note d’image:La photo Creative Commons jointe montre le Building 10 du siège social de Cisco à San José. Elle apporte du contexte aux alias publics liés à Cisco uniquement. Elle ne montre ni les opérations CPN, ni CSN Support Services, ni AS11017, AS32764 ou AS54533, ni un routage AS, ni une session d’échange, ni une topologie privée, ni des contrôles actuels, ni des incidents, ni des performances mesurées, ni des résultats.
CPN est une courte étiquette d’annuaire associée à une surface de contrôle réseau étonnamment riche. Les enregistrements ARIN des American Registry for Internet Numbers indiquent trois numéros de systèmes autonomes avec le nom AS CPN: AS11017, AS32764 et AS54533. L’étiquette de titulaire public sur ces enregistrements est CSN Support Services.[1][8][15] Deux enregistrements PeeringDB distincts utilisent des noms plus descriptifs.
AS11017 est listé comme Cisco Public Sector Network, tandis qu’AS32764 est listé comme CIRL, aussi connu comme Cisco Internet Routing Labs.[22][23] Ces faits connectent l’objet entreprise CPN à des enregistrements réels de registre et de routage, mais n’effacent pas les frontières entre une étiquette d’annuaire, un titulaire de registre, un alias public et une entité juridique.
Cette frontière est centrale dans ce rapport. Il serait facile de transformer l’acronyme CPN en une narration d’entreprise affirmée, ou de traiter un enregistrement d’annuaire portant Cisco comme preuve de propriété, d’architecture et de livraison de services. Les éléments disponibles ne soutiennent pas ces extrapolations. En revanche, ils soutiennent une question plus circonscrite: que révèle la surface à trois AS sur la gestion des ressources numérotées, la visibilité externe du routage, les métadonnées d’interconnexion et les coûts opérationnels pour maintenir les identités alignées dans le temps?
La réponse commence par un état partagé. À l’instant d’observation utilisé pour ce rapport, RIPEstat indiquait AS11017 et AS32764 comme annoncés, tandis que AS54533 n’était pas annoncé.[2][9][16] AS11017 présentait une empreinte de préfixes observés sensiblement plus large et deux voisins observés. AS32764 affichait une empreinte plus réduite et un voisin observé. AS54533 n’avait aucun préfixe observé ni voisin dans les instantanés sélectionnés.[3][4][6][10][11][13][17][18][20] Il ne s’agit pas d’une comparaison d’uptime, d’un historique d’incidents ou d’un test de performance. C’est une observation externe bornée.
Pourtant, cette différence a une portée opérationnelle car elle montre pourquoi l’enregistrement, la visibilité de route, les métadonnées d’annuaire public et les résultats utilisateurs doivent être évalués par couches séparées.
Ce rapport distingue donc lacapacité système, lafiabilité opérationnelleet lerésultat de production client. Un ASN enregistré est une identité qui rend possible un fonctionnement. Une route observée est une preuve que les collecteurs ont vu une origine et un chemin de propagation à un instant donné. Une fiabilité opérationnelle supposerait un comportement soutenu et prévu sous conditions normales et exceptionnelles. Un résultat client ou d’organisation requiert des preuves sur les charges réelles, la joignabilité, la latence, la continuité ou les résultats mission. L’enregistrement public est solide sur les deux premières couches de signaux externes et ne confirme pas la troisième.
Identité, titulaire d’enregistrement et limites des alias
L’objet examiné est exactement CPN, une entrée entreprise actuelle dans l’annuaire BTW. Les enregistrements RDAP d’ARIN fournissent l’ancrage public d’identité le plus robuste. Chacun des AS11017, AS32764 et AS54533 porte le nom AS CPN et l’étiquette de titulaire public CSN Support Services.[1][8][15] Les enregistrements établissent que ces ressources de numérotation existent dans le registre ARIN et que la même étiquette de titulaire public leur est associée.
Ils ne prouvent pas en eux-mêmes que CPN soit une filiale Cisco juridiquement distincte, que CSN Support Services soit interchangeable avec Cisco, ou qu’une seule équipe de management pilote actuellement chaque ressource.
Les alias publics complexifient l’analyse d’une manière utile. PeeringDB liste AS11017 comme Cisco Public Sector Network et l’associe au nom de politique de routage AS-CPN. Il liste AS32764 comme CIRL, élargit cet alias à Cisco Internet Routing Labs, et classe le réseau comme éducatif ou recherche.[22][23] Ces enregistrements créent un pont de preuve vers des contextes d’exploitation liés à Cisco, mais un alias d’annuaire n’est pas un acte constitutif d’entreprise. Il peut décrire le rôle d’un réseau, un nom opérationnel historique, une identité orientée communauté ou une convention d’annuaire maintenue en interne.
L’unité analytique appropriée est donc la surface de contrôle, et non un groupe d’entreprise supposé. Cette surface comprend trois identités de registre, au moins deux alias publics, des observations de routage qui varient par ASN et des métadonnées d’interconnexion qui varient à nouveau. Les noms comptent car ils aident les opérateurs et les contreparties à reconnaître une ressource. Les enregistrements comptent car ils fournissent des points de référence imputables. Les routes actives comptent car les utilisateurs expérimentent des paquets, pas des libellés.
Aucune de ces couches ne domine les autres; chacune a une fonction probatoire différente.
Cette distinction évite aussi une erreur fréquente de recherche: utiliser un contact technique réel ou une référence à un domaine Cisco dans un matériel de registre comme preuve de toute la chaîne de propriété. Les données de contact peuvent montrer qui était désigné pour une fonction lorsque l’enregistrement était maintenu. Elles ne peuvent pas prouver un contrôle organisationnel actuel au-delà du périmètre de l’enregistrement. De même, un lien Cisco dans un enregistrement PeeringDB aide à comprendre le contexte public, mais ne révèle ni la topologie privée, ni un déploiement produit, ni une responsabilité contractuelle.
Pour l’analyse de risque, cette ambiguïté n’est pas un défaut à combler par spéculation. C’est une condition de gestion. Les opérateurs ont besoin d’une cartographie indiquant quelle organisation assume la responsabilité de l’enregistrement, quelle équipe contrôle les changements de routage, quels alias les contreparties doivent utiliser et quel chemin d’escalade s’applique quand ces enregistrements divergent. Les preuves publiques démontrent qu’une telle cartographie est nécessaire; elles ne révèlent pas la cartographie privée elle-même.
Ce que la surface de registre à trois AS établit
Un numéro de système autonome est un identifiant de routage mondialement unique, pas un certificat de service. Les enregistrements ARIN établissent qu’AS11017, AS32764 et AS54533 sont des ressources numérotées enregistrées sous le nom CPN et l’étiquette de titulaire public CSN Support Services.[1][8][15] C’est significatif car l’unicité et l’enregistrement des transferts réduisent les ambiguïtés dans le routage interdomaines. Les contreparties ont besoin d’identifiants stables pour la politique, le filtrage, la surveillance et la communication d’incidents.
L’enregistrement confère plusieurs capacités pratiques. Il permet à un opérateur d’initier des routes sous un ASN identifiable, de décrire une politique de routage dans des systèmes d’accompagnement, de maintenir des contacts d’abus et techniques, et d’associer des autorisations d’origine de route aux ressources d’adresses. Il fournit aussi une référence durable lorsque les noms, fournisseurs, équipes ou usages opérationnels évoluent. Ce sont des capacités système: le registre soutient la coordination et l’imputabilité.
L’enregistrement ne prouve pas l’usage présent. L’aperçu RIPEstat marque AS11017 et AS32764 comme annoncés et AS54533 comme non annoncé à l’instant d’observation sélectionné.[2][9][16] Cette différence montre pourquoi un inventaire ne peut s’arrêter au registre. Un ASN enregistré mais non observé peut être intentionnellement dormant, réservé pour un rôle futur, retiré partiellement, visible en dehors des collecteurs sélectionnés ou affecté par une condition temporaire. Les données publiques ne sélectionnent pas entre ces explications.
Les trois enregistrements ne doivent pas non plus se voir attribuer des finalités identiques. PeeringDB fournit des éléments de rôle pour AS11017 et AS32764, mais l’ensemble source ne fournit pas de description de rôle équivalente pour AS54533.[22][23] Il serait injustifié d’inférer qu’AS54533 est un autre réseau du secteur public, un autre laboratoire de routage, une sauvegarde ou un déploiement échoué. Une analyse responsable conserve l’inconnu plutôt que de convertir un nom AS partagé en architecture partagée.
C’est ici que la gouvernance du registre devient un travail opérationnel. Quelqu’un doit savoir si chaque ressource est active, dormant, en transition ou retirée; si les contacts publics et les objets de politique de routage correspondent à cet état; et si la surveillance doit alerter sur une annonce inattendue ou la disparition d’une annonce attendue. Le registre est un registre comptable. Il fournit l’identifiant et des métadonnées imputables. L’état prévu doit encore être réconcilié avec le code en service, la politique des routeurs et l’observation publique.
Observations de route publiques et leurs limites
RIPEstat offre une vue externe utile via plusieurs appels de données. Pour AS11017, l’observation des préfixes annoncés sélectionnée listait six préfixes IPv4 et douze préfixes IPv6. La réponse de routing-status a compté 7 168 adresses IPv4 dans l’espace IPv4 observé et trente-six équivalents /48 dans l’espace IPv6 observé, avec deux voisins observés.[3][4] L’instantané des voisins identifiait AS3356 et AS6939 comme voisins observés côté gauche.[6]
Pour AS32764, l’observation correspondante listait un préfixe IPv4, 199.66.188.0/24, et un préfixe IPv6, 2602:f98b:10::/48. Sa réponse de routing-status a enregistré un préfixe IPv4 et un préfixe IPv6 et un voisin observé. L’instantané des voisins identifiait AS14618.[10][11][13] Pour AS54533, les observations sélectionnées ne montraient aucun préfixe annoncé et aucun voisin observé.[17][18][20]
Ces chiffres ne sont pas équivalents à une topologie complète. RIPEstat Routing Information Service collecte des données BGP à partir d’un ensemble distribué de route-collecteurs et de pairs. Il offre une vue externe précieuse, mais l’emplacement des collecteurs, le choix des pairs, le timing et les politiques influent sur ce qui est visible.[27] Une route visible pour tous les pairs RIS sélectionnés n’est pas nécessairement joignable depuis tous les réseaux. Une route absente de la vue sélectionnée n’est pas nécessairement absente de toute partie d’internet.
Ni les observations des voisins ne prouvent des contrats. AS3356, AS6939 et AS14618 apparaissent dans les données d’adjacence dérivées du collecteur pour l’instant observé.[6][13] Cela appuie une déclaration sur des relations de chemin observées. Cela ne prouve pas que cette relation soit un transit payant, un peering sans règlement, un chemin via route-server, un test temporaire ou une configuration héritée d’un autre arrangement. Les modalités commerciales et les politiques privées sont hors de portée des preuves.
Les API historiques ajoutent une dimension temporelle. Elles montrent que les observations collectées peuvent changer au fil des périodes pour chaque ASN.[7][14][21] L’historique aide un analyste à identifier quand un préfixe est apparu, disparu, revenu ou a changé de visibilité. Cela ne permet pas d’établir la cause racine. Un écart peut refléter une action opérateur, une politique amont, la couverture du collecteur, une maintenance, une migration ou une erreur. Attribuer une intention à un graphe ferait glisser l’observation vers la fiction.
Utilisée correctement, la preuve de routage est une couche de réalité. Elle permet à un opérateur de vérifier si les observations publiques sont cohérentes avec l’état prévu. Utilisée incorrectement, elle devient une imitation de surveillance, un score de disponibilité ou une affirmation sur l’expérience utilisateur. La bonne question n’est pas: « le tableau public prouve-t-il que le réseau est fiable? » mais: « quelle divergence entre l’état prévu et l’observation externe mérite investigation? »
Séparation des rôles de réseau secteur public et laboratoire de routage
Les noms de PeeringDB font qu’AS11017 et AS32764 semblent liés tout en signalant des rôles différents. AS11017 est listé comme Cisco Public Sector Network, avec des métadonnées de politique de peering sélective et une présence à un échange. AS32764 est listé comme CIRL, ou Cisco Internet Routing Labs, et classé comme éducatif ou recherche.[22][23][24] Les distinctions doivent être préservées plutôt qu’aplanies en un unique « réseau Cisco ».
Un libellé de réseau secteur public suggère un contexte de coordination où plusieurs organisations, normes et frontières d’achat peuvent compter. La publication historique de Cisco sur le secteur public évoque la collaboration, les standards communs et la pression sur les coûts dans la technologie gouvernementale, mais ne décrit pas AS11017, et elle précède de plusieurs années l’observation actuelle.[25] Elle peut éclairer pourquoi la connectivité de secteur public partagée soulève des questions de gouvernance et d’intégration.
Elle ne peut prouver qu’AS11017 met en œuvre une initiative nationale particulière, une architecture produit ou un programme en cours.
Un libellé de laboratoire de routage suggère une posture de risque différente. Une activité éducative ou de recherche peut exiger flexibilité, expérimentation contrôlée et capacité à observer des comportements de routage inhabituels. Ces objectifs peuvent entrer en tension avec les contraintes de changement appropriées aux services de production. Mais la description PeeringDB seule ne prouve pas qu’une expérience précise tourne sur AS32764, que le réseau soit isolé des systèmes de production, ou que les chiffres de trafic publiés représentent une charge actuelle.[23]
La séparation des rôles doit donc être testée par des preuves de contrôle. Si AS11017 est utilisé pour un rôle de service orienté secteur public, les opérateurs auraient besoin d’autorité de changement explicite, de politiques de route, d’escalade et d’attentes de continuité. Si AS32764 est utilisé pour la recherche, ils auraient besoin de limites d’expérience, de conditions de rollback et de garde-fous contre une propagation non intentionnelle. Si ces rôles ne sont pas les rôles réels, les enregistrements publics devraient être corrigés pour éviter des contreparties basées sur un contexte trompeur.
AS54533 est le rappel le plus fort de ne pas sur-ajuster les libellés. Il partage le nom de registre CPN mais n’avait aucune visibilité routière dans les instantanés sélectionnés et aucun enregistrement de rôle PeeringDB équivalent dans l’ensemble source congelé.[15][16][17][18][19][20][21] Cela peut être totalement intentionnel. Les preuves soutiennent une question d’inventaire, pas une accusation: quel est son état de cycle de vie approuvé, et quels contrôles doivent s’appliquer s’il apparaît de manière inattendue?
Peering, voisinage et preuve de transit
Les métadonnées d’interconnexion sont utiles car elles transforment l’identité de registre en points de coordination potentiels. Les enregistrements PeeringDB indiquent une unique place de présence en échange pour AS11017 et une politique générale sélective.[22][24] Cela indique aux contreparties où le réseau dit être accessible et la manière dont il considère globalement l’interconnexion. Cela ne prouve pas qu’une session BGP bilatérale spécifique soit établie, que le trafic soit effectivement transmis, ou que l’enregistrement d’échange soit constamment à jour.
Les données voisines RIPEstat et l’enregistrement PeeringDB répondent à des questions différentes. Les données de collecteur disent quels liens d’origine ou de chemin adjacents ont été observés. PeeringDB indique ce que le réseau déclare publiquement sur son identité, sa politique et sa présence en échange. Leur accord renforce la confiance qu’une représentation publique est plausible. Le désaccord déclenche une investigation, et ne constitue pas la preuve automatique qu’une source soit erronée.
Cette distinction compte dans la réponse aux incidents. Si une route disparaît, un opérateur doit savoir s’il faut enquêter sur la configuration d’origine, une session amont, une connectivité d’échange, du filtrage, la validation de route ou la couverture d’observation. Un annuaire public peut fournir des indices de contact et de localisation. Les données de collecte peuvent montrer le dernier chemin externe observable. Aucune ne remplace la télémétrie propre, les journaux de configuration, les logs de changement et la cartographie d’escalade contractuelle.
L’ensemble des voisins observés pour AS11017 comprenait AS3356 et AS6939, tandis qu’AS32764 avait AS14618 dans l’instantané borné.[6][13] Nommer ces observations est légitime. Les décrire comme fournisseurs, pairs contractuels ou chemins de basculement garantis ne l’est pas. Le document les traite donc comme des preuves de chemin avec frontière temporelle et de visibilité explicites.
Les données d’interconnexion publique portent aussi un coût de maintenance. Les enregistrements d’échange, les libellés de politique, les noms IRR, les contacts et la configuration de routage peuvent dériver indépendamment. Une politique sélective peut être interprétée différemment par des pairs potentiels. Un listing d’échange obsolète peut conduire un intervenant d’incident vers le mauvais endroit. Un enregistrement de registre valide avec des métadonnées PeeringDB publiques périmées peut préserver la responsabilité juridique tout en dégradant la coordination opérationnelle.
Capacité, fiabilité opérationnelle et résultat de production client
La surface CPN illustre pourquoi l’information technique doit distinguer trois affirmations.
Capacité systèmeconcerne ce que permettent les composants et identifiants. Trois AS enregistrés peuvent soutenir des domaines de routage distincts. Les observations publiques IPv4 et IPv6 démontrent qu’AS11017 et AS32764 ont servi à annoncer de l’espace d’adressage visible pour les collecteurs RIS. Les métadonnées PeeringDB montrent qu’au moins deux identités ont des descriptions publiques de rôle.[1][2][3][8][9][10][15][22][23] Ce sont des affirmations de capacité fondées sur preuves.
Fiabilité opérationnelleconcerne la continuité du comportement prévu sous charge, maintenance, panne de dépendance et erreur humaine. Un instantané de routing-status est pertinent, mais insuffisant. Il ne mesure ni la disponibilité applicative, ni le temps de convergence, ni la qualité de chemin, ni la perte de paquets, ni la réussite des changements, ni la récupération, ni la cohérence de la joignabilité entre réseaux utilisateurs. L’historique public peut révéler des changements observés, mais ne dit pas s’ils étaient planifiés ou préjudiciables.[4][7][11][14][18][21]
Résultat de production clientconcerne ce que les utilisateurs ou les organisations obtiennent réellement. L’ensemble source ne contient aucune étude de cas client liée à ces AS, aucun benchmark contrôlé, aucun rapport de niveau de service et aucun résultat de charge de travail. La discussion de secteur public est un contexte général, pas une preuve que des routes CPN ont réduit les coûts ou protégé les services essentiels.[25] Le libellé de laboratoire de routage n’est pas une preuve qu’une expérience précise ait réussi.[23]
Cette séparation protège lecteurs et opérateurs. Les affirmations de capacité peuvent être précises sans devenir marketing. Les questions de fiabilité peuvent être cadrées sans inventer d’incidents. Les résultats peuvent rester inconnus jusqu’à ce que des preuves adaptées existent. Une entreprise peut disposer d’une surface de contrôle techniquement crédible tout en exigeant une supervision, une intégration, une maintenance et une gestion d’exceptions importantes pour livrer des résultats fiables.
Elle modifie aussi les questions de gouvernance et de passation. Un acheteur ou un partenaire ne devrait pas demander seulement si le réseau possède un ASN, IPv6, une présence d’échange ou un label de recherche. Il devrait demander qui maintient les enregistrements de registre et de routage, comment les états prévus sont testés, quelle télémétrie couvre le chemin de service réel, comment les exceptions sont escaladées et quels résultats sont mesurés. Les données publiques peuvent identifier les points de contrôle; l’assurance exige des preuves issues de la relation d’exploitation.
Le coût de superviser une surface à plusieurs identités
Lecoût de supervisionest le travail de comprendre l’état et d’autoriser les changements. Avec trois enregistrements ASN et des alias publics multiples, la première tâche est le maintien d’une cartographie d’autorité. Cette cartographie doit relier l’identifiant de registre, le rôle opérationnel prévu, l’équipe responsable, les préfixes approuvés, les entrées d’annuaire public, les objets de politique de routage, les métadonnées de sécurité et les contacts d’escalade.
Sans cette cartographie, les variations normales deviennent difficiles à classer. L’absence d’AS54533 dans la vue routage sélectionnée peut être une dormance intentionnelle ou un problème. Les preuves publiques ne tranchent pas. Un superviseur a besoin d’un état interne d’attentes et d’un propriétaire de décision. Les alertes doivent comparer l’état en cours et observé avec cette attente, plutôt que de traiter toute route visible ou invisible de manière identique.
La supervision implique aussi l’examen des changements à fort impact. L’origine de préfixe, les filtres de route, les autorisations RPKI, les sessions d’échange et les enregistrements de contact touchent différents publics mais peuvent interagir. Une modification d’urgence qui restaure une visibilité peut créer une incohérence de politique. Une mise à jour de contact qui paraît administrative peut déterminer si une contrepartie rejoint la bonne personne lors d’un incident d’abus ou de routage.
Le coût augmente quand les noms sont ambigus. Un ticket mentionnant « CPN est indisponible » n’est pas exploitable tant que le rapporteur n’a pas identifié l’ASN exact, le préfixe concerné, le point d’observation et le service impacté. Une supervision efficace remplace l’étiquette ambiguë par un objet technique borné. Elle enregistre aussi ce qui reste inconnu, afin de ne pas confondre un alias public avec un modèle complet de propriété.
Le coût d’intégration entre registres, routage et annuaires publics
Lecoût d’intégrationnaît parce que le plan de contrôle est représenté dans plusieurs systèmes. Les enregistrements ARIN définissent l’identité de ressource et les contacts. RIPEstat expose des observations et des projections issues de collecteurs. PeeringDB contient des métadonnées d’interconnexion maintenues publiquement. La configuration des routeurs, les données IRR, la surveillance et les enregistrements organisationnels existent au-delà de l’ensemble source public.[1][5][8][12][15][19][22][23][27]
Chaque système a son propre mécanisme de mise à jour, ses sémantiques et sa latence. Un changement de registre peut ne pas apparaître immédiatement dans une projection. Un changement de routeur peut être visible dans les collecteurs avant qu’un annuaire public soit mis à jour. Un alias PeeringDB peut rester reconnaissable lorsque l’équipe responsable change. L’intégration consiste à réconcilier ces représentations sans supposer qu’une seule base domine les autres.
IPv4 et IPv6 ajoutent une autre dimension. AS11017 et AS32764 ont les deux familles de protocoles dans les observations de préfixes sélectionnées, tandis qu’AS54533 n’en avait aucune dans la vue retenue.[3][10][17] Les filtres, la surveillance, les autorisations d’origine de route et les tests de joignabilité doivent couvrir les deux familles. Un workflow validant uniquement IPv4 peut signaler un changement propre alors qu’IPv6 est en panne ou exposé de manière inattendue.
L’intégration inclut aussi les contreparties. Les opérateurs d’échange, les voisins observés, les registres et les utilisateurs peuvent identifier le réseau de manière différente. Les runbooks devraient traduire les noms et identifiants avant un incident. Sinon, les intervenants perdent du temps à prouver que CPN, Cisco Public Sector Network, CIRL et l’organisation de registre renvoient à des périmètres qui se recouvrent sans être identiques.
Coût de maintenance et dérive du cycle de vie
Lecoût de maintenanceest le travail récurrent qui maintient les enregistrements et les contrôles exacts après le déploiement initial. Les sources historiques de routage montrent que des préfixes observés et la visibilité peuvent changer sur de longues périodes.[7][14][21] Des changements sont attendus. L’obligation de maintenance est d’assurer que chaque changement approuvé se propage vers tous les contrôles dépendants, et que les états obsolètes sont retirés proprement.
Les contacts de registre doivent rester joignables et appropriés au rôle. Les inventaires de préfixes doivent correspondre à l’intention routeur. Les filtres et les objets de route doivent suivre les allocations. Les enregistrements PeeringDB doivent refléter la politique et la localisation réelles. La surveillance doit savoir quelles combinaisons ASN-préfixe sont attendues. Les autorisations d’origine de route, lorsqu’elles sont utilisées, doivent rester cohérentes avec des origines valides et des longueurs de préfixe autorisées.[26]
Les ressources dormantes nécessitent aussi de la maintenance. Si AS54533 est intentionnellement inactif, l’état dormant approuvé devrait inclure des contrôles contre une apparition non autorisée, une revue des contacts et une retraite ou réactivation finale. Un ASN oublié n’est pas neutre en coût. Il peut accumuler des métadonnées périmées, désorienter chercheurs et contreparties, ou devenir visible dans des conditions qu’aucun propriétaire n’attend actuellement.
Le travail de cycle de vie concerne aussi les alias. Un nom du secteur public ou de laboratoire peut survivre au programme, à l’équipe ou au but qui l’a créé. Supprimer un nom familier trop vite peut casser la reconnaissance; le conserver indéfiniment peut induire en erreur. La décision dépend des exigences de continuité et doit être documentée. Les données publiques devraient apporter assez de vérité pour la coordination sans prétendre être une histoire organisationnelle complète.
Coût de gestion des exceptions
Lecoût de gestion des exceptionsapparaît lorsque l’état observé et l’état prévu divergent. La partie la plus coûteuse est rarement la détection d’un changement de numéro. Elle consiste à déterminer s’il est inoffensif, planifié, causé de l’extérieur, partiellement visible ou indicateur d’un défaut de contrôle.
Considérons une annonce inattendue d’AS54533. La première réaction ne doit pas supposer hijacking, reprise ou déploiement. Il faut vérifier le préfixe exact, l’origine, la couverture du collecteur, l’état du registre, l’autorisation d’origine de route, l’autorité de changement et le contact d’opérateur. À l’inverse, si AS11017 disparaît d’un sous-ensemble de collecteurs, les intervenants devraient distinguer retrait d’origine, filtrage amont, validation de route, incident d’échange et limitation de collecte avant de conclure à une perte générale.
Les exceptions traversent les frontières de propriété. Un opérateur peut contrôler l’origine sans maîtriser la politique amont, le tissu d’échange, le route-collecteur ou le chemin côté utilisateur distant. La cartographie d’escalade doit donc combiner contexte technique et organisationnel. Les données publiques de registre et PeeringDB peuvent aider à localiser des contacts, mais une gestion d’exception fiable nécessite des canaux testés et une autorité pour agir.
Le coût est aussi cognitif. Les noms similaires incitent les intervenants à inspecter le mauvais ASN ou à appliquer à un autre un changement prévu. Un réseau de recherche peut tolérer une expérimentation que n’accepterait pas un chemin de service public. Une ressource dormant peut nécessiter une alerte à chaque visibilité, tandis qu’une ressource active a besoin de seuils basés sur les préfixes et voisins attendus. Traiter les trois enregistrements comme un réseau indifférencié augmente la probabilité d’une réponse rapide mais incorrecte.
Exactitude du registre, RPKI et métadonnées de sécurité
La documentation RPKI d’ARIN explique comment les détenteurs de ressources peuvent créer des autorisations d’origine de route et comment les opérateurs peuvent utiliser la validation d’origine de route.[26] Ce cadre relie l’autorité de ressource au métadonnées de sécurité routière. Il ne supprime pas la responsabilité opérationnelle. Les autorisations exigent des choix précis d’origine et de longueur de préfixe, les routeurs exigent une politique de validation explicite, et les exceptions exigent une gestion maîtrisée.
L’article ne formule aucune affirmation de couverture ROA spécifique à CPN. L’ensemble figé des preuves établit le cadre général et les trois enregistrements de registre, mais ne fournit pas un inventaire validé et complet des autorisations d’origine de route pour CPN. Il serait imprudent de qualifier la surface comme protégée ou non protégée sur cette base.
La distinction importante est celle entre précision d’identité et validité de route. Un contact ARIN correct ne rend pas une route valide. Un ROA valide ne prouve pas que la route soit disponible ou performante. Une route observée par les collecteurs ne prouve pas que l’origine était autorisée. Ces contrôles se complètent car ils répondent à des questions différentes.
Les métadonnées de sécurité ont aussi des exigences de continuité. Les clés, certificats, comptes de rôle, propriété des contacts et caches de validation peuvent expirer ou devenir inaccessibles. Une configuration peut rester techniquement correcte alors que les personnes autorisées à la maintenir ont changé. Les procédures de reprise devraient donc couvrir état de routage et autorité de contrôle.
Pour une surface à trois AS, le schéma minimum responsable est une intention par ressource. Chaque ASN doit avoir un état prévu documenté, des origines et préfixes approuvés, une politique de métadonnées de sécurité, un propriétaire de contact et une date de revue. Les noms partagés simplifient la découverte, mais ne doivent pas remplacer des contrôles spécifiques par ressource.
Registre des modes de défaillance
Le registre suivant décrit des classes de défaillance plausibles et des étapes de vérification. Il ne s’agit pas d’une affirmation qu’un événement se serait déjà produit sur un réseau CPN.
1. Dérive des contacts du registre
Un contact technique, de routage ou d’abus listé peut devenir injoignable alors que l’ASN reste correctement enregistré. Tester régulièrement les canaux désignés, maintenir des alternatives par rôle et enregistrer qui possède les corrections. La précision publique fait partie de la préparation aux incidents, pas d’une correction administrative seule.
2. Fusion de l’identité annuaire-vers-registre
Un intervenant peut traiter CPN, CSN Support Services, Cisco Public Sector Network et CIRL comme des noms juridiques interchangeables. Exiger des tickets et runbooks citant l’ASN exact et la source. Escalader une propriété non résolue plutôt que la combler par une inférence.
3. Changement sur le mauvais AS
Des noms proches peuvent entraîner une modification de route, de filtre ou de surveillance visant le mauvais ASN. Utiliser une validation en revue qui vérifie ASN, famille de préfixe, rôle prévu et propriétaire du changement conjointement. Une commande correcte contre la mauvaise identité reste un défaut de contrôle.
4. Disparition d’une route attendue active
Un préfixe AS11017 ou AS32764 attendu visible peut disparaître des collecteurs sélectionnés. Comparer plusieurs points d’observation, la télémétrie d’origine et l’état amont avant de conclure à une perte générale. Préserver la distinction entre visibilité externe et expérience de bout en bout.
5. Apparition d’un ASN prévu dormant
Un ASN censé être dormant peut commencer à annoncer un préfixe. Vérifier si cette apparition est approuvée, quel préfixe est impliqué et si les métadonnées de sécurité correspondent. Toute automatisation doit alerter et attendre, ni pas supprimer automatiquement ni légitimer automatiquement la route.
6. Visibilité partielle du collecteur
Une route peut être visible chez certains pairs RIS et absente chez d’autres selon la politique ou la topologie. Éviter les conclusions globales binaires à partir d’une vue partielle. Corréler les données de collecteurs avec des points de vue pertinents pour les utilisateurs réels.
7. Défaillance de parité IPv4/IPv6
Un changement opérationnel peut réussir pour IPv4 et échouer pour IPv6, ou l’inverse. Maintenir des inventaires, filtres, tests et alertes séparés. Ne pas déduire une continuité double pile à partir de l’état d’un seul protocole.
8. Dérive de l’inventaire de préfixes
L’inventaire d’origine approuvé peut diverger des préfixes observés après migration ou désagrégation. Réconcilier allocations de registre, intention de routage, métadonnées de sécurité et observations externes. Traiter préfixes supplémentaires non expliqués et préfixes manquants comme des classes d’exception différentes.
9. Incohérence de politique de longueur de préfixe
Une route plus spécifique peut être prévue opérationnellement mais rejetée par la validation ou des filtres. Tester les longueurs maximales autorisées et la politique des contreparties avant changement. Les exceptions d’urgence doivent avoir une expiration et une revue pour éviter qu’une portée temporaire devienne permanente.
10. Retard d’autorisation d’origine de route
Le routage peut changer avant que les métadonnées de sécurité associées soient prêtes, provoquant des routes invalides ou rejetées. Enchaîner les étapes de validation en coordonnant l’autorisation et le routage. Un rollback doit restaurer les deux couches, pas seulement la configuration routeur.
11. Objet IRR ou politique obsolète
L’étiquette AS-CPN ou les données de politique de routage associées peuvent ne pas correspondre à l’intention d’origine actuelle. Les contreparties peuvent bâtir des filtres à partir d’objets obsolètes. Attribuer un propriétaire à chaque représentation de politique publiée et la comparer à l’état approuvé.
12. Dérive des échanges PeeringDB
Une présence en échange listée peut rester après un changement de session ou de port. Les intervenants d’incident et les pairs potentiels peuvent suivre un enregistrement périmé. Vérifier les localisations et champs de politique comme partie des revues de cycle de vie d’interconnexion.
13. Mauvaise classification des voisins observés
Un voisin observé dans un collecteur peut être décrit comme fournisseur ou pair contractuel sans preuve. Conserver séparées les observations et les relations commerciales. Les assertions contractuelles exigent un contrat ou une confirmation de première partie, pas une simple adjacence BGP.
14. Fuite de frontière de labo vers production
Si un rôle de laboratoire de routage et un rôle de service partagent des outils, une expérience peut affecter un environnement plus contraint. Définir des limites d’export, d’adressage, d’accès et de changement. L’alias public ne prouve pas ces garde-fous; il identifie la question.
15. Dépassement de politique en urgence
Pendant une perte de joignabilité, un opérateur peut élargir les filtres ou annonces au-delà du périmètre prévu. Exiger une autorité nommée, un changement borné, une vérification de télémétrie et une date d’expiration. La restauration sous pression ne doit pas effacer les contraintes spécifiques à chaque ressource.
16. Collision de noms de surveillance
Des tableaux de bord peuvent agréger tous les objets marqués CPN et masquer quel ASN a changé. Utiliser des alertes clés sur des identifiants immuables, les alias en contexte. Les opérateurs doivent pouvoir remonter chaque alerte vers l’observation exacte.
17. Non-alignement temporel des observations
Registre, PeeringDB et RIPEstat peuvent être collectés à des moments différents et paraître contradictoires. Enregistrer horodatages et latence de mise à jour. Un état postérieur ne doit pas être utilisé pour réécrire ce qu’une source antérieure montrait réellement.
18. Transfert de propriété incomplète
Une transition d’équipe ou de fournisseur peut déplacer l’accès routeur alors que registre, annuaire ou identifiants de sécurité restent aux personnes précédentes. Utiliser une liste de contrôle de transfert couvrant contrôles techniques, contacts publics, clés, documentation et autorité d’escalade.
19. Fin de chaîne pour contact d’abus
Un signalement externe peut atteindre une adresse obsolète ou non suivie. Tester séparément les canaux d’abus par rapport à l’escalade interne. Définir comment authentifier, trier et lier les rapports à l’ASN correct sans exposer d’architecture privée.
20. Dépendance commune cachée par plusieurs ASNs
Trois identités peuvent paraître résilientes tout en reposant sur le même accès amont, la même infrastructure de site ou les mêmes opérateurs. Cartographier les dépendances partagées avant de prétendre séparation. La diversité d’ASN est une propriété d’identification, pas une preuve de redondance physique ou organisationnelle.
21. L’état de reprise n’est pas préservé
Une configuration fonctionnelle peut être restaurée manuellement sans mettre à jour la source de vérité durable. Le prochain déploiement peut réintroduire la panne. La reprise doit inclure persistance de configuration, réconciliation des enregistrements et un test qui survive à l’automatisation normale.
22. La description publique survit au rôle opérationnel
Un libellé public de secteur public ou de laboratoire peut rester après la fin du rôle réel. Les contreparties peuvent prendre des décisions sur un contexte obsolète. Réviser les alias et descriptions avec la même rigueur que les contacts de routage.
23. La visibilité confondue avec la validité
Une route vue par de nombreux collecteurs peut être malgré tout non intentionnelle ou incorrectement autorisée. Combiner l’observation avec l’intention d’origine et les métadonnées de sécurité. La visibilité importante est une preuve de propagation, pas de légitimité.
24. La non-visibilité confondue avec l’abandon
Un ASN non visible peut rester réservé, utilisé en privé, visible ailleurs ou temporairement retiré. Ne pas supprimer des enregistrements ni des contrôles uniquement parce qu’un service de données affiche une absence de route. Exiger une autorité de cycle de vie explicite.
Coordination du cycle de vie et risque de dépendance fournisseur
La dépendance réseau ne se limite pas au matériel ou aux contrats commerciaux. Elle peut aussi résulter de connaissances accumulées sur les identités, la politique et les opérations. Une équipe peut savoir qu’un alias mappe un ASN particulier, qu’un préfixe n’est attendu que pendant un événement, ou qu’un contrepartie exige un filtre spécial. Si cette connaissance n’existe que dans la mémoire individuelle, le remplacement de personnel ou de fournisseurs devient risqué.
La surface CPN à trois AS rend cette dépendance visible. ARIN, RIPEstat et PeeringDB utilisent des identifiants stables, mais leurs sémantiques diffèrent.[1][8][15][22][23][27] Une organisation qui automatise une représentation sans conserver les autres peut devenir enchevêtrée dans un fonctionnement fragile. Un opérateur remplaçant peut hériter de l’accès routeur, mais pas du raisonnement derrière une ressource dormante, un alias public ou une exception.
Réduire cette dépendance exige des preuves portables. L’unité utile est un dossier par ressource contenant identité, rôle prévu, préfixes approuvés, représentations publiques, politique de sécurité, dépendances, tests, conditions de rollback et propriétaires imputables. Le dossier doit distinguer les faits copiés de systèmes externes des décisions internes. Il doit aussi indiquer la dernière date de vérification.
Les décisions de cycle de vie exigent des critères de sortie. Si un ASN est retiré, quelles observations confirment la sortie, quels enregistrements publics demeurent pour la continuité, et quand les identifiants peuvent être révoqués? Si un rôle se déplace, quelles contreparties et systèmes doivent être mis à jour? Si une identité de laboratoire devient pertinente en production, quels contrôles de fiabilité et de gouvernance doivent être ajoutus avant qu’un utilisateur en dépende?
Cadre pratique d’évaluation
Un relecteur évaluant la surface CPN doit commencer par six questions de preuve.
Premièrement,identité: le mappage exact entre ASN, étiquette de titulaire, aliases et équipes responsables est-il documenté? Les sources publiques établissent les identifiants, mais laissent les frontières juridiques et organisationnelles limitées par construction.[1][8][15][22][23]
Deuxièmement,état prévu: chaque ASN est-il attendu actif, dormant, en transition ou retiré, et quels préfixes et protocoles lui appartiennent? Les observations externes fournissent un point de comparaison, pas la réponse.[2][3][9][10][16][17]
Troisièmement,état en cours: que montrent la télémétrie opérateur, les collecteurs de route et les sondes pertinentes pour les utilisateurs? Les données RIS sont précieuses car elles observent le système de routage public depuis des collecteurs multiples, mais elles restent partielles.[4][6][11][13][18][20][27]
Quatrièmement,sûreté et politique: les autorisations d’origine de route, les filtres et les objets de politique de routage publics sont-ils alignés avec l’intention approuvée? Les orientations générales RPKI donnent le mécanisme de contrôle, tandis qu’une assurance spécifique à la ressource exige un inventaire vérifié.[26]
Cinquièmement,continuité: une autre équipe autorisée peut-elle reprendre l’exploitation, les contacts et les enregistrements publics sans dépendre de connaissances non documentées? Les données historiques montrent pourquoi les changements d’état doivent rester explicables sur la durée.[7][14][21]
Sixièmement,résultat: quel résultat utilisateur ou service est réellement mesuré? Ni un enregistrement de registre, ni un alias public, ni une route observée, ni un article général de secteur public ne permettent d’établir un résultat de production client.[24][25] Les affirmations de résultat exigent des preuves directes sur charges de travail, service ou parties prenantes.
Une réponse mature contiendra souvent de l’incertitude. C’est préférable à une précision factice. Le cadre vise à convertir l’incertitude en travail de vérification nommé: identifier la ressource, comparer état prévu et observé, tester le contrôle, enregistrer le propriétaire et préserver la trajectoire de reprise.
L’image est un contexte, pas une preuve réseau
La photo mise en avant montre le bâtiment 10 du siège social de Cisco à San José. Elle est utilisée car les preuves d’annuaire public donnent deux enregistrements Cisco liés à CPN. La photo ne montre pas CPN, CSN Support Services, AS11017, AS32764, AS54533, une session d’échange BGP, une session BGP, un laboratoire de routage, un service de secteur public, une infrastructure privée, des contrôles de sécurité, un incident ou des performances mesurées. Elle ne doit pas être lue comme une preuve que le bâtiment présenté héberge ou exploite l’une des ressources évoquées.
Conclusion
Le récit technologique public de CPN n’est pas un profil d’entreprise simple. C’est une surface de contrôle CPN à trois AS dont l’identité de registre, les alias publics, la visibilité de route et les métadonnées d’interconnexion ne s’alignent pas en une narration organisationnelle unique et incontestable. ARIN enregistre AS11017, AS32764 et AS54533 sous le même nom CPN et avec l’étiquette de titulaire public CSN Support Services. PeeringDB donne deux descriptions de rôle liées à Cisco pour deux d’entre eux. RIPEstat a observé deux AS annoncés et un non annoncé au temps choisi.[1][8][15][22][23][2][9][16]
Ces preuves suffisent à une analyse opérationnelle rigoureuse. Elles montrent pourquoi les ressources de numéro doivent être exactes, pourquoi des routes en fonctionnement pèsent plus que les noms comme preuve d’opération, et pourquoi l’observation publique exige une frontière de visibilité explicite. Elles montrent aussi qu’un service fiable n’est pas produit par les identifiants seuls. La supervision, l’intégration, la maintenance et la gestion d’exception relient le registre comptable au réseau en fonctionnement.
La conclusion la plus défendable est donc bornée. CPN possède une adéquation technique et organisationnelle réelle dans la mesure où ses surfaces ASN, routage, peering et continuité sont bien définies. Les données publiques soutiennent l’analyse de ces contrôles et de leurs coûts. Elles ne permettent pas de conclure sur l’architecture privée, la fiabilité universelle, les résultats clients, la propriété légale au-delà des enregistrements, ni l’usage de chaque ASN.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance