
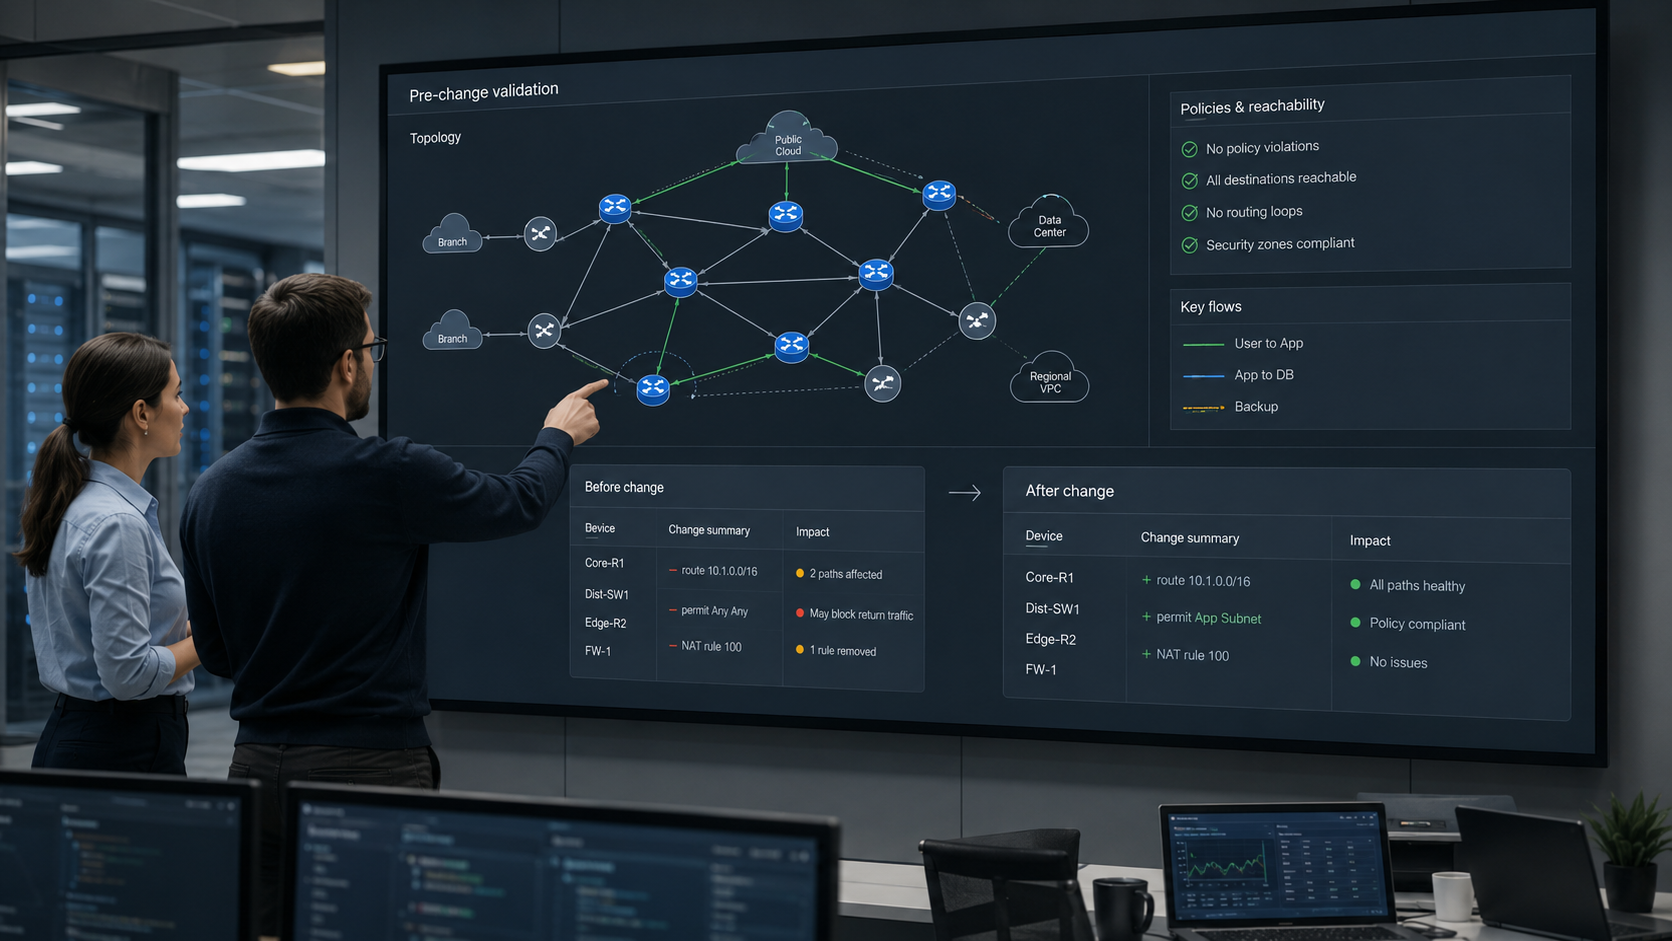
Résumé
- Batfish est un projet open source sous licence Apache 2.0 consacré à l’analyse des réseaux. Il convertit les données prises en charge provenant d’équipements, de clouds et du routage en un modèle commun, puis répond à des questions portant sur l’ensemble du réseau avant qu’une modification n’atteigne la production.
- Son analyse symbolique peut explorer de vastes catégories d’en-têtes de paquets, de routes et d’états de panne, mais chaque résultat dépend de l’exhaustivité du snapshot, de la fidélité des analyseurs, des sémantiques prises en charge et de la propriété que l’opérateur a choisi de tester.
- Issu de travaux de recherche publiés à la conférence NSDI en 2015, le projet est devenu un moteur d’automatisation activement maintenu, doté de pybatfish, de l’analyse différentielle, de la modélisation du cloud et d’une prise en charge croissante de plateformes telles que SONiC, A10 et EVPN/VXLAN.
- Batfish est distinct d’Intentionet et des autres produits commerciaux d’assurance réseau: le projet ouvert peut déplacer certaines défaillances vers la phase de revue, mais les opérateurs restent responsables de la collecte, de l’intention, du déploiement progressif, de la télémétrie en direct et de la décision de faire confiance au modèle ou de le contourner.
Une modification apparemment anodine peut avoir des effets sur tout le réseau
Une modification réseau apparaît généralement d’abord sous forme de texte. Un ingénieur modifie une route-map, une liste de contrôle d’accès, un voisin BGP, une règle de redistribution ou une table de routage cloud, puis examine les quelques lignes qui ont changé. La modification locale peut être syntaxiquement valide et parfaitement raisonnable. La production n’exécute toutefois pas cette ligne isolément. Les routeurs, pare-feu, réseaux virtuels et surcouches la combinent avec toutes les autres politiques, annonces de routes, contraintes topologiques, tunnels, valeurs par défaut et situations de panne pertinentes.
Une modification d’une seule ligne peut donc changer la joignabilité ou la sélection des routes très loin de l’équipement sur lequel elle a été écrite.
Batfish a été conçu pour analyser cet écart entre configuration locale et comportement global. L’opérateur lui fournit un snapshot contenant les configurations et, si nécessaire, des informations sur l’environnement, telles que des indications topologiques, des routes d’exécution, des données d’hôtes ou l’état du cloud. Le moteur analyse la syntaxe prise en charge, la convertit en une représentation indépendante des fournisseurs, calcule les résultats du plan de contrôle et du transfert, puis répond à des questions sur les chemins, les filtres, la joignabilité, les politiques de routage et certaines pannes.
Grâce au client Python pybatfish, ces questions peuvent devenir des tests intégrés au même dépôt et au même processus de revue que ceux utilisés pour préparer la configuration.
Les résultats les plus solides de Batfish sont parfois qualifiés de preuves. Cette description n’est utile que si leurs limites sont précisées simultanément. Une requête symbolique de joignabilité peut explorer l’espace des en-têtes de paquets représenté par le modèle et montrer qu’aucun paquet modélisé appartenant à une catégorie définie n’atteint une destination interdite, ou fournir un contre-exemple lorsque cela se produit. Le résultat peut couvrir bien plus de combinaisons qu’un examinateur humain ne pourrait en énumérer manuellement.
Il ne dit cependant rien d’un équipement, d’une route ou d’une condition physique qui n’a jamais été intégré au snapshot, et n’observe ni la profondeur des files d’attente, ni la puissance optique, ni la corruption de paquets, ni un comportement ASIC non documenté, ni une panne applicative située au-dessus du réseau.
Cette distinction est au cœur du projet et ne constitue pas une réserve ajoutée après coup. Batfish est particulièrement utile lorsqu’il transforme des hypothèses en objets d’ingénierie vérifiables: voici la configuration analysée, la couverture des analyseurs, la propriété demandée, la version du moteur et le résultat. Une réponse positive constitue donc une preuve concernant un modèle défini d’un état proposé. Ce n’est pas un certificat d’immunité pour la production.
Cette promesse plus limitée reste importante. L’assurance réseau traditionnelle s’est souvent appuyée sur la revue de texte, les essais en laboratoire, les sondes après modification et l’expérience de l’ingénieur d’astreinte. Batfish permet d’examiner plus tôt une vaste catégorie de questions. Une fuite de route, un chemin de secours bloqué ou une modification inattendue d’une politique de sécurité peut être détecté alors que l’état proposé n’est encore qu’une demande de fusion, plutôt qu’après sa transformation en incident. Le projet constitue une infrastructure pour le processus de changement, et non pour le chemin des paquets lui-même.
La configuration est devenue du code distribué avant que la plupart des réseaux ne la traitent comme telle
Le problème technique à l’origine de Batfish n’est pas l’absence de vérificateurs de configuration sur les équipements. Il tient au fait que la politique réseau est distribuée entre de nombreux équipements et systèmes mettant en œuvre des parties qui se chevauchent pour produire un même résultat. La joignabilité peut dépendre de l’origine d’une route, de son importation, de sa transformation, de sa sélection, de son exportation, de son acceptation par un autre équipement, de son installation dans une table de transfert, de son autorisation par une ACL, de sa traduction par NAT et de son transport dans un tunnel.
Chaque configuration peut sembler correcte individuellement tandis que leur interaction enfreint la politique prévue.
La revue équipement par équipement est donc structurellement incomplète. Un vérificateur syntaxique local peut indiquer à l’opérateur qu’une commande est acceptée. Un outil d’analyse statique peut signaler une syntaxe obsolète, des valeurs inhabituelles ou des motifs fréquemment associés à des erreurs. Aucun des deux ne calcule nécessairement les conséquences de bout en bout après l’interaction des politiques de routage, de l’état de transfert et des filtres dans toute l’infrastructure. La conception de Batfish traite le réseau comme un seul objet sémantique, même si cet objet provient d’un ensemble de fichiers et d’états externes.
La diversité des fournisseurs complique la tâche. Des concepts équivalents sont exprimés par des commandes, des valeurs par défaut et des modèles de fonctionnalités différents selon les systèmes d’exploitation réseau, les pare-feu et les plateformes cloud. Un fournisseur peut encoder une politique sous forme de route-maps, un autre au moyen d’instructions de politique, et un troisième associer le comportement à un objet cloud sans équivalent direct dans un fichier de configuration. Batfish traite cette diversité à l’aide d’analyseurs et d’une représentation indépendante des fournisseurs pour les sémantiques prises en charge.
Ce modèle commun permet aux opérateurs de poser un même type de question à l’échelle du réseau dans plusieurs langages de mise en œuvre.
La normalisation comporte ses propres risques. Une représentation commune n’est fidèle que si la conversion de chaque fonctionnalité pertinente l’est également. Les instructions non prises en charge, les comportements partiellement modélisés et les valeurs par défaut propres aux fournisseurs ne doivent pas disparaître silencieusement. Le workflow Batfish produit donc des avertissements et des limites de couverture qui doivent être considérés comme une partie de l’analyse, et non comme du bruit dans les journaux.
Si un analyseur accepte un fichier mais ne représente pas une instruction qui modifie le transfert, la confiance obtenue peut être plus dangereuse qu’un échec d’analyse manifeste.
Le même problème se pose dans les infrastructures cloud. Un dépôt peut contenir des modèles ou une configuration prévue, alors que des routes, interfaces, rattachements et états de sécurité sont créés dynamiquement par les API des fournisseurs. Un snapshot peut inclure des éléments AWS et Azure, mais l’opérateur reste responsable de la collecte de l’état nécessaire à la question posée. La prise en charge d’un format d’entrée ne suffit pas à rendre un snapshot complet.
C’est pourquoi l’idée centrale du projet relève davantage de l’analyse sémantique que de la simple vérification de configuration. Batfish demande ce que ferait le réseau fourni selon les sémantiques prises en charge. La question peut être posée avant le déploiement, répétée après une modification et comparée entre plusieurs versions. Le gain d’ingénierie vient de la possibilité de tester un comportement global sans demander à l’examinateur d’exécuter mentalement des milliers d’instructions locales.
La recherche a transformé la question portant sur tout le réseau en un moteur réutilisable
Batfish est issu de travaux universitaires et d’ingénierie qui ont abouti à l’article présenté à NSDI en 2015,A General Approach to Network Configuration Analysis. Cet article fondateur comptait sept auteurs: Ari Fogel, Stanley Fung, Luis Pedrosa, Meg Walraed-Sullivan, Ramesh Govindan, Ratul Mahajan et Todd Millstein. Cette attribution est importante, car le projet ne doit pas être réduit au récit d’un fondateur unique. L’analyse syntaxique, l’analyse formelle, les sémantiques de routage, les structures de données et la prise en charge ultérieure des plateformes ont toujours mobilisé plusieurs contributeurs.
Le prototype de recherche développé en 2013 et 2014 combinait l’analyse des configurations, le calcul du plan de contrôle et les requêtes sur le plan de données dans une architecture générale destinée à l’analyse d’un réseau entier. L’article de 2015 et le code public ont établi la base technique. Entre 2015 et 2018, la couverture des analyseurs, les bibliothèques de questions et l’utilisation par la communauté se sont développées, faisant évoluer le moteur au-delà des réseaux et des fonctionnalités représentés dans la première publication.
La couverture restait propre à chaque fonctionnalité, mais le projet devenait un outil opérationnel et non plus seulement un résultat de recherche.
Une deuxième transition s’est opérée grâce à l’automatisation. Entre 2019 et 2021, les notebooks pybatfish, les workflows Python et l’analyse comparant un état de base à un état modifié ont facilité l’utilisation du moteur dans les systèmes CI/CD et les outils internes d’automatisation réseau. L’évolution importante n’était pas seulement l’interface par notebook, mais la possibilité de traiter une propriété réseau comme un test exécutable à chaque modification d’un état candidat.
L’architecture interne d’analyse a également évolué. Les travaux d’origine reposaient sur une conception centrée sur Datalog, mais les développements ultérieurs ont déplacé une part importante de l’analyse vers des représentations spécialisées, notamment les diagrammes de décision binaires, ou BDD. Un retour d’expérience publié en 2023 a décrit cette refonte et fait état d’importants gains de vitesse sur les charges évaluées, notamment l’analyse en quelques minutes de réseaux comprenant des milliers d’équipements.
Ces résultats montrent une amélioration matérielle de l’évolutivité dans les cas testés, mais ne garantissent pas une durée fixe pour toutes les topologies ou requêtes.
Le projet a ensuite suivi l’évolution des réseaux. De 2024 à 2026, les travaux se sont poursuivis sur la modélisation du cloud, de SONiC, d’A10 et d’EVPN/VXLAN. La version étiquetée v2025.07.07, datée du 7 juillet 2025, a ajouté une première prise en charge d’A10 couvrant notamment une partie de BGP, des ACL, des serveurs virtuels, de NAT et de VRRP-A, ainsi qu’une première couverture de SONiC au moyen deconfig_db.jsonet defrr.conf. Cette version a également étendu la prise en charge des tunnels EVPN/VXLAN de couche 3 et des routes de type 5. Les termes « première » et « étendu » sont importants: la présence d’une plateforme dans les notes de version ne signifie pas que toutes ses fonctionnalités sont modélisées.
À la date de clôture de la recherche, le 10 août 2026, le dépôt principal et la documentation restaient actifs après la version étiquetée de juillet 2025. La version étiquetée la plus récente relevée dans les éléments fournis demeurait v2025.07.07, tandis que le développement se poursuivait sur la branche principale. La documentation de pybatfish était disponible en version 0.36.0, qui correspond à la documentation du client et non à la version du moteur Batfish. Ces lignes de version distinctes illustrent précisément les différences qu’un système d’assurance doit préserver.
La chronologie montre donc plusieurs formes de maturité plutôt qu’une progression unique. Le projet est passé du prototype de recherche au moteur public, d’un ensemble restreint d’analyseurs à une couverture multifournisseur plus large, de questions manuelles à des workflows automatisés et d’une architecture d’analyse à une autre conçue pour l’échelle.
Chaque étape a résolu un problème tout en créant une nouvelle surface de maintenance: davantage de fournisseurs implique plus de travail sur les analyseurs, davantage d’automatisation accroît les dépendances de version et une puissance symbolique supérieure impose de mieux expliquer les limites des résultats.
Le moteur calcule un réseau, pas une collection de fichiers de configuration
Batfish commence par un snapshot d’analyse plutôt que par un flux de paquets en direct. Les configurations des équipements constituent l’entrée principale, mais le snapshot peut aussi contenir des informations topologiques, des données d’hôtes, l’état du cloud, des routes BGP d’exécution, des informations LLDP ou CDP et d’autres éléments de contexte nécessaires à un environnement particulier. Le traitement de ces entrées comme une unité immuable permet de reproduire le fondement d’une décision. Un examinateur ultérieur peut déterminer quelle configuration, quel état externe et quelle version du logiciel ont produit une réponse donnée.
L’analyse syntaxique constitue la première limite majeure. Les systèmes d’exploitation réseau possèdent des grammaires, des valeurs par défaut et des modes de représentation différents. Les analyseurs de Batfish créent des structures syntaxiques pour les formats pris en charge et convertissent les instructions comprises en un modèle interne commun. Cette couche doit préserver les sémantiques qui influencent le routage, le transfert et les politiques, tout en signalant les conversions incomplètes. Une commande non prise en charge qui modifie le comportement ne peut pas être traitée comme un commentaire sans importance.
Le modèle indépendant des fournisseurs permet ensuite le calcul du plan de contrôle. Batfish raisonne sur les sessions de protocole prises en charge, l’origine et la propagation des routes, les politiques d’importation et d’exportation, la redistribution, la sélection des routes, les instances de routage virtuelles et les états associés. Le résultat n’est pas une émulation du code privé d’un fournisseur, mais un modèle indépendant du résultat impliqué par la configuration fournie et les sémantiques de protocole mises en œuvre par Batfish.
Cette différence explique à la fois la valeur et la limite du système. Un modèle indépendant peut détecter des conséquences sans démarrer le système d’exploitation réel et appliquer le même cadre analytique à plusieurs fournisseurs. Il peut aussi diverger de la production lorsqu’une implémentation présente un comportement non documenté, un défaut logiciel, une dépendance temporelle ou une fonctionnalité non représentée. La confiance dans un modèle vient de sa confrontation au comportement réel et de la visibilité de sa couverture, et non de la seule étiquette « indépendant des fournisseurs ».
À partir du plan de contrôle calculé, Batfish synthétise le comportement de transfert. Les tables de transfert, contrôles d’accès, opérations NAT, topologies et états de tunnels pris en charge peuvent être combinés dans un modèle du déplacement des paquets. L’opérateur peut alors demander si le trafic provenant d’un ensemble d’emplacements peut en atteindre un autre, quel chemin un flux peut emprunter, où un paquet est filtré ou comment une modification de politique de routage transforme l’état de transfert disponible.
La même architecture prend en charge l’analyse différentielle. Un snapshot de base et un snapshot candidat sont évalués à l’aide de la même question, ce qui permet de comparer les comportements plutôt que les seules lignes de texte. Si une modification change un attribut BGP et déplace finalement la sélection d’une route distante, cette différence peut apparaître dans l’analyse même lorsque le fichier modifié ne contient que quelques caractères nouveaux. Le réseau devient une différence sémantique plutôt qu’une différence textuelle.
Batfish est principalement mis en œuvre en Java, tandis que pybatfish fournit le client Python utilisé dans les notebooks et l’automatisation. Cette séparation est importante sur le plan opérationnel. Les outils internes peuvent dépendre des schémas de questions et des formats de réponse de pybatfish alors même que le moteur d’analyse est exploité comme un service distinct. La gestion des versions du client, du moteur et des tests internes fait donc partie du système d’assurance.
La joignabilité symbolique recherche une propriété au lieu d’envoyer quelques sondes
Un ping pose une question étroite sur un système actif: un paquet sélectionné a-t-il atteint une destination donnée à un instant précis? Les transactions synthétiques et traceroutes ajoutent des preuves utiles, mais tout ensemble fini de sondes n’échantillonne qu’une faible partie des en-têtes, points d’entrée, chemins et situations de panne autorisés par la politique réseau. Une sonde réussie ne prouve pas que toutes les sources interdites sont bloquées, et une sonde en échec n’indique pas nécessairement si la cause est une route, un filtre, un hôte, une application ou le chemin de mesure.
Batfish aborde la joignabilité dans l’autre sens. L’opérateur formule une propriété, par exemple « les réseaux invités ne doivent pas atteindre le sous-réseau de gestion », et le moteur représente symboliquement l’espace pertinent des en-têtes de paquets. Les diagrammes de décision binaires peuvent représenter de manière compacte de vastes ensembles d’adresses, de ports, de protocoles et de transformations, permettant d’explorer des catégories de paquets sans énumérer chaque paquet concret.
Un résultat utile peut donc être négatif ou constructif. Batfish peut établir qu’aucun en-tête représenté par le modèle ne satisfait un chemin interdit, ou fournir un contre-exemple indiquant une source, une destination, un protocole et une trace qui enfreignent la propriété. Le contre-exemple est souvent plus utile aux opérations qu’un échec générique, car il fournit à l’ingénieur un cas reproductible. La question passe de « quelque chose ne va pas » à « cette catégorie de trafic suit ce chemin et franchit cette décision de politique ».
L’analyse symbolique modifie aussi le calendrier de l’assurance. La configuration candidate n’a pas besoin d’exister sur un routeur de production pour que le modèle puisse l’évaluer. Une violation de joignabilité peut ainsi bloquer une demande de fusion ou un ticket de changement avant le début d’une fenêtre de maintenance. C’est le cœur de l’intérêt de Batfish pour les équipes d’automatisation réseau: une propriété du réseau devient un élément des tests logiciels précédant le déploiement.
La recherche symbolique n’est ni gratuite ni illimitée. Certaines topologies, transformations et questions peuvent produire des espaces d’état coûteux, et les performances dépendent autant de la structure de la requête que du réseau. La refonte fondée sur les BDD a amélioré l’évolutivité pour les charges publiées, mais le terme « symbolique » ne signifie pas que toute question se termine instantanément. Une planification des capacités du système d’assurance lui-même devient nécessaire lorsque de grandes infrastructures exécutent fréquemment de vastes suites de tests.
Surtout, l’exhaustivité symbolique dans le modèle n’est pas une exhaustivité physique. Batfish ne mesure ni la profondeur des files, ni la dégradation optique, ni la congestion d’une interface réelle, ni un émetteur-récepteur instable, ni la corruption des paquets, ni le temps de réponse des applications. Il raisonne généralement sur des états de routage stables ou sélectionnés plutôt que de reproduire chaque temporisation et chaque course transitoire pendant la convergence. Le système en direct peut donc ne pas fournir le service attendu même lorsque le routage et le filtrage modélisés sont corrects.
Le modèle et la télémétrie sont donc complémentaires, et non des sources de vérité concurrentes. Batfish peut établir ce qu’impliquent la configuration et l’état fournis. Les sondes, la télémétrie des équipements et les mesures applicatives montrent ce que le système déployé a réellement fait. Un opérateur mature utilise l’écart entre les deux comme preuve diagnostique au lieu d’affirmer que l’un doit toujours avoir raison.
L’analyse différentielle demande ce qui a changé, pas seulement si la syntaxe est valide
Les revues de changements importants commencent souvent par la mauvaise question: « Cette configuration est-elle valide? » Une configuration valide peut néanmoins provoquer une fuite de route, supprimer un chemin de secours ou modifier la joignabilité d’un réseau distant. L’analyse différentielle recentre la revue sur le comportement. Elle demande ce que le réseau candidat fait différemment de la référence approuvée et si chaque différence était intentionnelle.
Cette approche est particulièrement utile pour les politiques de routage, car leurs effets se propagent. Ajouter une communauté, modifier une préférence locale, changer une redistribution ou ajuster un filtre peut influencer des décisions plusieurs sauts plus loin. Une modification de table de routage cloud dans un compte peut exposer ou isoler un autre réseau. La suppression d’un chemin peut éliminer par inadvertance le seul chemin survivant à une panne. La revue textuelle oblige l’ingénieur à reconstruire mentalement ces interactions; un modèle peut les calculer.
Le workflow s’intègre naturellement à l’intégration continue. La configuration est versionnée dans un dépôt, le processus construit un snapshot candidat et un ensemble de questions compare ce candidat à l’état actuellement approuvé. Certaines organisations peuvent encoder des invariants stricts: les réseaux de gestion doivent rester inaccessibles depuis les segments utilisateurs; l’espace d’adressage réservé ne doit jamais être accepté depuis un BGP externe; un préfixe critique doit conserver deux chemins indépendants face aux pannes; une route par défaut ne doit pas fuir vers un domaine protégé.
D’autres changements peuvent produire un rapport structuré destiné à une revue humaine plutôt qu’une simple réussite ou un échec.
La valeur de ce processus dépend de la qualité de ces propriétés. Une suite de tests peut être entièrement positive tout en omettant la propriété qui échouera ensuite en production. Des tests qui reproduisent seulement le comportement actuel peuvent préserver une erreur de conception existante. Les responsables de services, équipes de sécurité et ingénieurs réseau doivent donc relier les assertions aux objectifs de service, à l’historique des incidents et aux risques réels. Batfish peut exécuter un invariant; il ne peut pas décider quelle exigence métier mérite d’en devenir un.
La maintenance des tests fait partie du coût d’exploitation. À mesure que le réseau évolue, un invariant peut nécessiter un nouveau périmètre, une nouvelle exception ou un autre modèle de domaine de panne. La réaction dangereuse à un test en échec consiste à le désactiver jusqu’à ce que le processus redevienne positif sans comprendre la modification. Un programme mature traite un changement de réponse comme un événement de revue et consigne les raisons de la mise à jour du test, du réseau ou du modèle.
La stabilité des réponses compte également. Les questions pybatfish et leurs éléments de réponse typés deviennent des interfaces consommées par les outils internes. Une mise à niveau du moteur ou du client peut améliorer la justesse d’un analyseur tout en modifiant les schémas de réponse ou des sémantiques précédemment acceptées. Un déploiement sérieux consigne donc le moteur et les définitions de questions utilisés lors de l’approbation, fixe les versions lorsque cela est nécessaire et teste les mises à niveau sur des snapshots représentatifs avant d’utiliser la nouvelle version comme barrière de publication.
L’analyse différentielle révèle aussi un risque de modélisation subtil. Si la même entrée manquante ou la même erreur d’analyse existe dans les snapshots de base et candidat, la différence peut sembler sans danger alors que les deux modèles sont erronés. La comparaison des snapshots ne dispense pas de valider le modèle sous-jacent. Elle ajoute une dimension analytique, mais ne constitue pas une source indépendante d’exhaustivité.
La matrice de prise en charge est une carte des risques, pas une rangée de logos
Batfish documente la prise en charge d’un large éventail de systèmes d’exploitation réseau, de pare-feu et d’éléments de clouds publics. Cette largeur est nécessaire, car les infrastructures modernes sont hybrides: le chemin d’un même service peut traverser des routeurs physiques, des appliances virtuelles, des politiques de sécurité, des tables de routage cloud et une fabrique EVPN/VXLAN. La fiabilité d’une propriété à l’échelle du réseau dépend de l’élément pertinent le moins fidèlement représenté sur le chemin étudié.
Le mot « pris en charge » est donc trop général s’il n’est pas lié à une fonctionnalité. Un analyseur peut reconnaître le format d’un équipement tandis que la conversion indépendante des fournisseurs ne couvre que les instructions courantes. Un protocole peut être mis en œuvre sans toutes les extensions d’un fournisseur. Un élément de configuration peut être analysé sans influencer une question donnée, ou être approximé de manière prudente. Les opérateurs doivent savoir quelles sémantiques sont modélisées, et pas seulement si une plateforme figure sur une page de compatibilité.
La version de juillet 2025 illustre cette progression. La première couverture d’A10 incluait un sous-ensemble défini comprenant notamment BGP, les ACL, les serveurs virtuels, NAT et VRRP-A. La première prise en charge de SONiC utilisaitconfig_db.jsonetfrr.conf, tandis que la modélisation EVPN/VXLAN était étendue à l’établissement des tunnels de couche 3 et aux routes de type 5. Ces évolutions élargissent les catégories de réseaux analysables, mais toute nouvelle plateforme commence avec une limite de couverture qui s’approfondit progressivement.
Les avertissements de conversion rendent cette limite visible sur le plan opérationnel. Certains concernent des instructions sans rapport avec la propriété testée; d’autres signalent un comportement non pris en charge susceptible de modifier le chemin étudié. Traiter chaque avertissement comme fatal peut rendre l’outil impraticable dans une grande infrastructure hétérogène, tandis que les supprimer tous peut créer une fausse assurance. Les équipes ont besoin d’une politique classant les avertissements selon leur effet sur chaque invariant et imposant l’examen des avertissements inconnus.
Les valeurs par défaut créent une autre forme de risque. Les fournisseurs peuvent mettre en œuvre un comportement implicite, et les versions des systèmes d’exploitation peuvent le modifier. Les plateformes cloud produisent des états de routage et de sécurité à partir de services extérieurs à un fichier de configuration traditionnel. Une analyse complète peut donc nécessiter des données d’inventaire, l’état des interfaces, des routes externes, des exports d’API cloud, des adresses d’hôtes et des informations topologiques en plus des configurations textuelles.
La matrice de prise en charge constitue aussi une décision d’allocation des ressources du projet. La maintenance d’analyseurs pour de nombreux fournisseurs et fonctionnalités exige des connaissances spécialisées, des tests de régression et une revue continue à mesure que les produits évoluent. Les contributeurs open source, utilisateurs commerciaux, fournisseurs et intégrateurs peuvent avoir des priorités différentes quant aux prochaines fonctionnalités. Une longue liste de logos peut favoriser l’adoption tout en augmentant la surface de maintenance dont dépend la fiabilité du modèle.
Network to Code apparaît dans les éléments fournis comme un acteur de l’écosystème des contributeurs et intégrateurs, avec des contributions à la prise en charge de plateformes et à l’automatisation. Les communautés des systèmes d’exploitation réseau fournissent les formats et sémantiques que Batfish doit représenter. Les contributeurs GitHub ajoutent des analyseurs, des questions et des correctifs. Ces relations sont importantes pour la pérennité du projet, mais aucune ne suffit à établir une propriété exclusive ou l’existence d’une fondation formellement gouvernée par ses membres.
L’analyse des pannes ne vaut que par le domaine de panne fourni au modèle
Batfish peut modéliser certaines pannes en modifiant l’état d’activation d’une interface, d’une route, d’un nœud ou d’un protocole, puis en recalculant le routage et la joignabilité. Les ingénieurs chargés de la résilience peuvent ainsi vérifier si la politique et la connectivité survivent à une panne avant de la provoquer intentionnellement. Une conception redondante peut être testée afin de repérer les points uniques de défaillance, les filtres bloquant le chemin de secours ou les chemins qui convergent de manière inattendue vers la même dépendance logique.
Le scénario doit toutefois correspondre à un véritable domaine de panne. Supprimer une interface ne revient pas à perdre une carte de ligne, une baie, une conduite de fibre, un bâtiment de centre de données, une région cloud ou un service de contrôle partagé. Deux liaisons peuvent sembler indépendantes dans la configuration tout en utilisant le même conduit physique. Deux réseaux virtuels peuvent dépendre du même plan de contrôle d’un fournisseur. Si ces relations sont absentes du snapshot, le modèle peut démontrer correctement une redondance que le système physique ne possède pas.
Il s’agit d’une limite récurrente entre assurance logique et physique. Batfish calcule la topologie et les hypothèses de panne qu’il reçoit; il ne découvre pas toutes les causes communes situées hors de la configuration. La qualité de l’inventaire, les dossiers relatifs aux circuits, les données des installations et l’architecture cloud deviennent donc des preuves nécessaires à des tests de résilience significatifs. Une étiquette erronée de domaine de panne peut compromettre une analyse par ailleurs correcte.
La convergence introduit une autre distinction. L’état stable après la suppression d’une liaison ou d’un nœud peut préserver la joignabilité alors que le chemin transitoire pendant le retrait, l’expiration des temporisateurs et le recalcul enfreint brièvement un objectif de service. Batfish peut répondre à de nombreuses questions sur les états résultants du plan de contrôle et du transfert, mais ne reproduit pas chaque temporisateur, file d’attente et course propre aux fournisseurs pendant un événement réel. Les exercices de panne et la télémétrie des protocoles restent nécessaires.
La meilleure utilisation de l’analyse des pannes consiste à rendre exécutables les affirmations de résilience. Si un service revendique une indépendance entre zones, il faut encoder les zones et tester la perte de chacune. Si un backbone revendique deux sorties diversifiées, il faut représenter les dépendances pertinentes et les supprimer tour à tour. Si une modification ajoute une route de secours, il faut examiner le chemin restant après la suppression de la route principale et vérifier si la même politique de sécurité s’applique encore. Le modèle transforme « redondant » d’un adjectif en une propriété vérifiable.
Cette propriété doit être revue lorsque le système physique change. Une nouvelle interconnexion, un nouveau rattachement cloud, tunnel ou équipement partagé peut introduire une dépendance commune sans modifier la conception générale du service. Le programme d’assurance doit donc mettre à jour les informations sur les domaines de panne avec la même rigueur que les configurations. Les étiquettes topologiques statiques finissent par devenir obsolètes.
La gouvernance open source et la gestion commerciale sont liées, mais non interchangeables
Batfish est distribué sous licence Apache 2.0 et reste publiquement accessible comme projet open source. Le dépôt public, l’historique des tickets, la documentation et les notes de version créent un dossier technique visible que les utilisateurs peuvent examiner. Les recherches fondatrices étaient collectives, et les dépôts ultérieurs contiennent les travaux d’un ensemble plus large de contributeurs. Ces faits étayent une identité d’ingénierie ouverte, mais n’impliquent ni une fondation gouvernée par ses membres ni une hiérarchie publique simple.
Les éléments fournis n’identifient aucune fondation indépendante contrôlant Batfish par l’intermédiaire de membres. Les rôles actuels de maintenance sont moins clairement établis dans les sources publiques que l’activité du code et des versions; un profil doit donc éviter de déduire des titres formels de gouvernance du seul historique des commits. Les preuves du dépôt peuvent établir qui a contribué un analyseur, une question ou un correctif, mais pas automatiquement qui possède l’autorité finale sur tous les sous-systèmes.
Plusieurs noms restent historiquement importants. Ari Fogel et Ratul Mahajan ont été coauteurs fondateurs, puis cofondateurs d’Intentionet. Todd Millstein a contribué du côté des langages de programmation et de l’analyse, tandis que Ramesh Govindan a apporté son expertise universitaire des réseaux. Stanley Fung, Luis Pedrosa et Meg Walraed-Sullivan sont également auteurs de l’article fondateur. L’attribution la plus sûre reste collective: l’architecture initiale est issue d’une recherche menée par plusieurs auteurs, et Batfish est ensuite devenu une base de code open source maintenue par un ensemble plus large de contributeurs.
Intentionet, créée en 2018 autour de l’utilisation commerciale de Batfish, est une entreprise distincte. Elle développe des produits et services autour du moteur et constitue un canal visible de support commercial et d’adoption en entreprise. Son personnel peut contribuer au projet ouvert ou en gérer certaines parties, mais la direction de l’entreprise, la maintenance du projet et l’exploitation par les clients sont des catégories différentes. Les revenus, financements, affirmations relatives aux clients ou capacités des produits d’Intentionet ne doivent pas être attribués à Batfish sauf si une source les relie explicitement au projet ouvert.
Cette distinction compte, car la gestion commerciale peut renforcer un projet open source. Une ingénierie rémunérée peut financer les analyseurs, intégrations, documentations, services de support et réponses aux problèmes de production que les bénévoles seuls auraient du mal à soutenir. Cette relation peut aussi créer des risques d’attribution et de priorité si les utilisateurs supposent que toutes les fonctions commerciales appartiennent au projet Batfish en amont, ou si les connaissances pratiques nécessaires à son exploitation se concentrent dans une seule entreprise.
La licence ouverte offre une voie juridique permettant d’examiner, d’utiliser et de modifier le code sans frais de licence propres au projet. Elle ne fournit ni équipe d’exploitation, ni chaîne de collecte maintenue, ni politique de support garantie. Une entreprise a toujours besoin de personnes comprenant la construction des snapshots, les avertissements, la conception des questions, les mises à niveau et les limites de chaque plateforme. L’open source réduit une forme de dépendance, mais les compétences et l’intégration restent de véritables coûts de changement.
La crédibilité à long terme du projet sera donc visible dans les signaux ordinaires de maintenance: versions publiques, traitement des tickets, tests de régression, corrections des analyseurs, documentation, diversité des contributeurs et gestion claire des comportements non pris en charge. Un projet peut être techniquement ouvert tout en devenant difficile à exploiter indépendamment si les connaissances ou workflows essentiels quittent la base de code publique.
À l’inverse, un support commercial peut coexister avec une réelle portabilité lorsque les utilisateurs peuvent reproduire et comprendre l’analyse centrale sans dépendance propriétaire.
Le périmètre couvre l’analyse syntaxique, le routage, le transfert, les politiques, le cloud et l’automatisation
Batfish est souvent présenté comme un outil d’analyse des configurations réseau, mais son périmètre opérationnel est plus large. L’analyse syntaxique normalise les syntaxes prises en charge. Le calcul du plan de contrôle détermine les résultats du routage. L’analyse du transfert transforme ces résultats en comportements de chemins et de joignabilité. L’analyse différentielle compare les snapshots candidats et approuvés. Les questions sur les pannes modifient certains états. Les questions relatives aux ACL et aux politiques de routage examinent les filtres et les transformations des routes.
Les modèles cloud intègrent certains éléments d’AWS et d’Azure au même workflow analytique.
Ces fonctions s’adressent à des utilisateurs différents. Les équipes d’automatisation réseau s’intéressent à la fidélité et à la reproductibilité des analyseurs. Les architectes et ingénieurs du routage utilisent les questions sur le plan de contrôle et les politiques pour comprendre la sélection des routes. Les responsables des revues de changement et les équipes de sécurité examinent la joignabilité et les effets des filtres. Les ingénieurs en résilience utilisent les scénarios de panne. Les développeurs et SRE s’appuient sur pybatfish pour intégrer l’analyse aux systèmes internes.
Une entreprise peut mobiliser plusieurs de ces rôles sans considérer Batfish comme un produit monolithique unique.
Le modèle de snapshot constitue la couche de liaison. Il regroupe un état défini afin qu’une analyse puisse être répétée et comparée. Pour une équipe de gestion des changements, les preuves deviennent auditables: la réponse appartient à ce snapshot, à cette version du moteur et à cette question. Pour une équipe de sécurité, une assertion de segmentation peut être rattachée à un état réseau versionné. Pour une équipe d’automatisation, un invariant en échec peut arrêter une modification avant qu’un accès aux équipements soit nécessaire.
L’analyse syntaxique et la conversion constituent la première source de confiance. Le calcul du plan de contrôle permet ensuite de modéliser l’origine, la propagation, le filtrage et la sélection des routes prises en charge. La synthèse du transfert combine le routage, les filtres, NAT et la topologie. La joignabilité fondée sur les BDD permet de couvrir des catégories de paquets. Les questions différentielles distinguent le changement sémantique du changement textuel.
L’équivalence et la recherche dans les ACL peuvent identifier des différences d’autorisation ou de refus, des lignes inaccessibles ou des flux correspondants, tandis que l’analyse des politiques de routage teste la transformation des routes par les route-maps et les attributs BGP.
Chaque fonction a également ses limites. La temporisation des protocoles et les défauts propres aux fournisseurs peuvent différer du modèle du plan de contrôle. Les pertes physiques et les performances restent hors de l’analyse du transfert. Les deux snapshots d’un test différentiel peuvent partager la même erreur de modélisation. L’identité applicative peut se situer au-dessus des champs de paquets représentés dans une requête ACL. Des extensions non prises en charge peuvent modifier les résultats d’une politique de routage. La modélisation des pannes simplifie certains comportements corrélés ou transitoires.
La couverture EVPN/VXLAN dépend de la plateforme et des fonctionnalités.
pybatfish rend ces fonctions accessibles à l’automatisation sans modifier les responsabilités sous-jacentes. La bibliothèque Python peut renvoyer des tableaux typés, des traces et des propriétés, mais un service moteur reste nécessaire et l’utilisateur doit fournir un snapshot valide. La documentation publique et les exemples facilitent la prise en main, mais ne constituent pas des garanties de production. Le fonctionnement d’un notebook sur une topologie d’exemple ne démontre pas la couverture des fonctionnalités d’un réseau privé tant que celui-ci n’a pas été testé.
L’intégration commerciale ajoute une autre couche. Intentionet et d’autres intégrateurs peuvent regrouper la collecte, les tableaux de bord, les workflows et le support autour du moteur. Une entreprise peut précisément avoir besoin de cette offre si elle ne souhaite pas construire elle-même chaque adaptateur et chaque chaîne opérationnelle. Le produit commercial doit néanmoins être décrit séparément du projet open source afin que les affirmations opérationnelles, l’économie et la portabilité restent claires.
Batfish se situe entre l’analyse statique, l’émulation et l’observabilité en direct
Le moyen le plus simple de comprendre le rôle de Batfish consiste à le comparer aux approches voisines. Un outil d’analyse statique examine généralement le texte ou une politique locale et peut rapidement détecter des erreurs de syntaxe, de style ou des motifs connus comme risqués. Batfish va plus loin en calculant les interactions dans un modèle couvrant tout le réseau. En contrepartie, le modèle exige des entrées plus complètes et une couverture sémantique plus étendue.
L’émulation d’équipements suit une autre voie. Des plateformes telles que Cisco CML ou EVE-NG peuvent exécuter des images de systèmes d’exploitation réseau et reproduire certains aspects des implémentations et temporisations réelles. Cela peut être utile en laboratoire et pour des tests de comportement, notamment lorsque le logiciel propre au fournisseur est déterminant. Il est toutefois plus coûteux en ressources d’explorer de nombreuses combinaisons d’en-têtes, de topologies et de pannes en exécutant chaque équipement virtuel. Batfish est plus abstrait, ce qui lui donne une autre échelle et d’autres angles morts.
Des plateformes commerciales d’assurance telles que Forward Networks et IP Fabric poursuivent des objectifs qui se recoupent au moyen de produits intégrés. Les éléments fournis présentent Forward Networks comme un acteur commercial du jumeau numérique réseau doté d’une collecte en direct et d’une plateforme prise en charge, et IP Fabric comme un acteur de l’assurance et de la découverte réseau mettant l’accent sur les snapshots opérationnels et la visualisation. Ces produits peuvent réduire la charge d’intégration en regroupant collecte, découverte topologique, support et tableaux de bord.
L’avantage distinctif de Batfish est son moteur d’analyse ouvert et inspectable; son inconvénient est le travail d’ingénierie nécessaire pour construire autour de lui un système opérationnel complet.
Les outils de méthodes formelles constituent une autre catégorie voisine. Ils peuvent vérifier des propriétés, protocoles ou langages de configuration plus étroits avec de fortes garanties mathématiques. L’importance de Batfish réside dans l’intégration de sémantiques réseau multifournisseurs, du comportement des paquets et de questions destinées aux opérateurs dans un moteur pratique. Ce n’est pas la seule approche formelle, et le mot « vérification » ne doit pas effacer les différences de périmètre entre les modèles.
Les plateformes de télémétrie en direct résolvent un autre problème. Elles observent les routes, interfaces, latences, enregistrements de flux, journaux et comportements de services réels pendant ou après le déploiement. Ces preuves peuvent révéler une dégradation optique, une panne transitoire ou une congestion que Batfish ne modélise pas. Elles ne permettent pas toujours de déterminer ce que fera une configuration candidate avant son existence. Le programme d’assurance le plus solide associe la modélisation préalable au changement et les mesures en direct.
Cette comparaison explique aussi pourquoi l’expression « jumeau numérique » peut induire en erreur. Batfish modélise largement la configuration, le routage et le transfert, mais ne reproduit pas tous les comportements physiques, temporels et applicatifs du réseau. Le qualifier de modèle réseau ou de jumeau d’analyse de configuration assorti de limites explicites est plus précis que de suggérer une reproduction complète de la production. La question décisive n’est pas l’étiquette, mais les entrées, fonctionnalités, états et propriétés que le modèle peut justifier.
La gouvernance du modèle devient celle du réseau lorsque les tests conditionnent les mises en production
Dès qu’une question Batfish peut bloquer une modification de production, le modèle acquiert un pouvoir institutionnel. Une décision prise dans un analyseur influence la compréhension d’une configuration. La définition d’une question peut encoder une politique de sécurité ou de résilience. Une mise à niveau du moteur peut modifier le résultat d’un test auparavant positif. L’équipe qui maintient les snapshots et les assertions peut donc façonner les changements réseau même si elle ne possède pas les routeurs ou comptes cloud modélisés.
Ce pouvoir exige les mêmes contrôles que les autres logiciels de production. Les questions doivent être versionnées, examinées et attribuées à des responsables. Les jeux de test doivent reproduire les défauts importants. Les mises à niveau du moteur doivent être évaluées sur des snapshots représentatifs. Une procédure de retour arrière doit exister pour une chaîne d’assurance défaillante comme pour une modification réseau défaillante. Une analyse en échec doit disposer d’une voie d’escalade plutôt que d’une exception informelle devenue permanente.
Les désaccords entre le modèle et un opérateur sont particulièrement importants. Si une route, une trace ou une observation de paquet en direct contredit Batfish, aucun des deux côtés ne doit l’emporter automatiquement. Considérer chaque désaccord comme un défaut de l’équipement compromet la crédibilité du modèle; considérer chaque désaccord comme une limite du modèle lui retire toute autorité. La réponse utile consiste à constituer un cas reproductible comprenant la configuration, les entrées externes, la version du moteur, les avertissements, la question et les preuves de production.
L’enquête peut alors localiser l’écart. L’analyseur peut avoir omis une syntaxe. La couche de conversion peut approximer une fonctionnalité. Le snapshot peut ne pas contenir l’état d’exécution. Un équipement peut présenter un comportement non documenté. Le déploiement peut différer du contrôle de source. La propriété peut simplement exprimer la mauvaise exigence métier. Un programme durable conclut cette enquête par un test de régression, une entrée corrigée, un invariant actualisé ou une limite documentée.
Ce processus déplace la responsabilité de la configuration vers l’intention. Une configuration est une mise en œuvre, et non l’exigence elle-même. L’exigence du service peut être que les serveurs de paiement soient joignables depuis les réseaux applicatifs mais pas depuis ceux des utilisateurs, que les routes des clients ne fuient jamais vers l’Internet public ou que chaque site critique survive à la perte d’un domaine de panne défini. Ces déclarations peuvent être examinées par des personnes qui ne connaissent pas toutes les commandes des fournisseurs, puis traduites en questions exécutables.
L’encodage de l’intention répartit les responsabilités au lieu de les supprimer. Les responsables de services doivent énoncer la propriété. Les ingénieurs réseau la traduisent en topologie, en-têtes de paquets et politiques de routage. Les équipes de sécurité définissent les chemins interdits. Les équipes d’automatisation collectent les snapshots et exécutent les tests. Les mainteneurs représentent les sémantiques des fournisseurs. Les opérations vérifient le résultat déployé.
Un processus positif et un service en panne peuvent encore coexister si une couche est erronée, mais la défaillance est plus facile à localiser lorsque chaque couche laisse des preuves.
Les dérogations ont donc besoin d’une gouvernance. Certaines syntaxes non prises en charge peuvent être sans rapport avec un invariant, et certains écarts connus du modèle peuvent avoir une explication sûre. Une organisation qui ne peut jamais contourner le système d’assurance risque de cesser de l’utiliser; une organisation qui peut contourner tout test en échec sans laisser de trace n’obtient que peu de sécurité. Les exceptions doivent identifier la propriété concernée, les preuves, le responsable et la condition d’expiration.
Le résultat institutionnel dépasse l’introduction d’un nouvel outil. Le changement réseau commence à ressembler à la livraison logicielle: l’état source est versionné, les tests expriment le comportement attendu, la revue précède le déploiement, une mise en production progressive limite la portée des dommages et les preuves postérieures au déploiement vérifient si la réalité correspondait au modèle. Batfish ne crée pas cette discipline à lui seul, mais lui apporte un moteur d’analyse couvrant le réseau entier.
La source de vérité détermine si le moteur prouve le bon réseau
Batfish peut calculer les implications d’un snapshot plus régulièrement qu’un examinateur humain ne peut exécuter mentalement des milliers de lignes de configuration. Le snapshot doit néanmoins représenter le système qui sera réellement exploité. Cette évidence apparente constitue l’un des principaux modes d’échec de l’assurance fondée sur un modèle. Une réponse exacte portant sur un monde obsolète ou incomplet peut être opérationnellement fausse tout en restant parfaitement cohérente en interne.
La dérive par rapport au contrôle de source en est un exemple. Le dépôt peut contenir la configuration prévue tandis que les équipements de production comportent des modifications d’urgence locales. L’analyse préalable prouve alors l’état du dépôt, et non le véritable point de départ. Une modification ultérieure peut interagir avec l’écart non enregistré d’une manière invisible au modèle. La capture de l’état déployé et sa comparaison avec l’état prévu réduisent cet écart.
L’état du cloud en crée un autre. Des routes, rattachements de sécurité, interfaces ou objets générés par des services peuvent provenir d’API ou de plans de contrôle extérieurs au dépôt. Un modèle contenant les modèles de configuration, mais pas l’état généré, peut manquer le chemin testé. L’opérateur doit définir quelles données externes appartiennent au snapshot et quel niveau de fraîcheur est requis.
L’inventaire peut échouer plus discrètement. Deux circuits peuvent être étiquetés comme diversifiés tout en partageant une conduite, ou deux équipements être affectés à des zones de panne différentes tout en dépendant du même système d’alimentation. Batfish peut exécuter un test de panne parfait sur ces étiquettes et parvenir à une conclusion physique erronée. L’assurance logique dépend de la qualité des données physiques et organisationnelles qui lui sont associées.
Un workflow rigoureux ferme la boucle entre intention, livraison et observation. L’organisation consigne la propriété à préserver, construit un snapshot candidat à partir de la configuration prévue et de l’état externe, exécute les questions et conserve la version du moteur, les avertissements et les réponses. Après le déploiement, elle capture l’état réel des équipements ou du cloud, le compare à l’intention et utilise des sondes et une télémétrie en direct pour tester certains résultats.
Cette chaîne progressive permet de distinguer plusieurs catégories de défaillance. La modification prévue peut avoir été incorrecte. Le déploiement peut avoir différé de l’intention. Le système en direct peut avoir eu un comportement hors modèle en raison d’une fonctionnalité non prise en charge ou d’une condition physique. La requête peut ne pas avoir encodé la véritable exigence du service. La conservation des preuves à chaque étape crée des pistes diagnostiques au lieu d’un générique « problème réseau ».
Les avertissements méritent le même traitement institutionnel, car ils décrivent la limite des connaissances. Certains peuvent être classés sans risque comme non pertinents pour un invariant donné. D’autres affectent directement la route ou le filtre testé. Un programme mature relie les catégories d’avertissements aux propriétés qu’elles peuvent invalider, réduit le bruit récurrent et traite les nouveaux avertissements comme des événements de revue jusqu’à leur compréhension.
Les questions elles-mêmes doivent avoir des responsables. La joignabilité de base ne garantit pas une joignabilité correcte. Un réseau peut rester connecté tout en perdant la diversité de ses chemins, en exposant un service de gestion, en choisissant la mauvaise sortie ou en faisant fuiter une route vers un domaine imprévu. Les responsables de services et de sécurité doivent donc définir le résultat, tandis que les ingénieurs réseau le traduisent en emplacements, en-têtes, routes et pannes. La qualité de la question fait partie du système de contrôle.
Les mises à niveau introduisent un dernier problème de source de vérité. Une nouvelle version de Batfish peut corriger un défaut de modélisation et donc modifier les réponses alors que la configuration du réseau n’a pas changé. Il s’agit d’une fonctionnalité, et pas nécessairement d’une régression, mais cela signifie que le modèle est lui-même une dépendance versionnée. Un programme d’assurance de production doit savoir quel moteur a approuvé une modification et examiner les différences de réponses avant de promouvoir une nouvelle version.
Un modèle gagne la confiance en transformant les désaccords en connaissances d’ingénierie partagées
Aucun moteur d’analyse ne reste correct simplement parce qu’il a autrefois correspondu à la production. Les fournisseurs ajoutent des commandes, les fournisseurs cloud modifient leurs services, les opérateurs adoptent de nouveaux protocoles et les outils internes génèrent l’état de nouvelles manières. Batfish doit être maintenu aussi activement que les réseaux qu’il représente. Cette maintenance ne prouve pas l’échec du concept; elle constitue le coût nécessaire pour garder les hypothèses visibles.
Un défaut d’analyseur est particulièrement instructif. Lorsqu’une commande d’un fournisseur est mal interprétée, la bonne réponse ne consiste pas seulement à corriger le snapshot immédiat d’un client. La configuration, les sémantiques attendues et le comportement observé en production peuvent devenir un test empêchant le retour de la même erreur. Le code ouvert et les tests publics permettent de partager cet apprentissage entre utilisateurs.
Le même principe s’applique à une requête mal formulée. Après un incident, une équipe peut découvrir que son assertion de joignabilité autorisait un chemin qu’elle jugeait inacceptable parce que l’exigence du service n’avait jamais été encodée. La correction est à la fois technique et organisationnelle. La requête doit changer, mais également le processus par lequel les responsables de services communiquent leur intention à l’équipe d’assurance.
Les produits opaques peuvent simplifier la collecte et les opérations quotidiennes, ce qui présente une réelle valeur. Ils peuvent aussi compliquer cet apprentissage si les utilisateurs ne peuvent pas examiner la raison d’un résultat. Le moteur ouvert et les réponses structurées de Batfish permettent aux équipes avancées de contester le raisonnement, de reproduire un contre-exemple et de contribuer un correctif. Une offre commerciale peut entourer ce noyau, mais la transparence reste l’un des principaux avantages stratégiques du projet.
La portabilité doit donc être testée en pratique. Un acheteur bénéficiant d’un support commercial doit savoir quelles questions, quels snapshots et quels résultats sont exportables, quelles capacités appartiennent à Batfish en amont et lesquelles dépendent d’un service propriétaire. Si la relation avec le fournisseur prend fin, le code sous licence Apache reste disponible, mais l’indépendance pratique dépend aussi des compétences conservées, des chaînes de collecte, des jeux de test et des connaissances opérationnelles.
La charge d’exploitation est importante. La collecte de snapshots fiables auprès de plusieurs fournisseurs et clouds nécessite des adaptateurs, des identifiants et une gestion rigoureuse de l’inventaire. Les grandes suites de questions consomment des ressources et doivent être planifiées. Les avertissements doivent être triés, les tests en échec attribués à des responsables et les mises à niveau validées.
Le bénéfice n’est pas une automatisation gratuite, mais le déplacement de l’effort depuis le diagnostic d’urgence vers la maintenance d’un modèle, d’une suite de tests et d’un processus de déploiement capables d’échouer visiblement avant la production.
C’est aussi la manière la plus crédible d’évaluer Batfish au fil du temps. Une liste de plateformes plus longue n’est utile que si les sémantiques sont suffisamment précises pour tester des propriétés réelles. Un plus grand nombre de téléchargements ne prouve pas la maturité en production. Un témoignage client important n’est instructif que si le périmètre du déploiement et le processus de maintenance sont clairs. Le projet gagne la confiance lorsque les utilisateurs peuvent déterminer où le modèle s’est trompé, le corriger et préserver la leçon.
Le financement, la propriété et la géographie limitent strictement les affirmations commerciales
Batfish est un projet open source et ne publie pas de comptes autonomes de revenus ou de bénéfices. Son code est disponible sous licence Apache 2.0 sans frais de licence propres au projet. Son développement est soutenu par une combinaison de temps financé par des employeurs, d’activités de recherche, de produits et services commerciaux, de travaux d’intégrateurs et de contributions communautaires. Les preuves fournies ne présentent pas de budget consolidé pour Batfish.
L’économie d’Intentionet doit rester distincte. Son financement, ses revenus, sa clientèle, sa valorisation et ses marges ne doivent pas être attribués à Batfish, sauf si une source décrit explicitement ces chiffres comme relevant du projet. La relation est importante puisque l’entreprise a été créée par des fondateurs du projet et développe des produits et services autour du moteur, mais cela ne transforme pas un indicateur commercial en indicateur économique du projet open source.
La même prudence s’applique aux économies liées aux déploiements. Éviter une panne réseau peut avoir une valeur économique importante, et déplacer une erreur vers la revue du code peut réduire les coûts d’ingénierie et les conséquences pour les clients. Ces bénéfices sont réels en principe, mais ne peuvent pas être convertis en retour sur investissement universel de Batfish sans preuve provenant d’un client nommé, d’un incident évité ou d’une étude mesurée de validation des changements. Aucun chiffre financier universel de ce type n’est fourni ici.
Le travail des contributeurs est lui aussi distribué. Certains travaux sont rémunérés par des employeurs, d’autres sont liés au support commercial et d’autres encore proviennent de la communauté. La maintenance de nombreux analyseurs de fournisseurs constitue en elle-même un risque de pérennité, car chaque famille de systèmes évolue et les examinateurs spécialisés sont peu nombreux. Les priorités commerciales et celles du projet en amont peuvent diverger, des régressions peuvent apparaître et la documentation peut prendre du retard sur les nouvelles couvertures.
La concurrence crée une autre pression économique. Les plateformes d’assurance verticalement intégrées peuvent vendre la collecte, la découverte, la visualisation, le support et le workflow sous la forme d’un seul produit. Une organisation peut préférer cette commodité à la construction de son propre système fondé sur Batfish, même si le moteur ouvert est techniquement capable. L’avantage économique de Batfish n’est donc pas une « assurance réseau gratuite », mais la possibilité de construire sur un moteur inspectable et réutilisable sans payer de licence de projet, en échange d’un travail d’intégration interne plus important.
Géographiquement, le logiciel est mondial. Ses origines universitaires et la base d’Intentionet sont associées aux États-Unis, mais l’emplacement du dépôt et l’affiliation des contributeurs ne correspondent pas à la géographie des déploiements. Le moteur peut analyser des configurations partout où les opérateurs l’exécutent, et les formats de fournisseurs pris en charge représentent des produits déployés dans de nombreuses régions. Aucun recensement audité des déploiements de Batfish par pays n’est fourni.
La modélisation du cloud ajoute un contexte de régions de fournisseurs sans modifier la propriété. Batfish peut analyser des éléments AWS et Azure pris en charge, mais ne possède ni n’exploite ces réseaux cloud. Les configurations des entreprises et des fournisseurs restent sous le contrôle des clients. La portée mondiale du projet doit donc être décrite comme une applicabilité logicielle plutôt que comme une présence réseau physique.
Les contraintes qui subsistent après toutes les précisions
L’exhaustivité du snapshot est la première contrainte irréductible. Le modèle ne voit que les configurations et données environnementales qui lui sont fournies. Des équipements manquants, des routes externes, un état généré absent ou des étiquettes topologiques erronées peuvent produire une réponse cohérente en interne mais incomplète sur le plan opérationnel. Une meilleure analyse syntaxique ne résout pas l’absence d’entrées.
La couverture des analyseurs est la deuxième. Les fonctionnalités des fournisseurs sont mises en œuvre progressivement et la profondeur de la prise en charge varie selon la syntaxe, la version et la question. Une instruction située hors du modèle peut modifier le comportement réel. Les avertissements de conversion et tests de régression réduisent le risque, mais aucun moteur multifournisseur ne peut honnêtement traiter la couverture comme une propriété binaire et permanente.
L’encodage de l’intention est la troisième. Batfish répond à des questions explicites; il ne déduit pas toutes les exigences métier depuis la configuration. Une équipe peut tester parfaitement la mauvaise propriété. Plus l’analyse devient puissante, plus il est important que les responsables de services, de sécurité et du réseau s’accordent sur la signification de la propriété.
Le comportement dynamique des protocoles constitue une quatrième limite. Batfish calcule des états stables ou sélectionnés selon les sémantiques prises en charge. Les réseaux réels connaissent des temporisateurs, des mises à jour asynchrones, des particularités d’implémentation et une convergence transitoire. Un état stable sûr peut comporter une transition dangereuse; les exercices de panne et la télémétrie des protocoles restent donc nécessaires.
Le réseau physique constitue une cinquième limite. La configuration ne révèle ni une fibre sale, ni une optique défectueuse, ni un délai de file d’attente, ni une carte en surchauffe, ni une corruption de paquets, ni un défaut d’ASIC. Ces pannes peuvent dégrader la production alors que tous les invariants de routage et de politique modélisés restent vrais. L’assurance réseau ne remplace pas l’observabilité physique.
Les performances des BDD constituent une sixième contrainte. Les représentations symboliques compressent d’immenses espaces de paquets, mais certaines combinaisons de topologies, transformations et requêtes restent coûteuses en calcul. La plateforme d’assurance a besoin de sa propre planification des capacités et de budgets temporels si elle doit servir de barrière de publication pour une grande infrastructure.
La fraîcheur de l’état du cloud est une septième contrainte. Les API et sémantiques des fournisseurs changent rapidement, et les snapshots dépendent d’exports récents et d’une prise en charge actuelle des fonctionnalités. Un modèle cloud peut devenir obsolète même si le dépôt n’a pas changé. La collecte des données et la maintenance des analyseurs restent donc liées.
L’attribution entre entreprise et projet est une huitième contrainte. Les produits commerciaux construits autour de Batfish peuvent posséder des fonctionnalités, des engagements de support et une économie qui n’existent pas dans le projet ouvert. Mélanger les deux peut exagérer l’adoption ou attribuer incorrectement la propriété d’une fonctionnalité. Une dénomination précise fait partie de l’exactitude technique.
La fausse assurance est une neuvième contrainte. Le langage formel peut donner à un résultat une apparence absolue et inciter les équipes à négliger les déploiements progressifs, les sondes ou la validation en direct. La règle culturelle la plus sûre est inverse: une réponse formelle est précieuse parce que ses conditions sont explicites, non parce qu’elle fait disparaître l’incertitude.
L’opacité de l’adoption est la dixième. Les dépôts publics, les téléchargements et les études de cas visibles ne révèlent ni le nombre total de déploiements privés en production ni les versions utilisées. Les affirmations de leadership du marché sont donc difficiles à vérifier. L’influence du projet doit être évaluée à partir du code, des cas d’usage et des déploiements documentés, sans inventer de recensement.
La promesse pratique est une chaîne d’assurance progressive, pas une exactitude totale
La contribution la plus profonde de Batfish est une modification de la question posée par défaut. La revue traditionnelle demande si une configuration paraît raisonnable. Batfish demande ce que le modèle réseau indique au sujet du comportement de l’ensemble du système. Ce changement transforme les attentes de routage, de sécurité et de résilience en propriétés pouvant être testées avant le déploiement plutôt que découvertes uniquement lors d’un incident.
La chaîne d’assurance comprend plusieurs étapes, et leur séparation constitue un avantage. Un analyseur peut accepter une configuration. Le modèle commun peut calculer un plan de contrôle. Une question peut réussir sur un état de transfert. Le déploiement peut installer la configuration attendue. Les paquets, les composants optiques et les applications réels peuvent néanmoins se comporter différemment parce qu’une entrée manquait ou qu’une condition physique est intervenue. La consignation de chaque étape rend les désaccords diagnostiquables.
Un résultat positif doit donc être interprété précisément: une propriété définie a résisté dans un modèle explicite d’un état réseau, sous une version donnée du moteur. Cette affirmation est plus étroite que « la modification est sûre », mais aussi plus défendable. Elle peut être reproduite, contestée et améliorée. La revue visuelle offre rarement une piste d’audit comparable.
La limite entre modèle et mesure confirme le même principe. Batfish peut prévoir que le routage et les filtres autorisent un flux. La télémétrie peut montrer si les paquets, files d’attente, composants optiques et applications fournissent le service attendu. En cas de désaccord, l’organisation dispose d’une bifurcation utile: la modification prévue peut être erronée, le déploiement peut différer, le modèle peut être incomplet ou le système physique peut être défaillant.
Le succès ne correspond donc pas au nombre de fichiers analysés. Il correspond au nombre de propriétés importantes que les équipes peuvent énoncer, tester, examiner, déployer puis vérifier en production. La couverture des fournisseurs compte parce qu’elle soutient cette discipline, et non parce qu’une matrice de compatibilité remplace la fidélité. Le rythme des versions compte parce que le modèle doit suivre le réseau, et non parce qu’une étiquette plus récente est intrinsèquement plus sûre.
La promesse de Batfish est volontairement incomplète. Le projet peut déplacer une vaste catégorie de défaillances réseau de la production vers la revue, rendre les hypothèses explicites et fournir des contre-exemples que les équipes peuvent examiner avant que les clients n’en subissent les conséquences. Il ne peut faire disparaître ni le réseau physique, ni le jugement opérationnel, ni les preuves en direct. Le projet atteint sa plus grande valeur lorsque ces limites restent visibles.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance