
Résumé
- A.M.K Cloud Technologies Ltd apparaît comme une entreprise privée israélienne active dans le jeu de données ouvertes des entreprises du ministère de la Justice, avec le numéro d'entreprise 516210267, une constitution le 21 juin 2020, une adresse à Umm al-Qutuf et une année de rapport annuel 2025 enregistrée. La même entité apparaît dans les registres RIPE en tant que LIR israélien avec l'AS199307 et l'allocation IPv6 2a13:b680::/29.
- Le site web de l'entreprise annonce de l'hébergement, du VPS, des sauvegardes, du stockage cloud sécurisé, de la reprise après sinistre, du courrier électronique, du support informatique et de la VOIP, mais les preuves de routage public sont faibles. RIPEstat montre que l'AS199307 n'annonçait pas de préfixes de manière étendue le 11 juillet 2026, et l'allocation IPv6 d'AMK n'était pas visible dans l'historique de routage de RIPE RIS entre avril et juillet 2026.
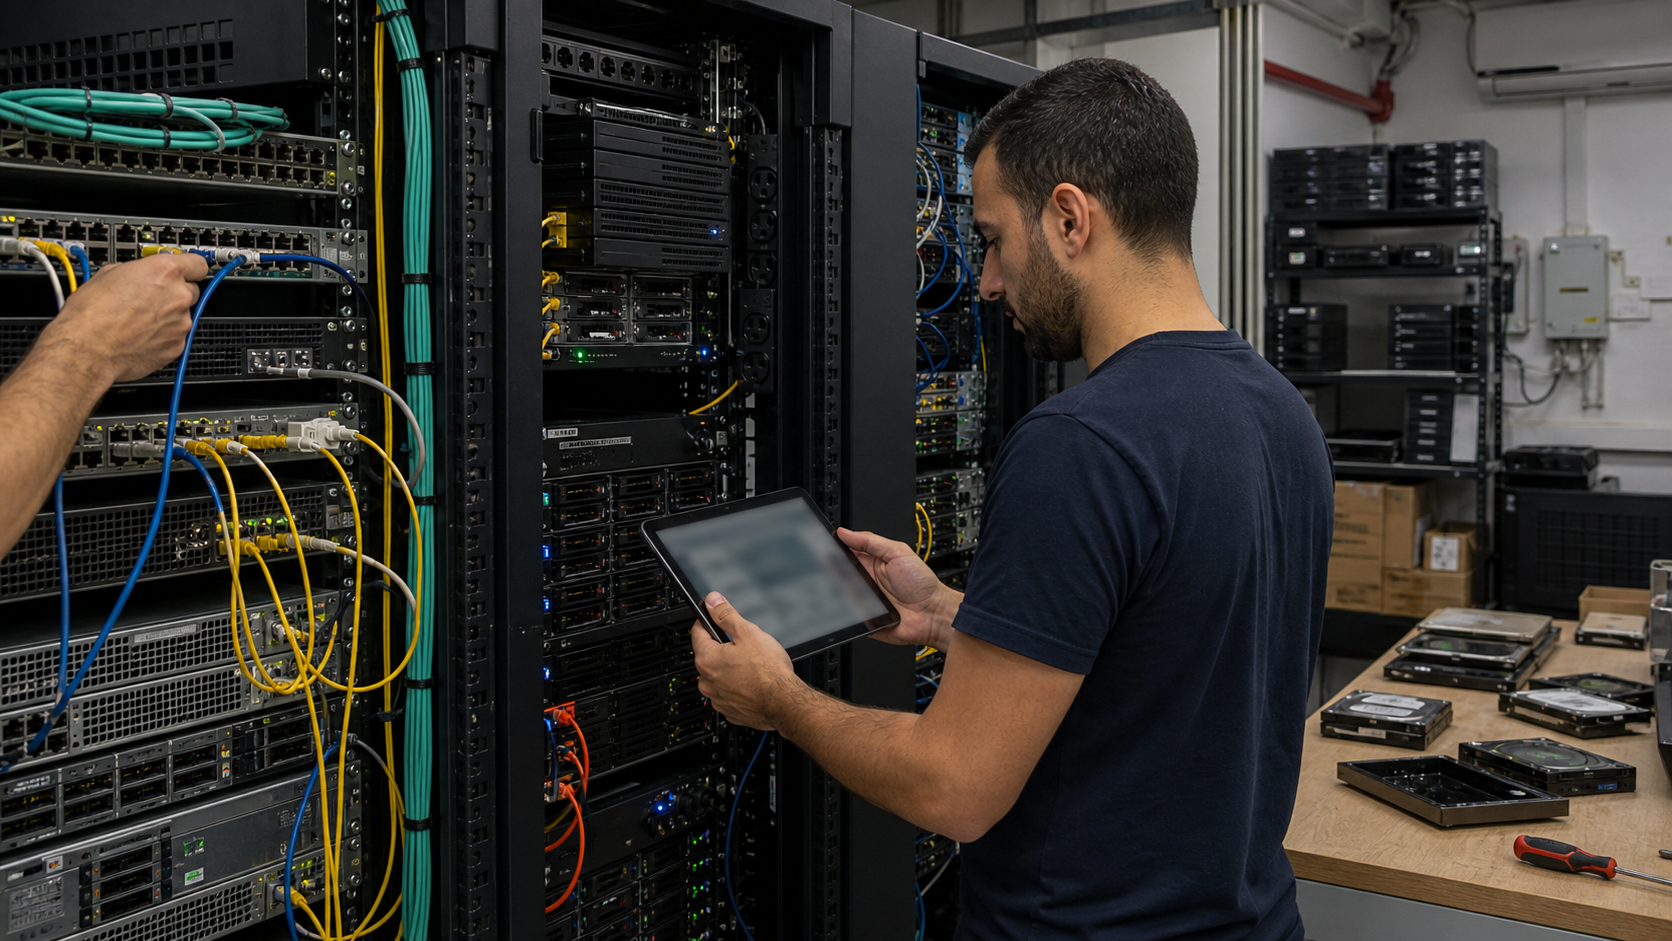
- Le risque pratique n'est pas un risque cloud abstrait. C'est un risque de rack, d'installation, de transit, de stock de matériel, de support et de migration. Un client qui achète de la capacité chez AMK doit vérifier où s'exécutent les charges de travail, quel opérateur d'installation possède la centrale électrique et de refroidissement, quels fournisseurs de transit transportent le trafic de production, comment les sauvegardes sont restaurées et avec quelle rapidité les données peuvent être déplacées si le contrat du fournisseur, le circuit ou le support échouent.
L'entreprise est visible, mais l'infrastructure ne l'est pas autant
A.M.K Cloud Technologies Ltd a une empreinte publique réelle, et le point de départ doit être cette réalité et non une supposition. Le jeu de données ouvertes des entreprises du ministère de la Justice d'Israël renvoie une ligne pour le numéro d'entreprise 516210267 avec le nom en anglais A.M.K CLOUD TECHNOLOGIES LTD, avec le nom légal en hébreu, le statut d'entreprise privée, le statut actif, la date de constitution le 21 juin 2020, 2025 comme dernière année de rapport annuel et une adresse à Umm al-Qutuf (registre d'entreprise sur data.gov.il). Une page commerciale israélienne reflète les mêmes identifiants de base, y compris le statut actif, la date de constitution de 2020 et l'adresse d'Umm al-Qutuf (page d'entreprise sur Webinfo). Cela suffit à considérer AMK comme une entreprise légale en activité et non comme un site web égaré ou une chaîne de marque copiée.
La difficulté commence un niveau plus bas, là où un vendeur de cloud devient opérateur d'infrastructure. Le propre site web d'AMK utilise un langage cloud direct. Sa page d'accueil en hébreu indique que l'entreprise offre une connexion intelligente au cloud avec une haute sécurité et présente de courts blocs de services pour la sauvegarde sécurisée, des systèmes sécurisés et réactifs, le partage cloud et les appels cloud (page d'accueil d'AMK). Sa page de services énumère l'hébergement, le VPS, les sauvegardes, les services cloud sécurisés et le stockage, la reprise après sinistre, le courrier électronique, le support informatique et la VOIP (page de services d'AMK). Sa page de contact publie les coordonnées commerciales, un lien WhatsApp et un lien de ticket client (page de contact d'AMK). Ces pages établissent la revendication commerciale: AMK vend de la capacité numérique hébergée et du support opérationnel à distance aux entreprises et organisations.
Elles n'établissent pas l'infrastructure physique derrière cette revendication. Les pages ne nomment pas de centre de données, d'emplacement de rack, de contrat de transit, de plateforme de virtualisation, de parc matériel, de site de sauvegarde, d'objectif de niveau de service, de politique de fenêtre de maintenance, de diversité de chemin, d'historique de tests de restauration ou de mécanisme d'exportation de données. Cette couche manquante importe car un service hébergé n'est jamais juste un formulaire web et un numéro de support.
Ce sont des racks, de l'énergie, du refroidissement, du transit, des supports de stockage, des pièces de rechange, du contrôle d'accès, de la disponibilité du personnel et des contrats avec d'autres opérateurs. Si AMK revend de la capacité d'une plus grande installation israélienne, loue des racks, place ses propres serveurs dans une salle de colocation, ou utilise un autre cloud sous-jacent, les conséquences opérationnelles sont différentes. Les registres publics ne déterminent pas laquelle de ces options est vraie.
Les preuves d'adresse doivent également être lues avec prudence. Le registre des entreprises et le registre d'organisation RIPE situent AMK à Umm al-Qutuf, RIPE listant Jameel 3 street, code postal 3785700, et le jeu de données du registre listant "no streets" 306 à Umm al-Qutuf (registre d'organisation RIPE). C'est un point d'ancrage légal et de contact. Ce n'est pas une preuve de l'emplacement des serveurs des clients. Pour un fournisseur qui vend de l'hébergement, du VPS, des sauvegardes et de la VOIP, une petite adresse de bureau peut supporter les ventes, le support et l'administration tandis que le parc informatique réside ailleurs. Le fait qu'aucune page publique d'AMK ne nomme une adresse de centre de données signifie que les acheteurs ne doivent pas supposer la localité au-delà de "entreprise israélienne" sans une déclaration écrite de l'installation.
Pourquoi les registres LIR et ASN importent, et pourquoi ils ne terminent pas l'histoire
La preuve d'infrastructure la plus solide d'AMK se trouve dans RIPE. Le registre d'organisation RIPE identifie A.M.K Cloud Technologies ltd comme un LIR israélien, fournit le numéro de registre 516210267, liste un courriel de bureau, un contact abuse et un numéro de téléphone, et lie l'entité au mainteneurlir-il-amkcloud-1-MNT(RIPE ORG-ACTL4-RIPE). Une recherche inversée RIPE pour l'organisation montre le bloc IPv6 2a13:b680::/29 avec le netname IL-AMKCLOUD-20260409, le pays IL, le statut ALLOCATED-BY-RIR et le même mainteneur d'AMK (recherche inversée d'organisation RIPE). Le registre aut-num pour l'AS199307 liste as-nameamk, lie l'AS à ORG-ACTL4-RIPE et déclare des lignes de politique d'importation et d'exportation avec AS212616 et AS1680 (registre RIPE AS199307).
Ce sont des registres significatifs. Être visible en tant que LIR et avoir une allocation IPv6 donne à AMK une voie administrative pour opérer une infrastructure numérotée sous son propre nom. C'est aussi un signe que l'entreprise a fait plus qu'acheter un plan d'hébergement mutualisé et placer une page marketing par-dessus. Un LIR peut demander et gérer des ressources de numéros Internet, créer des objets de base de données, publier des politiques de routage et gérer les obligations de contact abuse.
Pour un client, cela importe car cela suggère qu'AMK peut avoir l'intention de contrôler son propre plan d'adressage plutôt que de dépendre entièrement d'adresses opaques fournies par un tiers.
Mais les registres RIPE ne sont pas la même chose qu'un service routé en direct. L'aperçu AS de RIPEstat pour l'AS199307 montrait le titulaire comme "amk A.M.K Cloud Technologies ltd" mais marquait l'AS comme non annoncé à l'heure de la requête du 11 juillet 2026 (aperçu AS RIPEstat). L'appel des préfixes annoncés de RIPEstat n'a retourné aucun préfixe pour l'AS199307 dans la période précédant la même date (préfixes annoncés RIPEstat). Sa vue des préfixes RIS a montré zéro préfixe IPv4 ou IPv6 originaire et zéro en transit à la dernière heure disponible le 12 juillet 2026 (préfixes RIS RIPEstat). Le bloc IPv6 d'AMK 2a13:b680::/29 a également été marqué comme non annoncé dans l'aperçu des préfixes de RIPEstat (aperçu de préfixe RIPEstat), et l'historique de routage de RIPEstat pour ce bloc n'a retourné aucune activité d'origine entre le 1er avril et le 11 juillet 2026 (historique de routage RIPEstat).
Ces preuves obligent à une révision à la baisse de l'image opérationnelle publique. AMK a la documentation d'un LIR et le langage public d'une entreprise de services cloud. Il n'a pas, dans la vue de routage public, de réseau d'origine actuellement visible confirmant du trafic de production sous l'AS199307. Il peut y avoir des explications raisonnables.
AMK peut utiliser des adresses attribuées par le fournisseur de transit, cacher les charges de travail des clients derrière un autre fournisseur, garder son bloc IPv6 attribué inutilisé jusqu'à la migration, annoncer des routes uniquement dans des vues non capturées par RIPE RIS, ou exploiter entièrement les services sur une capacité cloud tierce. Ces possibilités ne sont pas une preuve d'échec. Ce sont des raisons d'éviter de traiter l'AS et l'allocation IPv6 comme une preuve de capacité déployée.
Le détail le plus étrange est historique plutôt qu'actuel. L'état de routage de RIPEstat pour l'AS199307 enregistre une première et dernière origine IPv6 pour 2a0c:9a40:8cf0::/48, avec la dernière fois vue en janvier 2025 (état de routage RIPEstat). Une recherche RIPE pour cet ancien préfixe place l'allocation plus grande 2a0c:9a40::/29 sous iFog GmbH, et non AMK (recherche RIPE pour préfixe ancien). Étant donné que les objets aut-num et IPv6 actuels d'AMK ont été créés en avril 2026, cette visibilité BGP plus ancienne ne doit pas être interprétée comme un historique de production avéré d'AMK. Il vaut mieux la traiter comme un historique de numéro AS nécessitant une corroboration séparée avant de l'attacher à l'entreprise israélienne actuelle.
Les fournisseurs de transit déclarés pointent vers des chemins possibles, pas vers du trafic en direct observé
Le registre aut-num énumère deux contreparties de politique de transit: AS1680 et AS212616. AS1680 est maintenu par Cellcom Fixed Line Communication L.P dans RIPEstat (aperçu AS1680); PeeringDB liste Cellcom Israel, également connu sous le nom de 013Netvision, avec une portée mondiale, un support IPv6, neuf entrées IX et huit entrées d'installation (PeeringDB AS1680). AS212616 est maintenu par K.M.A ADVANCED TECHNOLOGIES LTD dans RIPEstat (aperçu AS212616); PeeringDB liste K.M.A ADVANCED TECHNOLOGIES comme un réseau de portée Moyen-Orient avec un trafic de 100-200Gbps, un support IPv6 et trois entrées d'installation (PeeringDB AS212616). Les enregistrements netfac de PeeringDB placent K.M.A chez Tamares Telecom à Tirat Hacarmel et dans les centres de données de Cellcom à Netanya et Haïfa (installations PeeringDB K.M.A). La liste des installations de Cellcom sur PeeringDB inclut des emplacements à Tel Aviv, Netanya, Rosh Ha'Ayin et Haïfa (installations PeeringDB Cellcom).
C'est un contexte utile car il dit à un client quel type d'écosystème de transit AMK pourrait utiliser si les lignes de politique RIPE sont activées. Un petit fournisseur cloud qui achète du transit auprès de Cellcom ou K.M.A peut atteindre les réseaux israéliens et internationaux sans posséder de réseau dorsal national. Il peut colocaliser ou s'interconnecter via les installations des opérateurs où ces fournisseurs sont présents. Il peut également obtenir des avantages opérationnels du NOC d'un opérateur plus grand, de son infrastructure fibre et de son empreinte de peering.
Pour un petit fournisseur d'hébergement, c'est un arrangement normal et souvent judicieux.
Cependant, l'appel de cohérence de routage AS de RIPEstat a rapporté que les lignes d'import/export AS212616 et AS1680 étaient présentes dans whois mais non vues dans BGP pour AS199307 au moment vérifié (cohérence de routage AS RIPEstat). En termes simples, la base de données dit "voici les relations de routage prévues", tandis que la vue de routage observée ne les a pas vues transporter AS199307. C'est la différence entre l'intention de conception et la capacité utilisable. Si un client décide de placer des services de production chez AMK, la question de suivi correcte n'est pas "la base de données liste-t-elle des fournisseurs de transit?". C'est "quel fournisseur de transit a transporté mon trafic la semaine dernière, depuis quel rack, via quel point de raccordement, avec quel chemin de basculement?".
PeeringDB ajoute une autre précaution. Une recherche pour l'ASN 199307 ne retourne aucune entité réseau PeeringDB (PeeringDB AS199307). De nombreux petits fournisseurs ne maintiennent pas d'entrées dans PeeringDB, donc l'absence n'est pas condamnatoire. Cela signifie qu'AMK ne s'y présente pas publiquement comme un réseau appariable avec des métadonnées d'installation, d'IX et de contact. Pour un acheteur d'infrastructure, cette absence supprime un endroit tiers pratique pour confirmer où le réseau est installé. Cela déplace davantage de diligence vers les propres réponses et contrats d'AMK.
Ce que le menu de services implique physiquement
Le menu de services public d'AMK est suffisamment large pour être opérationnellement exigeant. L'hébergement de sites et d'applications nécessite un endroit pour exécuter les charges de travail, une sortie réseau suffisante pour absorber le trafic normal et les pointes, et un plan de maintenance qui maintient les sites des clients en vie pendant les correctifs, le remplacement du matériel et les changements de transit.
Le service VPS nécessite des hôtes de virtualisation, des pools de stockage, une attribution d'adresses, des contrôles d'isolation, un accès console, une intégration de sauvegarde et un processus pour les événements de voisin bruyant ou de défaillance de l'hôte. Le service de sauvegarde nécessite une cible de stockage séparée, des règles de rétention, des tests de restauration et une attente réaliste du temps de restauration.
La reprise après sinistre exige plus qu'un slogan: elle nécessite un second endroit pour exécuter ou récupérer des systèmes, une bande passante suffisante pour déplacer les données et des manuels qui ont été mis à l'épreuve sous pression. Le courrier électronique et la VOIP ajoutent leurs propres dépendances: DNS, réputation du courrier, gestion du spam, routage SIP, portabilité des numéros, support d'urgence et vérifications d'identité des clients.
Le langage du site web suggère qu'AMK vend à des entreprises et organisations plus petites qui veulent un fournisseur local plutôt qu'un compte en libre-service hyperscale. Ce segment de marché valorise le support humain, les ventes en hébreu et un fournisseur capable de combiner cloud, support informatique, courrier électronique et VOIP. Les témoignages de clients sur le site d'AMK louent la disponibilité, la réponse le week-end et l'aide technique directe, mais ils sont publiés par AMK elle-même et doivent être lus comme des signaux de marché plutôt que comme des preuves indépendantes de disponibilité (page à propos d'AMK). Le signal reste utile: les clients semblent acheter la relation autant que la puissance de calcul brute. Le risque est que cette même relation puisse devenir un goulot d'étranglement si trop dépend d'une petite équipe de support.
C'est là que la chaîne de dépendance physique devient centrale. Si un hôte serveur tombe en panne, AMK a besoin de matériel de rechange ou d'un chemin d'évacuation. Si un pool de stockage tombe en panne, AMK a besoin de sauvegardes récentes et d'une procédure de restauration qui a été mesurée en heures, pas seulement promise en langage général. Si un rack perd de l'alimentation, AMK a besoin de l'onduleur, du générateur, des mains à distance et de la communication d'incident de l'opérateur de l'installation pour fonctionner.
Si un fournisseur de transit tombe en panne, AMK a besoin d'un autre fournisseur de transit en direct ou d'un reroutage rapide via le cœur du même fournisseur. Si AMK revend un autre cloud, il a besoin de droits contractuels pour escalader les incidents, récupérer les données et déplacer les clients lorsque le fournisseur sous-jacent modifie les conditions. Si les systèmes de facturation tombent en panne, les clients doivent savoir si les services suspendus peuvent être rapidement restaurés et si les exportations restent disponibles pendant les litiges.
Le registre public d'AMK ne montre actuellement pas la capacité installée par rapport à la capacité utilisable. Le /29 IPv6 est installé administrativement dans RIPE, mais pas visible en tant que capacité de production routée. L'AS est attribué administrativement, mais pas visible en tant qu'origine actuelle. Le site web établit des services, mais ne publie pas les tailles d'instance, le nombre de racks, les classes de stockage, les niveaux de rétention de sauvegarde ou les noms des installations. Cela signifie que la lecture la plus sûre n'est pas "AMK n'a pas d'infrastructure".
C'est "l'infrastructure d'AMK ne peut pas être entièrement inspectée à partir de données publiques". La différence importe. Un client prudent peut encore acheter auprès d'un fournisseur à empreinte réduite, mais seulement après avoir remplacé les suppositions publiques par des réponses opérationnelles écrites.
La localité des données n'a de valeur que lorsqu'elle est spécifique
Israël n'est plus un désert numérique où la capacité locale est par définition inhabituelle. Google Cloud a annoncé publiquement une nouvelle région israélienne à Tel Aviv, identifiée comme me-west1, avec trois zones (annonce de région Google Cloud Israël). Microsoft liste Israël Centre comme une région Azure dans son tableau officiel des régions (liste des régions Azure). Oracle liste Israël Centre (Jérusalem) parmi ses emplacements de région cloud public et décrit les régions comme des environnements géographiquement séparés avec leurs propres réseaux électriques et infrastructures de réseau (régions cloud publiques Oracle). PeeringDB liste également de nombreuses installations de centres de données israéliennes, y compris des entrées à Petah Tikva, Tel Aviv, Rosh Ha'Ayin, Tirat Hacarmel, Herzliya, Netanya et Haïfa (installations PeeringDB Israël).
Pour AMK, ce contexte est à double tranchant. Du côté positif, un fournisseur local israélien peut plausiblement utiliser une capacité de centre de données locale, des opérateurs locaux et des options de région cloud locale sans inventer une installation sur mesure. Le marché dispose de suffisamment d'installations et de présence d'opérateurs pour qu'un petit fournisseur puisse assembler des services d'hébergement et gérés à partir de racks loués, de cloud en gros ou de partenariats avec des opérateurs.
La localité peut aider les clients qui veulent un support en hébreu, une faible latence domestique, une facturation israélienne, des canaux de contact familiers et un fournisseur qui comprend les attentes commerciales locales.
Du côté prudent, "local" n'est pas une étiquette binaire. Une charge de travail peut être vendue par une entreprise israélienne mais hébergée en Europe. Elle peut être hébergée en Israël mais sauvegardée à l'étranger. Elle peut s'exécuter dans une région hyperscale israélienne mais dépendre d'un plan de contrôle étranger. Elle peut être dans un rack de colocation israélien mais se répliquer dans une autre installation locale avec un profil de risque différent. Elle peut utiliser du calcul local mais des outils de support non locaux, des DNS, des passerelles de courrier électronique ou de la supervision.
Pour la souveraineté des données et la localité, l'acheteur a besoin de noms et de limites: pays de l'installation, pays de la sauvegarde, emplacement de l'accès au support, rôles du responsable du traitement, liste des sous-traitants, processus d'exportation des données et les circonstances dans lesquelles AMK peut déplacer les charges de travail.
Ceci est particulièrement important pour les petites organisations qui achètent des services combinés de cloud, de courrier électronique, de VOIP et de support. Leur dépendance n'est pas seulement là où vit une base de données. C'est qui peut répondre au téléphone pendant une panne, qui peut entrer dans la salle des racks, qui peut remplacer un disque, qui peut débloquer un domaine ou une boîte aux lettres, et qui peut exporter les journaux d'appels ou les fichiers de courriel si la relation prend fin.
Un fournisseur peut dire honnêtement "nous sommes locaux" tout en laissant les clients exposés à une migration difficile si le magasin de sauvegarde, la plateforme de courriel, le trunk SIP ou la couche d'hyperviseur sont contrôlés ailleurs.
La principale défaillance est une fenêtre de maintenance ordinaire qui se transforme en crise pour le client
Le scénario de défaillance le plus réaliste pour AMK n'est pas une panne nationale dramatique. C'est un incident de petit fournisseur où une couche dépendante tombe en panne, le chemin de réparation est manuel et les clients découvrent que le menu de services est plus regroupé que le plan de récupération. Imaginez un rack ou un hôte qui porte plusieurs instances VPS de clients. Un événement électrique, un contrôleur de stockage défaillant, une mise à jour de firmware défectueuse ou un changement de maintenance du fournisseur de transit met les services hors ligne.
Si AMK a un deuxième site actif, une capacité de réserve et des sauvegardes testées, l'incident devient une interruption de service. S'il n'a qu'un seul rack, des hôtes de rechange limités et des sauvegardes qui se restaurent lentement, le même incident devient un problème de continuité des activités pour chaque client utilisant AMK comme point unique pour le cloud, le courriel, la VOIP et le support.
La défaillance du fournisseur de transit est le chemin suivant. La base de données RIPE déclare AS1680 et AS212616 comme relations de politique de transit, mais les vues de routage public actuelles ne montrent pas de trafic d'AS199307 à travers eux. Si AMK utilise un espace d'adressage attribué par le fournisseur de transit, la vue de l'AS public peut ne pas révéler le chemin de trafic du client. Cela rend les questions du client plus importantes. Y a-t-il un circuit de transit ou deux? Les fournisseurs de transit sont-ils physiquement divers dans le rack?
Un opérateur fournit-il à la fois le principal et le secours par la même entrée de bâtiment? Les IP des clients sont-elles portables si le fournisseur change de transit? AMK exploite-t-il un basculement BGP pour les services clients, ou le basculement nécessite-t-il des changements DNS et un travail de support manuel?
Le stock de matériel est un autre point de défaillance ordinaire. Les petits fournisseurs de VPS se développent souvent un hôte à la fois, surtout lorsqu'ils servent des clients locaux PME. Cela peut être économiquement sensé: faible inventaire inutilisé, relations étroites avec les clients, configurations sur mesure. Le coût est que la capacité de réserve peut être rare. Un fournisseur peut annoncer des systèmes rapides et du matériel fiable tout en manquant encore de suffisamment de calcul inactif pour évacuer un hôte défaillant. Le site web d'AMK dit que les clients VPS obtiennent des lignes de communication rapides et du matériel fiable et puissant, mais il ne publie pas de politique d'hôtes de rechange ni de conception de migration en direct (page de services d'AMK). Un client exécutant des charges de travail de production devrait demander si AMK peut déplacer une VM alors que l'hôte d'origine est hors service, et si ce déplacement a été testé sous une charge complète de disque et de mémoire.
La capacité de support peut échouer même lorsque le matériel survit. Les pages publiques d'AMK mettent l'accent sur le contact, WhatsApp, les tickets et les messages de support 24/7. C'est une force si l'entreprise a une couverture d'escalade disciplinée. C'est un risque si les mêmes personnes gèrent les ventes, le support, la réparation de l'infrastructure et la communication avec le client. Pendant une panne étendue, chaque client affecté appelle en même temps.
Un client qui a acheté AMK parce qu'il voulait un support humain direct devrait encore demander qui est de garde en dehors des heures de bureau, comment les incidents sont priorisés, comment les mises à jour de statut sont envoyées et quelles tâches peuvent être effectuées sans attendre un ingénieur nommé.
Les défaillances de facturation et de migration sont moins visibles mais souvent plus dommageables. Si AMK fournit l'hébergement, le courrier électronique, la VOIP et les sauvegardes, il peut détenir les clés opérationnelles des domaines, des boîtes aux lettres, des routes téléphoniques, des identifiants de serveur, des archives de sauvegarde et des historiques de support. Les clients doivent savoir ce qui se passe en cas de litige de facturation, de vente de l'entreprise, d'insolvabilité du fournisseur, de blocage d'accès ou de résiliation de contrat. Le client peut-il exporter les disques des VM?
Les sauvegardes sont-elles fournies dans des formats standard? Les boîtes aux lettres peuvent-elles être déplacées sans l'intervention d'AMK? Les numéros de téléphone et la configuration SIP peuvent-ils être portés? Y a-t-il un délai avant la suppression des données? Ce ne sont pas des questions de méfiance. Ce sont des questions de dépendance au cloud.
Quelles preuves augmenteraient la confiance
Le premier facteur de confiance serait une empreinte de routage actuelle. Si AS199307 commence à annoncer l'allocation 2a13:b680::/29 d'AMK, avec une autorisation valide d'origine de route, une diversité de transit stable et une visibilité dans les collecteurs de routes, l'image réseau change. Une origine visible ne prouverait pas que chaque service client s'y exécute, mais montrerait que les ressources de numéros contrôlées par AMK sont en production.
Si AS199307 reste silencieux pendant que les services continuent, AMK peut encore expliquer cette architecture, mais doit le faire clairement: quel espace d'adressage fournisseur est utilisé, quelles routes transportent le trafic client et pourquoi l'allocation d'AMK reste inutilisée.
Le deuxième facteur serait la spécificité de l'installation. AMK n'a pas besoin de publier les numéros de baie ou des schémas sensibles. Il peut indiquer si les charges de travail des clients s'exécutent dans une installation de colocation israélienne, une région hyperscale israélienne, un nuage géré par un tiers ou une salle de serveurs locale détenue par AMK. Il peut indiquer si les sites principal et de secours sont séparés. Il peut indiquer si l'énergie, le refroidissement et les mains à distance sont la propriété d'un opérateur d'installation, d'un opérateur de réseau ou d'AMK.
Cette limite est la différence entre "appelez AMK et AMK répare le serveur" et "appelez AMK, AMK appelle l'installation, l'installation attend un fournisseur et le client attend des mises à jour".
Le troisième facteur serait une preuve de restauration. AMK annonce une sauvegarde quotidienne et une reprise après sinistre. Les clients doivent demander un objectif de temps de restauration, un objectif de point de restauration, un rapport de restauration type, un tableau de rétention et une procédure d'exportation complète de VM. Une sauvegarde qui ne peut pas être rapidement restaurée est un confort d'archivage, pas une résilience opérationnelle. Une offre de reprise après sinistre sans site de récupération nommé est une promesse qui attend une épreuve solide.
Pour le courrier électronique et la VOIP, les clients doivent demander non seulement si la configuration est sauvegardée, mais si l'identité, le DNS, les chemins numériques, la boîte vocale et les journaux peuvent être restaurés dans un ordre utilisable.
Le quatrième facteur serait une carte d'escalade du support. La force orientée client d'AMK semble être le support proche, mais la résilience exige des rôles. Qui reçoit les alertes? Qui peut faire des changements de routage? Qui peut accéder à l'hyperviseur? Qui contacte les fournisseurs de transit? Qui communique avec les clients? Qui approuve les achats d'urgence de matériel? Qui a autorité pendant un jour férié ou un week-end? Un petit fournisseur peut être excellent lorsqu'il consigne ces responsabilités et les répète. Il peut devenir fragile lorsque tous les chemins mènent à une seule personne.
Le cinquième facteur serait un langage de portabilité des données. Les entreprises locales choisissent souvent un fournisseur local parce qu'il semble plus sûr et responsable qu'une plateforme en libre-service. Cette sécurité n'est réelle que si le client peut partir. AMK devrait clarifier comment les clients reçoivent les exportations, quels formats sont utilisés, quels frais s'appliquent, combien de temps les sauvegardes conservées restent disponibles après la résiliation et quels services dépendent de licences tierces. La portabilité transforme une relation fournisseur d'un risque d'enfermement en une dépendance gérée.
Comment AMK s'intègre dans le marché cloud israélien
Le marché probable d'AMK n'est pas celui des acheteurs d'infrastructure hyperscale. C'est l'entreprise locale qui veut un seul fournisseur pour l'hébergement, le VPS, la sauvegarde, le courrier électronique, la VOIP et le support informatique. Ce client peut être trop petit pour gérer un compte cloud complet, trop occupé pour gérer la dispersion des fournisseurs, ou plus à l'aise avec un fournisseur local capable de répondre par des canaux familiers. Le site web d'AMK est écrit pour cet acheteur. Sa proposition n'est pas "nous exploitons un réseau mondial audité indépendamment".
C'est "nous fournissons du cloud, de la sauvegarde, du travail partagé, du stockage sécurisé, du courrier électronique et du support de service d'assistance d'une manière que votre entreprise peut utiliser".
C'est une niche valide. L'économie de l'hébergement récompense souvent les fournisseurs qui transforment l'infrastructure de base en commodité de service. Un petit fournisseur peut connaître les environnements des clients, prendre des décisions de configuration pragmatiques et résoudre des problèmes informatiques mixtes qu'une plateforme mondiale considérerait comme hors périmètre. Si un client a besoin d'une boîte aux lettres, d'un VPS, d'un support à distance et d'une route VOIP, un fournisseur local combiné peut être plus utile qu'une console cloud brute. La valeur réside dans l'intégration et l'attention.
La même économie crée un risque de concentration. Un fournisseur combiné peut devenir la seule surface opérationnelle pour plusieurs fonctions métier. Si AMK échoue, les clients peuvent perdre simultanément les sites web, les applications, l'accès aux sauvegardes, le courrier, le service téléphonique et le support. Si le support d'AMK est accessible mais que son fournisseur de transit ou de rack ne l'est pas, la communication client peut rester chaleureuse tandis que la récupération réelle reste bloquée.
Si AMK utilise un cloud tiers sous-jacent, ses clients peuvent ne pas avoir de droits ou d'identifiants directs avec l'opérateur sous-jacent. La commodité commerciale est réelle, mais doit être évaluée en fonction de la dépendance qu'elle crée.
Le marché israélien élève également le niveau de spécificité. Parce que Google, Microsoft, Oracle, les opérateurs et les fournisseurs de colocation ont des empreintes visibles de région locale ou d'installation locale, un petit fournisseur ne peut pas éternellement compter sur la localité vague comme différenciateur. Les clients peuvent demander: me donnez-vous une couche gérée au-dessus de l'un de ces environnements, ou exploitez-vous vos propres racks, ou les deux? Si la réponse est "nous le gérons pour vous", c'est acceptable. Si la réponse est vague, l'acheteur est incapable de juger la localité, la résilience ou le risque de sortie.
Les questions qu'un acheteur doit poser avant de signer
La première question de l'acheteur est simple: où s'exécutera ma charge de travail principale? Une réponse utile nomme le pays, la ville ou la zone métropolitaine et la limite de l'opérateur sans exposer les coordonnées sensibles du rack. "En Israël" est un début, mais pas suffisant. "Dans une installation neutre en opérateurs en Israël, sous notre compte, avec ce site de secours et ces raccordements opérateur" est bien plus utile. Si AMK utilise un cloud partenaire ou une infrastructure louée, l'acheteur doit savoir si AMK est l'opérateur direct, une couche de service géré ou un revendeur avec un contrôle limité sur la réponse aux incidents.
Chaque réponse peut soutenir un service valide, mais chaque réponse implique un chemin de récupération différent.
La deuxième question porte sur le chemin emprunté par les paquets. Le registre RIPE indique que l'AS199307 a une politique prévue avec AS1680 et AS212616, mais RIPEstat n'a pas observé ces relations transportant AS199307 au moment vérifié. Un client n'a pas besoin de devenir ingénieur réseau, mais il doit s'enquérir du chemin de production actuel. Les adresses des services clients proviennent-elles de l'espace contrôlé par AMK, de l'espace attribué par le fournisseur de transit ou d'une plage cloud tierce? AMK exécute-t-il BGP pour lui-même pour les services clients?
Y a-t-il deux fournisseurs de transit en direct simultanément, ou un seul fournisseur plus un plan de basculement manuel? Les fournisseurs de transit sont-ils physiquement indépendants, ou entrent-ils dans le même bâtiment, rack ou point d'agrégation opérateur? Un deuxième fournisseur de transit sur le papier n'est pas la même chose que la diversité pendant une coupure de fibre.
La troisième question concerne les sauvegardes sous une forme qui puisse réellement être restaurée. Le site web d'AMK dit que la sauvegarde quotidienne et la récupération font partie du menu de services. C'est prometteur, mais les acheteurs doivent demander les fenêtres de rétention, la gestion du chiffrement, la propriété de la restauration, la fréquence des tests et la différence entre la restauration de fichiers et la restauration complète du serveur. Une entreprise qui perd un VPS n'a pas seulement besoin des fichiers d'hier.
Elle a besoin de l'état du système d'exploitation, de la configuration de l'application, des dépendances DNS, de la cohérence de la base de données, des secrets, du routage du courrier et de suffisamment de calcul pour redémarrer. Si les sauvegardes sont stockées dans la même installation, elles protègent contre la suppression et la corruption mais pas contre une panne au niveau du site. Si elles sont stockées ailleurs, l'acheteur doit savoir où et avec quelle rapidité elles peuvent être récupérées.
La quatrième question porte sur les fenêtres de maintenance. Le titre de l'article est délibérément prosaïque car la défaillance qui nuit aux clients commence souvent par un travail planifié. L'application de correctifs à l'hyperviseur, la maintenance du routeur de transit, les mises à jour du firmware de stockage, le remplacement du système de sauvegarde, le renouvellement des certificats, les changements de filtrage du courrier et les mises à jour du système de facturation sont des tâches normales.
Le risque pour le client est de savoir si AMK a un calendrier de changements, des étapes de retour arrière et des pratiques de notification client qui correspondent à la criticité des charges de travail hébergées. Si AMK dessert principalement de petites entreprises, certains clients peuvent tolérer la maintenance nocturne. D'autres peuvent exécuter du commerce électronique, des réservations, des services professionnels ou des systèmes téléphoniques qui ne peuvent pas disparaître pendant des heures sans dommage commercial. Les fenêtres de maintenance doivent faire partie du produit, pas une réflexion après coup.
La cinquième question porte sur qui peut agir pendant un incident. Un petit fournisseur local peut être plus rapide qu'une grande plateforme lorsque l'ingénieur responsable est disponible et habilité. Il peut être plus lent lorsque la même personne est injoignable, en voyage, malade, surchargée ou en attente d'un sous-traitant. L'acheteur doit savoir si AMK a une procédure d'escalade documentée pour les problèmes d'infrastructure, de transit, d'installation, de DNS, de courrier, de sauvegarde et de VOIP. Il doit demander comment les mises à jour de statut sont envoyées lorsque le propre portail client est hors service.
Il doit demander si AMK a accès à des mains à distance sur l'installation et si le remplacement d'urgence du matériel est couvert par un accord de support écrit. Un bon service n'est pas seulement de la gentillesse. C'est de l'autorité, de l'accès et de la pratique.
La sixième question porte sur la sortie. Les services hébergés sont pratiques jusqu'à ce qu'un client doive partir sous stress. Si AMK héberge un site web, le client a besoin d'une archive, d'un dump de base de données, du contrôle DNS et d'identifiants. Si AMK héberge un VPS, le client a besoin d'une image disque ou d'un chemin de reconstruction reproductible. Si AMK héberge du courrier électronique, le client a besoin de l'exportation de la boîte aux lettres et du contrôle du domaine. Si AMK gère la VOIP, le client a besoin des données de portabilité du numéro et des enregistrements de configuration.
Si AMK stocke des sauvegardes, le client a besoin d'un moyen de les récupérer après la résiliation. Un fournisseur qui peut expliquer clairement la sortie est souvent un fournisseur plus sûr avec lequel rester, car il a séparé la confiance opérationnelle de la dépendance captive.
Ce qu'AMK peut prouver sans devenir un grand opérateur
AMK n'a pas besoin de ressembler à Cellcom, K.M.A ou un hyperscaler pour être crédible. Un petit fournisseur peut prouver les bonnes choses à sa propre échelle. Il peut publier une déclaration d'infrastructure concise: pays d'hébergement principal, classe d'installation, géographie de sauvegarde, nombre de fournisseurs de transit, horaires de support, contact abuse et politique d'exportation.
Il peut fournir aux clients payants une annexe plus détaillée sous contrat: opérateur d'installation, propriété du rack, redondance électrique, noms des fournisseurs de transit, rétention des sauvegardes, date de test de restauration, contacts d'incident et étapes d'exportation après résiliation. Rien de tout cela ne nécessite une exposition publique de schémas sensibles. Cela nécessite une frontière disciplinée entre ce que le fournisseur vend et ce qu'il contrôle directement.
AMK peut également rendre ses actifs RIPE plus significatifs en alignant la base de données sur l'exploitation observable. Si AS199307 n'est pas encore destiné au trafic de production des clients, AMK peut le dire. S'il est destiné à une migration future, AMK peut décrire le déclencheur de la migration. Si la production actuelle s'exécute sous un espace d'adressage attribué par le fournisseur de transit, AMK peut dire aux clients quel fournisseur de transit possède la numérotation et ce qui se passe si cette relation de transit change.
Si le /29 IPv6 est réservé pour un usage futur, l'entreprise peut éviter de le présenter comme une capacité déployée. La transparence vaut mieux que la surévaluation, surtout lorsque les collecteurs de routes voient actuellement le silence.
Pour la reprise après sinistre, la preuve peut être modeste mais concrète. Un exercice de restauration récent, même pour une VM de test, en dit plus à un client qu'une vaste promesse de récupération. Un tableau indiquant "sauvegarde quotidienne conservée pendant X jours, mensuelle conservée pendant Y, restauration complète objectif Z heures dans des conditions normales" est plus utile qu'un slogan dramatique de sinistre. Une déclaration selon laquelle les sauvegardes sont stockées en dehors de l'hôte ou de l'installation principale est précieuse si elle est vraie.
Si les sauvegardes ne sont pas hors site, ce fait doit être clair pour que les clients décident d'ajouter leur propre couche de sauvegarde.
Pour le support, AMK peut distinguer la couverture du service d'assistance de la couverture de réparation technique. Un numéro WhatsApp ou un lien de ticket peut recueillir les incidents à tout moment, mais ce n'est pas la même chose qu'un ingénieur qualifié ayant l'autorité de remplacer le matériel, de modifier le routage ou d'escalader vers un opérateur. Les clients méritent de savoir quel niveau s'applique en dehors des heures de bureau. Cette distinction protège aussi AMK. Elle établit des attentes réalistes et empêche un client de croire que chaque service est entièrement réparé 24/7 alors que seule la première réponse est disponible.
Pour la localité, AMK peut donner aux clients une déclaration claire de localisation des données. Il doit indiquer si le calcul principal, les sauvegardes, l'accès au support, le courrier électronique, la VOIP et les journaux se trouvent en Israël, ailleurs ou mélangés. Il doit indiquer quand les données peuvent quitter Israël pour le support, la sauvegarde, la sécurité ou la continuité du fournisseur. Les clients qui achètent un service local s'inquiètent souvent de la latence, de la langue, de la responsabilité et du confort juridique. Ils n'ont pas besoin de chaque chemin de câble.
Ils ont besoin de suffisamment de spécificité pour éviter de découvrir l'architecture réelle lors d'un incident ou d'un audit.
Comment les clients doivent évaluer la dépendance
L'offre d'AMK, si elle est bien exécutée, peut être attrayante car elle regroupe plusieurs tâches que les organisations plus petites n'aiment pas gérer seules. Un client peut raisonnablement payer plus pour un VPS, une boîte aux lettres, une sauvegarde et un service téléphonique lorsqu'un seul fournisseur peut configurer, surveiller et supporter l'ensemble du package. C'est l'avantage d'un fournisseur local géré. L'acheteur économise des efforts de coordination, et le fournisseur gagne une marge pour le jugement opérationnel plutôt que pour le simple calcul brut.
Le prix doit encore refléter la concentration. Si AMK est le gestionnaire de l'hébergement, de la sauvegarde, du courrier électronique, de la VOIP et du support, le client n'achète pas cinq services indépendants. Il achète une relation avec cinq conséquences techniques. Cela peut convenir pour des charges de travail à faible criticité ou pour les entreprises qui privilégient la simplicité à la redondance complète. C'est risqué pour les charges de travail où les temps d'arrêt signifient perte de ventes, délais légaux manqués, interruption pour les patients ou les clients, ou incapacité à communiquer.
Plus AMK assume de fonctions, plus le client doit investir dans des identifiants indépendants, des sauvegardes secondaires, le contrôle de domaine, la portabilité des numéros et un plan de récupération écrit.
L'acheteur doit également séparer le statut d'entreprise israélienne de la résilience opérationnelle israélienne. Le registre de l'entreprise est solide et à jour. L'allocation RIPE est réelle. Le site web est en ligne. Ces faits ne produisent pas automatiquement un cloud redondant. La résilience provient de l'architecture, des contrats, de la récupération éprouvée et du support discipliné. Une entreprise locale peut avoir une excellente résilience; une entreprise locale peut aussi avoir un seul rack et des habitudes de support héroïques. Les preuves publiques ne montrent pas de quel côté se situe AMK.
Jusqu'à ce que l'entreprise fournisse ce détail, le prix prudent est celui d'un fournisseur local utile avec une profondeur d'infrastructure non vérifiée.
Cette distinction n'est pas hostile envers AMK. C'est la lecture la plus juste d'une entreprise d'infrastructure à faible empreinte. Un petit fournisseur ne doit pas être puni pour ne pas publier chaque détail opérationnel. Mais les clients ne doivent pas être induits à déduire plus que ce que montrent les registres. L'équilibre est simple: AMK a suffisamment de preuves publiques pour mériter une enquête, pas assez pour sauter la diligence raisonnable. L'entreprise peut rapidement accroître la confiance en expliquant la limite de l'installation, le transit, la sauvegarde, le support et les conditions de sortie dans un langage orienté client.
La conclusion finale
AMK mérite une lecture mesurée. Ce n'est pas une entrée fantôme: le registre de l'entreprise israélienne est à jour, le site web de l'entreprise vend des services de cloud et d'hébergement, et les registres RIPE montrent une organisation LIR, AS199307 et une allocation IPv6 israélienne. Ce sont des faits publics concrets. Le problème est que les preuves opérationnelles s'arrêtent avant de confirmer indépendamment une capacité de production routée en direct d'AMK.
Les vues actuelles de RIPEstat ne montrent pas l'AS199307 annonçant des préfixes, l'allocation IPv6 d'AMK n'est pas observée comme routée, et AMK n'a pas de profil réseau sur PeeringDB. Par conséquent, l'image publique en matière d'installation et de redondance est faible.
Pour un lecteur évaluant AMK, la conclusion correcte n'est pas le rejet. C'est une confiance conditionnelle. AMK peut être un fournisseur local utile pour les clients qui apprécient le support combiné et l'hébergement géré. Il peut également utiliser des installations partenaires ou un espace d'adressage de fournisseur de transit d'une manière que les outils de routage public ne peuvent pas voir.
Mais tout client de production doit exiger une réponse écrite à cinq questions avant de faire confiance: où s'exécute la charge de travail, qui possède le rack et la limite électrique, quels fournisseurs de transit transportent le trafic aujourd'hui, comment les sauvegardes sont-elles restaurées en cas de panne et comment les données sortent-elles si la relation prend fin.
Le cloud est souvent vendu comme un service sans lieu. Le cas d'AMK est un rappel que même une offre de cloud local a des bords très physiques. Le client achète une promesse orientée web, mais le service ne survit que si les racks sont alimentés, que le transit continue de déplacer des paquets, qu'il existe du matériel de rechange, que le support peut escalader et que les chemins de migration restent ouverts. Jusqu'à ce que les preuves opérationnelles publiques d'AMK deviennent plus solides, cette chaîne de dépendance physique est la conclusion centrale de l'article.