
Résumé
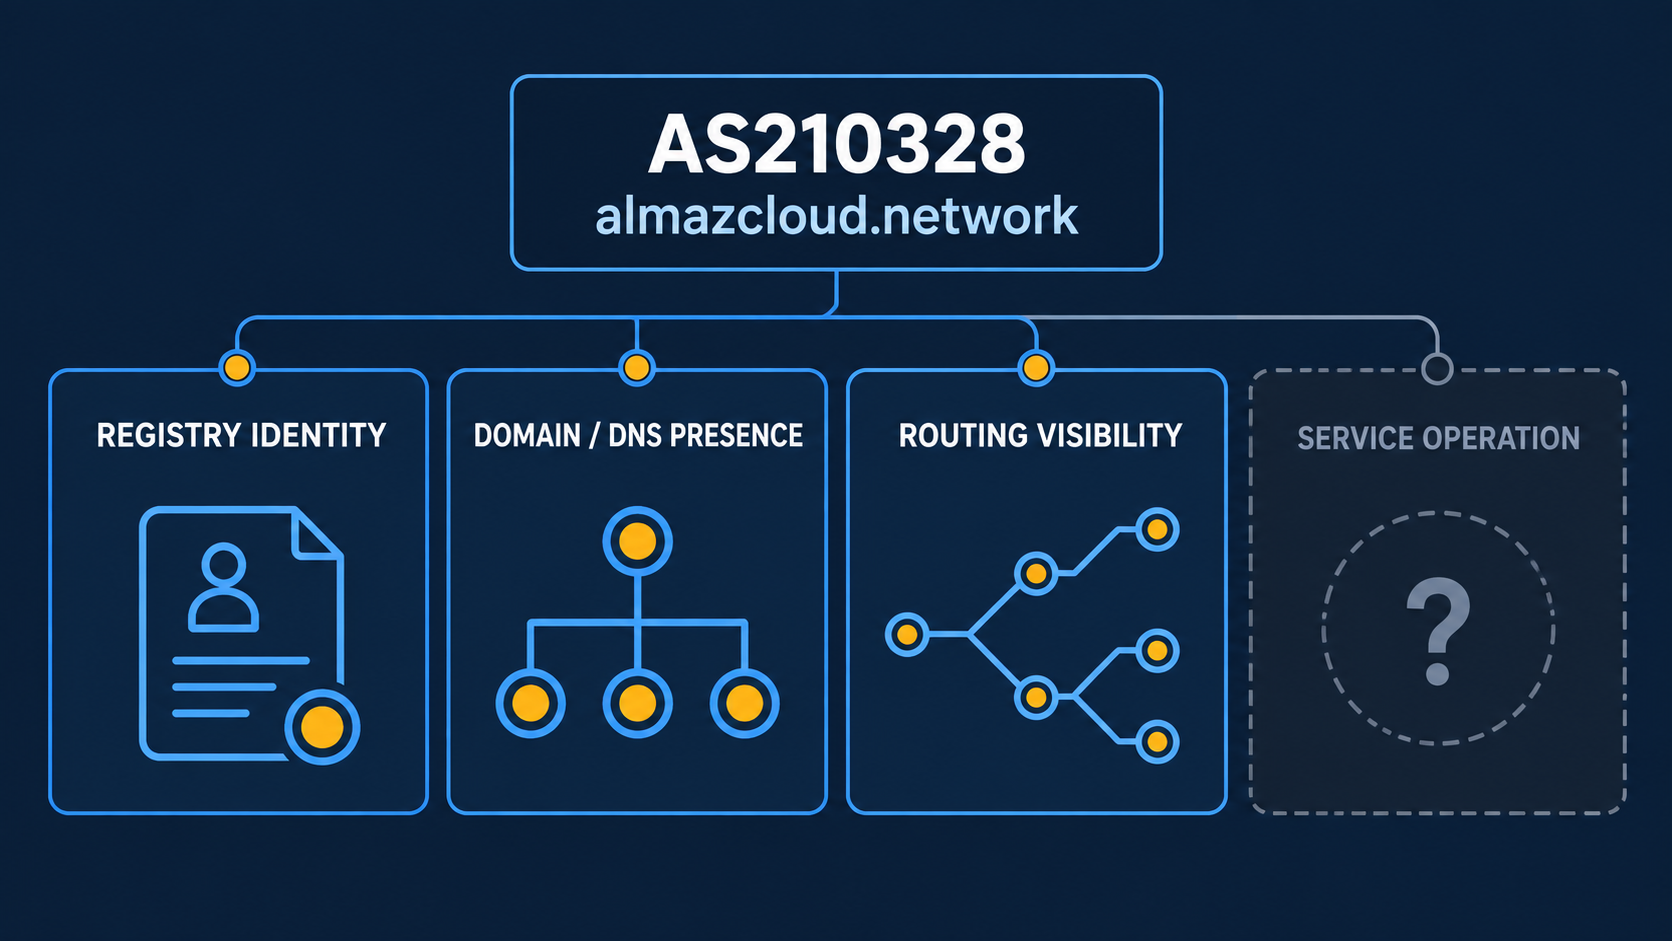
- Les sources publiques rattachent almazcloud.network à l’AS210328, mais cette association relève d’abord de l’identité administrative et ne constitue pas une preuve d’exploitation réseau.
- Les registres de routage, les données DNS, les certificats, les annuaires facultatifs et un site web répondent à des questions différentes ; aucun de ces signaux, pris isolément, ne démontre que l’AS210328 fournit le service.
Le dossier commence par une identité, pas par une infrastructure démontrée
Le nom almazcloud.network et l’AS210328 apparaissent dans un même dossier d’enquête, mais cette association doit être décomposée. Un numéro de système autonome est une ressource administrée dans un registre. Il peut être réservé, maintenu ou préparé avant qu’un opérateur n’annonce effectivement des préfixes sur Internet. Le registre RDAP de la RIPE NCC constitue donc une preuve d’identité et de gestion de ressource ; il ne constitue pas, à lui seul, une preuve de trafic, de clients ou de capacité de transit.
La source RDAP consultée pour l’AS210328 est le point de départ administratif de cette enquête : le dossier RDAP de la RIPE NCC. Sa valeur est importante précisément parce qu’elle est limitée. Elle permet de demander qui ou quoi est associé à l’ASN dans le registre. Elle ne répond pas automatiquement à la question opérationnelle : l’ASN annonce-t-il des adresses, entretient-il des relations de routage ou fournit-il une infrastructure utilisée par des tiers ?
Cette distinction évite une erreur courante dans l’analyse des petits opérateurs et des projets cloud émergents. La possession ou l’administration d’une ressource de numérotation peut précéder de plusieurs mois une activité visible dans les collecteurs BGP. Elle peut aussi rester inactive, être destinée à un futur projet, ou être associée à une structure dont les détails commerciaux ne sont pas publiquement documentés. L’existence du numéro est donc un fait ; l’intention de l’utiliser et la réalité de son exploitation sont des questions séparées.
Le test opérationnel est le routage observé
Pour déterminer si un ASN joue effectivement un rôle sur Internet, l’analyse doit chercher des signaux indépendants du registre : préfixes annoncés, statut de routage, objets de route, voisins ASN et présence dans plusieurs systèmes de mesure. Les points de consultation retenus pour cette enquête comprennent la recherche d’objets de route dans la base RIPE, les données RIPEstat sur les préfixes annoncés et le statut de routage, ainsi que les informations sur les voisins ASN. Ces sources sont accessibles par la recherche d’objets de route RIPE, les préfixes annoncés dans RIPEstat, le statut de routage RIPEstat et les voisins ASN dans RIPEstat.
La recherche web actuelle effectuée pour cette enquête n’a renvoyé aucun nouveau candidat de source. Le dossier conserve donc des instantanés de sources et des chemins de vérification, mais ne permet pas d’ajouter une observation actuelle plus détaillée que celles déjà enregistrées. Cette limite est substantielle : l’article peut expliquer ce qu’il faut mesurer et ce que les sources distinguent, mais il ne doit pas transformer l’absence de nouveaux résultats en affirmation de trafic nul, d’infrastructure inexistante ou d’opérateur inactif.
Les autres collecteurs publics offrent des angles de comparaison, notamment BGP.Tools pour l’AS210328, BGPView et Hurricane Electric BGP Toolkit. Ils peuvent aider à confirmer une annonce, à repérer des divergences de visibilité ou à établir la date d’une observation. Ils ne sont toutefois pas interchangeables avec le registre. Une absence dans un annuaire ou un collecteur volontaire ne suffit pas non plus à démontrer qu’aucune activité n’existe.
La conclusion opérationnelle doit donc rester étroite : le dossier public disponible ne justifie pas d’affirmer que l’AS210328 transporte du trafic, possède des préfixes en production, héberge des clients ou entretient des relations de transit. Il justifie une surveillance ciblée de ces indicateurs.
Domaine, DNS et site web : présence de service, pas preuve de son propriétaire réseau
Le domaine ajoute une seconde couche d’identité. Les dossiers RDAP et DNS peuvent montrer qu’un domaine est enregistré, délégué ou résolu à un moment donné. Les certificats peuvent montrer qu’un nom a été inclus dans une émission TLS. Une page web accessible peut montrer qu’un service répond depuis une adresse IP. Ces éléments sont utiles, mais ils ne démontrent pas nécessairement que l’ASN associé au nom exploite le serveur ou fournit la connectivité.
Pour cette raison, le dossier comprend des points d’observation séparés : le RDAP du domaine almazcloud.network, les réponses A de Google Public DNS, les réponses AAAA, les enregistrements NS, la page du domaine, les données de transparence des certificats, les recherches urlscan.io et l’index Internet Archive.
Ces sources répondent à des questions différentes. Le RDAP du domaine porte sur l’administration de l’enregistrement. DNS décrit une délégation ou une résolution observée. Un certificat associe un nom à une identité cryptographique pendant une période donnée. Une page web montre une réponse applicative, si elle est effectivement accessible au moment de la mesure. Aucune de ces observations ne prouve, seule, que l’AS210328 est l’origine du préfixe, l’hébergeur du service ou le fournisseur de la connexion.
Le mécanisme technique qui explique cette séparation est banal mais décisif. Un domaine peut pointer vers une adresse fournie par un hébergeur tiers, un fournisseur de cloud, un réseau de diffusion de contenu ou un reverse proxy. Le serveur web peut être loué. Le DNS peut être géré par un prestataire spécialisé. Le certificat peut être émis par une autorité automatisée. Le nom commercial peut donc être visible alors que l’infrastructure réseau sous-jacente appartient à une autre organisation.
Inversement, une organisation peut exploiter une capacité réseau sans publier un site commercial clair. Les deux types de preuve ne se remplacent pas. L’analyse sérieuse doit chercher une chaîne cohérente : identité administrative, propriété ou contrôle documenté du domaine, réponse DNS, adresse observée, origine BGP correspondante, relations de transit et éléments indépendants de prestation.
PeeringDB est un indice volontaire, pas un registre d’exploitation
PeeringDB apporte une autre perspective, mais son statut doit être explicité. L’API de PeeringDB pour l’AS210328 peut indiquer une fiche réseau, des informations de peering ou une absence de fiche. Il s’agit d’un annuaire volontaire destiné à faciliter les échanges entre réseaux. Il ne constitue pas un registre exhaustif de tous les réseaux actifs et ne certifie pas, par lui-même, la propriété d’une installation, la propagation d’une route ou la livraison d’un service commercial.
Une fiche PeeringDB peut être un signal de préparation ou de visibilité auprès de pairs. Une absence peut simplement signifier que l’organisation n’a pas rempli la fiche, ne recherche pas de peering public ou utilise une autre structure opérationnelle. Dans les deux cas, il faut revenir à la question vérifiable : quelles routes sont observées, par quels collecteurs, depuis quand, et avec quelle cohérence entre les sources ?
Ce que ce dossier permet réellement de dire
L’enquête ne démontre pas un réseau exploité par AlmazCloud Network. Elle démontre plutôt pourquoi ce cas mérite d’être suivi comme un objet de veille sur les ressources d’infrastructure. Le nom, le domaine et l’ASN forment une identité publiquement repérable. Cette identité pourrait devenir plus significative si des préfixes étaient annoncés, si des voisins apparaissaient, si les données de routage devenaient cohérentes entre plusieurs collecteurs ou si un service était relié de façon documentée à l’AS210328.
La formulation inverse est tout aussi importante. Le dossier ne permet pas d’affirmer l’existence de clients, de centres de données, d’un volume de trafic, d’une propriété d’infrastructure d’hébergement ou d’une intention commerciale précise. Il ne permet pas non plus de déduire qu’une éventuelle présence web est délivrée directement par l’ASN. Ces inconnues ne sont pas des détails rédactionnels ; elles définissent la frontière entre une observation et une spéculation.
Pour les analystes, le seuil de changement est concret. Une future observation devrait enregistrer la date, la source, le préfixe concerné, l’origine annoncée, les chemins visibles, les voisins, la cohérence entre collecteurs et le lien éventuel avec les adresses du domaine. Pour les acheteurs de services cloud ou d’hébergement, l’existence d’un ASN ou d’un site ne suffit pas à évaluer la continuité, la redondance ou la responsabilité opérationnelle. Il faut demander où le service est hébergé, qui annonce les préfixes, qui assure le transit et quelles dépendances peuvent interrompre la prestation.
AlmazCloud Network reste donc un cas de surveillance à faible confiance et à potentiel de changement élevé. Sa valeur analytique ne tient pas à une capacité démontrée, mais à la possibilité d’observer le moment où une identité administrative commence — ou ne commence pas — à produire une empreinte réseau indépendante.
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance