
Résumé
- Dans le registre AFRINIC,
mnt-routesdésigne un mainteneur autorisé à créer ou modifier des informations de route ou de politique associées à un bloc d’adresses. - Cette autorisation porte sur une déclaration enregistrée ; l’annonce, l’acceptation et le transport de la route relèvent encore d’actions BGP, de filtres et d’accords de transit distincts.
La portée du champ se lit dans une décision prise en septembre 2018. AFRINIC a supprimé l’approbation séparée du détenteur de l’ASN d’origine pour les objets route et route6. L’autorisation du détenteur de l’espace d’adresses est restée nécessaire. Celui-ci peut permettre à un fournisseur amont de gérer les objets concernés en ajoutant mnt-routes dans l’objet inetnum ou inet6num.
Le changement ne transforme pas le mainteneur en exploitant du réseau. Il précise quel identifiant d’entretien peut être présenté pour ajouter ou modifier l’objet selon la hiérarchie de la ressource. Une réponse positive du service prouve qu’un chemin d’autorisation documentaire a été satisfait à un instant donné. Elle ne prouve ni l’accord du détenteur de l’ASN, ni la configuration d’un routeur, ni l’existence d’un trafic.
AFRINIC décrit son IRR comme une base de politiques de routage en RPSL. Les opérateurs y publient les routes qu’ils prévoient d’annoncer afin que d’autres réseaux puissent utiliser ces données. Un outil peut produire un filtre à partir des objets ; un pair ou un transitaire peut ensuite intégrer ce filtre à sa configuration. Le verbe « peut » est décisif : le registre fournit une entrée, pas une exécution universelle.
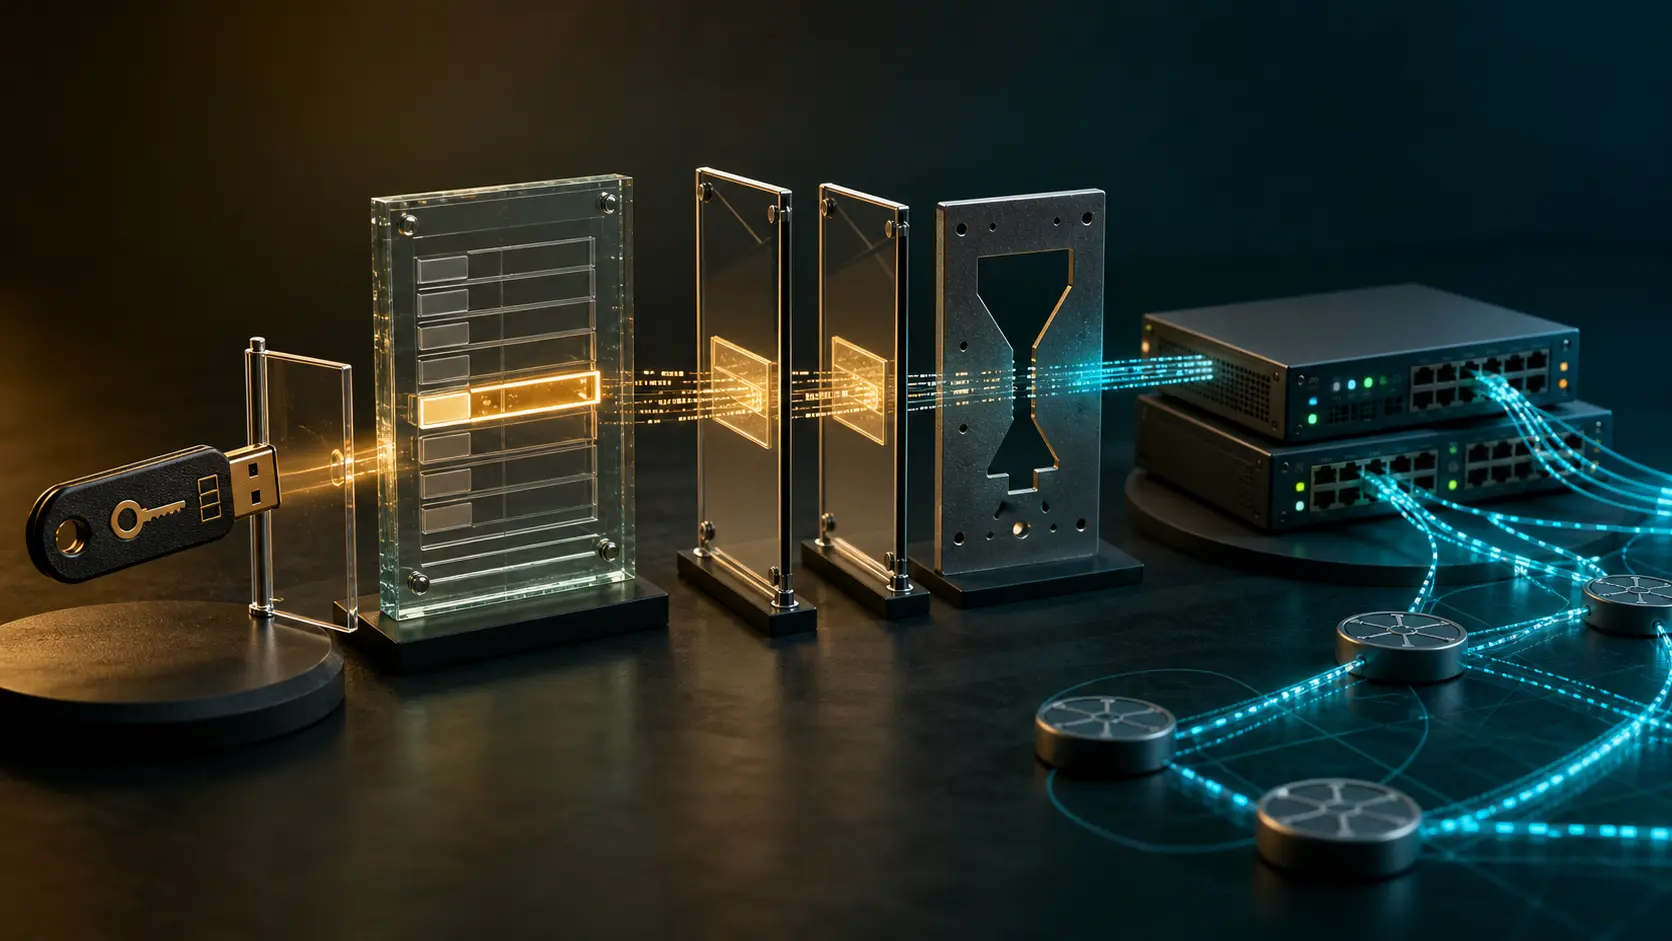
Entre l’écriture et le paquet se trouvent plusieurs décisions indépendantes. Le registre authentifie et conserve l’objet. Des miroirs le recopient selon leurs propres horaires. Chaque réseau choisit ses sources, récupère une version, génère une politique et décide de la déployer. De son côté, le réseau d’origine doit configurer BGP et achever la mise en service avec ses fournisseurs amont.
Les bonnes pratiques actuelles d’AFRINIC rendent cette frontière explicite : la création d’un objet de routage ne signifie pas que la route sera annoncée. Elle peut éviter un filtrage lorsque le réseau distant effectue des contrôles automatiques, mais seulement si ce réseau consulte la bonne source et actualise réellement sa politique. Une ancienne copie ou un choix de source différent peut produire un résultat différent.
L’audit doit donc réunir deux dossiers sans les confondre. Côté registre : objets exacts, source, mnt-routes, mnt-lower, mnt-by, mainteneur, opération, versions avant et après et horodatage. Côté exploitation : miroir consulté, entrée du générateur, filtre obtenu, déploiement, observation BGP, réponse du transitaire et mesure de joignabilité réalisée au même moment.
La prudence vaut aussi en sens inverse. La présence d’un objet ne démontre pas le transport de trafic ; son absence ne démontre pas l’absence d’annonce. Des politiques manuelles, d’autres IRR ou des rythmes de mise à jour différents peuvent rompre la correspondance. Il faut conclure sur le droit de mise à jour, la déclaration et l’état du réseau séparément.
Sources
Briefing des membres
Contexte approfondi du profil
Connectez-vous avec le bon niveau d'adhésion pour débloquer le briefing complet et les notes de source.
Réservé à Strategic Circle
Strategic Circle
Ouvert à tous les lecteurs. Débloquez les briefings de profil après adhésion et connexion.
Rejoindre Strategic CircleRéservé aux membres de Leadership Alliance
Leadership Alliance
Réservé aux propriétaires et dirigeants qualifiés d'actifs IP ; connectez-vous pour débloquer les briefings Alliance.
Rejoindre Leadership Alliance