
Análisis
Últimos artículos
Inteligencia reciente sobre operadores de infraestructura, decisiones de política pública, movimientos de mercado y cambios de poder digital.

Historia de Internet
La ventana que se negó a abrirse byte a byte: cómo TCP evita el Silly Window Syndrome
El receptor puede disponer de unos pocos bytes libres y, aun así, decidir que todavía no conviene anunciarlos. Esa espera impide que una apertura diminuta se convierta en el metrónomo de todo el flujo.

IETF
Un número de dos bytes puede mentir sobre la carga útil: RFC 9876 y el control del registro CoAP
CoAP define Content-Format como un entero pequeño que identifica el tipo de medio de una carga útil y su posible codificación de contenido. RFC 9876 refuerza el procedimiento de registro asociado: el código solo tiene un significado preciso cuando el tipo de medio, los…

BDNOG
bdNOG publica quién supervisa a su comité ejecutivo, no cómo
Las páginas de gobernanza de bdNOG presentan al Board como la máxima autoridad y al comité ejecutivo (EC) como responsable de la gestión. El Board afirma que aprueba las actividades anuales y que exige responsabilidades al EC. Las páginas revisadas no publican el procedimiento…

IETF
Un resolutor puede elegir el cifrado antes de que los operadores DNS se coordinen
Cifrar la conexión entre un usuario y su resolutor recursivo no protege el salto siguiente. Cuando la respuesta no está en caché, el resolutor todavía puede consultar en texto claro a un servidor autoritativo. RFC 9539 propone un compromiso experimental: permitir que cada parte…

Historia de Internet
La ventana que se cerró sin terminar la conexión: el estado persistente de TCP
Una ventana de recepción en cero detiene el envío normal, pero no declara muerta la conexión. TCP necesitaba una forma de volver a preguntar sin desobedecer el control de flujo.

Tendencias de servicios en la nube globales
Un handshake 0-RTT rápido no demuestra una transacción única
TLS 1.3 y QUIC pueden ahorrar una ida y vuelta al reanudar una conexión. Ese resultado de latencia no certifica que una solicitud con efectos haya llegado a la aplicación una sola vez ni que se haya confirmado una sola vez.

IETF
Una cabecera puede invalidar toda una sección: RFC 9875 y los grupos de caché HTTP
Una respuesta puede declarar grupos opacos para relacionar respuestas almacenadas dentro de una misma caché y un mismo origen URI. Una solicitud insegura puede señalar esos grupos para una invalidación posible. El límite no es menor: el mecanismo no sincroniza cachés distintas ni…

Historias
AFRINIC nombró a cinco beneficiarios entre más de 1.700 solicitudes. El registro de selección no es público
El anuncio de AFRINIC identifica a cinco personas y describe un proceso muy competitivo. No publica la cifra exacta de solicitudes, el método de puntuación, los evaluadores ni el acto decisorio, por lo que acredita un resultado sin hacer reproducible la selección.

IETF
Las zonas de catálogo convierten una lista DNS en autoridad de aprovisionamiento para toda la flota
Un archivo vacío suele representar ausencia. En una zona de catálogo DNS puede ser una orden. Si un generador publica por error un catálogo válido sin miembros, los consumidores pueden retirar las zonas que ese catálogo había aprovisionado. La superficie de control no está en los…
Historia de Internet
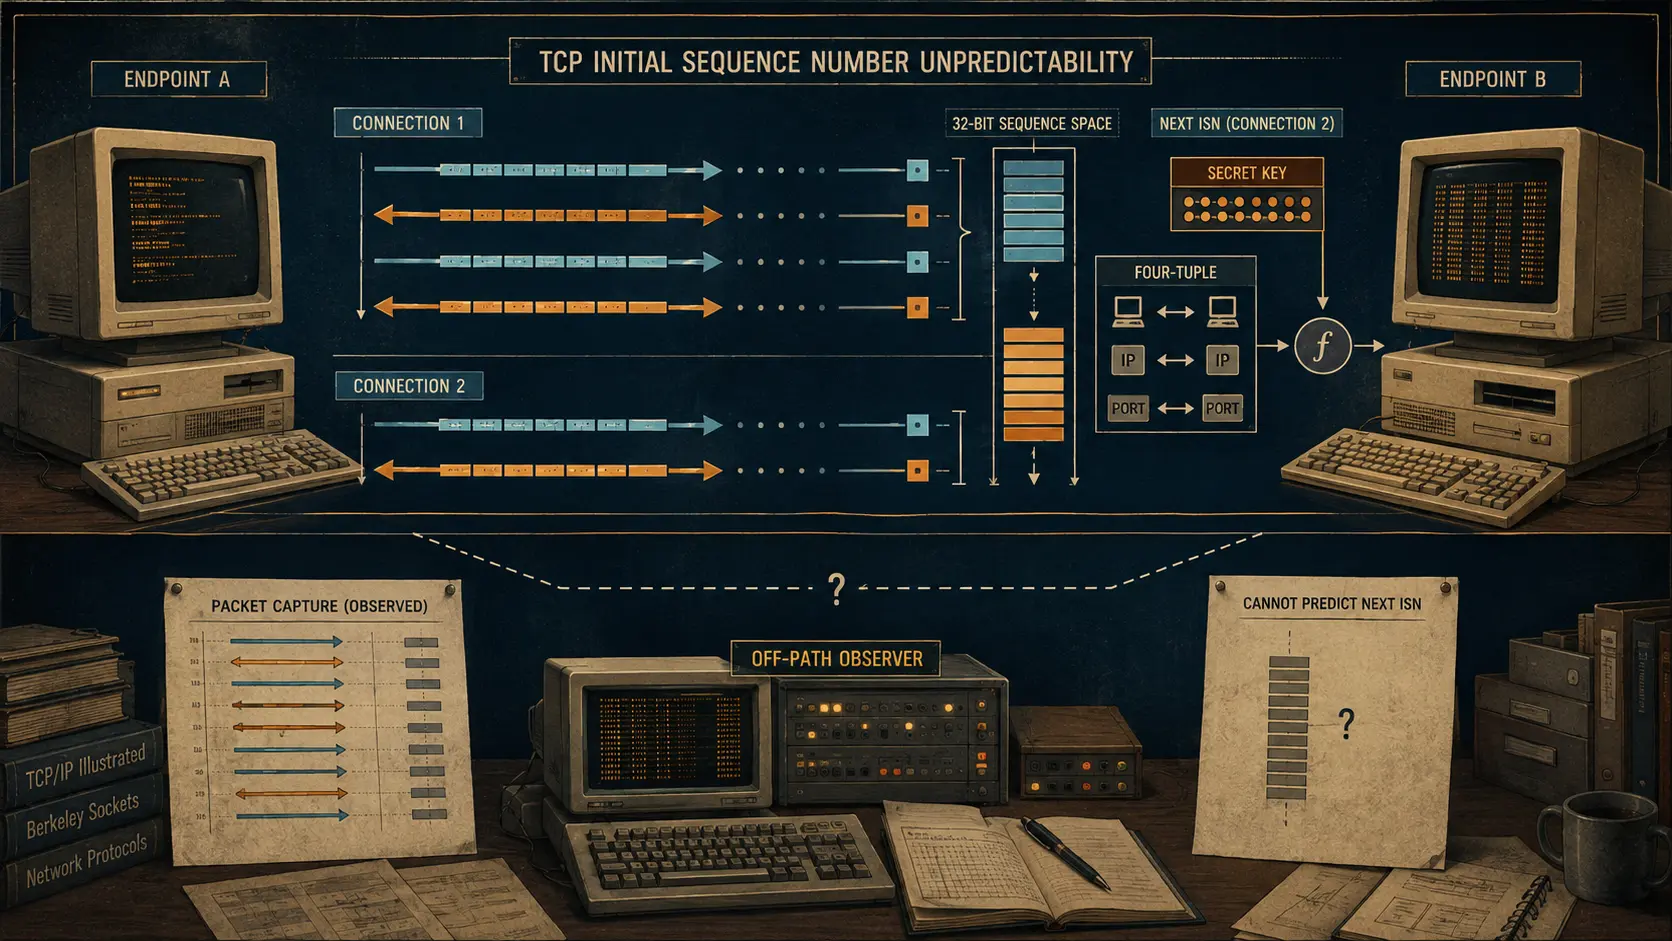
El número que se volvió más difícil de predecir para un atacante fuera de ruta: números de secuencia iniciales de TCP
Una conexión TCP comienza intercambiando números. El cambio histórico no ocultó ese intercambio: impidió que un número visible revelara el punto de partida de la conexión siguiente.
Tendencias de institucionales globales
Una firma de software válida no es un registro duradero de autoridad
Una verificación correcta puede seguir siendo válida cuando ya cambió la autoridad que legitimó la publicación. La criptografía responde por los bytes; no decide quién estaba facultado para lanzar esa versión.
ICANN
Un archivo de zona ofrece acceso compartido, no permiso para republicar el espacio de nombres
A las nueve de la mañana, un investigador autorizado descarga mediante CZDS el archivo de zona de un gTLD. La suma de comprobación coincide. Eso demuestra la entrega de unos bytes concretos, no quién controla cada nombre, para qué se usa ni si el archivo completo puede volver a…

IETF
Un comando de borrado puede romper el dominio de otro: RFC 9874 y el control de dependencias EPP
Una transición destructiva de EPP puede afectar mucho más que al cliente que la solicita. Si un host subordinado sigue asociado con dominios patrocinados por otros clientes, borrarlo puede alterar sus dependencias DNS, provocar fallos de resolución y dejar inconsistencias entre…
Historias
AFRINIC recibió 1.024 ASN. El registro público separa inventario y asignación
IANA registró un nuevo bloque de 1.024 números para AFRINIC el 25 de febrero de 2026, y AFRINIC anunció su incorporación al inventario el 27 de marzo. Esos registros prueban custodia ascendente, no la asignación de cada número a operadores.

Tendencias de ISP regionales globales
Un reinicio BGP elegante puede prolongar un agujero negro
Graceful Restart pretende mantener el tráfico mientras vuelve un proceso BGP. Su seguridad depende de un hecho que la sesión superviviente no puede probar por sí sola: si el router que reinicia conserva realmente el estado de reenvío necesario. Cuando un vecino retiene una ruta…

IETF
La segunda dirección pasó a ser la principal: qué cambia RFC 9873 en los contactos EPP
Una actualización de contacto EPP puede cambiar el estado de forma explícita: el objeto puede contener una dirección de correo adicional y el atributo opcional `primary` señala cuál debe tratarse como principal. El protocolo registra esa relación, pero no certifica la propiedad…
IETF
El rechazo por defecto convierte la ausencia de política eBGP en un fallo explícito
Una sesión BGP externa puede estar establecida aunque siga sin definirse la autoridad para recibir o anunciar rutas. RFC 8212 cierra esa ambigüedad: sin política de importación no se acepta ninguna ruta; sin política de exportación no se anuncia ninguna. La cuestión directiva no…

Expediente
Sesenta nombres eran demandados; el estatuto seguía definiendo la acción: Harrods v Sixty Internet Domain Names
El encabezado del pleito parecía invertir la relación habitual: no figuraba una persona como demandada, sino sesenta nombres de dominio. Esa forma in rem permitió llevar los nombres ante un tribunal cuando la jurisdicción personal sobre el titular no estaba disponible. No…

Historia de Internet
La cadena que hizo creíble una clave pública: gestión de certificados PEM
Una clave pública no demuestra por sí sola a quién pertenece. RFC 1422 situó esa decisión dentro de una arquitectura de certificados, autoridades de certificación, rutas de validación e información de revocación para Privacy Enhanced Mail.

IETF
El uRPF mejorado admite rutas de origen factibles sin confiar en todas las rutas
Un paquete legítimo de un cliente multihomed puede llegar por un enlace distinto del que el router elegiría para volver al origen. El control estricto puede descartarlo; el laxo puede aceptar cualquier origen enrutado. RFC 8704 define un límite intermedio: construir por interfaz…