
Resumen
- RFC 1422 convirtió la confianza en una clave pública en la evaluación de una ruta de certificación.
- La emisión, los nombres, la construcción de la ruta y la revocación quedaron bajo responsabilidades distintas.
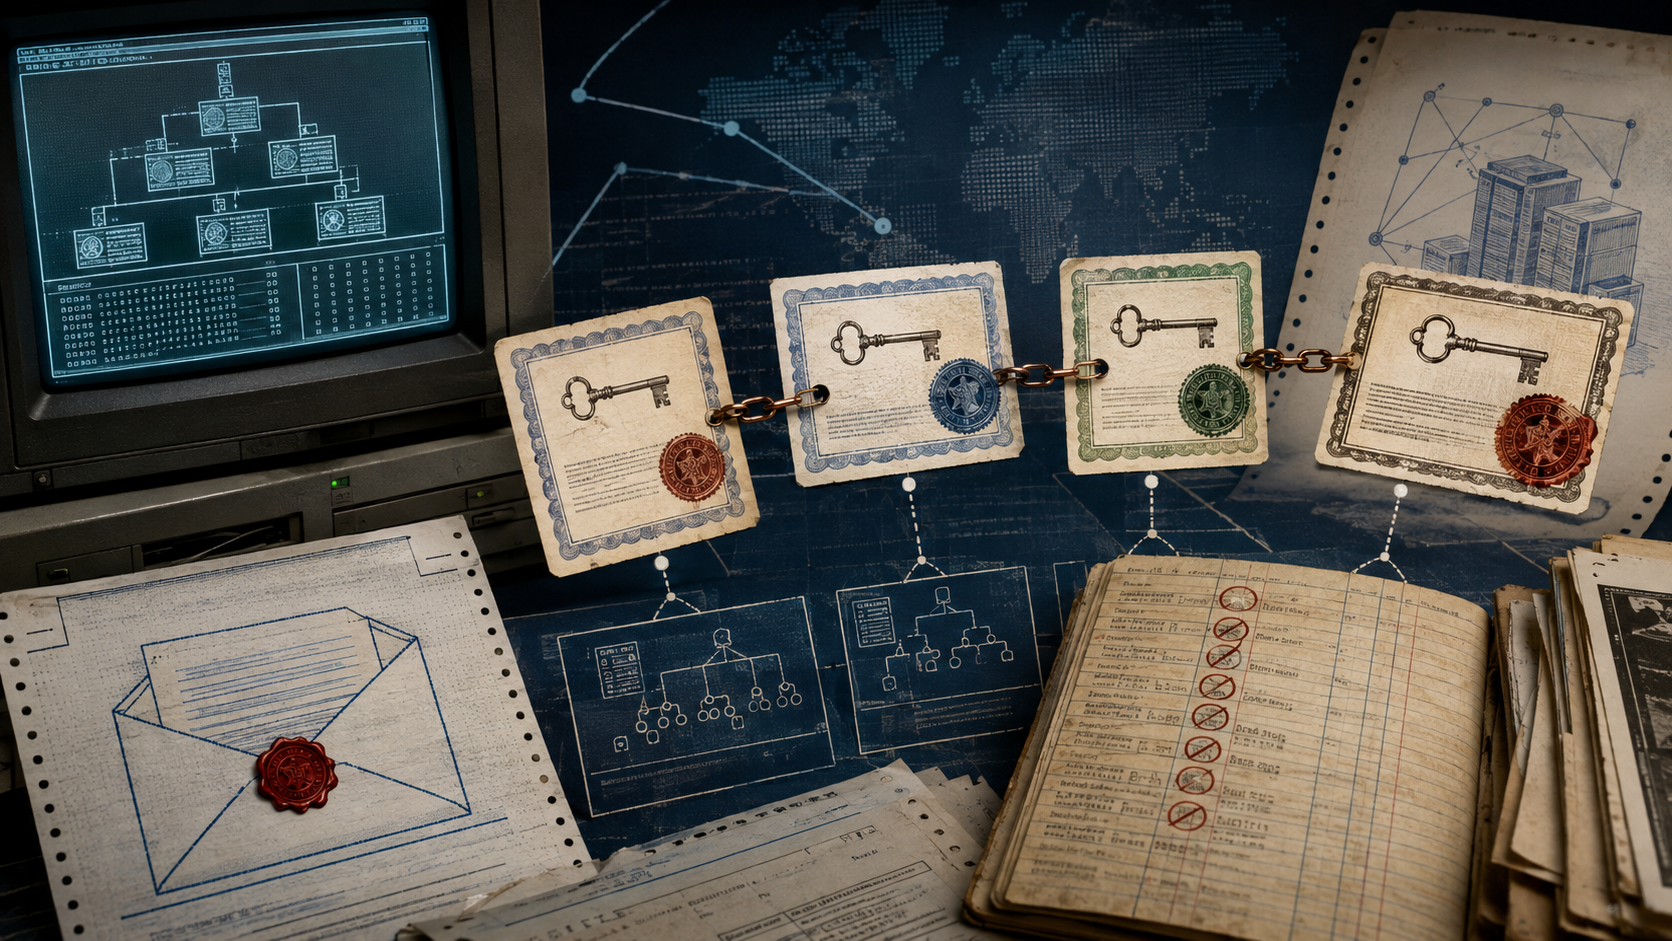
Para quien recibía una clave atribuida a cierto corresponsal, la cuestión previa era la identidad: comprobar una firma no bastaba para justificar que esa era realmente la clave del nombre indicado. RFC 1422 estableció certificados firmados por entidades de certificación y los organizó en una jerarquía que permitía examinar una sucesión de afirmaciones.
La ruta no era un mero encadenamiento técnico. El sujeto y el emisor debían ser interpretados, los certificados debían formar una ruta aceptable y la autoridad de cada participante debía ser valorada. A ello se sumaba la información de revocación, capaz de afectar una decisión que antes parecía admisible. El diseño distribuía así la responsabilidad entre quienes emitían las credenciales y quienes decidían confiar en ellas.
Sources
Informe para miembros
Contexto ampliado del perfil
Inicia sesión con el nivel de membresía adecuado para desbloquear el informe completo y las notas de las fuentes.
Solo para Strategic Circle
Strategic Circle
Abierto a todos los lectores. Desbloquea informes de perfil después de unirte e iniciar sesión.
Únete a Strategic CircleSolo para Leadership Alliance
Leadership Alliance
Para propietarios y directivos cualificados de activos de propiedad intelectual; inicia sesión para desbloquear los informes de la alianza.
Unirse a Leadership Alliance