
Análisis
Últimos artículos
Inteligencia reciente sobre operadores de infraestructura, decisiones de política pública, movimientos de mercado y cambios de poder digital.

Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
Un inventario de dispositivos 2G no es un plan seguro hasta confirmar cada ruta de sustitución
Contar activos no demuestra que la función continúe cuando se retire la red heredada.
IETF
Tobias Fiebig y los cuatro comprobantes de alcance del DNS
Dos equipos pueden presentar informes correctos y llegar a una conclusión equivocada. El equipo de dominios muestra NS, A, AAAA y glue publicados. El equipo de red enseña una consulta que terminó con éxito. Ninguno ha demostrado todavía que dos servicios autoritativos respondan…

Historia de Internet
Antes de DHCP, cuatro octetos eligieron la gramática: RFC 1048 y el límite de 64 octetos de BOOTP
La paradoja del arranque por red era temporal: el equipo necesitaba configuración para usar la red, pero pretendía obtener esa configuración de la propia red. BOOTP reservó 64 octetos para cerrar el círculo. RFC 1048 convirtió ese espacio en un mensaje ampliable cuyo comienzo…

Historia de Internet
El nombre era la dirección. No era una ruta: el mapeo IP sobre NetBIOS de RFC 1088
RFC 1088 hizo algo muy específico en 1989: convirtió cada dirección IP de un host IP-sobre-NetBIOS en un nombre NetBIOS predecible, `IP.XX.XX.XX.XX`. Con eso podía enviarse un datagrama sin preguntar por una dirección física. La precisión importa porque el nombre resultante…

ICANN
La evaluación de colisión de nombres de ICANN no decide una delegación. ¿Qué debe probar después una cadena de alto riesgo?
La evaluación de colisión de nombres es una puerta de gestión de riesgos del programa de nuevos gTLD de 2026. No confirma que una etiqueta propuesta vaya a llegar al DNS ni que quede excluida de él. Su consecuencia real aparece después: una cadena de alto riesgo puede exigir un…
Expediente
La nota del W3C sobre derechos humanos propuso un grupo creado seis días antes
La palabra decisiva en la nota del Advisory Board no es «derechos», sino el tiempo verbal. El 4 de agosto, el documento decía que podría ser oportuno crear un Threats and Harms Community Group. El registro comunitario del propio W3C muestra que el grupo ya había superado el…
Historia de Internet
Cuatro bytes dieron un límite a TCP. No reconstruyeron la red OSI: el borde TPKT de RFC 1006
TCP puede entregar todos los bytes en orden sin conservar la frontera con la que una aplicación los escribió. RFC 1006 convirtió ese hecho en una regla explícita para el transporte ISO sobre TCP: antes del TPDU se leen cuatro bytes y, con ellos, una longitud.

MYNOG
MYNOG puede cambiar las condiciones después del registro
Las condiciones de inscripción de MYNOG no se limitan al precio y al acceso. Permiten que los organizadores modifiquen el texto mediante su publicación en la web, consideran la asistencia posterior como aceptación y reservan la facultad de excluir a una persona sin devolverle la…
Historia de Internet
El token encontró la conexión. No admitió el subflujo: la frontera MP_JOIN de MPTCP
Una segunda conexión TCP no llega vacía: puede proponer que su propio cinco-tupla se incorpore a una relación MPTCP creada antes. La innovación no consiste en llamar «camino» a cualquier dirección adicional. Consiste en conservar la diferencia entre localizar un estado, demostrar…

IETF
Weiqiang Cheng y el arrendamiento de localizador SRv6 que aún necesitaba una ruta
El equipo de DHCPv6 puede tener razón al declarar «asignado» y el equipo de encaminamiento al declarar «ausente». RFC 10038 explica por qué: ambos observan estados distintos de una cadena que solo produce servicio cuando sus traspasos quedan demostrados.

ICANN
ICANN designa un proveedor de evaluación de salvaguardas. ¿Cuándo se convierte la revisión de una cadena en una obligación del acuerdo de registro?
ICANN eligió a Mirror Group LLC para las Safeguard Assessments de la ronda 2026. La cuestión es cómo una evaluación de cadena puede traducirse, si corresponde, en una obligación contractual.

Historias
LACNIC y la economía de una transición más allá de los RIR
El verdadero problema no es quién sustituye al registro, sino cómo se evita un vacío de autoridad mientras cambian sus manos operativas.

Tendencias de telecomunicaciones nacionales de Europa y Oriente Medio
Un aviso final de línea fija digital no es un cese seguro hasta confirmar la ruta de llamada crítica
Un aviso con fecha demuestra que el proveedor inició un proceso final. No demuestra por sí solo que la persona, la teleasistencia o la ruta de llamada crítica del domicilio haya pasado ese proceso con seguridad.
Historia de Internet
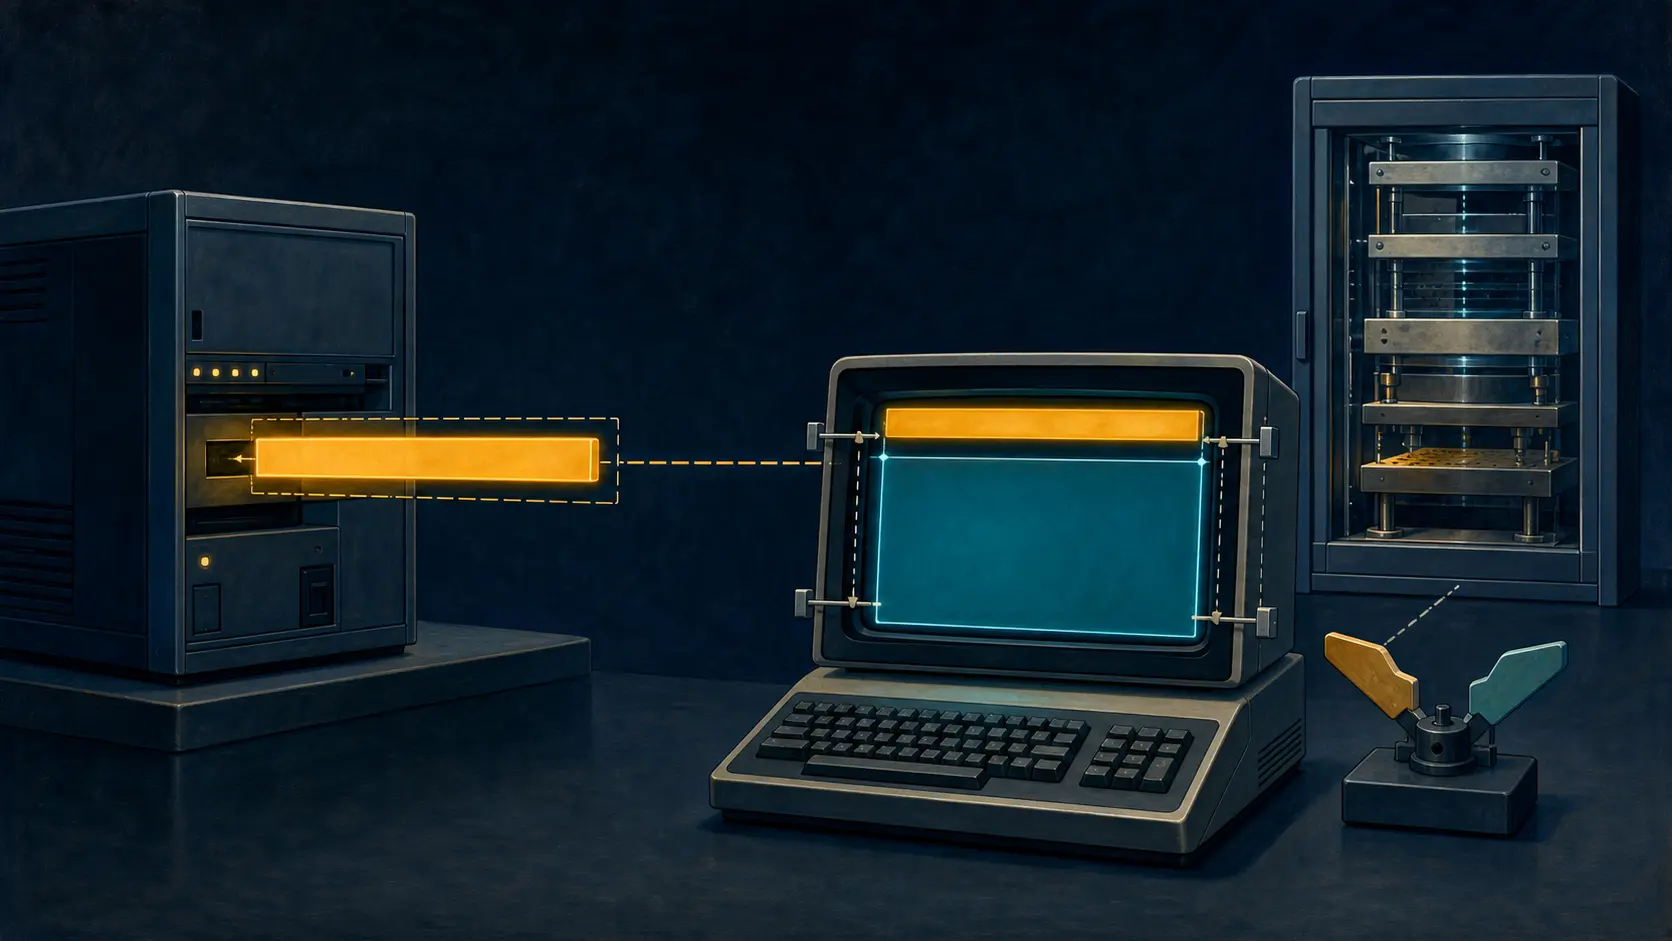
La franja quedó en pantalla; la política, fuera de ella: RFC 933 y el límite visual de Telnet
Repetir un aviso de seguridad dentro de cada pantalla obligaba a la aplicación a cuidar una frontera que pertenecía al terminal. RFC 933 quiso enviar el aviso una sola vez y entregar su custodia al cliente, sin fingir que el texto podía decidir permisos.

Expediente
El modelo podía explicar la red. No podía autorizar el cambio: NEMOPS y el límite entre visibilidad y control
Un mapa de servicio, una notificación y una API pueden reducir incertidumbre técnica. No convierten por sí mismos una observación en permiso para alterar una red de producción. Ese límite, más que la elección de un protocolo, es la cuestión operativa que deja abierta NEMOPS.

IETF
La IETF «creyó» que su último cambio entregó todos los mensajes. Esta vez puede demostrarlo
La IETF cambiará el 11 de septiembre buena parte de la infraestructura que recibe, filtra, reescribe y envía el correo de cuatro dominios institucionales. Un retraso de una hora puede ser aceptable. Que una objeción válida desaparezca de la memoria de un grupo de trabajo no lo…

Expediente
El paquete rápido mantuvo la sesión activa. No autorizó el cambio: RFC 9985
RFC 9985 no intenta convertir cada paquete BFD en una ceremonia costosa. Distingue el momento en que una sesión cambia de significado del largo período en que conserva un estado `Up` sin cambios. Para el primer caso reserva autenticación más costosa para la implementación; para…

Historias
La regla de cinco años de APNIC necesita dejar rastro cuando se aparta de ella
Hay dos documentos públicos que conviene leer juntos. La página de transparencia de APNIC dice que la firma auditora rota al menos cada cinco años. Las actas del Consejo Ejecutivo de diciembre de 2025 registran que EY llegaba a su quinta designación y que la Secretaría recomendó…

Historia de Internet
El NAK rechazó el puerto, no el paquete: RFC 938 y el límite entre recepción y despacho
Un receptor de IRTP podía reconocer que una secuencia de paquetes había avanzado y, al mismo tiempo, rechazar el puerto local indicado en el paquete. El `PORT NAK` de RFC 938 no era una contradicción: separaba el hecho de transporte de la decisión de entregar datos a un proceso.

IETF
Bas Westerbaan y el TLS híbrido que no convirtió el certificado en poscuántico
Una captura de paquetes puede mostrar dos datos a la vez: `X25519MLKEM768` en el acuerdo de claves y una firma clásica en la autenticación del servidor. El primer dato no invalida al segundo; simplemente protege otra parte del protocolo. El error aparece cuando una etiqueta…